Linux カーネル TCP ハンドシェイク競合 RCE(CVE-2026-98432)
Linux 4.4 以降の IPv4 TCP ハンドシェイク競合が使用中のソケットオプションを解放。カーネルチームは 9.8、RHEL と Ubuntu は修正済み。
要点
- Linux カーネルの IPv4 TCP ハンドシェイクにおける競合が、別の CPU がまだ読み取っているソケットの IP オプションを解放します。カーネルの CVE チームは CVSS v3.1 9.8 を付け、Anthropic の研究者 Xinyang Ge が報告し、Eric Dumazet が 2026-10-01 に修正しました。
- Linux 4.4 以降のすべてのカーネルが、攻撃者が到達できる任意の IPv4 TCP サービスに対して影響を受けます。Go 1.24 以降でビルドされた Go サービスは Linux でデフォルトで MPTCP でリッスンし、これが Anthropic の攻撃が用いた構成です。
- Anthropic は、自社の AI モデルが、MPTCP リスナーを持つ Linux サーバー上で資格情報なしに root としてコマンドを実行するエクスプロイトを書いたと述べています。攻撃の報告はなく、2026-11-04 時点で CISA の KEV カタログにも載っていません。
- 修正済みカーネルを導入してください。5.10.272、5.15.223、6.1.190、6.6.159、6.12.113、6.18.56、7.2.10 または 7.3、あるいは各ディストリビューションの修正パッケージです。Debian、Oracle、Amazon、SUSE、RHEL、Ubuntu は提供済みです。Ubuntu は LTS カーネルを 2026-11-10 に -proposed テストポケットから通常チャネルへ移しました。暫定的な緩和策は「修正方法」を参照してください。
影響を受けるか?
以下すべてが成り立つとき、影響を受けます。
- ホストが Linux 4.4(2016 年 1 月)以降かつ修正済み安定版より前の Linux カーネルで動作していること。コンテナは独自のカーネルを持ちません。コンテナ内のサービスはホストのカーネルを使うため、ホストのバージョンが判断基準です。
- そのホストの IPv4 TCP サービスが攻撃者から到達可能であること。Red Hat は、到達可能な TCP サービスを持つリモート攻撃者がこの競合を引き起こせると述べています。
- 競合には再送された SYN と接続要求上の IP オプションが必要です。カーネルチームの採点は、攻撃者が IPv4 Record Route または Timestamp オプション付きの要求を送り、それを再送する、と述べ、競合の両側が攻撃者により誘発されるとします。
2 つの構成パスが暴露を広げます。Multipath TCP リスナーを持つサーバーは Anthropic が攻撃した構成であり、Go 1.24 以降でビルドされた Go プログラムはすべて、Linux でデフォルトにより MPTCP でリッスンソケットを開きます。加えて、net.ipv4.tcp_migrate_req=1 または BPF reuseport マイグレーションプログラムで有効になるリクエストソケットマイグレーションが、同じ use-after-free を別の経路でさらします。
| ディストリビューションまたはカーネル | 影響バージョン | 修正バージョン |
|---|---|---|
| メインラインと安定版(自己ビルド) | 4.4 以降すべて | 5.10.272、5.15.223、6.1.190、6.6.159、6.12.113、6.18.56、7.2.10、7.3 |
| Debian 13 trixie | linux 6.12.113-1 未満 | linux 6.12.113-1(2026-10-16) |
| Debian 12 bookworm | linux 6.1.190-1 未満。linux-6.12 は 6.12.113-1~deb12u1 未満 | 6.1.190-1(2026-10-17)。6.12.113-1~deb12u1(2026-10-22) |
| Oracle Linux 7、8、9、10(UEK) | 2026-10-16 のエラータ以前のカーネル | ELSA-2026-500397、ELSA-2026-500398、ELSA-2026-500399(2026-10-16) |
| Amazon Linux 2023(kernel6.18) | 6.18.56-125.164 未満 | 6.18.56-125.164.amzn2023(2026-10-24) |
| Amazon Linux 2023(kernel6.12) | 6.12.113-138.209 未満 | 6.12.113-138.209.amzn2023(2026-10-29) |
| SUSE Linux Micro 6.2、openSUSE Leap 16.0 | kernel-default 6.12.0-160000.40.1 未満 | kernel-default 6.12.0-160000.40.1 以降 |
| SLES 15 SP4 から SP6 LTSS、SLES 16.0、SLE Micro 5.3 から 5.5 | 修正版 kernel-default より前 | kernel-default 5.14.21-150400.24.246.1 (SP4, Micro 5.3/5.4), 5.14.21-150500.55.195.1 (SP5, Micro 5.5), 6.4.0-150600.23.143.1 (SP6), 6.12.0-160000.40.1 (SLES 16.0) |
| SLES 15 SP7 | 現行カーネルすべて | 修正は進行中、未提供 |
| AlmaLinux 8、9、10 | 10 月 30 日のテスト版より前のカーネル | kernel-4.18.0-553.180.2.el8_10、kernel-5.14.0-687.61.2.el9_8、kernel-6.12.0-211.69.2.el10_2(テストリポジトリ、2026-10-30) |
| Ubuntu 22.04、24.04、26.04 LTS(jammy、noble、resolute) | 現行カーネルすべて | 5.15.0-203.213、6.8.0-149.149、7.0.0-43.43 が 2026-11-10 からセキュリティ通知で提供(CVE ページは 2026-11-13 更新) |
| Ubuntu 26.10(stonking) | 現行カーネルすべて | 7.3.0-10.10(CVE ページと Canonical のブログで修正済みと記載) |
| Ubuntu 16.04、18.04、20.04 | 現行カーネルすべて | 20.04: 5.4.0-247.267 で進行中。16.04 と 18.04: 修正の発表なし |
| RHEL 8、9、10、kernel-rt を含む全ストリーム | 11 月 1 日から 4 日のエラータより前のカーネル | kernel-5.14.0-687.64.1.el9_8 と kernel-rt(RHSA-2026:93412、2026-11-01、RHEL 9.8)、kernel-6.12.0-211.72.1.el10_2 と kernel-rt(RHSA-2026:93413、2026-11-01、RHEL 10.2)、kernel-4.18.0-553.182.1.el8_10(RHSA-2026:93414、2026-11-01、RHEL 8.10)、kernel-5.14.0-427.161.1.el9_4 と kernel-rt(RHSA-2026:94109、2026-11-02、RHEL 9.4 E4S)、kernel-4.18.0-477.178.1.el8_8(RHSA-2026:94303、2026-11-03、RHEL 8.8 E4S/TUS)、kernel-4.18.0-305.218.1.el8_4(RHSA-2026:94623、2026-11-03、RHEL 8.4)、kernel-5.14.0-284.202.1.el9_2(RHSA-2026:94477、2026-11-03、RHEL 9.2)、kernel-6.12.0-55.117.1.el10_0 と kernel-rt(RHSA-2026:94508、2026-11-03、RHEL 10.0)、kernel-5.14.0-570.154.1.el9_6 と kernel-rt(RHSA-2026:94438、2026-11-03、RHEL 9.6)、kernel-rt-5.14.0-284.202.1.rt14.487.el9_2(RHSA-2026:94558、2026-11-03、RHEL 9.2 RT)、kernel-4.18.0-372.227.1.el8_6(RHSA-2026:94996、2026-11-04、RHEL 8.6)、kernel-4.18.0-553.182.1.rt7.523.el8_10(RHSA-2026:93415、2026-11-01、RHEL 8.10 RT/NFV)、kernel-6.12.0-265.31.el10nv(RHSA-2026:93775、2026-11-02、Nvidia 10) |
ディストリビューションの 14 行のうち 12 行が修正を持ち、そのうち 1 行はテストチャネルのみです。AlmaLinux のテストリポジトリです。残る 2 行、SLES 15 SP7 と Ubuntu 16.04 から 20.04 にはありません。Red Hat のアドバイザリファイルは 11 月 1 日から 4 日のエラータで 2,044 の修正済みカーネル製品を示しています。
kernel-rt の全ストリームに修正が公開されました。アドバイザリファイルで影響ありとされるのは OpenShift 4/5 の RHEL CoreOS イメージのみです。AlmaLinux のカーネルは同ディストリビューションのテストリポジトリにあり、本番への移行前に検証への協力が求められています。
AWS の 10 月 31 日の速報は、Amazon Linux 2 と既定のカーネルを含む Amazon Linux 2023 の全カーネル系列で修正パッケージを提供しているとしています。Canonical の 11 月 2 日の発表は通常カーネルのみを対象としていました。CVE ページは現在、汎用 LTS カーネルに加え、aws、azure、gcp、ibm、oracle、raspi、lowlatency、realtime の各フレーバーを修正済みとして記載しています。FIPS カーネルは 22.04 では 5.15.0-203.213+fips1 で修正済み、24.04 では 6.8.0-149.149+fips2 で引き続き進行中です。
各ホストで動作するものを確認してください。
# Host kernel version
uname -r
# Compare against the fixed versions above; Ubuntu's package
# versions differ from upstream tags, so match them on the pocket.

# Debian: installed kernel packages and status
dpkg -l 'linux-image*' | grep '^ii'

# RHEL, Oracle Linux, Amazon Linux: installed kernels
rpm -q kernel kernel-uek kernel6.12 kernel6.18 2>/dev/null

# Which Go toolchain built a service (Go 1.24+ enables MPTCP by default)
go version -m /path/to/service | head -1
修正方法
-
Ubuntu 22.04、24.04、26.04 LTS、または Ubuntu 26.10 では、通常の updates と security ポケットから修正カーネルを導入し、再起動してください。
sudo apt update
sudo apt install --only-upgrade linux-generic
sudo reboot
aws、azure、gcp、ibm、oracle、raspi、lowlatency、realtime の各フレーバーを使うホストでは、そのフレーバーのメタパッケージを更新してください。例:
sudo apt install --only-upgrade linux-aws。またはsudo apt update && sudo apt upgradeでインストール済みのすべてのカーネルメタパッケージを更新してから再起動してください。再起動後、
uname -rは5.15.0-203-genericのようにフレーバーと ABI を示しますが、パッケージのアップロード番号.213は含みません。Canonical のカーネルガイドの説明に従い、cat /proc/version_signatureで実行中の Ubuntu ビルドの完全なバージョン(例:5.15.0-203.213-generic)を確認してください。フレーバー接尾辞の前にあるパッケージバージョンを、CVE ページに記載された、お使いの Ubuntu リリースとカーネルフレーバーに対応する修正版と比較してください。「影響を受けるか?」の Ubuntu LTS の行は汎用カーネルの修正版を示しており、クラウドやリアルタイムの各フレーバーにはそれぞれ別の修正版があります。Canonical は 2026 年 11 月 10 日から LTS カーネルをセキュリティ通知で公開しており、上流の修正から 36 日後です。Ubuntu 20.04 は 5.4.0-247.267 で進行中で、16.04 と 18.04 には修正がありません。これらのカバーは Ubuntu Pro と Expanded Security Maintenance が担います。
RHEL では、お使いのマイナーリリースの 11 月エラータのカーネルに更新して再起動してください。たとえば RHEL 9.8 では
sudo dnf update kernel && sudo rebootで kernel-5.14.0-687.64.1.el9_8 が入ります。RHEL 9 の kernel-rt の修正は、9.8 が RHSA-2026:93412(2026-11-01)、9.4 が RHSA-2026:94109(2026-11-02)、9.6 が RHSA-2026:94438、9.2 が RHSA-2026:94558(いずれも 2026-11-03)です。kernel のコマンドは別パッケージの kernel-rt を更新しません。kernel-rt のホストではsudo dnf update kernel-rt && sudo rebootを実行してください。RHEL 9.2 RT では kernel-rt-5.14.0-284.202.1.rt14.487.el9_2 が、RHEL 8.10 RT/NFV では kernel-rt-4.18.0-553.182.1.rt7.523.el8_10 が入ります。修正がまだ適用できない場面では RHSB-2026-016 のパケットフィルタが引き続き応急処置です。露出は減りますが、悪用を完全には防げません。 -
ディストリビューションの修正パッケージを導入して再起動してください。Debian では
apt update && apt install linux-image-amd64の後、再起動です。Oracle Linux ではdnf update kernel-uekの後、再起動です。Amazon Linux 2:sudo yum update kernel && sudo reboot; Amazon Linux 2023:sudo dnf update kernel --releasever=latest && sudo reboot. - SUSE Linux Micro 6.2 または openSUSE Leap 16.0 では
zypper in 'kernel-default>=6.12.0-160000.40.1'の後、再起動です。 - AlmaLinux 8、9、10 では、修正カーネルはテストリポジトリにあります。
dnf install -y almalinux-release-testingで有効化し、dnf update 'kernel*' --enablerepo=almalinux-testingで更新し、再起動後、dnf config-manager --disable almalinux-testingでリポジトリを無効化してください。AlmaLinux は、検証中の問題をチャットやバグトラッカーで報告するよう求めています。 - カーネルを自分でビルドする場合は、修正済み安定版のいずれかに移行してください。カーネルの CVE チームは最新の安定カーネルへの更新を推奨し、個別修正のチェリーピックはサポートしないと述べています。
Go セキュリティチームは、Go 1.24 以降のサービスに対して 1 つの実際的な回避策を、自らの注意書きとともに提供しています。プログラムの環境に GODEBUG=multipathtcp=0 を設定すると実行時に MPTCP を無効化でき、メインモジュールの go.mod に godebug multipathtcp=0 を書くとビルド時に無効化できます。プログラムはソケットごとに net.ListenConfig.SetMultipathTCP(false) を呼ぶこともできます。チームは、プログラムごとの MPTCP 無効化を脆弱な緩和策と呼びます。残った 1 つの MPTCP リスナーがシステムを脆弱なままにし、すべての実用的なエクスプロイトが MPTCP に依存するという想定に依っています。チームは修正済みカーネルへの更新を強く推奨しています。
修正カーネルを当てられないシステム向けの応急処置は 2 つ残っています。次に示す AlmaLinux の nftables ルールと、手順 1 で説明した Red Hat のパケットフィルタ(RHSB-2026-016)です。どちらも攻撃を狭め、競合そのものは修正しません。AlmaLinux は、IPv4 オプションを運ぶ着信 IPv4 TCP パケットを破棄する nftables ルールを公開し、競合が必要とする引き金を遮断します。
sudo nft -f - <<'EOF'
add table ip cve_2026_98432
delete table ip cve_2026_98432
table ip cve_2026_98432 {
    chain prerouting {
        type filter hook prerouting priority -300; policy accept;
        meta l4proto tcp ip hdrlength > 5 counter drop
    }
}
EOF
このルールは firewalld と共存し、何度実行しても安全です。AlmaLinux は 8、9、10 でテストし、3 つの限界を挙げています。再起動後は残らないこと、同じホスト上のコンテナ間のトラフィックは対象外であること、そして IPv4 オプションで運ばれる CIPSO セキュリティラベルに依存するネットワークでは使ってはならないことです。カウンターは sudo nft list table ip cve_2026_98432 で確認し、ルールは sudo nft delete table ip cve_2026_98432 で削除できます。
Rui Sousa は 10 月 31 日に oss-security でブートパラメータ init_on_free=1 を提案し、CIQ カーネルチームの Sultan Alsawaf が 11 月 3 日に緩和策として反駁しました。解放時のゼロ埋めは空きスロットにしか作用しません。KASLR リークは、解放されたスロットが再利用された後の生きた slab オブジェクトからポインタを読むため、この設定は生きたメモリに触れません。Alsawaf はこの設定を無害としつつ、アドバイザリで重みを持たせるべきではないと述べています。修正カーネルのないシステムでは、このパラメータを使わずパケットフィルタのみを応急処置としてください。
競合を解消するのは修正カーネルだけです。Red Hat のパケットフィルタは露出を減らしますが、悪用を完全には防げません。導入前に自分のトラフィックへの影響を検証してください。
根本原因は何か?
カーネルが、TCP 接続要求に付随する IP オプションを、別の CPU がまだ読み取っている間に解放します。解放が RCU の読み手を待つことなく kfree() を使うためです。
IP 層は、Record Route や Timestamp といった入力 IPv4 接続要求のオプションを、リクエストソケットとともに保存します。ハンドシェイクが完了すると、net/ipv4/tcp_ipv4.c の tcp_v4_syn_recv_sock() はそのオプションのポインタをコピーせずに新しい子ソケットへ渡します。commit 079096f103fa("tcp/dccp: install syn_recv requests into ehash table")以降、リクエストソケットはリスナーのロックを保持せずに処理されます。
修正コミットのメッセージが、衝突する 2 つの CPU を説明しています。別の CPU が、同じリクエストソケットへの再送 SYN を並行処理し、tcp_check_req() から SYNACK を送信できます。tcp_v4_send_synack() と inet_csk_route_req() は rcu_read_lock() の下でのみ ireq->ireq_opt を読み、続いて ip_build_and_send_pkt() と ip_options_build() が opt->optlen を 2 回読みます。その SYNACK の構築中に子ソケットが解放されることを妨げるものは何もありません。
// net/ipv4/af_inet.c, inet_sock_destruct(), before the fix
void inet_sock_destruct(struct sock *sk)
{
    ...
    WARN_ON_ONCE(sk->sk_wmem_queued);
    WARN_ON_ONCE(sk->sk_forward_alloc);

-   kfree(rcu_dereference_protected(inet->inet_opt, 1));
+   kfree_rcu(rcu_dereference_protected(inet->inet_opt, 1), rcu);
inet_sock_destruct() は子ソケットのオプションを素の kfree() で解放します。TCP の子ソケットは SOCK_RCU_FREE を持たないため、解放は即時です。rcu_read_lock() の中にいる別の CPU が、解放済みのオプションを ip_options_build() で読み取ります。つまり use-after-free です。
// net/ipv4/tcp_ipv4.c, tcp_v4_reqsk_destructor(), before the fix
static void tcp_v4_reqsk_destructor(struct request_sock *req)
{
-   kfree(rcu_dereference_protected(inet_rsk(req)->ireq_opt, 1));
+   kfree_rcu(rcu_dereference_protected(inet_rsk(req)->ireq_opt, 1), rcu);
}
2 つ目の経路はリクエストソケットマイグレーションで、net.ipv4.tcp_migrate_req=1 または BPF_SK_REUSEPORT_SELECT_OR_MIGRATE プログラムで有効になります。reqsk_timer_handler() は inet_reqsk_clone() でリクエストソケットを複製するため、旧ソケットと複製が同じ ireq_opt を共有します。複製が解放されると、tcp_v4_reqsk_destructor() は kfree() でオプションを解放しますが、旧ソケットへの参照を持つ別の CPU がまだ使用している可能性があります。
IPv6 は最初の経路の影響を受けません。tcp_v6_syn_recv_sock() がオプションを複製するためです。コミットは、tcp_v6_reqsk_destructor() にも CALIPSO 設定オプションに関する同じマイグレーションの問題があり、別のパッチで対応すると述べています。
どのように悪用されるか?
公開されたエクスプロイトコードはありません。Anthropic は、社内の AI モデルが書いた攻撃を 4 つの手順で説明しています。
- 攻撃者は、到達可能なサービスへ IP オプション付きの IPv4 TCP 接続要求を送り、競合に勝つためにそれを再送します。カーネルチームの採点が説明する手順です。
- 競合により、カーネルは攻撃者が制御する長さフィールドを読み、余分なバイトを攻撃者へ送り返します。その過読みの 1 つがカーネルポインタを返した時点で、攻撃者はカーネルのアドレスランダマイズである KASLR を破ります。
- 同じ use-after-free が今度はバッファを溢れさせ、攻撃者が通常のプロトコル機能でカーネルメモリに事前配置したペイロードのアドレスでコールバックポインタを上書きします。
- カーネルがそのコールバックを呼びます。ペイロードは既存のカーネル関数への呼び出しを連鎖させ、攻撃者が選んだシェルコマンドを root として実行して終わります。
負けた競合はその接続試行を失敗させるだけでシステムをクラッシュさせないため、攻撃者は成功するまで無制限に再試行できます。Anthropic の概念実証では、カーネルポインタの漏洩に 48 分、シェルコマンドの実行到達にさらに 5 分かかりました。
攻撃の流れは?
一文で述べると、攻撃者は IPv4 TCP ハンドシェイクの競合に勝ち、カーネルが SYNACK の経路でまだ読み取っているリクエストの IP オプションを解放させ、その use-after-free を KASLR の漏洩と root コマンドを実行する乗っ取られたコールバックへ変えます。
IPv4 SYN"] --> B["リクエストソケットが
ireq_opt を保存"] B --> C["ハンドシェイク完了:
オプションはコピーなしで
子へ渡る"] C --> D["SYN 再送:
2 番目の CPU が同じオプションを
読み SYNACK を構築"] D --> E["子ソケット解放:
kfree() が使用中の
オプションを解放"] E --> F["ip_options_build() での
use-after-free"] F --> G["情報漏洩、
メモリ破壊
またはクラッシュ"] G --> H["Anthropic の実証:
MPTCP リスナーで
root シェル"]
攻撃者に何ができるか?
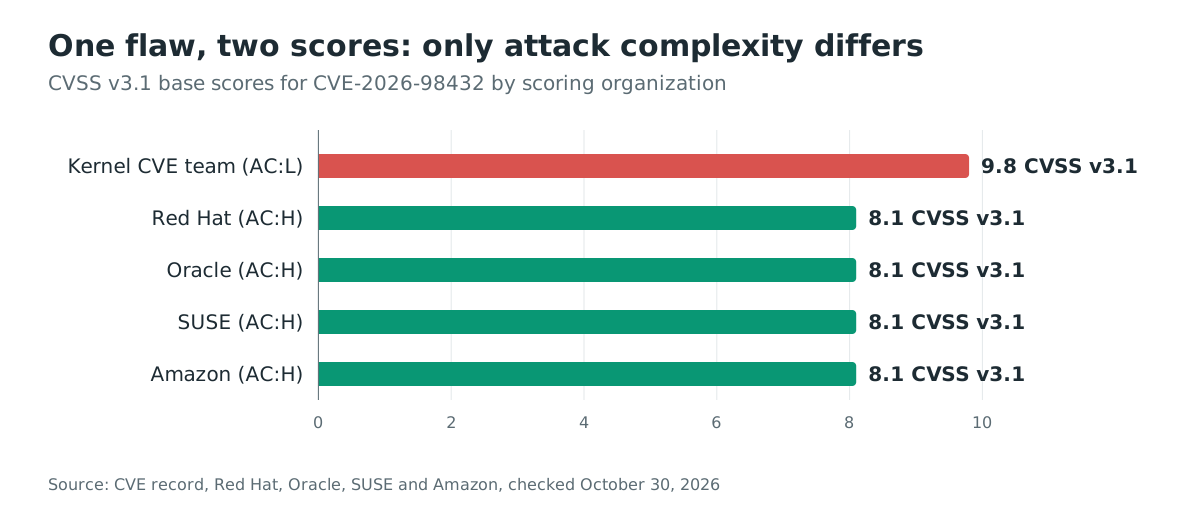
カーネルチームの 9.8 は、ネットワークアクセス、権限なし、ユーザー操作なしを仮定し、機密性・完全性・可用性への高い影響を仮定しています(CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H)。このシナリオでは、この不具合は近傍のカーネルメモリを攻撃者へ送り返し、カーネルメモリを破壊し、またはシステムをクラッシュさせ得ます。
Anthropic は最も強い結果を実証しました。MPTCP リスナーを公開するサーバー上で、資格情報もユーザー操作もなしに、root として任意のコマンドを実行することです。同社の投稿はテストしたカーネルのバージョンや構成を明かさず、MPTCP リスナーのないサーバーが同じ方法で乗っ取れるかどうかも述べていません。
Red Hat は 2026 年 10 月 30 日に評価を Critical、CVSS v3.1 9.8 に引き上げました。現在のベクトルは CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H で、カーネル CVE チームと同じく攻撃複雑度を低く評価しています。引用した Oracle、SUSE、Amazon のアドバイザリは攻撃複雑度を高く評価し、8.1 としています。Red Hat の速報も暫定的なパケットフィルタを公開していますが、完全な対処には修正カーネルが必要です。
なぜ修正は機能するか?
修正である commit e3f33b0a1d89d738e2b913dab519226eaf76e15b は、inet_sock_destruct() と tcp_v4_reqsk_destructor() の 2 つのデストラクタで kfree() を kfree_rcu() に置き換えます。kfree_rcu() は回収を RCU の猶予期間が過ぎるまで遅らせるため、オプションを rcu_read_lock() の下に持つすべての CPU が読み取りを終えてからメモリが解放されます。読み手はすでに RCU を使っており、do_ip_setsockopt() など inet_opt を置き換える他の経路はすでに kfree_rcu() を使っていました。
この 2 行の変更は、コミットが名指しする両方の IPv4 経路に対して完全です。inet_sock_destruct() を経る SYNACK 競合と、tcp_v4_reqsk_destructor() を経るマイグレーション競合です。コミット自身が、触れていない隣接項目を 1 つ挙げています。CALIPSO 設定オプションに関する同等の IPv6 の問題で、これは別のパッチで対応するとしています。
侵害されたか確認するには?
2026-11-04 時点で、どこでも悪用の報告はなく、インジケータも検出ルールも公開されていません。競合に負けた試行はその接続試行を失敗させるだけなので、探査は痕跡をほとんど残しません。
この仕組みからは、激しい探査の姿が示唆されます。Record Route または Timestamp オプションを伴う多数の短命な IPv4 接続試行と、同じリッスンポートへの再送要求です。このパターンを調査すべき手がかりとして扱い、侵害の証拠とはしないでください。この形の観測トラフィックを文書化した公開ソースはありません。
年表
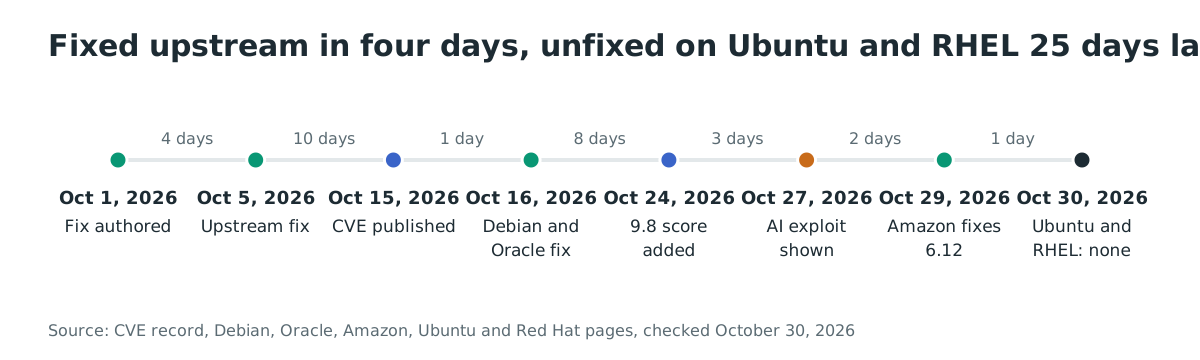
- 2016-01-10: Linux 4.4 がリリースされます。The Hacker News は、この不具合がこのリリースで、後に競合の経路からリスナーのロックを外すことになったリクエストソケットの変更とともに導入されたと報告しています。
- 2026-10-01: Eric Dumazet が修正「ipv4: free inet_opt and ireq_opt after an RCU grace period」を書きます。Anthropic の Xinyang Ge が報告しました。
- 2026-10-05: カーネル開発者が修正を上流に適用します。CVE の公開より 10 日前です。
- 2026-10-11 から 2026-10-15: 修正が 5.10、5.15、6.1、6.6、6.12、6.18、7.2 の安定ブランチへバックポートされます。
- 2026-10-15: カーネルの CVE チームが CVE-2026-98432 を公開します。
- 2026-10-16: Debian trixie と Oracle Linux が修正済みカーネルを提供します(DSA-6568-1、ELSA-2026-500397 から 500399)。
- 2026-10-17 から 2026-10-22: Debian 12 bookworm が 2 つのアドバイザリで修正済みカーネルを受け取ります(DLA-4841-1、DLA-4850-1)。
- 2026-10-24: カーネルの CVE チームが CVE 公開の 9 日後に 9.8 のスコアを記録へ追加します。Amazon が kernel6.18 パッケージを修正します(ALAS2023-2026-3251)。
- 2026-10-27: Anthropic が、MPTCP リスナーのサーバーで root に到達した AI 書きのエクスプロイトを説明する投稿を公開します。
- 2026-10-29: Amazon が kernel6.12 パッケージを修正します(ALAS2023-2026-3335)。Red Hat の CVE ページとアドバイザリファイルが Important、8.1 へ変わります。SUSE が SLES 15 SP4 から SP6 LTSS と SLE Micro 5.3 から 5.5 の修正済みカーネルを提供します。The Hacker News がディストリビューション状況表を公開します。
- 2026-10-30: AlmaLinux が AlmaLinux 8、9、10 の修正カーネルをテストリポジトリで公開し、パケットの引き金を遮断する nftables ルールも公開した。Ubuntu と RHEL は依然として修正カーネルを載せていません。
- 2026-10-30: Red Hat が評価を Critical、9.8 に引き上げ、RHSB-2026-016 でパケットフィルタを公開します。
- 2026-10-31: Rui Sousa が oss-security で、修正カーネルのないシステム向けの追加の硬化として init_on_free=1 を公開した。
- 2026-11-01: Ubuntu は依然として修正カーネルを載せておらず、リリース日も示していません。
- 2026-11-01 から 2026-11-03: Red Hat は RHEL 8.4、8.8、8.10、9.2、9.4、9.6、9.8、10.0、10.2 と関連ストリーム向けに修正カーネルを公開(RHSA-2026:93412 から 93415、93775、94109、94303、94438、94477、94508、94558、94623)。CIQ の Sultan Alsawaf が 11 月 3 日に oss-security で init_on_free=1 を緩和策として反駁。
- 2026-11-02: Canonical が Ubuntu 22.04 LTS、24.04 LTS、26.04 LTS の修正を -proposed ポケットで公開。上流の修正から 28 日後。
- 2026-11-04: この日付の Red Hat アドバイザリファイルの改訂は、13 のエラータにわたる 2,044 の修正済みカーネル製品を示し、kernel-rt の全ストリームを含みます。影響が残るのは OpenShift 4/5 の RHEL CoreOS イメージのみです。
- 2026-11-10: Ubuntu が修正済み LTS カーネルをセキュリティ通知で公開。上流の修正から 36 日後。
FAQ
MPTCP の API を呼ばない Go サービスもカーネルの修正が必要ですか?
はい。Go 1.24 以降は Linux のリッスンソケットで MPTCP をデフォルトで有効にします。コードに MPTCP の呼び出しがなくても、単純な net.Listen がすでにそれを使います。go version -m でビルドを確認し、GODEBUG の応急処置は「修正方法」を参照してください。
コンテナは影響を受けますか?
不具合はホストのカーネルにあるため、コンテナはパッケージングによって暴露を免れません。影響を受けるホスト上の、コンテナ内かどうかを問わず、攻撃者から到達可能な IPv4 TCP サービスはすべて、競合に必要なネットワーク上の位置を攻撃者に与えます。修正はホストのカーネルパッケージです。
IPv6 のリスナーも標的にできますか?
最初の経路ではできません。カーネルは IPv6 接続のオプションをコピーするため、ハンドシェイク競合は IPv4 限定です。修正コミットは、CALIPSO 設定オプションに関する IPv6 のマイグレーションの問題に触れ、別のパッチで対応するとしています。
カーネルチームと Red Hat は 9.8、他のベンダーは 8.1 なのはなぜですか?
カーネルチームと Red Hat は攻撃複雑度を低く評価しています。引用した Oracle、SUSE、Amazon のアドバイザリは高く評価しており、機密性・完全性・可用性への影響が同じく高くても、9.8 ではなく 8.1 になります。Red Hat は 2026 年 10 月 30 日にスコアを引き上げたため、Red Hat を 8.1 とする古い比較は現在の評価を反映していません。
この不具合は野外で悪用されていますか?
2026-11-04 時点で攻撃を報告するソースはありません。この不具合は CISA の KEV カタログに載っていません。当日、カタログの JSON フィードで確認しました。Anthropic のエクスプロイトとそのテストが、実証された唯一の実行です。
今月再起動できません。最善の手は?
修正カーネルで再起動できるまでは、Go 1.24 以降のサービスに Go チームの MPTCP 応急処置と「修正方法」のパケットフィルタを、その限界を理解したうえで適用してください。環境変数の変更を反映するには対象の Go サービスを再起動します。露出した IPv4 サービスを厳格なネットワークアクセスリストの内側に置き、ベンダーのアドバイザリを確認してください。ブートパラメータ init_on_free=1 はこの脆弱性を緩和せず、応急処置には含まれません。
Ostorlab で最初に修正すべき Linux ホストを見つける
Ostorlab のアタックサーフェスディスカバリーは、インターネットに露出したホストとその公開サービスをインベントリし、到達可能な IPv4 TCP リスナーを持つ Linux サーバーを一覧化して、カーネルを最初に確認できるようにします。
参考文献
- CVE-2026-98432 レコード、kernel.org CNA、2026-10-15 公開、2026-10-30 更新、CVSS v3.1 9.8 と安定版バックポートコミット: https://cveawg.mitre.org/api/cve/CVE-2026-98432 (2026 年 10 月 30 日確認)
- 修正コミット e3f33b0a1d89d738e2b913dab519226eaf76e15b、"ipv4: free inet_opt and ireq_opt after an RCU grace period"、Eric Dumazet、2026-10-01: https://git.kernel.org/pub/scm/linux/kernel/git/torvalds/linux.git/commit/?id=e3f33b0a1d89d738e2b913dab519226eaf76e15b (2026 年 10 月 30 日確認)
- Anthropic、"Discovering and exploiting vulnerabilities in critical, real-world software with Claude"、2026 年 10 月 27 日、第 5 章: https://www.anthropic.com/research/discovering-vulnerabilities-with-claude (2026 年 10 月 30 日確認)
- The Hacker News、"Linux Kernel TCP Flaw With 9.8 CVSS Score Affects Ubuntu, Red Hat and Other Distributions"、2026 年 10 月 29 日、ディストリビューション状況表と採点の根拠: https://thehackernews.com/2026/10/linux-kernel-tcp-flaw-with-98-cvss.html (2026 年 10 月 30 日確認)
- Go セキュリティチーム、"[security] Protecting against CVE-2026-98432"、golang-announce、2026 年 10 月 29 日: https://groups.google.com/d/msgid/golang-announce/0c2926bc-e90f-4cdb-97c3-300fff6d8885n%40googlegroups.com (2026 年 10 月 30 日確認)
- oss-security に転送された同じ Go ガイダンス、2026 年 10 月 29 日: https://www.openwall.com/lists/oss-security/2026/10/30/1 (2026 年 10 月 30 日確認)
- Ubuntu の CVE-2026-98432 ページ、22.04、24.04、26.04 LTS のカーネルを修正済みとして記載(ページは 2026 年 11 月 13 日更新): https://ubuntu.com/security/CVE-2026-98432 (2026 年 11 月 13 日確認)
- Ubuntu のセキュリティ通知 USN-9018-1(26.04 カーネル、2026 年 11 月 10 日公開)と関連する LTS 通知: https://usn.ubuntu.com/USN-9018-1 (2026 年 11 月 13 日確認)
- Canonical、「Fixes available in -proposed pocket for CVE-2026-98432」、Luci Stanescu、2026 年 11 月 2 日、リリース別の修正表、ポケット有効化コマンド、2,000 台超の認定サーバーとデバイス: https://ubuntu.com/blog/fixes-available-in-proposed-pocket-for-cve-2026-98432 (2026 年 11 月 3 日確認)
- Debian DSA-6568-1、linux 6.12.113-1、2026 年 10 月 16 日: https://lists.debian.org/debian-security-announce/2026/msg00482.html (2026 年 10 月 30 日確認)
- Oracle Linux の CVE-2026-98432 エラータページ、ELSA-2026-500397 から 500399、2026-10-16 リリース: https://linux.oracle.com/cve/CVE-2026-98432.html (2026 年 10 月 30 日確認)
- Amazon Linux 2023 アドバイザリ ALAS-2026-3251、kernel6.18-6.18.56-125.164、2026-10-24 リリース: https://alas.aws.amazon.com/AL2023/ALAS2023-2026-3251.html (2026 年 10 月 30 日確認)
- Amazon Linux 2023 アドバイザリ ALAS-2026-3335、kernel6.12-6.12.113-138.209、2026-10-29 リリース: https://alas.aws.amazon.com/AL2023/ALAS2023-2026-3335.html (2026 年 10 月 30 日確認)
- SUSE の CVE-2026-98432 ページ、Important 8.1、パッケージごとの修正状況: https://www.suse.com/security/cve/CVE-2026-98432.html (2026 年 10 月 30 日確認)
- CVE-2026-98432 の NVD エントリ、カーネルチームの 9.8 を表示: https://nvd.nist.gov/vuln/detail/CVE-2026-98432 (2026 年 10 月 30 日確認)
- カーネル CVE チームの CVE-2026-98432 公開レコード、最新安定カーネルを推奨: https://kernel.googlesource.com/pub/scm/linux/security/vulns/+/refs/heads/master/cve/published/2026/CVE-2026-98432.mbox (2026 年 10 月 30 日確認)
- Multipath TCP に関するカーネルドキュメント: https://docs.kernel.org/networking/mptcp.html (2026 年 10 月 30 日確認)
- 議論を追う Go イシュー、go.dev/issue/82717: https://go.dev/issue/82717 (2026 年 10 月 30 日確認)
- CISA KEV カタログの JSON フィード、2026 年 11 月 4 日に CVE-2026-98432 を確認(載っていない): https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json (2026 年 11 月 4 日確認)
- AlmaLinux、「CVE-2026-98432: Patched kernels available in testing」、2026 年 10 月 30 日。AlmaLinux 8、9、10 のテストリポジトリのカーネルと、限界付きの nftables 緩和策: https://almalinux.org/blog/2026-10-30-cve-2026-98432/ (2026 年 11 月 1 日確認)
- Rui Sousa、「CVE-2026-98432: init_on_free=1 as an additional interim mitigation」、oss-security、2026 年 10 月 31 日: https://www.openwall.com/lists/oss-security/2026/10/31/5 (2026 年 11 月 1 日確認)
- Sultan Alsawaf(CIQ)、「Re: CVE-2026-98432: init_on_free=1 as an additional interim mitigation」、oss-security、2026 年 11 月 3 日。init_on_free=1 を緩和策として反駁する投稿: https://www.openwall.com/lists/oss-security/2026/11/03/1 (2026 年 11 月 3 日確認)
- Red Hat の CVE-2026-98432 向け CSAF アドバイザリファイル、2026 年 11 月 4 日 05:07 UTC のリビジョン 3。13 のエラータにわたる 2,044 の修正済みカーネル製品(RHSA-2026:93412 から 93415、93775、94109、94303、94438、94477、94508、94558、94623、94996)、kernel-rt の全ストリーム修正済み、OpenShift 4 と 5 の RHEL CoreOS イメージが依然として影響あり: https://security.access.redhat.com/data/csaf/v2/vex/2026/cve-2026-98432.json (2026 年 11 月 4 日確認)
- Red Hat エラータ RHSA-2026:94438(RHEL 9.6 の kernel と kernel-rt)、RHSA-2026:94558(RHEL 9.2 の kernel-rt)、RHSA-2026:94996(RHEL 8.6 の kernel)、いずれも 2026 年 11 月 3 日から 4 日に発行: https://access.redhat.com/errata/RHSA-2026:94438, https://access.redhat.com/errata/RHSA-2026:94558, https://access.redhat.com/errata/RHSA-2026:94996 (2026 年 11 月 4 日確認)
- Red Hat エラータ RHSA-2026:93412、kernel-5.14.0-687.64.1.el9_8、2026 年 11 月 1 日発行: https://access.redhat.com/errata/RHSA-2026:93412 (2026 年 11 月 3 日確認)
- Red Hat エラータ RHSA-2026:93413、kernel-6.12.0-211.72.1.el10_2、2026 年 11 月 1 日発行: https://access.redhat.com/errata/RHSA-2026:93413 (2026 年 11 月 3 日確認)
- Red Hat エラータ RHSA-2026:93414、kernel-4.18.0-553.182.1.el8_10、2026 年 11 月 1 日発行: https://access.redhat.com/errata/RHSA-2026:93414 (2026 年 11 月 3 日確認)
- Red Hat の現在の CVE 評価と緩和策、2026 年 11 月 3 日確認: https://access.redhat.com/security/cve/cve-2026-98432
- Red Hat のパケットフィルタ RHSB-2026-016、2026 年 11 月 3 日確認: https://access.redhat.com/security/vulnerabilities/RHSB-2026-016
- AWS 速報、Amazon Linux 2 と 2023 の修正パッケージ、10 月 31 日更新、2026 年 11 月 1 日確認: https://aws.amazon.com/security/security-bulletins/2026-160-aws/