Course critique dans la poignée de main TCP du noyau Linux (CVE-2026-98432)
Une course dans les poignées de main TCP IPv4 libère des options encore lues depuis Linux 4.4 ; 9,8 selon le noyau, RHEL et Ubuntu corrigent.
En bref
- Une condition de course dans la poignée de main TCP IPv4 du noyau Linux libère les options IP d'un socket pendant qu'un autre CPU les lit encore. L'équipe CVE du noyau la note CVSS v3.1 9,8 ; le chercheur Xinyang Ge d'Anthropic l'a signalée et Eric Dumazet l'a corrigée le 2026-10-01.
- Tout noyau Linux postérieur à 4.4 est affecté, pour tout service TCP IPv4 joignable par l'attaquant. Les services Go construits avec Go 1.24 ou plus écoutent en MPTCP par défaut, la configuration qu'a exploitée l'attaque d'Anthropic.
- Anthropic indique que son modèle d'IA a écrit un exploit exécutant des commandes en root, sans identifiants, sur des serveurs Linux exposant un écouteur MPTCP. Aucune attaque n'est signalée et la faille n'est pas au catalogue KEV de la CISA au 2026-11-04.
- Installez un noyau corrigé : 5.10.272, 5.15.223, 6.1.190, 6.6.159, 6.12.113, 6.18.56, 7.2.10 ou 7.3, ou le paquet corrigé de votre distribution. Debian, Oracle, Amazon, SUSE, RHEL et Ubuntu livrent désormais ; Ubuntu a fait passer ses noyaux LTS de la poche -proposed aux canaux normaux le 2026-11-10. Voir « Comment corriger ? » pour les mesures intérimaires.
Suis-je concerné ?
Vous êtes exposé quand toutes ces conditions sont réunies :
- Votre hôte exécute un noyau Linux à partir de Linux 4.4 (janvier 2016) et antérieur aux versions stables corrigées. Les conteneurs n'apportent pas leur noyau : un service en conteneur utilise celui de l'hôte, qui tranche.
- Un service TCP IPv4 de cet hôte est joignable par l'attaquant. Red Hat indique qu'un attaquant distant pouvant atteindre un service TCP exposé peut déclencher la course.
- La course exige un SYN retransmis et des options IP sur la requête de connexion. La cotation de l'équipe du noyau décrit un attaquant envoyant une requête avec des options IPv4 Record Route ou Timestamp, puis la renvoyant : les deux côtés de la course sont induits par l'attaquant.
Deux chemins de configuration élargissent l'exposition. Un serveur avec un écouteur Multipath TCP est la configuration exploitée par Anthropic, et tout programme Go construit avec Go 1.24 ou plus ouvre ses sockets d'écoute en MPTCP par défaut sous Linux. Par ailleurs, la migration de sockets de requête, activée par net.ipv4.tcp_migrate_req=1 ou un programme BPF de migration reuseport, expose le même use-after-free par un second chemin.
| Distribution ou noyau | Versions affectées | Version corrigée |
|---|---|---|
| Noyau principal et stable, auto-construit | Toutes depuis 4.4 | 5.10.272, 5.15.223, 6.1.190, 6.6.159, 6.12.113, 6.18.56, 7.2.10, 7.3 |
| Debian 13 trixie | linux avant 6.12.113-1 | linux 6.12.113-1 (2026-10-16) |
| Debian 12 bookworm | linux avant 6.1.190-1 ; linux-6.12 avant 6.12.113-1~deb12u1 | 6.1.190-1 (2026-10-17) ; 6.12.113-1~deb12u1 (2026-10-22) |
| Oracle Linux 7, 8, 9, 10 (UEK) | Noyaux avant l'errata du 2026-10-16 | ELSA-2026-500397, ELSA-2026-500398, ELSA-2026-500399 (2026-10-16) |
| Amazon Linux 2023 (kernel6.18) | Avant 6.18.56-125.164 | 6.18.56-125.164.amzn2023 (2026-10-24) |
| Amazon Linux 2023 (kernel6.12) | Avant 6.12.113-138.209 | 6.12.113-138.209.amzn2023 (2026-10-29) |
| SUSE Linux Micro 6.2, openSUSE Leap 16.0 | Avant kernel-default 6.12.0-160000.40.1 | kernel-default 6.12.0-160000.40.1 ou plus |
| SLES 15 SP4 à SP6 LTSS, SLES 16.0, SLE Micro 5.3 à 5.5 | Avant le kernel-default corrigé | kernel-default 5.14.21-150400.24.246.1 (SP4, Micro 5.3/5.4), 5.14.21-150500.55.195.1 (SP5, Micro 5.5), 6.4.0-150600.23.143.1 (SP6), 6.12.0-160000.40.1 (SLES 16.0) |
| SLES 15 SP7 | Tous les noyaux actuels | Correctif en cours, rien de publié |
| AlmaLinux 8, 9, 10 | Noyaux avant les versions de test du 30 octobre | kernel-4.18.0-553.180.2.el8_10, kernel-5.14.0-687.61.2.el9_8, kernel-6.12.0-211.69.2.el10_2 (dépôt de test, 2026-10-30) |
| Ubuntu 22.04, 24.04, 26.04 LTS (jammy, noble, resolute) | Tous les noyaux actuels | 5.15.0-203.213, 6.8.0-149.149, 7.0.0-43.43, publiés dans les avis de sécurité depuis le 2026-11-10 (page CVE mise à jour le 2026-11-13) |
| Ubuntu 26.10 (stonking) | Tous les noyaux actuels | 7.3.0-10.10 (listé comme corrigé sur la page CVE et dans le blog de Canonical) |
| Ubuntu 16.04, 18.04, 20.04 | Tous les noyaux actuels | 20.04 : en cours dans 5.4.0-247.267 ; 16.04 et 18.04 : aucun correctif annoncé |
| RHEL 8, 9, 10, tous les flux y compris kernel-rt | Noyaux antérieurs aux errata des 1er au 4 novembre | kernel-5.14.0-687.64.1.el9_8 avec kernel-rt (RHSA-2026:93412, 2026-11-01, RHEL 9.8), kernel-6.12.0-211.72.1.el10_2 avec kernel-rt (RHSA-2026:93413, 2026-11-01, RHEL 10.2), kernel-4.18.0-553.182.1.el8_10 (RHSA-2026:93414, 2026-11-01, RHEL 8.10), kernel-5.14.0-427.161.1.el9_4 avec kernel-rt (RHSA-2026:94109, 2026-11-02, RHEL 9.4 E4S), kernel-4.18.0-477.178.1.el8_8 (RHSA-2026:94303, 2026-11-03, RHEL 8.8 E4S/TUS), kernel-4.18.0-305.218.1.el8_4 (RHSA-2026:94623, 2026-11-03, RHEL 8.4), kernel-5.14.0-284.202.1.el9_2 (RHSA-2026:94477, 2026-11-03, RHEL 9.2), kernel-6.12.0-55.117.1.el10_0 avec kernel-rt (RHSA-2026:94508, 2026-11-03, RHEL 10.0), kernel-5.14.0-570.154.1.el9_6 avec kernel-rt (RHSA-2026:94438, 2026-11-03, RHEL 9.6), kernel-rt-5.14.0-284.202.1.rt14.487.el9_2 (RHSA-2026:94558, 2026-11-03, RHEL 9.2 RT), kernel-4.18.0-372.227.1.el8_6 (RHSA-2026:94996, 2026-11-04, RHEL 8.6), kernel-4.18.0-553.182.1.rt7.523.el8_10 (RHSA-2026:93415, 2026-11-01, RHEL 8.10 RT/NFV), kernel-6.12.0-265.31.el10nv (RHSA-2026:93775, 2026-11-02, Nvidia 10) |
Sur les 14 lignes de distribution, 12 portent un correctif, dont un seulement dans un canal de test : le dépôt de test d'AlmaLinux. Les 2 autres lignes, SLES 15 SP7 et Ubuntu 16.04 à 20.04, n'en ont pas. Le fichier d'avis Red Hat liste 2 044 produits de noyau corrigés dans ses errata des 1er au 4 novembre.
Chaque flux kernel-rt dispose désormais d'un correctif publié. Le fichier d'avis ne liste plus comme affectées que les images RHEL CoreOS d'OpenShift 4 et 5. Les noyaux AlmaLinux se trouvent dans son dépôt de test, que le projet demande aux opérateurs d'aider à vérifier avant le passage en production.
Le bulletin AWS du 31 octobre annonce des paquets corrigés pour Amazon Linux 2 et toutes les branches du noyau Amazon Linux 2023, y compris le noyau par défaut. L'annonce de Canonical du 2 novembre couvrait le noyau générique. La page CVE liste désormais les noyaux LTS génériques comme corrigés, ainsi que les variantes aws, azure, gcp, ibm, oracle, raspi, lowlatency et realtime. Les noyaux FIPS sont corrigés sur 22.04 dans 5.15.0-203.213+fips1 et encore en cours sur 24.04 dans 6.8.0-149.149+fips2.
Vérifiez ce qui tourne sur chaque hôte :
# Host kernel version
uname -r
# Compare against the fixed versions above; Ubuntu's package
# versions differ from upstream tags, so match them on the pocket.

# Debian: installed kernel packages and status
dpkg -l 'linux-image*' | grep '^ii'

# RHEL, Oracle Linux, Amazon Linux: installed kernels
rpm -q kernel kernel-uek kernel6.12 kernel6.18 2>/dev/null

# Which Go toolchain built a service (Go 1.24+ enables MPTCP by default)
go version -m /path/to/service | head -1
Comment corriger ?
-
Sous Ubuntu 22.04, 24.04 ou 26.04 LTS, ou Ubuntu 26.10, installez le noyau corrigé depuis les poches updates et security normales, puis redémarrez :
sudo apt update
sudo apt install --only-upgrade linux-generic
sudo reboot
Sur les hôtes qui utilisent les variantes aws, azure, gcp, ibm, oracle, raspi, lowlatency ou realtime, mettez à jour le métapaquet de cette variante, par exemple
sudo apt install --only-upgrade linux-aws, ou lancezsudo apt update && sudo apt upgradepour mettre à jour tous les métapaquets de noyau installés. Redémarrez ensuite.Après le redémarrage,
uname -ridentifie la variante et l'ABI, par exemple5.15.0-203-generic; il omet le numéro de révision du paquet.213. Utilisezcat /proc/version_signaturepour lire la version Ubuntu complète du noyau en cours d'exécution, par exemple5.15.0-203.213-generic, comme l'explique le guide des noyaux de Canonical. Comparez la version du paquet avant le suffixe de variante à la version corrigée indiquée sur la page du CVE pour votre version exacte d'Ubuntu et votre variante de noyau. La ligne Ubuntu LTS de « Suis-je concerné ? » indique les correctifs des noyaux génériques ; les variantes cloud et temps réel ont leurs propres versions corrigées.Canonical a publié les noyaux LTS dans ses avis de sécurité à partir du 10 novembre 2026, 36 jours après le correctif amont. Ubuntu 20.04 reste en cours dans 5.4.0-247.267 ; 16.04 et 18.04 n'ont pas de correctif, et leur couverture passe par Ubuntu Pro et l'Expanded Security Maintenance.
Sous RHEL, mettez à jour vers le noyau de l'erratum de novembre de votre version mineure et redémarrez : par exemple
sudo dnf update kernel && sudo rebootsur RHEL 9.8 installe kernel-5.14.0-687.64.1.el9_8. kernel-rt de RHEL 9 est corrigé par RHSA-2026:93412 pour la 9.8 (2026-11-01), RHSA-2026:94109 pour la 9.4 (2026-11-02), puis RHSA-2026:94438 pour la 9.6 et RHSA-2026:94558 pour la 9.2 (2026-11-03). La commande kernel ne met pas à jour le paquet kernel-rt, qui est distinct : sur les hôtes kernel-rt, lancezsudo dnf update kernel-rt && sudo reboot, qui installe kernel-rt-5.14.0-284.202.1.rt14.487.el9_2 sur RHEL 9.2 RT et kernel-rt-4.18.0-553.182.1.rt7.523.el8_10 sur RHEL 8.10 RT/NFV. Le filtrage de RHSB-2026-016 reste la mesure intérimaire là où aucun correctif ne s'applique : il réduit l'exposition sans prévenir totalement l'exploitation. -
Installez le paquet corrigé de votre distribution et redémarrez. Sur Debian :
apt update && apt install linux-image-amd64, puis redémarrez. Sur Oracle Linux :dnf update kernel-uek, puis redémarrez. Sur Amazon Linux 2:sudo yum update kernel && sudo reboot; Amazon Linux 2023:sudo dnf update kernel --releasever=latest && sudo reboot. - Sur SUSE Linux Micro 6.2 ou openSUSE Leap 16.0 :
zypper in 'kernel-default>=6.12.0-160000.40.1', puis redémarrez. - Sur AlmaLinux 8, 9 ou 10, les noyaux corrigés sont dans le dépôt de test. Activez-le avec
dnf install -y almalinux-release-testing, mettez à jour avecdnf update 'kernel*' --enablerepo=almalinux-testing, redémarrez, puis désactivez le dépôt avecdnf config-manager --disable almalinux-testing. AlmaLinux demande de signaler les problèmes dans son chat ou sur son bug tracker pendant la vérification. - Si vous construisez votre noyau, passez à une des versions stables corrigées. L'équipe CVE du noyau recommande la dernière version stable et indique que la communauté ne soutient pas le cherry-picking de correctifs isolés.
L'équipe sécurité de Go propose une véritable parade pour les services Go 1.24 ou plus, avec sa propre mise en garde. Réglez GODEBUG=multipathtcp=0 dans l'environnement du programme pour désactiver MPTCP à l'exécution, ou placez godebug multipathtcp=0 dans le go.mod du module principal pour le désactiver à la construction. Les programmes peuvent aussi appeler net.ListenConfig.SetMultipathTCP(false) par socket. L'équipe qualifie cette désactivation de MPTCP programme par programme d'atténuation fragile : un seul écouteur MPTCP restant laisse le système exposé, et elle suppose que toute exploitation viable dépend de MPTCP. L'équipe recommande vivement la mise à jour du noyau à la place.
Deux mesures intérimaires restent pour les systèmes sans noyau corrigé : la règle nftables d'AlmaLinux ci-dessous et le filtre de paquets de Red Hat (RHSB-2026-016), décrit à l'étape 1. Les deux réduisent l'attaque ; aucune ne corrige la course. AlmaLinux publie une règle nftables qui rejette les paquets TCP IPv4 entrants portant des options IPv4, ce qui bloque le déclencheur dont la course a besoin :
sudo nft -f - <<'EOF'
add table ip cve_2026_98432
delete table ip cve_2026_98432
table ip cve_2026_98432 {
    chain prerouting {
        type filter hook prerouting priority -300; policy accept;
        meta l4proto tcp ip hdrlength > 5 counter drop
    }
}
EOF
La règle cohabite avec firewalld et se réexécute sans risque. AlmaLinux l'a testée sur les versions 8, 9 et 10 et en liste trois limites : elle ne survit pas à un redémarrage, elle ne couvre pas le trafic entre conteneurs d'un même hôte, et elle ne doit pas servir sur les réseaux reposant sur les étiquettes de sécurité CIPSO, qui voyagent dans les options IPv4. Vérifiez le compteur avec sudo nft list table ip cve_2026_98432 et retirez la règle avec sudo nft delete table ip cve_2026_98432.
Rui Sousa a proposé le paramètre d'amorçage init_on_free=1 sur oss-security le 31 octobre, et Sultan Alsawaf de l'équipe noyau de CIQ l'a réfuté comme mesure d'atténuation le 3 novembre. La mise à zéro à la libération n'affecte que les emplacements libres, tandis que la fuite KASLR lit des pointeurs dans des objets slab vivants voisins de l'emplacement libéré une fois réutilisé, que le paramètre ne touche jamais. Alsawaf juge le paramètre inoffensif, mais estime qu’il ne doit pas peser dans les avis. Utilisez le filtre de paquets seul, sans ce paramètre, comme mesure intérimaire sur les systèmes sans noyau corrigé.
Seul un noyau corrigé élimine la course. Le filtre de Red Hat réduit l'exposition mais ne prévient pas totalement l'exploitation ; testez ses effets sur votre trafic avant déploiement.
Quelle est la cause racine ?
Le noyau libère les options IP attachées à une requête de connexion TCP pendant qu'un second CPU les lit encore, car la libération utilise kfree() au lieu d'attendre les lecteurs RCU.
La couche IP stocke les options d'une requête de connexion IPv4 entrante, comme Record Route ou Timestamp, avec le socket de requête. Quand la poignée de main se termine, tcp_v4_syn_recv_sock() dans net/ipv4/tcp_ipv4.c remet ce pointeur d'options au nouveau socket enfant au lieu de le copier. Depuis le commit 079096f103fa (« tcp/dccp: install syn_recv requests into ehash table »), les sockets de requête sont traités sans tenir le verrou de l'écouteur.
Le message du commit correctif décrit les deux CPU en collision. Un autre CPU peut traiter concurremment un SYN retransmis pour la même requête et envoyer un SYNACK depuis tcp_check_req(). tcp_v4_send_synack() et inet_csk_route_req() lisent ireq->ireq_opt sous rcu_read_lock() seulement, puis ip_build_and_send_pkt() et ip_options_build() lisent opt->optlen deux fois. Rien n'empêche le socket enfant d'être libéré pendant que ce SYNACK se construit encore.
// net/ipv4/af_inet.c, inet_sock_destruct(), before the fix
void inet_sock_destruct(struct sock *sk)
{
    ...
    WARN_ON_ONCE(sk->sk_wmem_queued);
    WARN_ON_ONCE(sk->sk_forward_alloc);

-   kfree(rcu_dereference_protected(inet->inet_opt, 1));
+   kfree_rcu(rcu_dereference_protected(inet->inet_opt, 1), rcu);
inet_sock_destruct() libère les options du socket enfant par un simple kfree(). Les sockets enfants TCP n'ont pas SOCK_RCU_FREE, donc la libération est immédiate. Un second CPU encore dans rcu_read_lock() lit alors les options libérées dans ip_options_build() : un use-after-free.
// net/ipv4/tcp_ipv4.c, tcp_v4_reqsk_destructor(), before the fix
static void tcp_v4_reqsk_destructor(struct request_sock *req)
{
-   kfree(rcu_dereference_protected(inet_rsk(req)->ireq_opt, 1));
+   kfree_rcu(rcu_dereference_protected(inet_rsk(req)->ireq_opt, 1), rcu);
}
Le second chemin est la migration de sockets de requête, activée par net.ipv4.tcp_migrate_req=1 ou un programme BPF_SK_REUSEPORT_SELECT_OR_MIGRATE. reqsk_timer_handler() clone le socket de requête via inet_reqsk_clone(), si bien que l'ancien socket et son clone partagent le même ireq_opt. Quand le clone est libéré, tcp_v4_reqsk_destructor() libère les options par kfree() alors qu'un autre CPU, tenant une référence sur l'ancien socket, peut encore les utiliser.
IPv6 n'est pas touché par le premier chemin, car tcp_v6_syn_recv_sock() duplique les options. Le commit signale que tcp_v6_reqsk_destructor() porte le même problème de migration pour des options CALIPSO et annonce un correctif séparé.
Comment la faille est-elle exploitée ?
Aucun code d'exploit n'est public. Anthropic décrit l'attaque écrite par son modèle d'IA interne, en quatre étapes :
- L'attaquant envoie une requête de connexion TCP IPv4 avec des options IP à un service joignable, puis la renvoie pour gagner la course, comme le décrit la cotation de l'équipe du noyau.
- La course pousse le noyau à lire une longueur contrôlée par l'attaquant et à recopier des octets supplémentaires vers lui. Dès qu'une telle surlecture rend un pointeur du noyau, l'attaquant a vaincu KASLR, la randomisation des adresses du noyau.
- Le même use-after-free déborde alors un tampon et écrase un pointeur de rappel avec l'adresse d'une charge que l'attaquant a placée en mémoire noyau via une fonctionnalité ordinaire du protocole.
- Le noyau invoque le rappel. La charge enchaîne des appels à des fonctions existantes du noyau et se termine par une commande shell choisie par l'attaquant, exécutée en root.
Une course perdue ne fait échouer que cette tentative de connexion et ne plante pas le système, donc un attaquant déterminé peut réessayer indéfiniment. Dans la preuve de concept d'Anthropic, la fuite d'un pointeur noyau a pris 48 minutes et l'exécution de la commande shell 5 minutes de plus.
Quel est le flux de l'attaque ?
En une phrase : l'attaquant gagne la course de la poignée de main TCP IPv4 si bien que le noyau libère les options IP de la requête pendant qu'un second CPU les lit encore dans le chemin SYNACK, puis transforme le use-after-free en fuite KASLR et en rappel détourné qui exécute une commande root.
options IP"] --> B["Le socket de requête stocke
ireq_opt"] B --> C["Poignée de main terminée :
les options passent à l'enfant
sans copie"] C --> D["SYN renvoyé :
un second CPU construit le SYNACK
lisant les mêmes options"] D --> E["Socket enfant libéré :
kfree() libère les options
encore utilisées"] E --> F["Use-after-free dans
ip_options_build()"] F --> G["Fuite d'informations,
corruption mémoire
ou plantage"] G --> H["Démo Anthropic :
shell root sur les
écouteurs MPTCP"]
Que peut faire un attaquant ?
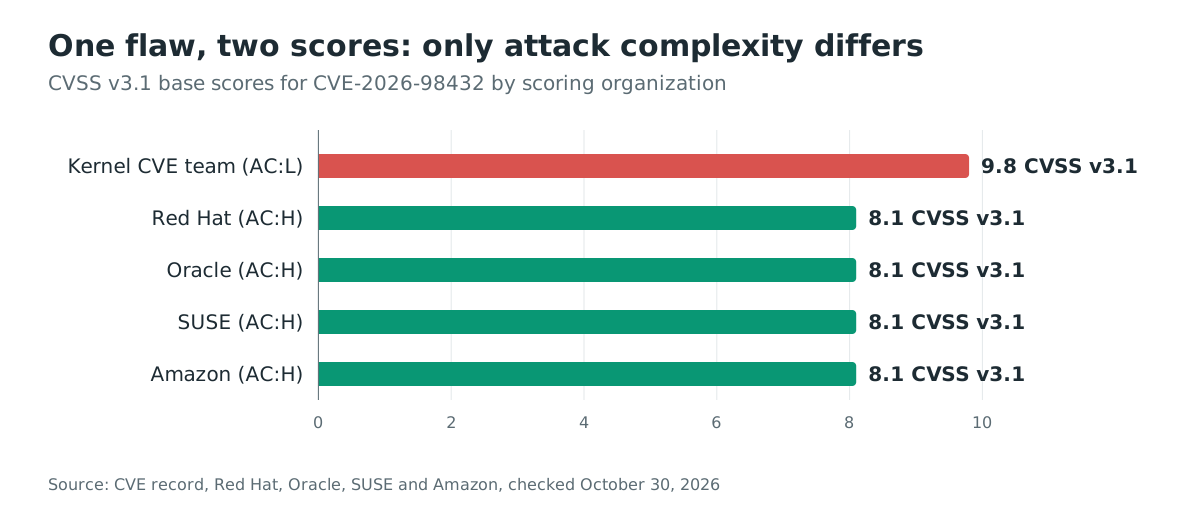
Le score 9,8 de l'équipe du noyau suppose un accès réseau, aucun privilège, aucune interaction utilisateur et un fort impact en confidentialité, intégrité et disponibilité (CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H). Dans ce scénario, la faille peut renvoyer de la mémoire voisine du noyau à l'attaquant, corrompre la mémoire noyau ou planter le système.
Anthropic a démontré le résultat le plus fort : des commandes arbitraires en root, sans identifiants ni interaction, sur des serveurs exposant un écouteur MPTCP. Sa publication ne nomme ni la version du noyau ni la configuration testées, et ne dit pas si des serveurs sans écouteur MPTCP sont prenables de la même façon.
Red Hat a relevé sa cotation à Critical, CVSS v3.1 9,8, le 30 octobre 2026. Son vecteur actuel est CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H, avec une complexité basse comme celle retenue par l'équipe CVE du noyau. Les avis cités d'Oracle, SUSE et Amazon retiennent une complexité haute et une note de 8,1. Le bulletin Red Hat publie aussi un filtre de paquets provisoire ; seul un noyau corrigé résout complètement la faille.
Pourquoi le correctif fonctionne-t-il ?
Le correctif, commit e3f33b0a1d89d738e2b913dab519226eaf76e15b, remplace kfree() par kfree_rcu() dans les deux destructeurs, inet_sock_destruct() et tcp_v4_reqsk_destructor(). kfree_rcu() retarde la libération jusqu'à la fin d'une période de grâce RCU : chaque CPU tenant rcu_read_lock() autour des options finit de les lire avant que la mémoire ne soit rendue. Les lecteurs utilisaient déjà RCU, et les autres chemins remplaçant inet_opt, comme do_ip_setsockopt(), utilisaient déjà kfree_rcu().
Ce changement de deux lignes couvre les deux chemins IPv4 nommés dans le commit : la course SYNACK via inet_sock_destruct() et la course de migration via tcp_v4_reqsk_destructor(). Le commit signale lui-même un point voisin qu'il ne touche pas : le problème équivalent IPv6 pour des options CALIPSO, qu'un correctif séparé traitera.
Comment vérifier si j'ai été compromis ?
Aucune exploitation n'a été signalée nulle part au 4 novembre 2026, et aucun indicateur ni règle de détection n'a été publié. Une tentative qui perd la course ne fait échouer que cette connexion : un sondage peut laisser peu de traces.
Le mécanisme suggère l'allure d'un sondage massif : de nombreuses tentatives de connexion IPv4 éphémères avec des options Record Route ou Timestamp, suivies de requêtes retransmises vers le même port d'écoute. Traitez ce schéma comme une piste à examiner, pas comme une preuve de compromission ; aucune source publiée ne documente un trafic observé de cette forme.
Chronologie
- 2016-01-10 : Linux 4.4 sort. The Hacker News rapporte que la faille a été introduite dans cette version, avec le changement de sockets de requête qui a ensuite retiré le verrou de l'écouteur du chemin en course.
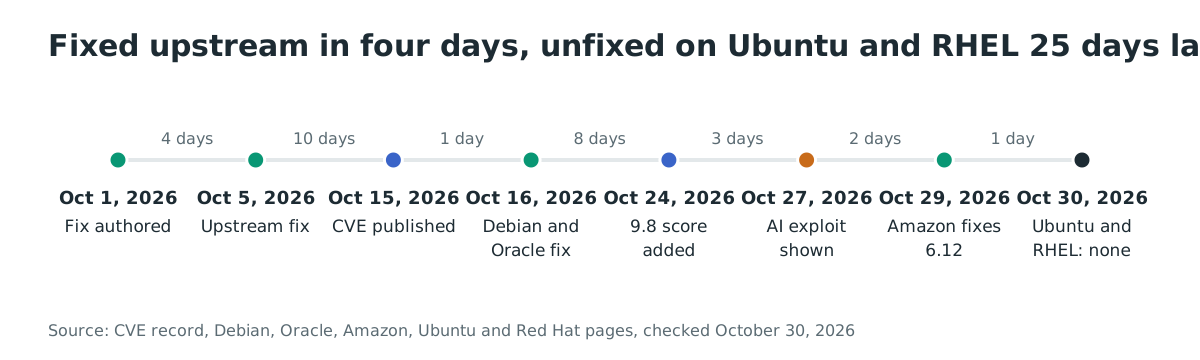
- 2026-10-01 : Eric Dumazet écrit le correctif « ipv4: free inet_opt and ireq_opt after an RCU grace period », signalé par Xinyang Ge d'Anthropic.
- 2026-10-05 : Les développeurs du noyau appliquent le correctif en amont, dix jours avant la publication du CVE.
- 2026-10-11 au 2026-10-15 : Le correctif est rétroporté vers les branches stables 5.10, 5.15, 6.1, 6.6, 6.12, 6.18 et 7.2.
- 2026-10-15 : L'équipe CVE du noyau publie CVE-2026-98432.
- 2026-10-16 : Debian trixie et Oracle Linux livrent des noyaux corrigés (DSA-6568-1 ; ELSA-2026-500397 à 500399).
- 2026-10-17 au 2026-10-22 : Debian 12 bookworm reçoit des noyaux corrigés en deux avis (DLA-4841-1, DLA-4850-1).
- 2026-10-24 : L'équipe CVE du noyau ajoute le score 9,8 à l'enregistrement, neuf jours après la publication du CVE. Amazon corrige son paquet kernel6.18 (ALAS2023-2026-3251).
- 2026-10-27 : Anthropic publie son billet décrivant l'exploit écrit par IA atteignant root sur des serveurs à écouteur MPTCP.
- 2026-10-29 : Amazon corrige son paquet kernel6.12 (ALAS2023-2026-3335). La page CVE et le fichier d'avis de Red Hat passent à Important, 8,1. SUSE publie des noyaux corrigés pour SLES 15 SP4 à SP6 LTSS et SLE Micro 5.3 à 5.5. The Hacker News publie le tableau d'état des distributions.
- 2026-10-30 : AlmaLinux publie des noyaux corrigés pour AlmaLinux 8, 9 et 10 dans son dépôt de test, plus une règle nftables qui bloque le déclencheur des paquets. Ubuntu et RHEL ne listent toujours aucun noyau corrigé.
- 2026-10-30 : Red Hat relève sa cotation à Critical, 9,8, et publie le filtre de paquets dans RHSB-2026-016.
- 2026-10-31 : Rui Sousa publie le paramètre d'amorçage init_on_free=1 sur oss-security comme durcissement supplémentaire pour les systèmes sans noyau corrigé.
- 2026-11-01 : Ubuntu ne liste toujours aucun noyau corrigé et ne donne aucune date.
- 2026-11-01 au 2026-11-03 : Red Hat publie des noyaux corrigés pour RHEL 8.4, 8.8, 8.10, 9.2, 9.4, 9.6, 9.8, 10.0, 10.2 et les flux associés (RHSA-2026:93412 à 93415, 93775, 94109, 94303, 94438, 94477, 94508, 94558, 94623). Sultan Alsawaf de CIQ réfute init_on_free=1 comme mesure sur oss-security le 3 novembre.
- 2026-11-02 : Canonical publie les correctifs d'Ubuntu 22.04 LTS, 24.04 LTS et 26.04 LTS dans la poche -proposed, 28 jours après le correctif amont.
- 2026-11-04 : la révision de ce jour du fichier d'avis Red Hat liste 2 044 produits de noyau corrigés sur 13 errata, y compris chaque flux kernel-rt ; seules les images RHEL CoreOS d'OpenShift 4 et 5 restent affectées.
- 2026-11-10 : Ubuntu publie les noyaux LTS corrigés dans ses avis de sécurité, 36 jours après le correctif amont.
FAQ
Mon service Go a-t-il besoin du correctif noyau même s'il n'appelle jamais les API MPTCP ?
Oui. Go 1.24 et plus activent MPTCP par défaut pour les sockets d'écoute sous Linux : un simple net.Listen l'utilise déjà, sans aucun appel MPTCP dans votre code. Vérifiez la construction avec go version -m, et voyez « Comment corriger ? » pour le dépannage GODEBUG.
Les conteneurs sont-ils concernés ?
La faille est dans le noyau de l'hôte : un conteneur ne s'y soustrait pas par l'empaquetage. Tout service TCP IPv4 joignable depuis l'attaquant sur un hôte affecté, en conteneur ou non, donne à l'attaquant la position réseau que la course exige. Le correctif est le paquet noyau de l'hôte.
Les écouteurs IPv6 peuvent-ils aussi être visés ?
Pas par le premier chemin. Le noyau copie les options pour les connexions IPv6, donc la course de poignée de main est propre à IPv4. Le commit correctif signale un problème de migration IPv6 pour des options CALIPSO qu'un correctif séparé traitera.
Pourquoi 9,8 pour le noyau et Red Hat, contre 8,1 chez d'autres vendeurs ?
L'équipe du noyau et Red Hat retiennent une complexité d'attaque basse. Les avis cités d'Oracle, SUSE et Amazon la jugent haute, ce qui donne 8,1 au lieu de 9,8 avec les mêmes impacts élevés sur la confidentialité, l'intégrité et la disponibilité. Red Hat a relevé sa note le 30 octobre 2026 ; les comparaisons affichant 8,1 pour Red Hat sont périmées.
La faille est-elle exploitée dans la nature ?
Aucune source ne rapporte d'attaque au 4 novembre 2026. La faille n'est pas au catalogue KEV de la CISA, vérifié dans le flux JSON du catalogue à cette date. L'exploit d'Anthropic et son test restent la seule exécution démontrée.
Je ne peux pas redémarrer ce mois-ci. Que faire ?
En attendant de pouvoir redémarrer sur un noyau corrigé, utilisez la mesure MPTCP de l'équipe Go pour les services Go 1.24 ou plus et le filtre de paquets de « Comment corriger ? », en connaissant leurs limites. Redémarrez les services Go concernés pour appliquer le changement d'environnement. Maintenez les services IPv4 exposés derrière des listes d'accès réseau strictes et suivez les avis de votre vendeur. Le paramètre d'amorçage init_on_free=1 n'atténue pas cette faille et ne fait pas partie des mesures intérimaires.
Repérez d'abord les hôtes Linux à corriger avec Ostorlab
La découverte de surface d'attaque d'Ostorlab inventorie vos hôtes exposés sur Internet et les services qu'ils ouvrent, pour lister les serveurs Linux portant des écouteurs TCP IPv4 joignables et vérifier leurs noyaux en premier.
Références
- Enregistrement CVE-2026-98432, CNA kernel.org, publié le 2026-10-15, mis à jour le 2026-10-30, CVSS v3.1 9,8 et commits de rétroportage stables : https://cveawg.mitre.org/api/cve/CVE-2026-98432 (consulté le 30 octobre 2026)
- Commit correctif e3f33b0a1d89d738e2b913dab519226eaf76e15b, « ipv4: free inet_opt and ireq_opt after an RCU grace period », Eric Dumazet, 2026-10-01 : https://git.kernel.org/pub/scm/linux/kernel/git/torvalds/linux.git/commit/?id=e3f33b0a1d89d738e2b913dab519226eaf76e15b (consulté le 30 octobre 2026)
- Anthropic, « Discovering and exploiting vulnerabilities in critical, real-world software with Claude », 27 octobre 2026, chapitre 5 : https://www.anthropic.com/research/discovering-vulnerabilities-with-claude (consulté le 30 octobre 2026)
- The Hacker News, « Linux Kernel TCP Flaw With 9.8 CVSS Score Affects Ubuntu, Red Hat and Other Distributions », 29 octobre 2026, tableau d'état des distributions et justification de la cotation : https://thehackernews.com/2026/10/linux-kernel-tcp-flaw-with-98-cvss.html (consulté le 30 octobre 2026)
- Équipe sécurité Go, « [security] Protecting against CVE-2026-98432 », golang-announce, 29 octobre 2026 : https://groups.google.com/d/msgid/golang-announce/0c2926bc-e90f-4cdb-97c3-300fff6d8885n%40googlegroups.com (consulté le 30 octobre 2026)
- Le même guidage Go transmis sur oss-security, 29 octobre 2026 : https://www.openwall.com/lists/oss-security/2026/10/30/1 (consulté le 30 octobre 2026)
- Page Ubuntu CVE-2026-98432, qui liste désormais les noyaux 22.04, 24.04 et 26.04 LTS comme corrigés (page mise à jour le 13 novembre 2026) : https://ubuntu.com/security/CVE-2026-98432 (consulté le 13 novembre 2026)
- Avis de sécurité Ubuntu USN-9018-1 pour le noyau 26.04, publié le 10 novembre 2026, avec les avis LTS associés : https://usn.ubuntu.com/USN-9018-1 (consulté le 13 novembre 2026)
- Canonical, « Fixes available in -proposed pocket for CVE-2026-98432 », Luci Stanescu, 2 novembre 2026, le tableau de correctifs par version, les commandes d'activation de la poche et les 2 000 serveurs et appareils certifiés : https://ubuntu.com/blog/fixes-available-in-proposed-pocket-for-cve-2026-98432 (consulté le 3 novembre 2026)
- Debian DSA-6568-1, linux 6.12.113-1, 16 octobre 2026 : https://lists.debian.org/debian-security-announce/2026/msg00482.html (consulté le 30 octobre 2026)
- Page d'errata Oracle Linux pour CVE-2026-98432, ELSA-2026-500397 à 500399, publiés le 2026-10-16 : https://linux.oracle.com/cve/CVE-2026-98432.html (consulté le 30 octobre 2026)
- Avis Amazon Linux 2023 ALAS-2026-3251, kernel6.18-6.18.56-125.164, publié le 2026-10-24 : https://alas.aws.amazon.com/AL2023/ALAS2023-2026-3251.html (consulté le 30 octobre 2026)
- Avis Amazon Linux 2023 ALAS-2026-3335, kernel6.12-6.12.113-138.209, publié le 2026-10-29 : https://alas.aws.amazon.com/AL2023/ALAS2023-2026-3335.html (consulté le 30 octobre 2026)
- Page SUSE CVE-2026-98432, Important 8,1, état du correctif par paquet : https://www.suse.com/security/cve/CVE-2026-98432.html (consulté le 30 octobre 2026)
- Fiche NVD de CVE-2026-98432, reprenant le score 9,8 de l'équipe du noyau : https://nvd.nist.gov/vuln/detail/CVE-2026-98432 (consulté le 30 octobre 2026)
- Enregistrement publié par l'équipe CVE du noyau pour CVE-2026-98432, recommandant la dernière version stable : https://kernel.googlesource.com/pub/scm/linux/security/vulns/+/refs/heads/master/cve/published/2026/CVE-2026-98432.mbox (consulté le 30 octobre 2026)
- Documentation du noyau sur Multipath TCP : https://docs.kernel.org/networking/mptcp.html (consulté le 30 octobre 2026)
- Ticket Go suivant la discussion, go.dev/issue/82717 : https://go.dev/issue/82717 (consulté le 30 octobre 2026)
- Flux JSON du catalogue KEV de la CISA, vérifié pour CVE-2026-98432 le 4 novembre 2026 (absent) : https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json (consulté le 4 novembre 2026)
- AlmaLinux, « CVE-2026-98432: Patched kernels available in testing », 30 octobre 2026, noyaux du dépôt de test pour AlmaLinux 8, 9 et 10 et atténuation nftables avec ses limites : https://almalinux.org/blog/2026-10-30-cve-2026-98432/ (consulté le 1er novembre 2026)
- Rui Sousa, « CVE-2026-98432: init_on_free=1 as an additional interim mitigation », oss-security, 31 octobre 2026 : https://www.openwall.com/lists/oss-security/2026/10/31/5 (consulté le 1er novembre 2026)
- Sultan Alsawaf, CIQ, « Re: CVE-2026-98432: init_on_free=1 as an additional interim mitigation », oss-security, 3 novembre 2026, la réfutation d'init_on_free=1 comme mesure d'atténuation : https://www.openwall.com/lists/oss-security/2026/11/03/1 (consulté le 3 novembre 2026)
- Fichier d'avis CSAF Red Hat pour CVE-2026-98432, révision 3 du 4 novembre 2026, 05:07 UTC, avec 2 044 produits de noyau corrigés sur 13 errata (RHSA-2026:93412 à 93415, 93775, 94109, 94303, 94438, 94477, 94508, 94558, 94623, 94996), chaque flux kernel-rt corrigé, et les images RHEL CoreOS d'OpenShift 4 et 5 encore affectées : https://security.access.redhat.com/data/csaf/v2/vex/2026/cve-2026-98432.json (consulté le 4 novembre 2026)
- Errata Red Hat RHSA-2026:94438 (noyau et kernel-rt de RHEL 9.6), RHSA-2026:94558 (kernel-rt de RHEL 9.2) et RHSA-2026:94996 (noyau de RHEL 8.6), publiés du 3 au 4 novembre 2026 : https://access.redhat.com/errata/RHSA-2026:94438, https://access.redhat.com/errata/RHSA-2026:94558, https://access.redhat.com/errata/RHSA-2026:94996 (consultés le 4 novembre 2026)
- Errata Red Hat RHSA-2026:93412, kernel-5.14.0-687.64.1.el9_8, publié le 1er novembre 2026 : https://access.redhat.com/errata/RHSA-2026:93412 (consulté le 3 novembre 2026)
- Errata Red Hat RHSA-2026:93413, kernel-6.12.0-211.72.1.el10_2, publié le 1er novembre 2026 : https://access.redhat.com/errata/RHSA-2026:93413 (consulté le 3 novembre 2026)
- Errata Red Hat RHSA-2026:93414, kernel-4.18.0-553.182.1.el8_10, publié le 1er novembre 2026 : https://access.redhat.com/errata/RHSA-2026:93414 (consulté le 3 novembre 2026)
- Red Hat, cotation et atténuation actuelles ; vérifié le 3 novembre 2026: https://access.redhat.com/security/cve/cve-2026-98432
- Red Hat, filtrage de paquets RHSB-2026-016 ; vérifié le 3 novembre 2026: https://access.redhat.com/security/vulnerabilities/RHSB-2026-016
- Bulletin AWS, paquets corrigés Amazon Linux 2 et 2023, mis à jour le 31 octobre ; vérifié le 1er novembre 2026: https://aws.amazon.com/security/security-bulletins/2026-160-aws/