NoisyTCP : déni de service distant avant authentification dans le noyau Linux (CVE-2026-99288)
Une course dans la recherche de sockets TCP du noyau Linux permet de faire planter les hôtes à distance depuis 4.4 ; corrigé en 6.12.117, 6.18.63 et 7.3.4.
En bref
- Une course dans la recherche de sockets TCP établies du noyau Linux, sans verrou, permet à un attaquant distant de faire planter l'hôte. Hyunwoo Kim a publié le rapport technique le 15 novembre 2026.
- La faille a été introduite dans Linux 4.4 en octobre 2015 et touche les noyaux antérieurs à 6.12.117, 6.18.63 et 7.3.4. Des écoutes Nginx, Apache et SSH en configuration par défaut suffisent.
- Red Hat la classe Important avec un CVSS v3.1 provisoire de 7,5, Canonical la classe Medium et l'enregistrement CVE ne porte aucun score. Aucune exploitation n'est connue et la faille n'est pas dans le catalogue KEV de la CISA au 16 novembre 2026.
- Mettez à niveau vers 6.12.117, 6.18.63, 7.3.4 ou 7.4-rc2, ou vers un noyau de distribution qui contient le commit 4e2b3ef19e0e. Les contournements sont dans « Comment corriger ? ».
Suis-je concerné ?
Toutes ces conditions doivent être réunies pour qu'un hôte soit exposé :
- Le noyau en cours d'exécution ne contient pas le commit 4e2b3ef19e0e. Au 16 novembre 2026, cela incluait chaque version des branches longues 6.6, 6.1, 5.15, 5.10 et 4.19.
- Une écoute TCP accepte des paquets d'un réseau non fiable. Le rapport cite Nginx, Apache et SSH en configuration par défaut, et toute socket qui appelle
listen()suffit. - Le chemin de réception peut s'exécuter dans au moins deux contextes simultanément. Cela signifie au moins deux files de réception (RX) sur l'interface, ou le pilotage de paquets en réception (RPS) qui répartit les paquets entre les processeurs.
- L'attaquant peut envoyer des paquets TCP qui atteignent la pile réseau de l'hôte. Un proxy qui termine TCP devant le serveur réduit l'ensemble des écoutes directement joignables, mais il ne supprime pas l'exposition de l'écoute en amont.
Un serveur calme avec une seule file RX et RPS désactivé ne remplit pas la condition de course. Un serveur chargé avec plusieurs files, ou une machine virtuelle dont les vCPU peuvent se préempter, la remplit.
| Branche | Versions concernées | Version corrigée |
|---|---|---|
| 6.12.y | 6.12.116 et antérieures | 6.12.117 |
| 6.18.y | 6.18.62 et antérieures | 6.18.63 |
| 7.3.y | 7.3.3 et antérieures | 7.3.4 |
| 7.4 | 7.4-rc1 | 7.4-rc2 |
| 6.6.y | Chaque version de la branche | Aucune version corrigée au 2026-11-16 |
| 6.1.y | Chaque version de la branche | Aucune version corrigée au 2026-11-16 |
| 5.15.y | Chaque version de la branche | Aucune version corrigée au 2026-11-16 |
| 5.10.y | Chaque version de la branche | Aucune version corrigée au 2026-11-16 |
| 4.19.y | Chaque version de la branche | Aucune version corrigée au 2026-11-16 |
L'enregistrement CVE liste 6.12.117, 6.18.63, 7.3.4 et 7.4-rc2 comme versions corrigées. Les têtes des branches 6.6.y, 6.1.y, 5.15.y, 5.10.y et 4.19.y ne contenaient pas la vérification au moment de la rédaction. Les noyaux de distribution doivent être vérifiés dans le journal des modifications de leur fournisseur, car beaucoup de distributions portent leurs propres rétroportages.
Vérifiez le noyau en cours d'exécution :
uname -r
Pour un noyau que vous compilez vous-même, cherchez le correctif dans l'arbre source :
git -C /path/to/linux log --oneline --all --grep="reject unhashed sockets during established lookups"
Vérifiez si l'interface peut exécuter la course. Une seule file RX avec toutes les valeurs rps_cpus à zéro la bloque :
ethtool -l eth0
for f in /sys/class/net/eth0/queues/rx-*/rps_cpus; do echo "$f: $(cat "$f")"; done
Vérifiez le réglage des cookies SYN, que l'un des contournements modifie :
sysctl net.ipv4.tcp_syncookies
Comment corriger ?
Installez un noyau qui contient le commit 4e2b3ef19e0e, puis redémarrez. Les versions amont corrigées sont 6.12.117, 6.18.63, 7.3.4 et 7.4-rc2.
Les commandes de paquets ci-dessous ne corrigent l'hôte qu'une fois que votre fournisseur publie un noyau qui contient le correctif. Le 16 novembre 2026, les branches longterm 6.6, 6.1, 5.15, 5.10 et 4.19 que suivent la plupart des distributions LTS n'avaient aucune version corrigée. Consultez d'abord l'avis de votre fournisseur (voir « Le noyau de ma distribution est-il corrigé ? ») et utilisez les contournements ci-dessous en attendant.
- Sous Debian ou Ubuntu, mettez à jour le paquet du noyau et redémarrez :
sudo apt update
sudo apt install --only-upgrade linux-image-generic
sudo reboot
- Sous Fedora, RHEL ou une distribution dérivée, mettez à jour le paquet du noyau et redémarrez :
sudo dnf update kernel
sudo reboot
- Si vous compilez un noyau stable amont, extrayez une étiquette corrigée et compilez-la :
git fetch --tags
git checkout v6.12.117
make olddefconfig
make -j"$(nproc)"
sudo make modules_install
sudo make install
sudo reboot
Après le redémarrage, lancez uname -r. Sur une compilation amont, confirmez que le noyau en cours d'exécution est la version corrigée de sa branche ou une version ultérieure. Sur un noyau de distribution, la version seule ne prouve pas le correctif ; vérifiez que le journal des modifications du fournisseur cite CVE-2026-99288 ou le commit 4e2b3ef19e0e.
Si vous ne pouvez pas mettre à niveau tout de suite, le rapport donne deux contournements. Chacun supprime une condition dont la course a besoin : désactiver les cookies SYN coupe le chemin qui reconstruit une demande de socket à partir d'un cookie, et une seule file RX avec RPS désactivé supprime le second contexte de réception.
- Désactivez les cookies SYN. Cela bloque le chemin qui reconstruit une demande de socket à travers un cookie SYN :
sudo sysctl -w net.ipv4.tcp_syncookies=0
Pour le rendre persistant :
echo 'net.ipv4.tcp_syncookies=0' | sudo tee /etc/sysctl.d/99-noisytcp.conf
sudo sysctl --system
Le réglage est propre à chaque espace de noms réseau. Appliquez-le dans chaque conteneur qui utilise son propre espace de noms réseau. Désactiver les cookies SYN réduit la protection de l'hôte contre les tempêtes SYN.
- Sérialisez le traitement des paquets sur une seule file RX et désactivez RPS :
sudo ethtool -L eth0 combined 1
for f in /sys/class/net/eth0/queues/rx-*/rps_cpus; do echo 0 | sudo tee "$f"; done
sudo sysctl -w net.core.rps_sock_flow_entries=0
Cela réduit le débit et supprime le parallélisme pour lequel le serveur a été réglé. Cela bloque les deux chemins de déclenchement du rapport, car ils exigent deux contextes de réception.
Aucun des deux contournements ne répare la recherche. Ils rendent seulement la course indisponible. Un hôte qui a besoin du débit doit appliquer le correctif du noyau.
Quelle est la cause racine ?
Le noyau recherche les sockets TCP établies sans verrou et s'appuie sur SLAB_TYPESAFE_BY_RCU pour qu'un lecteur RCU puisse continuer à utiliser une adresse qu'un autre processeur a libérée. Le lecteur doit donc revalider tout ce qu'il lit après avoir pris une référence.
Voici __inet_lookup_established() dans net/ipv4/inet_hashtables.c en 6.12.116 :
begin:
    sk_nulls_for_each_rcu(sk, node, &head->chain) {
        if (sk->sk_hash != hash)
            continue;
        if (likely(inet_match(net, sk, acookie, ports, dif, sdif))) {
            if (unlikely(!refcount_inc_not_zero(&sk->sk_refcnt)))
                goto out;
            if (unlikely(!inet_match(net, sk, acookie,
                         ports, dif, sdif))) {
                sock_gen_put(sk);
                goto begin;
            }
            goto found;
        }
    }
La recherche prend une référence et répète la vérification du tuple. Elle ne vérifie pas si l'objet à cette adresse est toujours dans la table de hachage. Si l'adresse a été réutilisée pour une socket avec le même tuple, le second inet_match() réussit et la recherche renvoie le nouvel objet.
Le nouvel objet peut être une demande de socket créée par tcp_get_cookie_sock(). Cette demande de socket n'est pas insérée dans la table de hachage des connexions établies et son champ rsk_listener vaut NULL. tcp_v4_rcv() lit alors sk_state à travers ce pointeur NULL. Sur le noyau testé, la lecture a provoqué un défaut à l'adresse 0x12 et un plantage du noyau en contexte d'interruption.
Le rapport décrit un second chemin par réutilisation d'une socket enfant complète. Ce chemin peut produire un usage après libération, mais il exige une course imbriquée et le rapport ne démontre pas d'exécution de code à partir de là.
Comment la faille est-elle exploitée ?
Un attaquant envoie du trafic TCP qui fait qu'un contexte de réception libère une demande de socket pendant qu'un autre contexte détient encore son adresse. Le noyau réalloue ensuite une demande de cookie SYN avec le même tuple à la même adresse.
- L'attaquant ouvre une tentative de connexion TCP vers un port en écoute. Le trafic est du TCP ordinaire, donc aucun identifiant ni entrée applicative n'est nécessaire.
- L'attaquant utilise des fragments IPv4 et des paquets TCP ordinaires pour que le hachage de réception répartisse le travail entre différents contextes RX. Cela exige au moins deux files RX, ou RPS.
- Un contexte libère une demande de socket existante. Un autre contexte réalloue une demande de cookie SYN avec le même tuple à la même adresse dans le slab.
- Une recherche périmée détient encore l'ancienne adresse. Elle acquiert une référence sur le nouvel objet et répète la vérification du tuple, qui réussit car le tuple est identique.
- La recherche renvoie la nouvelle demande de socket, qui n'est pas dans la table de hachage et dont l'écouteur vaut
NULL. tcp_v4_rcv()litsk_stateà travers l'écouteurNULLet le noyau plante.
Le timing est la partie difficile. Le rapport a mesuré environ 5 secondes à 2 minutes contre Nginx, Apache et SSH sur des machines virtuelles QEMU/KVM. Il a mesuré environ 14 heures contre Nginx sur un serveur physique calme avec 8 files RX, avec une preuve de concept réglée pour cet hôte.
Le dépôt public contient le rapport, pas du code d'exploitation. Aucun code d'exploitation public n'est lié dans l'enregistrement CVE ni dans le rapport.
Comment se déroule l'attaque ?
L'attaquant répartit une conversation TCP sur deux contextes de réception. L'un libère une demande de socket pendant que l'autre utilise encore son adresse, et la recherche périmée renvoie une socket absente de la table de hachage, sans écouteur.
des paquets TCP"] --> B["Fragments et paquets ordinaires
atteignent des files RX différentes"] B --> C["Une recherche ehash périmée garde
l'adresse d'une ancienne demande"] C --> D["Un autre contexte RX la libère
et réalloue une demande cookie SYN"] D --> E["La recherche prend une référence
et repasse la vérification du tuple"] E --> F["La nouvelle socket n'est pas hachée
et son écouteur est NULL"] F --> G["tcp_v4_rcv lit sk_state
à travers NULL"] G --> H["Plantage du noyau,
l'hôte tombe"]
Que peut faire un attaquant ?
Un attaquant peut faire planter un hôte Linux distant sans s'authentifier, et une écoute dans un conteneur entraîne tout l'hôte avec elle.
Les conditions font partie de l'impact :
- L'attaquant doit pouvoir envoyer des paquets TCP vers un port en écoute. Un hôte derrière un proxy reste joignable à travers le proxy si celui-ci transmet les connexions.
- Le chemin de réception doit utiliser au moins deux contextes. Cela signifie au moins deux files RX, ou RPS activé.
- La course doit se produire dans une fenêtre étroite. Le rapport a besoin de secondes à minutes sur une machine virtuelle et d'environ 14 heures sur un hôte physique calme.
- L'attaquant n'a besoin d'aucun compte, d'aucune interaction utilisateur et d'aucune entrée propre à l'application.
L'impact démontré est la disponibilité. Le rapport montre un plantage du noyau et un second chemin qui peut produire un usage après libération. Il ne montre pas d'exécution de code, de vol de données ni d'élévation de privilèges. Un plantage dans la pile réseau reste une panne complète de l'hôte, et aucune évasion de conteneur n'est nécessaire pour la provoquer.
Pourquoi le correctif fonctionne-t-il ?
Le correctif rejette une socket dont le nœud de hachage n'est plus lié après que la recherche a pris sa référence. La demande de socket réallouée et absente de la table de hachage ne peut donc plus être renvoyée.
Voici le changement dans net/ipv4/inet_hashtables.c :
-           if (unlikely(!inet_match(net, sk, acookie,
-                        ports, dif, sdif))) {
+           if (unlikely(hlist_nulls_unhashed_lockless(&sk->sk_nulls_node) ||
+                    !inet_match(net, sk, acookie, ports, dif,
+                        sdif))) {
                sock_gen_put(sk);
                goto begin;
            }
La recherche IPv6 dans net/ipv6/inet6_hashtables.c reçoit la même vérification. Si le nœud n'est pas haché, ou si le tuple ne correspond plus, la recherche abandonne la référence et recommence au début de la chaîne.
Le correctif répare aussi le comptage de références dans les chemins du cookie SYN, de Fast Open et de la migration de demande. Quand ces chemins échouent après avoir posé un compteur de références non nul, ils libèrent désormais les références avec reqsk_put() au lieu de libérer la demande directement :
        bh_unlock_sock(child);
        sock_put(child);
+       reqsk_put(req);
+       return NULL;
    }
    __reqsk_free(req);
Ensemble, ces vérifications font redémarrer la recherche périmée au lieu de renvoyer un objet qu'un autre contexte a réutilisé. Elles couvrent les recherches IPv4 et IPv6 et les trois chemins de demande de socket qui peuvent publier une référence vers une demande absente de la table de hachage.
Le correctif ne réduit pas la fenêtre de course. Il fait rejeter par la recherche l'objet réutilisé, ce qui est la condition dont la course dépendait. Le rapport indique que le correctif est la priorité et que les deux contournements sont temporaires.
Comment vérifier si j'ai été compromis ?
Aucun indicateur de compromission n'est publié. Un déclenchement réussi laisse un plantage du noyau, donc la vérification utile est le journal du noyau au moment d'un redémarrage inattendu.
- Cherchez la signature du plantage dans le journal du noyau :
sudo dmesg | grep -E "tcp_v4_rcv|NULL pointer dereference|Kernel panic"
- Cherchez dans le journal persistant si l'hôte a redémarré avant que vous lisiez
dmesg:
sudo journalctl -k | grep -E "tcp_v4_rcv|NULL pointer dereference|Kernel panic"
- Cherchez
BUG: kernel NULL pointer dereference, address: 0000000000000012,RIP: 0010:tcp_v4_rcvetKernel panic - not syncing: Fatal exception in interrupt. L'adresse et le pointeur d'instruction viennent du plantage du rapport et peuvent différer sur un autre noyau. - Vérifiez si l'hôte avait la configuration vulnérable au moment des faits : au moins deux files RX, ou RPS activé.
Un plantage prouve que la faille a été déclenchée, pas que des données ont été prises. L'impact démontré est un plantage. Une tentative qui perd la course ne laisse aucune trace, et le chemin d'usage après libération, plus difficile, peut ne pas laisser la même signature. Sans indicateur publié, l'absence de plantage ne prouve pas que l'hôte n'a pas été visé.
Chronologie
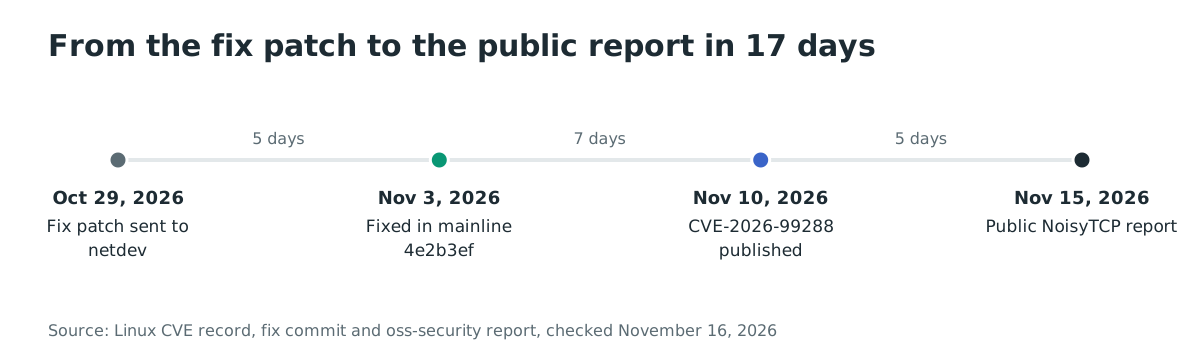
- 2026-10-29 : Hyunwoo Kim envoie le correctif aux mainteneurs du réseau du noyau.
- 2026-11-03 : Le correctif est fusionné dans la branche principale sous le commit 4e2b3ef19e0e.
- 2026-11-10 : Le CNA Linux publie CVE-2026-99288.
- 2026-11-15 : L'embargo de linux-distros se termine et le rapport NoisyTCP est publié.
FAQ
Un attaquant a-t-il besoin d'un compte valide ?
Non. Le déclenchement est une séquence de paquets TCP contre une socket en écoute. Le rapport le décrit comme avant authentification, et le noyau atteint la recherche vulnérable avant toute authentification applicative.
Tous les serveurs Linux sont-ils exposés ?
Non. L'hôte doit avoir le noyau vulnérable et un chemin de réception avec au moins deux contextes. Un serveur avec une seule file RX et RPS désactivé ne remplit pas la condition de course. Une machine virtuelle est plus facile à atteindre qu'un hôte physique calme, car ses vCPU peuvent se préempter.
S'agit-il d'une exécution de code à distance ?
Aucune exécution de code n'est démontrée. Le rapport montre un plantage distant du noyau par le chemin de réutilisation de la demande de socket. Il décrit un second chemin qui peut produire un usage après libération, mais indique que ce chemin exige une course imbriquée et est généralement difficile à déclencher.
Pourquoi Red Hat donne-t-il 7,5 alors que le rapport parle d'avant authentification ?
Le vecteur CVSS v3.1 provisoire de Red Hat est CVSS:3.1/AV:N/AC:H/PR:L/UI:N/S:U/C:H/I:H/A:H, avec une complexité d'attaque élevée et des privilèges faibles. Le rapport et la description de la CVE parlent d'avant authentification car aucun compte n'est nécessaire. L'enregistrement CVE ne porte aucun score, Canonical la classe Medium, et le désaccord porte sur la complexité et les préconditions de la course, pas sur l'impact d'un déclenchement réussi.
Le noyau de ma distribution est-il corrigé ?
Seulement si le journal des modifications du fournisseur cite CVE-2026-99288 ou le commit 4e2b3ef19e0e. Les branches amont 6.6, 6.1, 5.15, 5.10 et 4.19 ne contenaient pas la vérification le 16 novembre 2026, donc une distribution qui suit l'une de ces branches a besoin de son propre rétroportage. Vérifiez l'avis du fournisseur avant de supposer qu'un noyau de la colonne de gauche du tableau est sûr.
Les contournements arrêtent-ils vraiment l'attaque ?
Le rapport dit que les deux le font. Désactiver les cookies SYN bloque le chemin qui reconstruit une demande de socket. Réduire l'interface à une seule file RX et désactiver RPS supprime le second contexte de réception. Les deux ont un coût : la protection contre les tempêtes SYN ou le débit. Aucun ne remplace le correctif du noyau.
Recenser les hôtes Linux exposés avec Ostorlab
La découverte de surface d'attaque d'Ostorlab inventorie les hôtes et services exposés à Internet de votre parc, afin de voir quels serveurs Linux répondent sur TCP avant de planifier la mise à niveau du noyau. Inventoriez votre surface d'attaque exposée avec Ostorlab.
Références
- Enregistrement CVE Linux pour CVE-2026-99288, https://www.cve.org/CVERecord?id=CVE-2026-99288 (consulté le 16 novembre 2026)
- Rapport NoisyTCP sur oss-security, https://www.openwall.com/lists/oss-security/2026/11/15/2 (consulté le 16 novembre 2026)
- Dépôt du rapport NoisyTCP, https://github.com/V4bel/NoisyTCP (consulté le 16 novembre 2026)
- Commit de correction 4e2b3ef19e0e, https://git.kernel.org/pub/scm/linux/kernel/git/stable/linux.git/commit/?id=4e2b3ef19e0e04adca38442f07dd6bc93c712bf1 (consulté le 16 novembre 2026)
- Rétroportage 6.12.117 d69100340b4c, https://git.kernel.org/pub/scm/linux/kernel/git/stable/linux.git/commit/?id=d69100340b4cae08d40f898f1b601032403f6be6 (consulté le 16 novembre 2026)
- Rétroportage 6.18.63 8e5172cbd227, https://git.kernel.org/pub/scm/linux/kernel/git/stable/linux.git/commit/?id=8e5172cbd227fae32f3313cba1f3e1b9edb5c4fd (consulté le 16 novembre 2026)
- Rétroportage 7.3.4 eb8a2d156f2c, https://git.kernel.org/pub/scm/linux/kernel/git/stable/linux.git/commit/?id=eb8a2d156f2c1d862fffdfd1b3432bfbcd939879 (consulté le 16 novembre 2026)
- Recherche vulnérable en 6.12.116, https://github.com/gregkh/linux/blob/v6.12.116/net/ipv4/inet_hashtables.c (consulté le 16 novembre 2026)
- Recherche corrigée en 6.12.117, https://github.com/gregkh/linux/blob/v6.12.117/net/ipv4/inet_hashtables.c (consulté le 16 novembre 2026)
- Page CVE de Red Hat, https://access.redhat.com/security/cve/CVE-2026-99288 (consulté le 16 novembre 2026)
- Page CVE d'Ubuntu, https://ubuntu.com/security/CVE-2026-99288 (consulté le 16 novembre 2026)
- Catalogue des vulnérabilités exploitées connues de la CISA, https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json (consulté le 16 novembre 2026)