Ostorlab Mobile Security Scanner 2020.05.08の新機能
Xamarinの逆コンパイル、非推奨のTLSプロトコル、ハードコードされたシークレットなど多数、OWASP Top 10
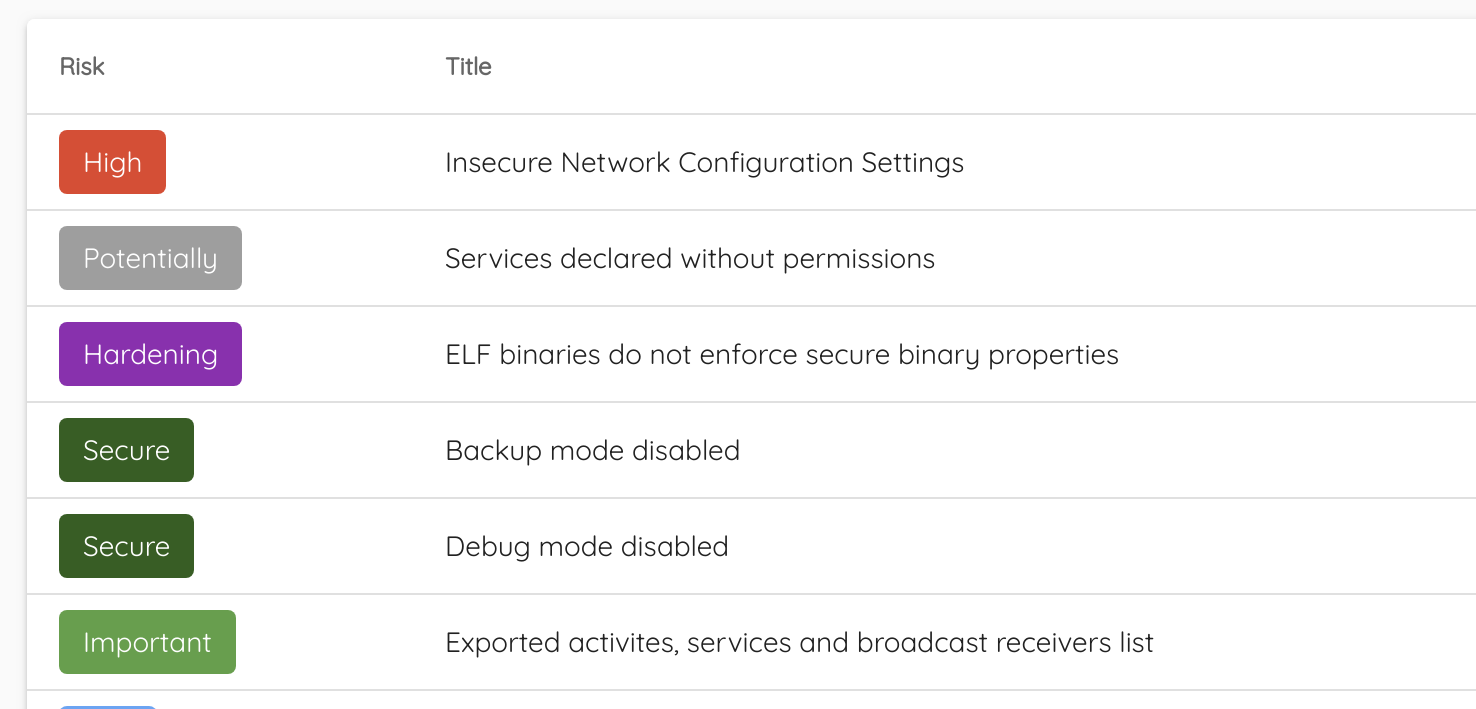
新しいリスクカテゴリ:HardeningとSecure
実際に被害をもたらし得る本物の脆弱性と、脆弱性の悪用を容易にしかねない堅牢化対策の欠如とを区別するため、
新しいカテゴリHardeningを追加しました。
スタックスマッシング対策の欠如、自動参照カウント、デバッグモードの有効化といった項目は、
カテゴリHardeningとして報告されます。
また、Ostorlabは成功したテストをSecureカテゴリとして報告し始めます。アプリケーションが影響を受けないことを100%保証できるテストが
追加されます。その一例が、Androidにおけるデバッグとバックアップの無効化です。
モバイルアプリケーションセキュリティテスト:UI自動化ルール
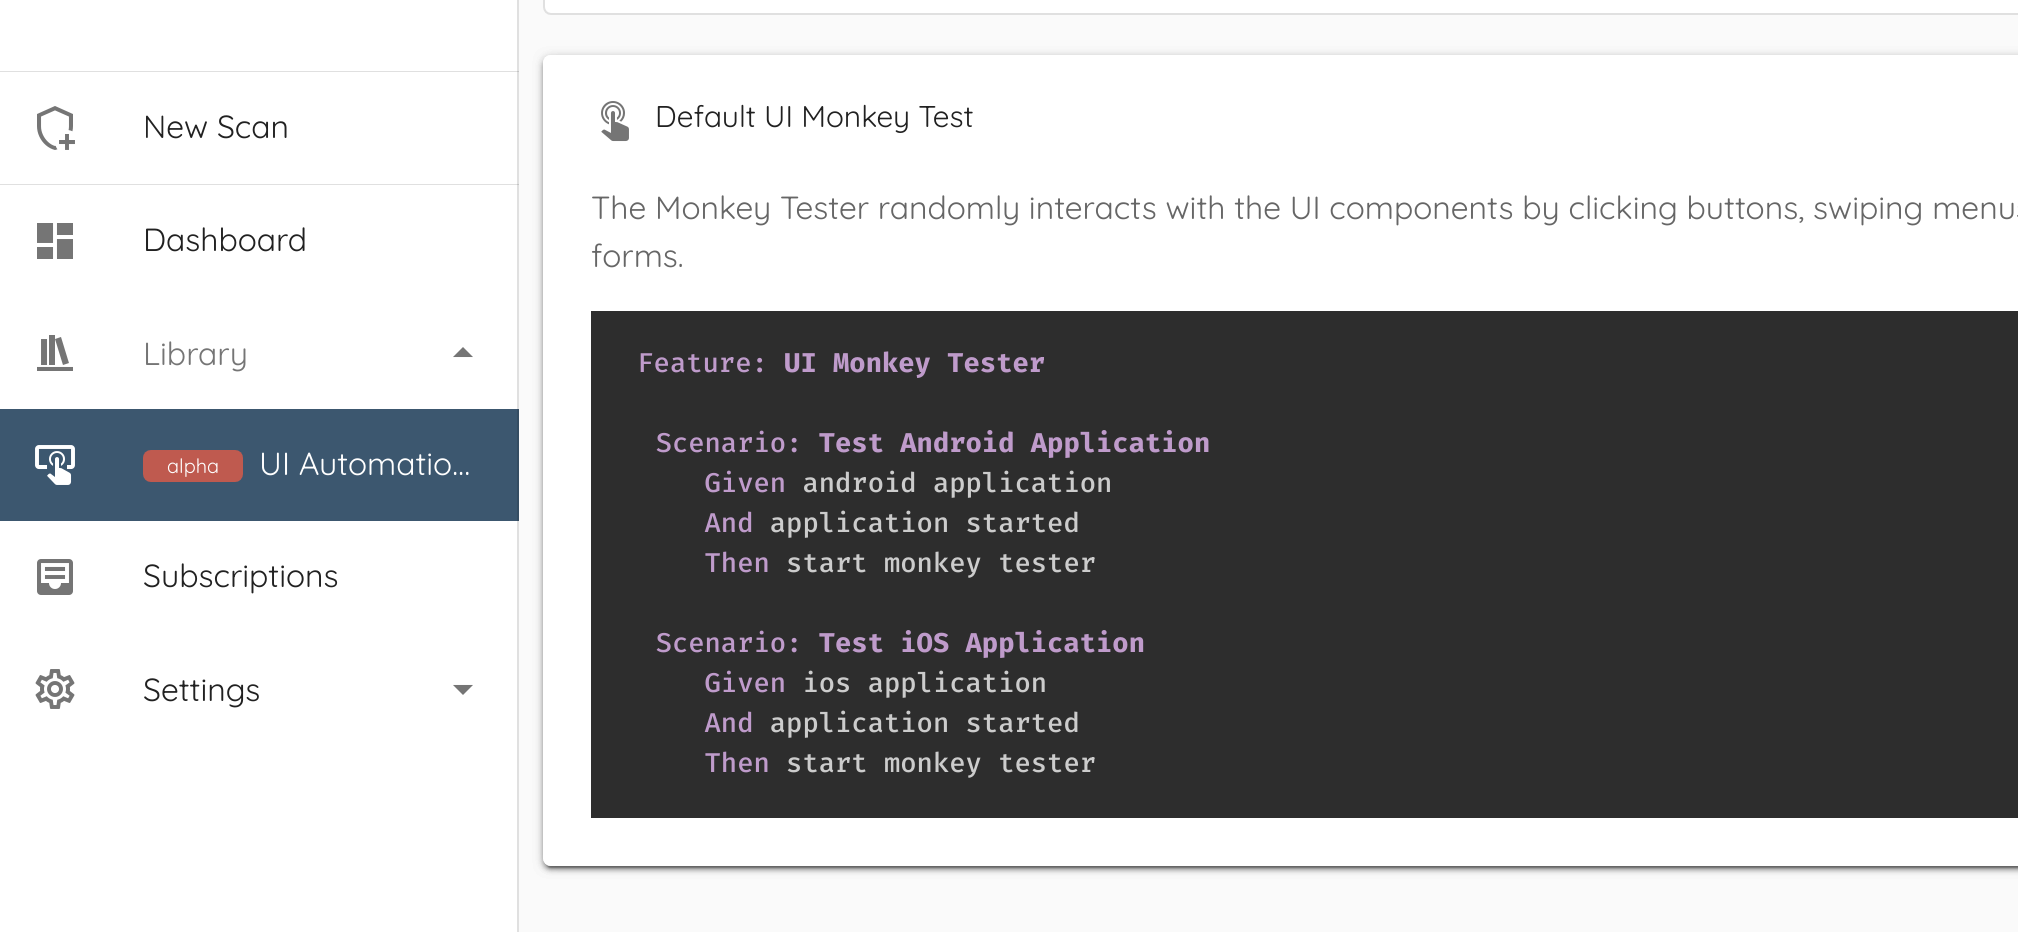
UI操作の自動化は、モバイルアプリケーションの評価において自動化が難しいタスクの一つです。複雑な操作を表現できるよう、 カスタムルールの記述に対応しました。
最近の成功例として、プッシュ通知をトリガーするためにWebアプリケーションとの操作が必要な2段階認証の 自動化があります。
UI自動化ルールは、テストの表現力を高めるために振る舞い駆動開発(BDD)を用いて記述します。 この技術が成熟した段階で、このテーマについて新たなブログ記事をお届けします。
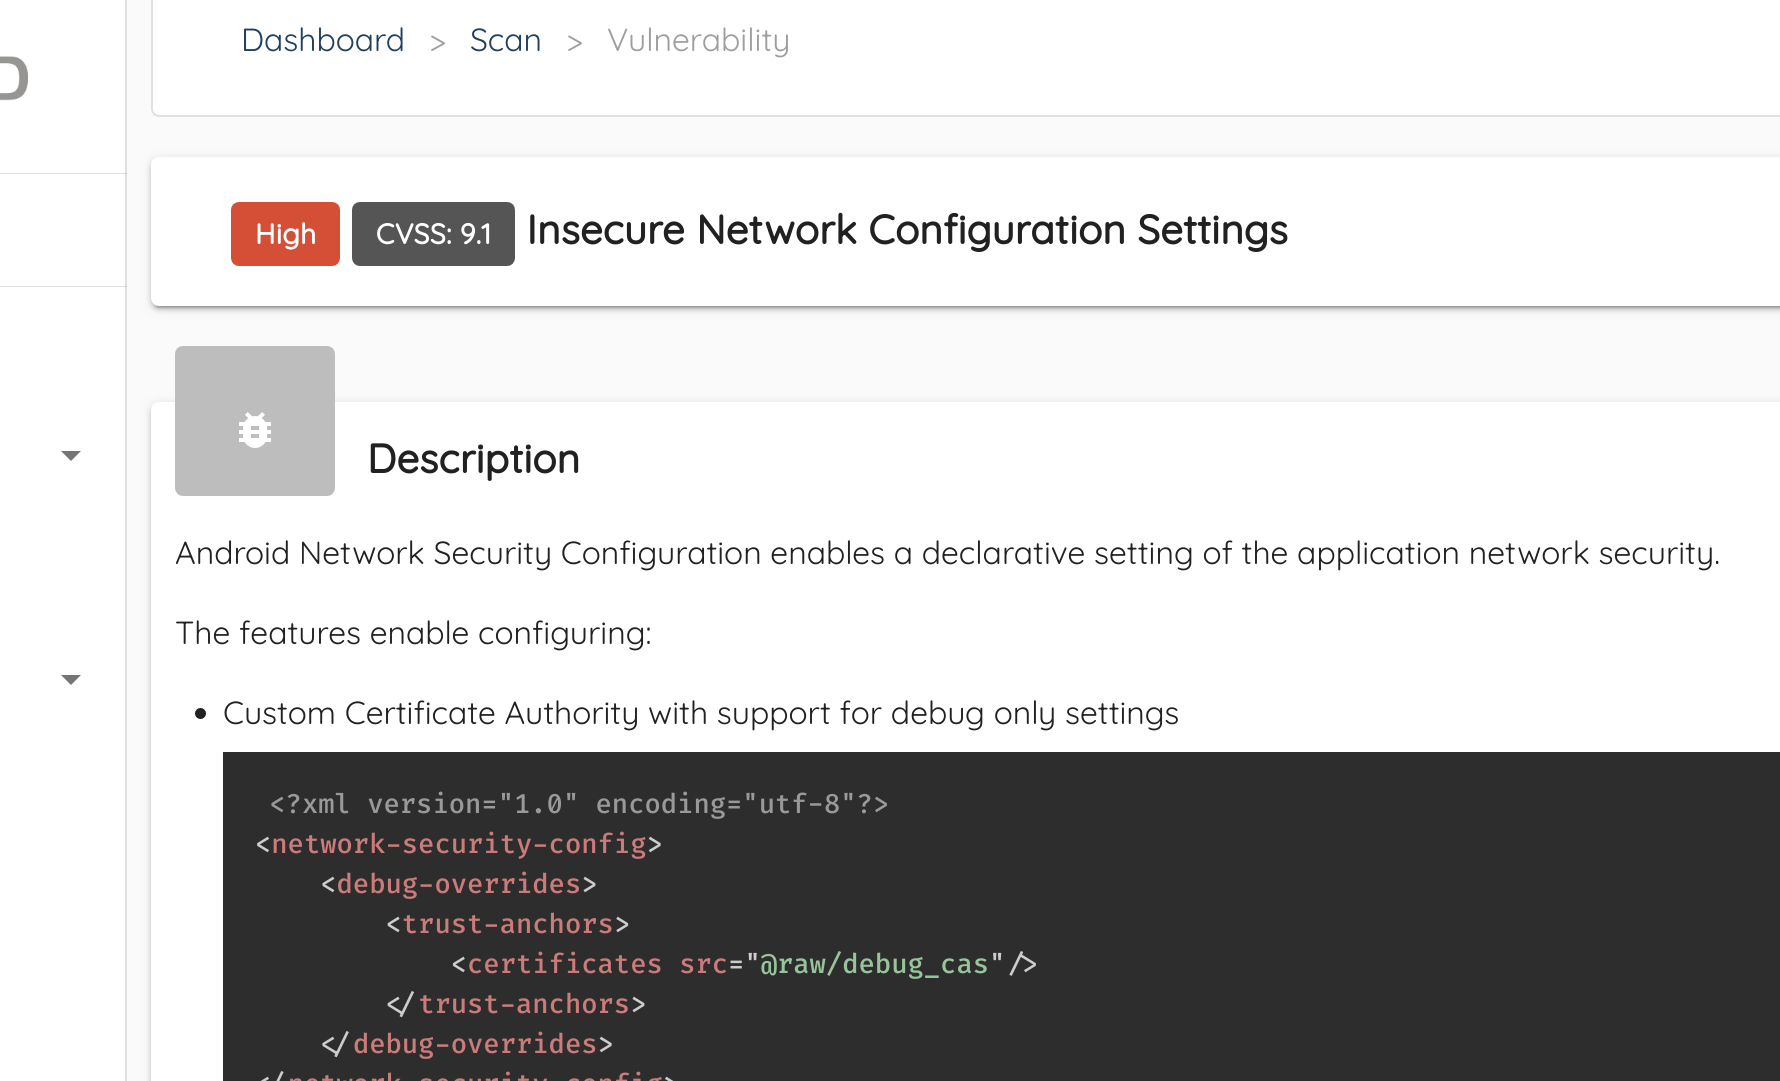
CVSSv3
CVSSは、脆弱性を評価するための業界の事実上の標準です。OstorlabはCVSSv3によるスコアリングに対応し、 スキャンダッシュボードでBase Scoreを表示するようになりました。
Xamarinの逆コンパイル
Xamarinは、.Netの技術を使ってマルチプラットフォームのモバイルアプリケーションを構築するための人気の.Netフレームワークです。Xamarinベースの モバイルアプリケーションは、DLLファイルに格納された共通中間言語(CIL)のバイトコードにコンパイルされます。
CILは、ほぼ人間が読めるコードに逆コンパイルできます。Ostorlabは逆コンパイルしたソースコードをアーティファクトの セクションで公開するようになり、監査人はこれを使ってアプリケーションをさらにレビューしたり理解したりできます。
シークレットの検出
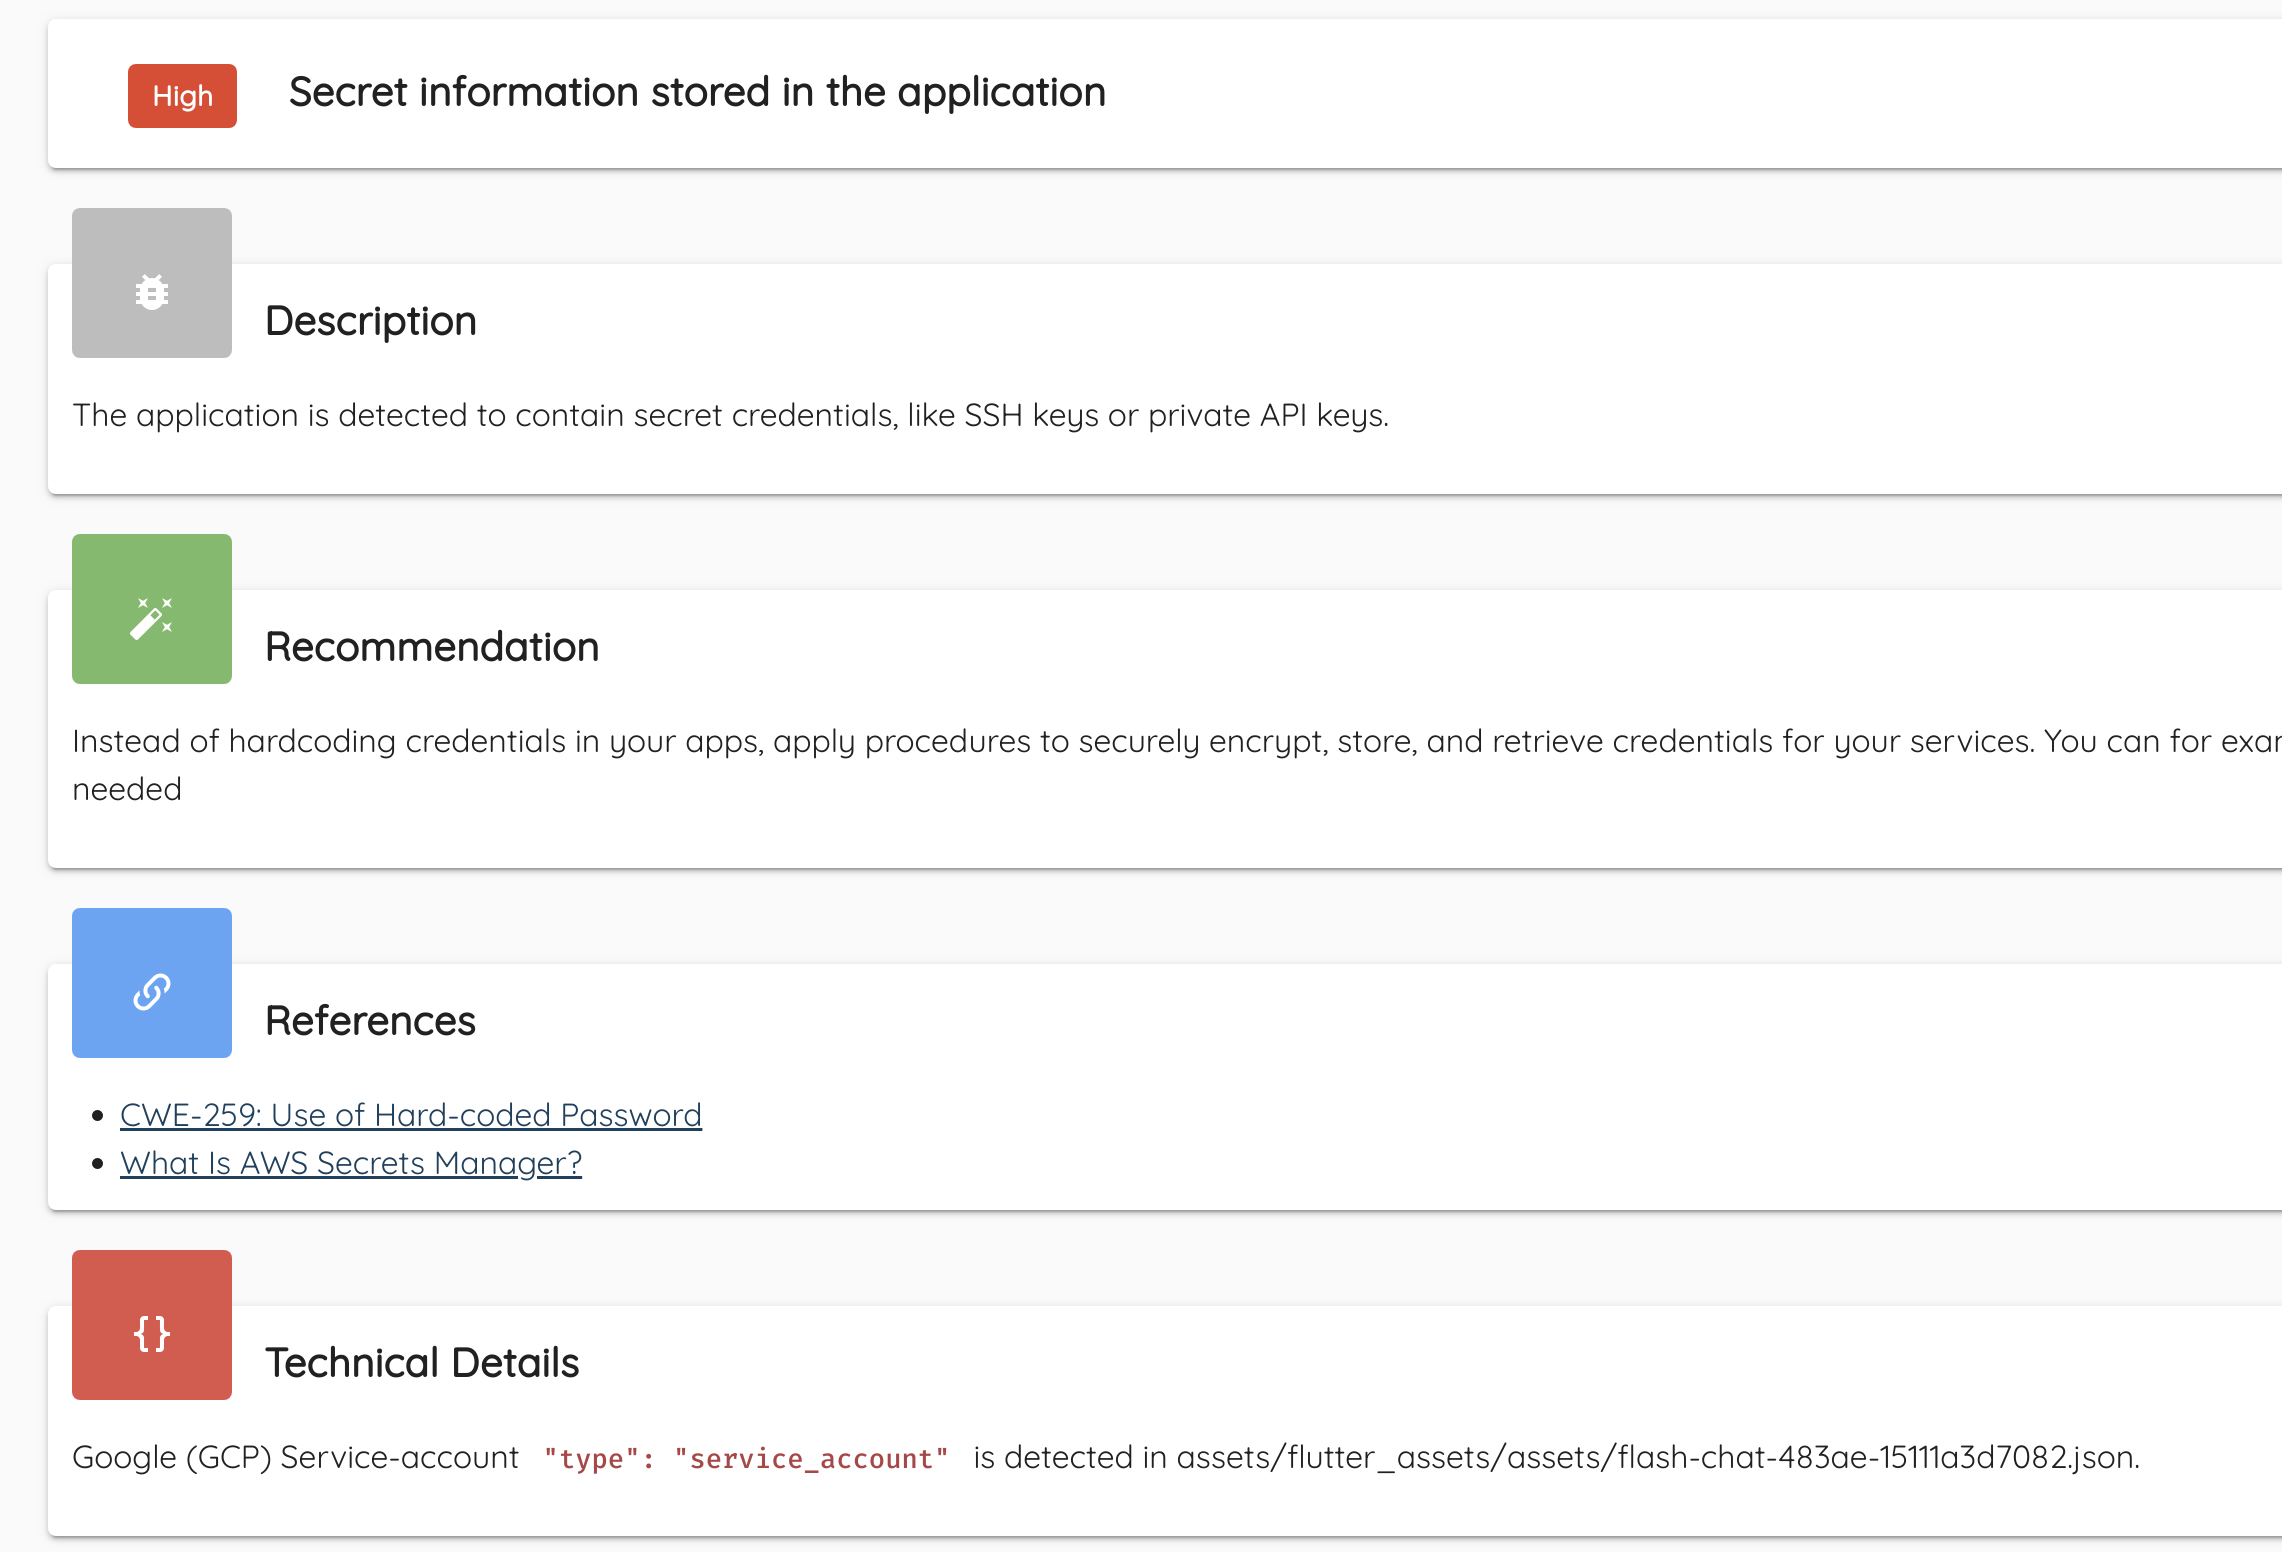
シークレットの共有は、多くのモバイルアプリケーションにとって依然として頭痛の種であり、アプリケーション内での安全でない保存につながっています。 Ostorlabは、サービスアカウント、APIキー、OAuthシークレット、SSH秘密鍵など、アプリケーション内に保存されたさまざまなシークレットを 検出する新機能を追加しました。
非推奨のTLSプロトコルの検出
TLSとSSLのプロトコルは、これまでに見つかった深刻なセキュリティ上の欠陥に対処するため、時とともに進化してきました。 ブラウザーは2020年1月にTLSv.1.0とTLSv1.1を非推奨とし、TLSv.1.2とTLSv1.3に道を譲りました。
Ostorlabは今後、SSLv2からTLSv1.1までの非推奨プロトコルのサポートを追加する、次のようなパターンを検出します。
sslSocket.setEnabledProtocols(new String[] {"TLSv1", "TLSv1.1", "TLSv1.2"});