Ostorlab 移动安全扫描器 2020.05.08 版本新功能
Xamarin 反编译、已弃用的 TLS 协议、硬编码密钥以及更多内容,Owasp top 10
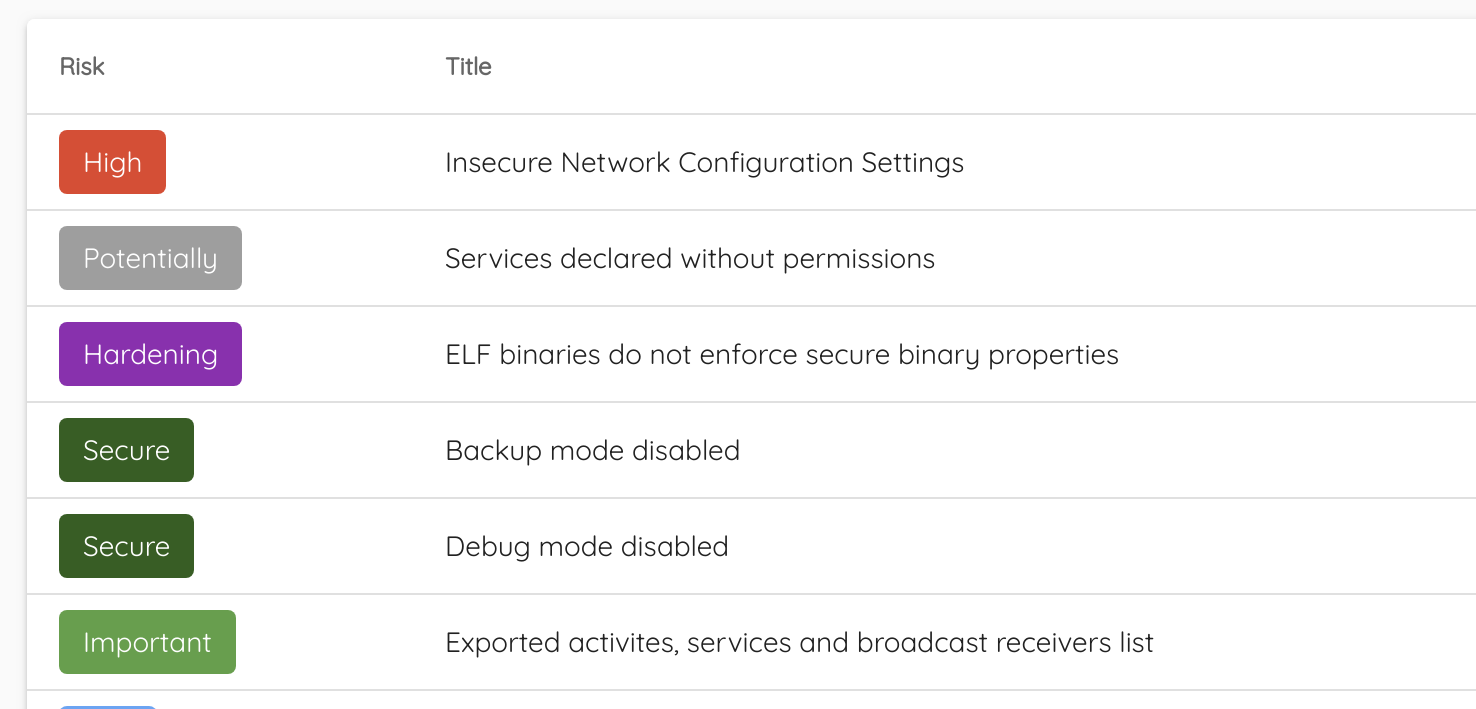
新的风险类别:Hardening 与 Secure
为了区分可能造成实际危害的真正漏洞与可能降低漏洞利用难度的加固措施缺失,
我们新增了一个类别:Hardening。
诸如缺少栈溢出保护(stack smashing)、自动引用计数以及启用调试模式等问题,都会以
Hardening 类别进行报告。
Ostorlab 还将开始以 Secure 类别报告通过的测试。我们会加入能够 100% 保证
应用不受影响的测试,例如在 Android 上禁用 Debug 和 Backup。
移动应用安全测试:UI 自动化规则
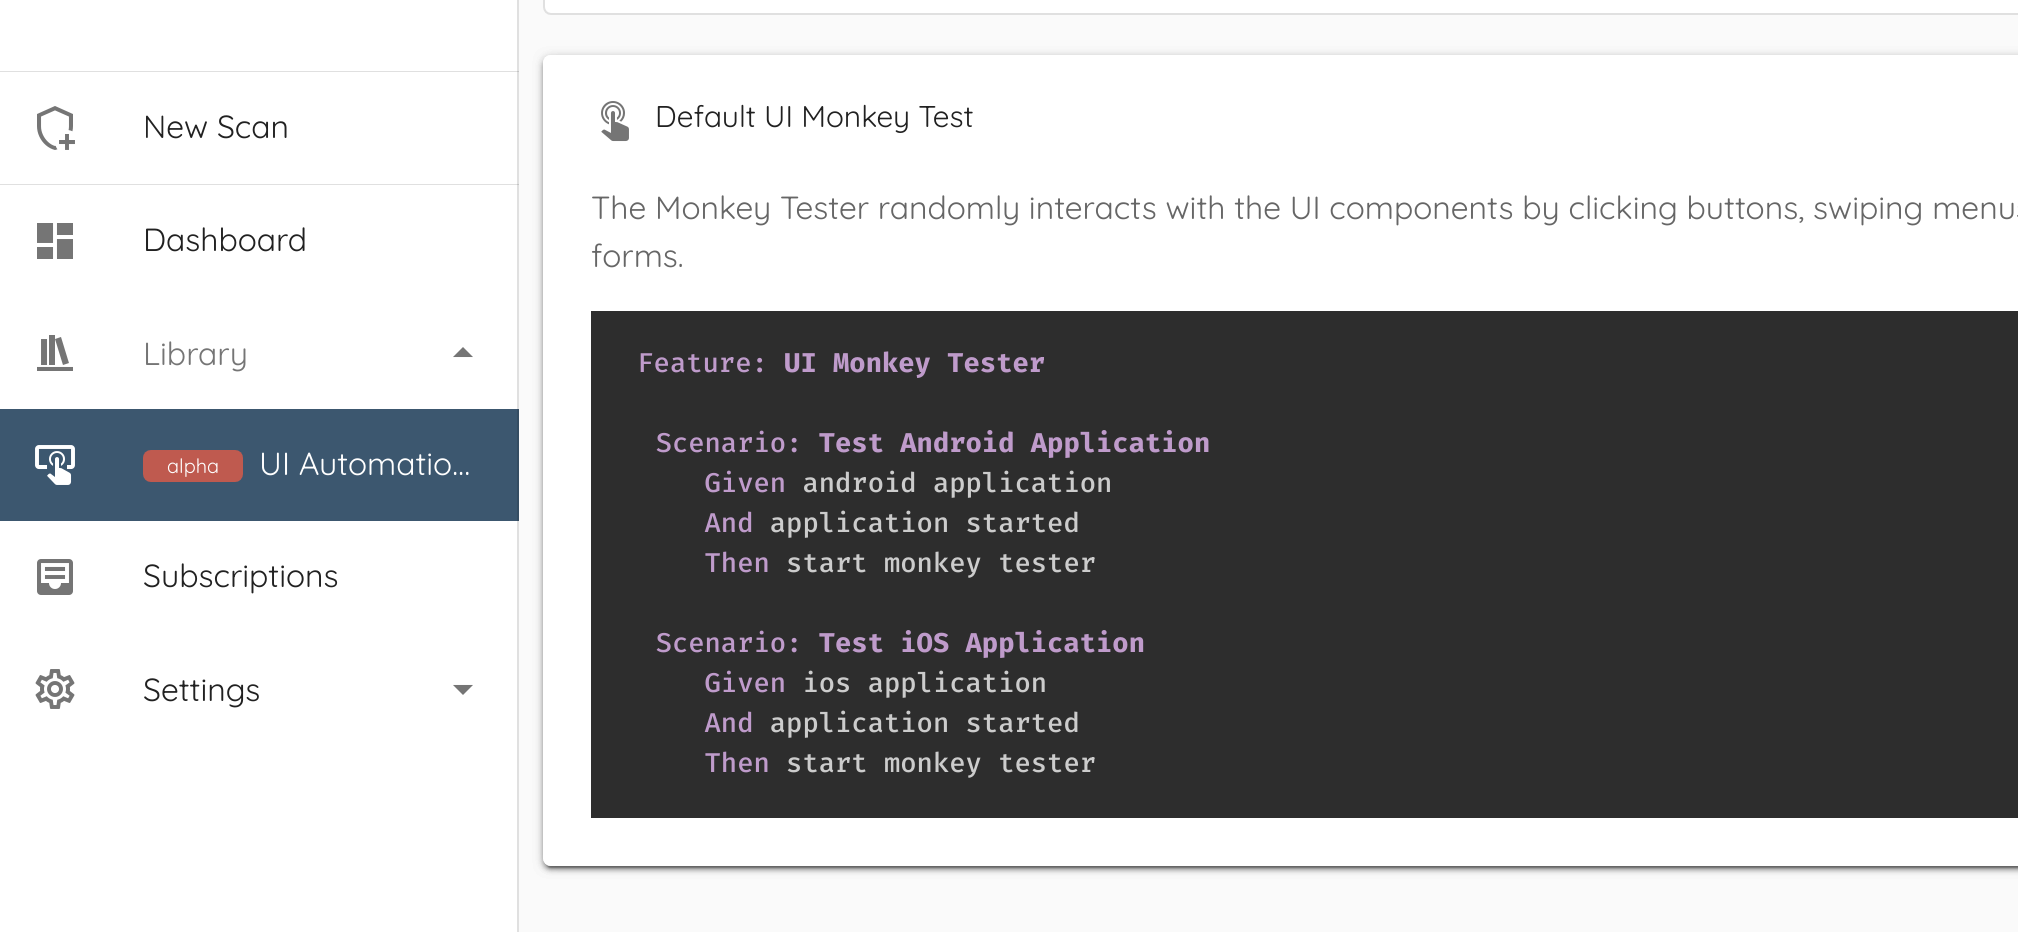
在移动应用评估中,UI 交互自动化是较为复杂的自动化任务之一。我们新增了 对编写自定义规则的支持,用于表达复杂的交互。
最近一个成功的例子是对一种两步验证进行自动化,该验证需要与一个 Web 应用交互 来触发推送通知。
UI 自动化规则采用行为驱动开发(BDD)方式编写,以增强测试的表达能力。 待这项技术成熟后,我们将发布专门的博客文章介绍这一主题。
CVSSv3
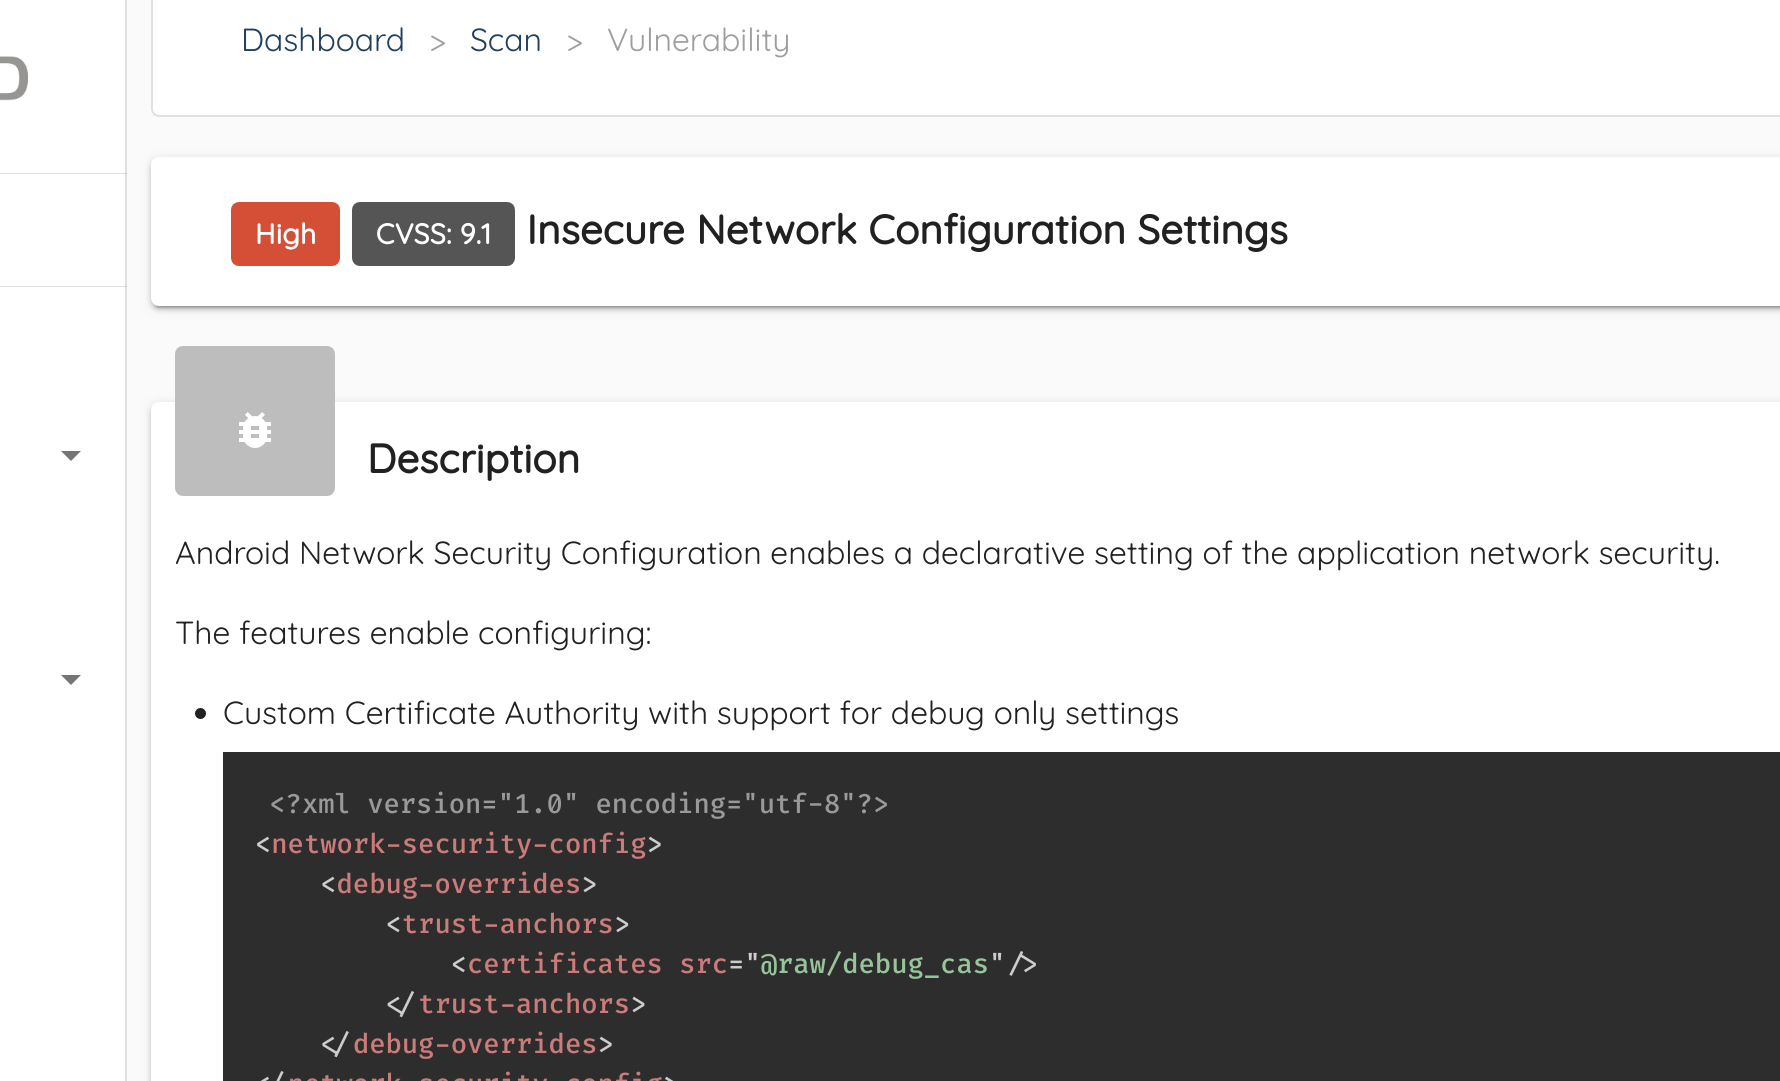
CVSS 是业界对漏洞进行评级的事实标准。Ostorlab 现已支持 CVSSv3 评分, 并在扫描控制台中显示基础评分(Base Score)。
Xamarin 反编译
Xamarin 是一个流行的 .Net 框架,可使用 .Net 技术构建跨平台移动应用。基于 Xamarin 的 移动应用会被编译为通用中间语言字节码(CIL),并存储在 DLL 文件中。
CIL 可以被反编译为基本可读的代码。Ostorlab 现在会在产物 部分展示反编译后的源代码,审计人员可以借此进一步审查或理解应用。
查找密钥
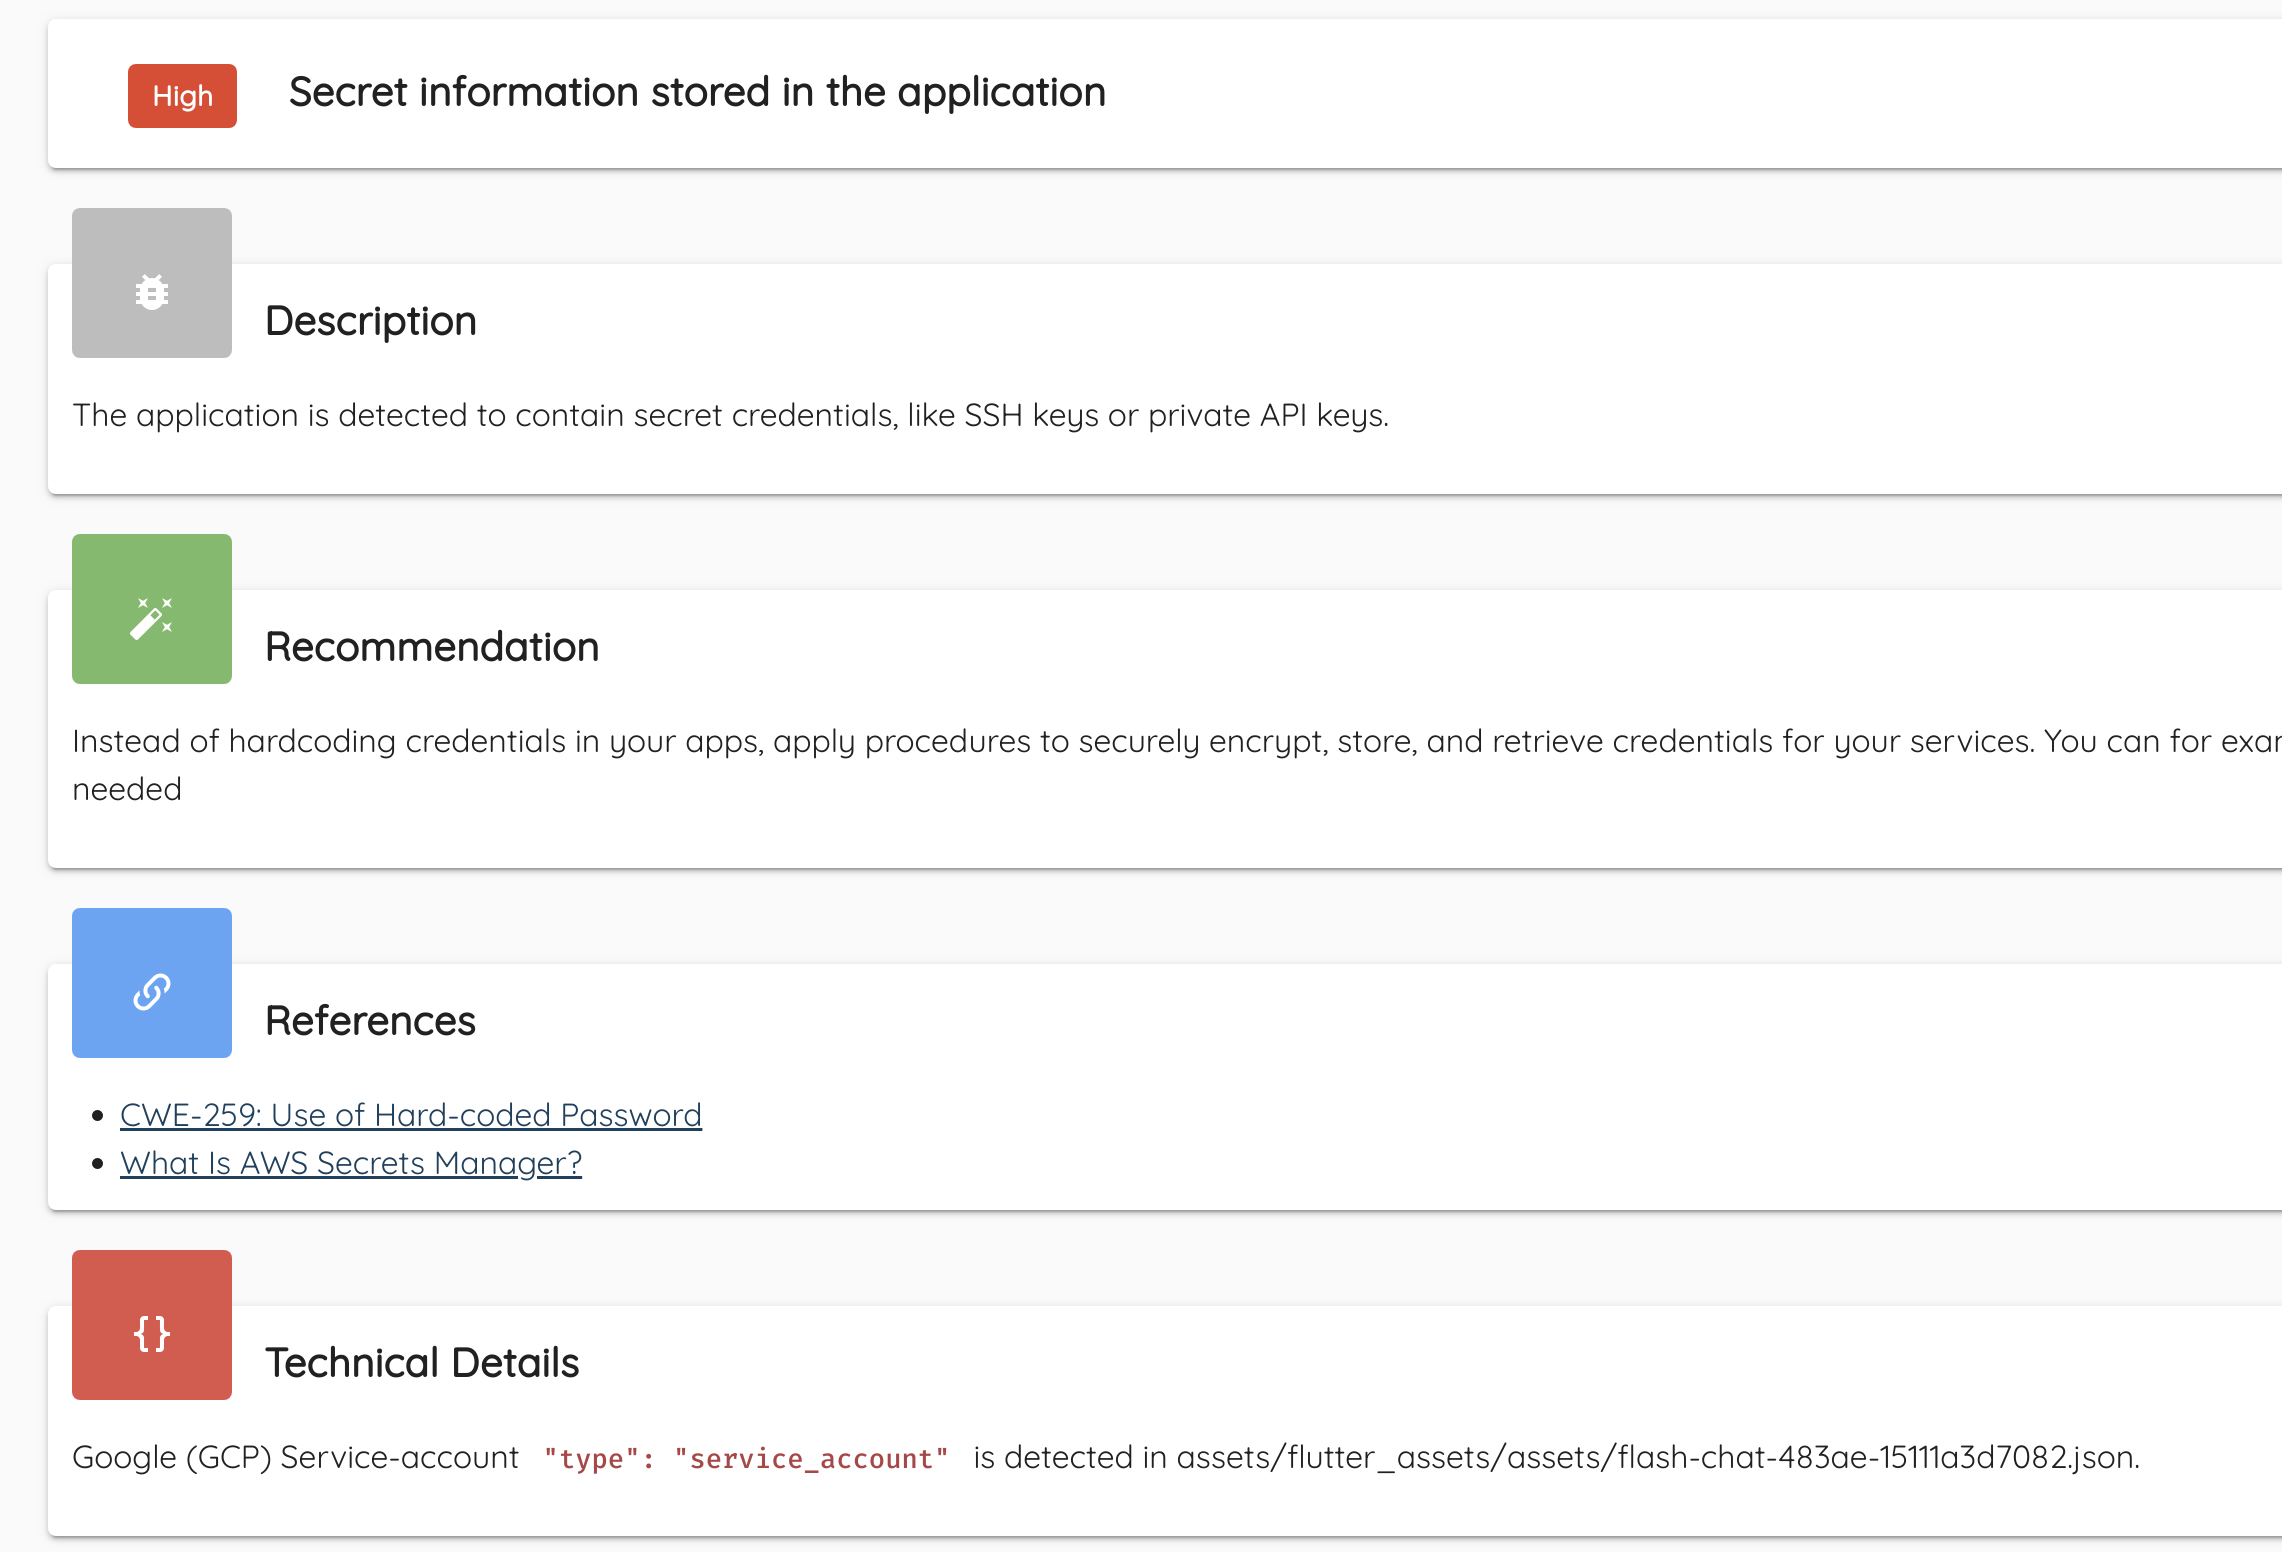
对大多数移动应用而言,共享密钥仍然是一件令人头疼的事,这导致密钥被不安全地存储在应用中。 Ostorlab 新增了一项能力,可以找到存储在应用中的多种密钥,例如 Service Account、API 密钥、 Oauth 密钥、SSH 私钥等。
检测已弃用的 TLS 协议
TLS 和 SSL 协议随着时间不断演进,以修复陆续发现的严重安全缺陷。 各浏览器已于 2020 年 1 月弃用 TLSv.1.0 和 TLSv1.1,转而支持 TLSv.1.2 和 TLSv1.3。
Ostorlab 现在会检测如下所示的代码模式,以发现对已弃用协议(从 SSLv2 到 TLSv1.1)的支持。
sslSocket.setEnabledProtocols(new String[] {"TLSv1", "TLSv1.1", "TLSv1.2"});