Novedades en Ostorlab Mobile Security Scanner 2020.05.08
Descompilación de Xamarin, protocolos TLS obsoletos, secretos codificados en el código y mucho más, OWASP Top 10
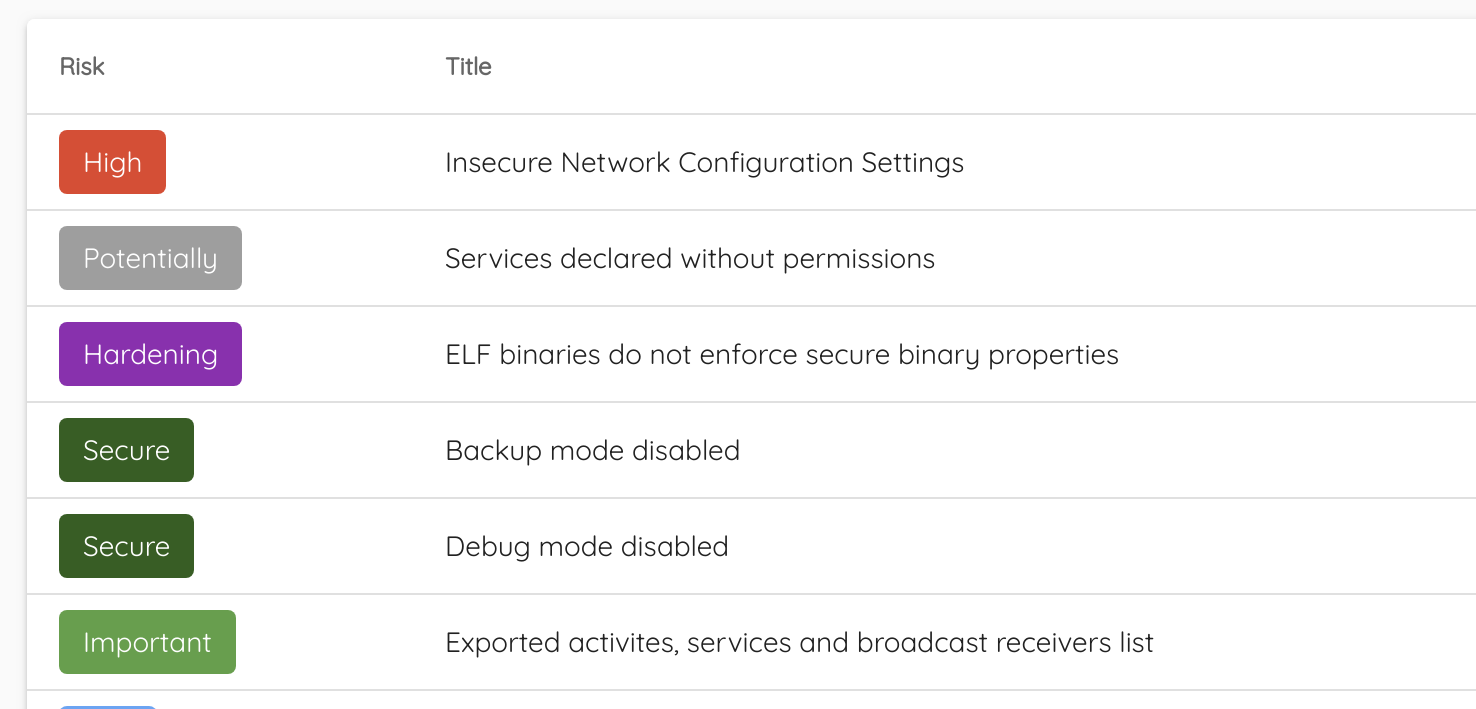
Nuevas categorías de riesgo: Hardening y Secure
Para distinguir una vulnerabilidad real que puede causar un daño efectivo de la falta de medidas de bastionado que pueden facilitar
la explotación de una vulnerabilidad, hemos añadido una nueva categoría: Hardening.
Medidas como la ausencia de protección contra el desbordamiento de pila (stack smashing), el recuento automático de referencias y la activación del modo de depuración se notifican en la
categoría Hardening.
Ostorlab también empezará a notificar las pruebas superadas con una categoría Secure. Se añadirán las pruebas que pueden ofrecer una garantía del 100% de que
la aplicación es inmune; un ejemplo es la desactivación de Debug y Backup en Android.
Pruebas de seguridad de aplicaciones móviles: reglas de automatización de la interfaz de usuario
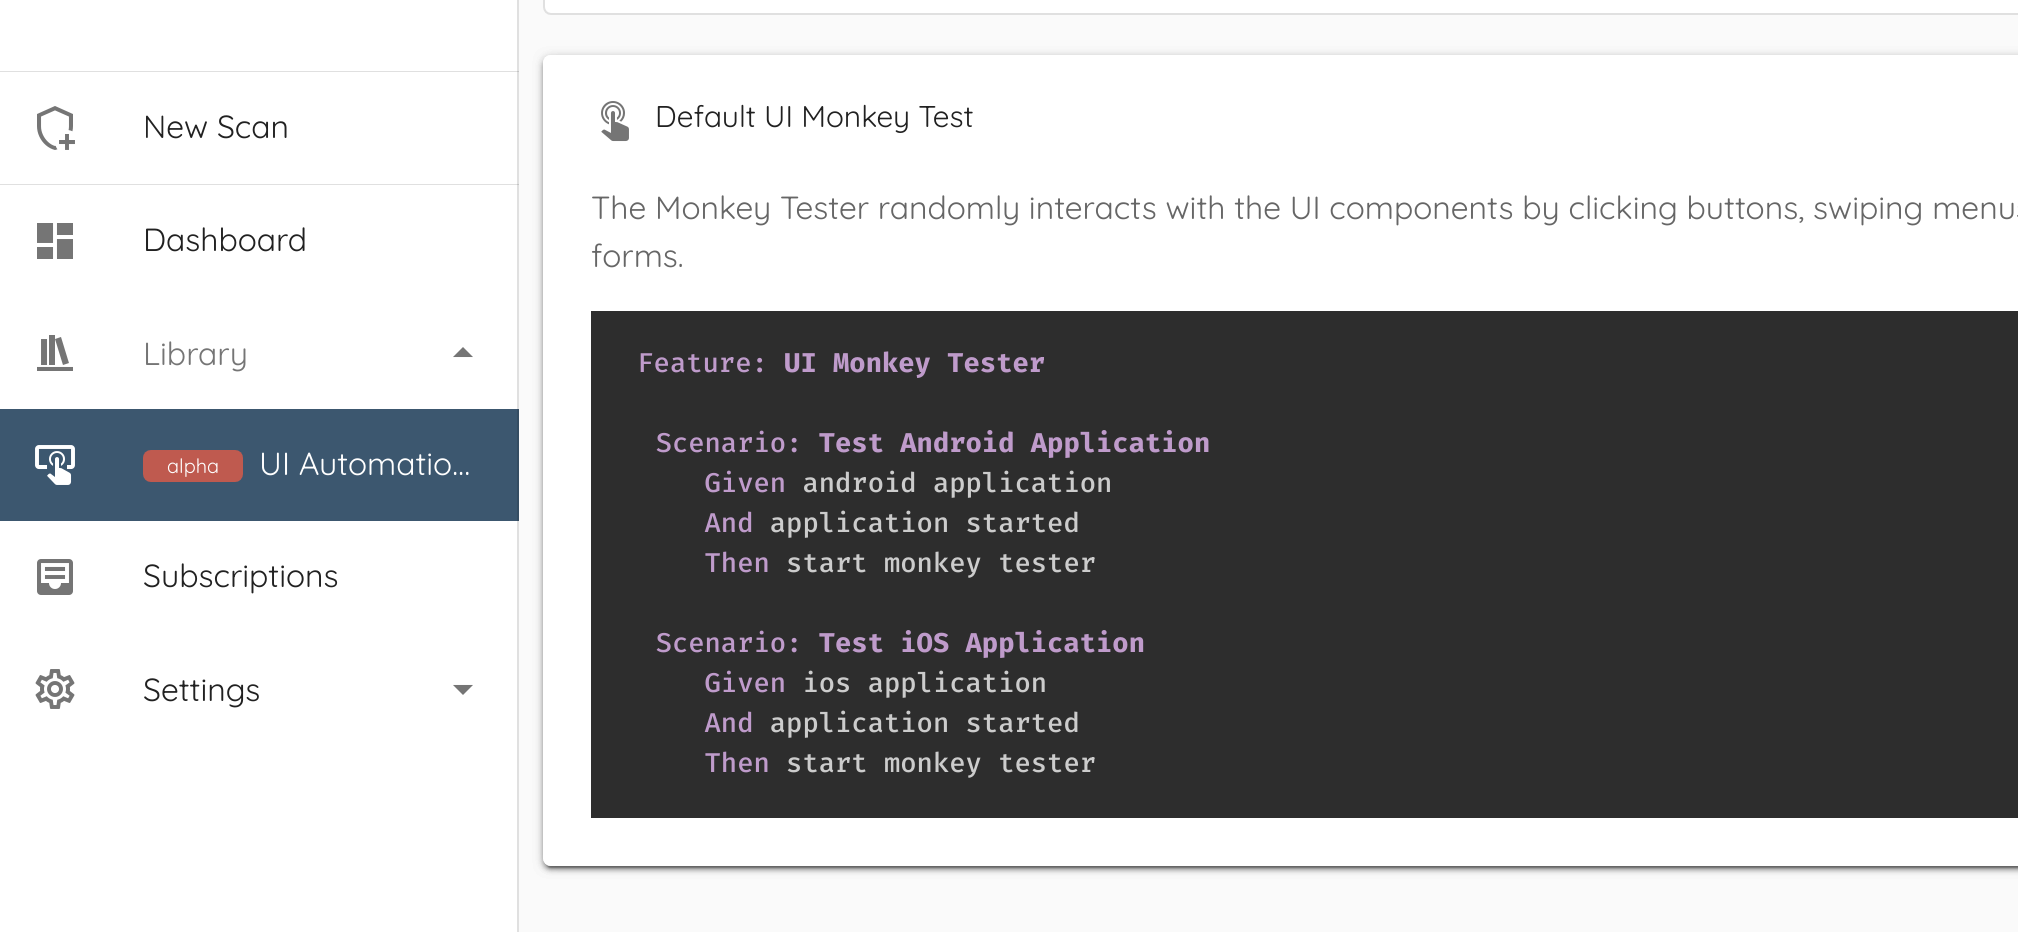
La automatización de la interacción con la interfaz de usuario es una de las tareas más complejas de automatizar durante la evaluación de una aplicación móvil. Hemos añadido compatibilidad para escribir reglas personalizadas que expresen interacciones complejas.
Un ejemplo reciente de éxito fue la automatización de una autenticación en dos pasos que requiere interactuar con una aplicación web para activar una notificación push.
Las reglas de automatización de la interfaz de usuario se escriben mediante Behavior Driven Development (BDD) para mejorar la expresividad de las pruebas. Dedicaremos nuevas publicaciones del blog a este tema cuando la tecnología madure.
CVSSv3
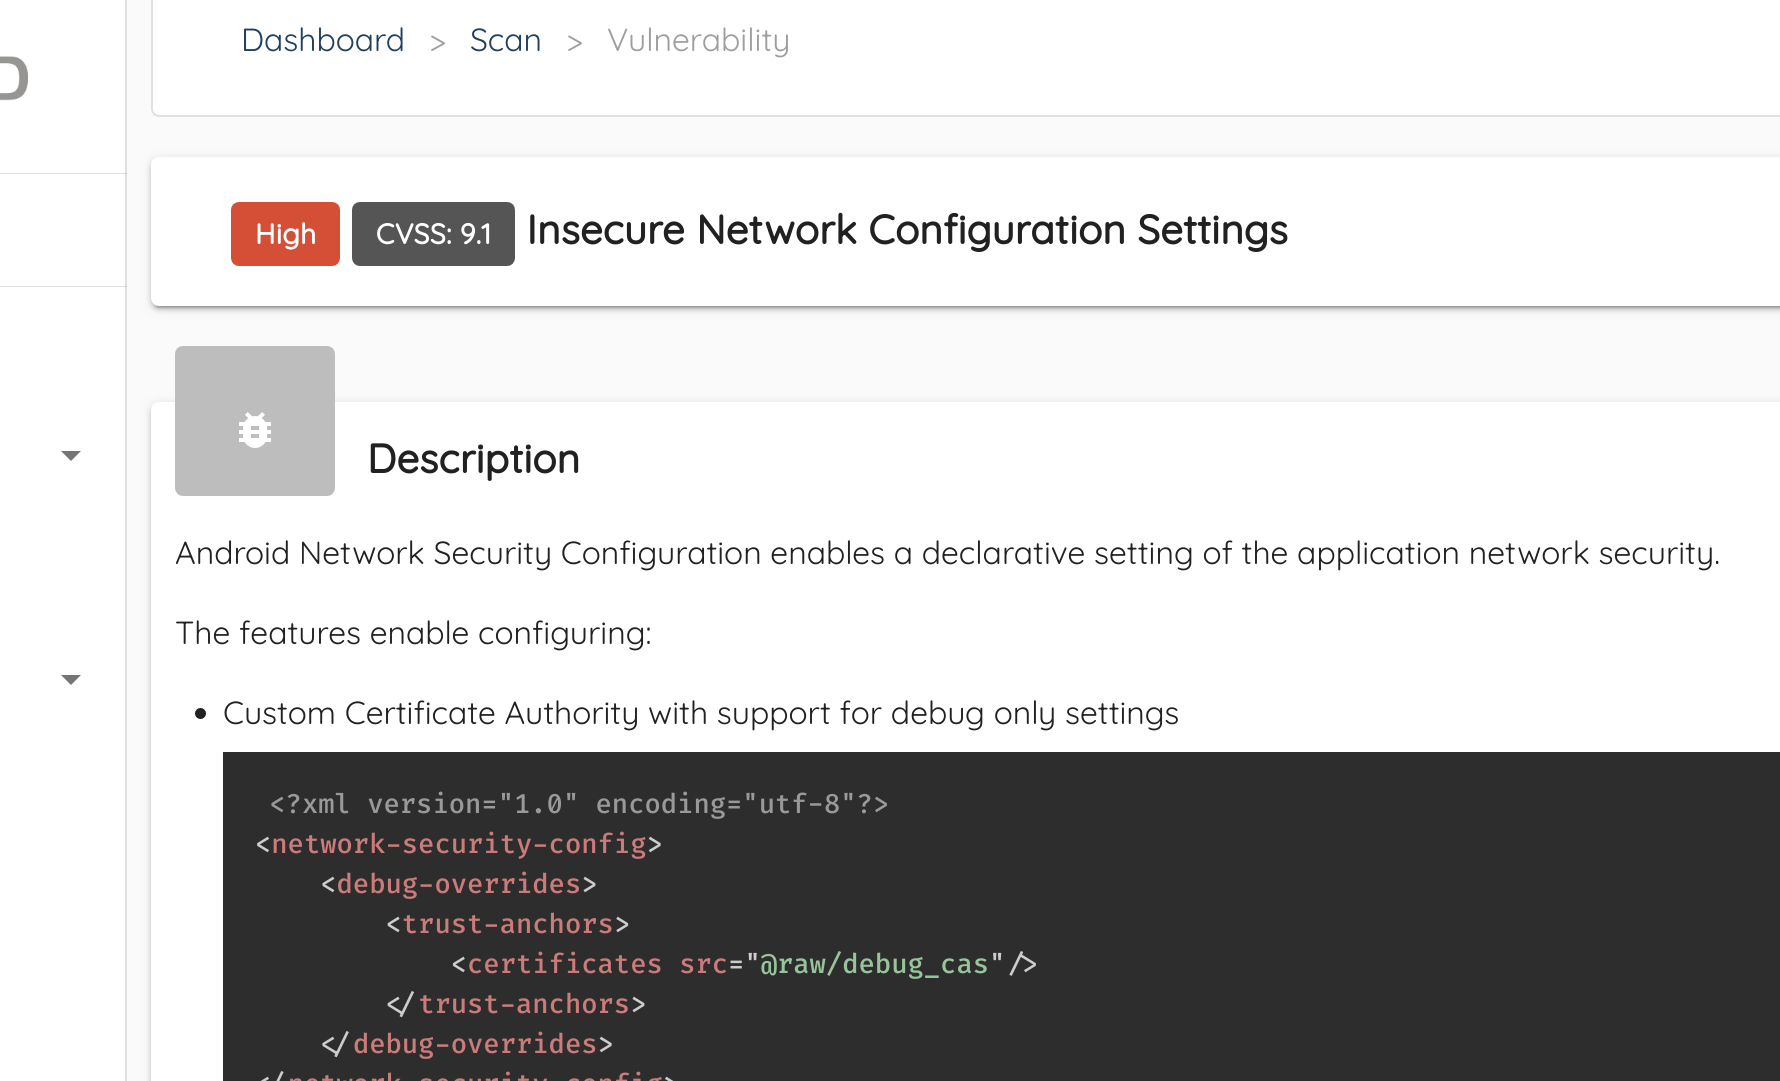
CVSS es el estándar de facto del sector para calificar las vulnerabilidades. Ostorlab ya es compatible con la puntuación CVSSv3 y muestra la puntuación base (Base Score) en el panel de escaneos.
Descompilación de Xamarin
Xamarin es un popular framework .Net para crear aplicaciones móviles multiplataforma con tecnologías .Net. Las aplicaciones móviles basadas en Xamarin se compilan en bytecode de Common Intermediate Language (CIL) almacenado en archivos DLL.
El CIL puede descompilarse en un código en su mayor parte legible por humanos. Ostorlab ahora muestra el código fuente descompilado en la sección de artefactos, que los auditores pueden utilizar para revisar o comprender mejor la aplicación.
Búsqueda de secretos
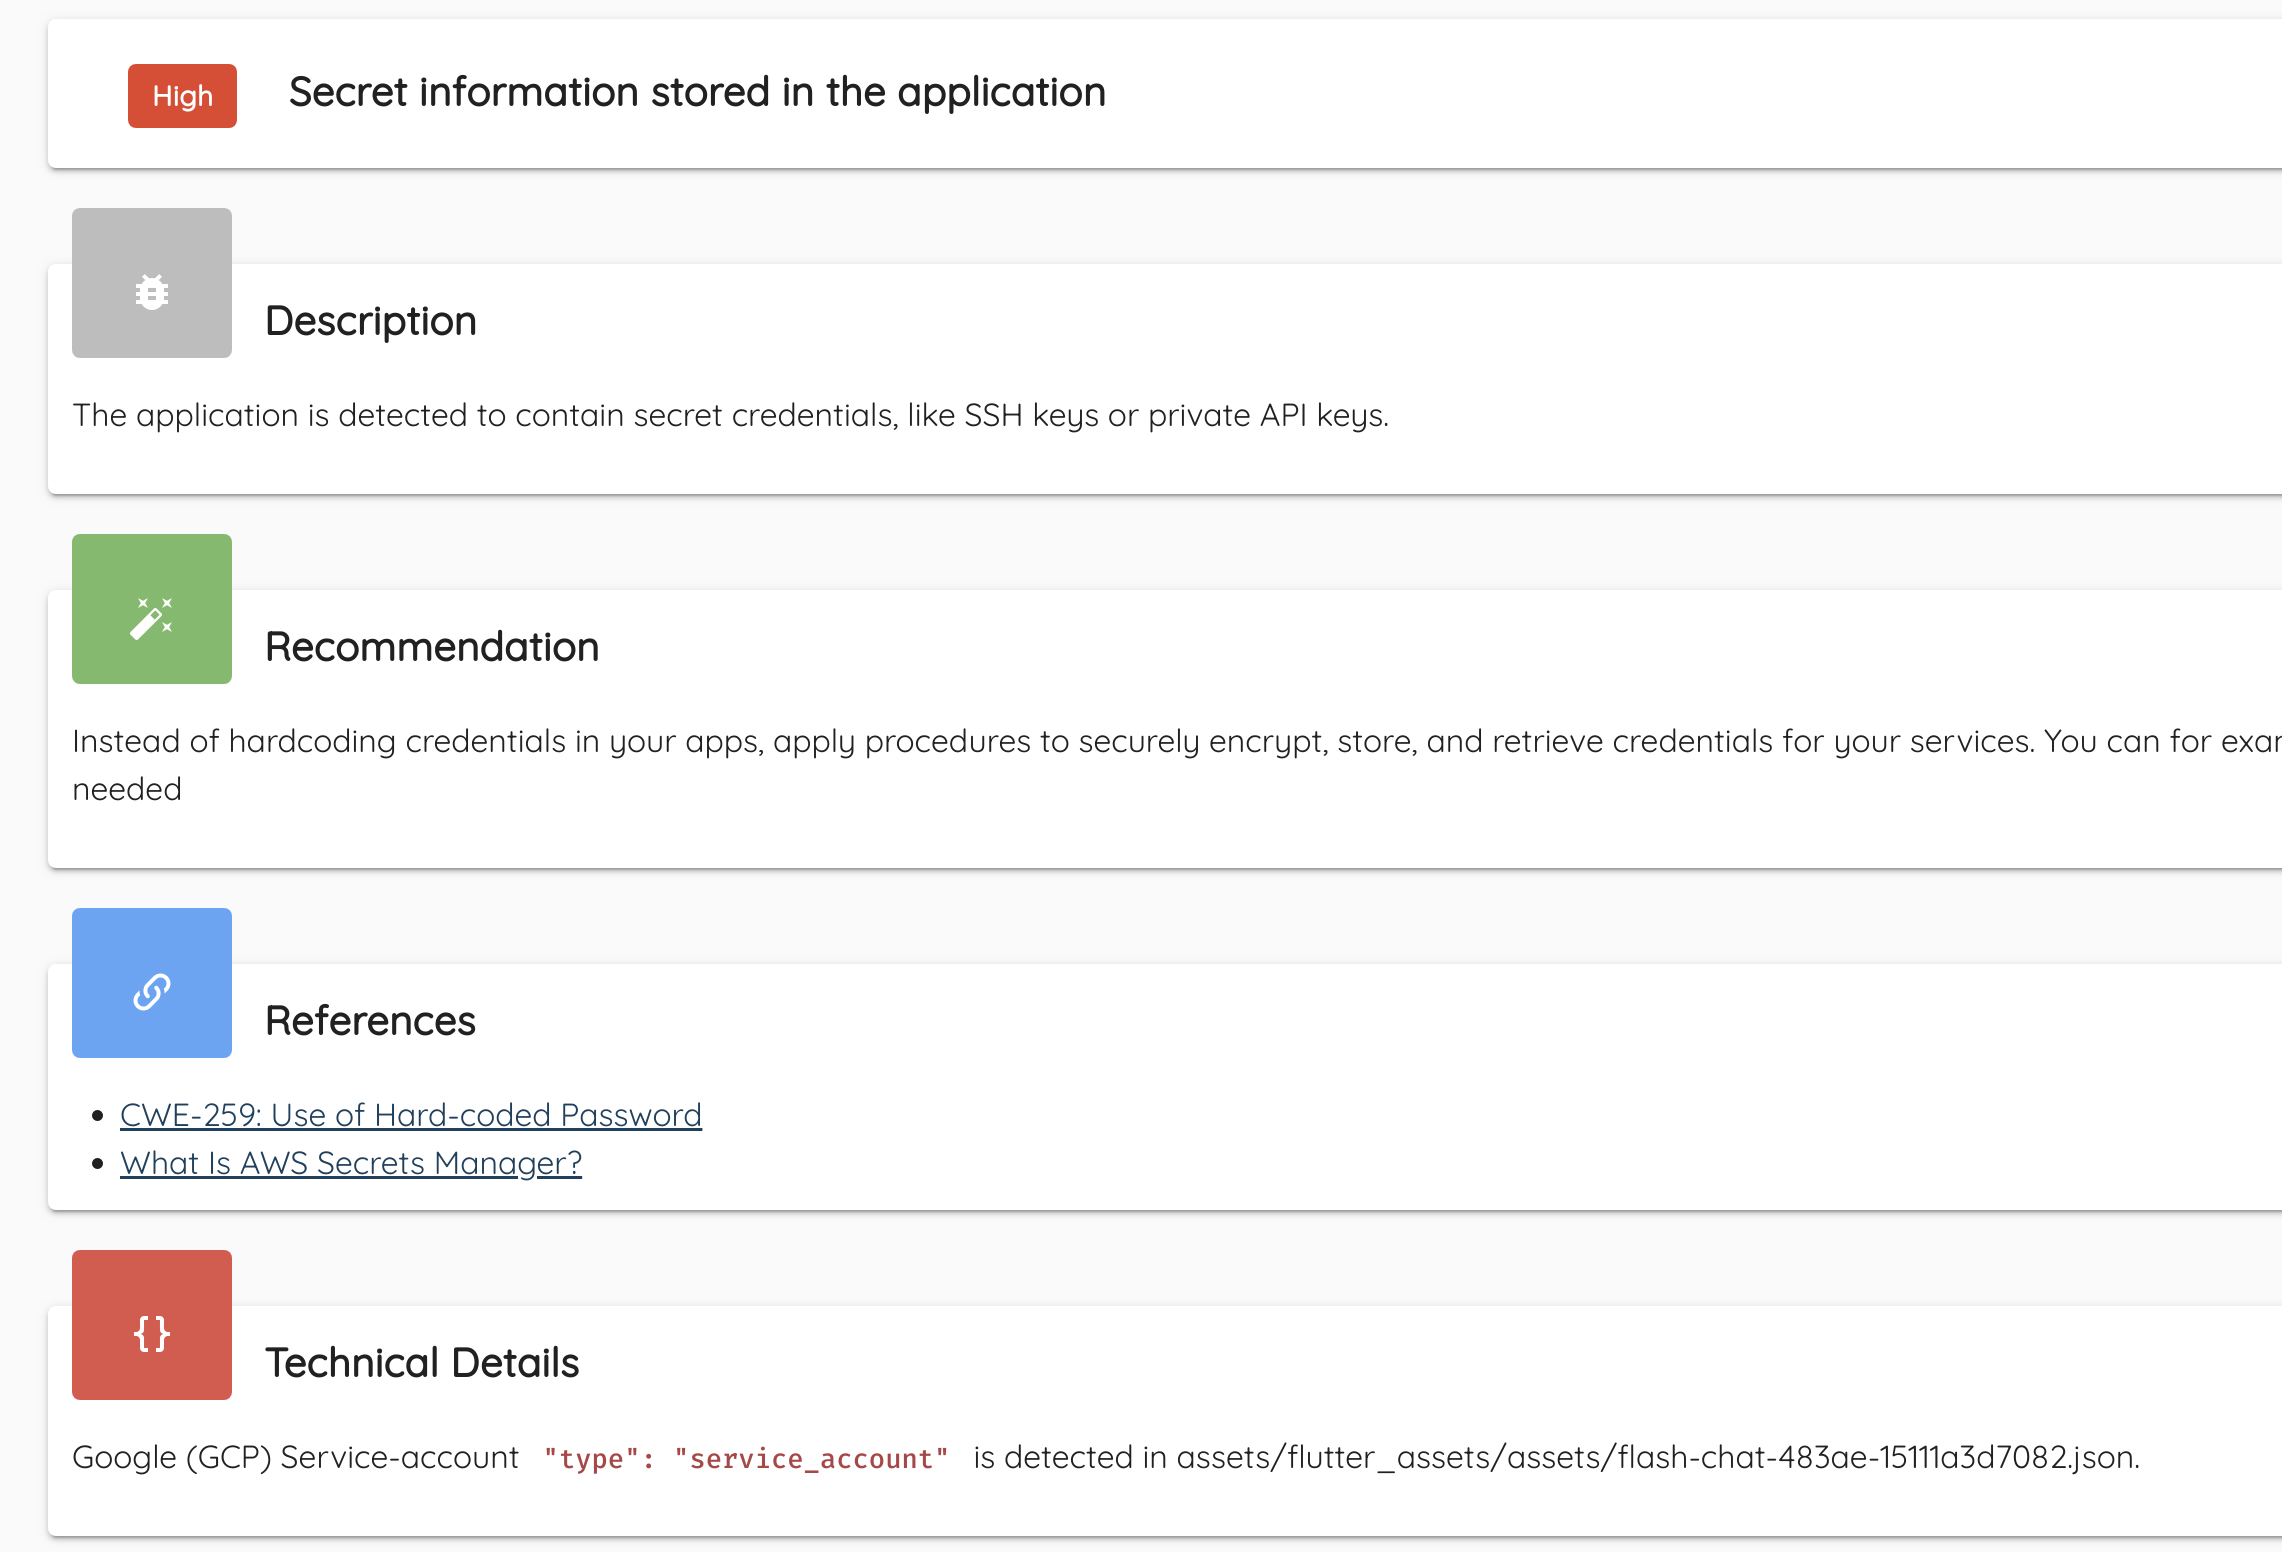
Compartir secretos sigue siendo un quebradero de cabeza para la mayoría de las aplicaciones móviles y lleva a un almacenamiento inseguro dentro de la aplicación. Ostorlab ha añadido una nueva capacidad para encontrar varios secretos almacenados en la aplicación, como cuentas de servicio, claves de API, secretos de OAuth, claves SSH privadas, etc.
Detección de protocolos TLS obsoletos
Los protocolos TLS y SSL han evolucionado con el tiempo para corregir graves fallos de seguridad que se fueron identificando. Los navegadores dejaron obsoletos TLSv.1.0 y TLSv1.1 en enero de 2020, dando paso a TLSv.1.2 y TLSv1.3.
Ostorlab ahora detectará patrones como el siguiente para añadir compatibilidad con los protocolos obsoletos, desde SSLv2 hasta TLSv1.1.
sslSocket.setEnabledProtocols(new String[] {"TLSv1", "TLSv1.1", "TLSv1.2"});