Nouveautés du scanner de sécurité mobile Ostorlab 2020.05.08
Décompilation Xamarin, protocoles TLS obsolètes, secrets codés en dur et bien plus encore, OWASP Top 10
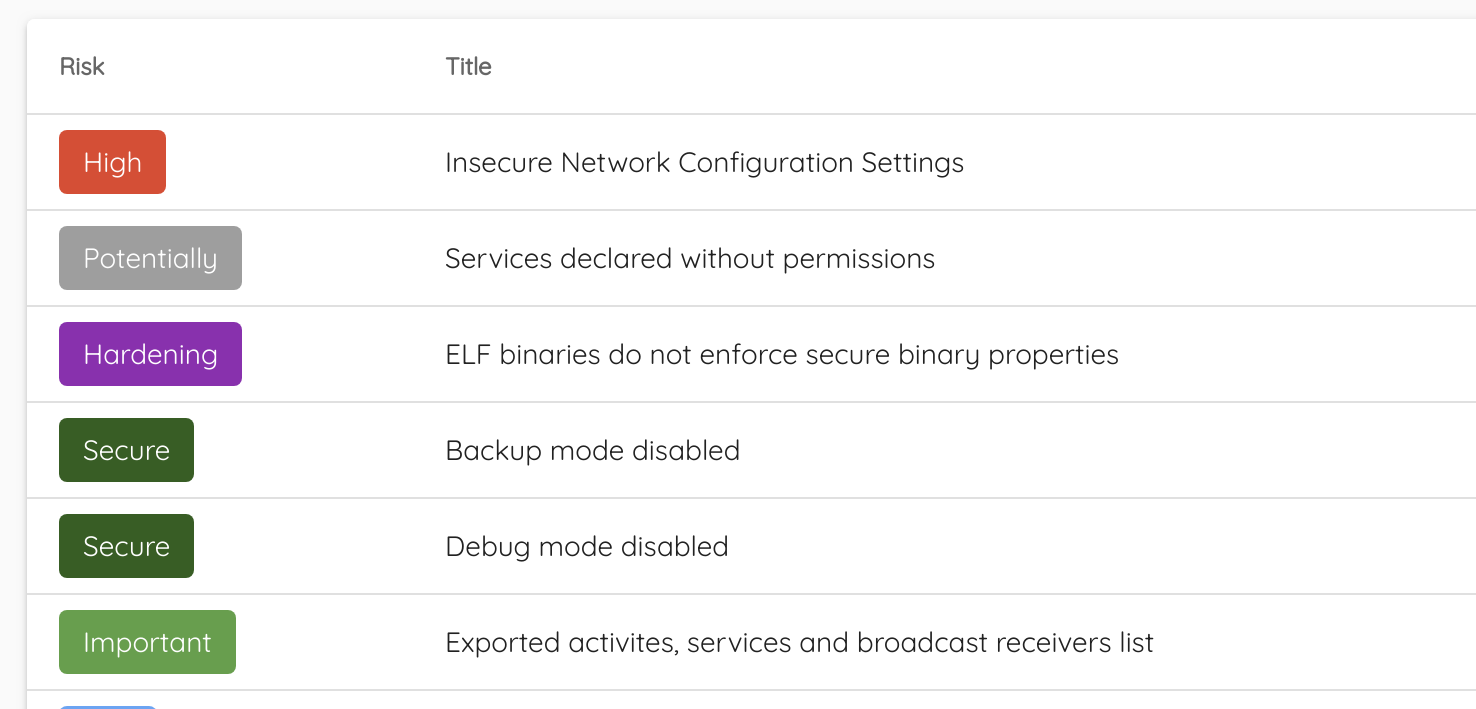
Nouvelles catégories de risque : Hardening et Secure
Pour distinguer une vulnérabilité réelle, susceptible de causer un préjudice effectif, d'une absence de mesures de durcissement qui peut faciliter
l'exploitation d'une vulnérabilité, nous avons ajouté une nouvelle catégorie : Hardening.
Des mesures comme l'absence de protection contre le stack smashing, du comptage automatique de références et l'activation du mode débogage sont signalées dans la
catégorie Hardening.
Ostorlab commencera également à signaler les tests réussis dans une catégorie Secure. Les tests qui peuvent garantir à 100 % que
l'application est immunisée seront ajoutés, par exemple la désactivation du débogage et de la sauvegarde sur Android.
Test de sécurité des applications mobiles : règles d'automatisation de l'interface
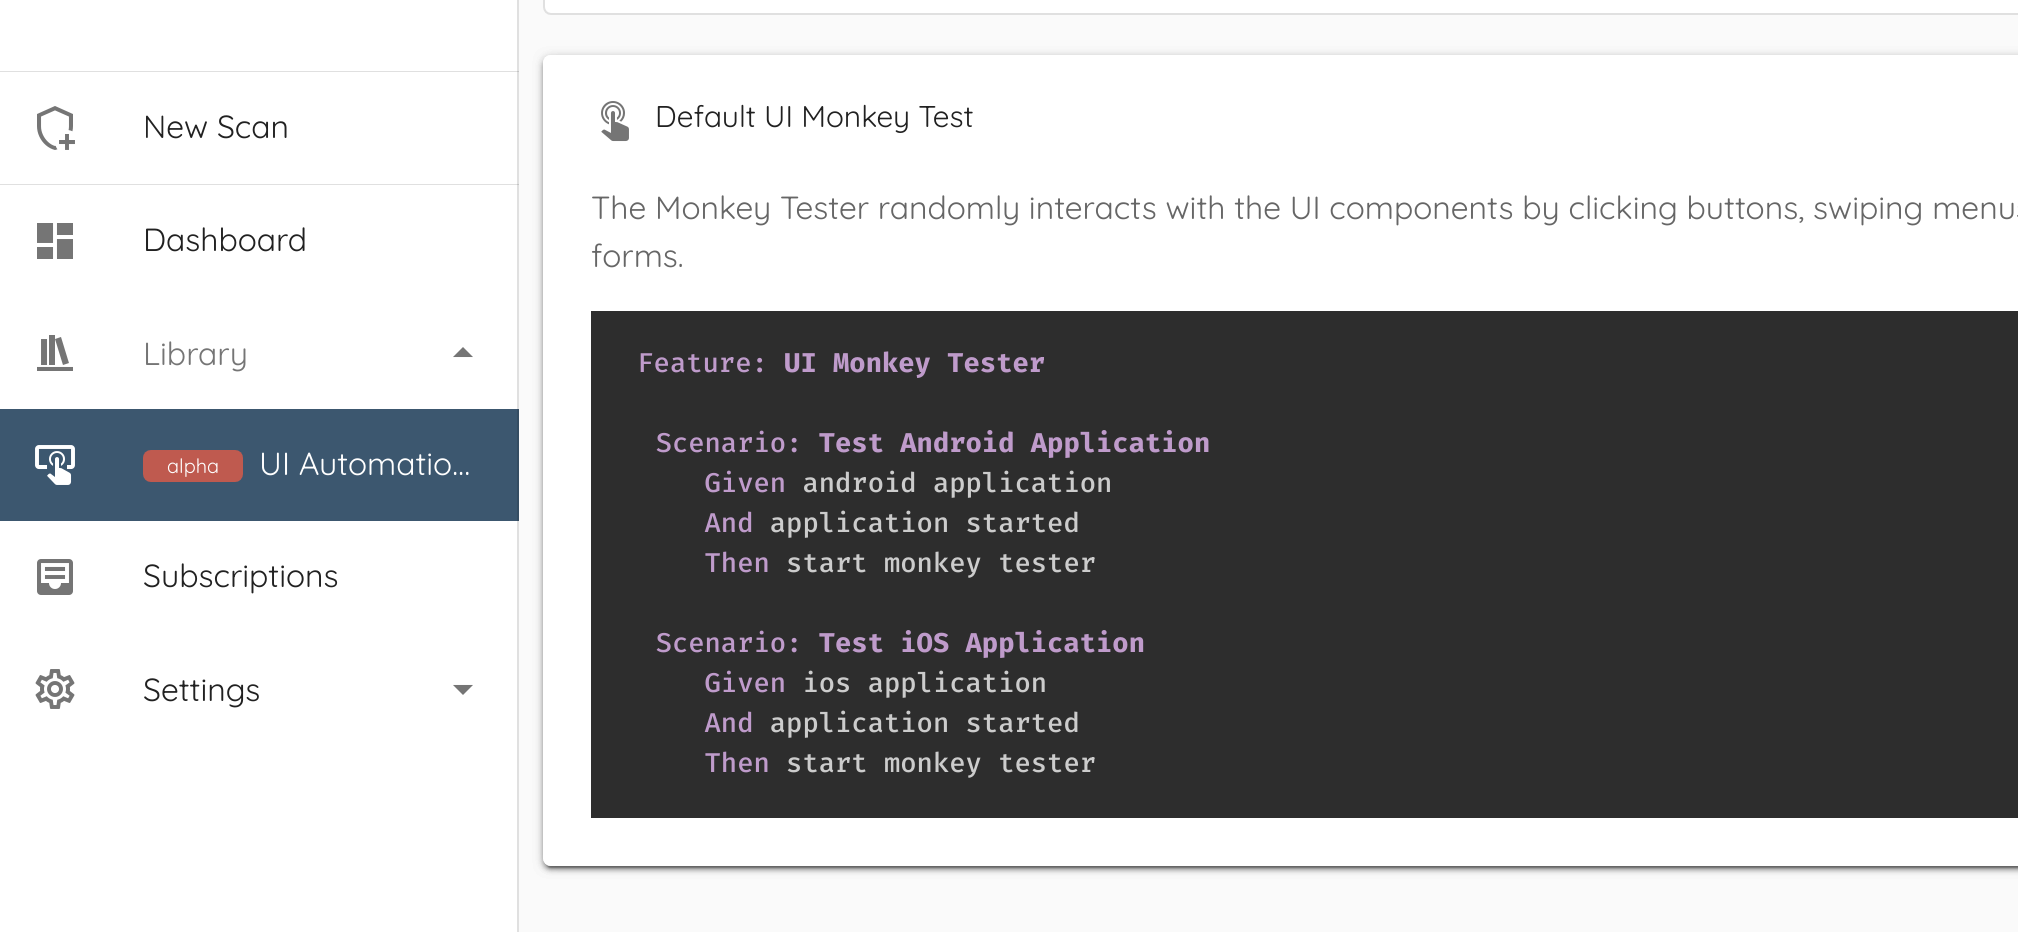
L'automatisation des interactions avec l'interface est l'une des tâches les plus complexes à automatiser lors d'une évaluation d'application mobile. Nous avons ajouté la prise en charge de règles personnalisées pour exprimer des interactions complexes.
Un exemple récent de réussite a été l'automatisation d'une authentification en deux étapes qui nécessite d'interagir avec une application web pour déclencher une notification push.
Les règles d'automatisation de l'interface sont écrites en Behavior Driven Development (BDD) pour renforcer l'expressivité des tests. Nous consacrerons de nouveaux articles de blog à ce sujet lorsque la technologie sera arrivée à maturité.
CVSSv3
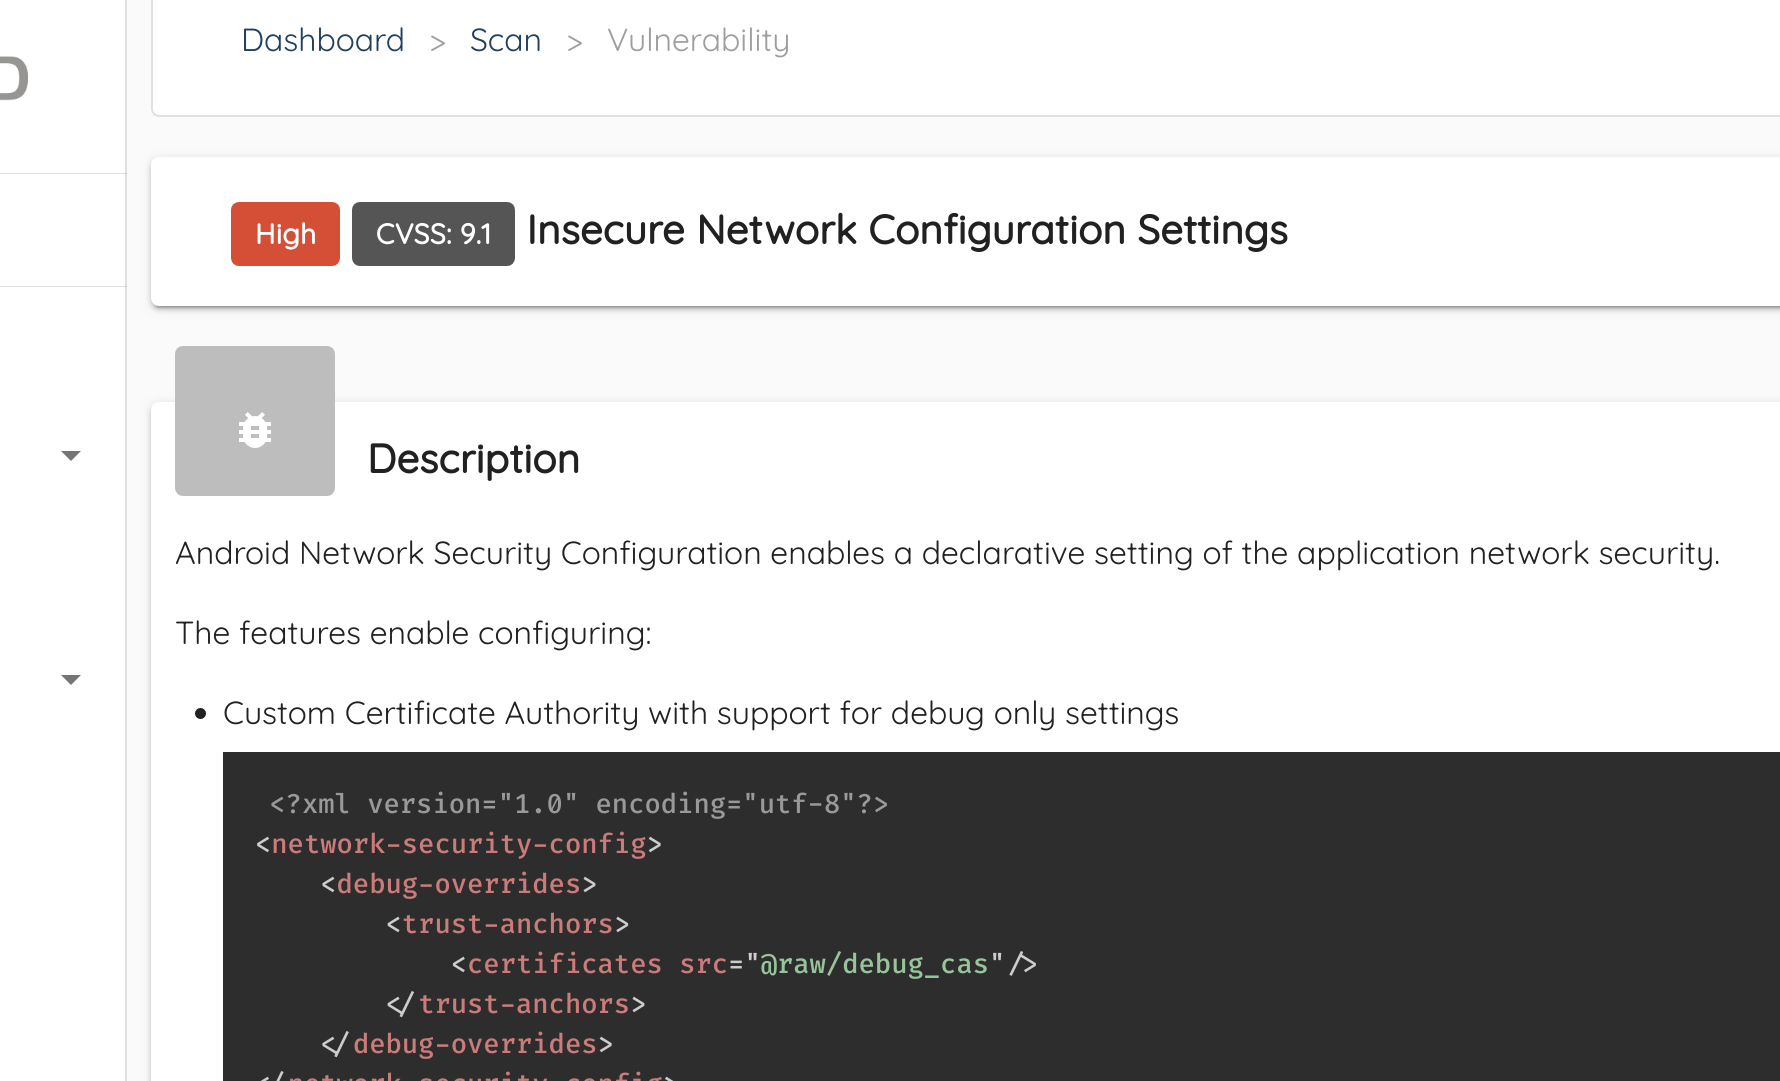
CVSS est le standard de facto du secteur pour noter les vulnérabilités. Ostorlab prend désormais en charge le scoring CVSSv3 et affiche le score de base (Base Score) dans le tableau de bord des scans.
Décompilation Xamarin
Xamarin est un framework .Net populaire pour développer des applications mobiles multiplateformes avec des technologies .Net. Les applications mobiles basées sur Xamarin sont compilées en bytecode Common Intermediate Language (CIL) stocké dans des fichiers DLL.
Le CIL peut être décompilé en un code en grande partie lisible par un humain. Ostorlab expose désormais le code source décompilé dans les sections des artefacts, et les auditeurs peuvent l'utiliser pour examiner ou comprendre plus en détail l'application.
Recherche de secrets
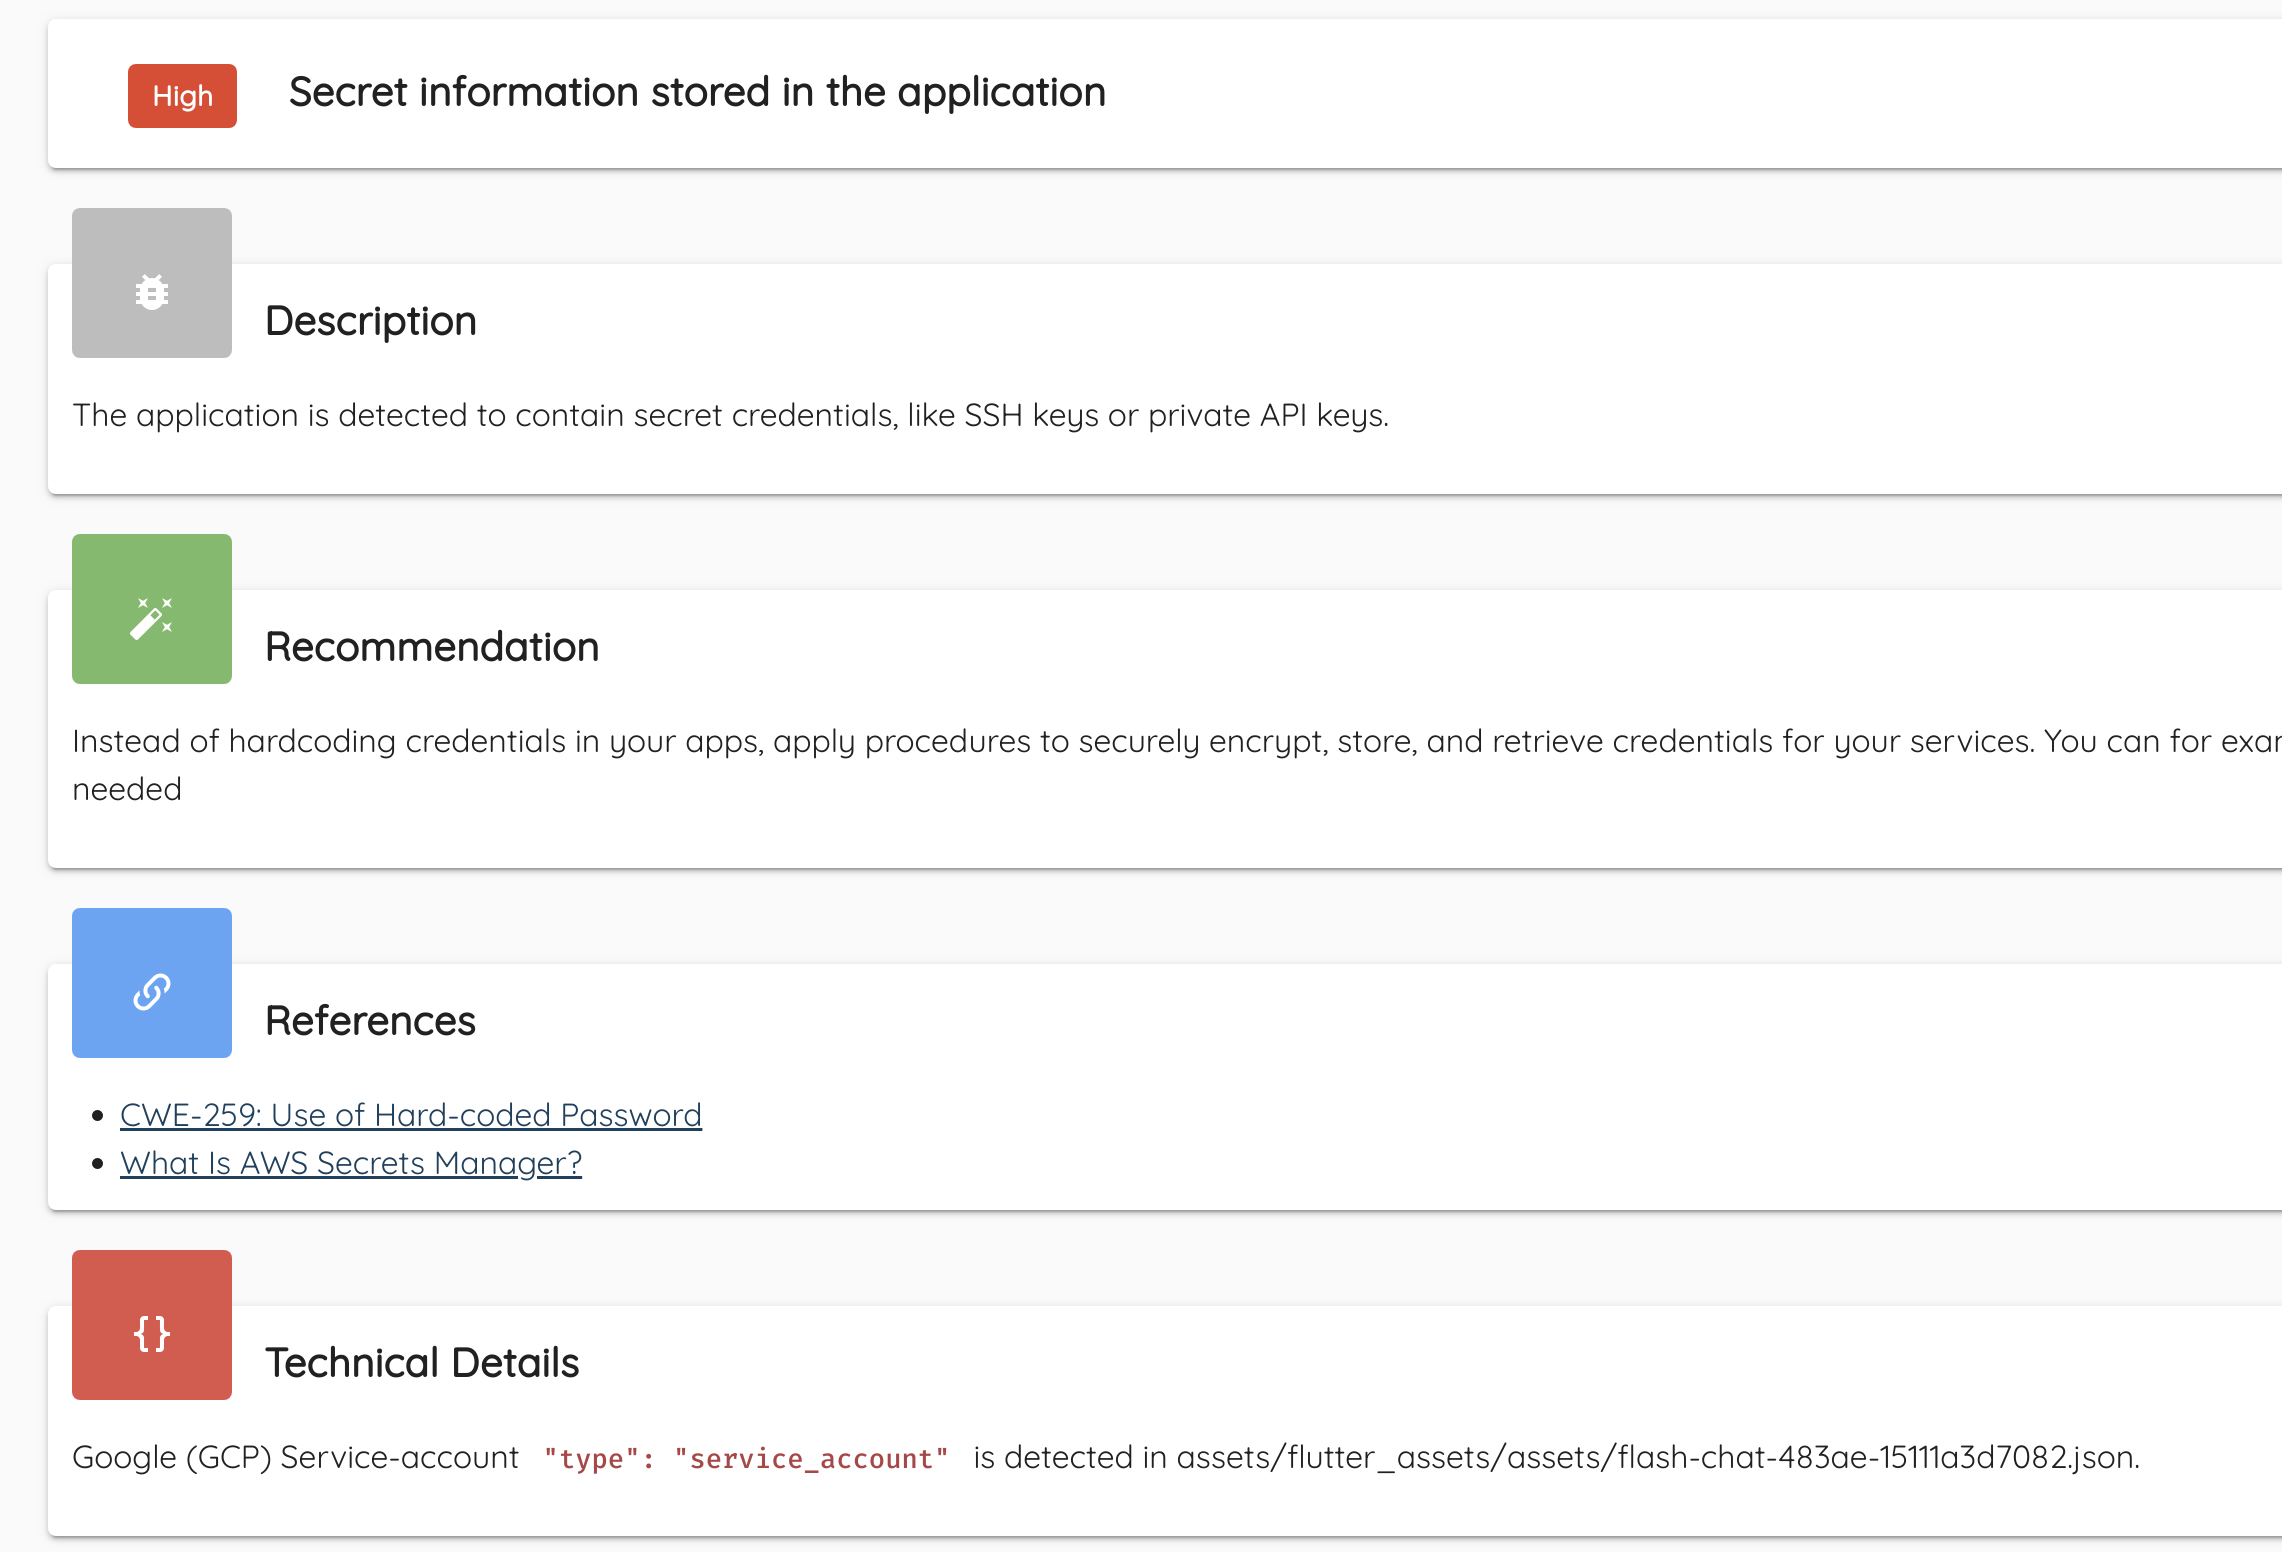
Le partage de secrets reste un casse-tête pour la plupart des applications mobiles et conduit à un stockage non sécurisé au sein de l'application. Ostorlab a ajouté une nouvelle capacité pour trouver plusieurs secrets stockés dans l'application, comme des comptes de service, des clés d'API, des secrets OAuth, des clés SSH privées, etc.
Détection des protocoles TLS obsolètes
Les protocoles TLS et SSL ont évolué au fil du temps pour corriger de graves failles de sécurité identifiées au cours des années. Les navigateurs ont abandonné TLSv.1.0 et TLSv1.1 en janvier 2020, laissant la place à TLSv.1.2 et TLSv1.3.
Ostorlab détectera désormais des motifs comme celui-ci pour prendre en charge les protocoles obsolètes, de SSLv2 à TLSv1.1.
sslSocket.setEnabledProtocols(new String[] {"TLSv1", "TLSv1.1", "TLSv1.2"});