Bonnes pratiques de test AppSec mobile à grande échelle
Test AppSec mobile pour les équipes qui livrent vite sur iOS et Android : MAST, SAST et DAST, checklist de test, modèles d'intégration CI/CD et blocage des versions selon la sévérité.
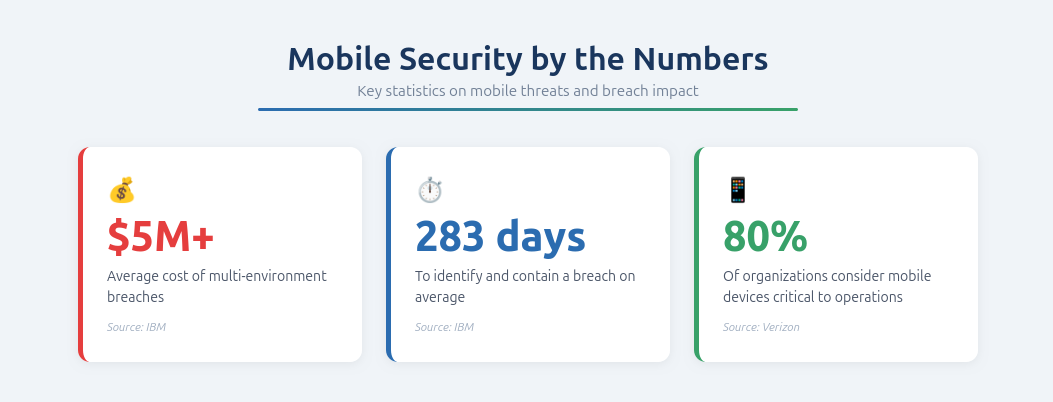
Les équipes high-tech qui livrent rapidement des applications mobiles ont besoin de plus que de scans occasionnels ou de pentests annuels. Il leur faut un programme de test de sécurité des applications mobiles qui suive le rythme des versions, l'évolution des API, les mises à jour de SDK tiers et les réalités de la livraison sur iOS et Android. C'est ce que recouvrent vraiment les bonnes pratiques modernes de test AppSec mobile : une validation continue, des résultats peu bruités et des décisions de mise en production claires. IBM indique que les violations touchant plusieurs environnements coûtent en moyenne plus de 5 millions USD et nécessitent 283 jours pour être identifiées et contenues. Verizon indique que 80 % des organisations interrogées considèrent les appareils mobiles comme essentiels à leurs opérations.
Le défi tient à ce que les applications mobiles échouent de manières que les programmes de sécurité applicative généralistes manquent souvent. Le risque réel apparaît fréquemment dans l'authentification et la gestion des sessions, le stockage sur l'appareil, les deep links, les WebViews, l'exposition liée aux SDK tiers et le contrat entre l'application mobile et l'API. Le DBIR de Verizon relève qu'environ 88 % des violations d'un schéma d'attaque donné ont impliqué l'utilisation d'identifiants volés. NowSecure indique que plus de 15 % des applications évaluées contenaient des composants présentant des vulnérabilités connues. Dans les environnements où l'on livre vite, ces problèmes sont plus difficiles à détecter lorsque les tests sont déconnectés du CI/CD, produisent des résultats vagues ou manquent de preuves suffisantes pour que les équipes d'ingénierie reproduisent et corrigent rapidement les problèmes.
Ce guide présente les bonnes pratiques de test de sécurité des applications mobiles pour les équipes high-tech qui livrent à grande échelle. Il décrit ce à quoi ressemble une bonne démarche AppSec mobile, comment utiliser ensemble MAST, SAST et DAST, quoi tester sur les surfaces d'attaque mobiles réelles, comment intégrer les tests dans le CI/CD, comment appliquer un blocage des versions selon la sévérité et comment évaluer une solution AppSec mobile.
À quoi ressemble un bon test de sécurité des applications mobiles dans les environnements à forte cadence
Un bon test de sécurité des applications mobiles ne signifie pas « nous avons lancé un scan avant la mise en production ». Il signifie que l'organisation dispose d'un moyen reproductible de valider le risque mobile, de produire des résultats exploitables par les ingénieurs et de prendre des décisions de mise en production cohérentes entre les équipes. Dans les environnements à forte cadence, cette définition doit inclure à la fois des résultats de sécurité et des résultats opérationnels.
Résultats de sécurité
Les programmes AppSec mobiles solides offrent une couverture connue des surfaces d'attaque qui comptent le plus en production. Cela comprend la gestion de l'identité et des sessions, le stockage local non sécurisé, la sécurité des deep links, la sécurité des WebViews, le risque lié aux SDK tiers et les interactions entre l'application et l'API. L'objectif n'est pas d'affirmer une couverture abstraite. Il est de savoir ce qui est testé, à quelle fréquence, et quelles lacunes subsistent.
De bons résultats de sécurité dépendent aussi de vulnérabilités reproductibles. Une vulnérabilité qui indique « comportement potentiellement non sécurisé » ne suffit pas à une équipe d'ingénierie mobile. Un résultat utile montre ce qui a été testé, quel parcours était concerné, ce que l'application ou le backend a fait, et pourquoi ce comportement crée un risque. Sans ce niveau de détail, le tri ralentit et les vulnérabilités deviennent plus faciles à ignorer.
Le troisième résultat de sécurité est une politique de mise en production claire. Les équipes doivent savoir quelles vulnérabilités bloquent une version, lesquelles deviennent des tâches de remédiation suivies, et quelles preuves sont exigées avant qu'une correction soit considérée comme terminée. Sans cette politique, les tests génèrent de l'activité, mais pas de prévisibilité.
Résultats opérationnels
Sur le plan opérationnel, une bonne démarche AppSec mobile réduit les frictions. Le tri est plus rapide parce que les résultats sont plus clairs. Les revues de mise en production sont moins chaotiques parce que la politique de sévérité est déjà définie. Les responsables d'ingénierie peuvent planifier avec plus de confiance, car ils ne repartent pas de zéro dans la négociation à chaque nouvelle vulnérabilité.
Les bons programmes réduisent aussi la taxe du bruit. Les faux positifs, les alertes pauvres en contexte et les sorties inexploitables coûtent particulièrement cher aux équipes qui livrent vite. Quand le signal devient bruité, les équipes cessent de faire confiance au processus de test lui-même. Cela rend plus difficile la priorisation, même des vulnérabilités valides.
Pour les organisations qui gèrent plusieurs applications mobiles, une bonne démarche AppSec mobile signifie aussi de la cohérence sur l'ensemble du portefeuille. Des seuils de sévérité communs, des standards de preuve communs et des attentes communes en matière de workflow sont ce qui permet de faire passer la sécurité à l'échelle entre les équipes.
MAST, SAST et DAST pour les applications mobiles : ce que chacun couvre et ce qu'il manque
Aucune méthode de test ne donne à elle seule une confiance complète dans un environnement mobile moderne. Le risque mobile couvre souvent le code, le comportement à l'exécution, l'état de l'appareil, les composants tiers et l'autorisation côté backend. C'est pourquoi les bonnes pratiques de test de sécurité des applications mobiles efficaces reposent sur un modèle en couches plutôt que sur une approche unique.
SAST pour les applications mobiles
Le SAST aide les équipes à détecter tôt les schémas de code risqués et les choix d'implémentation non sécurisés. Il est utile pour identifier l'usage non sécurisé d'API, les implémentations cryptographiques faibles, les secrets codés en dur et d'autres problèmes détectables avant l'exécution. Dans les pipelines mobiles, il est précieux parce qu'il peut faire remonter des problèmes dès le début du développement.
Mais le SAST a des limites dans les environnements mobiles. Il manque souvent du contexte d'exécution nécessaire pour montrer si une faille est réellement atteignable, exploitable ou pertinente en production. De nombreux problèmes mobiles importants dépendent de l'état de l'application, des parcours authentifiés, du comportement de l'appareil ou des réponses du backend, que l'analyse statique seule ne peut pas valider.
DAST pour les applications mobiles
Le DAST apporte son aide en testant l'application pendant son exécution. Il est utile pour faire apparaître des comportements à l'exécution, des problèmes de gestion de session, des problèmes d'autorisation et les interactions entre l'application et de vrais endpoints. Dans les environnements mobiles, c'est essentiel, car de nombreux problèmes significatifs n'apparaissent qu'une fois l'application installée, authentifiée et engagée dans des parcours réels.
La faiblesse du DAST générique est qu'il peut ne pas comprendre assez finement les comportements propres au mobile. Si les tests n'atteignent pas des états d'application réalistes, de vraies identités et des conditions de backend représentatives, leur signal sera limité.
MAST pour les applications mobiles
Le MAST se distingue parce qu'il est conçu pour les points d'entrée et surfaces d'attaque propres au mobile. Il se concentre sur des domaines tels que les deep links, les WebViews, le stockage local, l'exposition liée aux SDK, le comportement du transport et des sessions, et le contrat entre l'application mobile et l'API. Il est donc particulièrement pertinent pour les équipes qui développent et publient rapidement des applications mobiles natives.
Le MAST compte parce que beaucoup de problèmes mobiles critiques n'existent ni uniquement dans le code source, ni uniquement dans le trafic réseau. Ils apparaissent dans la relation entre l'application installée, le comportement de l'appareil et les hypothèses de confiance du backend.
Combinaisons de tests recommandées
Pour la plupart des équipes, la meilleure approche ne consiste pas à choisir une méthode plutôt qu'une autre. Elle consiste à les utiliser ensemble, d'une manière adaptée au modèle de mise en production.
| Modèle opérationnel | Approche de test de sécurité mobile recommandée |
|---|---|
| Application grand public à livraison rapide | Contrôles déclenchés par la CI, scans plus approfondis planifiés, blocage des versions selon la sévérité |
| Portefeuille de plusieurs applications | Pipeline de test standardisé, seuils communs, gouvernance centralisée |
| Environnement réglementé | Tests mobiles continus avec des résultats riches en preuves et une exécution des contrôles documentée |
| Programme AppSec mobile mature | SAST, DAST et MAST en couches, alignés sur le développement, la mise en production et la vérification |
L'enseignement pratique est simple : le SAST trouve des schémas, le DAST valide le comportement à l'exécution et le MAST apporte un contexte propre au mobile. Les équipes performantes ont généralement besoin des trois.
Checklist de test de sécurité des applications mobiles : quoi tester et pourquoi cela casse en production
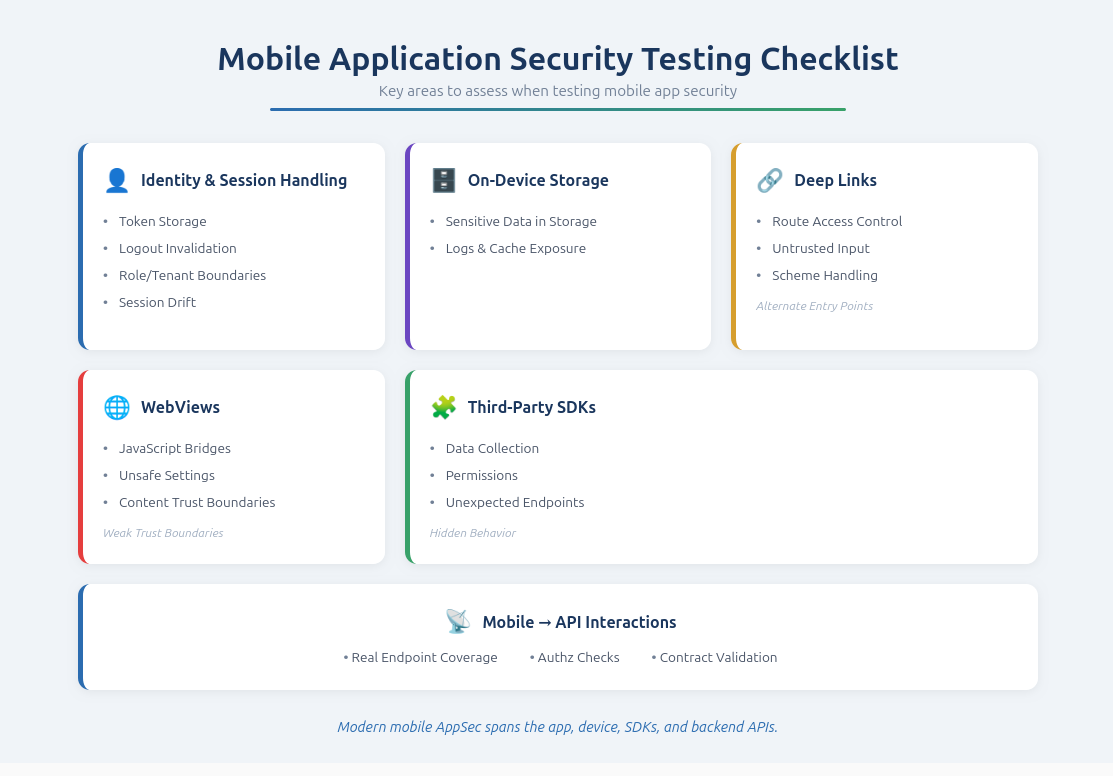
Une bonne checklist de sécurité des applications mobiles doit se concentrer sur les endroits où les applications mobiles échouent réellement en production. Ces problèmes apparaissent souvent aux frontières : entre l'état de l'application et l'état de l'API, entre le routage normal et les deep links, entre les hypothèses de stockage sécurisé et ce qui est réellement écrit sur le disque, ou entre l'usage approuvé d'un SDK et ce que fait le code tiers à l'exécution.
Identité et gestion des sessions
L'identité est l'un des domaines les plus importants du test de sécurité des applications mobiles, car elle traverse l'appareil, l'application, le fournisseur d'authentification et les services backend. Les équipes doivent tester :
- Les modes de stockage des jetons
- L'invalidation de session après une déconnexion ou un changement de mot de passe
- Les frontières de privilèges entre rôles et tenants
- La désynchronisation de l'état d'authentification entre l'application et l'API
Un mode de défaillance mobile courant se produit lorsque l'interface semble déconnectée, mais qu'un jeton émis précédemment fonctionne toujours auprès des services backend. Un autre est une séparation faible entre utilisateurs ou tenants. Ces problèmes sont difficiles à évaluer sans parcours applicatifs réels et sans vraies réponses du backend.
Stockage local non sécurisé et secrets
Les tests doivent vérifier si l'application stocke des jetons, des identifiants, des données utilisateur sensibles ou des secrets internes dans des emplacements non sécurisés sur iOS ou Android. Cela comprend :
- Les préférences et fichiers locaux
- Les caches et le stockage temporaire
- Les journaux et traces de débogage
- Le mauvais usage des fonctions de gestion des clés
Une bonne pratique concrète consiste à définir par défaut une politique de aucun secret sur l'appareil sauf justification explicite. Ce domaine cède souvent parce que des décisions de confort sur la mise en cache et la persistance s'accumulent avec le temps.
Sécurité des deep links
Les deep links constituent une surface d'attaque mobile majeure, car ils créent des points d'entrée alternatifs dans l'application. Les équipes doivent tester si les deep links :
- Permettent un accès non autorisé à des routes internes
- Transmettent des entrées non fiables à des parcours sensibles
- Se comportent de manière incohérente entre les écrans publics, authentifiés et privilégiés
- Créent des conflits lorsque plusieurs applications ou gestionnaires revendiquent le même schéma
Les deep links sont particulièrement exposés à la dérive, car ils sont souvent ajoutés pour l'onboarding, le support, les campagnes de croissance et les notifications.
Sécurité des WebViews
La sécurité des WebViews mérite des tests dédiés, car les WebViews combinent le comportement d'une application native et du contenu web intégré. Les équipes doivent tester :
- Les ponts JavaScript
- Les règles de chargement de contenu
- La gestion du contenu mixte
- Les gestionnaires de messages
- Les chemins d'injection par paramètres d'URL
Le risque ne tient généralement pas à la seule existence d'une WebView, mais aux hypothèses de confiance concernant le contenu qu'elle charge et les capacités natives qu'elle peut atteindre.
Risque lié aux SDK tiers
Les SDK tiers introduisent dans l'application du code, des endpoints, des permissions et des flux de données supplémentaires. Les tests de sécurité mobile doivent vérifier :
- Ce que les SDK collectent et transmettent ?
- Quelles permissions ils utilisent ?
- Si les versions sont obsolètes ?
- S'ils introduisent des endpoints inattendus ou de nouveaux comportements ?
Une bonne gouvernance commence par une liste de SDK approuvés et une politique de versions, mais les tests restent nécessaires, car le comportement des SDK change souvent avec le temps.
Test du contrat entre l'application mobile et l'API
Certaines des vulnérabilités mobiles les plus importantes apparaissent dans la relation entre l'application et les API backend. Les équipes doivent tester :
- La couverture réelle des endpoints
- Les frontières d'autorisation
- Les contrôles d'accès aux objets
- Le comportement des jetons et des sessions
- Le traitement des entrées dans des conditions réalistes
Ce domaine compte parce que l'application et le backend sont souvent construits ou modifiés à des vitesses différentes. Les décalages qui en résultent sont une source fréquente de failles exploitables.
Vulnérabilités mobiles riches en preuves : comment accélérer la remédiation
Trouver un problème ne représente que la moitié du travail. Les bonnes pratiques de test de sécurité mobile efficaces exigent des résultats que l'ingénierie peut reproduire et corriger rapidement. Si la sortie est vague ou manque de contexte, le tri ralentit et la confiance diminue.
Une bonne vulnérabilité mobile doit inclure :
- Ce qui a été exécuté et où
- Le build ou la version testée
- L'état de l'application et de l'identité
- Les étapes exactes de reproduction
- Les requêtes, payloads et réponses lorsque c'est pertinent
- Les journaux ou captures d'écran à l'appui lorsque c'est utile
- Une direction de remédiation claire ou une classification du problème
Un standard utile ici est la règle du « zéro devinette » : si l'équipe destinataire doit deviner ce qui s'est passé, pourquoi cela compte ou comment le reproduire, le résultat n'est pas prêt. C'est encore plus important sur mobile, car les problèmes dépendent souvent de l'état à l'exécution, de l'ordre de navigation, des conditions de l'appareil et du comportement du backend.
La qualité des preuves soutient aussi la gouvernance. Si les résultats sont riches en preuves et reproductibles, les responsables de mise en production peuvent prendre de meilleures décisions de sévérité et vérifier les corrections avec plus de confiance.
Test de sécurité mobile dans le CI/CD : comment l'opérationnaliser sans bloquer la livraison par défaut
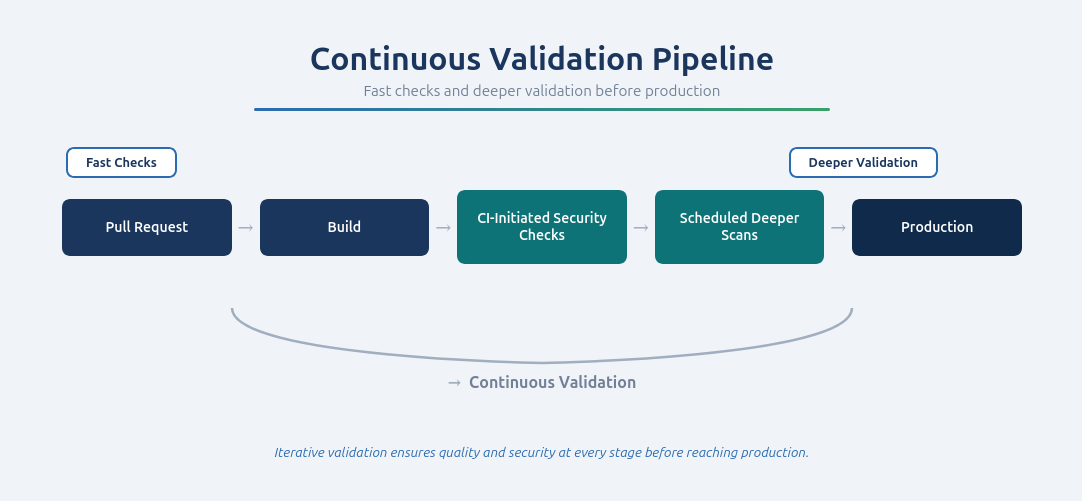
Le meilleur modèle de test de sécurité mobile en CI/CD combine rapidité, couverture et gouvernance. Les contrôles de sécurité doivent s'exécuter assez souvent pour suivre le rythme des versions, mais sans transformer chaque build en goulot d'étranglement.
Modèle 1 : tests déclenchés par la CI
Les tests déclenchés par la CI donnent aux équipes un retour rapide lorsque le code ou les builds changent. Ces contrôles peuvent s'exécuter sur les pull requests, les merges ou les branches de release selon le workflow de mise en production. L'essentiel est de garder les contrôles précoces rapides et pertinents, tout en réservant les tests plus approfondis aux étapes suivantes.
Modèle 2 : scans planifiés
Les scans planifiés sont essentiels, car ils détectent la dérive. Les applications mobiles évoluent au fil du temps avec les mises à jour de SDK, les changements de backend, les nouveaux endpoints et l'accumulation des modifications de versions. Les tests planifiés fournissent une base de référence récurrente qui complète les workflows par changement.
Modèle 3 : blocage des versions selon la sévérité
Le blocage des versions rend les tests actionnables. Une politique courante veut que les vulnérabilités critiques et élevées bloquent la mise en production jusqu'à leur correction et leur vérification, tandis que les vulnérabilités de sévérité moyenne et inférieure alimentent les pipelines de remédiation. Cela permet aux équipes de préserver la vélocité sans traiter la sécurité comme optionnelle.
Checklist d'intégration aux workflows
Un workflow AppSec mobile évolutif s'intègre généralement avec :
- Les plateformes CI/CD
- Les systèmes de suivi des tickets
- Les outils de collaboration et de notification
- Le SSO et la gestion des accès
- Le contrôle de source et les workflows de mise en production
La solution High-Tech d'Ostorlab est positionnée autour des tests continus dans le pipeline de développement, des vulnérabilités reproductibles étayées par des preuves, de la validation continue à chaque version et d'intégrations avec des plateformes comme Jira, GitHub, GitLab, Jenkins, Bitrise, Slack, ServiceNow, Okta et Azure DevOps.
Découvrez comment Ostorlab prend en charge le test de sécurité mobile continu dans le CI/CD
Blocage des versions mobiles selon la sévérité : une politique pratique
Une bonne politique de mise en production transforme les tests en actions. Sans elle, les équipes finissent par débattre des vulnérabilités sous la pression des échéances au lieu de suivre un processus connu.
Un modèle pratique ressemble à ceci :
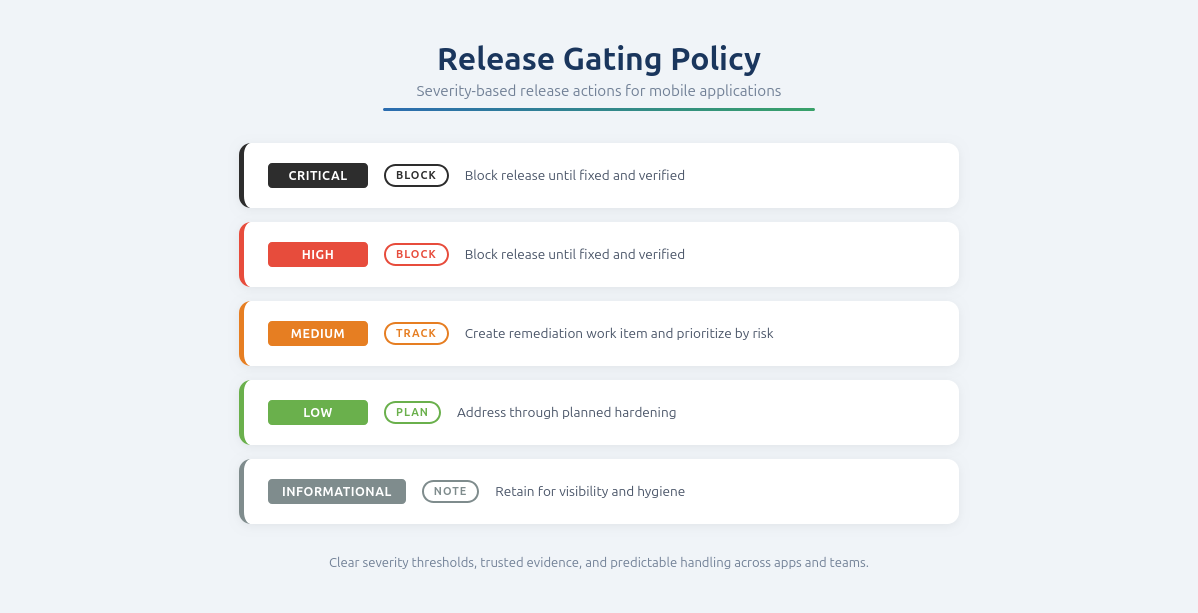
Ce modèle évite deux modes d'échec courants. Le premier consiste à bloquer les versions pour tout, ce qui crée de la lassitude et donne l'impression que la sécurité est un obstacle permanent. Le second consiste à ne jamais rien bloquer, ce qui transforme la gouvernance en processus symbolique plutôt qu'en véritable contrôle.
Pour les équipes à forte cadence, le bon équilibre repose sur des seuils de sévérité clairs, des preuves fiables et un traitement prévisible entre les applications et les équipes.
Étude de cas Bumble : test de sécurité mobile continu à la cadence des versions
L'étude de cas publique de Bumble montre comment le test de sécurité mobile continu peut être intégré directement au processus de mise en production iOS et Android. Selon cette étude de cas, Bumble exécute des scans initiés par la CI ainsi que des scans planifiés afin de valider la sécurité en continu à mesure que les applications évoluent, et pas seulement aux grandes étapes de mise en production.
L'étude montre aussi une politique de mise en production concrète. Les vulnérabilités élevées et critiques bloquent la mise en production jusqu'à la fin de la remédiation et la confirmation de la résolution du problème, tandis que les vulnérabilités de sévérité moyenne, faible et informative alimentent le pipeline de remédiation au lieu de bloquer automatiquement la livraison. Bumble insiste également sur la traçabilité entre le résumé du scan et les preuves brutes, afin que les ingénieurs puissent reproduire rapidement les problèmes et réduire l'ambiguïté du tri.
Lire l'étude de cas complète de Bumble.
Conformité et considérations réglementaires pour l'AppSec mobile
La conformité ne remplace pas le test de sécurité des applications mobiles. Elle change ce que les organisations doivent prouver et la façon dont elles gouvernent les mises en production. Les applications mobiles traitent des données personnelles, s'appuient sur des identifiants, intègrent des SDK tiers et opèrent souvent dans plusieurs régions, ce qui signifie que les exigences de conformité influencent fréquemment les modèles opérationnels de l'AppSec mobile.
Confidentialité et protection des données
Le RGPD influe sur la façon dont les équipes envisagent la télémétrie, les données personnelles, les identifiants et le partage de données avec des tiers en Europe. CCPA/CPRA a des implications similaires dans les contextes centrés sur la Californie. Dans les deux cas, les équipes ont besoin d'une meilleure visibilité sur le traitement des données, le comportement des SDK, le stockage et les expositions involontaires.
Sécurité et résilience
Des cadres tels que NIS2 et DORA relèvent les attentes en matière de gestion du risque cyber, de résilience, de supervision des tiers et de processus de mise en production gouvernés. Pour les équipes mobiles, il devient plus difficile de justifier des tests ad hoc.
Exigences sectorielles
HIPAA compte lorsque les applications mobiles traitent des informations de santé protégées. PCI DSS compte lorsque les applications participent directement aux flux de cartes de paiement. Dans les deux cas, les tests portant sur le stockage, les sessions, les composants tiers et les parcours sensibles deviennent encore plus importants.
Cadres d'assurance
SOC 2 et ISO 27001 ne définissent pas de cas de test propres au mobile, mais ils renforcent la nécessité de contrôles de sécurité reproductibles, de workflows clairs et de preuves documentées attestant que les problèmes sont traités de manière cohérente.
Le point clé est simple : la conformité accroît l'importance des tests continus, des vulnérabilités riches en preuves et d'une gouvernance des mises en production fondée sur la sévérité.
Comment évaluer une solution de test AppSec mobile
Choisir une solution de test AppSec mobile n'est pas qu'une décision d'outillage. C'est aussi une décision de workflow, de couverture et de gouvernance. La bonne plateforme doit aider les équipes à valider en continu le risque mobile réel, à produire des résultats que les ingénieurs peuvent reproduire rapidement et à soutenir des décisions de mise en production prévisibles entre plusieurs applications et équipes.
1. Couverture : reflète-t-elle le risque mobile réel ?
Une bonne solution doit couvrir les deep links, les WebViews, le stockage sur l'appareil, les parcours authentifiés, l'exposition liée aux SDK tiers et les interactions entre l'application et l'API. Des capacités génériques de sécurité applicative ne suffisent pas si elles manquent les surfaces d'attaque qui comptent le plus en production.
2. Qualité des preuves : les équipes peuvent-elles reproduire et corriger rapidement les vulnérabilités ?
Recherchez des résultats riches en preuves avec des étapes de reproduction, le contexte des requêtes et réponses, et suffisamment de détails d'exécution pour supprimer toute devinette. De bonnes preuves transforment les tests en remédiation plus rapide plutôt qu'en charge de tri supplémentaire.
3. Adéquation à la livraison : fonctionne-t-elle comme les équipes livrent réellement ?
La solution doit prendre en charge les workflows CI/CD, la validation planifiée et le blocage des versions selon la sévérité. Elle doit aussi s'intégrer aux outils de suivi des tickets, aux outils de collaboration et aux modèles de gouvernance au niveau du portefeuille.
4. Gestion du bruit : les équipes peuvent-elles se fier au signal ?
Les équipes à forte cadence ne peuvent pas absorber de gros volumes de résultats peu fiables. Une bonne solution doit aider à réduire les faux positifs, à dédupliquer les résultats faibles et à prioriser les problèmes qui comptent dans des conditions d'application réelles.
Questions que les acheteurs devraient poser
- La solution couvre-t-elle les deep links, les WebViews, le stockage local, l'exposition liée aux SDK, les parcours authentifiés et les interactions entre l'application et l'API ?
- Peut-elle produire des résultats riches en preuves que les ingénieurs peuvent reproduire rapidement ?
- Prend-elle en charge le CI/CD, les scans planifiés et le blocage des versions ?
- Peut-elle passer à l'échelle sur plusieurs applications et équipes ?
- Comment réduit-elle les faux positifs et l'ambiguïté du tri ?
- Reste-t-elle pertinente par rapport aux vrais endpoints et au comportement réel des applications ?
La solution High-Tech d'Ostorlab est positionnée autour d'une couverture approfondie des surfaces d'attaque mobiles modernes, d'une visibilité de bout en bout de l'application aux services backend, de vulnérabilités reproductibles étayées par des preuves et d'une validation continue à chaque version.
L'avenir du test de sécurité des applications mobiles
L'avenir du test de sécurité des applications mobiles dépasse les scans périodiques et les revues ponctuelles isolées. À mesure que les applications mobiles s'appuient davantage sur les API, les SDK tiers, des parcours utilisateur complexes et une logique d'exécution, les équipes de sécurité ont besoin de tests qui reflètent la façon dont les applications se comportent réellement en production. Le mouvement va vers des tests continus, centrés sur l'exploitabilité, capables de valider de vrais chemins d'attaque au lieu de seulement signaler des problèmes théoriques.
Ce changement compte parce que beaucoup des vulnérabilités qui créent un risque métier réel ne sont plus de simples erreurs de codage. Les failles mobiles modernes dépendent souvent de l'état d'authentification, des transitions de session, des parcours d'onboarding et de paiement, de la logique d'autorisation des API et des frontières de confiance entre l'application, les services backend et les SDK intégrés. Les contrôles statiques traditionnels et le scan générique à l'exécution jouent toujours un rôle important, mais ils ne révèlent pas toujours si un problème est réellement exploitable dans des conditions réalistes.
C'est là que la prochaine génération de test de sécurité mobile propulsé par l'IA gagne en importance. Le marché évolue vers des tests plus approfondis et sensibles aux workflows, capables d'explorer le comportement des applications, de suivre des parcours complexes et d'aider les équipes à distinguer les vulnérabilités à fort impact des résultats bruités. Pour les équipes qui livrent vite, cela signifie un meilleur signal : moins d'alertes abstraites et davantage de preuves liées à une exploitabilité réelle.
L'Agentic Deep Scan d'Ostorlab reflète cette orientation. Ostorlab le positionne comme un scanner de nouvelle génération de test de sécurité des applications mobiles propulsé par l'IA pour iOS et Android, qui utilise des capacités d'IA pour simuler des attaques réelles et détecter des vulnérabilités réellement exploitables dans les applications mobiles, les API qui les soutiennent et les SDK intégrés, avec des preuves de qualité probante et un retest de vérification après remédiation. Ostorlab met également en avant la prise en charge du test des parcours authentifiés, y compris 2FA et OTP, ce qui est essentiel pour identifier les vulnérabilités mobiles qui n'apparaissent que dans des états utilisateur réels et des parcours protégés.
Pour les équipes high-tech, cela change le rôle de l'AppSec mobile. Au lieu d'agir surtout comme une couche de reporting, le test de sécurité devient un moyen de valider ce qui est réellement exploitable, pourquoi cela compte et si une correction a réellement résolu le problème. Cela raccourcit le chemin entre la détection et la remédiation et rend le test de sécurité plus utile dans des cycles de livraison rapides.
L'orientation à long terme est claire : le test de sécurité mobile sera de plus en plus défini par la simulation d'attaques réelles, une validation tenant compte de l'exploitabilité, un contexte d'exécution plus riche et des résultats moins bruités que les équipes d'ingénierie peuvent traiter rapidement. Les équipes qui adopteront ce modèle seront mieux placées pour sécuriser à grande échelle les versions iOS et Android sans ajouter de frictions inutiles à la livraison.