大規模なモバイルAppSecテストのベストプラクティス
iOSとAndroidのアプリを高速にリリースするチームのためのモバイルAppSecテスト。MAST、SAST、DASTの違い、テストチェックリスト、CI/CDのパターン、重大度に基づくリリースゲートを解説します。
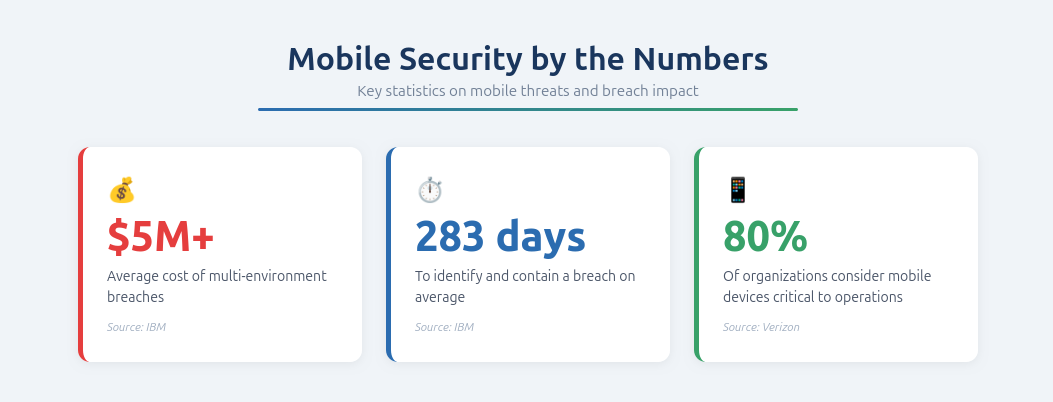
モバイルアプリを高速にリリースするハイテク企業のチームには、ときどきのスキャンや年1回のペンテスト以上のものが必要です。変化し続けるリリース、進化するAPI、サードパーティSDKの更新、そしてiOSとAndroidのデリバリーの現実に歩調を合わせられる、モバイルアプリケーションセキュリティテストのプログラムが求められます。現代のモバイルAppSecテストのベストプラクティスが本当に目指しているのは、まさにそこです。継続的な検証、ノイズの少ない検出結果、そして明確なリリース判断です。IBMの報告によれば、複数の環境にまたがる侵害のコストは平均で500万米ドルを超え、特定と封じ込めまでに283日を要しました。Verizonの報告によれば、回答した組織の80%が、モバイル端末を自社の業務にとって不可欠なものとみなしています。
課題は、汎用的なアプリケーションセキュリティプログラムが見落としがちな形で、モバイルアプリが破綻するという点にあります。実際のリスクは、認証とセッションの処理、端末上のストレージ、ディープリンク、WebView、サードパーティSDKによる露出、そしてモバイルとAPIの間の契約に現れることがよくあります。VerizonのDBIRは、報告された攻撃パターンにおける侵害の約88%で、盗まれた認証情報が使用されていたと指摘しています。NowSecureは、評価したアプリの15%超に、既知の脆弱性を持つコンポーネントが含まれていたと報告しています。リリースの速い環境では、テストがCI/CDから切り離されていたり、あいまいな検出結果しか出さなかったり、エンジニアリングチームが問題を素早く再現して修正するのに十分なエビデンスがなかったりすると、こうした問題を捉えるのはより難しくなります。
本ガイドでは、大規模にリリースを行うハイテク企業のチームに向けて、モバイルアプリセキュリティテストのベストプラクティスを解説します。優れたモバイルAppSecとはどのようなものか、MAST、SAST、DASTをどう組み合わせるか、実際のモバイルのアタックサーフェスで何をテストするか、CI/CDにテストをどう統合するか、重大度に基づくリリースゲートをどう適用するか、そしてモバイルAppSecソリューションをどう評価するかを取り上げます。
開発スピードの速い環境における優れたモバイルアプリケーションセキュリティテストとは
優れたモバイルアプリケーションセキュリティテストとは、「リリース前にスキャンを実行した」ということではありません。組織として、モバイルのリスクを検証し、エンジニアが対応できる検出結果を生み出し、チームをまたいで一貫したリリース判断を下すための、再現可能な方法を持っているということです。開発スピードの速い環境では、この定義にセキュリティ上の成果と運用上の成果の両方を含める必要があります。
セキュリティ上の成果
強固なモバイルAppSecプログラムは、本番環境で最も重要なアタックサーフェスについて、把握されたカバレッジを提供します。これには、アイデンティティとセッションの処理、安全でないローカルストレージ、ディープリンクのセキュリティ、WebViewのセキュリティ、サードパーティSDKのリスク、アプリとAPIの間のやり取りが含まれます。目的は抽象的なカバレッジを主張することではありません。何がテストされているのか、どれくらいの頻度でテストされているのか、そしてどのようなギャップが残っているのかを把握することです。
優れたセキュリティ上の成果は、再現可能な検出結果にも左右されます。「安全でない挙動の可能性あり」とだけ記された検出結果では、モバイルのエンジニアリングチームにとって十分ではありません。有用な結果とは、何がテストされたか、どのフローが関係していたか、アプリやバックエンドが何をしたか、そしてその挙動がなぜリスクを生むのかを示すものです。そうした詳細がなければトリアージは遅くなり、検出結果は無視されやすくなります。
3つ目のセキュリティ上の成果は、明確なリリースポリシーです。チームは、どの検出結果がリリースをブロックし、どの検出結果が追跡対象の修復作業になり、修正が完了したとみなされる前にどのようなエビデンスが必要かを把握しておくべきです。そのポリシーがなければ、テストは活動を生むだけで予測可能性は生みません。
運用上の成果
運用面では、優れたモバイルAppSecは摩擦を減らします。検出結果がより明確なのでトリアージが速くなります。重大度のポリシーがすでに定義されているので、リリースレビューの混乱が少なくなります。検出結果が出るたびに一から交渉する必要がないため、エンジニアリングマネージャーはより確信を持って計画を立てられます。
優れたプログラムは、ノイズの代償も減らします。誤検知(フォールスポジティブ)、コンテキストの乏しいアラート、対応につながらない出力は、高速にリリースするチームにとって特に大きなコストになります。シグナルがノイズにまみれると、チームはテストのプロセスそのものを信頼しなくなります。そうなると、正当な検出結果でさえ優先順位付けが難しくなります。
複数のモバイルアプリを管理する組織にとって、優れたモバイルAppSecとは、ポートフォリオ全体での一貫性も意味します。共通の重大度のしきい値、共通のエビデンスの基準、共通のワークフローに対する期待こそが、チームをまたいでセキュリティを拡張可能にするものです。
モバイルアプリにおけるMAST、SAST、DASTの比較:それぞれがカバーするものと見落とすもの
現代のモバイル環境で完全な確信を与えてくれる単一のテスト手法はありません。モバイルのリスクは、コード、実行時の挙動、端末の状態、サードパーティのコンポーネント、バックエンドの認可にまたがることがよくあります。だからこそ、効果的なモバイルアプリケーションセキュリティテストのベストプラクティスは、単一のアプローチではなく多層的なモデルに依拠しています。
モバイルアプリのためのSAST
SASTは、リスクのあるコードパターンや安全でない実装上の選択を早い段階で捉えるのに役立ちます。安全でないAPIの使用、脆弱な暗号の実装、ハードコードされたシークレットなど、実行前に検出できる問題の特定に有用です。モバイルのパイプラインでは、開発の初期段階で問題を浮かび上がらせられるため価値があります。
しかし、モバイル環境ではSASTに限界があります。欠陥が実際に到達可能なのか、悪用可能なのか、本番環境で意味を持つのかを示すのに必要な実行時のコンテキストが欠けていることがよくあります。モバイルの重要な問題の多くは、アプリの状態、認証済みのフロー、端末の挙動、バックエンドのレスポンスに依存しており、静的解析だけでは検証できません。
モバイルアプリのためのDAST
DASTは、アプリケーションの実行中にテストを行うことで役立ちます。実行時の挙動、セッション処理の問題、認可の問題、アプリと実際のエンドポイントとのやり取りを浮かび上がらせるのに有用です。モバイル環境ではこれが不可欠です。意味のある問題の多くは、アプリがインストールされ、認証され、実際のワークフローを進んで初めて現れるからです。
汎用的なDASTの弱点は、モバイル特有の挙動を十分に深く理解できない場合があることです。テストが現実的なアプリの状態、実際のアイデンティティ、代表的なバックエンドの条件に到達しなければ、得られるシグナルは限られたものになります。
モバイルアプリのためのMAST
MASTは、モバイル特有のエントリーポイントとアタックサーフェスのために設計されている点で異なります。ディープリンク、WebView、ローカルストレージ、SDKによる露出、通信とセッションの挙動、モバイルとAPIの間の契約といった領域に焦点を当てます。そのため、ネイティブのモバイルアプリを高速に構築・リリースするチームにとって特に重要です。
MASTが重要なのは、モバイルの重大な問題の多くが、純粋にソースコードの中だけ、あるいは純粋にネットワークトラフィックの中だけに存在するわけではないからです。それらは、インストールされたアプリ、端末の挙動、バックエンドの信頼の前提の間の関係の中に現れます。
推奨されるテストの組み合わせ
ほとんどのチームにとって最も強力なアプローチは、ある手法を他の手法より優先して選ぶことではありません。リリースモデルに合った形で、それらを組み合わせて使うことです。
| 運用モデル | 推奨されるモバイルセキュリティテストのアプローチ |
|---|---|
| 高速にリリースするコンシューマー向けアプリ | CIでトリガーされるチェック、定期的なより深いスキャン、重大度に基づくリリースゲート |
| 複数アプリのポートフォリオ | 標準化されたテストパイプライン、共通のしきい値、一元化されたガバナンス |
| 規制対象の環境 | エビデンスが豊富な出力と文書化された制御の実施を伴う、継続的なモバイルテスト |
| 成熟したモバイルAppSecプログラム | 開発、リリース、検証に合わせて多層化したSAST、DAST、MAST |
実践的な結論はシンプルです。SASTはパターンを見つけ、DASTは実行時の挙動を検証し、MASTはモバイル特有のコンテキストを加えます。高い成果を上げるチームには、通常この3つすべてが必要です。
モバイルアプリケーションセキュリティテストのチェックリスト:何をテストし、なぜ本番環境で破綻するのか
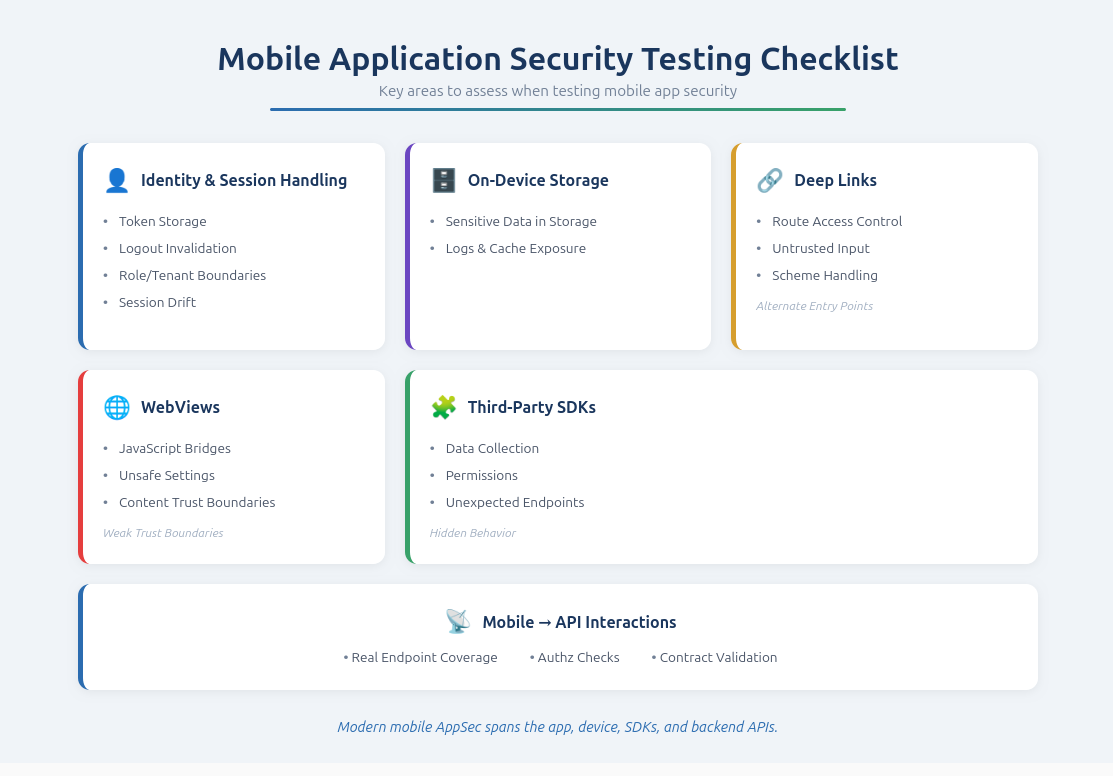
優れたモバイルアプリセキュリティのチェックリストは、モバイルアプリが本番環境で実際に破綻する場所に焦点を当てるべきです。こうした問題は境界に現れることがよくあります。アプリの状態とAPIの状態の間、通常のルーティングとディープリンクの間、セキュアなストレージについての前提と実際にディスクへ書き込まれる内容の間、あるいは承認されたSDKの使い方とサードパーティのコードが実行時に行っていることの間です。
アイデンティティとセッションの処理
アイデンティティは、端末、アプリ、認証プロバイダー、バックエンドサービスにまたがるため、モバイルアプリケーションセキュリティテストにおいて最も重要な領域の一つです。チームがテストすべき項目は次のとおりです。
- トークンの保存パターン
- ログアウト後やパスワード変更後のセッションの無効化
- ロールやテナントをまたぐ権限の境界
- アプリとAPIの間の認証状態の非同期
モバイルでよくある失敗のパターンは、UIではログアウトしたように見えるのに、以前に発行されたトークンがバックエンドサービスに対して依然として有効であるというものです。もう一つは、ユーザー間やテナント間の分離が弱いことです。こうした問題は、実際のアプリのフローと実際のバックエンドのレスポンスなしには評価が困難です。
安全でないローカルストレージとシークレット
テストでは、アプリがトークン、認証情報、機密性の高いユーザーデータ、内部のシークレットを、iOSやAndroidの安全でない場所に保存していないかを検証すべきです。対象には次のものが含まれます。
- ローカルの設定とファイル
- キャッシュと一時ストレージ
- ログとデバッグトレース
- 鍵管理機能の誤用
実践的なベストプラクティスは、明確に正当化されない限り、端末上にシークレットを置かないというデフォルトのポリシーを定めることです。キャッシュや永続化をめぐる利便性優先の判断が時間とともに積み重なるため、この領域は破綻しやすいのです。
ディープリンクのセキュリティ
ディープリンクは、アプリへの代替のエントリーポイントを生み出すため、モバイルの主要なアタックサーフェスです。チームは、ディープリンクが次のような状態になっていないかをテストすべきです。
- 内部のルートへの不正なアクセスを許している
- 信頼できない入力を機密性の高いフローに渡している
- 公開画面、認証済み画面、特権画面の間で一貫しない振る舞いをしている
- 複数のアプリやハンドラーが同じスキームを主張したときに競合を生んでいる
ディープリンクは、オンボーディング、サポート、グロース施策、通知のために追加されることが多いため、特にドリフトの影響を受けやすいものです。
WebViewのセキュリティ
WebViewはネイティブアプリの挙動と埋め込まれたWebコンテンツを組み合わせるため、WebViewのセキュリティには専用のテストが必要です。チームがテストすべき項目は次のとおりです。
- JavaScriptブリッジ
- コンテンツの読み込みルール
- 混在コンテンツの処理
- メッセージハンドラー
- URLパラメーターによるインジェクションの経路
リスクは通常、WebViewが存在すること自体ではなく、どのコンテンツを読み込むのか、どのネイティブ機能に到達できるのかについての信頼の前提にあります。
サードパーティSDKのリスク
サードパーティSDKは、追加のコード、エンドポイント、権限、データフローをアプリに持ち込みます。モバイルセキュリティテストでは、次の点を確認すべきです。
- SDKは何を収集し、送信しているか。
- どの権限を使用しているか。
- バージョンが古くなっていないか。
- 予期しないエンドポイントや新たな挙動を持ち込んでいないか。
優れたガバナンスは、承認済みSDKのリストとバージョンポリシーから始まります。しかし、SDKの挙動は時間とともに変わることが多いため、テストは依然として必要です。
モバイルとAPIの間の契約テスト
モバイルの最も重要な脆弱性のいくつかは、アプリとバックエンドAPIの関係の中に現れます。チームがテストすべき項目は次のとおりです。
- 実際のエンドポイントのカバレッジ
- 認可の境界
- オブジェクトのアクセス制御
- トークンとセッションの挙動
- 現実的な条件下での入力処理
アプリとバックエンドは異なるスピードで構築・変更されることが多いため、この領域は重要です。その結果生じる不整合は、悪用可能な欠陥の頻繁な原因となっています。
エビデンスが豊富なモバイルセキュリティの検出結果:修復を加速させる方法
問題を見つけることは、仕事の半分にすぎません。効果的なモバイルセキュリティテストのベストプラクティスには、エンジニアリングチームが素早く再現して修正できる検出結果が求められます。出力があいまいだったりコンテキストが欠けていたりすると、トリアージは遅くなり、信頼は低下します。
優れたモバイルの検出結果には、次のものを含めるべきです。
- 何がどこで実行されたか
- テストしたビルドまたはバージョン
- アプリとアイデンティティの状態
- 正確な再現手順
- 関連する場合は、リクエスト、ペイロード、レスポンス
- 有用な場合は、裏付けとなるログやスクリーンショット
- 明確な修復の方向性または問題の分類
ここで有用な基準が、推測不要のルールです。受け取ったチームが、何が起きたのか、なぜそれが重要なのか、どう再現するのかを推測しなければならないなら、その検出結果はまだ準備ができていません。モバイルでは、問題が実行時の状態、画面遷移の順序、端末の条件、バックエンドの挙動に依存することが多いため、これはさらに重要になります。
エビデンスの質はガバナンスも支えます。検出結果がエビデンスに富み再現可能であれば、リリースの責任者はより適切な重大度の判断を下し、より確信を持って修正を検証できます。
CI/CDにおけるモバイルセキュリティテスト:デフォルトでデリバリーをブロックせずに運用する方法
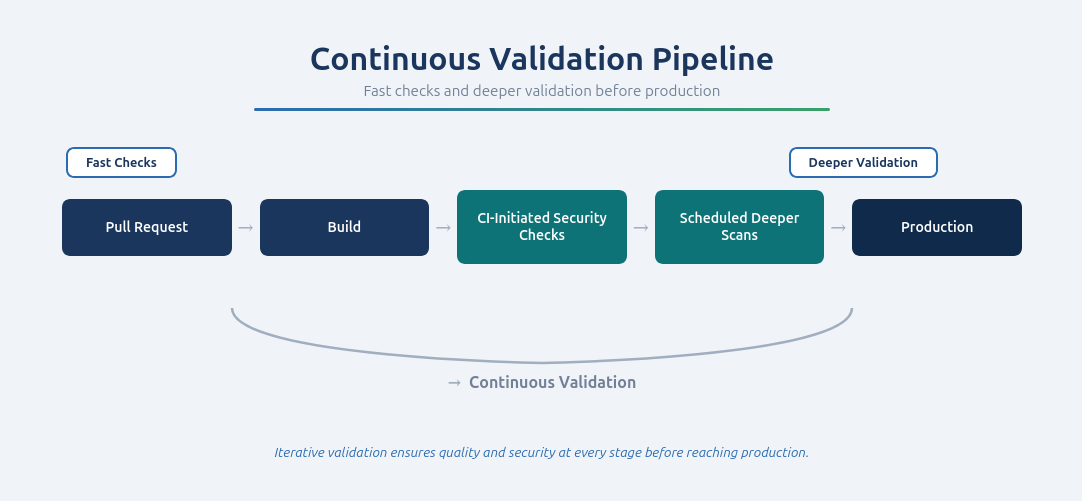
最良のモバイルセキュリティテストのCI/CDモデルは、スピード、カバレッジ、ガバナンスを兼ね備えています。セキュリティチェックはリリースに歩調を合わせられるだけの頻度で実行する必要がありますが、すべてのビルドをボトルネックに変えてしまうような形であってはなりません。
パターン1:CIでトリガーされるテスト
CIでトリガーされるテストは、コードやビルドが変更されたときに、チームに素早いフィードバックを与えます。これらのチェックは、リリースのワークフローに応じて、プルリクエスト、マージ、リリースブランチで実行されることがあります。重要なのは、初期のチェックを高速かつ的確に保ち、より深いテストは後の段階に回すことです。
パターン2:定期スキャン
定期スキャンはドリフトを捉えるため不可欠です。モバイルアプリは、SDKの更新、バックエンドの変更、新しいエンドポイント、そして時間とともに積み重なるリリースの変更によって変化します。定期的なテストは、変更単位のワークフローを補完する、繰り返し確認できるベースラインを提供します。
パターン3:重大度に基づくリリースゲート
リリースゲートは、テストを行動につなげます。一般的なポリシーは、クリティカルと高の検出結果は、修正されて検証されるまでリリースをブロックする一方、中以下の検出結果は修復パイプラインに流すというものです。これにより、セキュリティを任意のものとして扱うことなく、開発スピードを維持する方法が得られます。
ワークフロー連携のチェックリスト
拡張可能なモバイルAppSecのワークフローは、通常次のものと連携します。
- CI/CDプラットフォーム
- 課題管理システム
- コラボレーションツールと通知ツール
- SSOとアクセス管理
- ソース管理とリリースのワークフロー
OstorlabのHigh-Techソリューションは、開発パイプラインにおける継続的なテスト、再現可能で実証に裏付けられた検出結果、すべてのリリースにわたる継続的な検証、そしてJira、GitHub、GitLab、Jenkins、Bitrise、Slack、ServiceNow、Okta、Azure DevOpsなどのプラットフォームとの連携を軸に位置付けられています。
OstorlabがCI/CDにおける継続的なモバイルセキュリティテストをどのように支援するかを見る
モバイルアプリのための重大度に基づくリリースゲート:実践的なポリシー
優れたリリースポリシーは、テストを行動に変えます。それがなければ、チームは決まったプロセスに従う代わりに、締め切りのプレッシャーの中で検出結果をめぐって議論することになります。
実践的なモデルは次のようになります。
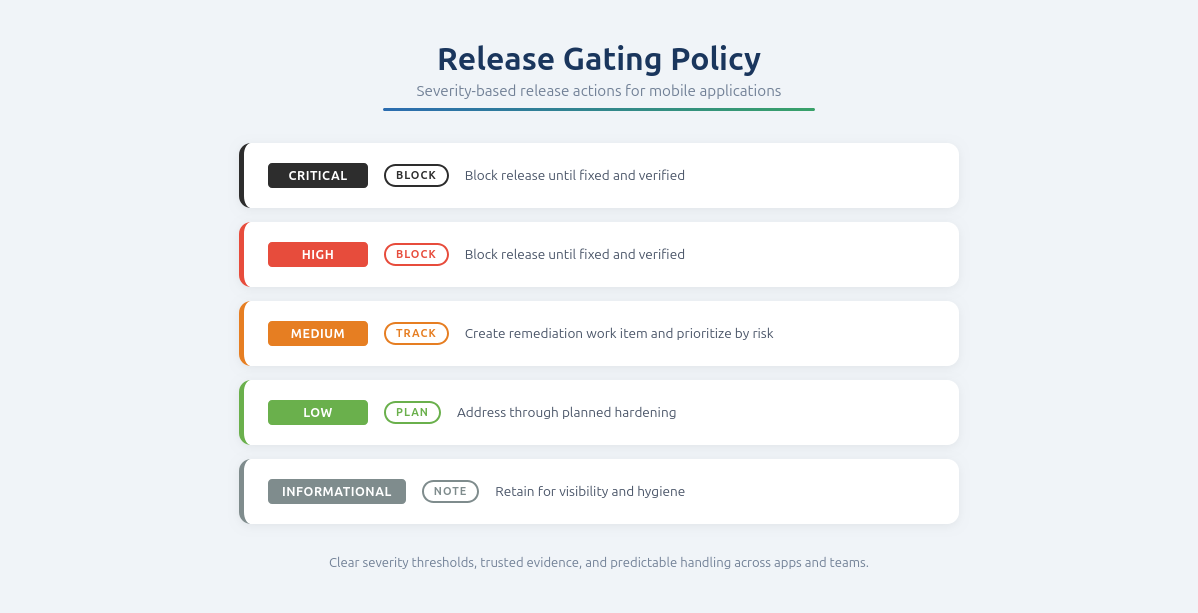
このモデルは、よくある2つの失敗のパターンを避けられます。1つ目は、あらゆるものでリリースをブロックすることです。これは疲弊を生み、セキュリティを常に障害物のように感じさせます。2つ目は、何もブロックしないことです。これはガバナンスを、実際の制御ではなく形だけのプロセスに変えてしまいます。
開発スピードの速いチームにとって適切なバランスとは、明確な重大度のしきい値、信頼できるエビデンス、そしてアプリやチームをまたいだ予測可能な対応です。
Bumbleの事例:リリースの速度に合わせた継続的なモバイルセキュリティテスト
Bumbleの公開事例は、継続的なモバイルセキュリティテストをiOSとAndroidのリリースプロセスに直接組み込む方法を示しています。この事例によれば、Bumbleは定期スキャンとあわせてCIから開始されるスキャンを実行しており、主要なリリースの時点だけでなく、アプリが時間とともに変化するのに合わせて継続的にセキュリティを検証できるようにしています。
この事例は、実践的なリリースポリシーも示しています。高とクリティカルの検出結果は、修復が完了し、問題が解決されたことが確認されるまでリリースをブロックし、一方で中、低、情報レベルの検出結果は、自動的にデリバリーをブロックするのではなく修復パイプラインに流れます。Bumbleはまた、エンジニアが問題を素早く再現し、トリアージのあいまいさを減らせるよう、スキャンの概要から生のエビデンスまでのトレーサビリティを重視しています。
モバイルAppSecにおけるコンプライアンスと規制上の考慮事項
コンプライアンスはモバイルアプリケーションセキュリティテストの代わりにはなりません。コンプライアンスが変えるのは、組織が何をエビデンスとして示さなければならないか、そしてリリースをどう統制するかです。モバイルアプリは個人データを処理し、識別子に依存し、サードパーティSDKを組み込み、複数の地域にまたがって運用されることが多いため、コンプライアンス要件がモバイルAppSecの運用モデルに影響を与えることはよくあります。
プライバシーとデータ保護
GDPRは、欧州におけるテレメトリ、個人データ、識別子、サードパーティとのデータ共有についてのチームの考え方に影響します。CCPA/CPRAも、カリフォルニアを対象とする文脈で同様の影響を持ちます。どちらの場合も、チームはデータの取り扱い、SDKの挙動、ストレージ、意図しない露出について、より高い可視性を必要とします。
セキュリティとレジリエンス
NIS2やDORAなどのフレームワークは、サイバーリスク管理、レジリエンス、サードパーティの監督、統制されたリリースプロセスに対する期待を高めています。モバイルチームにとって、これはその場しのぎのテストを正当化しにくくなることを意味します。
業界固有の要件
HIPAAは、モバイルアプリが保護対象保健情報を扱う場合に関係します。PCI DSSは、アプリが決済カードのフローに直接関与する場合に関係します。どちらの場合も、ストレージ、セッション、サードパーティのコンポーネント、機密性の高いワークフローに関するテストがさらに重要になります。
保証フレームワーク
SOC 2とISO 27001は、モバイル特有のテストケースを定めてはいませんが、再現可能なセキュリティ制御、明確なワークフロー、そして問題が一貫して処理されていることを示す文書化されたエビデンスの必要性を強めています。
要点はシンプルです。コンプライアンスは、継続的なテスト、エビデンスが豊富な検出結果、重大度に基づくリリースガバナンスの重要性を高めます。
モバイルAppSecテストソリューションの評価方法
モバイルAppSecテストソリューションの選定は、単なるツールの判断ではありません。ワークフロー、カバレッジ、ガバナンスに関する判断でもあります。適切なプラットフォームは、チームが実際のモバイルのリスクを継続的に検証し、エンジニアが素早く再現できる検出結果を生み出し、複数のアプリやチームをまたいで予測可能なリリース判断を下せるよう支援するものであるべきです。
1. カバレッジ:実際のモバイルのリスクを反映しているか
優れたソリューションは、ディープリンク、WebView、端末上のストレージ、認証済みのフロー、サードパーティSDKによる露出、アプリとAPIの間のやり取りをカバーすべきです。本番環境で最も重要なアタックサーフェスを見落としているなら、汎用的なアプリセキュリティの機能では不十分です。
2. エビデンスの質:チームは検出結果を素早く再現して修正できるか
再現手順、リクエスト/レスポンスのコンテキスト、そして推測を排除できるだけの実行時の詳細を備えた、エビデンスが豊富な検出結果を探してください。優れたエビデンスこそが、テストをトリアージの負担の増加ではなく、より速い修復へと変えるものです。
3. デリバリーとの適合性:チームが実際にリリースする方法に合っているか
ソリューションは、CI/CDのワークフロー、定期的な検証、重大度に基づくリリースゲートに対応しているべきです。また、課題管理、コラボレーションツール、ポートフォリオレベルのガバナンスモデルとも連携すべきです。
4. ノイズへの対処:チームはシグナルを信頼できるか
開発スピードの速いチームは、信頼度の低い大量の出力を処理しきれません。優れたソリューションは、誤検知を減らし、弱い検出結果の重複を排除し、実際のアプリの条件下で重要な問題を優先順位付けするのに役立つべきです。
購入者が確認すべき質問
- ディープリンク、WebView、ローカルストレージ、SDKによる露出、認証済みのフロー、アプリとAPIの間のやり取りをカバーしているか。
- エンジニアが素早く再現できる、エビデンスが豊富な検出結果を生み出せるか。
- CI/CD、定期スキャン、リリースゲートに対応しているか。
- 複数のアプリやチームにまたがって拡張できるか。
- 誤検知とトリアージのあいまいさをどのように減らすか。
- 実際のエンドポイントと実際のアプリケーションの挙動に即した内容を保てるか。
OstorlabのHigh-Techソリューションは、現代のモバイルのアタックサーフェスの深いカバレッジ、アプリからバックエンドサービスまでのエンドツーエンドの可視性、再現可能で実証に裏付けられた検出結果、そしてすべてのリリースにわたる継続的な検証を軸に位置付けられています。
モバイルアプリセキュリティテストの未来
モバイルアプリセキュリティテストの未来は、定期的なスキャンや単発の時点でのレビューを超えたものへと向かっています。モバイルアプリがAPI、サードパーティSDK、複雑なユーザーワークフロー、実行時のロジックへの依存を強めるにつれ、セキュリティチームには、アプリケーションが本番環境で実際にどう振る舞うかを反映したテストが必要になります。その流れは、理論上の問題にフラグを立てるだけでなく、実際の攻撃経路を検証できる、継続的で悪用可能性に重点を置いたテストへと向かっています。
この変化が重要なのは、実際のビジネスリスクを生む脆弱性の多くが、もはや単純なコーディングミスではないからです。現代のモバイルの欠陥は、認証状態、セッションの遷移、オンボーディングや決済のフロー、APIの認可ロジック、そしてアプリ、バックエンドサービス、組み込みSDKにまたがる信頼境界に依存していることがよくあります。従来の静的チェックや汎用的な実行時スキャンも依然として重要な役割を果たしますが、問題が現実的な条件下で本当に悪用可能かどうかを常に明らかにできるわけではありません。
ここで、次世代のAIを活用したモバイルセキュリティテストの重要性が増します。市場は、アプリケーションの挙動を探索し、複雑なフローをたどり、影響の大きい脆弱性とノイズの多い検出結果をチームが見分けられるよう支援する、より深くワークフローを理解したテストへと向かっています。高速にリリースするチームにとって、それはより良いシグナルを意味します。抽象的なアラートが減り、実際の悪用可能性に結び付いたエビデンスが増えるということです。
OstorlabのAgentic Deep Scanは、その方向性を反映しています。Ostorlabはこれを、iOSとAndroid向けの次世代のAIを活用したモバイルアプリセキュリティテストスキャナーとして位置付けています。AIの能力を使って現実世界の攻撃をシミュレートし、モバイルアプリ、それを支えるAPI、組み込みSDKにわたって本当に悪用可能な脆弱性を検出し、実証レベルのエビデンスと修復後の検証のための再テストを提供します。Ostorlabはまた、2FAやOTPを含む認証済みのフローのテストへの対応も強調しています。これは、実際のユーザーの状態や保護されたワークフローの中でしか現れないモバイルの脆弱性を特定するうえで極めて重要です。
ハイテク企業のチームにとって、これはモバイルAppSecの役割を変えるものです。セキュリティテストは主にレポーティングのレイヤーとして機能するのではなく、何が本当に悪用可能なのか、なぜそれが重要なのか、そして修正が実際に問題を解決したのかを検証する手段になります。これにより、検出から修復までの道のりが短くなり、速いリリースサイクルの中でセキュリティテストがより役立つものになります。
長期的な方向性は明らかです。モバイルセキュリティテストは今後ますます、現実世界の攻撃シミュレーション、悪用可能性を考慮した検証、より強力な実行時のコンテキスト、そしてエンジニアリングチームが素早く対応できるノイズの少ない検出結果によって定義されるようになるでしょう。このモデルを採用するチームは、デリバリーに不要な摩擦を加えることなく、iOSとAndroidのリリースを大規模に保護するうえで、より有利な立場に立てるはずです。