Mejores prácticas de pruebas de AppSec móvil a escala
Pruebas de AppSec móvil para equipos que publican rápido en iOS y Android: MAST frente a SAST y DAST, una lista de verificación de pruebas, patrones de CI/CD y control de versiones según la severidad.
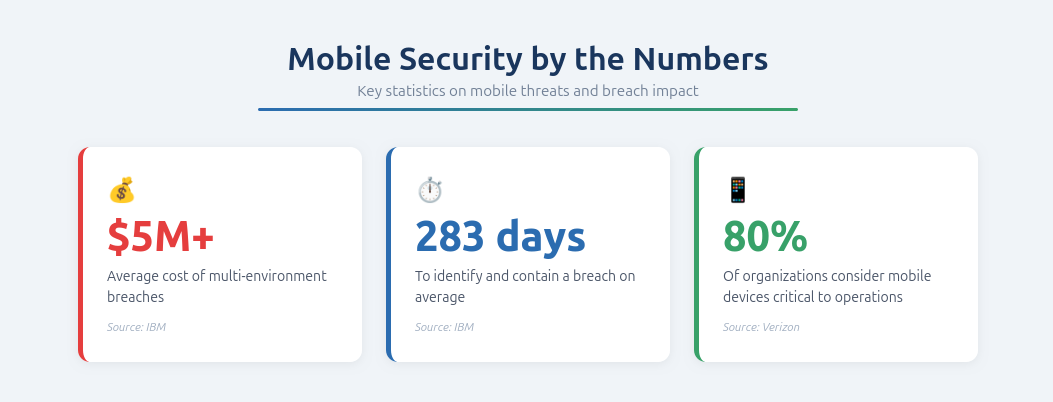
Los equipos de alta tecnología que publican aplicaciones móviles con rapidez necesitan algo más que escaneos ocasionales o pentests anuales. Necesitan un programa de pruebas de seguridad de aplicaciones móviles que siga el ritmo de las versiones cambiantes, las API en evolución, las actualizaciones de SDK de terceros y la realidad de la entrega en iOS y Android. De eso tratan realmente las mejores prácticas modernas de pruebas de AppSec móvil: validación continua, hallazgos con poco ruido y decisiones de lanzamiento claras. IBM informa de que las brechas en múltiples entornos cuestan más de 5 millones de USD de media y tardaron 283 días en identificarse y contenerse. Verizon informa de que el 80% de las organizaciones encuestadas considera que los dispositivos móviles son críticos para sus operaciones.
El reto es que las aplicaciones móviles fallan de maneras que los programas genéricos de seguridad de aplicaciones suelen pasar por alto. El riesgo real aparece con frecuencia en la autenticación y la gestión de sesiones, el almacenamiento en el dispositivo, los deep links, los WebViews, la exposición a SDK de terceros y el contrato entre la aplicación móvil y la API. El DBIR de Verizon señala que alrededor del 88% de las brechas dentro de un patrón de ataque informado implicaron el uso de credenciales robadas. NowSecure informa de que más del 15% de las aplicaciones evaluadas incluían componentes con vulnerabilidades conocidas. En entornos de publicación rápida, esos problemas son más difíciles de detectar cuando las pruebas están desconectadas del CI/CD, generan hallazgos vagos o carecen de evidencias suficientes para que el equipo de ingeniería reproduzca y corrija los problemas con rapidez.
Esta guía explica las mejores prácticas de pruebas de seguridad de aplicaciones móviles para equipos de alta tecnología que publican a escala. Abarca cómo es una buena AppSec móvil, cómo usar MAST, SAST y DAST de forma conjunta, qué probar en las superficies de ataque móviles reales, cómo integrar las pruebas en el CI/CD, cómo aplicar el control de versiones según la severidad y cómo evaluar una solución de AppSec móvil.
Cómo son las buenas pruebas de seguridad de aplicaciones móviles en entornos de alta velocidad
Las buenas pruebas de seguridad de aplicaciones móviles no significan «ejecutamos un escaneo antes del lanzamiento». Significan que la organización dispone de una forma repetible de validar el riesgo móvil, generar hallazgos sobre los que los ingenieros puedan actuar y tomar decisiones de lanzamiento de manera coherente entre equipos. En entornos de alta velocidad, esa definición debe incluir tanto resultados de seguridad como resultados operativos.
Resultados de seguridad
Los programas sólidos de AppSec móvil ofrecen una cobertura conocida de las superficies de ataque que más importan en producción. Eso incluye la gestión de identidad y sesiones, el almacenamiento local inseguro, la seguridad de los deep links, la seguridad de los WebViews, el riesgo de los SDK de terceros y las interacciones entre la aplicación y la API. El objetivo no es afirmar una cobertura abstracta. Es saber qué se está probando, con qué frecuencia y qué lagunas siguen existiendo.
Los buenos resultados de seguridad también dependen de hallazgos reproducibles. Un hallazgo que dice «posible comportamiento inseguro» no basta para un equipo de ingeniería móvil. Un resultado útil muestra qué se probó, qué flujo intervino, qué hizo la aplicación o el backend y por qué ese comportamiento genera riesgo. Sin ese detalle, el triaje se vuelve más lento y los hallazgos resultan más fáciles de ignorar.
El tercer resultado de seguridad es una política de lanzamiento clara. Los equipos deben saber qué hallazgos bloquean un lanzamiento, cuáles pasan a ser trabajo de corrección con seguimiento y qué evidencia se exige antes de dar una corrección por completada. Sin esa política, las pruebas generan actividad, pero no previsibilidad.
Resultados operativos
En lo operativo, una buena AppSec móvil reduce la fricción. El triaje es más rápido porque los hallazgos son más claros. Las revisiones de lanzamiento son menos caóticas porque la política de severidad ya está definida. Los responsables de ingeniería pueden planificar con más confianza porque no tienen que negociar desde cero cada vez que aparece un hallazgo.
Los buenos programas también reducen el impuesto del ruido. Los falsos positivos, las alertas con poco contexto y los resultados sin utilidad práctica son especialmente costosos para los equipos que publican con rapidez. Cuando la señal se vuelve ruidosa, los equipos dejan de confiar en el propio proceso de pruebas. Eso hace que incluso los hallazgos válidos sean más difíciles de priorizar.
Para las organizaciones que gestionan varias aplicaciones móviles, una buena AppSec móvil también implica coherencia en todo el portafolio. Los umbrales de severidad compartidos, los estándares de evidencia compartidos y las expectativas de flujo de trabajo compartidas son lo que hace que la seguridad sea escalable entre equipos.
MAST frente a SAST y DAST para aplicaciones móviles: qué cubre cada uno y qué se les escapa
Ningún método de pruebas por sí solo ofrece plena confianza en un entorno móvil moderno. El riesgo móvil abarca con frecuencia el código, el comportamiento en tiempo de ejecución, el estado del dispositivo, los componentes de terceros y la autorización del backend. Por eso, las mejores prácticas eficaces de pruebas de seguridad de aplicaciones móviles se basan en un modelo por capas y no en un único enfoque.
SAST para aplicaciones móviles
SAST ayuda a los equipos a detectar de forma temprana patrones de código arriesgados y decisiones de implementación inseguras. Es útil para identificar el uso inseguro de API, implementaciones criptográficas débiles, secretos codificados de forma rígida y otros problemas que pueden detectarse antes de la ejecución. En los pipelines móviles resulta valioso porque puede sacar a la luz problemas en fases tempranas del desarrollo.
Pero SAST tiene límites en los entornos móviles. A menudo carece del contexto de ejecución necesario para mostrar si un fallo es realmente alcanzable, explotable o relevante en producción. Muchos problemas móviles importantes dependen del estado de la aplicación, de flujos autenticados, del comportamiento del dispositivo o de respuestas del backend que el análisis estático por sí solo no puede validar.
DAST para aplicaciones móviles
DAST ayuda al probar la aplicación mientras se ejecuta. Es útil para sacar a la luz comportamientos en tiempo de ejecución, problemas de gestión de sesiones, problemas de autorización e interacciones entre la aplicación y los endpoints reales. En los entornos móviles esto es esencial, porque muchos problemas relevantes solo aparecen una vez que la aplicación está instalada, autenticada y recorre flujos de trabajo reales.
La debilidad del DAST genérico es que puede no comprender con suficiente profundidad los comportamientos específicos de lo móvil. Si las pruebas no alcanzan estados realistas de la aplicación, identidades reales y condiciones representativas del backend, su señal será limitada.
MAST para aplicaciones móviles
MAST es distinto porque está diseñado para puntos de entrada y superficies de ataque específicos de lo móvil. Se centra en áreas como deep links, WebViews, almacenamiento local, exposición de SDK, comportamiento del transporte y de las sesiones, y el contrato entre la aplicación móvil y la API. Eso lo hace especialmente relevante para los equipos que desarrollan y publican aplicaciones móviles nativas a gran velocidad.
MAST importa porque muchos problemas móviles críticos no existen únicamente en el código fuente ni únicamente en el tráfico de red. Aparecen en la relación entre la aplicación instalada, el comportamiento del dispositivo y las suposiciones de confianza del backend.
Combinaciones de pruebas recomendadas
Para la mayoría de los equipos, el enfoque más sólido no consiste en elegir un método en lugar de otro. Consiste en usarlos conjuntamente de una forma que se ajuste al modelo de lanzamiento.
| Modelo operativo | Enfoque de pruebas de seguridad móvil recomendado |
|---|---|
| Aplicación de consumo de publicación rápida | Comprobaciones activadas por CI, escaneos más profundos programados, control de versiones según la severidad |
| Portafolio de varias aplicaciones | Pipeline de pruebas estandarizado, umbrales compartidos, gobernanza centralizada |
| Entorno regulado | Pruebas móviles continuas con resultados ricos en evidencias y ejecución de controles documentada |
| Programa maduro de AppSec móvil | SAST, DAST y MAST por capas, alineados con el desarrollo, el lanzamiento y la verificación |
La conclusión práctica es sencilla: SAST encuentra patrones, DAST valida el comportamiento en tiempo de ejecución y MAST añade contexto específico de lo móvil. Los equipos de alto rendimiento suelen necesitar los tres.
Lista de verificación de pruebas de seguridad de aplicaciones móviles: qué probar y por qué falla en producción
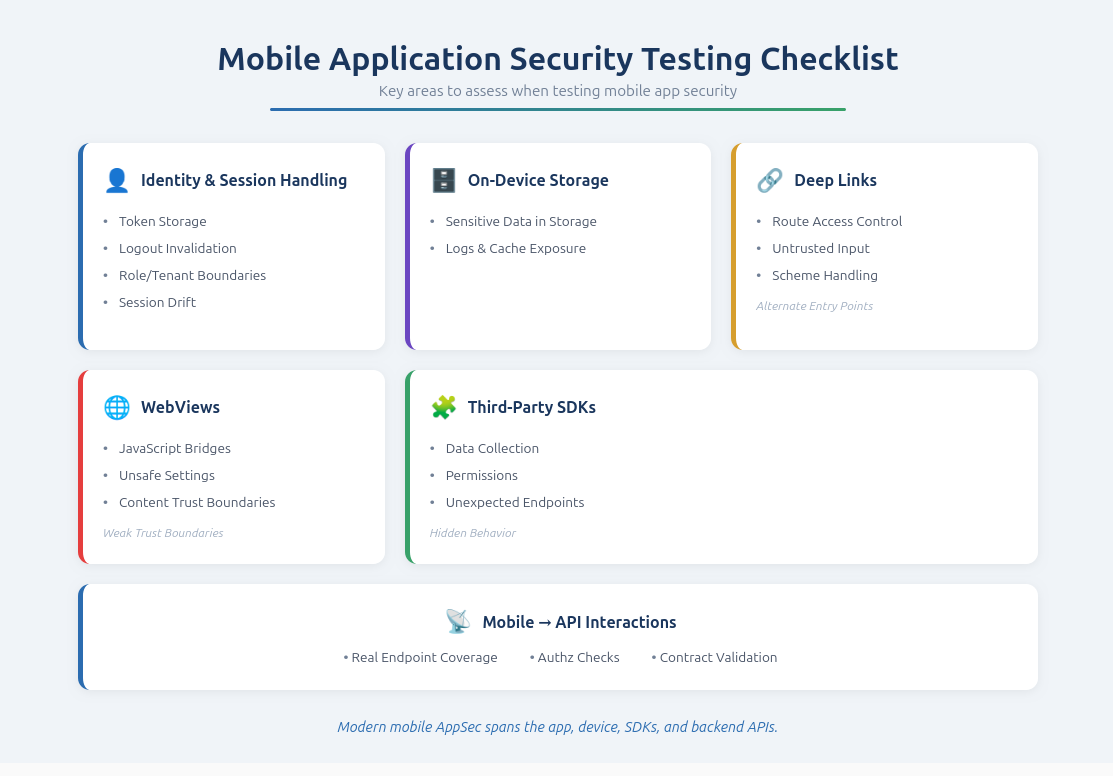
Una buena lista de verificación de seguridad de aplicaciones móviles debe centrarse en los lugares donde las aplicaciones móviles realmente fallan en producción. Estos problemas suelen aparecer en las fronteras: entre el estado de la aplicación y el estado de la API, entre el enrutamiento normal y los deep links, entre las suposiciones sobre el almacenamiento seguro y lo que realmente se escribe en disco, o entre el uso aprobado de un SDK y lo que el código de terceros hace en tiempo de ejecución.
Gestión de identidad y sesiones
La identidad es una de las áreas más importantes de las pruebas de seguridad de aplicaciones móviles, porque abarca el dispositivo, la aplicación, el proveedor de autenticación y los servicios de backend. Los equipos deben probar:
- Los patrones de almacenamiento de tokens
- La invalidación de sesiones tras cerrar sesión o cambiar la contraseña
- Los límites de privilegios entre roles e inquilinos
- La desincronización del estado de autenticación entre la aplicación y la API
Un modo de fallo móvil habitual es que la interfaz parece haber cerrado sesión, pero un token emitido anteriormente sigue funcionando frente a los servicios de backend. Otro es la separación débil entre usuarios o inquilinos. Estos problemas son difíciles de evaluar sin flujos reales de la aplicación y respuestas reales del backend.
Almacenamiento local inseguro y secretos
Las pruebas deben validar si la aplicación almacena tokens, credenciales, datos sensibles de usuarios o secretos internos en ubicaciones inseguras en iOS o Android. Eso incluye:
- Preferencias y archivos locales
- Cachés y almacenamiento temporal
- Registros y trazas de depuración
- El uso indebido de las funciones de gestión de claves
Una buena práctica es definir una política por defecto de ningún secreto en el dispositivo salvo justificación explícita. Esta área suele fallar porque las decisiones de comodidad en torno al almacenamiento en caché y la persistencia se acumulan con el tiempo.
Seguridad de los deep links
Los deep links son una superficie de ataque móvil importante porque crean puntos de entrada alternativos a la aplicación. Los equipos deben probar si los deep links:
- Permiten el acceso no autorizado a rutas internas
- Pasan entradas no confiables a flujos sensibles
- Se comportan de forma incoherente en pantallas públicas, autenticadas y privilegiadas
- Crean conflictos cuando varias aplicaciones o controladores reclaman el mismo esquema
Los deep links son especialmente vulnerables a la deriva, porque a menudo se añaden para la incorporación de usuarios, el soporte, las campañas de crecimiento y las notificaciones.
Seguridad de los WebViews
La seguridad de los WebViews merece pruebas dedicadas porque los WebViews combinan el comportamiento nativo de la aplicación con contenido web incrustado. Los equipos deben probar:
- Los puentes de JavaScript
- Las reglas de carga de contenido
- La gestión de contenido mixto
- Los controladores de mensajes
- Las rutas de inyección de parámetros de URL
El riesgo no suele ser solo la existencia de un WebView, sino las suposiciones de confianza sobre qué contenido carga y a qué capacidades nativas puede acceder.
Riesgo de los SDK de terceros
Los SDK de terceros incorporan a la aplicación código, endpoints, permisos y flujos de datos adicionales. Las pruebas de seguridad móvil deben verificar:
- ¿Qué recopilan y transmiten los SDK?
- ¿Qué permisos usan?
- ¿Están desactualizadas las versiones?
- ¿Introducen endpoints inesperados o nuevos comportamientos?
Una buena gobernanza empieza con una lista de SDK aprobados y una política de versiones, pero las pruebas siguen siendo necesarias porque el comportamiento de los SDK suele cambiar con el tiempo.
Pruebas del contrato entre la aplicación móvil y la API
Algunas de las vulnerabilidades móviles más importantes aparecen en la relación entre la aplicación y las API del backend. Los equipos deben probar:
- La cobertura de los endpoints reales
- Los límites de autorización
- Los controles de acceso a objetos
- El comportamiento de tokens y sesiones
- La gestión de entradas en condiciones realistas
Esta área importa porque la aplicación y el backend suelen construirse o modificarse a velocidades distintas. Los desajustes resultantes son una fuente frecuente de fallos explotables.
Hallazgos de seguridad móvil ricos en evidencias: cómo acelerar la corrección
Encontrar un problema es solo la mitad del trabajo. Las mejores prácticas eficaces de pruebas de seguridad móvil exigen hallazgos que el equipo de ingeniería pueda reproducir y corregir con rapidez. Si el resultado es vago o carece de contexto, el triaje se ralentiza y la confianza disminuye.
Un buen hallazgo móvil debe incluir:
- Qué se ejecutó y dónde
- La compilación o versión probada
- El estado de la aplicación y de la identidad
- Los pasos exactos de reproducción
- Las solicitudes, payloads y respuestas cuando sea pertinente
- Registros o capturas de pantalla de apoyo cuando sean útiles
- Una dirección de corrección clara o la clasificación del problema
Un estándar útil aquí es la regla de cero conjeturas: si el equipo receptor tiene que adivinar qué ocurrió, por qué importa o cómo reproducirlo, el hallazgo no está listo. Esto importa aún más en lo móvil porque los problemas dependen con frecuencia del estado en tiempo de ejecución, del orden de navegación, de las condiciones del dispositivo y del comportamiento del backend.
La calidad de la evidencia también respalda la gobernanza. Si los hallazgos son ricos en evidencias y reproducibles, los responsables de los lanzamientos pueden tomar mejores decisiones de severidad y verificar las correcciones con más confianza.
Pruebas de seguridad móvil en CI/CD: cómo ponerlas en práctica sin bloquear la entrega por defecto
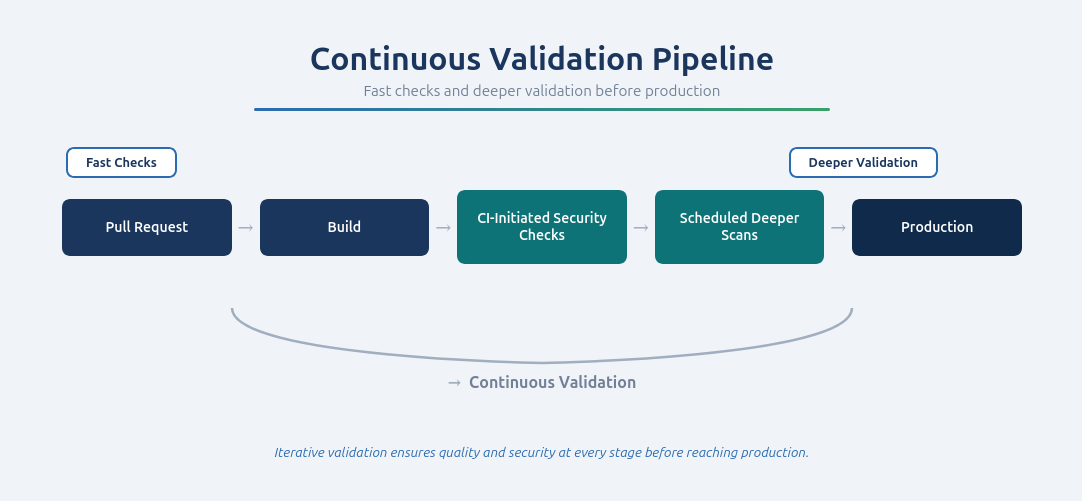
El mejor modelo de pruebas de seguridad móvil en CI/CD combina velocidad, cobertura y gobernanza. Las comprobaciones de seguridad deben ejecutarse con la frecuencia suficiente para seguir el ritmo de los lanzamientos, pero sin convertir cada compilación en un cuello de botella.
Patrón 1: pruebas activadas por CI
Las pruebas activadas por CI ofrecen a los equipos una respuesta rápida cuando cambian el código o las compilaciones. Estas comprobaciones pueden ejecutarse en pull requests, fusiones o ramas de lanzamiento, según el flujo de trabajo de lanzamiento. La clave es mantener rápidas y pertinentes las comprobaciones iniciales y reservar las pruebas más profundas para etapas posteriores.
Patrón 2: escaneos programados
Los escaneos programados son esenciales porque detectan la deriva. Las aplicaciones móviles cambian a través de actualizaciones de SDK, cambios en el backend, nuevos endpoints y los cambios acumulados de las versiones a lo largo del tiempo. Las pruebas programadas proporcionan una línea base recurrente que complementa los flujos de trabajo por cambio.
Patrón 3: control de versiones según la severidad
El control de versiones hace que las pruebas sean accionables. Una política habitual es que los hallazgos críticos y altos bloqueen el lanzamiento hasta que se corrijan y verifiquen, mientras que los de severidad media e inferior pasan a los pipelines de corrección. Así los equipos pueden preservar la velocidad sin tratar la seguridad como algo opcional.
Lista de verificación de integración del flujo de trabajo
Un flujo de trabajo de AppSec móvil escalable suele integrarse con:
- Plataformas de CI/CD
- Sistemas de seguimiento de incidencias
- Herramientas de colaboración y notificación
- SSO y gestión de accesos
- Control de código fuente y flujos de trabajo de lanzamiento
La solución High-Tech de Ostorlab se posiciona en torno a las pruebas continuas en el pipeline de desarrollo, los hallazgos reproducibles respaldados por pruebas, la validación continua en cada versión y las integraciones con plataformas como Jira, GitHub, GitLab, Jenkins, Bitrise, Slack, ServiceNow, Okta y Azure DevOps.
Descubra cómo Ostorlab respalda las pruebas continuas de seguridad móvil en CI/CD
Control de versiones según la severidad para aplicaciones móviles: una política práctica
Una buena política de lanzamiento convierte las pruebas en acción. Sin ella, los equipos acaban debatiendo los hallazgos bajo la presión de los plazos en lugar de seguir un proceso conocido.
Un modelo práctico tiene este aspecto:
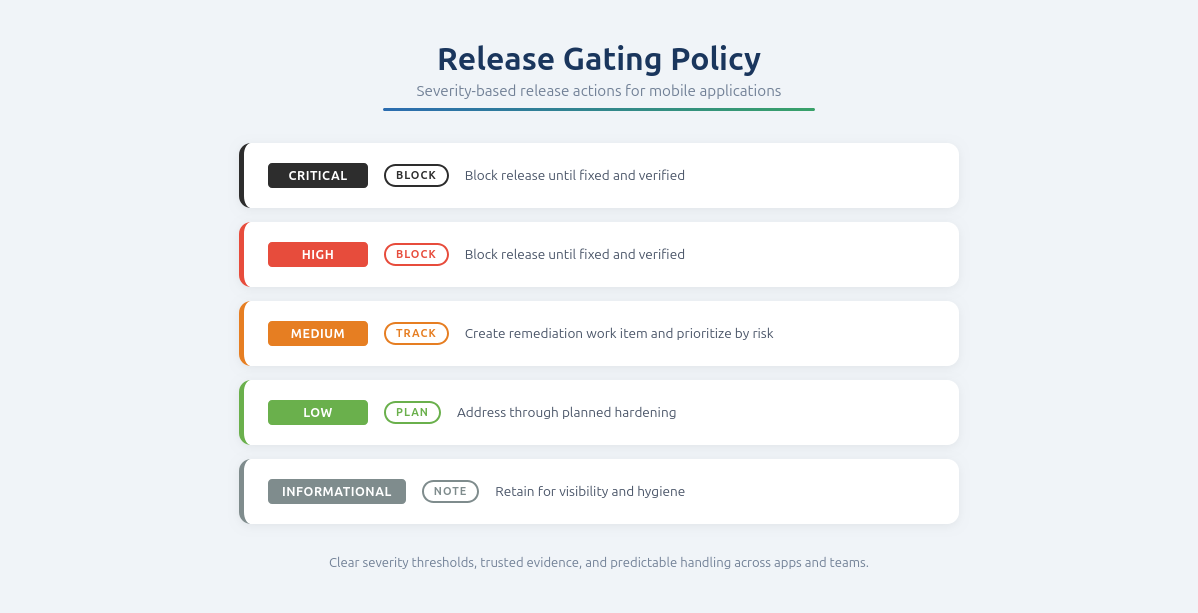
Este modelo evita dos modos de fallo habituales. El primero es bloquear los lanzamientos por cualquier hallazgo, lo que genera fatiga y hace que la seguridad parezca un obstáculo constante. El segundo es no bloquear nunca nada, lo que convierte la gobernanza en un proceso simbólico en lugar de un control real.
Para los equipos de alta velocidad, el equilibrio adecuado son umbrales de severidad claros, evidencias fiables y un tratamiento predecible entre aplicaciones y equipos.
Caso de estudio de Bumble: pruebas continuas de seguridad móvil a la velocidad de los lanzamientos
El caso de estudio público de Bumble muestra cómo las pruebas continuas de seguridad móvil pueden integrarse directamente en el proceso de lanzamiento de iOS y Android. Según el caso de estudio, Bumble ejecuta escaneos iniciados por CI junto con escaneos programados para poder validar la seguridad de forma continua a medida que las aplicaciones cambian con el tiempo, y no solo en los lanzamientos importantes.
El caso también muestra una política de lanzamiento práctica. Los hallazgos altos y críticos bloquean el lanzamiento hasta que se completa la corrección y se confirma que el problema está resuelto, mientras que los hallazgos medios, bajos e informativos pasan al pipeline de corrección en lugar de bloquear automáticamente la entrega. Bumble también destaca la trazabilidad desde el resumen del escaneo hasta la evidencia en bruto, de modo que los ingenieros puedan reproducir los problemas con rapidez y reducir la ambigüedad del triaje.
Lea el caso de estudio completo de Bumble.
Consideraciones de cumplimiento normativo y regulatorias para la AppSec móvil
El cumplimiento normativo no sustituye las pruebas de seguridad de aplicaciones móviles. Cambia lo que las organizaciones deben acreditar y cómo gobiernan los lanzamientos. Las aplicaciones móviles tratan datos personales, dependen de identificadores, incorporan SDK de terceros y a menudo operan en varias regiones, lo que significa que los requisitos de cumplimiento influyen con frecuencia en los modelos operativos de AppSec móvil.
Privacidad y protección de datos
El RGPD (GDPR) afecta a cómo los equipos conciben la telemetría, los datos personales, los identificadores y el intercambio de datos con terceros en Europa. CCPA/CPRA tiene implicaciones similares en contextos centrados en California. En ambos casos, los equipos necesitan más visibilidad sobre el tratamiento de datos, el comportamiento de los SDK, el almacenamiento y la exposición involuntaria.
Seguridad y resiliencia
Marcos como NIS2 y DORA elevan las expectativas en torno a la gestión del riesgo cibernético, la resiliencia, la supervisión de terceros y los procesos de lanzamiento gobernados. Para los equipos móviles, eso hace más difícil justificar las pruebas ad hoc.
Requisitos sectoriales
HIPAA importa cuando las aplicaciones móviles manejan información de salud protegida. PCI DSS importa cuando las aplicaciones participan directamente en flujos de tarjetas de pago. En ambos casos, las pruebas sobre el almacenamiento, las sesiones, los componentes de terceros y los flujos de trabajo sensibles cobran aún más importancia.
Marcos de aseguramiento
SOC 2 e ISO 27001 no definen casos de prueba específicos para móviles, pero refuerzan la necesidad de controles de seguridad repetibles, flujos de trabajo claros y evidencia documentada de que los problemas se gestionan de forma coherente.
La idea clave es sencilla: el cumplimiento normativo aumenta la importancia de las pruebas continuas, los hallazgos ricos en evidencias y la gobernanza de lanzamientos según la severidad.
Cómo evaluar una solución de pruebas de AppSec móvil
Elegir una solución de pruebas de AppSec móvil no es solo una decisión sobre herramientas. También es una decisión sobre flujo de trabajo, cobertura y gobernanza. La plataforma adecuada debe ayudar a los equipos a validar de forma continua el riesgo móvil real, generar hallazgos que los ingenieros puedan reproducir con rapidez y respaldar decisiones de lanzamiento predecibles entre varias aplicaciones y equipos.
1. Cobertura: ¿refleja el riesgo móvil real?
Una buena solución debe cubrir deep links, WebViews, almacenamiento en el dispositivo, flujos autenticados, exposición a SDK de terceros e interacciones entre la aplicación y la API. Las capacidades genéricas de seguridad de aplicaciones no bastan si pasan por alto las superficies de ataque que más importan en producción.
2. Calidad de la evidencia: ¿pueden los equipos reproducir y corregir los hallazgos con rapidez?
Busque hallazgos ricos en evidencias con pasos de reproducción, contexto de solicitud y respuesta y suficiente detalle de ejecución para eliminar las conjeturas. Una buena evidencia es lo que convierte las pruebas en una corrección más rápida en lugar de más carga de triaje.
3. Adecuación a la entrega: ¿funciona como los equipos publican realmente?
La solución debe admitir flujos de trabajo de CI/CD, validación programada y control de versiones según la severidad. También debe integrarse con el seguimiento de incidencias, las herramientas de colaboración y los modelos de gobernanza a nivel de portafolio.
4. Gestión del ruido: ¿pueden los equipos confiar en la señal?
Los equipos de alta velocidad no pueden absorber grandes volúmenes de resultados de baja confianza. Una buena solución debe ayudar a reducir los falsos positivos, eliminar duplicados de los hallazgos débiles y priorizar los problemas que importan en condiciones reales de la aplicación.
Preguntas que deben hacer los compradores
- ¿La solución cubre deep links, WebViews, almacenamiento local, exposición de SDK, flujos autenticados e interacciones entre la aplicación y la API?
- ¿Puede producir hallazgos ricos en evidencias que los ingenieros puedan reproducir con rapidez?
- ¿Admite CI/CD, escaneos programados y control de versiones?
- ¿Puede escalar entre varias aplicaciones y equipos?
- ¿Cómo reduce los falsos positivos y la ambigüedad del triaje?
- ¿Se mantiene pertinente respecto a los endpoints reales y al comportamiento real de la aplicación?
La solución High-Tech de Ostorlab se posiciona en torno a una cobertura profunda de las superficies de ataque móviles modernas, una visibilidad de extremo a extremo desde la aplicación hasta los servicios de backend, hallazgos reproducibles respaldados por pruebas y la validación continua en cada versión.
El futuro de las pruebas de seguridad de aplicaciones móviles
El futuro de las pruebas de seguridad de aplicaciones móviles va más allá de los escaneos periódicos y las revisiones puntuales aisladas. A medida que las aplicaciones móviles dependen más de API, SDK de terceros, flujos de usuario complejos y lógica en tiempo de ejecución, los equipos de seguridad necesitan pruebas que reflejen cómo se comportan realmente las aplicaciones en producción. El cambio apunta hacia pruebas continuas y centradas en la explotabilidad que puedan validar rutas de ataque reales en lugar de limitarse a señalar problemas teóricos.
Ese cambio importa porque muchas de las vulnerabilidades que generan riesgo real para el negocio ya no son simples errores de programación. Los fallos móviles modernos dependen con frecuencia del estado de autenticación, las transiciones de sesión, los flujos de incorporación y de pago, la lógica de autorización de las API y los límites de confianza entre la aplicación, los servicios de backend y los SDK incrustados. Las comprobaciones estáticas tradicionales y el escaneo genérico en tiempo de ejecución siguen desempeñando un papel importante, pero no siempre revelan si un problema es realmente explotable en condiciones realistas.
Aquí es donde cobra más importancia la próxima generación de pruebas de seguridad móvil con IA. El mercado avanza hacia pruebas más profundas y conscientes del flujo de trabajo, capaces de explorar el comportamiento de la aplicación, seguir flujos complejos y ayudar a los equipos a distinguir las vulnerabilidades de alto impacto de los hallazgos ruidosos. Para los equipos que publican con rapidez, eso significa una mejor señal: menos alertas abstractas y más evidencias vinculadas a la explotabilidad real.
Agentic Deep Scan de Ostorlab refleja esa dirección. Ostorlab lo posiciona como un escáner de próxima generación de pruebas de seguridad de aplicaciones móviles con IA para iOS y Android que usa capacidades de IA para simular ataques del mundo real y detectar vulnerabilidades realmente explotables en aplicaciones móviles, las API que las respaldan y los SDK incrustados, con evidencia de nivel de prueba y nuevas pruebas de verificación tras la corrección. Ostorlab también destaca la compatibilidad con la prueba de flujos autenticados, incluidos 2FA y OTP, lo cual es fundamental para identificar vulnerabilidades móviles que solo aparecen en estados reales de usuario y en flujos de trabajo protegidos.
Para los equipos de alta tecnología, esto cambia el papel de la AppSec móvil. En lugar de actuar principalmente como una capa de informes, las pruebas de seguridad se convierten en una forma de validar qué es genuinamente explotable, por qué importa y si una corrección realmente resolvió el problema. Eso acorta el camino de la detección a la corrección y hace que las pruebas de seguridad sean más útiles dentro de ciclos de lanzamiento rápidos.
La dirección a largo plazo es clara: las pruebas de seguridad móvil se definirán cada vez más por la simulación de ataques del mundo real, la validación consciente de la explotabilidad, un contexto de ejecución más sólido y hallazgos con menos ruido sobre los que los equipos de ingeniería puedan actuar con rapidez. Los equipos que adopten ese modelo estarán mejor posicionados para proteger a escala las versiones de iOS y Android sin añadir fricción innecesaria a la entrega.