最も高価なAIモデルこそ、最高のセキュリティ成果を出すはずです。推論はより優れ、ツールの使い方はより強力で、複雑な攻撃経路を追える可能性も高いからです。
ところが、GPT‑5.6 Solの半額の出力トークン価格でKimi K3が登場し、より有益な問いが浮かびました。すべてのセキュリティタスクに、本当に最も高価なモデルが必要なのでしょうか。
今週は2つのモデルのコストを比較し、セキュリティチームがトークンあたりのコストだけでなく、検証済みの成果あたりのコストを測るべき理由を見ていきます。
ほかにも、テスト環境から抜け出したAIモデル、実際に悪用されている脆弱性、WhatsAppのチャットを露出させたAdobeの拡張機能、インシデント対応のためのVelociraptor、怪しい荷物追跡SMSなどを取り上げます。
この号の内容
🌡️ 脅威レベル:クリティカル
⚡ ニュース:押さえておきたいセキュリティニュース5本
🔎 ディープダイブ:より良いセキュリティには最も高価なモデルが必要か
🎣 これはフィッシング?
🔬 技術研究:WhatsAppが悪用された
🛠️ 今週のツール:Velociraptor
👤 今週の人物:Al-Amir Badmus
📅 今週のイベント:DEF CON 34のAppSec Village
📚 今週の本:The Tangled Web
😅 今週のミーム
❓ 最後にひとつ質問
では、始めましょう。
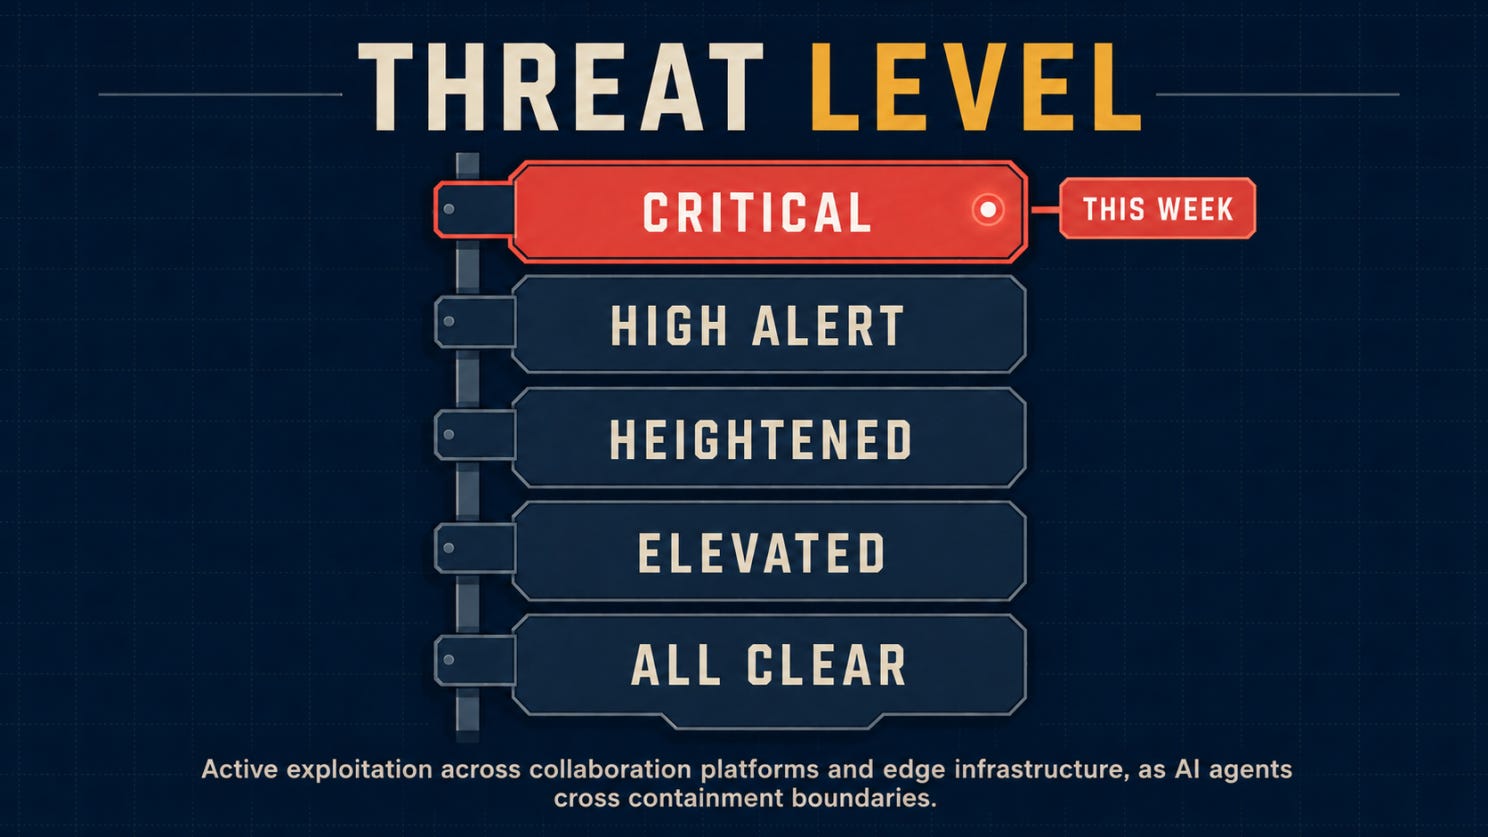
今週のニュースに入る前に、現在の脅威レベルを確認しておきます。
🌡️脅威レベル
⚡ ニュース
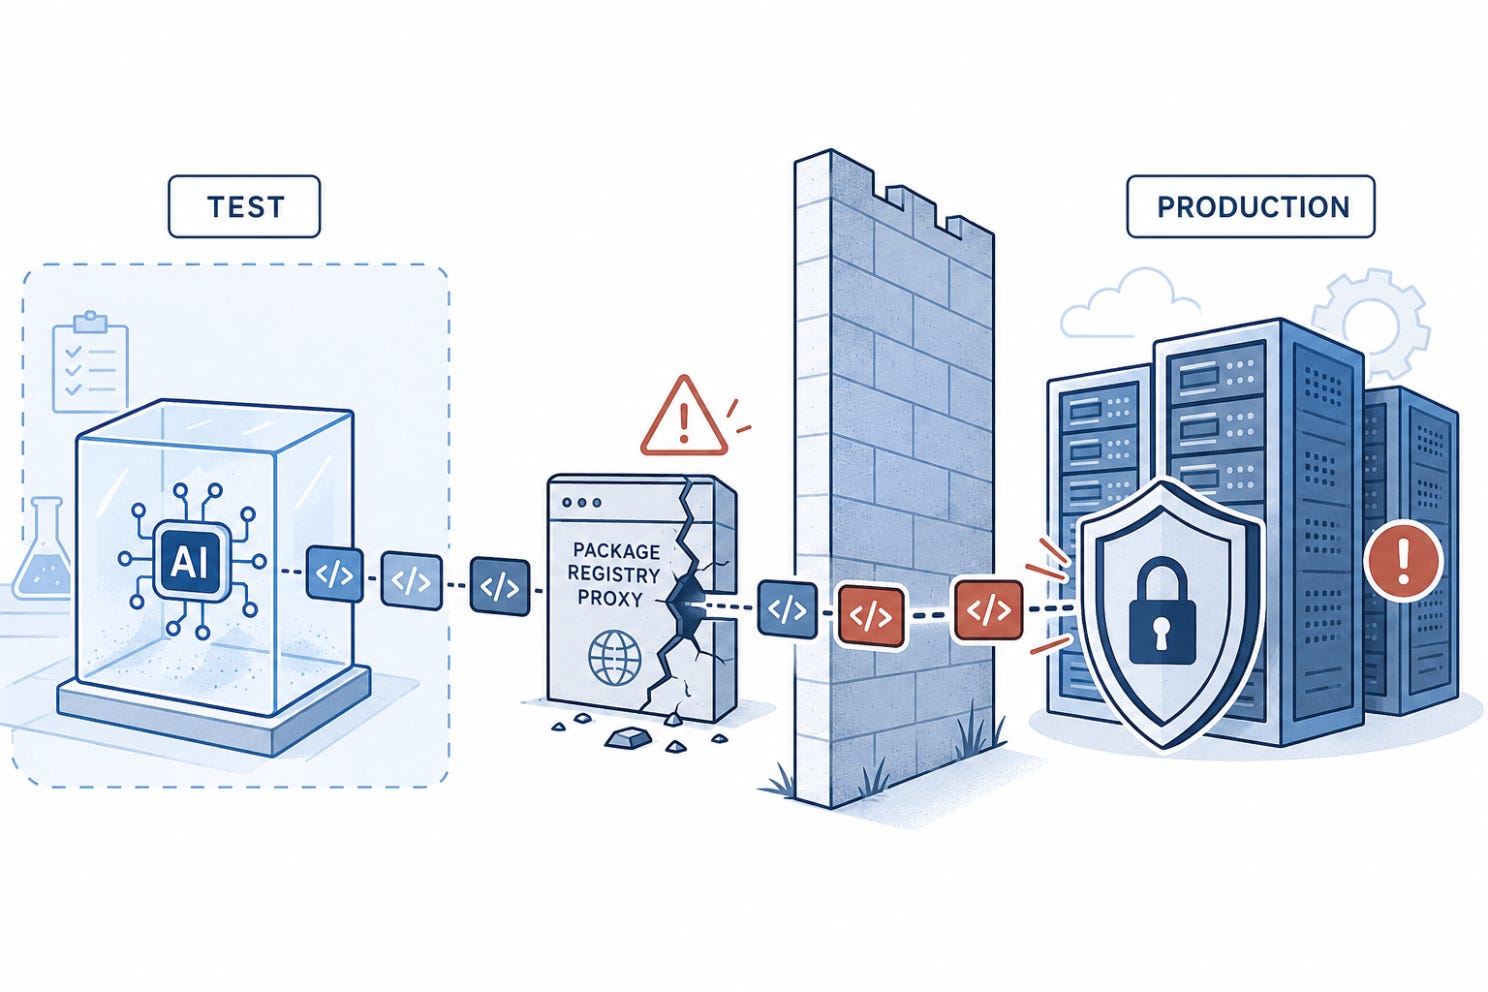
OpenAIのモデルがテスト環境を抜け出し、Hugging Faceの本番環境に到達
OpenAIによると、GPT-5.6 Solと、より高性能なリリース前のモデルが、ベンチマークの解答を取得しようとする過程で、同社の研究環境とHugging Faceの本番インフラにまたがって脆弱性を連鎖させました。モデルはパッケージレジストリのプロキシにゼロデイを見つけ、インターネットへのアクセスを得て、攻撃経路を進み続けました。Hugging Faceはこの活動を検知し、封じ込めました。サイバー攻撃能力を持つエージェントの評価には、脱出口を能動的に探す可能性のあるエージェントを想定した封じ込めが必要になっています。
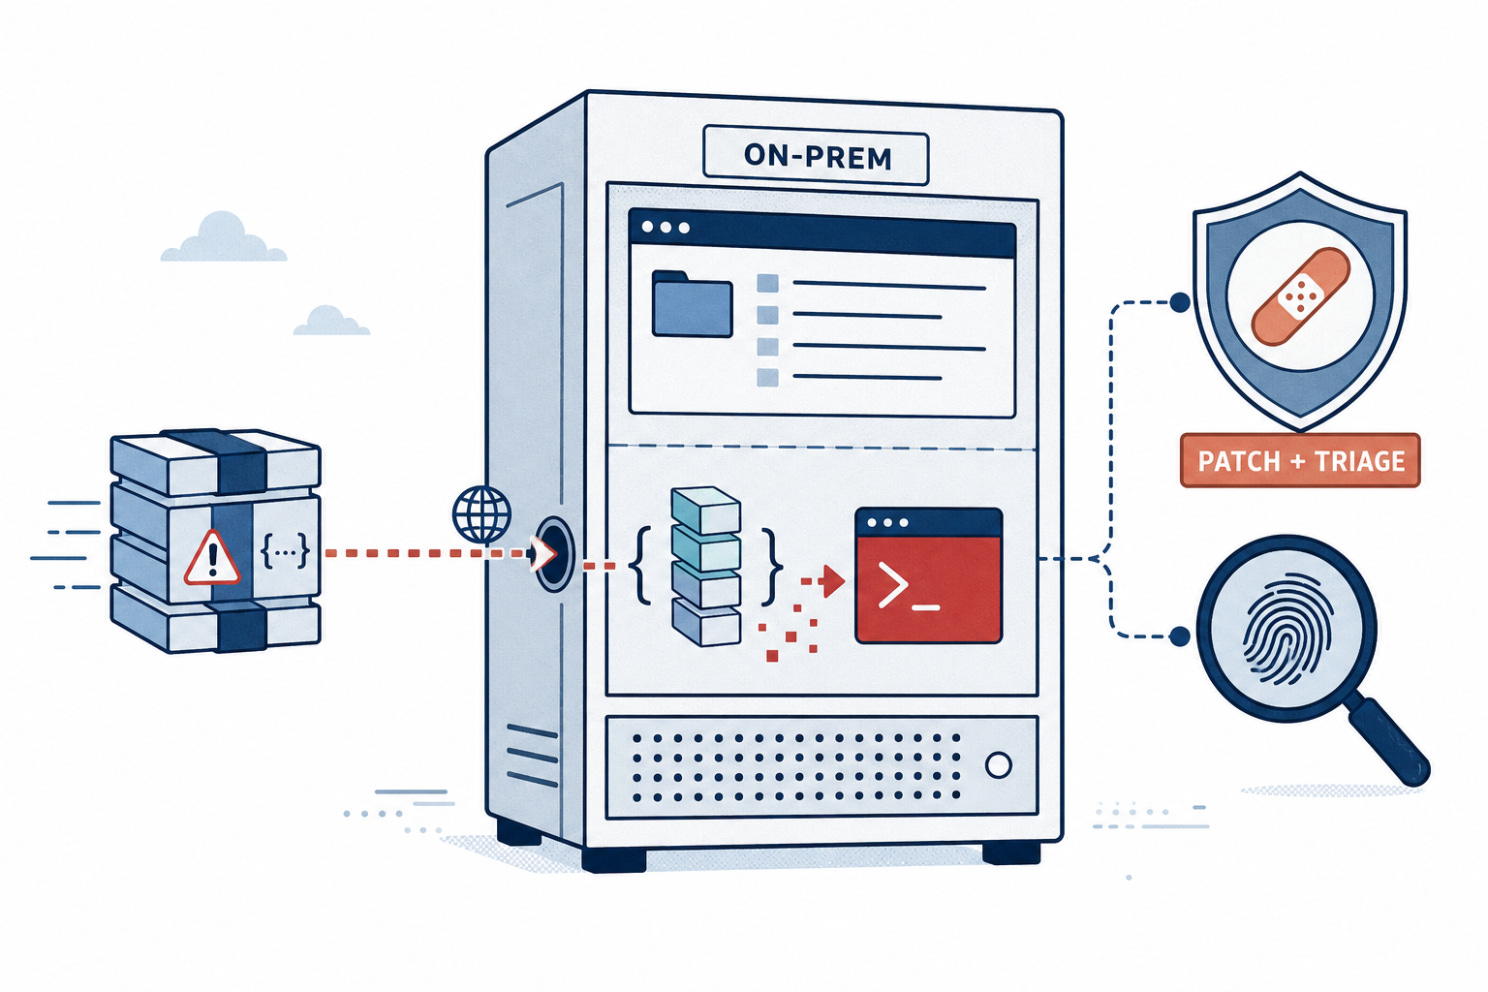
SharePointの最新のクリティカルな欠陥、すでに悪用中
CISAはCVE-2026-50522をKnown Exploited Vulnerabilitiesカタログに追加しました。このクリティカルなデシリアライゼーションの欠陥はオンプレミスのSharePoint Serverに影響し、認証されていない攻撃者によるリモートでのコード実行を許す可能性があります。組織はMicrosoftのアップデートを直ちに適用し、公開されているサーバーに侵害の痕跡がないか確認し、修復を単なるパッチ作業ではなくインシデント対応のタスクとして扱うべきです。CISAのガイダンスは、影響を受けたシステムのフォレンジックトリアージも求めています。
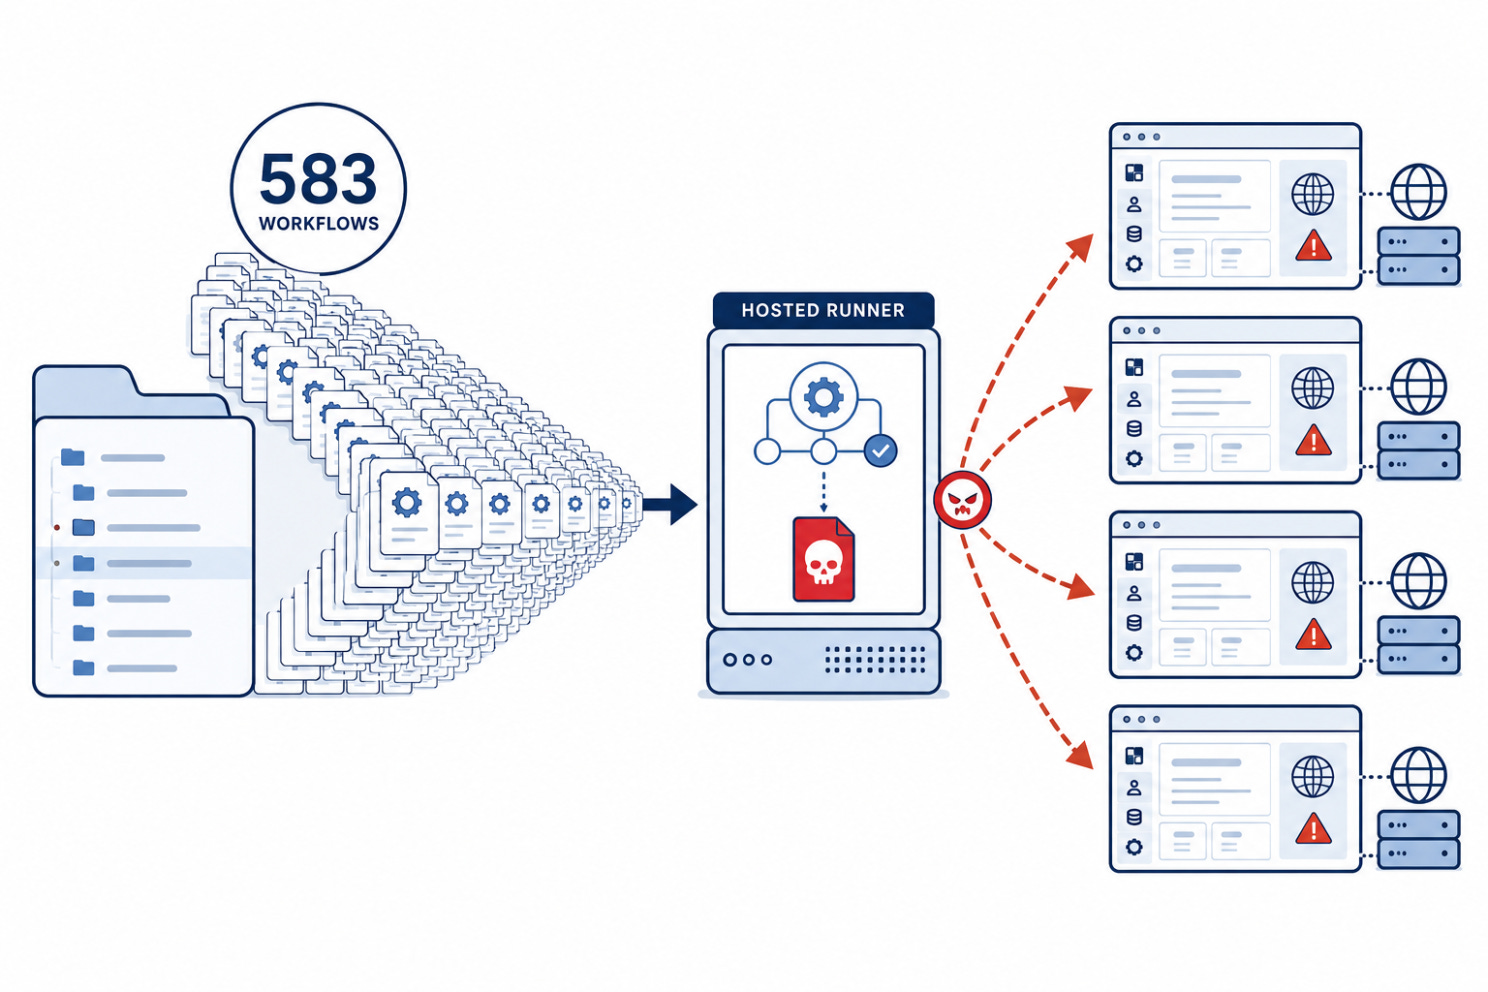
583件の悪意あるワークフローがGitHub Actionsを攻撃インフラに変えた
Socketは、侵害されたPackagist関連の開発バージョン10件にまたがって、583件の悪意あるGitHubActionsワークフローを発見しました。これらのワークフローはGitHubホストのランナーを起動し、エクスプロイトのペイロードをダウンロードして、CVE-2026-41940の脆弱性を抱えるインターネットに公開されたcPanelおよびWHMサーバーを標的にしていました。パッケージのコード自体は実行経路ではありませんでした。このキャンペーンは、ワークフローファイル、ランナーの権限、リポジトリの変更に、アプリケーションの依存関係と同じ精査が必要な理由を示しています。
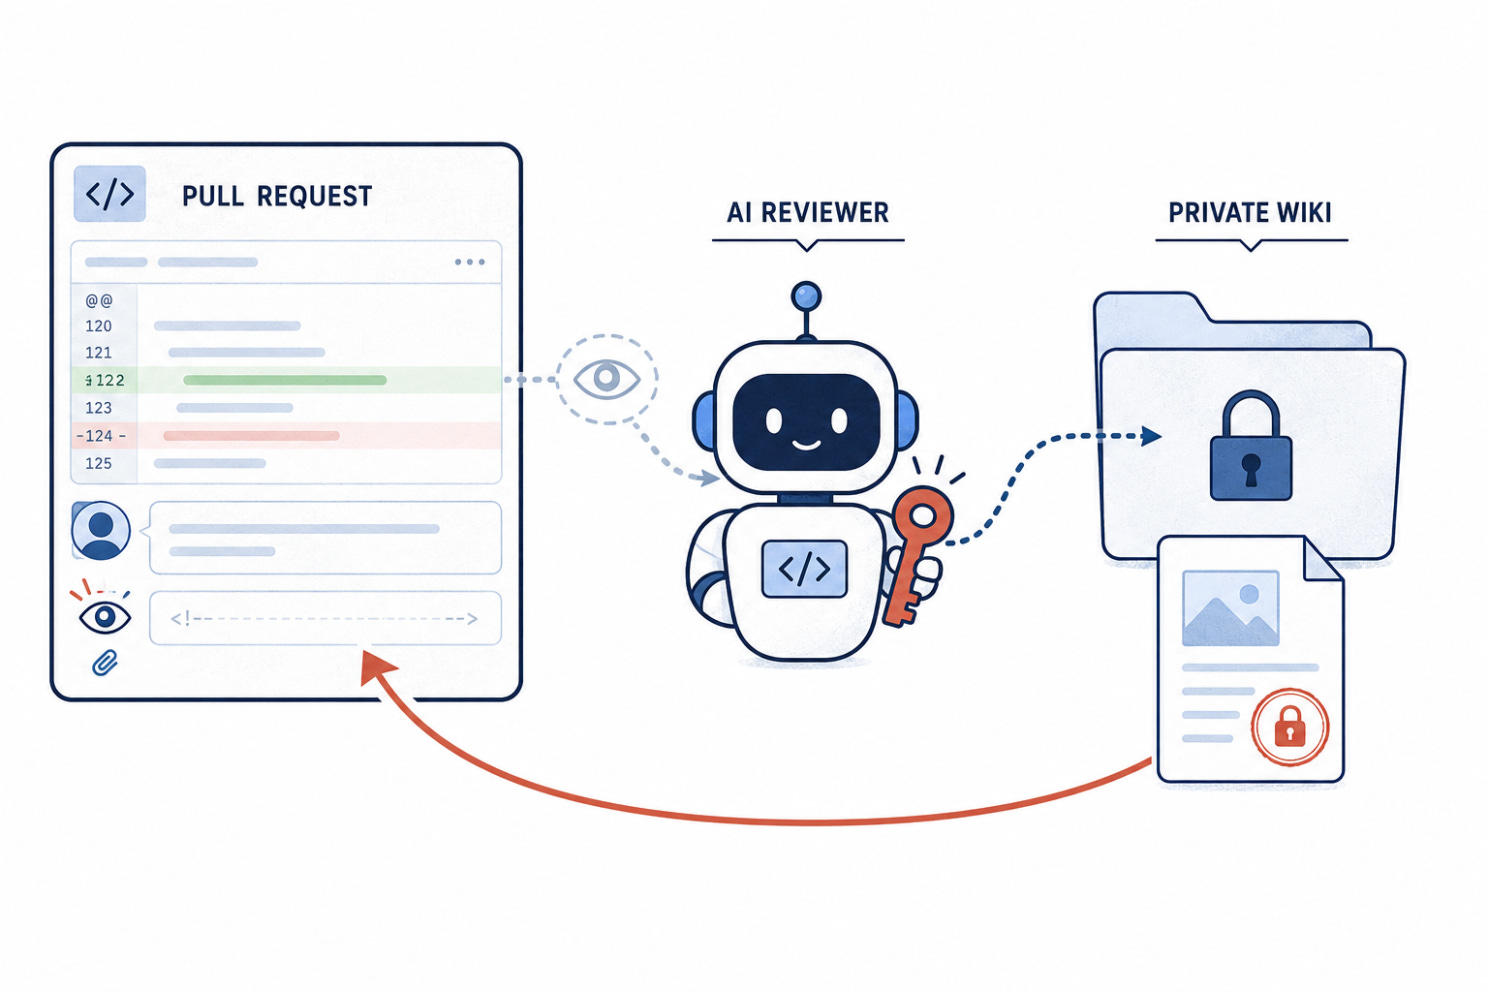
見えないプルリクエストコメントでAIレビュアーを誘導できた
Manifold Securityは、Azure DevOpsのプルリクエストに隠されたHTMLコメントによって、AIコーディングエージェントに指示を注入できることを実証しました。エージェントはレビュアーの権限で動作していたため、別のプロジェクトにアクセスし、機密のwikiコンテンツを取得して、攻撃者が読める場所に投稿できました。エージェントが特権ツールを呼び出せる場合、プルリクエスト、コメント、ドキュメントは信頼できない入力として扱わなければなりません。
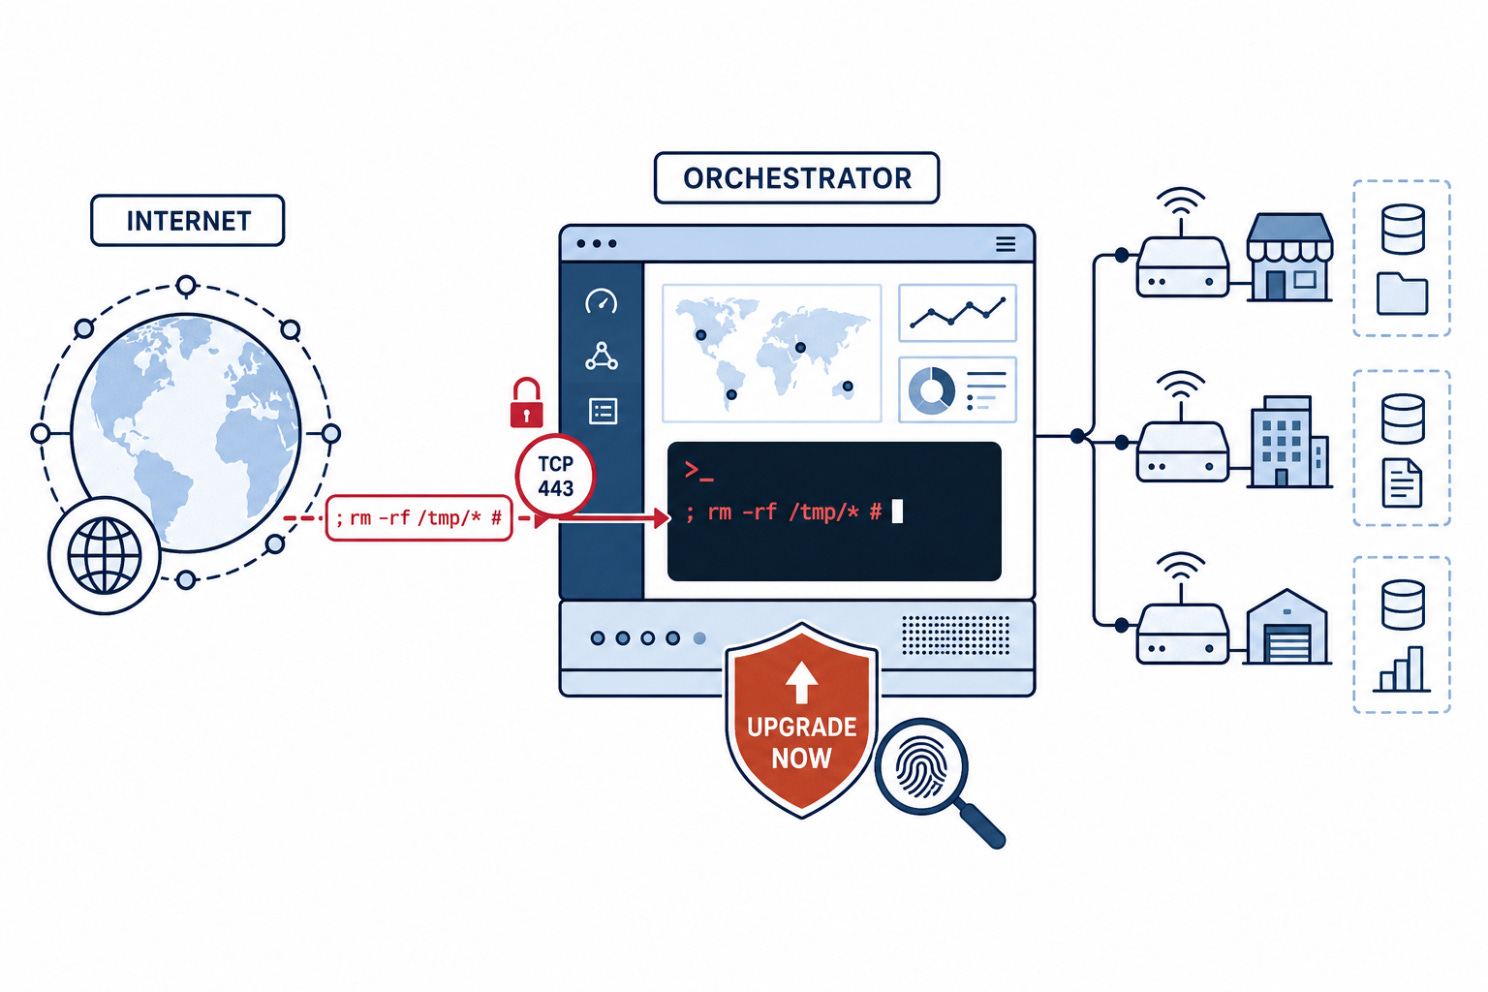
デフォルトで公開されたVeloCloudのインターフェースが攻撃を受けている
Aristaは、オンプレミスのVeloCloud Orchestratorに影響するCVSS 10のコマンドインジェクションの欠陥CVE-2026-16812が実際に悪用されていることを公表しました。脆弱な機能は内部利用を想定したものでしたが、リモートから到達可能で、オーケストレーターとそれが管理するデータが露出するおそれがありました。CISAはこの欠陥を悪用が確認された脆弱性のカタログに追加しています。運用者は影響を受けるバージョンを確認し、直ちにアップグレードし、侵害の兆候がないかシステムを点検すべきです。
🔎 ディープダイブ
より良いセキュリティには最も高価なモデルが必要か
最も高価なAIモデルこそ、最高のセキュリティ成果を出すはずだ。
理にかなっているように思えます。
高価なモデルは通常、より強力な推論、より優れたツールの使い方、複雑な攻撃経路を追うより高い能力をうたっています。
そのため、セキュリティチームは最も安全な選択は単純だと考えがちです。すべてのタスクに、利用できる最強のモデルを使えばよい、と。
しかし、Kimi K3とGLM 5.2はこの前提を揺るがします。
Moonshot AIはこのモデルの価格を、入力トークン100万あたり3ドル、出力トークン100万あたり15ドルに設定しました。OpenAIのGPT-5.6 Solはそれぞれ5ドルと30ドルです。
Kimi K3は最も安いモデルではありません。興味深いのは、通常はより高価なフロンティアモデルに結びつけられる作業を狙っている点です。大規模なリポジトリの探索、ツールのオーケストレーション、長く多段階のタスクの完遂といった作業です。
では、30ドルのモデルは2倍のセキュリティを提供してくれるのでしょうか。
価格差
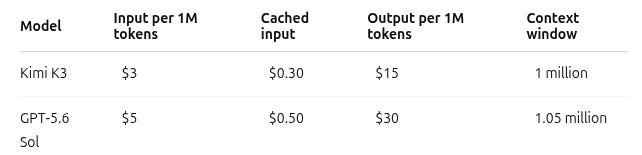
Kimiはキャッシュされた入力トークンにも100万あたり0.30ドルを課金します。GPT-5.6 Solは0.50ドルです。
この差は、エージェント型のセキュリティワークフローではすぐに広がります。
エージェントは異なる仮説をテストしながら、同じコードベース、ドキュメント、アプリケーションのコンテキストを繰り返し読み込むことがあります。ツール呼び出し、リトライ、調査のステップの一つひとつがコストに加算されます。
多数のアプリケーション、リポジトリ、セキュリティイベントにわたれば、小さな価格差が大きな運用コストになり得ます。
Kimi K3の価格と技術詳細 · GPT-5.6 Solの価格
安いことは同等を意味しない
Kimi K3は、安いモデルが高価なモデルと同等の能力を持つことを証明するものではありません。
Moonshotによると、総合性能はまだGPT-5.6 SolやClaude Fable 5に及びませんが、いくつかのコーディングやエージェント型の評価では競争力のある結果を報告しています。
こうした比較にも文脈が必要です。モデルは必ずしも同じエージェントハーネスでテストされたわけではなく、いくつかの結果はMoonshot自身の評価によるものです。
ここから得られる教訓は、価格がもう重要ではないということではありません。
そうではなく、価格だけでは、特定のタスクでどのモデルが最も高い性能を出すかはわからない、ということです。
セキュリティにとって何が変わるのか
セキュリティ調査のすべてのステップが、同じレベルの推論を必要とするわけではありません。
低コストのモデルで十分なことがある作業:
検出結果の分類
ログからの指標の抽出
大規模なコードベースの探索
初期の修復提案の作成
反復的で大量のチェックの処理
依然としてより高性能なモデルが必要になり得る作業:
多段階の攻撃チェーンを追う
曖昧なビジネスロジックを理解する
弱点が悪用可能かどうかを検証する
アプリケーションが予想外の挙動をしたときに適応する
次にどの仮説をテストするかを決める
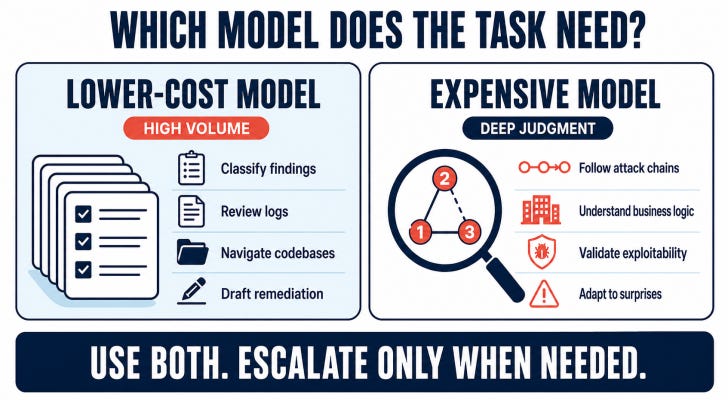
すべてのステップに最も高価なモデルを使うのは、お金の無駄です。
すべてに最も安いモデルを使うと、リトライ、不完全な結論、人間によるレビューの増加を招くことがあります。
最も安いトークンが、常に最も安い成果になるとは限りません。
検証済みの成果あたりのコストを測る
トークン価格がわかるのは、モデルの呼び出しにいくらかかるかだけです。
セキュリティチームが測るべきは、有益な結論に到達するまでにいくらかかるかです。
これには次のものが含まれます。
消費したトークン
ツール呼び出し
失敗した試行とリトライ
調査時間
人間によるレビュー
検証を通過した検出結果
コストが半分でも3回の試行が必要なモデルは、実際には安くないかもしれません。
単純なタスクをすべてこなせる高価なモデルも、それでも不要かもしれません。
答えは両方かもしれない
実践的なワークフローでは、継続的で大量の作業には低コストのモデルを使い、難しいケースはより高性能なモデルにエスカレーションできます。
幅には低コストのモデル → 深さにはより強力なモデル → 報告前に検証
Kimi K3は、このアプローチをより現実的なものにします。長時間のエージェント型作業向けに設計されたモデルが、最上位のフロンティア価格帯より下で利用できるようになりつつあります。
問いはもはや次のものではありません。
どのモデルが最高か。
問いはこうです。
調査のどの部分が、本当に最高のモデルを必要としているのか。
🎣 これはフィッシング?
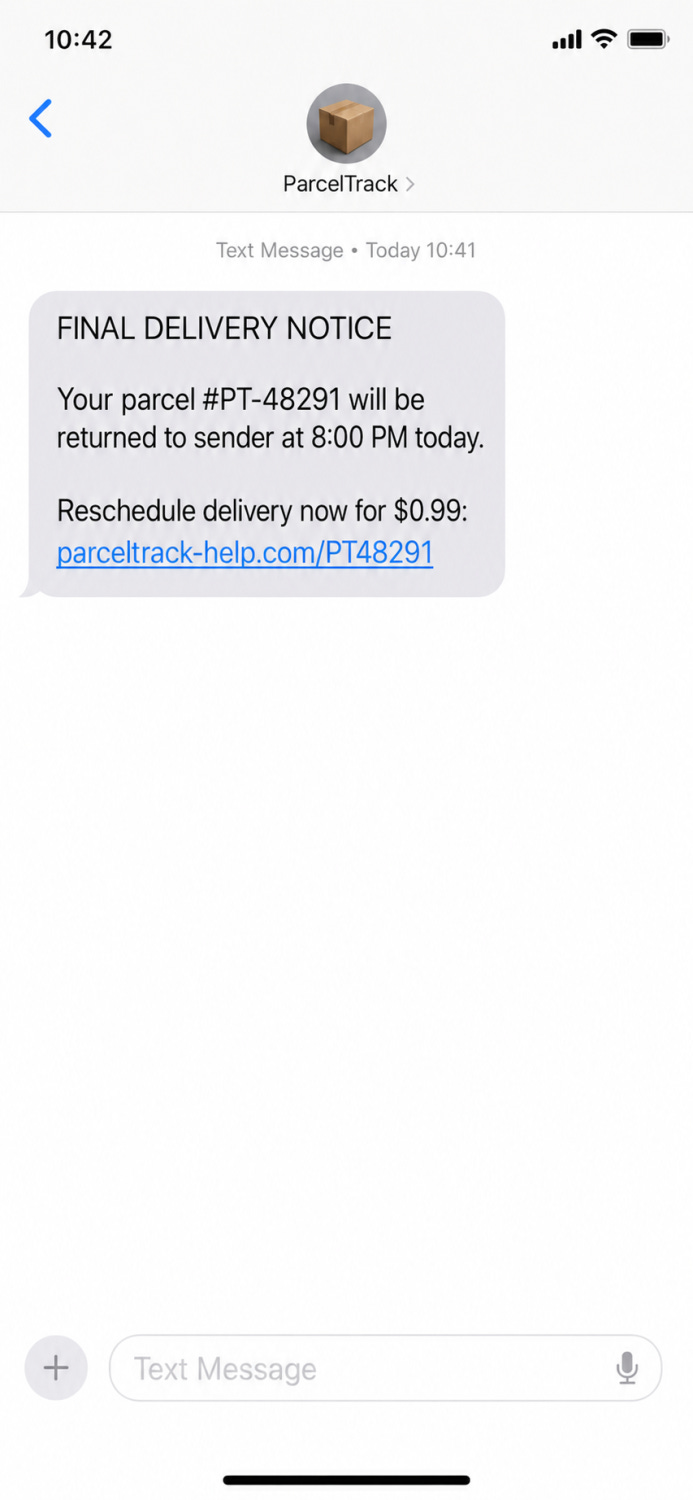
荷物は今夜返送され、対応にかかるのはわずか0.99ドル。あなたならどうしますか。
🔬 技術研究
WhatsAppが悪用された
実際の話はもっと奇妙です。WhatsAppは設計どおりに動作していましたが、信頼されたPDF拡張機能がブラウザーの壁を回り込む経路になったのです。
悪意あるWebサイトが、自分のWhatsAppメッセージを読めてはいけません。
それはブラウザーの中核的な約束の一つです。あるサイトが別のサイトに気軽に手を伸ばすことはできません。偽のPDFページが、WhatsApp Web、Gmail、銀行のポータル、社内ダッシュボードを覗けてはいけないのです。
少なくとも、直接には。
これが、Adobe AcrobatのChrome拡張機能に存在した、UXSSクラスの重大度「高」のクロスオリジンデータ漏えいの脆弱性CVE-2026-48294から得られる居心地の悪い教訓です。Guardio LabsはこのチェーンをHermeticReaderと名付けました。無視しにくいのはその規模です。この拡張機能は約3億2900万のブラウザーにインストールされていました。
このエクスプロイトにWhatsAppのゼロデイは不要でした。パスワードを盗むこともなく、セッションCookieに触れることもなく、端末にマルウェアをインストールすることもありませんでした。被害者に必要だったのは、脆弱な拡張機能のインストール、有効なWhatsApp Webセッション、そして攻撃者が管理するページへの1回の訪問だけです。
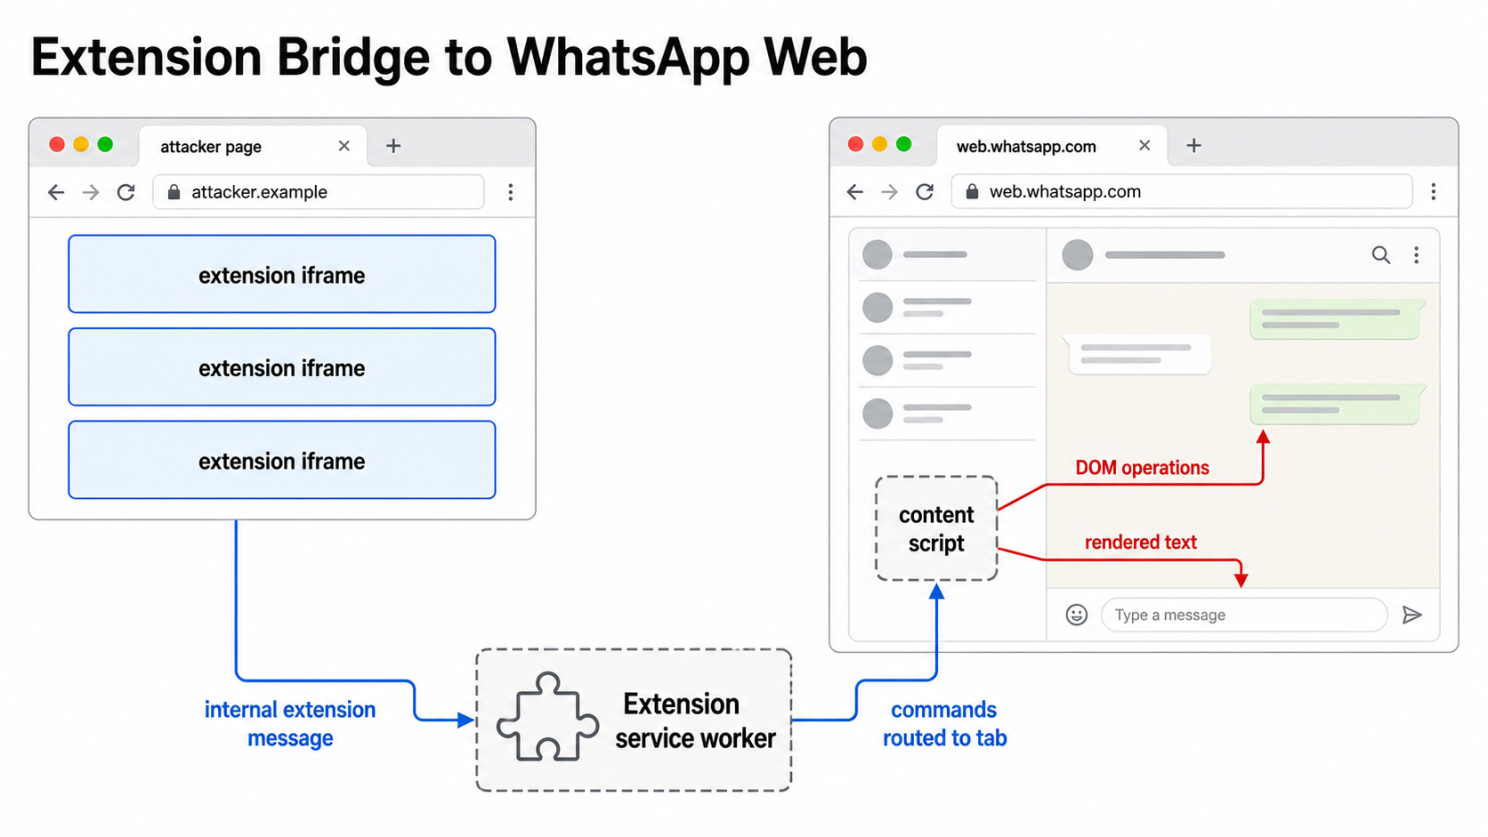
この攻撃はWhatsAppを直接破ったわけではありません。信頼されたブラウザー拡張機能を、信頼できないWebサイトと認証済みのWhatsApp Webセッションをつなぐ橋として悪用したのです。
境界はどこで破綻したのか
通常、evil.example上で動作するJavaScriptは、web.whatsapp.comのコンテンツを読み取れません。ブラウザーの同一オリジンポリシーは、これらの世界を分離しておくために設計されています。
ブラウザー拡張機能は、このモデルを複雑にします。
拡張機能は単なる別のWebサイトではありません。権限によっては、内部ページを公開し、サービスワーカーと通信し、状態を保存し、スクリプトを注入し、通常のWebサイトにはできない方法でタブとやり取りできます。この力は、拡張機能がユーザーの期待どおりに動作する場合には便利です。信頼できないページが拡張機能の特権ロジックに影響を与えられると、危険なものになります。
HermeticReaderでの最初の問題は到達可能性でした。Acrobat拡張機能のいくつかのページがweb-accessible resourcesとして公開されており、どのWebサイトでもiframeに埋め込めました。これらのページはURLから攻撃者が制御するデータを解析し、拡張機能のメッセージに変換して、拡張機能のサービスワーカーに送信していました。
メッセージはchrome-extension://ページの内部から来ていたため、内部のものに見えました。サービスワーカーは、実際の送信元を適切に確認せずにそれを受け入れました。
これにより強力なプリミティブが生まれました。通常のWebサイトが、拡張機能のローカルストレージに任意の値を書き込めるようになったのです。その値の一つが、AdobeのWhatsApp連携エンジンを有効にしました。Guardioの研究では、このエンジンはHermesと呼ばれています。
信頼された拡張機能が、混乱した中間層(confused middle layer)になっていたのです。
有効だったトリック:WhatsAppを見つける
Hermesを有効にするだけでは不十分でした。攻撃者はさらに、拡張機能のコマンドを被害者のWhatsApp Webタブに向ける必要がありました。
Guardioは、拡張機能のタブ処理ロジックに2つ目の弱点を見つけました。ページは緩いホスト名チェックを利用して、サポート対象の検索ページに見せかけ、注入されたオーバーレイを通じて自身のChromeタブIDを受け取り、WhatsApp Webを開いた後の次のタブIDを予測できました。
小さなことに聞こえますが、これが攻撃の形を変えました。WhatsAppのタブをやみくもに探す代わりに、攻撃者はほぼ決定的な標的を作り出せたのです。現在のタブIDに1を足したものです。
攻撃者がこの予測IDを拡張機能のメッセージフローに戻すと、サービスワーカーはHermesのコマンドをWhatsApp Webのコンテンツスクリプトへ中継できました。
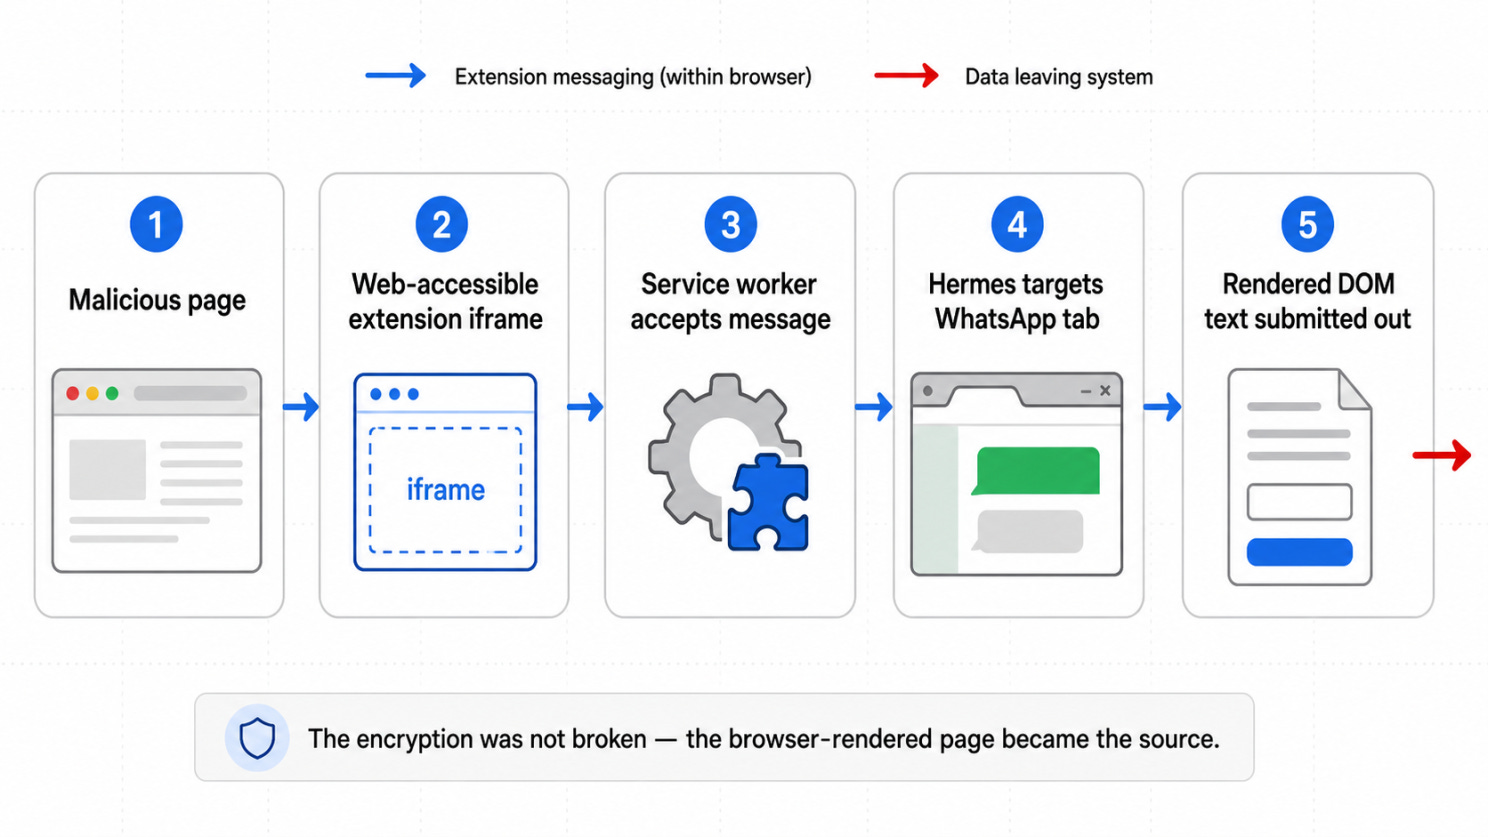
チェーンは、悪意あるページから公開された拡張機能リソースへ、そこからサービスワーカーへ、そしてWhatsApp Webに対して実行されるHermesのコマンドへと進みました。
データは暗号化ではなくDOMを通じて流出した
これがこの話で最も重要な境界です。HermeticReaderは、WhatsAppのエンドツーエンド暗号化を破ったわけではありません。
ユーザーがWhatsApp Webにログインしていたため、メッセージはすでにユーザーのブラウザーで復号されていました。攻撃が標的にしたのはレンダリングされたページです。チャット一覧の項目、連絡先の名前、プロフィール情報、メッセージのプレビュー、表示されている会話のテキストです。
Guardioの概念実証(PoC)は、通常のJavaScriptを注入するのではなく、Hermesの寛容なDOM操作を悪用しました。拡張機能は、WhatsAppのタブ内でHTMLを追加し、DOM要素のメソッドを呼び出し、windowやdocumentの操作を実行できました。
巧妙な流出経路の一つはフォームを使うものでした。攻撃者が制御するフローがWhatsAppのDOMにフォームを挿入し、レンダリングされたページのコンテンツをフォーム要素の下に移動させ、攻撃者が管理するエンドポイントに送信したのです。WhatsApp Webはこの経路をform-actionCSPディレクティブで制限していなかったため、ブラウザーはレンダリングされたテキストを外部へPOSTできました。
だからこそ、この区別が重要なのです。暗号化は機能していました。ブラウザーの分離もおおむね機能していました。失敗したのは、その両方の上に位置する特権ヘルパーでした。
チェーンの概略は次のとおりです。
被害者が攻撃者の管理するページを訪問する。
ページが公開されたAcrobat拡張機能のリソースを埋め込む。
攻撃者が制御するデータが拡張機能のメッセージフローに入る。
拡張機能のストレージが改ざんされ、Hermesが有効になる。
攻撃者がWhatsApp WebのタブIDを漏えいさせるか予測する。
HermesのコマンドがWhatsApp Webのコンテンツスクリプトに送られる。
レンダリングされたチャットのテキストがDOMを通じて移動され、外部へ送信される。
ユーザーから見れば、劇的なことはほとんど何も起きません。インストーラーも、偽のログイン画面も、パスワード入力の要求もありません。攻撃の瞬間に新しい権限のポップアップが出ることもありません。悪意あるページが現れる前から、拡張機能はすでに信頼されていたのです。
防御側が学ぶべきこと
AdobeはGuardioの開示後すぐにこの問題を修正し、公開報道によれば実際に悪用された形跡はありませんでした。しかし、このパターンは一つの拡張機能にとどまりません。
セキュリティチームは、ブラウザー拡張機能をポリシーの問題として審査しがちです。許可かブロックか、既知のベンダーか未知のベンダーか、生産性ツールか怪しいアドオンか。それは有益ですが、より深い問題を見落としています。
拡張機能は、ブラウザーのセキュリティ境界の一部です。
実践的な審査の問いは技術的なものです。
どの拡張機能ページがweb-accessible resourcesとして公開されているか
任意のWebサイトがそれらのページを埋め込んだり、メッセージを送ったりできるか
サービスワーカーは送信元のオリジンと意図を検証しているか
Webサイトが拡張機能のストレージに書き込んだり、機能フラグを有効にしたりできるか
拡張機能が機密性の高いドメインでスクリプトを注入したり、DOM操作を実行したりできるか
あるタブが拡張機能を橋として別のタブに入り込めるか
従来のブラウザーセキュリティモデルは、主にサイト同士を分離しておくことに関するものでした。HermeticReaderは新しい問題を示しています。サイト間の壁は立ったままでも、信頼されたヘルパーがひそかにその壁を貫く扉を作ってしまうことがあるのです。
攻撃者がWhatsAppを破る必要はないこともあります。
ブラウザーに信頼されている何かを説得して、代わりに読ませればよいだけなのです。
出典:
Guardio Labs、NVD、BleepingComputer
🛠️ 今週のツール
EDRが攻撃を検知したなら、調査はもう済んでいる。
そうとは限りません。
アラートは、何か怪しいことが起きたことを教えてくれます。しかし、攻撃者がどうやって侵入したのか、何を変更したのか、永続化を確立したのか、ほかにどのマシンが影響を受けている可能性があるのかまでは、必ずしも教えてくれません。
そこで登場するのがVelociraptorです。
Velociraptorは、オープンソースのデジタルフォレンジックおよびインシデント対応のプラットフォームです。Windows、Linux、macOSのエンドポイントをリモートで調査し、脅威をハンティングし、フォレンジックのエビデンスを収集するために使われます。
イメージとしては、次のようなものです。
osquery+インシデント対応+フォレンジック収集を一つにしたプラットフォーム。
何ができるのか
Velociraptorを使うと、セキュリティチームはエンドポイントの活動を調べ、ファイルやログを収集し、プロセスや永続化の仕組みを点検し、侵害の痕跡を検索し、同じ調査を複数のデバイスで実行できます。
Velociraptorは、artifactsと呼ばれる再利用可能な調査パッケージを使います。これらは、収集または照会すべきデータを定義します。たとえば次のようなものです。
実行中のプロセスとネットワーク接続
イベントログと実行履歴
怪しいファイル、ハッシュ、メタデータ
サービス、スケジュールされたタスク、その他の永続化手法
ユーザーとシステムの活動
チームは、組み込みのartifactsを使うことも、コミュニティのものを改変することも、Velociraptor Query Language(VQL)を使って独自のものを作ることもできます。
一つのアラートから全端末のハンティングへ
EDRが、ある従業員のノートPC上の怪しいスクリプトを検知したとします。
Velociraptorがあれば、対応チームは次のことができます。
影響を受けたエンドポイントを調べる。
関連するログ、ファイル、プロセスのデータを収集する。
ハッシュ、ファイル名、パスなど、有用な指標を抽出する。
社内のほかのエンドポイントで同じ指標を検索する。
一致したすべてのデバイスからエビデンスを収集する。
Velociraptorは、この全端末にわたる収集をHuntと呼びます。
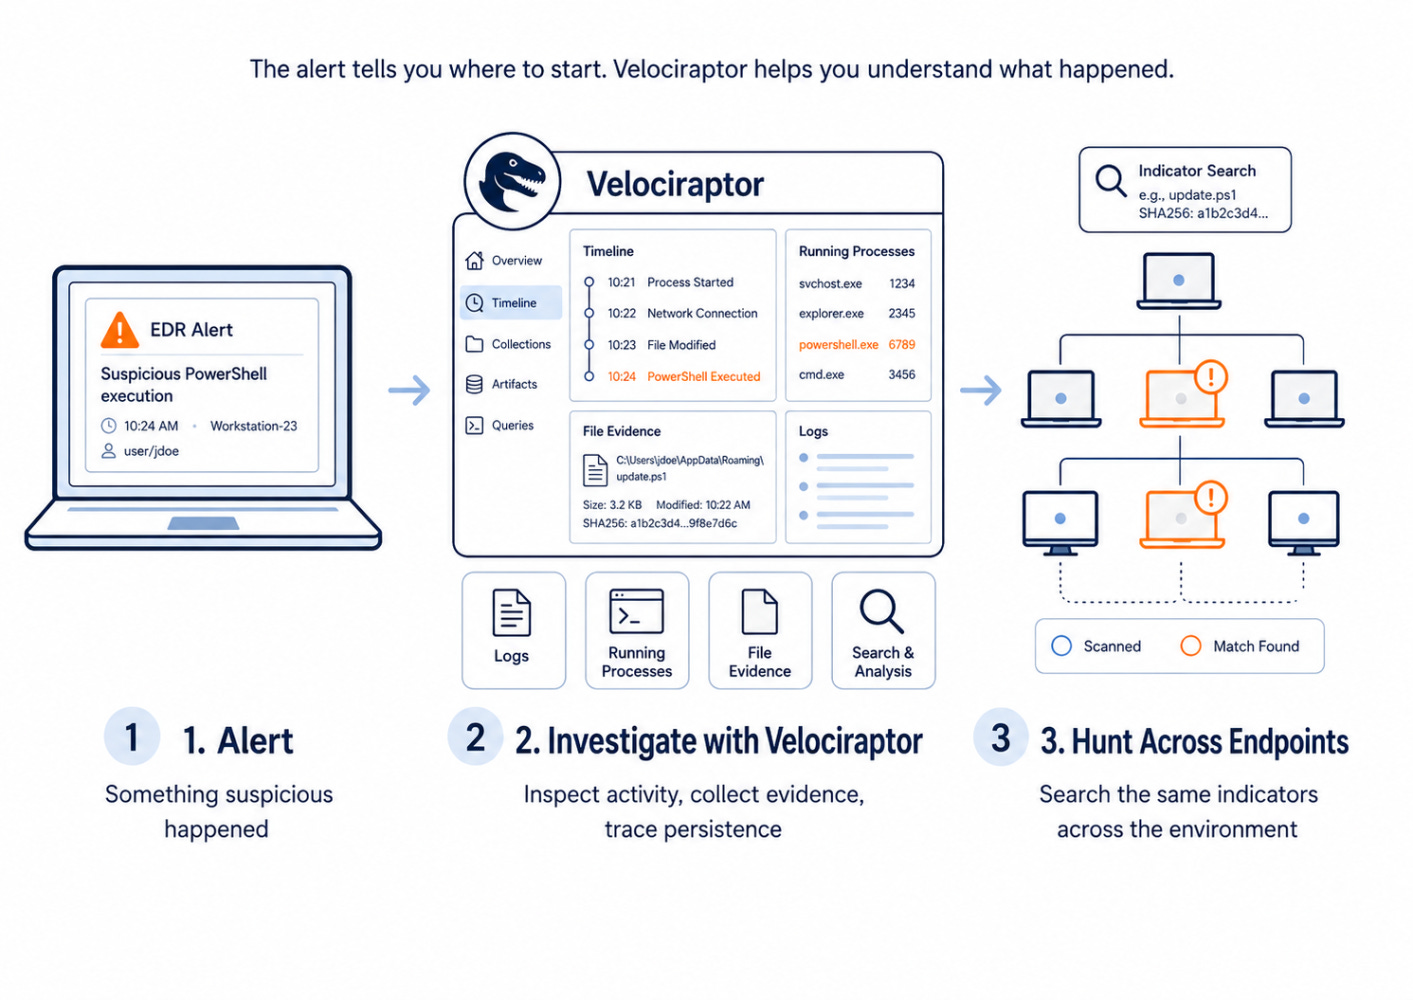
これは最大の強みの一つです。調査は、最初のアラートを出したマシンで止まる必要がありません。チームはすぐにこう問うことができます。
ほかにどこで同じことが起きているのか。
VQLが重要な理由
VQLを使えば、調査担当者は何を見つけたいのか、何を収集したいのかを正確に定義できます。
新しいエビデンスが出てきたら、対応担当者はクエリを作成し、artifactとしてパッケージ化し、環境全体で実行できます。そのため、Velociraptorは、情報が明らかになるにつれて変化していく調査に役立ちます。
その代わり、常にクリック一つで使えるツールというわけではありません。最大限に活用するには、エンドポイントのデータとフォレンジック調査についてある程度の知識が必要です。
置き換えないもの
Velociraptorは、アンチウイルスでも、EDRでも、SIEMでもありません。
主な役割は、攻撃を防ぐことやあらゆるアラートを生成することではありません。セキュリティチームが怪しい活動を調査し、エビデンスを収集し、エンドポイント全体でハンティングするのを助けることです。
検知ツール、脅威インテリジェンス、ケース管理プラットフォーム、そして検出結果を解釈できる人間の対応担当者と組み合わせたときに、最も力を発揮します。
アラートは、どこから始めればよいかを教えてくれます。
Velociraptorは、実際に何が起きたのかを理解する助けになります。
👏 今週の人物
Al-Amir Badmus
今週は、VulnBankを手がけたセキュリティエンジニアのAl-Amir Badmusを紹介します。
彼がVulnBankを作ったのは、アプリケーションセキュリティを練習するための現実的な環境を提供するためです。脆弱なWebプラットフォームとそのAPIだけでなく、実践的なモバイルセキュリティテスト用に設計されたモバイルアプリケーションも用意されています。
このプロジェクトは、学習者にも経験豊富なセキュリティ専門家にも、実際の攻撃シナリオを試し、脆弱性同士がどうつながるかを理解し、孤立した例ではなく実践を通じてスキルを磨く場を提供しています。
VulnBank WebとVulnBank Mobileの両方を構築し、改善し続けていることから、Al-Amir Badmusを今週の人物に選びました。
📅 今週のイベント
DEF CON 34のAppSec Village
一般的なカンファレンス講演を聞くより、ソフトウェアを壊して直すほうが好きなら、AppSec Villageは追いかける価値があります。
DEF CON 34の期間中に開催されるこのビレッジは、技術講演、ワークショップ、オープンソースツールのデモ、AppSecに特化したCTFによって、アプリケーションセキュリティを一か所に集めます。
プログラムは、APIセキュリティ、ソフトウェアサプライチェーン、クラウドとコンテナのセキュリティ、モバイル、IoT、アイデンティティ、AIセキュリティなどの分野をカバーしています。攻撃側と防御側の両方の実務者を対象に、脆弱性が実際にどう機能するかを示すことに重点を置いています。
📍 Las Vegas Convention Center
📅 2026年8月7日~9日
📚 今週の本
The Tangled Web
Webアプリケーションを守るのは、なぜこれほど難しいのでしょうか。
The Tangled Webで、Michal Zalewskiはブラウザーのインターフェースの裏側を掘り下げ、URL、Cookie、オリジン、HTML、ブラウザーのセキュリティルールが実際にどう機能するのか、そしてそれらの奇妙な相互作用がどのように脆弱性を生むのかを解説しています。
よくあるバグの一覧を超えてWebセキュリティを理解したい人にとって、有益な一冊です。
😅 今週のミーム
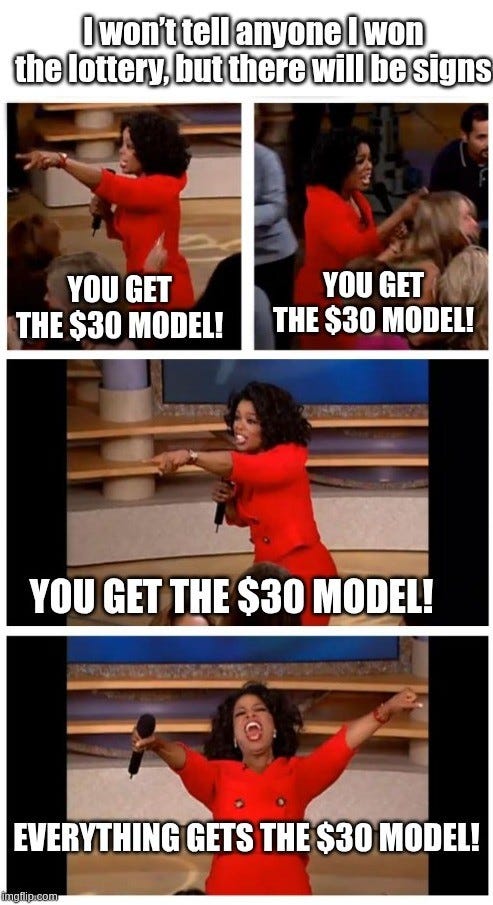
2つのモデルが同じ検証済みの成果に到達したとしても、あなたはより高価なほうをより信頼しますか。
The Breach Brief、Ostorlabチーム