モバイルアプリを継続的に監視するための2つの効率的な機能
モバイルアプリを開発する場合でも、そのセキュリティを評価する場合でも、新しいリリースのたびに継続的にレビューする必要があります。アプリのビルド、ファイルのアップロード、スキャンの作成を繰り返すのは、すぐに煩わしくなります。Ostorlabは、アプリのテストの負担を軽減する2つの新機能の導入を発表します。
モバイルアプリを開発する場合でも、そのセキュリティを評価する場合でも、新しいリリースのたびに継続的にレビューする必要があります。アプリのビルド、ファイルのアップロード、スキャンの作成を繰り返すのは、すぐに煩わしくなります。 Ostorlabは、アプリのテストの負担を軽減する2つの新機能の導入を発表します。
アプリの継続的な監視
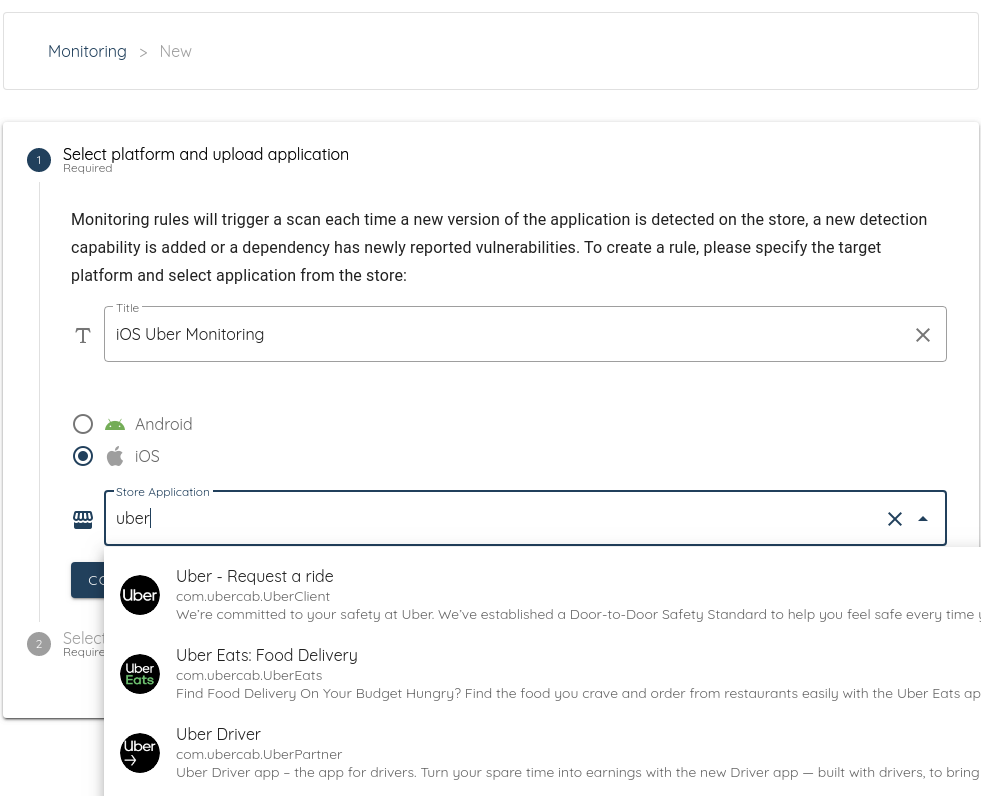
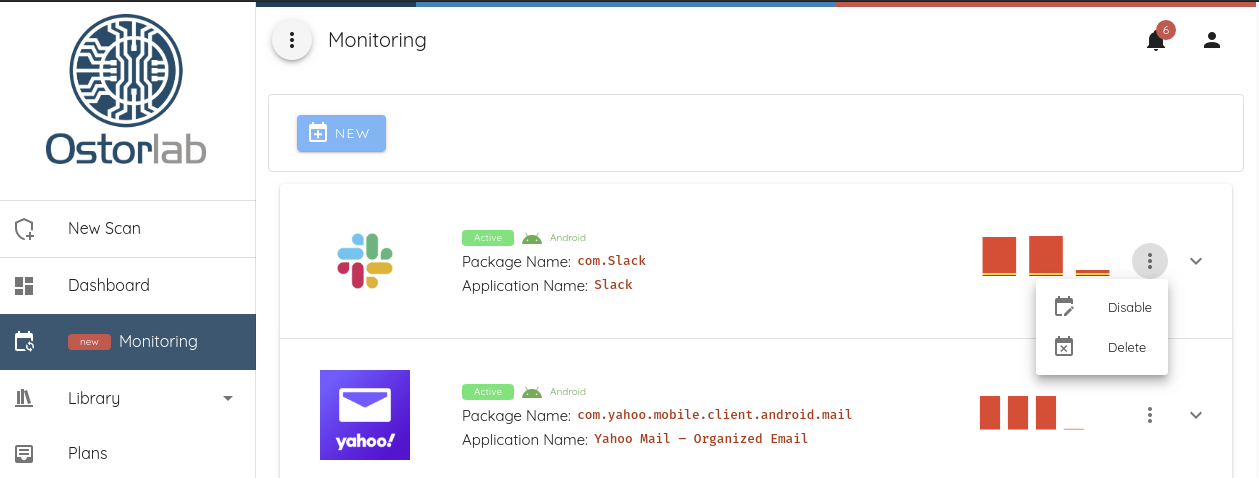
アプリの継続的な監視機能では、アプリ名、パッケージ名、またはバンドルIDで検索して、ストア上のアプリを簡単に見つけられます。
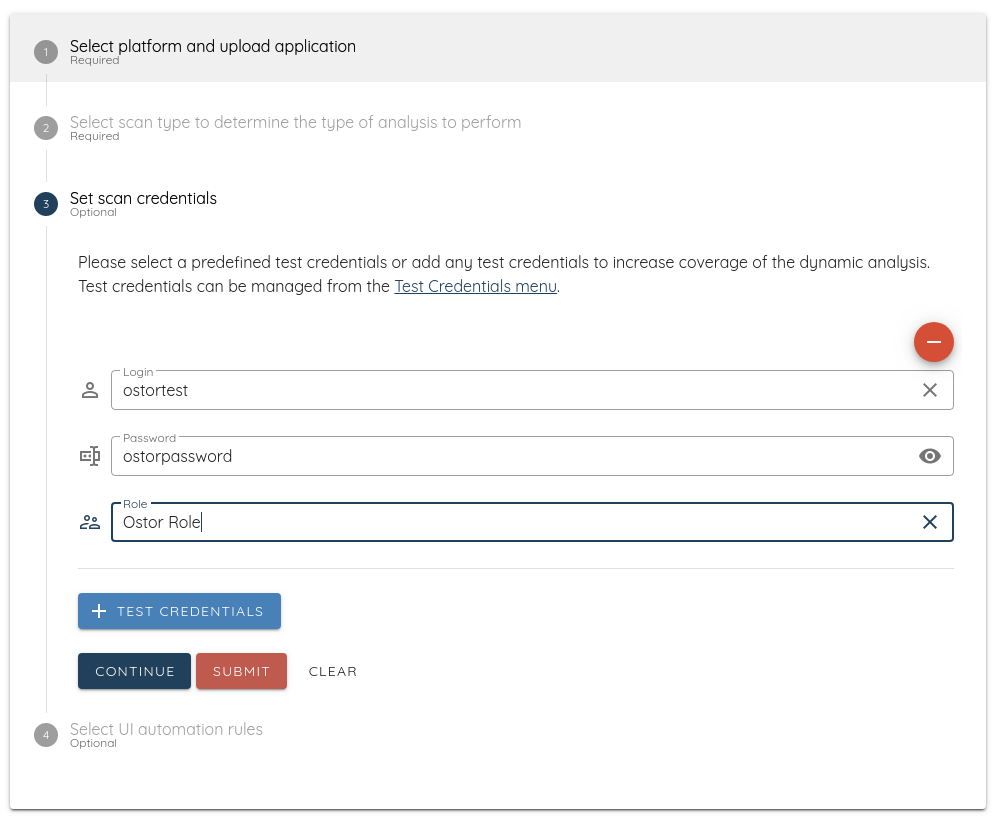
継続的な監視のルールは、対象のアプリを選択し、テスト用の認証情報またはUI自動化ルールを設定して構成します。Ostorlabの認証付きテストとUI自動化のサポートについてよくご存じない場合は、ガイドで詳細をご確認ください。
監視ルールを作成すると、Ostorlabはストアに新しいバージョンがないかを継続的に確認し、新しいスキャンを自動的に開始します。React Nativeなどのフレームワークを使ってサイレントアップデートを行うアプリも、少なくとも週に1回はスキャンされるため、対象に含まれます。
今後は、新しい検出機能の導入時や、アプリの依存関係に影響する新しいCVEが検出された際にも、スキャンが開始されるようになります。
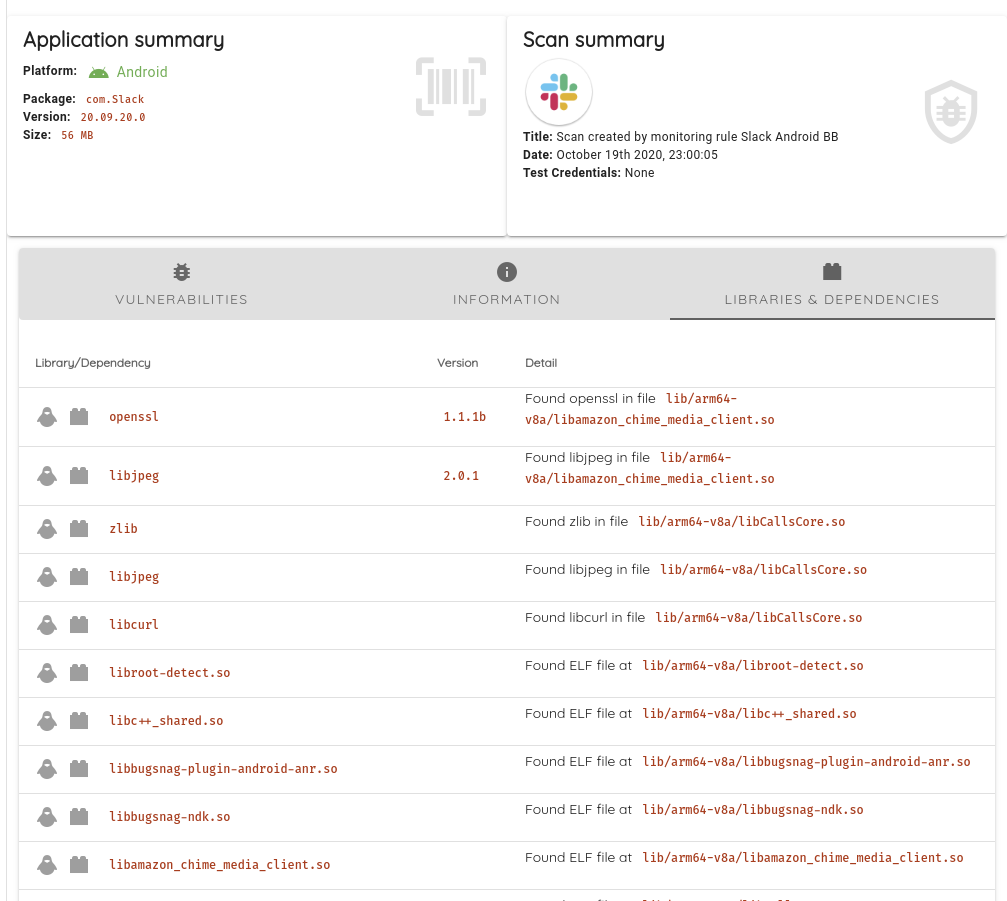
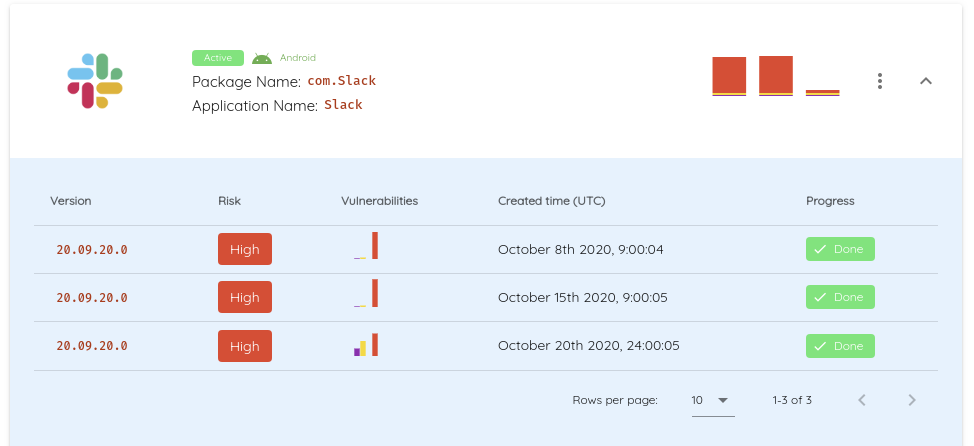
継続的な監視により、アプリがどのように進化しているか、脆弱性がどのくらいの頻度で持ち込まれ修正されているかを把握でき、たとえばバグバウンティのためにアプリのアタックサーフェスを追跡する作業が容易になります。
Jenkins CI/CD連携
ストアのアプリ監視に加えて、Ostorlabは、セキュリティスキャンをデプロイパイプラインに組み込むための新しいオープンソースのJenkinsプラグインも公開しました。CI/CDにセキュリティを組み込むことは、開発プロセスのできるだけ早い段階でセキュリティを取り入れるための簡単な一歩です。また、セキュリティ専門家が介入して問題の検出と修正を確認する必要のない、ボトムアップ型のセキュリティへのアプローチを実現できます。
プラグインの使い方は簡単です。
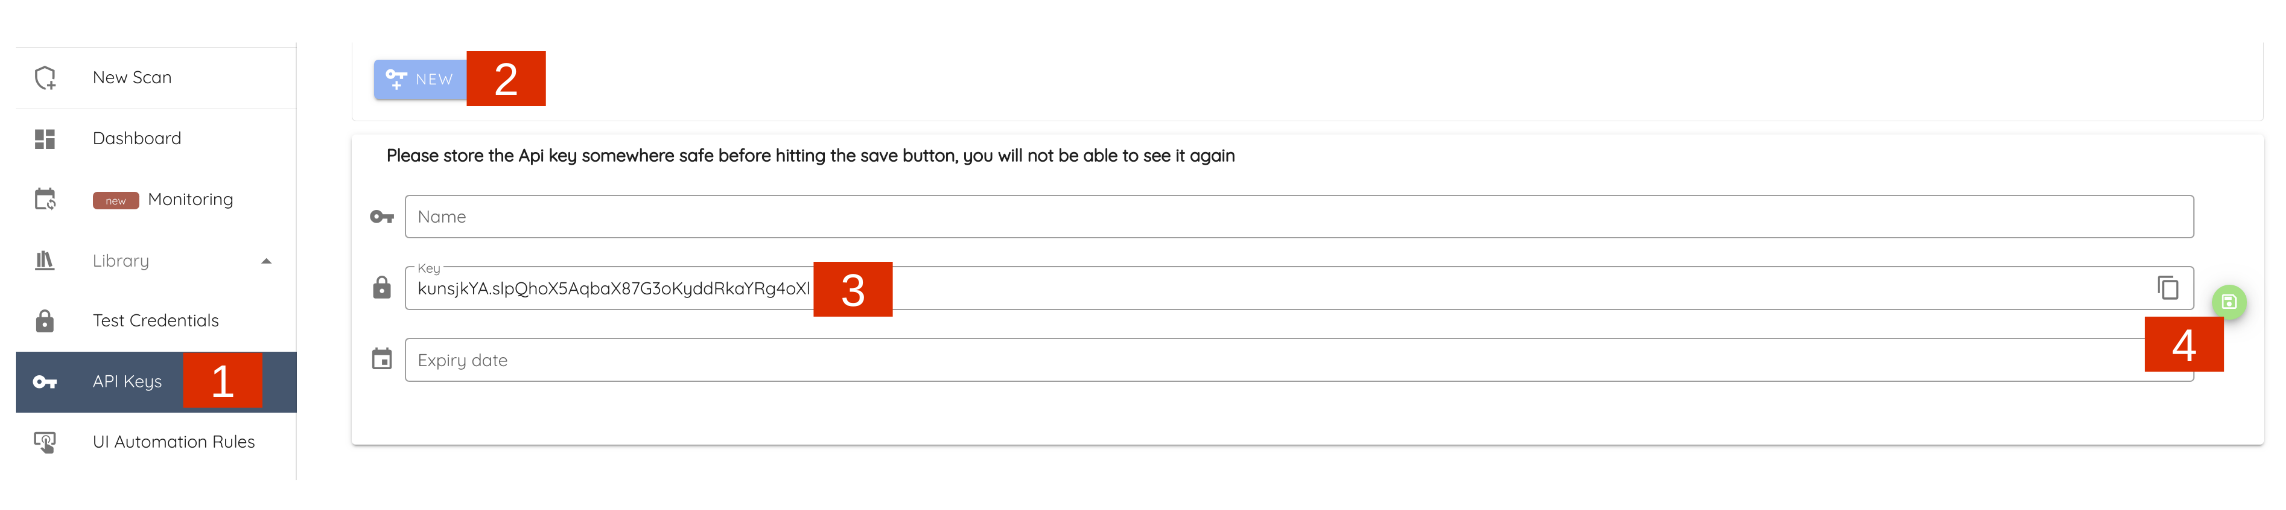
- UIからワンクリックでAPIキーを生成する
- Jenkinsリポジトリからプラグインをインストールする
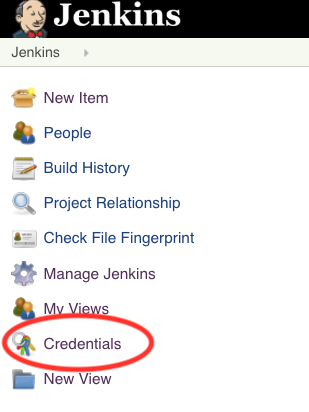
- 新しいAPIキーでプラグインを設定する
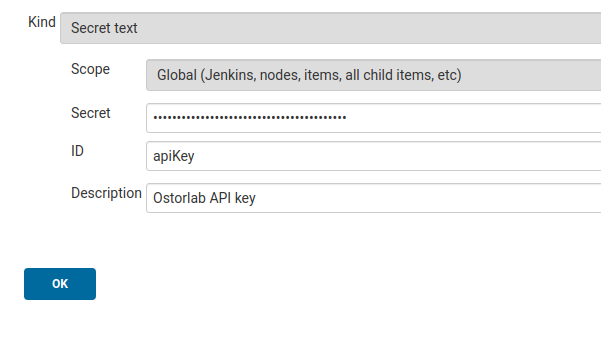
- パイプラインにプラグインを追加する
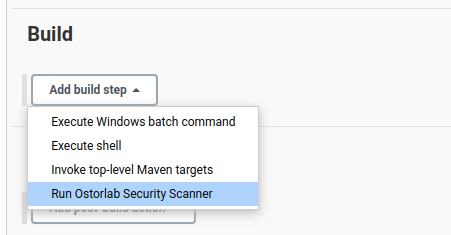
より詳しい手順については、プラグインのドキュメントをこちらでご確認ください。
これらの機能はすべて無料でご利用いただけます。アカウントの作成はこちらから。
タグ:
ci/cd