Deux fonctionnalités efficaces pour surveiller en continu les applications mobiles
Que nous développions une application mobile ou que nous évaluions sa sécurité, nous devons la revoir en continu à chaque nouvelle version. Compiler l'application, envoyer le fichier et créer un scan de façon répétitive devient vite pénible. Ostorlab est heureux d'annoncer l'introduction de deux nouvelles fonctionnalités pour alléger la charge de test de votre application.
Que nous développions une application mobile ou que nous évaluions sa sécurité, nous devons la revoir en continu à chaque nouvelle version. Compiler l'application, envoyer le fichier et créer un scan de façon répétitive devient vite pénible. Ostorlab est heureux d'annoncer l'introduction de deux nouvelles fonctionnalités pour alléger la charge de test de votre application.
Surveillance continue des applications
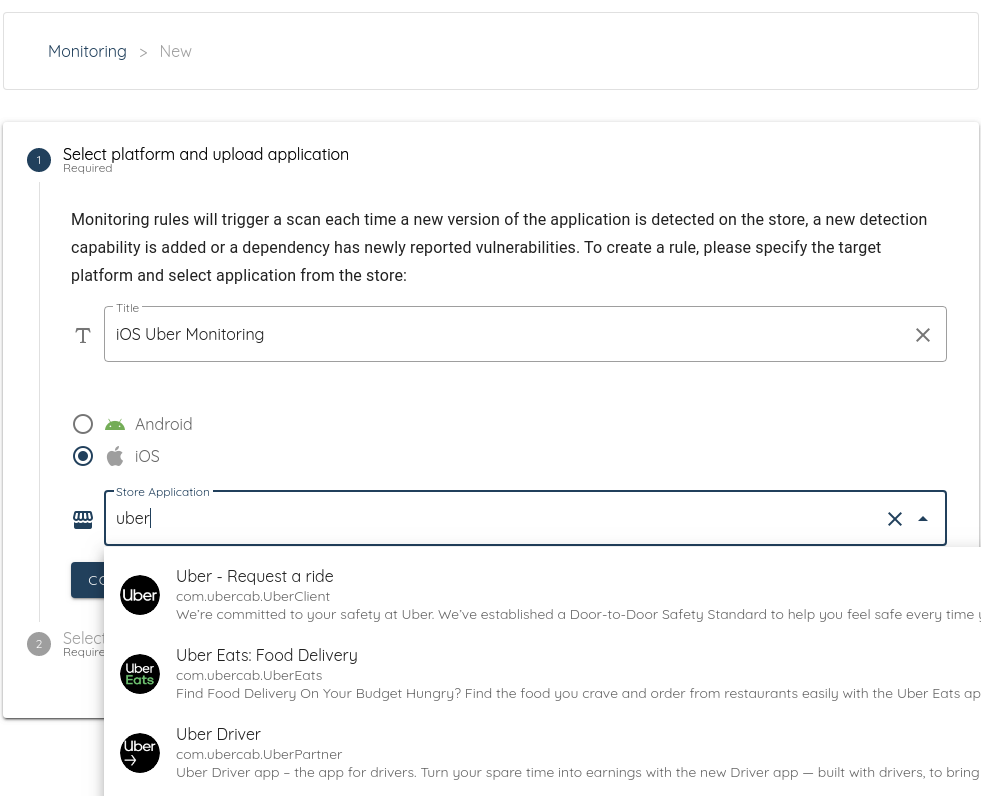
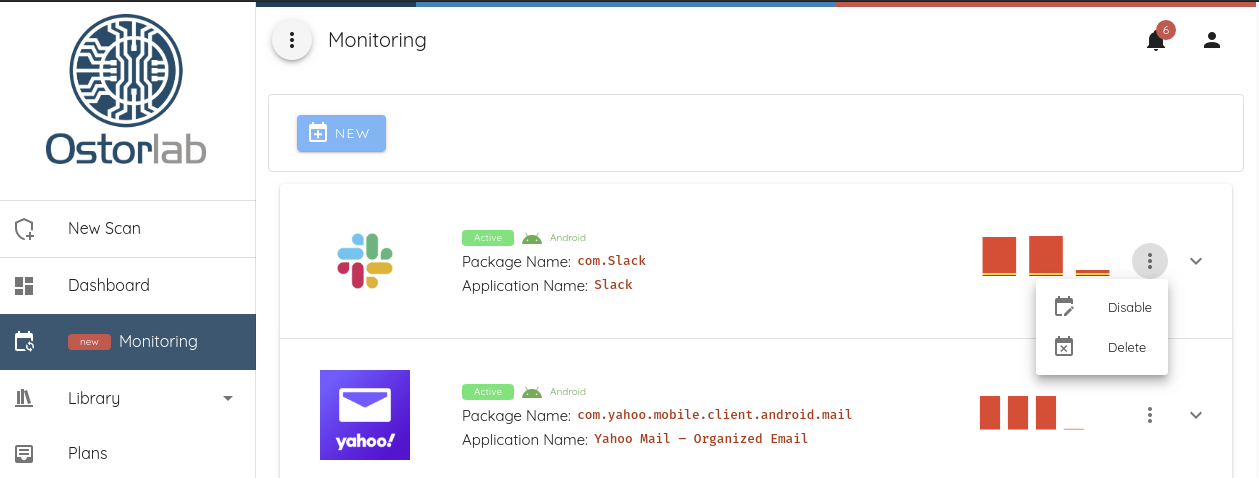
La surveillance continue des applications permet de découvrir facilement des applications sur le store, en recherchant par nom d'application, nom de package ou identifiant de bundle.
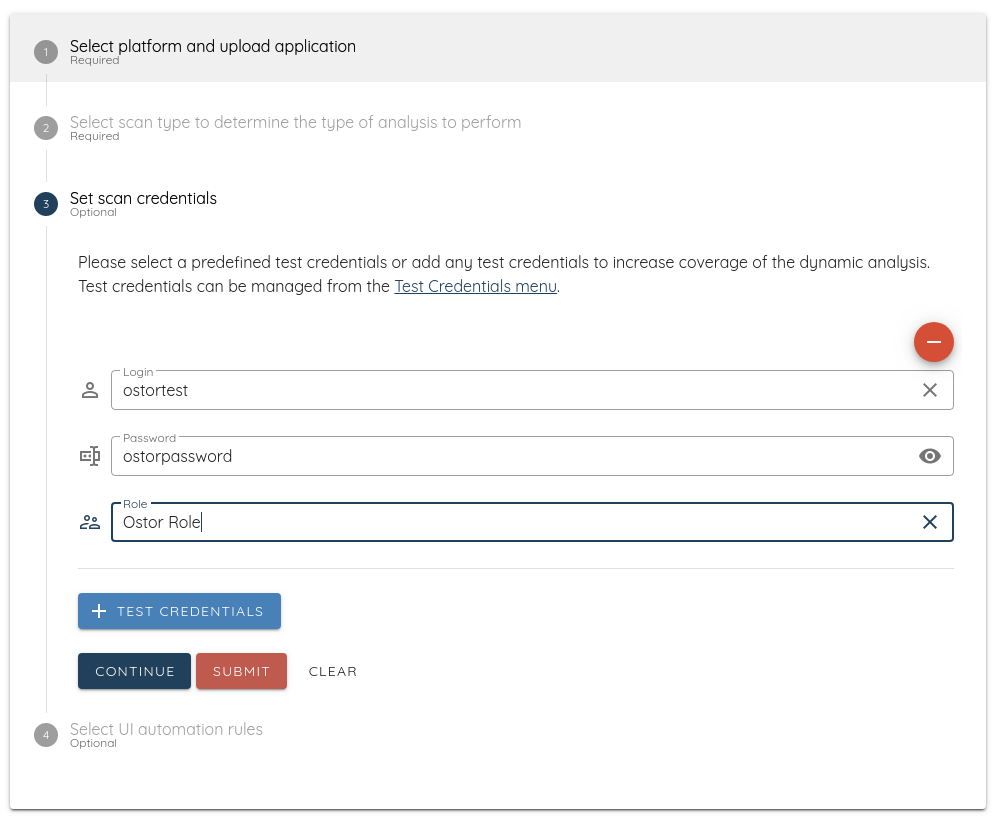
Les règles de surveillance continue se configurent en sélectionnant l'application cible, puis en définissant des identifiants de test ou des règles d'automatisation de l'interface. Si vous ne connaissez pas la prise en charge par Ostorlab des tests authentifiés et de l'automatisation de l'interface, consultez notre guide pour plus d'informations.
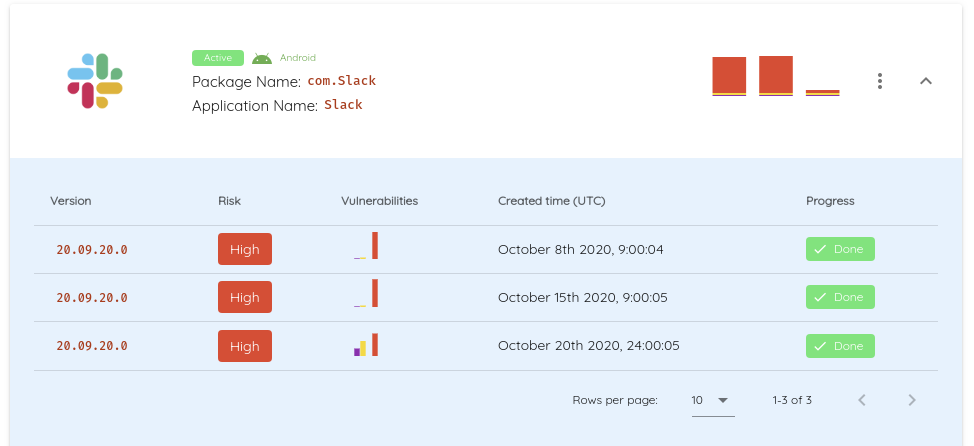
Une fois une règle de surveillance créée, Ostorlab vérifie en continu le store à la recherche de nouvelles versions et déclenche automatiquement un nouveau scan. Les applications avec des mises à jour silencieuses, utilisant des frameworks comme React Native, sont également couvertes, car elles sont scannées au moins une fois par semaine.
À l'avenir, des scans seront aussi déclenchés lors de l'introduction d'une nouvelle capacité de détection ou de la détection d'une nouvelle CVE affectant une dépendance de l'application.
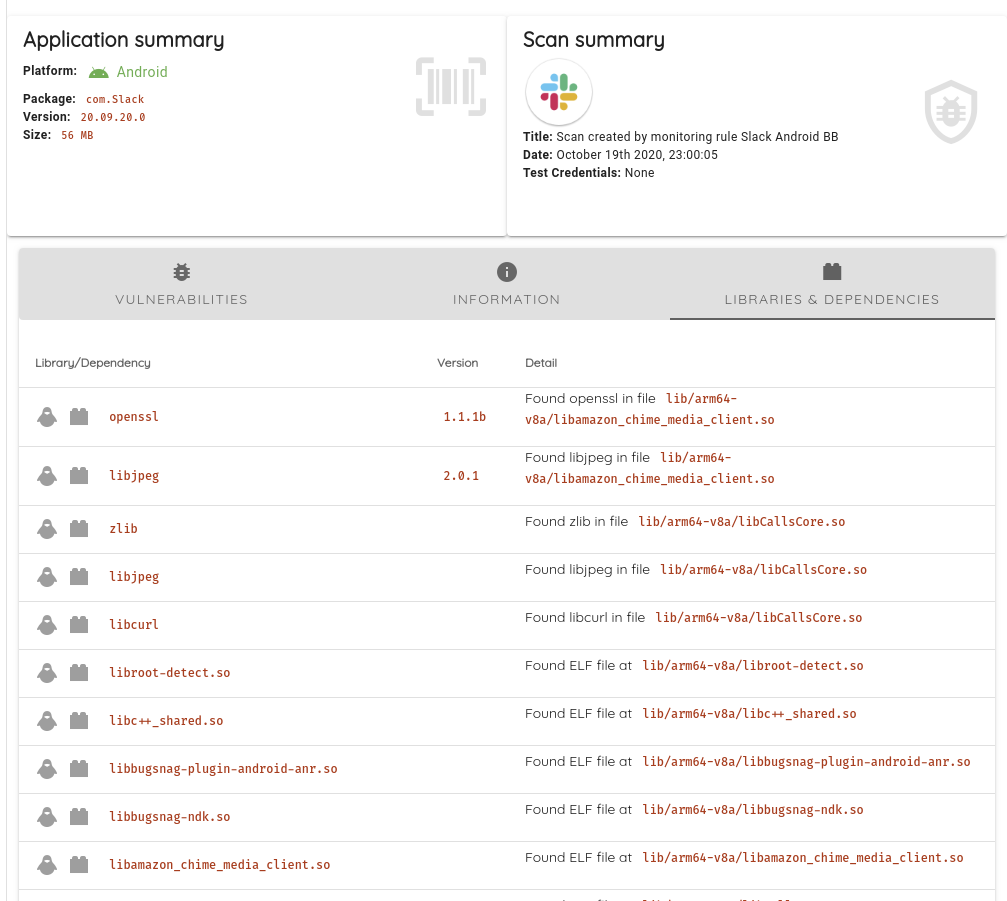
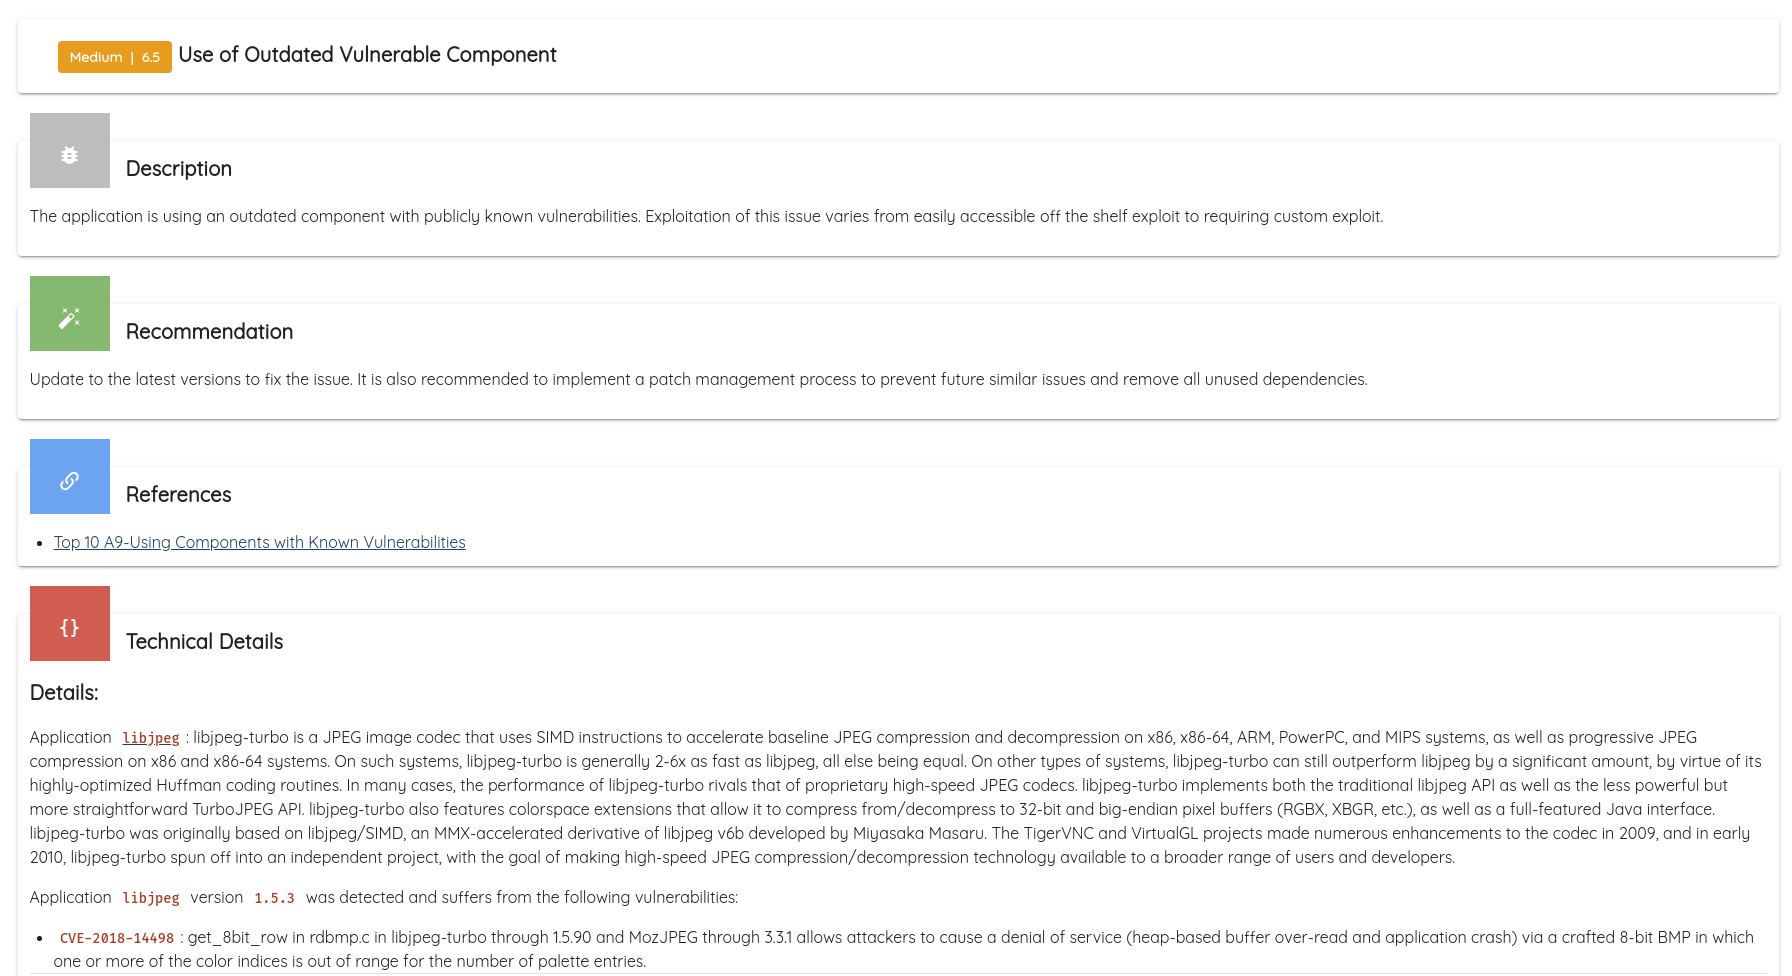
La surveillance continue donne un aperçu de l'évolution d'une application, de la fréquence à laquelle des vulnérabilités sont introduites et corrigées, et facilite le suivi de la surface d'attaque d'une application, par exemple pour le bug bounty.
Intégration CI/CD avec Jenkins
En plus de la surveillance des applications du store, Ostorlab a également publié un nouveau plugin Jenkins open source pour intégrer l'analyse de sécurité à votre pipeline de déploiement. Intégrer la sécurité à votre CI/CD est un moyen simple d'adopter la sécurité le plus tôt possible dans le processus de développement et d'avoir une approche ascendante de la sécurité, qui ne nécessite pas l'intervention d'un expert en sécurité pour s'assurer que les problèmes sont détectés et corrigés.
Les étapes pour utiliser le plugin sont simples :
- Générez une clé d'API, à un clic dans l'interface
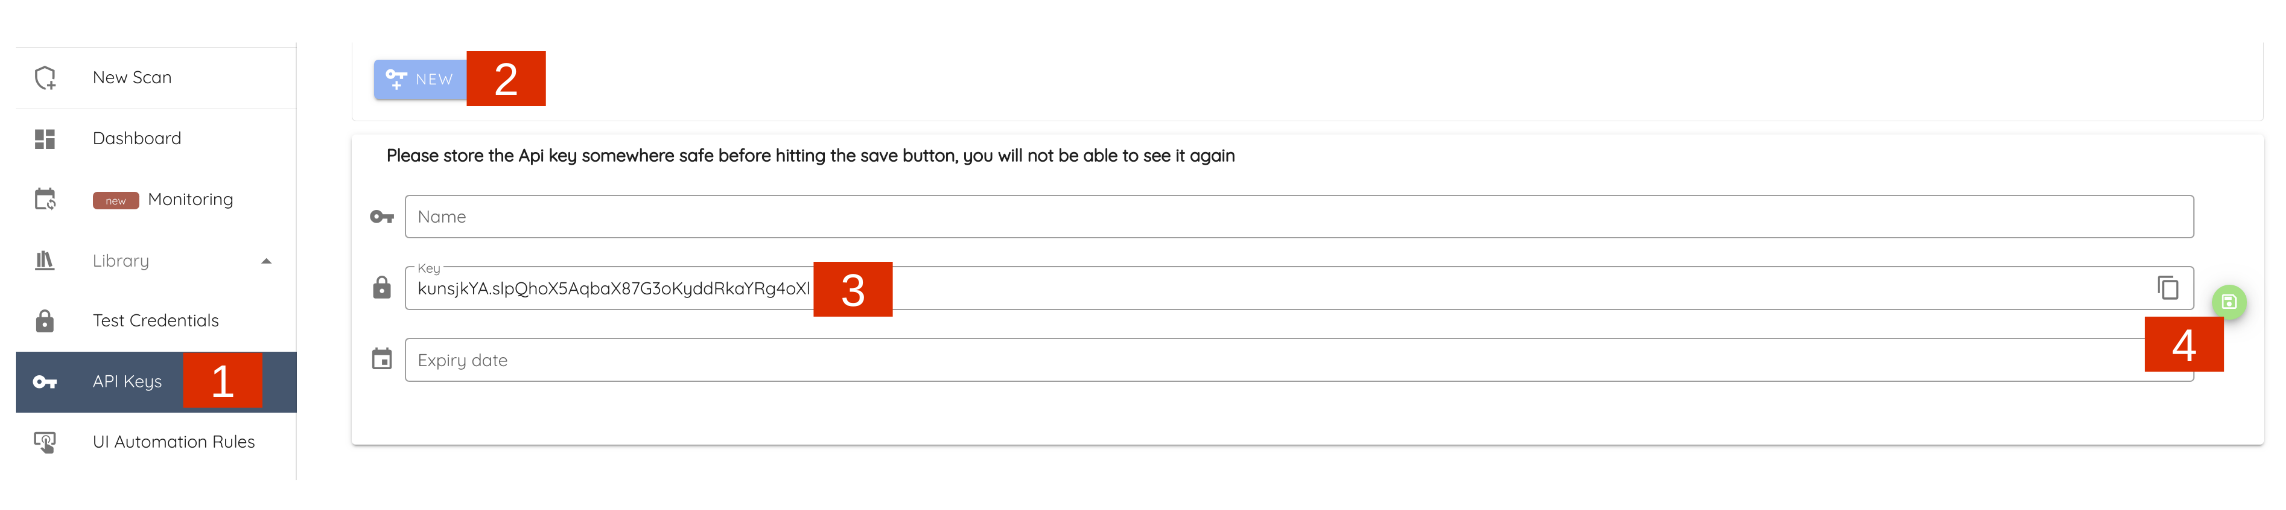
- Installez le plugin depuis le dépôt Jenkins
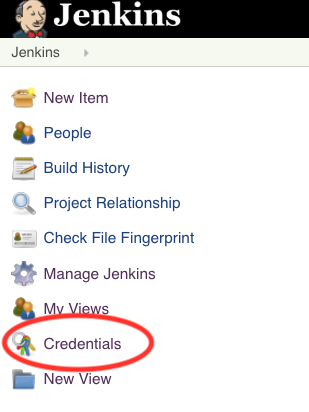
- Configurez le plugin avec la nouvelle clé d'API
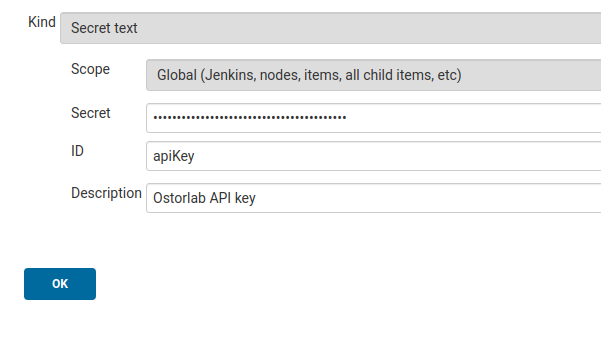
- Ajoutez le plugin à votre pipeline
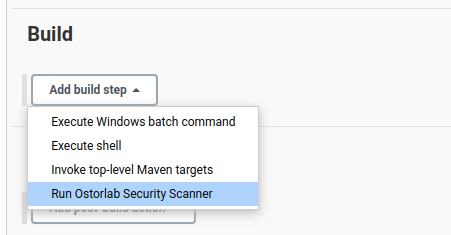
Pour des étapes plus détaillées, consultez la documentation du plugin ici.
Pour profiter de toutes ces fonctionnalités, TOUTES GRATUITES, créez un compte ici.
Tags :
ci/cd