Dos funcionalidades eficaces para monitorizar de forma continua las aplicaciones móviles
Tanto si desarrollamos una aplicación móvil como si evaluamos su seguridad, necesitamos revisarla de forma continua con cada nueva versión. Compilar la aplicación, subir el archivo y crear un escaneo una y otra vez se vuelve rápidamente una molestia. Ostorlab se complace en anunciar la incorporación de dos nuevas funcionalidades para aliviar la carga de probar su aplicación.
Tanto si desarrollamos una aplicación móvil como si evaluamos su seguridad, necesitamos revisarla de forma continua con cada nueva versión. Compilar la aplicación, subir el archivo y crear un escaneo una y otra vez se vuelve rápidamente una molestia. Ostorlab se complace en anunciar la incorporación de dos nuevas funcionalidades para aliviar la carga de probar su aplicación.
Monitorización continua de aplicaciones
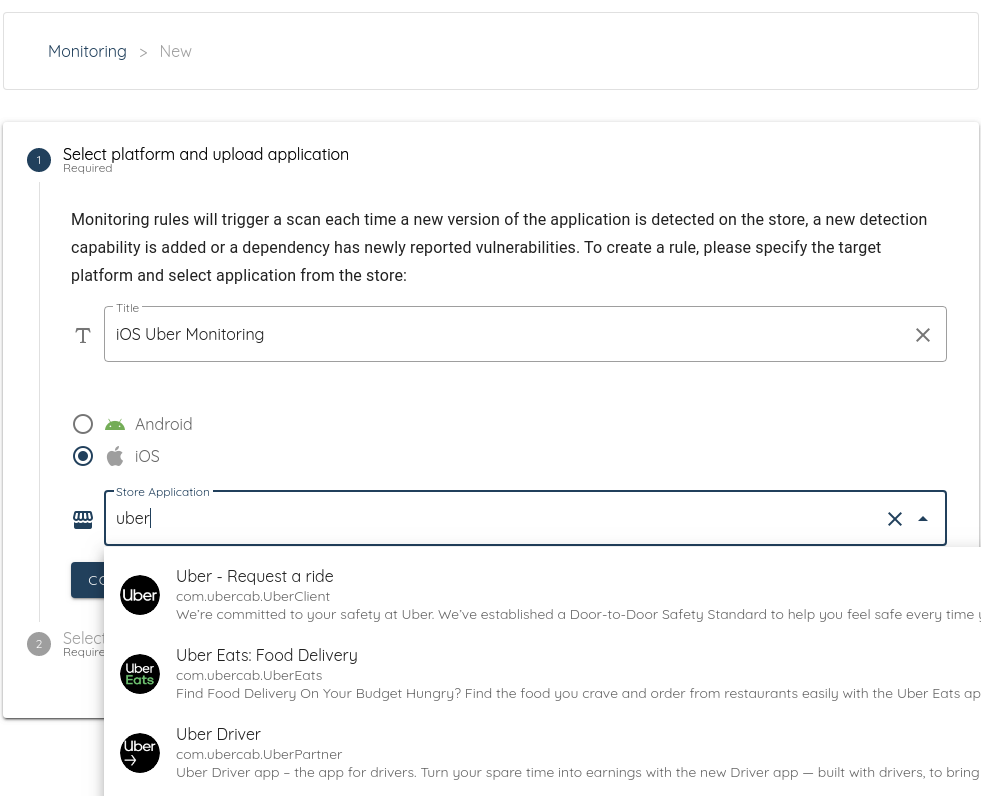
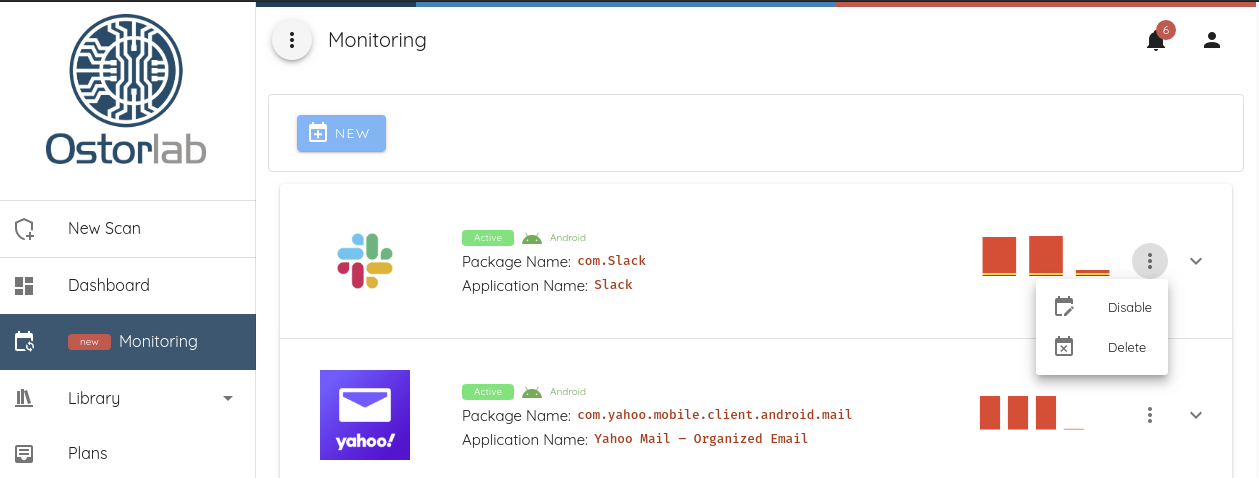
La monitorización continua de aplicaciones permite descubrir fácilmente aplicaciones en la tienda, buscando por nombre de la aplicación, nombre del paquete o bundle Id.
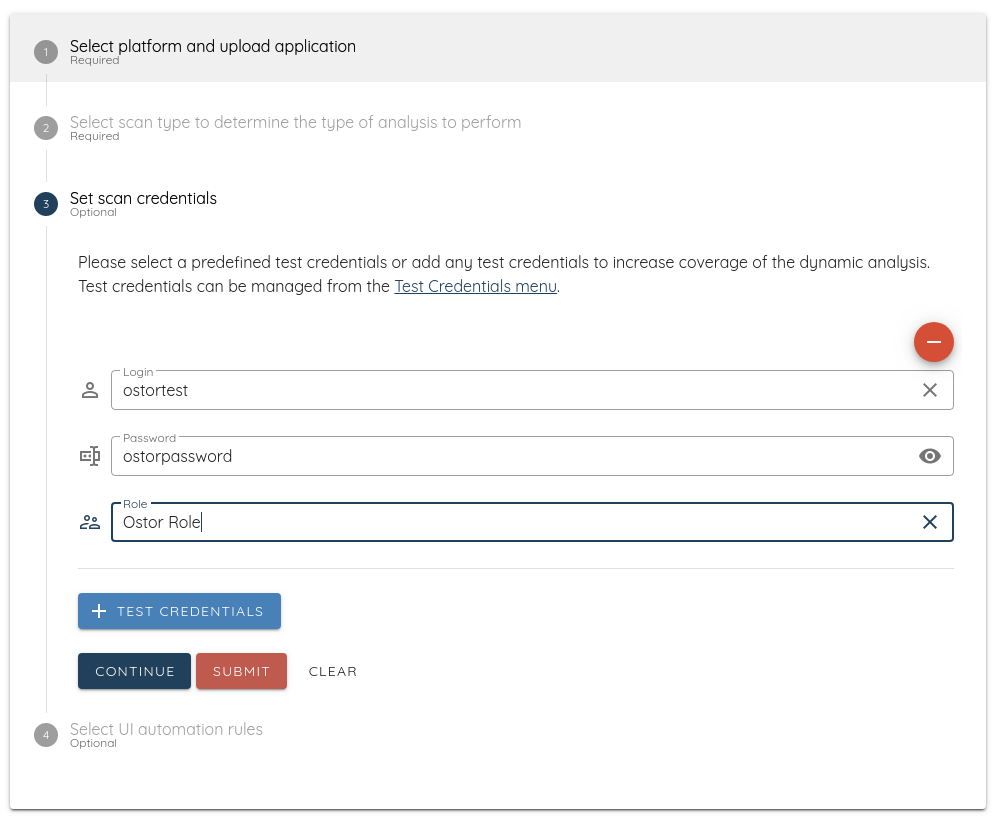
Las reglas de monitorización continua se configuran seleccionando la aplicación objetivo y estableciendo las credenciales de prueba o las reglas de automatización de la interfaz de usuario. Si no está familiarizado con la compatibilidad de Ostorlab con las pruebas autenticadas y la automatización de la interfaz de usuario, consulte nuestra guía para obtener más información.
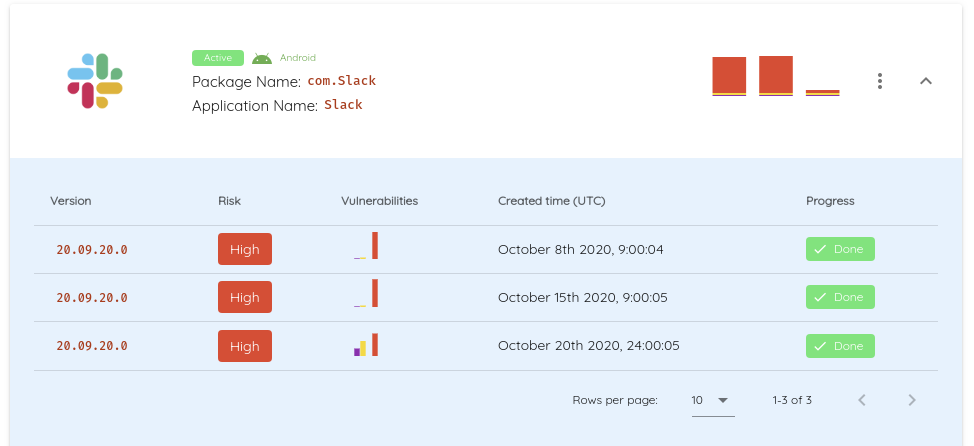
Una vez creada una regla de monitorización, Ostorlab comprueba continuamente la tienda en busca de nuevas versiones y activa automáticamente un nuevo escaneo. Las aplicaciones con actualizaciones silenciosas, que utilizan frameworks como React Native, también quedan cubiertas, ya que se escanean al menos una vez por semana.
En el futuro, los escaneos también se activarán con la introducción de una nueva capacidad de detección o la detección de un nuevo CVE que afecte a una dependencia de la aplicación.
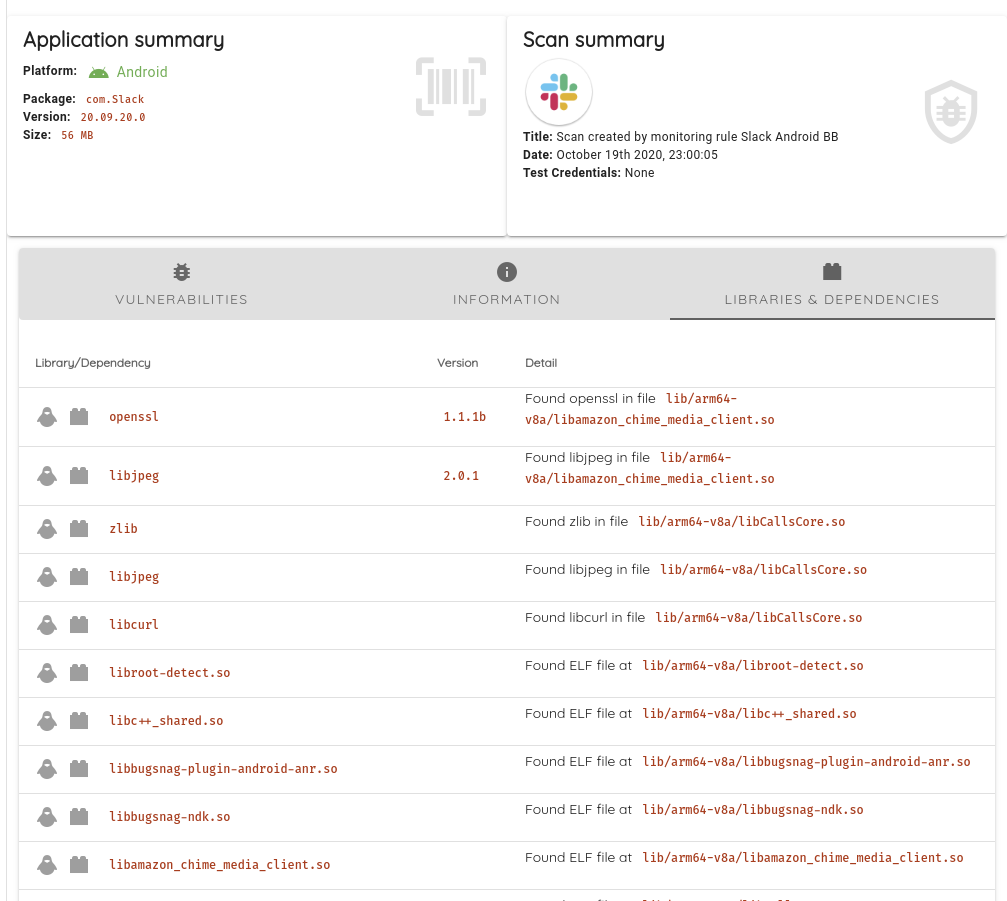
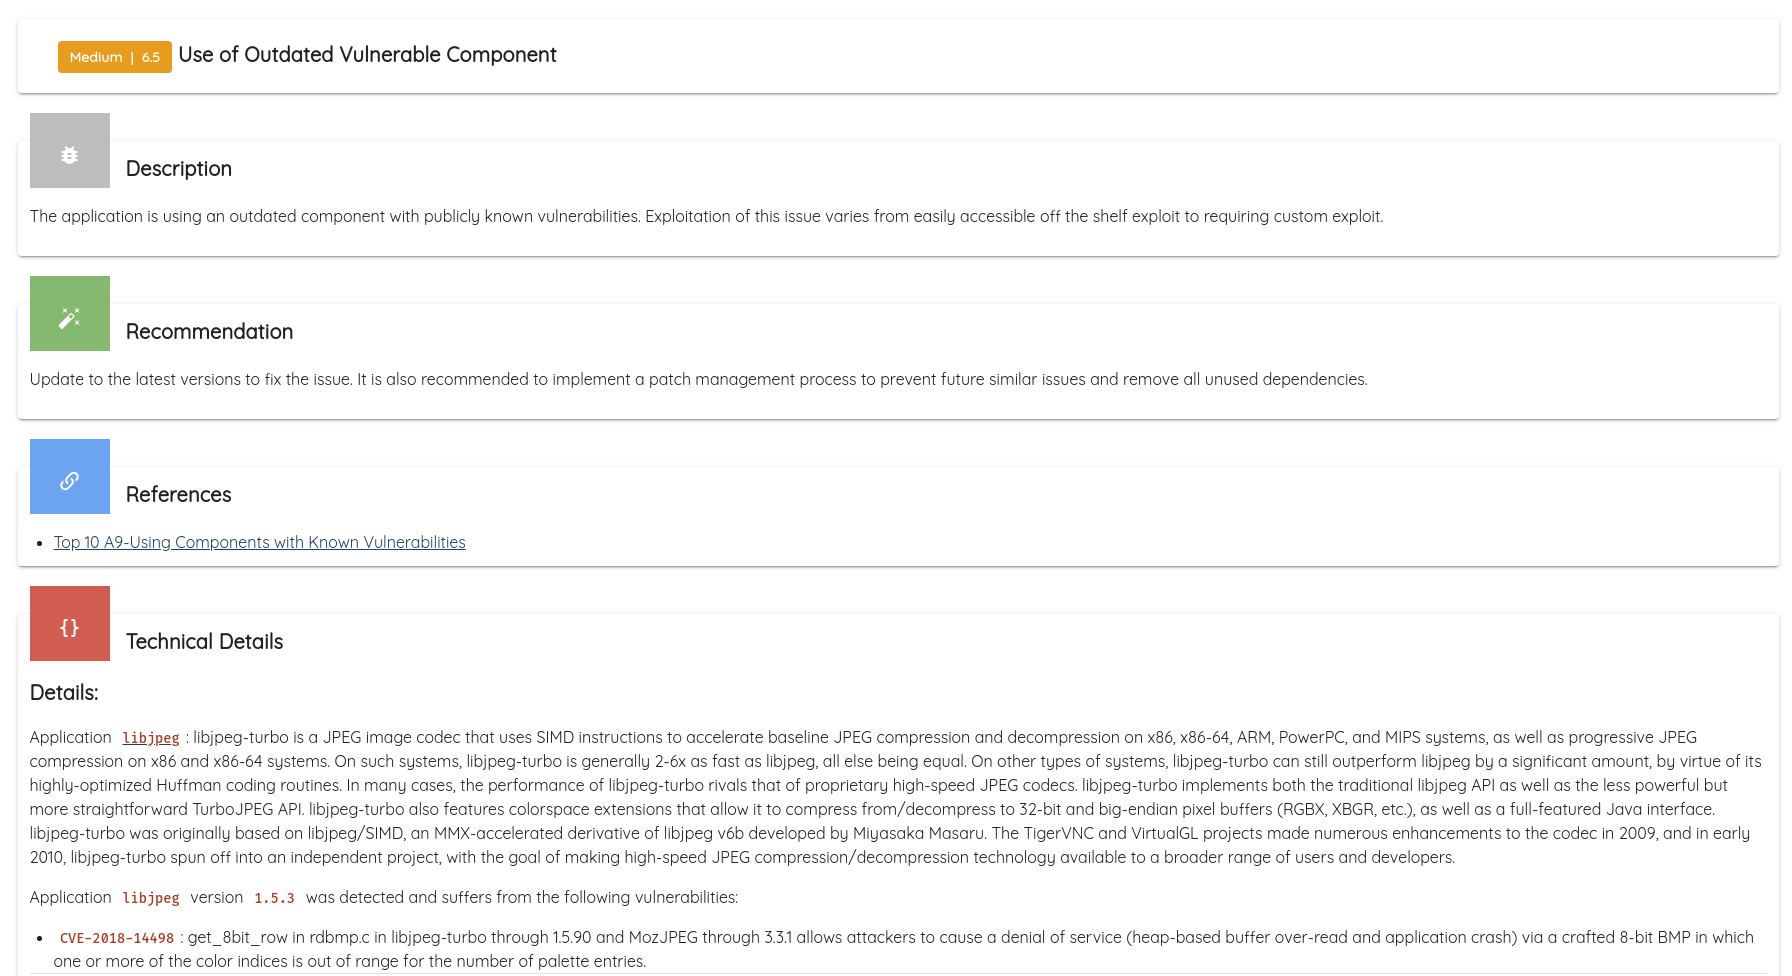
La monitorización continua ofrece información sobre cómo evoluciona una aplicación, con qué frecuencia se introducen y se corrigen vulnerabilidades, y facilita la tarea de seguir la superficie de ataque de una aplicación, por ejemplo, para la caza de recompensas (bounty hunting).
Integración de CI/CD con Jenkins
Además de la monitorización de aplicaciones de la tienda, Ostorlab ha publicado también un nuevo plugin de código abierto para Jenkins que integra el escaneo de seguridad en su pipeline de despliegue. Integrar la seguridad en su CI/CD es un paso sencillo para adoptar la seguridad lo antes posible en el proceso de desarrollo y tener un enfoque de abajo arriba de la seguridad que no requiere la intervención de un experto en seguridad para garantizar que los problemas se detecten y se corrijan.
Los pasos para utilizar los plugins son sencillos:
- Genere una clave de API, a un clic de distancia en la interfaz
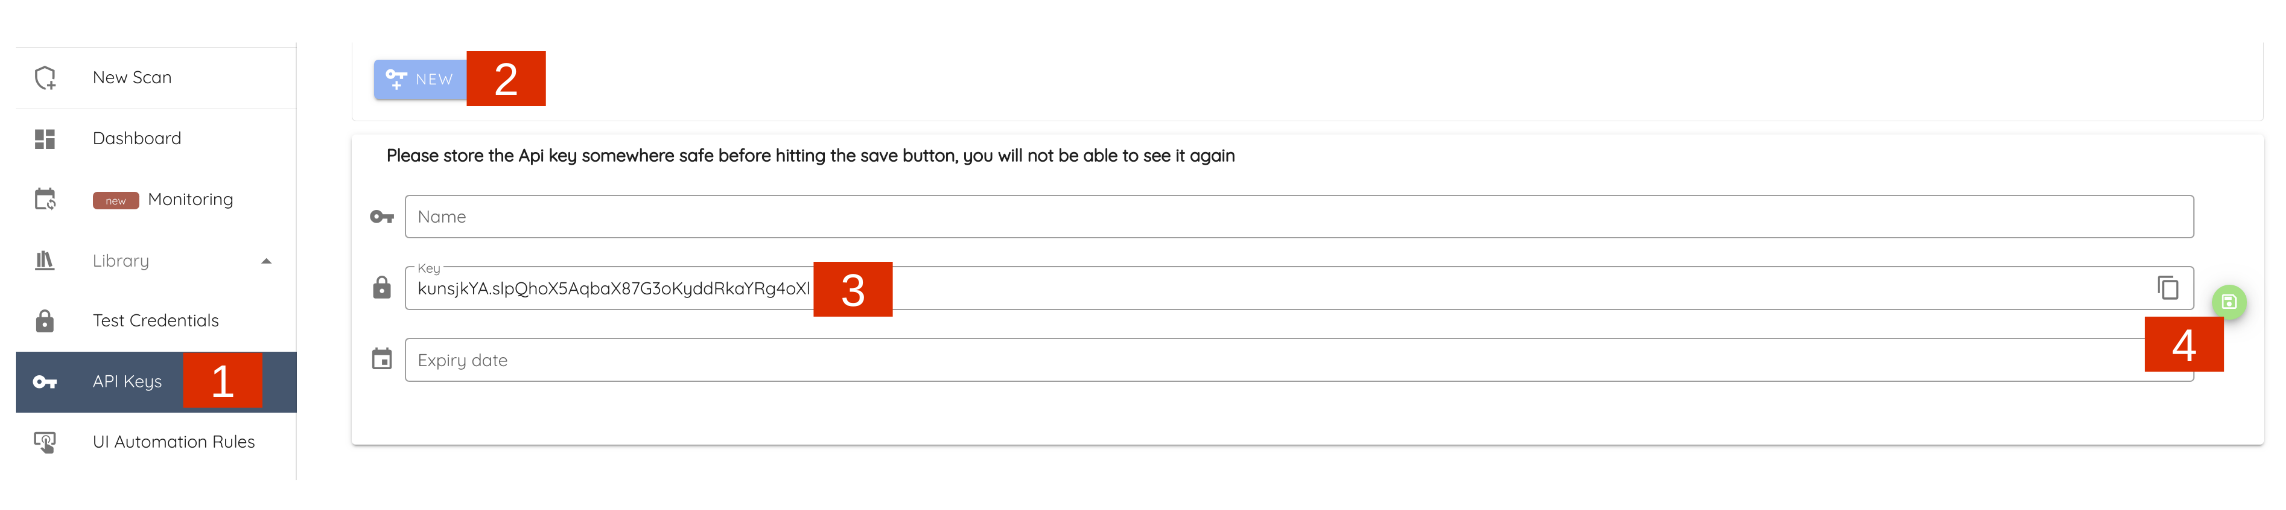
- Instale el plugin desde el repositorio de Jenkins
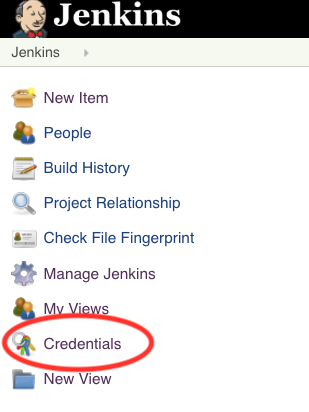
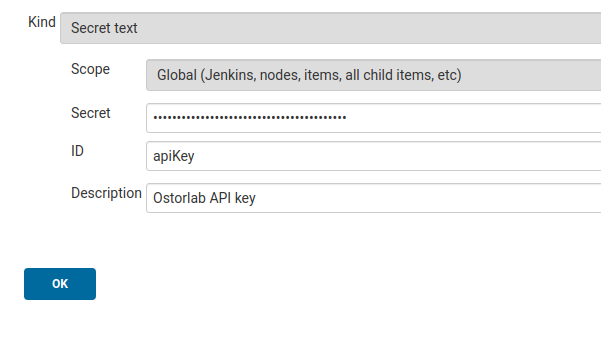
- Configure el plugin con la nueva clave de API
- Añada el plugin a su pipeline
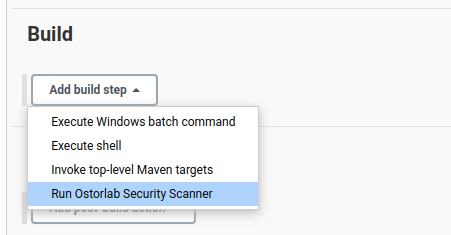
Para ver los pasos con más detalle, consulte la documentación del plugin aquí.
Para aprovechar todas estas funcionalidades, TODAS GRATUITAS, cree una cuenta aquí.
Etiquetas:
ci/cd