Firecracker の MMDS 秘密情報が API ログの伏字回避で漏えい
Firecracker は /mmds 完全一致の場合だけ MMDS 本文を伏字にします。/mmds/ や //mmds はハンドラーに届き、秘密情報をホストのログに書き込みます。
要点
- Firecracker は、リクエストのパスが正確に
/mmdsでない場合、MMDS 書き込みの本文を平文でログに書きます。末尾のスラッシュや二重スラッシュは MMDS ハンドラーに届き、伏字を回避します。 - 影響を受けるのは v0.20.0 から v1.18.0 です。修正は 2026 年 11 月 10 日から main にありますが、11 月 17 日時点で修正を含むタグ付きリリースはありません。
- Ostorlab の監査はこの露出を高と評価しています。CVE は割り当てられておらず、攻撃の報告もなく、2026 年 11 月 17 日時点で CISA の KEV に載っていません。
- main のコミット
21bf99aからビルドするか、umask 077と専用のログディレクトリで Firecracker を起動し、MMDS に書いたすべての秘密情報をローテーションしてください。「修正方法」を参照してください。
影響を受けますか?
次の条件がすべて当てはまる場合に影響を受けます。
- セルフホストの Firecracker v0.20.0 から v1.18.0 を実行している。Ostorlab は v0.20.0、v0.25.0、v1.0.0、v1.5.0、v1.10.0、v1.12.0、v1.14.0、v1.15.0、v1.16.0、v1.17.0、v1.18.0 で完全一致の伏字を確認しました。
- ホストエージェントまたは運用者が
PUT /mmdsやPATCH /mmdsで秘密情報を MMDS に書き込み、少なくとも 1 回の書き込みが/mmds/、//mmds、PATCH /mmds/のような非正規のターゲットを使っている。 - Firecracker が API ログを、別のローカル主体が読めるファイルに書いている。ファイルはプロセスの umask を引いた
0666で作成されるため、一般的なumask 022では0644になります。 - その別の主体が API ソケットに接続できない。ソケットは umask を引いた
0777、umask 022では0755でバインドされ、接続には書き込み権限が必要です。
MMDS が公開データだけを持つ場合、漏えいで機密情報は露出しません。資格情報、ブートストラップトークン、その他の秘密情報を持つ場合、読み手はゲストが使うのと同じ値を得ます。この脆弱性はリモートではなく、ゲスト境界も越えません。ホストが書いたログをホスト上で読む問題です。
| リリース系列 | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
| 最新 | v1.18.0 | タグ付きなし。コミット 21bf99a 以降の main(2026-11-10) |
| 以前 | v0.20.0 から v1.17.0。v0.20.0、v0.25.0、v1.0.0、v1.5.0、v1.10.0、v1.12.0、v1.14.0、v1.15.0、v1.16.0、v1.17.0 で確認 | タグ付きなし |
| 旧系列 | v0.20.0 より前 | 未検証 |
ホストで動作しているバージョンを確認します。
firecracker --version
ログとソケットのモードを確認します。パスはユニットファイルまたは起動スクリプトのものに置き換えてください。
FC_LOG=/var/log/firecracker/firecracker.log
FC_SOCK=/run/firecracker/firecracker.sock
stat -c '%a %U:%G %n' "$FC_LOG" "$FC_SOCK"
ログのモードが 644 または 664 なら、Firecracker の所有者以外のローカルユーザーも読めます。ソケットのモードが 755 なら、そのユーザーは接続できません。ログのパスにある各ディレクトリを namei -l "$FC_LOG" で確認してください。
ホストエージェントまたはオーケストレーションのコードで MMDS への書き込みを探します。
grep -R "mmds" /path/to/host-agent /etc/systemd/system 2>/dev/null
修正方法
2026 年 11 月 17 日時点で、修正を含むタグ付きリリースはありません。Firecracker は 2026 年 11 月 10 日に、プルリクエスト #6406 を通じてコミット 21bf99a として main に修正をマージしました。そのコミットからビルドするか、次のリリースを待ち、変更履歴に PR #6406 があることを確認してください。
-
修正コミットから Firecracker をビルドします。ビルドには libseccomp 2.6 以降が必要です。
git clone https://github.com/firecracker-microvm/firecracker.git cd firecracker git checkout 21bf99a31c0c1b81b0c634c676bdccafba8712fa cargo build --release -p firecracker -
すぐに再ビルドできない場合は、専用の umask と、Firecracker のユーザーだけが入れるログディレクトリで起動します。systemd ユニットでは
UMask=0077を設定し、サービスを専用ユーザーで実行します。umask 077 install -d -m 0700 /var/log/firecracker chmod 600 /var/log/firecracker/firecracker.log -
影響を受けるホストで MMDS に書いたすべての秘密情報をローテーションし、古い値を発行元で失効させます。読まれた可能性のある秘密情報は、更新後も漏えいしたままです。
- 可能なら jailer を使います。jailer は Firecracker を専用の chroot で実行し、Ostorlab は chroot が別ユーザーの読み取りを防ぐことを確認しました。ログ収集の経路がファイルを chroot の外にコピーする場合、jailer は役に立ちません。
- 多層防御として、管理エージェントの非正規 MMDS パスを修正します。クライアントの更新でパスが再び入る可能性があるため、この変更だけに頼らないでください。
umask の回避策は新しいファイルにだけ効きます。既存の 0644 のログは、モードを変えるまで読めます。ログ収集ツールがファイルを読む場合、送信後の秘密情報を誰が読めるかは収集ツールの権限と保存先で決まります。
修正は MMDS の本文だけを伏字にします。他のエンドポイントは Info レベルでリクエスト本文を書き続けるため、別のエンドポイントに送った秘密情報はログに届く可能性があります。
根本原因は何ですか?
Firecracker は生のリクエストターゲットでログの伏字を決めますが、正規化したパストークンでルーティングするため、最初のトークンが mmds で生の表記が /mmds でないターゲットはハンドラーに届き、本文付きでログに書かれます。
Firecracker は Rust で書かれたオープンソースの仮想マシンモニターです。Amazon Web Services が AWS Lambda や AWS Fargate などのサービスを高速化するために開発し、Kata Containers や Flintlock などのコンテナランタイムが組み込んでいます。ホストのプロセスは Unix ドメインソケット上の HTTP API で各マイクロ VM を制御します。
MMDS は microVM Metadata Service で、ホストとゲストが共有する可変のデータストアです。任意機能で、ネットワークインターフェース上に設定する必要があります。Firecracker のユーザーガイドは資格情報のローテーション例として秘密アクセスキーを使います。ホストが PUT /mmds でキーを書き、ゲストがメタデータサービスから読みます。同じストアにブートストラップトークンや VM ごとの設定を置けます。
API サーバーはターゲットをそのまま読みます。get_abs_path() はクエリ文字列を含む origin-form のターゲットを変更せずに返します。ログの説明は、ルーターが動く前にその文字列から作られます。
// src/firecracker/src/api_server/parsed_request.rs:71-83 (v1.18.0)
let request_uri = request.uri().get_abs_path().to_string();
let description = describe(
    request.method(),
    request_uri.as_str(),
    request.body.as_ref(),
);
info_unrestricted!("The API server received a {description}.");

// Split request uri by '/' by doing:
// 1. Trim starting '/' characters
// 2. Splitting by '/'
let mut path_tokens = request_uri.trim_start_matches('/').split_terminator('/');
let path = path_tokens.next().unwrap_or("");
describe() には MMDS 用の伏字の分岐があります。生の文字列を正確なリテラル "/mmds" と比較します。
// src/firecracker/src/api_server/parsed_request.rs:257-275 (v1.18.0)
fn describe(method: Method, path: &str, body: Option<&Body>) -> String {
    match (path, body) {
        ("/mmds", Some(_)) | (_, None) => format!("{:?} request on {:?}", method, path),
        ("/cpu-config", Some(payload_value)) => {
            // ...
        }
        (_, Some(payload_value)) => describe_with_body(method, path, payload_value),
    }
}
本文を持つ他のパスはすべて describe_with_body() に落ち、UTF-8 の本文を行情報に追加します。行はルーティング前に info_unrestricted! で、既定の Info レベルで出力され、レート制限を回避します。
ルーティングは別に正規化します。先頭のスラッシュをすべて削り、残りを / で分割し、最初のトークンを取ります。/mmds/、//mmds、///mmds/// はすべてトークン mmds になります。ディスパッチャーはそのトークンに一致して parse_put_mmds() または parse_patch_mmds() を呼ぶため、リクエストは 204 No Content を返し、メタデータが適用されます。
ファイルのモードが露出を完成させます。open_file_nonblock() はモードを指定せず create、read、write でログを開くため、カーネルは 0666 から umask を引いたモードを適用します。API ソケットは chmod なしでバインドされるため、同じ umask で 0777 から umask を引いたモードになります。一般的な umask 022 では、ログは 0644、ソケットは 0755 です。Unix ソケットへの接続には書き込み権限が必要なので、ローカルユーザーはログを読めてもソケットを開けません。
どのように悪用されますか?
ホストエージェントが非正規の MMDS パスで秘密情報を書いた後、ローカルユーザーがその秘密情報を含むログ行を読みます。
- 攻撃者は Firecracker ホストで非特権のローカルアカウントを取得します。アカウントは API ソケットへのアクセスを必要としません。
- ホストエージェントまたは運用者が秘密情報を MMDS に書き込みます。書き込みが
/mmdsではなく/mmds/や//mmdsを使うと、API サーバーは実際の MMDS ハンドラーに送ります。 - ルーティングの前に、
describe()は完全一致の検査に失敗してdescribe_with_body()を呼びます。行はInfoレベルでモード0644のファイルに書かれます。 - ルーターはターゲットを正規化し、
mmdsトークンに一致させ、メタデータを適用して204を返します。 - ローカルユーザーはログを読み、本文を取り出してアクセスキー、セッショントークン、ブートストラップ秘密情報を回復します。
- ユーザーは回復した資格情報を、それが保護するサービス(オブジェクトストアやコントロールプレーンなど)に対して使います。
Ostorlab の公開再現ツールは、パスを正規化するクライアントが脆弱性を隠すため、curl --path-as-is でリクエスト行列を送ります。
curl -sS --path-as-is --unix-socket "$FC_SOCK" -X PUT http://localhost/mmds \
     -H 'Content-Type: application/json' -d '{"k":"REDACTED-MARKER"}'

curl -sS --path-as-is --unix-socket "$FC_SOCK" -X PUT http://localhost/mmds/ \
     -H 'Content-Type: application/json' \
     -d '{"access_key_id":"AKIAIOSFODNN7EXAMPLE","secret_access_key":"OSTORLAB-MMDS-MARKER-9F3A2"}'

curl -sS --path-as-is --unix-socket "$FC_SOCK" -X PUT http://localhost//mmds \
     -H 'Content-Type: application/json' -d '{"x":"DBLSLASH-MARKER"}'
最初のリクエストは 204 を返し、本文は伏字になります。2 番目と 3 番目は 204 を返し、本文がログに現れます。再現されたログ行は次のとおりです。
The API server received a Put request on "/mmds".                                    <- redacted
The API server received a Put request on "/mmds/" with body "{\"access_key_id\":\"AKIAIOSFODNN7EXAMPLE\",\"secret_access_key\":\"OSTORLAB-MMDS-MARKER-9F3A2\"}".
The API server received a Put request on "//mmds" with body "{\"x\":\"DBLSLASH-MARKER\"}".
同じ実行では PATCH /mmds/ の本文と PUT /mmds/config の本文も記録され、PUT /mmds/config は本文が書かれた後に 400 を返しました。主体間の確認では、2 人目のローカルユーザーが 0644 のログからマーカーを読み、0755 のソケットへの接続で PermissionError: [Errno 13] Permission denied を受け取りました。umask 077 ではログは 0600 になり、2 人目の読み取りは失敗しました。
攻撃の流れは?
ホストから非正規の MMDS パスへの書き込みが完全一致の伏字をすり抜け、MMDS ハンドラーに届き、ローカルユーザーが読めるログに秘密情報を残します。
PUT /mmds/ で秘密情報を書く"] --> B["API サーバーが
生のターゲットを読む"] B --> C["describe() は
正確な /mmds だけに一致"] C --> D["本文が Info レベルで
ログに書かれる"] B --> E["ルーターが最初の
トークンを mmds に正規化"] E --> F["MMDS ハンドラーが
メタデータを適用し 204 を返す"] D --> G["ローカルユーザーが
0644 のログを読む"] G --> H["資格情報が保護対象の
サービスに対して使われる"]
攻撃者に何ができますか?
Firecracker のログを読めるローカルユーザーは、MMDS の文書全体または差分更新を回復でき、ホストがゲストだけに渡すつもりの資格情報も得られます。影響は、その資格情報が開くもの(オブジェクトストア、コントロールプレーン、ブートストラップサービスなど)で決まります。
すべての条件が影響の一部です。
- 攻撃者にはホストのローカルアカウントと、ログファイルまたはそれを保存するシステムへの読み取りアクセスが必要です。
- MMDS が使われていて、ホストの書き込みが、最初のトークンは
mmdsだが生の表記は/mmdsでないパスで秘密情報を運ぶ必要があります。 - ログは Firecracker のユーザー以外からも読める必要があります。
umask 022はその状態を作り、umask 077と jailer の専用 chroot は作りません。 - 攻撃者は API ソケットに接続する必要がなく、ゲストは関与しません。
Ostorlab はセルフホストのビルドで 2 人目のローカルユーザーによる読み取りを実証しました。AWS のマネージドサービスは検証しておらず、それらについて何も主張しません。メタデータをすでに受け取るゲストはこの経路の攻撃者ではありません。漏えいは秘密情報をホストのコントロールプレーンからホストのログへ移し、別の主体が読めるようにします。
修正が機能する理由
修正は、ルーターが使うのと同じ正規化済みの最初のトークンで伏字を決めるため、MMDS ハンドラーに届くすべての表記が行の書き込み前に伏字になります。
パッチは先にパストークンを計算し、describe() に渡し、"/mmds" ではなく "mmds" に一致させます。
@@ -69,12 +69,6 @@ impl TryFrom<&Request> for ParsedRequest {
     fn try_from(request: &Request) -> Result<Self, Self::Error> {
         let request_uri = request.uri().get_abs_path().to_string();
-        let description = describe(
-            request.method(),
-            request_uri.as_str(),
-            request.body.as_ref(),
-        );
-        info_unrestricted!("The API server received a {description}.");

         // Split request uri by '/' by doing:
@@ -82,6 +76,14 @@ impl TryFrom<&Request> for ParsedRequest {
         let mut path_tokens = request_uri.trim_start_matches('/').split_terminator('/');
         let path = path_tokens.next().unwrap_or("");

+        let description = describe(
+            request.method(),
+            request_uri.as_str(),
+            path,
+            request.body.as_ref(),
+        );
+        info_unrestricted!("The API server received a {description}.");
+
         match (request.method(), path, request.body.as_ref()) {
@@ -251,25 +253,26 @@ impl ParsedRequest {
-fn describe(method: Method, path: &str, body: Option<&Body>) -> String {
+fn describe(method: Method, uri: &str, path: &str, body: Option<&Body>) -> String {
     match (path, body) {
-        ("/mmds", Some(_)) | (_, None) => format!("{:?} request on {:?}", method, path),
-        ("/cpu-config", Some(payload_value)) => {
+        ("mmds", Some(_)) | (_, None) => format!("{:?} request on {:?}", method, uri),
+        ("cpu-config", Some(payload_value)) => {
パッチは、/mmds、/mmds/、//mmds、///mmds/// で本文が落ちることを確認する単体テストを追加します。また、///mmds/ と ///mmds// をソケットに直接送り、204 と 400 を確認し、秘密情報がログにないことを検証する統合テストも追加します。
修正は最初のトークンが正確に mmds のパスに対して完全です。ログ行をルーティング後に移していないため、ルーティングに失敗するリクエストも本文を書きます。プルリクエストのレビューは、PUT /mmds?x=1 と PUT /MMDS が、サーバーが 400 を返す前に本文行を出すと指摘しました。これらの表記は MMDS に届きませんが、本文は依然として機密です。他のエンドポイントも Info レベルでの本文ログを維持します。
侵害されたかどうかを確認するには?
公開された悪用キャンペーンや侵害指標はありません。確認はローカルで行います。Firecracker のログに MMDS の本文行がないか、他のユーザーが読めるログがないかを調べます。
sudo grep -Ei 'received a (put|patch) request on "[^"]*mmds[^"]*" with body' /var/log/firecracker/firecracker.log
一致した行は、パスに mmds を含み、本文がログに書かれたリクエストです。正規の PUT /mmds は行に本文がないため、一致は非正規または拒否されたパスを示します。行はリクエストが記録されたことだけを示すので、一致は侵害の証拠ではなく手がかりとして扱ってください。
ファイルとそのディレクトリのモードを確認します。
namei -l /var/log/firecracker/firecracker.log
stat -c '%a %U:%G %n' /var/log/firecracker/firecracker.log
収集ツールがファイルを転送する場合は中央のログストアも確認し、同じパターンを探します。どの秘密情報が記録された可能性があるかを知るため、ホストエージェントの設定で MMDS 書き込みを探します。
grep -R "mmds" /path/to/host-agent /etc/systemd/system 2>/dev/null
一致または広すぎるログモードがあれば、そのホストで MMDS に書いたすべての秘密情報を露出したものとしてローテーションします。ルーティングに失敗するリクエストも、脆弱なビルドはルーティング前に記録するため本文行を残せます。
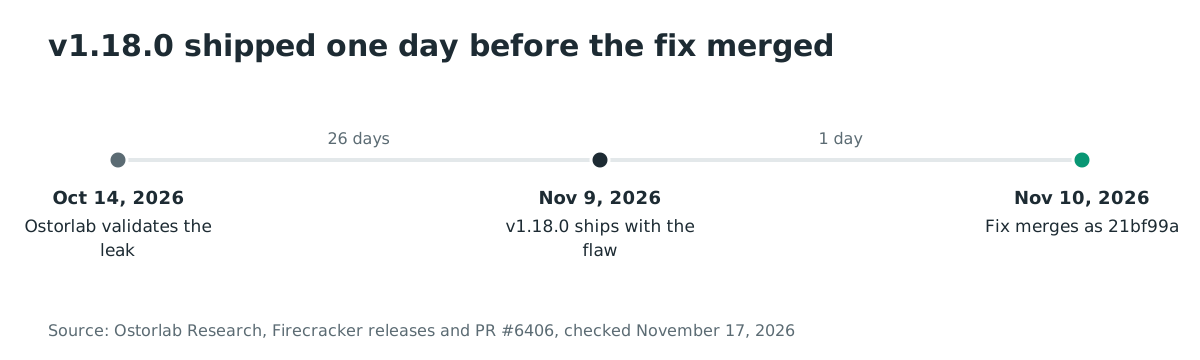
年表
- 2026-10-14: Ostorlab が main で回避を確認し、同じ完全一致のコードをツリー内で見つける。
- 2026-11-09: Firecracker が v1.18.0 をリリースする。修正の 1 日前で、まだ脆弱性を含む。
- 2026-11-09: Firecracker のメンテナー Ilias Stamatis がトークン方式の伏字とテストを含むプルリクエスト #6406 を開く。
- 2026-11-10: プルリクエストがコミット
21bf99aとして main にマージされる。 - 2026-11-17: 修正を含むタグ付きリリースはない。CVE は割り当てられておらず、CISA の KEV にもない。
よくある質問
この脆弱性に CVE はありますか?
いいえ。Firecracker は CVE なしで修正をマージし、2026 年 11 月 17 日時点でこの脆弱性に関する記録は NVD にも GitHub Advisory Database にもありません。公開プルリクエストが技術的な記録です。
AWS Lambda や AWS Fargate に影響しますか?
Ostorlab は AWS のマネージドサービスを検証しておらず、この記事はそれらについて何も主張しません。影響を受けるのは、ローカル主体が VMM ログを読めるセルフホストの Firecracker です。
ゲスト VM はこの脆弱性を悪用できますか?
いいえ。ゲストは設計上すでにメタデータを読めます。漏えいはホスト側で、ローカルユーザーがホストのログを読み、ゲストは経路に含まれません。
どのバージョンが修正されていますか?
2026 年 11 月 17 日時点でタグ付きリリースはありません。main のコミット 21bf99a が修正を含み、11 月 9 日にリリースされた v1.18.0 は含みません。main からビルドするか、PR #6406 を明記したリリースを待ってください。
ログは常に全ユーザーが読めますか?
いいえ。ファイルは 0666 から umask を引いたモードです。一般的な umask 022 では 0644 になり、すべてのローカルユーザーが読めます。umask 077 では 0600 になり、jailer の専用 chroot も読み取りを防ぎます。ログ収集ツールはファイルをコピーした後に読める範囲を広げる可能性があります。
修正はすべての MMDS 本文がログに届くのを防ぎますか?
最初のトークンが正確に mmds のパスを止めます。/mmds?x=1 や /MMDS のような拒否される表記は、サーバーが 400 を返す前に本文を書き、他のエンドポイントは Info レベルで本文を記録し続けます。
実際の環境で悪用されていますか?
2026 年 11 月 17 日時点で攻撃の報告はありません。CISA の KEV に Firecracker はなく、この脆弱性には KEV に載り得る CVE もありません。
参考資料
- Ostorlab Research、「Firecracker API server logs MMDS request bodies in cleartext for non-canonical request targets」、finding-001、再現、主体間の確認、影響を受けるコミット: https://github.com/Ostorlab/Research/tree/main/0-Day-Hunting/firecracker/finding-001 (2026 年 11 月 17 日確認)
- Ostorlab Research、「AWS Firecracker Vulnerability Audit and CVE Merit Evaluation (Scan 216217)」、高評価と根本原因の分析: https://github.com/Ostorlab/Research/blob/main/0-Day-Hunting/firecracker/scan-216217-audit-report.md (2026 年 11 月 17 日確認)
- Firecracker プルリクエスト #6406、「api: Redact MMDS bodies on all paths reaching MMDS」、2026 年 11 月 9 日作成、2026 年 11 月 10 日マージ: https://github.com/firecracker-microvm/firecracker/pull/6406 (2026 年 11 月 17 日確認)
- Firecracker コミット
21bf99a31c0c1b81b0c634c676bdccafba8712fa、修正とテスト: https://github.com/firecracker-microvm/firecracker/commit/21bf99a31c0c1b81b0c634c676bdccafba8712fa (2026 年 11 月 17 日確認) - Firecracker v1.18.0 リリース、2026 年 11 月 9 日公開: https://github.com/firecracker-microvm/firecracker/releases/tag/v1.18.0 (2026 年 11 月 17 日確認)
- Firecracker v1.18.0 のソース、
src/firecracker/src/api_server/parsed_request.rs、ログとルーティングのコード: https://github.com/firecracker-microvm/firecracker/blob/v1.18.0/src/firecracker/src/api_server/parsed_request.rs (2026 年 11 月 17 日確認) - Firecracker v0.20.0 のソース、
src/api_server/src/parsed_request.rs、同じ完全一致の伏字の分岐: https://github.com/firecracker-microvm/firecracker/blob/v0.20.0/src/api_server/src/parsed_request.rs (2026 年 11 月 17 日確認) - Firecracker v1.18.0 のソース、
src/vmm/src/utils/mod.rs、open_file_nonblock(): https://github.com/firecracker-microvm/firecracker/blob/v1.18.0/src/vmm/src/utils/mod.rs (2026 年 11 月 17 日確認) - Firecracker v1.18.0 のソース、
src/vmm/src/logger/logging.rs、既定のInfoレベル: https://github.com/firecracker-microvm/firecracker/blob/v1.18.0/src/vmm/src/logger/logging.rs (2026 年 11 月 17 日確認) - Firecracker MMDS ユーザーガイド、資格情報ローテーションの例: https://github.com/firecracker-microvm/firecracker/blob/v1.18.0/docs/mmds/mmds-user-guide.md (2026 年 11 月 17 日確認)
- Firecracker README、AWS Lambda、AWS Fargate、Kata Containers、Flintlock での利用: https://github.com/firecracker-microvm/firecracker/blob/v1.18.0/README.md (2026 年 11 月 17 日確認)
- micro-http リビジョン
7975fe0e59000e8c41cb1d58fbd39ffa102e5b27、src/request.rs、get_abs_path()はターゲットを変更せず返す: https://github.com/firecracker-microvm/micro-http/blob/7975fe0e59000e8c41cb1d58fbd39ffa102e5b27/src/request.rs (2026 年 11 月 17 日確認) - CISA の悪用済み脆弱性カタログ JSON フィード、2026 年 11 月 17 日に Firecracker の項目を確認(なし): https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json (2026 年 11 月 17 日確認)
- NVD の Firecracker キーワード検索、2026 年 11 月 17 日に新しい CVE を確認(この脆弱性にはなし): https://nvd.nist.gov/vuln/search/results?query=firecracker (2026 年 11 月 17 日確認)