Firecracker: fuga de secretos MMDS por omisión de redacción en el registro de la API
Firecracker solo oculta los cuerpos MMDS para la ruta exacta /mmds; /mmds/ y //mmds llegan al gestor y escriben los secretos en el registro del host.
Resumen
- Firecracker escribe en claro el cuerpo de las escrituras MMDS cuando la ruta de la petición no es exactamente
/mmds. Una barra final o una barra doble llega al gestor MMDS y evita la redacción. - Las versiones afectadas van de v0.20.0 a v1.18.0. La corrección está en main desde el 10 de noviembre de 2026, pero ninguna versión etiquetada la contiene al 17 de noviembre.
- La auditoría de Ostorlab califica la exposición como alta. No hay ninguna CVE asignada, no se han reportado ataques y la falla no está en el catálogo KEV de la CISA al 17 de noviembre de 2026.
- Compile desde main en el commit
21bf99a, o inicie Firecracker conumask 077y un directorio de registros privado, y rote cualquier secreto que se haya escrito en MMDS. Consulte «¿Cómo lo corrijo?».
¿Estoy afectado?
Está expuesto cuando se cumplen todas estas condiciones:
- Ejecuta una versión autoalojada de Firecracker de v0.20.0 a v1.18.0. Ostorlab verificó la redacción de coincidencia exacta en v0.20.0, v0.25.0, v1.0.0, v1.5.0, v1.10.0, v1.12.0, v1.14.0, v1.15.0, v1.16.0, v1.17.0 y v1.18.0.
- Un agente del host o un operador escribe secretos en MMDS con
PUT /mmdsoPATCH /mmds, y al menos una escritura usa un destino no canónico como/mmds/,//mmdsoPATCH /mmds/. - Firecracker escribe su registro de la API en un archivo que otro principal local puede leer. El archivo se crea con el modo
0666menos el umask del proceso, así que elumask 022habitual da0644. - Ese otro principal no puede conectarse al socket de la API. El socket se enlaza con el modo
0777menos el umask, o0755conumask 022, y la conexión requiere permiso de escritura.
Si MMDS solo contiene datos públicos, la fuga no expone nada sensible. Si contiene credenciales, tokens de arranque u otros secretos, el lector obtiene los mismos valores que usa el invitado. La falla no es remota y no cruza la frontera del invitado. Es una lectura local en el host de un registro escrito por el host.
| Línea de versión | Versiones afectadas | Versión corregida |
|---|---|---|
| Última | v1.18.0 | Ninguna etiquetada; main después del commit 21bf99a (2026-11-10) |
| Anteriores | v0.20.0 a v1.17.0, verificadas en v0.20.0, v0.25.0, v1.0.0, v1.5.0, v1.10.0, v1.12.0, v1.14.0, v1.15.0, v1.16.0 y v1.17.0 | Ninguna etiquetada |
| Heredadas | Anteriores a v0.20.0 | No probadas |
Compruebe la versión que se ejecuta en el host:
firecracker --version
Compruebe los modos del registro y del socket. Sustituya las rutas por las de su archivo de unidad o su lanzador:
FC_LOG=/var/log/firecracker/firecracker.log
FC_SOCK=/run/firecracker/firecracker.sock
stat -c '%a %U:%G %n' "$FC_LOG" "$FC_SOCK"
Un modo de registro 644 o 664 significa que otros usuarios locales distintos del propietario de Firecracker pueden leerlo. Un modo de socket 755 significa que no pueden conectarse. Compruebe cada directorio de la ruta del registro con namei -l "$FC_LOG".
Busque escrituras en MMDS en el agente del host o en el código de orquestación:
grep -R "mmds" /path/to/host-agent /etc/systemd/system 2>/dev/null
¿Cómo lo corrijo?
Ninguna versión etiquetada contiene la corrección al 17 de noviembre de 2026. Firecracker fusionó el parche en main el 10 de noviembre de 2026, en el commit 21bf99a, mediante la solicitud de extracción #6406. Compile desde ese commit, o espere a la próxima versión y confirme que su registro de cambios nombra la solicitud #6406.
-
Compile Firecracker desde el commit de la corrección. La compilación necesita libseccomp 2.6 o posterior.
git clone https://github.com/firecracker-microvm/firecracker.git cd firecracker git checkout 21bf99a31c0c1b81b0c634c676bdccafba8712fa cargo build --release -p firecracker -
Si todavía no puede recompilar, inicie Firecracker con un umask privado y un directorio de registros al que solo pueda entrar el usuario de Firecracker. En una unidad systemd, configure
UMask=0077y ejecute el servicio con su propio usuario.umask 077 install -d -m 0700 /var/log/firecracker chmod 600 /var/log/firecracker/firecracker.log -
Rote cada secreto que se haya escrito en MMDS en un host afectado, y revoque los valores antiguos en su origen. Un secreto que pudo leerse sigue comprometido después de la actualización.
- Use el jailer cuando pueda. Ejecuta Firecracker en un chroot privado, y Ostorlab verificó que el chroot bloquea la lectura por otro usuario. El jailer no ayuda si su canal de registros copia el archivo fuera del chroot.
- Corrija las rutas MMDS no canónicas en el agente de gestión como defensa en profundidad. No dependa de ese cambio, porque una actualización de un cliente puede reintroducir la ruta.
La medida provisional del umask solo afecta a archivos nuevos. Un registro 0644 existente sigue legible hasta que cambie su modo. Si un recolector de registros lee el archivo, los permisos y el almacenamiento del recolector deciden quién puede leer los secretos después del envío.
El parche solo oculta los cuerpos MMDS. Los demás puntos de conexión siguen escribiendo el cuerpo de sus peticiones en el nivel Info. Un secreto enviado a otro punto de conexión todavía puede llegar al registro.
¿Cuál es la causa raíz?
Firecracker decide la redacción del registro sobre el destino bruto de la petición, pero enruta sobre un token de ruta normalizado. Cualquier destino cuyo primer token sea mmds pero cuya ortografía bruta no sea /mmds llega al gestor y se registra con su cuerpo.
Firecracker es un monitor de máquina virtual de código abierto escrito en Rust. Amazon Web Services lo desarrolló para acelerar servicios como AWS Lambda y AWS Fargate, y entornos de ejecución de contenedores como Kata Containers y Flintlock lo integran. Un proceso del host controla cada microVM mediante una API HTTP sobre un socket de dominio Unix.
MMDS es el microVM Metadata Service, un almacén de datos modificable compartido entre el host y el invitado. Es opcional y debe configurarse en una interfaz de red.
La guía de usuario de Firecracker usa una clave de acceso secreta como ejemplo de rotación de credenciales. El host escribe la clave con PUT /mmds, y el invitado la lee del servicio de metadatos. El mismo almacén puede contener tokens de arranque y otra configuración por máquina virtual.
El servidor de la API lee el destino tal cual. get_abs_path() devuelve el destino bruto sin cambios, incluida una cadena de consulta. La descripción del registro se construye a partir de esa cadena antes de que se ejecute el enrutador:
// src/firecracker/src/api_server/parsed_request.rs:71-83 (v1.18.0)
let request_uri = request.uri().get_abs_path().to_string();
let description = describe(
    request.method(),
    request_uri.as_str(),
    request.body.as_ref(),
);
info_unrestricted!("The API server received a {description}.");

// Split request uri by '/' by doing:
// 1. Trim starting '/' characters
// 2. Splitting by '/'
let mut path_tokens = request_uri.trim_start_matches('/').split_terminator('/');
let path = path_tokens.next().unwrap_or("");
describe() tiene una rama de redacción para MMDS. Comprueba la cadena bruta contra el literal exacto "/mmds":
// src/firecracker/src/api_server/parsed_request.rs:257-275 (v1.18.0)
fn describe(method: Method, path: &str, body: Option<&Body>) -> String {
    match (path, body) {
        ("/mmds", Some(_)) | (_, None) => format!("{:?} request on {:?}", method, path),
        ("/cpu-config", Some(payload_value)) => {
            // ...
        }
        (_, Some(payload_value)) => describe_with_body(method, path, payload_value),
    }
}
Cualquier otra ruta con un cuerpo cae en describe_with_body(), que añade el cuerpo UTF-8 a la línea. La línea se emite con info_unrestricted! antes del enrutado, en el nivel Info por defecto, y evita el limitador de frecuencia.
El enrutado normaliza por separado. Elimina todas las barras iniciales, divide el resto por / y toma el primer token. /mmds/, //mmds y ///mmds/// producen todos el token mmds. El despachador hace coincidir ese token y llama a parse_put_mmds() o parse_patch_mmds(), así que la petición devuelve 204 No Content y se aplican los metadatos.
El modo del archivo completa la exposición. open_file_nonblock() abre el registro con create, read y write, sin modo explícito, así que el núcleo aplica 0666 menos el umask.
El socket de la API se enlaza sin un chmod, así que el mismo umask le da 0777 menos el umask. Con el umask 022 habitual, el registro es 0644 y el socket es 0755. Un usuario local puede leer el registro pero no abrir el socket, porque conectarse a un socket Unix requiere permiso de escritura.
¿Cómo se explota?
Un usuario local lee una línea de registro que contiene un secreto MMDS, después de que un agente del host escriba ese secreto mediante una ruta MMDS no canónica.
- El atacante obtiene una cuenta local sin privilegios en el host de Firecracker. La cuenta no necesita acceso al socket de la API.
- Un agente del host o un operador escribe secretos en MMDS. Si la escritura usa
/mmds/o//mmdsen lugar de/mmds, el servidor de la API la envía al gestor MMDS real. - Antes del enrutado,
describe()falla la prueba de coincidencia exacta y llama adescribe_with_body(). La línea se escribe en el nivelInfoen un archivo de modo0644. - El enrutador normaliza el destino, hace coincidir el token
mmds, aplica los metadatos y devuelve204. - El usuario local lee el registro, extrae el cuerpo y recupera la clave de acceso, el token de sesión o el secreto de arranque.
- El usuario presenta la credencial recuperada al servicio que protege, por ejemplo un almacén de objetos o un plano de control.
El reproductor público de Ostorlab envía la matriz de peticiones con curl --path-as-is, porque un cliente que normaliza la ruta oculta la falla:
curl -sS --path-as-is --unix-socket "$FC_SOCK" -X PUT http://localhost/mmds \
     -H 'Content-Type: application/json' -d '{"k":"REDACTED-MARKER"}'

curl -sS --path-as-is --unix-socket "$FC_SOCK" -X PUT http://localhost/mmds/ \
     -H 'Content-Type: application/json' \
     -d '{"access_key_id":"AKIAIOSFODNN7EXAMPLE","secret_access_key":"OSTORLAB-MMDS-MARKER-9F3A2"}'

curl -sS --path-as-is --unix-socket "$FC_SOCK" -X PUT http://localhost//mmds \
     -H 'Content-Type: application/json' -d '{"x":"DBLSLASH-MARKER"}'
La primera petición devuelve 204 y su cuerpo se oculta. La segunda y la tercera devuelven 204 y sus cuerpos aparecen en el registro. Las líneas de registro reproducidas son:
The API server received a Put request on "/mmds".                                    <- redacted
The API server received a Put request on "/mmds/" with body "{\"access_key_id\":\"AKIAIOSFODNN7EXAMPLE\",\"secret_access_key\":\"OSTORLAB-MMDS-MARKER-9F3A2\"}".
The API server received a Put request on "//mmds" with body "{\"x\":\"DBLSLASH-MARKER\"}".
La misma ejecución registró un cuerpo PATCH /mmds/ y un cuerpo PUT /mmds/config; la petición PUT /mmds/config devolvió 400 después de escribir su cuerpo. En la comprobación entre principales, un segundo usuario local leyó el marcador del registro 0644 y recibió PermissionError: [Errno 13] Permission denied al conectarse al socket 0755. Con umask 077, el registro era 0600 y la lectura del segundo usuario falló.
¿Cómo se desarrolla el ataque?
Una escritura del host a una ruta MMDS no canónica se salta la redacción de coincidencia exacta. Llega al gestor MMDS y deja el secreto en un registro que un usuario local puede leer.
un secreto con PUT /mmds/"] --> B["El servidor de la API lee
el destino bruto"] B --> C["describe() solo coincide
con el /mmds exacto"] C --> D["El cuerpo se escribe
en el registro en nivel Info"] B --> E["El enrutador normaliza
el primer token a mmds"] E --> F["El gestor MMDS aplica
los metadatos y devuelve 204"] D --> G["Un usuario local lee
el registro 0644"] G --> H["La credencial se usa contra
el servicio que protege"]
¿Qué puede hacer un atacante?
Un usuario local que puede leer el registro de Firecracker puede recuperar el documento MMDS completo o una actualización incremental, incluidas credenciales que el host destinaba solo al invitado. El impacto depende de lo que abran esas credenciales, por ejemplo un almacén de objetos, un plano de control o un servicio de arranque.
Cada condición forma parte del impacto:
- El atacante necesita una cuenta local en el host y acceso de lectura al archivo de registro o al sistema que lo almacena.
- MMDS debe estar en uso, y una escritura del host debe llevar un secreto por una ruta cuyo primer token sea
mmdspero cuya ortografía bruta no sea/mmds. - El registro debe ser legible más allá del usuario de Firecracker.
umask 022da ese resultado;umask 077y el chroot privado del jailer no. - El atacante no necesita conectarse al socket de la API, y el invitado no participa.
Ostorlab demostró la lectura con un segundo usuario local en una compilación autoalojada. El trabajo no probó servicios gestionados por AWS y no afirma nada sobre ellos. Un invitado que ya recibe los metadatos no es el atacante en esta ruta. La fuga mueve el secreto del plano de control del host a un registro del host, donde otro principal puede leerlo.
¿Por qué funciona la corrección?
La corrección decide la redacción sobre el mismo primer token normalizado que usa el enrutador. Cada ortografía que llega al gestor MMDS se oculta antes de escribir la línea.
El parche calcula primero el token de ruta, lo pasa a describe() y hace coincidir "mmds" en lugar de "/mmds":
@@ -69,12 +69,6 @@ impl TryFrom<&Request> for ParsedRequest {
     fn try_from(request: &Request) -> Result<Self, Self::Error> {
         let request_uri = request.uri().get_abs_path().to_string();
-        let description = describe(
-            request.method(),
-            request_uri.as_str(),
-            request.body.as_ref(),
-        );
-        info_unrestricted!("The API server received a {description}.");

         // Split request uri by '/' by doing:
@@ -82,6 +76,14 @@ impl TryFrom<&Request> for ParsedRequest {
         let mut path_tokens = request_uri.trim_start_matches('/').split_terminator('/');
         let path = path_tokens.next().unwrap_or("");

+        let description = describe(
+            request.method(),
+            request_uri.as_str(),
+            path,
+            request.body.as_ref(),
+        );
+        info_unrestricted!("The API server received a {description}.");
+
         match (request.method(), path, request.body.as_ref()) {
@@ -251,25 +253,26 @@ impl ParsedRequest {
-fn describe(method: Method, path: &str, body: Option<&Body>) -> String {
+fn describe(method: Method, uri: &str, path: &str, body: Option<&Body>) -> String {
     match (path, body) {
-        ("/mmds", Some(_)) | (_, None) => format!("{:?} request on {:?}", method, path),
-        ("/cpu-config", Some(payload_value)) => {
+        ("mmds", Some(_)) | (_, None) => format!("{:?} request on {:?}", method, uri),
+        ("cpu-config", Some(payload_value)) => {
El parche añade una prueba unitaria que confirma que el cuerpo se elimina para /mmds, /mmds/, //mmds y ///mmds///. También añade una prueba de integración que envía ///mmds/ y ///mmds// directamente al socket, comprueba 204 y 400, y afirma que el secreto no está en el registro.
La corrección es completa para las rutas cuyo primer token es exactamente mmds. No mueve la línea de registro después del enrutado, así que una petición que falla el enrutado sigue escribiendo su cuerpo.
La revisión de la solicitud de extracción señaló que PUT /mmds?x=1 y PUT /MMDS todavía producen una línea de cuerpo antes de que el servidor devuelva 400. Esas ortografías no llegan a MMDS, pero el cuerpo sigue siendo sensible. Los demás puntos de conexión también mantienen su registro de cuerpos en el nivel Info.
¿Cómo compruebo si estuve comprometido?
No hay campaña de explotación ni indicadores de compromiso públicos. La comprobación es local: busque líneas de cuerpo MMDS en el registro de Firecracker y un registro que otros usuarios puedan leer.
sudo grep -Ei 'received a (put|patch) request on "[^"]*mmds[^"]*" with body' /var/log/firecracker/firecracker.log
Una coincidencia es una petición cuya ruta contenía mmds y cuyo cuerpo se escribió en el registro. Un PUT /mmds legítimo no tiene cuerpo en la línea, así que una coincidencia apunta a una ruta no canónica o rechazada. Trate una coincidencia como una pista, no como prueba de compromiso, porque la línea solo muestra que la petición se registró.
Compruebe el modo del archivo y de su directorio:
namei -l /var/log/firecracker/firecracker.log
stat -c '%a %U:%G %n' /var/log/firecracker/firecracker.log
Compruebe el almacén central de registros si un recolector reenvía el archivo, y busque el mismo patrón. Busque escrituras MMDS en la configuración del agente del host para saber qué secretos pudieron registrarse:
grep -R "mmds" /path/to/host-agent /etc/systemd/system 2>/dev/null
Si hay una coincidencia o un modo de registro demasiado amplio, trate cada secreto escrito en MMDS en ese host como expuesto y rótelo. Una petición que falla el enrutado puede dejar igualmente una línea de cuerpo, porque la compilación vulnerable registra antes de enrutar.
Cronología
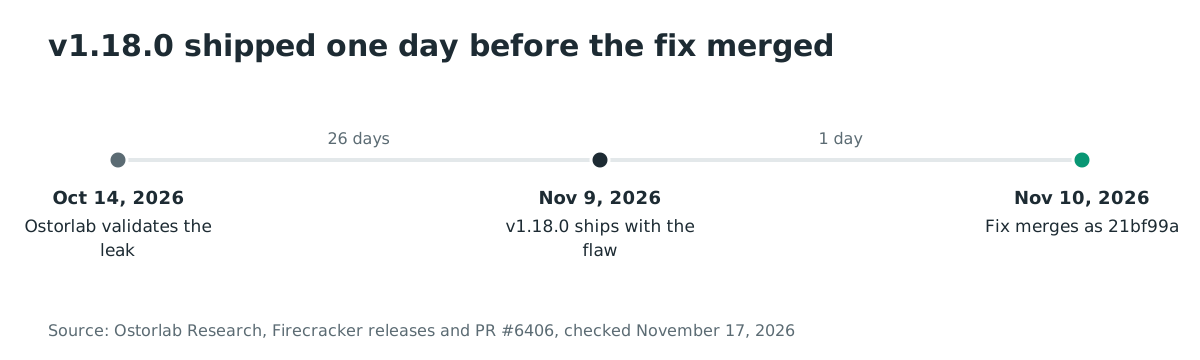
- 2026-10-14: Ostorlab verifica el rodeo en main y encuentra el mismo código de coincidencia exacta en el árbol.
- 2026-11-09: Firecracker publica v1.18.0. La versión precede a la corrección en un día y todavía contiene la falla.
- 2026-11-09: El mantenedor de Firecracker Ilias Stamatis abre la solicitud de extracción #6406 con una redacción basada en el token y pruebas.
- 2026-11-10: La solicitud de extracción se fusiona en main como el commit
21bf99a. - 2026-11-17: Ninguna versión etiquetada contiene la corrección. No hay CVE asignada y la falla no está en el catálogo KEV de la CISA.
Preguntas frecuentes
¿Existe una CVE para esta falla?
No. Firecracker fusionó la corrección sin una CVE. No existe ningún registro para esta falla en la NVD ni en la base de avisos de GitHub al 17 de noviembre de 2026. La solicitud de extracción pública es el registro técnico.
¿Afecta a AWS Lambda o AWS Fargate?
Ostorlab no probó servicios gestionados por AWS, y este artículo no afirma nada sobre ellos. La clase afectada son los despliegues autoalojados de Firecracker donde un principal local puede leer el registro del VMM.
¿Puede explotarla un invitado de la VM?
No. El invitado ya puede leer los metadatos por diseño. La fuga está en el host: un usuario local lee el registro del host, y el invitado no forma parte de la ruta.
¿Qué versiones están corregidas?
Ninguna versión etiquetada al 17 de noviembre de 2026. El commit 21bf99a en main contiene la corrección, y v1.18.0, publicado el 9 de noviembre, no la contiene. Compile desde main o espere una versión que nombre la solicitud #6406.
¿El registro siempre es legible por todos?
No. El archivo es 0666 menos el umask. El umask 022 habitual da 0644, legible por todos los usuarios locales. umask 077 da 0600, y el chroot privado del jailer también bloquea la lectura. Un recolector de registros puede ampliar la audiencia después de copiar el archivo.
¿La corrección impide que todo cuerpo MMDS llegue al registro?
Detiene las rutas cuyo primer token es exactamente mmds. Una ortografía rechazada como /mmds?x=1 o /MMDS todavía escribe su cuerpo antes de que el servidor devuelva 400. Los demás puntos de conexión siguen registrando sus cuerpos en el nivel Info.
¿Se explota en entornos reales?
No se han reportado ataques al 17 de noviembre de 2026. El catálogo KEV de la CISA no incluye Firecracker, y la falla no tiene una CVE que pueda aparecer allí.
Referencias
- Ostorlab Research, «Firecracker API server logs MMDS request bodies in cleartext for non-canonical request targets», finding-001, la reproducción, la comprobación entre principales y el commit afectado: https://github.com/Ostorlab/Research/tree/main/0-Day-Hunting/firecracker/finding-001 (comprobado el 17 de noviembre de 2026)
- Ostorlab Research, «AWS Firecracker Vulnerability Audit and CVE Merit Evaluation (Scan 216217)», la calificación alta y el análisis de la causa raíz: https://github.com/Ostorlab/Research/blob/main/0-Day-Hunting/firecracker/scan-216217-audit-report.md (comprobado el 17 de noviembre de 2026)
- Solicitud de extracción de Firecracker #6406, «api: Redact MMDS bodies on all paths reaching MMDS», abierta el 9 de noviembre de 2026 y fusionada el 10 de noviembre de 2026: https://github.com/firecracker-microvm/firecracker/pull/6406 (comprobado el 17 de noviembre de 2026)
- Commit de Firecracker
21bf99a31c0c1b81b0c634c676bdccafba8712fa, la corrección y sus pruebas: https://github.com/firecracker-microvm/firecracker/commit/21bf99a31c0c1b81b0c634c676bdccafba8712fa (comprobado el 17 de noviembre de 2026) - Versión de Firecracker v1.18.0, publicada el 9 de noviembre de 2026: https://github.com/firecracker-microvm/firecracker/releases/tag/v1.18.0 (comprobado el 17 de noviembre de 2026)
- Código de Firecracker en v1.18.0,
src/firecracker/src/api_server/parsed_request.rs, el código de registro y enrutado: https://github.com/firecracker-microvm/firecracker/blob/v1.18.0/src/firecracker/src/api_server/parsed_request.rs (comprobado el 17 de noviembre de 2026) - Código de Firecracker en v0.20.0,
src/api_server/src/parsed_request.rs, la misma rama de redacción de coincidencia exacta: https://github.com/firecracker-microvm/firecracker/blob/v0.20.0/src/api_server/src/parsed_request.rs (comprobado el 17 de noviembre de 2026) - Código de Firecracker en v1.18.0,
src/vmm/src/utils/mod.rs,open_file_nonblock(): https://github.com/firecracker-microvm/firecracker/blob/v1.18.0/src/vmm/src/utils/mod.rs (comprobado el 17 de noviembre de 2026) - Código de Firecracker en v1.18.0,
src/vmm/src/logger/logging.rs, el nivelInfopor defecto: https://github.com/firecracker-microvm/firecracker/blob/v1.18.0/src/vmm/src/logger/logging.rs (comprobado el 17 de noviembre de 2026) - Guía de usuario de MMDS de Firecracker, el ejemplo de rotación de credenciales: https://github.com/firecracker-microvm/firecracker/blob/v1.18.0/docs/mmds/mmds-user-guide.md (comprobado el 17 de noviembre de 2026)
- README de Firecracker, los usos de AWS Lambda, AWS Fargate, Kata Containers y Flintlock: https://github.com/firecracker-microvm/firecracker/blob/v1.18.0/README.md (comprobado el 17 de noviembre de 2026)
- micro-http en la revisión
7975fe0e59000e8c41cb1d58fbd39ffa102e5b27,src/request.rs,get_abs_path()devuelve el destino sin cambios: https://github.com/firecracker-microvm/micro-http/blob/7975fe0e59000e8c41cb1d58fbd39ffa102e5b27/src/request.rs (comprobado el 17 de noviembre de 2026) - Fuente JSON del catálogo de vulnerabilidades explotadas de la CISA, comprobada para una entrada de Firecracker el 17 de noviembre de 2026 (ninguna): https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json (comprobado el 17 de noviembre de 2026)
- Búsqueda por palabra clave de Firecracker en la NVD, comprobada para una CVE nueva el 17 de noviembre de 2026 (ninguna para esta falla): https://nvd.nist.gov/vuln/search/results?query=firecracker (comprobado el 17 de noviembre de 2026)