Firecracker MMDS 密钥经 API 日志脱敏绕过泄露
Firecracker 只对精确路径 /mmds 隐藏 MMDS 请求体;/mmds/ 与 //mmds 仍进入处理器,并把密钥写入主机日志。
TL;DR
- 当请求路径不是精确的
/mmds时,Firecracker 会以明文把 MMDS 写入请求体写进日志。末尾斜杠或双斜杠仍会到达 MMDS 处理器,从而绕过脱敏。 - 受影响版本为 v0.20.0 到 v1.18.0。修复自 2026 年 11 月 10 日起位于 main,但截至 11 月 17 日没有任何带标签的发行版包含它。
- Ostorlab 的审计将这一暴露评为高危。没有分配 CVE,没有报告攻击,截至 2026 年 11 月 17 日也不在 CISA KEV 中。
- 从 main 的提交
21bf99a构建,或以umask 077和私有日志目录启动 Firecracker,并轮换写入 MMDS 的所有密钥。参见“如何修复?”。
我受影响吗?
以下条件全部成立时,你会受到影响:
- 你运行自托管的 Firecracker v0.20.0 到 v1.18.0。Ostorlab 在 v0.20.0、v0.25.0、v1.0.0、v1.5.0、v1.10.0、v1.12.0、v1.14.0、v1.15.0、v1.16.0、v1.17.0 和 v1.18.0 上验证了精确匹配的脱敏。
- 主机代理或运维人员用
PUT /mmds或PATCH /mmds向 MMDS 写入密钥,且至少一次写入使用非规范目标,例如/mmds/、//mmds或PATCH /mmds/。 - Firecracker 把 API 日志写入其他本地主体可读的文件。文件按
0666减去进程 umask 创建,因此常见的umask 022会得到0644。 - 该主体无法连接 API 套接字。套接字按
0777减去 umask 绑定,umask 022下为0755,而连接需要写权限。
如果 MMDS 只保存公开数据,泄露不会暴露敏感信息。如果它保存凭据、引导令牌或其他密钥,读取者会得到与客户机相同的值。该缺陷不是远程的,也不跨越客户机边界。它是主机上对主机所写日志的本地读取。
| 发行系列 | 受影响版本 | 修复版本 |
|---|---|---|
| 最新 | v1.18.0 | 无标签版本;提交 21bf99a 之后的 main(2026-11-10) |
| 较早 | v0.20.0 到 v1.17.0,已在 v0.20.0、v0.25.0、v1.0.0、v1.5.0、v1.10.0、v1.12.0、v1.14.0、v1.15.0、v1.16.0 和 v1.17.0 上验证 | 无标签版本 |
| 旧系列 | v0.20.0 之前 | 未测试 |
检查主机上运行的版本:
firecracker --version
检查日志和套接字模式。把路径替换为你的单元文件或启动器中的路径:
FC_LOG=/var/log/firecracker/firecracker.log
FC_SOCK=/run/firecracker/firecracker.sock
stat -c '%a %U:%G %n' "$FC_LOG" "$FC_SOCK"
日志模式为 644 或 664 意味着 Firecracker 所有者之外的本地用户也能读取。套接字模式为 755 意味着他们无法连接。用 namei -l "$FC_LOG" 检查日志路径上的每个目录。
在主机代理或编排代码中查找 MMDS 写入:
grep -R "mmds" /path/to/host-agent /etc/systemd/system 2>/dev/null
如何修复?
截至 2026 年 11 月 17 日,没有带标签的发行版包含修复。Firecracker 于 2026 年 11 月 10 日通过拉取请求 #6406 把修复以提交 21bf99a 合并到 main。从该提交构建,或等待下一个发行版并确认其变更日志提到 PR #6406。
-
从修复提交构建 Firecracker。构建需要 libseccomp 2.6 或更高版本。
git clone https://github.com/firecracker-microvm/firecracker.git cd firecracker git checkout 21bf99a31c0c1b81b0c634c676bdccafba8712fa cargo build --release -p firecracker -
如果暂时无法重新构建,以私有 umask 和只有 Firecracker 用户可进入的日志目录启动。在 systemd 单元中设置
UMask=0077,并以专用用户运行服务。umask 077 install -d -m 0700 /var/log/firecracker chmod 600 /var/log/firecracker/firecracker.log -
轮换受影响主机上写入 MMDS 的每个密钥,并在源头吊销旧值。可能已被读取的密钥在升级后仍然泄露。
- 尽可能使用 jailer。它让 Firecracker 在私有 chroot 中运行,Ostorlab 验证了 chroot 会阻止跨用户读取。如果日志管道把文件复制到 chroot 之外,jailer 没有帮助。
- 作为纵深防御,修复管理代理中的非规范 MMDS 路径。不要只依赖这一改动,因为一次客户端更新就可能重新引入该路径。
umask 变通方法只影响新文件。现有的 0644 日志在你修改模式之前仍可读取。如果日志收集器读取该文件,收集器的权限和存储决定发送后谁可以读取密钥。
补丁只隐藏 MMDS 请求体。其他端点仍会在 Info 级别记录请求体,因此发送到其他端点的密钥仍可能进入日志。
根本原因是什么?
Firecracker 根据原始请求目标决定日志脱敏,却根据规范化后的路径令牌进行路由,因此第一个令牌为 mmds 但原始写法不是 /mmds 的目标会到达处理器,并连同请求体写入日志。
Firecracker 是用 Rust 编写的开源虚拟机监视器。Amazon Web Services 开发它来加速 AWS Lambda 和 AWS Fargate 等服务,Kata Containers 和 Flintlock 等容器运行时会集成它。主机进程通过 Unix 域套接字上的 HTTP API 控制每个微型 VM。
MMDS 是 microVM Metadata Service,一个在主机和客户机之间共享的可变数据存储。它是可选功能,必须在网络接口上配置。Firecracker 用户指南把秘密访问密钥用作凭据轮换示例:主机用 PUT /mmds 写入密钥,客户机从元数据服务读取。同一存储还可以保存引导令牌和其他每 VM 配置。
API 服务器按原样读取目标。get_abs_path() 原样返回 origin-form 目标,包括查询字符串。日志描述在路由器运行之前由该字符串构建:
// src/firecracker/src/api_server/parsed_request.rs:71-83 (v1.18.0)
let request_uri = request.uri().get_abs_path().to_string();
let description = describe(
    request.method(),
    request_uri.as_str(),
    request.body.as_ref(),
);
info_unrestricted!("The API server received a {description}.");

// Split request uri by '/' by doing:
// 1. Trim starting '/' characters
// 2. Splitting by '/'
let mut path_tokens = request_uri.trim_start_matches('/').split_terminator('/');
let path = path_tokens.next().unwrap_or("");
describe() 有一个针对 MMDS 的脱敏分支。它用原始字符串与精确字面量 "/mmds" 比较:
// src/firecracker/src/api_server/parsed_request.rs:257-275 (v1.18.0)
fn describe(method: Method, path: &str, body: Option<&Body>) -> String {
    match (path, body) {
        ("/mmds", Some(_)) | (_, None) => format!("{:?} request on {:?}", method, path),
        ("/cpu-config", Some(payload_value)) => {
            // ...
        }
        (_, Some(payload_value)) => describe_with_body(method, path, payload_value),
    }
}
其他任何带请求体的路径都会落入 describe_with_body(),它把 UTF-8 请求体追加到日志行。该行在路由之前以 info_unrestricted! 在默认 Info 级别输出,并绕过速率限制器。
路由另行规范化。它去掉所有前导斜杠,按 / 分割剩余部分,并取第一个令牌。/mmds/、//mmds 和 ///mmds/// 都会产生令牌 mmds。分发器匹配该令牌并调用 parse_put_mmds() 或 parse_patch_mmds(),因此请求返回 204 No Content,元数据被应用。
文件模式完成了暴露。open_file_nonblock() 以 create、read 和 write 打开日志,没有显式模式,因此内核应用 0666 减去 umask。API 套接字绑定时没有 chmod,因此同样的 umask 给它 0777 减去 umask。在常见的 umask 022 下,日志为 0644,套接字为 0755。本地用户可以读取日志但不能打开套接字,因为连接 Unix 套接字需要写权限。
如何被利用?
在主机代理通过非规范 MMDS 路径写入密钥之后,本地用户读取包含该密钥的日志行。
- 攻击者在 Firecracker 主机上获得非特权本地账户。该账户不需要访问 API 套接字。
- 主机代理或运维人员向 MMDS 写入密钥。如果写入使用
/mmds/或//mmds而不是/mmds,API 服务器会把它发送给真正的 MMDS 处理器。 - 在路由之前,
describe()未通过精确匹配测试并调用describe_with_body()。该行以Info级别写入模式为0644的文件。 - 路由器规范化目标,匹配
mmds令牌,应用元数据并返回204。 - 本地用户读取日志,提取请求体并恢复访问密钥、会话令牌或引导密钥。
- 用户把恢复的凭据提交给它所保护的服务,例如对象存储或控制平面。
Ostorlab 的公开复现工具用 curl --path-as-is 发送请求矩阵,因为会规范化路径的客户端会掩盖该缺陷:
curl -sS --path-as-is --unix-socket "$FC_SOCK" -X PUT http://localhost/mmds \
     -H 'Content-Type: application/json' -d '{"k":"REDACTED-MARKER"}'

curl -sS --path-as-is --unix-socket "$FC_SOCK" -X PUT http://localhost/mmds/ \
     -H 'Content-Type: application/json' \
     -d '{"access_key_id":"AKIAIOSFODNN7EXAMPLE","secret_access_key":"OSTORLAB-MMDS-MARKER-9F3A2"}'

curl -sS --path-as-is --unix-socket "$FC_SOCK" -X PUT http://localhost//mmds \
     -H 'Content-Type: application/json' -d '{"x":"DBLSLASH-MARKER"}'
第一个请求返回 204,其请求体被脱敏。第二个和第三个返回 204,其请求体出现在日志中。复现的日志行为:
The API server received a Put request on "/mmds".                                    <- redacted
The API server received a Put request on "/mmds/" with body "{\"access_key_id\":\"AKIAIOSFODNN7EXAMPLE\",\"secret_access_key\":\"OSTORLAB-MMDS-MARKER-9F3A2\"}".
The API server received a Put request on "//mmds" with body "{\"x\":\"DBLSLASH-MARKER\"}".
同一次运行还记录了 PATCH /mmds/ 请求体和 PUT /mmds/config 请求体;PUT /mmds/config 在请求体写入后返回 400。在跨主体检查中,第二个本地用户从 0644 日志读取了标记,并在连接 0755 套接字时收到 PermissionError: [Errno 13] Permission denied。在 umask 077 下,日志为 0600,第二个用户的读取失败。
攻击如何展开?
主机向非规范 MMDS 路径的写入绕过精确匹配脱敏,到达 MMDS 处理器,并把密钥留在本地用户可读的日志中。
写入密钥"] --> B["API 服务器读取
原始目标"] B --> C["describe() 只匹配
精确的 /mmds"] C --> D["请求体以 Info 级别
写入日志"] B --> E["路由器把第一个
令牌规范化为 mmds"] E --> F["MMDS 处理器应用
元数据并返回 204"] D --> G["本地用户读取
0644 日志"] G --> H["凭据被用于它所
保护的服务"]
攻击者能做什么?
能读取 Firecracker 日志的本地用户可恢复完整的 MMDS 文档或增量更新,包括主机只想交给客户机的凭据。影响取决于这些凭据能打开什么,例如对象存储、控制平面或引导服务。
每个条件都是影响的一部分:
- 攻击者需要主机上的本地账户,以及对日志文件或存储日志的系统的读取权限。
- MMDS 必须在使用中,且主机写入必须通过一个第一个令牌为
mmds但原始写法不是/mmds的路径携带密钥。 - 日志必须能被 Firecracker 用户之外的人读取。
umask 022会产生这种状态;umask 077和 jailer 的私有 chroot 不会。 - 攻击者不需要连接 API 套接字,客户机也不参与。
Ostorlab 在自托管构建上用第二个本地用户演示了读取。该工作没有测试 AWS 托管服务,也不对它们作任何声明。已经接收元数据的客户机不是这条路径中的攻击者:泄露把密钥从主机的控制平面移到主机日志,其他主体可以在那里读取。
为什么修复有效?
修复根据路由器使用的同一个规范化第一个令牌决定脱敏,因此到达 MMDS 处理器的每种写法都会在写入日志行之前被隐藏。
补丁先计算路径令牌,把它传给 describe(),并匹配 "mmds" 而不是 "/mmds":
@@ -69,12 +69,6 @@ impl TryFrom<&Request> for ParsedRequest {
     fn try_from(request: &Request) -> Result<Self, Self::Error> {
         let request_uri = request.uri().get_abs_path().to_string();
-        let description = describe(
-            request.method(),
-            request_uri.as_str(),
-            request.body.as_ref(),
-        );
-        info_unrestricted!("The API server received a {description}.");

         // Split request uri by '/' by doing:
@@ -82,6 +76,14 @@ impl TryFrom<&Request> for ParsedRequest {
         let mut path_tokens = request_uri.trim_start_matches('/').split_terminator('/');
         let path = path_tokens.next().unwrap_or("");

+        let description = describe(
+            request.method(),
+            request_uri.as_str(),
+            path,
+            request.body.as_ref(),
+        );
+        info_unrestricted!("The API server received a {description}.");
+
         match (request.method(), path, request.body.as_ref()) {
@@ -251,25 +253,26 @@ impl ParsedRequest {
-fn describe(method: Method, path: &str, body: Option<&Body>) -> String {
+fn describe(method: Method, uri: &str, path: &str, body: Option<&Body>) -> String {
     match (path, body) {
-        ("/mmds", Some(_)) | (_, None) => format!("{:?} request on {:?}", method, path),
-        ("/cpu-config", Some(payload_value)) => {
+        ("mmds", Some(_)) | (_, None) => format!("{:?} request on {:?}", method, uri),
+        ("cpu-config", Some(payload_value)) => {
补丁新增一个单元测试,确认 /mmds、/mmds/、//mmds 和 ///mmds/// 的请求体被丢弃。它还新增一个集成测试,直接向套接字发送 ///mmds/ 和 ///mmds//,检查 204 和 400,并断言日志中没有该密钥。
对于第一个令牌恰好为 mmds 的路径,修复是完整的。它没有把日志行移到路由之后,因此路由失败的请求仍会写入请求体。拉取请求审查指出,PUT /mmds?x=1 和 PUT /MMDS 仍会在服务器返回 400 之前产生请求体行。这些写法不会到达 MMDS,但请求体仍然敏感。其他端点也保留在 Info 级别的请求体日志。
如何检查是否已遭入侵?
没有公开的利用活动或入侵指标。检查是本地进行的:在 Firecracker 日志中查找 MMDS 请求体行,并查找其他用户可读的日志。
sudo grep -Ei 'received a (put|patch) request on "[^"]*mmds[^"]*" with body' /var/log/firecracker/firecracker.log
命中表示某个请求的路径包含 mmds,且其请求体被写入日志。合法的 PUT /mmds 在该行中没有请求体,因此命中指向非规范或被拒绝的路径。把命中当作线索而非入侵证据,因为该行只说明请求被记录。
检查文件及其目录的模式:
namei -l /var/log/firecracker/firecracker.log
stat -c '%a %U:%G %n' /var/log/firecracker/firecracker.log
如果收集器转发该文件,检查中央日志存储,并搜索同样的模式。在主机代理配置中查找 MMDS 写入,以了解哪些密钥可能被记录:
grep -R "mmds" /path/to/host-agent /etc/systemd/system 2>/dev/null
如果存在命中或日志模式过宽,把该主机上写入 MMDS 的每个密钥都视为已暴露并轮换。路由失败的请求也可能留下请求体行,因为存在缺陷的构建会在路由之前记录。
时间线
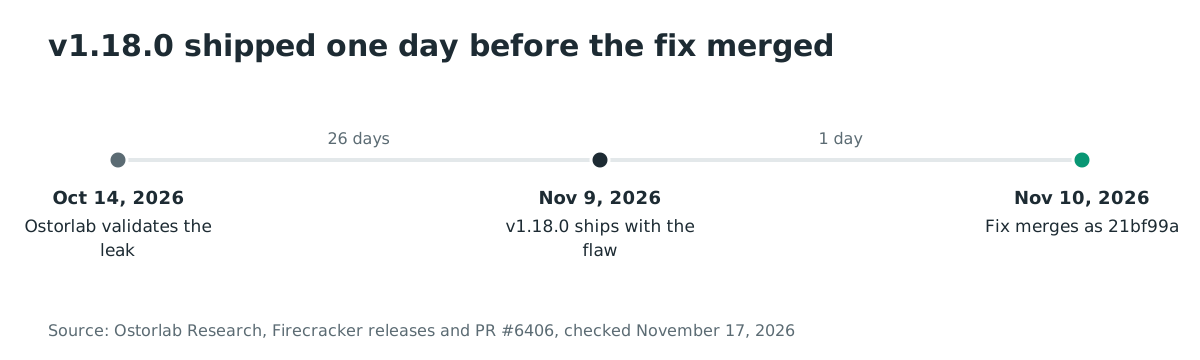
- 2026-10-14:Ostorlab 在 main 上验证该绕过,并在源码树中找到同样的精确匹配代码。
- 2026-11-09:Firecracker 发布 v1.18.0。该发行版比修复早一天,仍包含该缺陷。
- 2026-11-09:Firecracker 维护者 Ilias Stamatis 打开拉取请求 #6406,加入基于令牌的脱敏和测试。
- 2026-11-10:该拉取请求以提交
21bf99a合并到 main。 - 2026-11-17:没有带标签的发行版包含修复。没有分配 CVE,该缺陷也不在 CISA KEV 中。
常见问题
该缺陷有 CVE 吗?
没有。Firecracker 在没有 CVE 的情况下合并了修复,截至 2026 年 11 月 17 日,NVD 和 GitHub Advisory Database 中都没有针对该缺陷的记录。公开的拉取请求就是技术记录。
它影响 AWS Lambda 或 AWS Fargate 吗?
Ostorlab 没有测试 AWS 托管服务,本文不对它们作任何声明。受影响的是本地主体可以读取 VMM 日志的自托管 Firecracker 部署。
客户机 VM 能利用它吗?
不能。客户机按设计已经可以读取元数据。泄露发生在主机侧:本地用户读取主机日志,客户机不在路径中。
哪些版本已修复?
截至 2026 年 11 月 17 日,没有任何带标签的发行版。main 上的提交 21bf99a 包含修复,而 11 月 9 日发布的 v1.18.0 不包含。从 main 构建,或等待一个提到 PR #6406 的发行版。
日志总是所有人可读吗?
不是。文件模式为 0666 减去 umask。常见的 umask 022 得到 0644,所有本地用户都可读。umask 077 得到 0600,jailer 的私有 chroot 也会阻止读取。日志收集器在复制文件后可能扩大可读范围。
修复会阻止所有 MMDS 请求体进入日志吗?
它会阻止第一个令牌恰好为 mmds 的路径。像 /mmds?x=1 或 /MMDS 这样被拒绝的写法仍会在服务器返回 400 之前写入请求体,其他端点也仍在 Info 级别记录请求体。
它在真实环境中被利用了吗?
截至 2026 年 11 月 17 日没有报告攻击。CISA 的 KEV 目录没有 Firecracker,该缺陷也没有可进入其中的 CVE。
参考文献
- Ostorlab Research,“Firecracker API server logs MMDS request bodies in cleartext for non-canonical request targets”,finding-001,复现、跨主体检查和受影响提交:https://github.com/Ostorlab/Research/tree/main/0-Day-Hunting/firecracker/finding-001(2026 年 11 月 17 日检查)
- Ostorlab Research,“AWS Firecracker Vulnerability Audit and CVE Merit Evaluation (Scan 216217)”,高危评级和根本原因分析:https://github.com/Ostorlab/Research/blob/main/0-Day-Hunting/firecracker/scan-216217-audit-report.md(2026 年 11 月 17 日检查)
- Firecracker 拉取请求 #6406,“api: Redact MMDS bodies on all paths reaching MMDS”,2026 年 11 月 9 日打开,2026 年 11 月 10 日合并:https://github.com/firecracker-microvm/firecracker/pull/6406(2026 年 11 月 17 日检查)
- Firecracker 提交
21bf99a31c0c1b81b0c634c676bdccafba8712fa,修复及其测试:https://github.com/firecracker-microvm/firecracker/commit/21bf99a31c0c1b81b0c634c676bdccafba8712fa(2026 年 11 月 17 日检查) - Firecracker v1.18.0 发行版,2026 年 11 月 9 日发布:https://github.com/firecracker-microvm/firecracker/releases/tag/v1.18.0(2026 年 11 月 17 日检查)
- Firecracker v1.18.0 源码,
src/firecracker/src/api_server/parsed_request.rs,日志和路由代码:https://github.com/firecracker-microvm/firecracker/blob/v1.18.0/src/firecracker/src/api_server/parsed_request.rs(2026 年 11 月 17 日检查) - Firecracker v0.20.0 源码,
src/api_server/src/parsed_request.rs,相同的精确匹配脱敏分支:https://github.com/firecracker-microvm/firecracker/blob/v0.20.0/src/api_server/src/parsed_request.rs(2026 年 11 月 17 日检查) - Firecracker v1.18.0 源码,
src/vmm/src/utils/mod.rs,open_file_nonblock():https://github.com/firecracker-microvm/firecracker/blob/v1.18.0/src/vmm/src/utils/mod.rs(2026 年 11 月 17 日检查) - Firecracker v1.18.0 源码,
src/vmm/src/logger/logging.rs,默认Info级别:https://github.com/firecracker-microvm/firecracker/blob/v1.18.0/src/vmm/src/logger/logging.rs(2026 年 11 月 17 日检查) - Firecracker MMDS 用户指南,凭据轮换示例:https://github.com/firecracker-microvm/firecracker/blob/v1.18.0/docs/mmds/mmds-user-guide.md(2026 年 11 月 17 日检查)
- Firecracker README,AWS Lambda、AWS Fargate、Kata Containers 和 Flintlock 的使用:https://github.com/firecracker-microvm/firecracker/blob/v1.18.0/README.md(2026 年 11 月 17 日检查)
- micro-http 修订
7975fe0e59000e8c41cb1d58fbd39ffa102e5b27,src/request.rs,get_abs_path()原样返回目标:https://github.com/firecracker-microvm/micro-http/blob/7975fe0e59000e8c41cb1d58fbd39ffa102e5b27/src/request.rs(2026 年 11 月 17 日检查) - CISA 已知被利用漏洞目录 JSON 源,2026 年 11 月 17 日检查 Firecracker 条目(无):https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json(2026 年 11 月 17 日检查)
- NVD Firecracker 关键词搜索,2026 年 11 月 17 日检查新 CVE(该缺陷无):https://nvd.nist.gov/vuln/search/results?query=firecracker(2026 年 11 月 17 日检查)