Arize Phoenixのフォーマット文字列の欠陥が秘密情報を漏洩させる(CVE-2026-53998)
Arize Phoenix 13.0.0から15.6.xのフォーマット文字列の欠陥がPHOENIX_SECRETと保存されたAI認証情報を露出させます。15.7.0で修正済みです。
要点
- Phoenixの
applyChatTemplateGraphQLクエリにおけるフォーマット文字列インジェクションにより、攻撃者はos.environを読み取ることができ、PHOENIX_SECRETもその中に含まれます。GitHubはこれをCVSS v3.1の10.0で重大と評価し、2026-11-17に動作するペイロードを公開しました。 arize-phoenix13.0.0から15.6.xが影響を受けます。修正は2026-05-13にリリースされた15.7.0に含まれます。- 実際の悪用は知られていません。CISA ADPは悪用状況を「なし」と記録しており、2026-11-18時点でこのCVEはKEVに登録されていません。
- 15.7.0以降にアップグレードし、
PHOENIX_SECRETとPhoenixに保存されたすべての認証情報をローテーションし、APIへのネットワークアクセスを制限します。
影響を受けますか?
次の条件がすべて当てはまる場合に影響を受けます。
arize-phoenix13.0.0以降で15.7.0より前のバージョンが動作している。- 攻撃者がGraphQL APIに到達できる。既定のインストールでは認証が無効になっている。
F_STRING形式はリクエスト自体で選択されます。この欠陥を制限するサーバー側の設定はありません。
このCVEレコードは2026-11-16に公開され、GitHubアドバイザリは2026-11-17に公開されました。修正コミットは2026-05-13のものであるため、5月以降に最新の状態を保ってきたインストールは影響を受けません。PyPIの最新リリースは21.0.0です。
pypistatsによると、このパッケージは2026-11-18までの一週間に135,422回、その前の月に616,502回ダウンロードされました。プロジェクトのGitHubスター数は12,341です。これらの数字はプロジェクトを表すものであり、露出したデプロイの数を示すものではありません。
PhoenixはPythonパッケージとしてもコンテナイメージとしても提供され、どちらも同じGraphQLサーバーを実行します。バージョン確認はどちらの形態にも当てはまります。マネージドデプロイはプロバイダーのパッチ適用スケジュールに依存するため、どのPhoenixバージョンを実行しているか、いつ15.7.0に移行するかをプロバイダーに確認してください。
| 系統 | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
| 13.xから15.6.x | 13.0.0から15.6.x | 15.7.0 |
| 15.7.0以降 | なし | 修正済み |
インストールされているものを確認します。
# The version in the current environment
python -m pip show arize-phoenix

# The version inside a running container
docker exec <container> python -m pip show arize-phoenix

# A container image that has not been started
docker run --rm <image> python -m pip show arize-phoenix
修正方法
15.7.0以降にアップグレードし、その後で古いプロセスが読み取れた秘密情報をローテーションします。修正はフォーマッタに含まれるため、リバースプロキシだけでは欠陥は解消されません。
- パッケージをアップグレードし、サーバーを再起動します。
python -m pip install --upgrade 'arize-phoenix>=15.7.0'
-
Phoenixを実行するすべてのコンテナを再ビルドして作り直します。新しいイメージを取得しても、古いイメージから作成されたコンテナは変わりません。
-
PHOENIX_SECRETをローテーションします。PhoenixはJWTの署名と、保存された認証情報を暗号化するFernet鍵の導出に使用します。変更すると既存のセッショントークンが無効になり、古い鍵で暗号化された認証情報を読み取れなくなるため、保存された認証情報の再設定を計画してください。 -
Phoenixが保存した、または読み取れたLLM APIキー、OAuthトークン、データベースの認証情報をローテーションします。新しい秘密情報を設定した後に、保存された認証情報を再暗号化します。
-
すぐにアップグレードできない場合は、GraphQL APIを認証を行うプロキシの背後に置き、信頼できないクライアントからのネットワークアクセスを削除します。これで露出は減りますが、認証済みのユーザーは依然としてペイロードを送信できるため、修正にはなりません。
-
マネージドプロバイダーがPhoenixを運用している場合は、デプロイされたバージョンと15.7.0に到達する日を確認するよう依頼します。ホストされたインスタンスはこちら側ではパッチを適用できないため、確認が唯一の制御手段になります。
根本原因は何ですか?
f-stringフォーマッタは攻撃者が制御するテンプレートをPythonのstr.formatに渡します。プライベート属性へのアクセスを防ぐはずだったラッパーは、二重アンダースコアの属性には適用されません。そのため、走査は Namespace クラスのグローバルに到達し、os.environを読み取ります。
脆弱なメソッドはsrc/phoenix/utilities/template_formatters.pyのFStringTemplateFormatter._formatです。
def _format(self, template: str, variable_names: Iterable[str], **variables: Any) -> str:
    # Wrap dict and list variables to support attribute access (e.g., {user.name})
    wrapped_variables = {key: _wrap_value(value) for key, value in variables.items()}
    return template.format(**wrapped_variables)
_wrap_valueは辞書をDotDictに変換し、DotDictはargparse.Namespaceを継承します。その__getattr__はアンダースコアで始まる名前をブロックします。
def __getattr__(self, name: str) -> Any:
    if name.startswith("_"):
        raise AttributeError(name)
    raise AttributeError(f"No attribute '{name}'")
このガードは__class__には効果がありません。Pythonは__getattr__を呼び出す前に、オブジェクトの型に対する通常の属性検索で__class__を解決するため、メソッドがその名前を見ることはありません。__class__から、テンプレートは__bases__[0]、すなわちargparse.Namespaceへ進み、次にNamespace.__init__.__globals__へ進みます。argparseモジュールはosを_osとしてインポートするため、__globals__['_os'].environはプロセスの環境を返します。
applyChatTemplateリゾルバはPromptChatTemplateInputとPromptTemplateOptionsの値を受け取ります。オプションはフォーマッタを選択し、変数を提供します。リゾルバ内ではテンプレート構文や属性パスを制限するものは何もありません。
このエンドポイントはデバッグ専用の機能ではありません。Phoenixは、ユーザーがUIでプロンプトをプレビューするときや、変数を使ってプロンプトをレンダリングするためにAPIを呼び出すときにも同じフォーマッタを使用します。したがって、ユーザーにプロンプトテンプレートの編集を許可するデプロイは、管理者だけでなく、その機能に到達できるすべてのユーザーにこの経路を露出します。
どのように悪用されますか?
攻撃者は、提供された変数からフォーマッタのグローバルへ進むテンプレートを指定して、applyChatTemplateクエリへGraphQLリクエストを一つ送信します。
- 攻撃者がGraphQLエンドポイントに到達します。既定のインストールでは認証情報は不要です。
- リクエストは、テキストが
{u.__class__.__bases__[0].__init__.__globals__[_os].environ}であるテンプレートメッセージと、任意の辞書値を持つ変数uを提供します。 - オプションが
formatをF_STRINGに設定しているため、リゾルバはFStringTemplateFormatterを選択します。 _formatはuをDotDictでラップし、template.formatを呼び出します。Pythonは属性の連鎖を解決し、環境をテキストとしてレスポンスで返します。- 攻撃者はそのテキストから
PHOENIX_SECRETを読み取り、管理者のセッショントークンを偽造するか、保存された認証情報を保護するFernetキーを導出します。
アドバイザリは次のペイロードを公開しています。
{
  "query": "query($t: PromptChatTemplateInput!, $o: PromptTemplateOptions!) { applyChatTemplate(template: $t, templateOptions: $o) { messages { content { ... on TextContentPart { text { text } } } } } }",
  "variables": {
    "t": { "messages": [{ "role": "USER", "content": [{ "text": { "text": "{u.__class__.__bases__[0].__init__.__globals__[_os].environ}" } }] }] },
    "o": { "format": "F_STRING", "variables": { "u": { "x": 1 } } }
  }
}
レスポンスは環境を一つのテキストパートとして返します。攻撃者はテンプレート構文を事前に知る必要はありません。アドバイザリのペイロードは通常のGraphQLドキュメントであり、唯一異常な部分は属性の連鎖だけです。__class__や__globals__という正確な文字列をブロックするフィルタはこのペイロードを捕捉しますが、別の走査は固定文字列の一致を回避します。
攻撃の流れは?
認証されていないGraphQLリクエスト一つが、テンプレート変数からサーバーの環境へ進み、保存されたすべての認証情報を保護する秘密情報を返します。
str.format を呼び出す"] C --> D["DotDict のガードが __class__ を見逃す"] D --> E["Namespace のグローバルが _os.environ を露出"] E --> F["レスポンスに PHOENIX_SECRET が含まれる"] F --> G["攻撃者が管理者 JWT を偽造し
保存された認証情報を復号"]
攻撃者に何ができますか?
攻撃者はプロセスの環境を読み取り、その中の値を使ってPhoenixのインストールとそれが保護する認証情報を掌握できます。
PHOENIX_SECRETにより、攻撃者は管理者用のJWTに署名し、保存された認証情報に使われるFernetキーを導出できます。- Phoenixに保存されたLLM APIキー、OAuthトークン、その他のプロバイダー認証情報は復号され、被害者の負担で使用される可能性があります。
- ファイルシステムのパス、読み込まれたモジュール名、内部定数は、攻撃者が第二段階を計画するのに役立ちます。
アドバイザリはコード実行を実証していません。文書化している影響は、環境とその中の秘密情報の開示であり、それに続くトークンの偽造と漏洩したキーによる復号です。
PHOENIX_SECRETは二つの操作のマスターキーです。PhoenixはこれでセッションJWTに署名するため、漏洩した値があれば攻撃者は管理者を含む任意のユーザーのトークンを生成できます。Phoenixはまた、これから保存された認証情報を暗号化するFernetキーを導出するため、同じ値がデータベース内のLLM APIキーとOAuthトークンを復号します。一方だけをローテーションすると、古いトークンや古い暗号文が依然として有効な期間が残ります。
条件は「影響を受けますか?」と同じです。脆弱なバージョン、到達可能なGraphQL API、そしてF_STRING形式です。認証が有効なインストールでも、権限に関係なく、認証済みのアカウントすべてにデータを露出します。
環境の読み取りは最初の段階であり、終わりではありません。攻撃者は依然として秘密情報を使ってトークンに署名するか、保存された値を復号する必要があります。秘密情報が判明すれば、どちらの操作も攻撃者のローカルで行われ、どちらもPhoenixのログにリクエストを残しません。
修正が機能する理由
修正はstr.formatを、アンダースコアで始まる名前の属性を拒否するFormatterのサブクラスに置き換えます。これにより__class__の段階が壊れ、テンプレートは__globals__やos.environに到達できなくなります。
@@ -235,6 +235,39 @@ def _format(self, template: str, *args: Any, **variables: Any) -> str:
         return template


+_FIELD_NAME_PART_RE = re.compile(r"\.([^.\[\]]+)|\[([^\[\]]+)\]")
+
+
+class _SafeFieldFormatter(Formatter):
+    """
+    A :class:`string.Formatter` that forbids access to "private" attributes.
+
+    Python's ``str.format`` resolves ``{x.attr}`` and ``{x[key]}`` expressions.
+    Without restrictions, a malicious template can walk from a user-supplied
+    value to ``__class__`` / ``__globals__`` / ``__builtins__`` and read process
+    state (environment variables, secrets, etc.). This subclass blocks any
+    attribute access whose name starts with an underscore, which is sufficient
+    to break the traversal chain while preserving normal usage like
+    ``{user.name}`` and ``{items[0].value}``.
+    """
+
+    def get_field(self, field_name: str, args: Any, kwargs: Any) -> Any:
+        first = re.match(r"^[^.\[\]]*", field_name).group(0)  # type: ignore[union-attr]
+        rest = field_name[len(first) :]
+        key: Any = int(first) if first.isdigit() else first
+        obj = self.get_value(key, args, kwargs)
+        for attr, index in _FIELD_NAME_PART_RE.findall(rest):
+            if attr:
+                if attr.startswith("_"):
+                    raise TemplateFormatterError(
+                        f"Access to attribute '{attr}' is not permitted in templates"
+                    )
+                obj = getattr(obj, attr)
+            else:
+                obj = obj[int(index) if index.lstrip("-").isdigit() else index]
+        return obj, first
+
+
 class FStringTemplateFormatter(TemplateFormatter):
@@ -266,10 +299,14 @@ class FStringTemplateFormatter(TemplateFormatter):
     def parse(self, template: str) -> set[str]:
         return set(field_name for _, field_name, _, _ in Formatter().parse(template) if field_name)

+    # Shared formatter that blocks traversal into "private"/dunder attributes,
+    # preventing format-string injection (e.g. {x.__class__.__init__.__globals__}).
+    _formatter = _SafeFieldFormatter()
+
     def _format(self, template: str, variable_names: Iterable[str], **variables: Any) -> str:
         # Wrap dict and list variables to support attribute access (e.g., {user.name})
         wrapped_variables = {key: _wrap_value(value) for key, value in variables.items()}
-        return template.format(**wrapped_variables)
+        return self._formatter.vformat(template, (), wrapped_variables)
この変更は、ドットアクセスとブラケットアクセスの両方で属性走査の経路をブロックします。リゾルバに認証を追加するものではありません。アドバイザリは認証を別の緩和策として推奨しています。そのため、既定のインストールは依然として到達できるすべての者にエンドポイントを露出します。ネットワーク上の配置と認証は引き続き露出の一部です。
侵害されたかどうかを確認するには?
公開されている侵害指標はありません。リクエストは通常のGraphQL POSTであり、読み取りが成功すると通常のレスポンス内に環境が返されます。既定のアクセスログはリクエスト行だけを記録するため、プロキシやWAFがPOST本文を保存している場合に限り、その本文が主な手がかりになります。
# Access logs record only the request line by default; these greps match only
# when the reverse proxy or a WAF logs the POST body (for example nginx $request_body).
grep -i "applyChatTemplate" /var/log/nginx/access.log /var/log/apache2/access.log 2>/dev/null
grep -i "__class__\|__globals__\|__bases__\|environ" /var/log/nginx/access.log /var/log/apache2/access.log 2>/dev/null

# Phoenix application logs, if request bodies are retained
grep -i "applyChatTemplate\|__class__\|__globals__\|__bases__\|environ" /var/log/phoenix/*.log 2>/dev/null
applyChatTemplateへのヒットは手がかりであり、証拠ではありません。このエンドポイントは正規のプロンプトツールからも使用されます。__class__、__globals__、またはenvironも含むヒットははるかに強力です。見つけた場合は、PHOENIX_SECRETと保存されたすべてのプロバイダー認証情報をローテーションし、そのリクエスト以降に作成された管理者セッションを確認します。
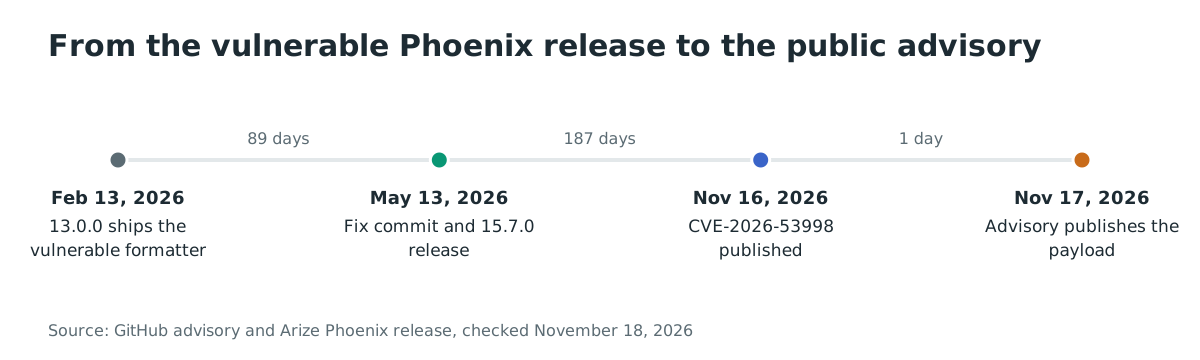
年表
- 2026-02-13:
arize-phoenix13.0.0が脆弱なフォーマッタとともに公開されました。 - 2026-05-13: コミット
e7224a68が安全なフォーマッタを追加し、15.7.0がリリースされました。 - 2026-11-16: CVE-2026-53998のCVEレコードが公開されました。
- 2026-11-17: GitHub Advisory Databaseが動作するペイロードを含むGHSA-gfv3-m769-5xm3を公開しました。
- 2026-11-18: CISA ADPが悪用状況を「なし」と記録しました。このCVEはKEVに登録されていません。
よくある質問
認証なしで悪用できますか?
はい、認証が無効になっている既定のインストールでは可能です。認証が有効な場合でも、任意のアカウントがその役割に関係なくリクエストを送信できます。
ユーザーの操作は必要ですか?
いいえ。攻撃者はGraphQLリクエストを一つ送信し、レスポンスを読み取ります。被害者がリンクを開いたり、何かを承認したりする必要はありません。
公開された実証コードはありますか?
はい。GitHubのアドバイザリには、環境を返す完全なリクエストペイロードが含まれています。アドバイザリは報告者としてOmarXtreamをクレジットしています。
15.7.0だけが修正版ですか?
いいえ。15.7.0が安全なフォーマッタを含む最初のリリースであり、最新リリースは21.0.0です。15.7.0以降のすべてのリリースに修正が含まれます。
修正は認証を追加しますか?
いいえ。修正はフォーマッタ内の属性走査をブロックします。リゾルバには依然として認証要件がないため、既定のインストールはAPIに到達できるすべての者に対して開かれたままです。
実際に悪用されましたか?
悪用は知られていません。CISA ADPは悪用状況を「なし」と記録しており、2026-11-18時点でこのCVEはKEVに登録されていません。
エンドポイントは公開されるべきものですか?
既定のインストールでは、Phoenixはローカルまたは信頼されたネットワークのユーザーがUIを開けるように認証を無効にします。この既定値のため、アドバイザリはこの欠陥を認証不要と呼んでいます。APIを信頼されたネットワークの外に露出する本番デプロイでは、アップグレード後もその前に認証を置くべきです。
マネージドPhoenixサービスは同じコードを使用しますか?
マネージドサービスは同じサーバーコードを実行しますが、バージョンとネットワーク露出はプロバイダーが管理します。デプロイされたバージョンと修正日をプロバイダーに確認してください。自身のパッケージをアップグレードしても、ホストされたインスタンスは変わりません。
Ostorlabで露出したPhoenix APIを発見する
OstorlabのWeb Agentic Deep Scanは、露出しているウェブアプリケーションとAPIを棚卸ししてテストします。Phoenixのデプロイでは、到達可能なGraphQLの攻撃面とその前にある認証設定をマッピングするため、アップグレード前にどのインストールが認証なしのクエリを受け入れるかを把握できます。
参考資料
- GitHub Advisory Database、GHSA-gfv3-m769-5xm3、「Phoenix: Format String Injection in applyChatTemplate」: https://github.com/advisories/GHSA-gfv3-m769-5xm3 (2026年11月18日確認)
- CVEレコード、CVE-2026-53998: https://www.cve.org/CVERecord?id=CVE-2026-53998 (2026年11月18日確認)
- Arize Phoenixの修正コミット
e7224a68、「fix: prevent format-string injection in f-string template formatter」: https://github.com/Arize-ai/phoenix/commit/e7224a685589f2ffae1fefcc68ff210bd6ad28b8 (2026年11月18日確認) - Arize Phoenixリリース15.7.0: https://github.com/Arize-ai/phoenix/releases/tag/arize-phoenix-v15.7.0 (2026年11月18日確認)
- 15.6.0のArize Phoenixソース、
template_formatters.py: https://github.com/Arize-ai/phoenix/blob/arize-phoenix-v15.6.0/src/phoenix/utilities/template_formatters.py (2026年11月18日確認) - 15.6.0のArize Phoenixソース、
queries.py: https://github.com/Arize-ai/phoenix/blob/arize-phoenix-v15.6.0/src/phoenix/server/api/queries.py (2026年11月18日確認) arize-phoenixのPyPIプロジェクトページ: https://pypi.org/project/arize-phoenix/ (2026年11月18日確認)- pypistats、
arize-phoenixのダウンロード統計: https://pypistats.org/packages/arize-phoenix (2026年11月18日確認) - CISA Known Exploited Vulnerabilitiesカタログのフィード: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (2026年11月18日確認)