DORAのもとでのモバイルのオペレーショナルレジリエンス:BFSIジャーニー向けの最もシンプルな訓練ライブラリ
BFSIチーム向けに、DORAコンプライアンスをモバイルの視点から解説するガイドです。スコープの定め方、リリースプロセスの簡素化、不要なコンプライアンス作業を生む落とし穴の避け方を紹介します。
第2回の記事がDORAコンプライアンスを通常のリリースガバナンスのように感じられるものにすることについてだったとすれば、今回は、モバイルチームが必ず尋ねられる次の実践的な問いについてです。
「何かが壊れたら、どうなるのか」
BFSIのモバイルでは、この問いが机上の空論であることはめったにありません。依存関係が劣化し、プロバイダーが不調な日を迎え、設定変更が誤った形で波及し、気づけば顧客がログインできなかったり決済を承認できなかったりします。オペレーショナルレジリエンスの目標は、こうしたことが決して起きないふりをすることではありません。最も重要な障害モードを予行演習しておき、何をして何を学んだかを示せるようにすることです。
本記事では、モバイルの重要なジャーニーに焦点を当てた、シンプルな訓練ライブラリを提供します。これは、チームをフルタイムの演習委員会に変えてしまうことなく、実行しやすく、エビデンスを示しやすく、時間をかけて改善しやすいように設計されています。
本記事の使い方
最もシンプルに価値を得たい場合は、下記のライブラリから4つの訓練を選び、そこから始めてください。一度に1つの訓練を1つのジャーニーに対して実行し、出力を一貫させます。ステップ3の訓練レポートのテンプレートを使い、フォローアップは小さく具体的に保ちます。始める前に、実際に何をレジリエントに保とうとしているのかについて、全員の認識を合わせておいてください。
モバイルチームにとっての「オペレーショナルレジリエンス」とは
モバイルにおいて、レジリエンスは「顧客が重要なジャーニーを安全に完了できるか」として測るのが最善です。「システムが稼働しているか」ではありません。「モニタリングが発火したか」でもありません。ジャーニーは、ユーザーが実際に体験することを反映するため、私たちを誠実に保ってくれます。
BFSIのモバイルでは、重要なジャーニーは予測可能です。
- ログイン
- OTPやプッシュ承認などのステップアップ認証
- アカウント復旧
- 決済と送金
これらのジャーニーが劣化すると、顧客はすぐにそれを感じ取ります。だからこそ、モバイル優先のオペレーショナルレジリエンスのプログラムは、まずジャーニーから始め、そこから逆算して依存関係へとさかのぼります。
まずジャーニーを選び、次に依存関係をマッピングしましょう。何が何につながっているかについて全員の認識が合っていると、訓練ははるかに容易になるからです。
ステップ1:重要なジャーニーを選び、その依存関係を列挙する
シンプルに保ちましょう。3〜5つのジャーニーから始めます。ほとんどのチームは、当初はそれ以上を必要としません。
推奨されるBFSIモバイルのジャーニーのセット
- ログイン
- ステップアップ認証、OTPとプッシュ承認
- アカウント復旧
- 決済と送金
- アプリに存在する場合は、オンボーディングとKYC
各ジャーニーについて、依存関係を文書化する
完璧な図は必要ありません。短いリストで十分です。
ログインの依存関係リストの例:
- アイデンティティプロバイダーとトークンサービス
- バックエンドのAPIゲートウェイ
- ログイン時に使う場合は、リスクまたは不正の判定
- 認証の挙動を変え得るリモート設定やフィーチャーフラグ
- 使用する場合の証明書ピンニングを含む、モバイルネットワーク層の設定
- オブザーバビリティとテレメトリのパイプライン
この依存関係リストこそが、「レジリエンス」をテスト可能なものに変えるものです。
これで、混沌のための汎用的な混乱ではなく、実際の障害モードに合致した訓練を実行できます。
ステップ2:訓練ライブラリ、BFSIモバイルで最も重要なシナリオ
以下は、大がかりな準備なしに実行できる訓練です。それぞれが重要なジャーニーと、BFSIで実際の顧客影響を引き起こす依存関係のパターンに結び付いています。まず3〜4つから始めて実行し、驚いた点を書き留めてから、拡大していきます。カオスエンジニアリングの会社になろうとしているわけではありません。最も一般的な障害モードを退屈なものにしようとしているのです。
これらの訓練を一貫させるシンプルな方法は、毎回同じ5つの問いに答えることです。何をシミュレートしたか、どうやって安全にシミュレートしたか、アプリはどう振る舞うべきか、チームは何を見て何を判断できるべきか、そしてどのエビデンスを保持するか、です。
クイックスタート:4つの訓練だけを実行するなら
最初に4つの訓練だけを実行するなら、このセットがBFSIモバイルの現実の多くをカバーします。
- アイデンティティプロバイダーの劣化
- OTPのレイテンシと配信の失敗
- APIゲートウェイ、WAF、またはレート制限が正当なモバイルトラフィックをブロックする
- リモート設定またはフィーチャーフラグのミス
| 訓練 | 影響を受けるジャーニー | 何が壊れるか | 「良い」状態とは | 取得すべきエビデンス |
|---|---|---|---|---|
| 1. アイデンティティプロバイダーの劣化 | ログイン、トークンの更新 | 高い認証レイテンシ、断続的な5xx、更新の失敗、セッションのブートストラップの失敗 | バックオフ付きの安全なリトライ、リトライの殺到なし。クリーンなセッション状態。明確なエラーUX。バージョン単位の迅速な影響評価 | 認証のレイテンシとエラーのダッシュボード。バージョン単位の影響メモ。テストした緩和策の意思決定ログ |
| 2. OTPのレイテンシと配信の失敗 | ステップアップ認証 | OTPの遅延や未達、再送のループ、スロットリング、相関のタイムアウト | 再送回数の制限とクールダウンの強制。ユーザーの行き詰まりなし。安全なメッセージング。明確な運用上のフォールバックの選択肢 | OTPの成功率とレイテンシのスナップショット。ユーザー体験の状態の記録。再送/UIポリシーへのフォローアップの変更メモ |
| 3. プッシュ承認の混乱 | ステップアップ認証、承認 | プッシュの遅延/障害、トークンの無効化、タイムアウト後の遅れた承認 | クリーンなタイムアウト。承認の滞留なし。リトライをまたいだ一貫した状態。明確な回復経路 | プッシュ配信のメトリクス。遅延した承認のタイムラインのスナップショット。サポート/エスカレーション向けのランブックの更新 |
| 4. APIゲートウェイ、WAF、またはレート制限がモバイルトラフィックをブロックする | ログイン、決済 | WAFルールの誤発火、厳しすぎるレート制限、APIゲートウェイの部分的な劣化、エンドポイント固有のブロック | 4xx/5xxの安定した処理。境界が定められたリトライ。負荷の増幅なし。安全な決済のリトライ挙動 | 設定変更ログの抜粋。ロールバック前後のエラー率。429/403に対するクライアントの挙動メモ |
| 5. 証明書のローテーションとピンニング失敗の予行演習 | ネットワークを使うすべてのジャーニー | 証明書チェーンの問題、ピンセットの不一致、信頼の失敗、端末の時刻のずれ | 予測可能な失敗状態。予行演習済みの回復。安全でない「無効化してしまう」回避策なし | ランブックの抜粋と改善点。アプリのバージョンごとに切り分けた影響。ローテーションプロセスの主要な教訓 |
| 6. リモート設定またはフィーチャーフラグのミス | ログイン、決済、起動時の安定性 | 不正な設定のロールアウト、設定サービスの障害、古いまたは不整合なフラグ | 安全なデフォルト値。不正な組み合わせに対するガードレール。安定した起動。検証可能な迅速なロールバック | 設定の監査証跡のスナップショット。ロールバック前後のメトリクス。デフォルト値/ガードレールへのフォローアップの改善 |
| 7. 不正またはリスクの判定の設定ミス | ログイン、ステップアップ、決済 | 誤検知、ロックアウト、予期しないステップアップの急増、一貫しないリスクの結果 | 一貫した処理。安全なメッセージング。ユーザーにとって明確な次の一手。協調的なロールバックと回復の計測 | リスク判定のメトリクスのスナップショット。必要に応じたサポートガイダンスの更新。ポリシー変更とロールバックの意思決定ログ |
| 8. ジャーニーに影響するサードパーティ依存のインシデント | 決済、オンボーディング/KYC、リスクスコアリング | プロバイダーのエラー/レイテンシ、不正な形式のレスポンス、依存関係の劣化した挙動 | 安全な劣化。一貫した状態。増幅を繰り返す呼び出しなし。明確なフォールバックの判断 | プロバイダーのエラー/レイテンシのスナップショット。フォールバックの判断のまとめ。追加されたモニタリング/ランブックの改善 |
訓練は、適切なエビデンスを取得してはじめて役に立ちます。そうでなければ、チャットの履歴に埋もれて消えていくカレンダー上の予定になってしまいます。
ステップ3:各訓練が生み出すべきもの、実際に役立つエビデンス
訓練の出力は軽量で一貫したものに保ちましょう。エンジニアリングの改善に役立ち、意思決定者がリスクを理解するのに役立ち、後から必要になるエビデンスを裏付けるものが欲しいところです。
最小限の訓練レポートのテンプレート
すべての訓練で同じテンプレートを使います。
| 訓練レポート | 詳細 |
|---|---|
| 訓練のサマリー | テストしたジャーニー • シミュレートしたシナリオ • 環境 • 参加者(名前ではなく役割) |
| 重要な瞬間 | 開始時刻 • 検知時刻 • 封じ込めのアクションと時刻 • 回復時刻 |
| 影響 | 顧客体験 • 影響を受けたアプリのバージョン(該当する場合) • 地域またはプロバイダー固有のメモ |
| 意思決定 | 何を、誰によって、なぜ変更したか • 何を変更せず、なぜか |
| 結果 | うまくいったこと • 分かりにくかった、または遅かったこと • 欠けていたモニタリング/テレメトリ |
| フォローアップ | 1〜3つの具体的な改善 • 各改善のオーナー • 改善の検証計画 |
これは、事務作業にならずに役立つ、十分なエビデンスです。
ここからが最も重要な部分、すなわち訓練の教訓をリリースの制御へと変え、同じ問題で二度と不意を突かれないようにすることです。
ステップ4:ループを閉じる、訓練はリリースの制御を変えるべき
ここで、レジリエンスの作業が、並行した活動ではなく、リリースプログラムの一部になります。
訓練のたびに、2つの問いを立てます。
- リリース前に、何がこの問題を防ぎ、あるいは影響を軽減できたか。
- 次はもっとうまくやるために、リリースのベースラインやランブックに何を追加すべきか。
「訓練から制御へ」の改善の例:
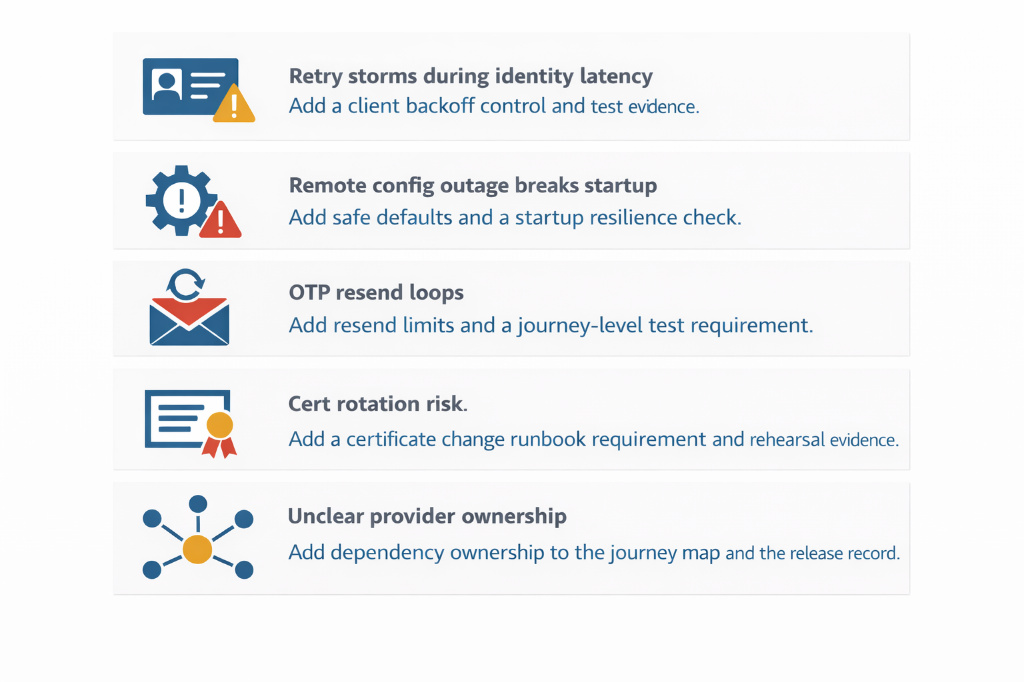
ここは、第2回の記事と第3回の記事がつながる箇所でもあります。リリースのベースラインには、少数のレジリエンスの備えに関する制御を含めるべきです。訓練こそが、それらの制御を実体のあるものにします。
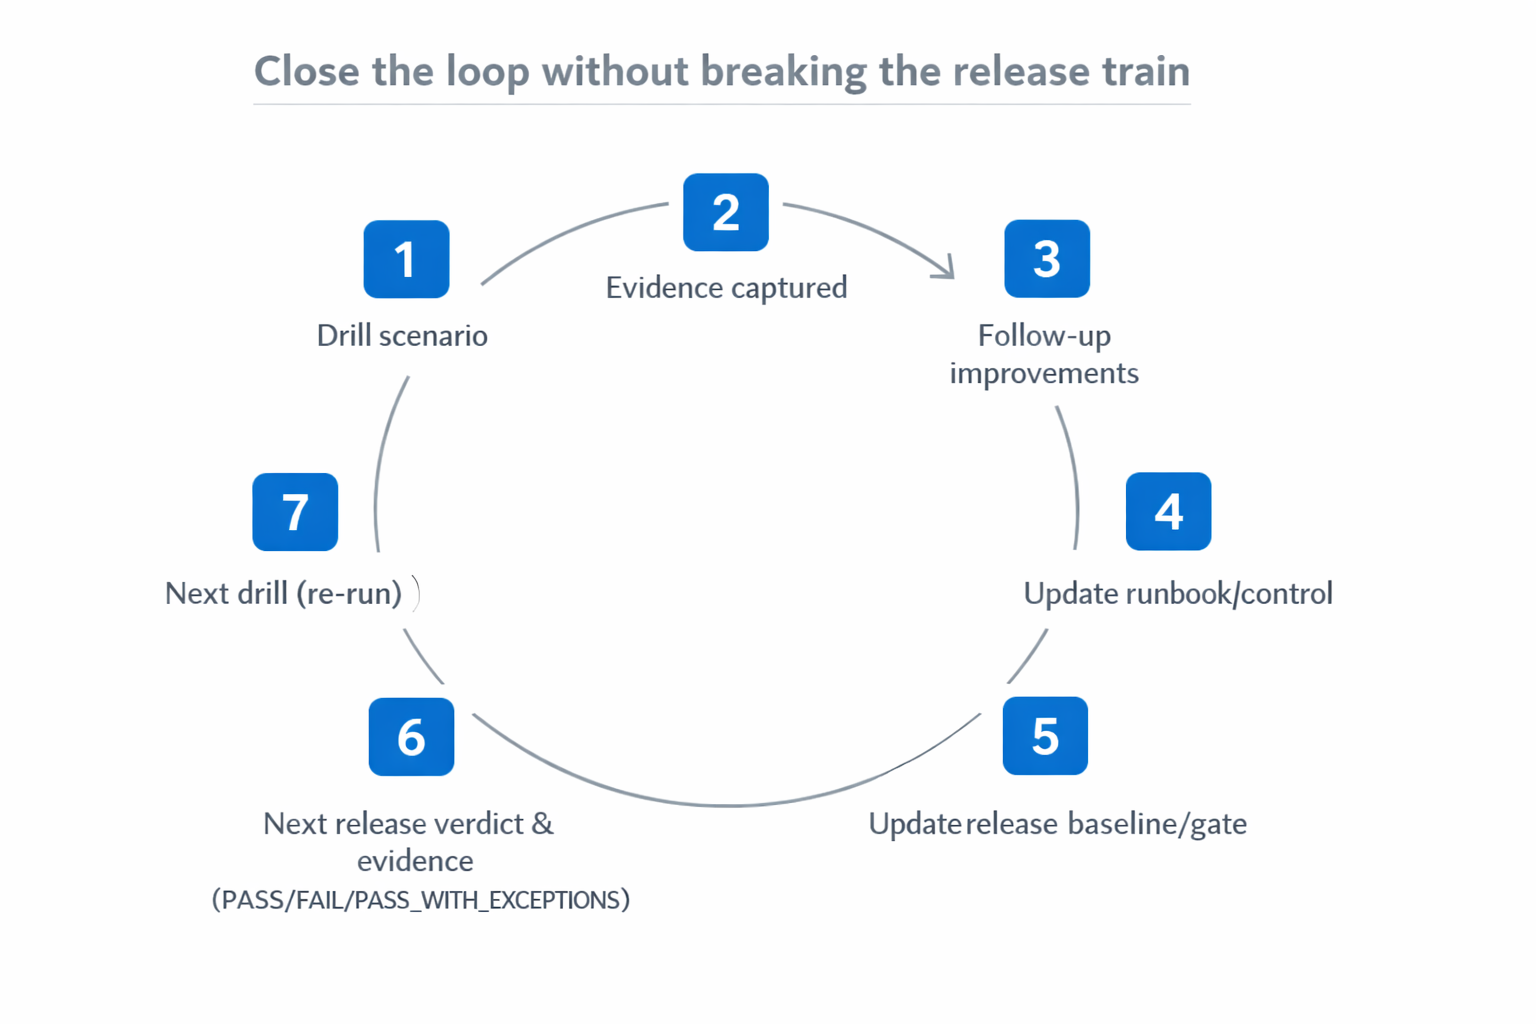
最後に一つ実践的な詳細を挙げます。混乱を引き起こしたり、プロセスを過剰に作り込んだりせずに、訓練を実行する方法です。
チームを疲弊させずにこれらの訓練を実行する方法
いくつかの小さなルールが、モバイルチームにとってレジリエンスの訓練を持続可能なものにします。
ライブでのテストにリスクがある場合は、机上訓練(テーブルトップ)から始めます。本番に近いシステムに触れることなく、シナリオを一通りたどり、オーナーシップと意思決定のポイントを検証し、ランブックを改善することは可能です。各訓練は一度に1つのジャーニーに絞って続けてください。すべてを一度にテストすると、たいていは何も明確に学べないからです。
たとえ短くても毎回同じ訓練レポートのテンプレートを使うことで、出力を一貫させます。フォローアップは意図的に制限します。訓練ごとに1〜3つの改善で十分です。そうでないと、訓練は誰もオーナーになりたがらないバックログを生み出してしまいます。最後に、後でシナリオを再実行します。繰り返しこそが、変更がレジリエンスを向上させたことを証明する方法であり、訓練が一度きりのイベントのように感じられなくなり、通常のモバイル運用のように感じられ始める方法です。
おわりに
DORAのもとでのオペレーショナルレジリエンスは、複雑である必要はありません。モバイルチームにとって最もシンプルなアプローチは、重要なジャーニーに焦点を当て、それらを壊す障害モードを訓練し、具体的な改善につながる軽量なエビデンスを生み出すことです。
次の記事では、モバイルで最も多くの驚きを生みがちな領域、すなわちサードパーティリスクに取り組みます。SDKのインベントリと変更管理、重要なジャーニーのためのプロバイダー依存、そして後からレビューしやすいエビデンスパックの作り方を取り上げます。
次の記事:モバイルAppSecのためのDORAサードパーティリスク:SDKガバナンスと監査に備えたエビデンスパック