Contournement des capacités du pont JavaScript de SurrealDB (CVE-2026-134292)
Le pont JavaScript de SurrealDB ignorait le contrôle des capacités : un script restreint exécutait des fonctions natives refusées ; corrigé en 4.0.0.
En bref
- Le pont
surrealdb.functionsde SurrealDB appelait directement les répartiteurs internes, donc un script pouvait exécuter une fonction native que sa session avait refusée. - SurrealDB 1.0.0 à 3.3.5 est concerné lorsque JavaScript intégré est activé. Un sujet autorisé à exécuter un script mais privé d'une fonction native suffit.
- VulnCheck a publié CVE-2026-134292 le 2026-11-21, notée CVSS v4.0 9,3 Critique et v3.1 9,8 Critique. L'avis de SurrealDB la note Élevée. Aucune exploitation n'est connue et la CVE n'est pas dans le KEV au 2026-11-22.
- Mettez à niveau vers SurrealDB 4.0.0 ou ultérieur ; 4.0.1 est la version actuelle. Si cela doit attendre, désactivez le scripting intégré et revoyez les familles de fonctions que vous refusez.
Suis-je concerné ?
Toutes ces conditions doivent être réunies pour qu'une instance soit exposée :
- Elle exécute SurrealDB 1.0.0 à 3.3.5. La version 4.0.0 corrige la faille, et 4.0.1 est la version actuelle.
- JavaScript intégré est activé. Il est désactivé par défaut et s'active avec
--allow-scripting, avec--allow-alllorsque--deny-scriptingest absent, ou par la configuration intégrée équivalente. - Un sujet qui peut exécuter un script est privé d'au moins une fonction native ou de la capacité de requête arbitraire. Le refus vient généralement d'une liste
--deny-funcs, d'une liste--allow-funcsqui omet la fonction, ou d'une configuration de capacités intégrée.
L'avis du fournisseur décrit l'attaquant comme un utilisateur non privilégié. Le vecteur CVSS v4.0 de la fiche CVE marque les privilèges requis comme nuls (PR:N), et son vecteur v3.1 marque aussi PR:N. L'écart compte : une session invitée autorisée à exécuter des scripts est le cas le plus proche de l'absence d'authentification, et un utilisateur connecté à faibles privilèges est le cas décrit par l'avis. Considérez toute session capable d'évaluer un bloc function() { ... } comme un point de départ potentiel.
| Ligne de version | Versions concernées | Version corrigée |
|---|---|---|
| 3.x | 3.0.0 à 3.3.5 | 4.0.0 |
| 2.x | versions 2.x antérieures à 4.0.0 | 4.0.0 |
| 1.x | 1.0.0 et versions 1.x ultérieures | 4.0.0 |
La fiche CVE évalue la faille à CVSS v4.0 9,3 Critique (CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N) et CVSS v3.1 9,8 Critique (CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H) ; l'avis du fournisseur la note Élevée.
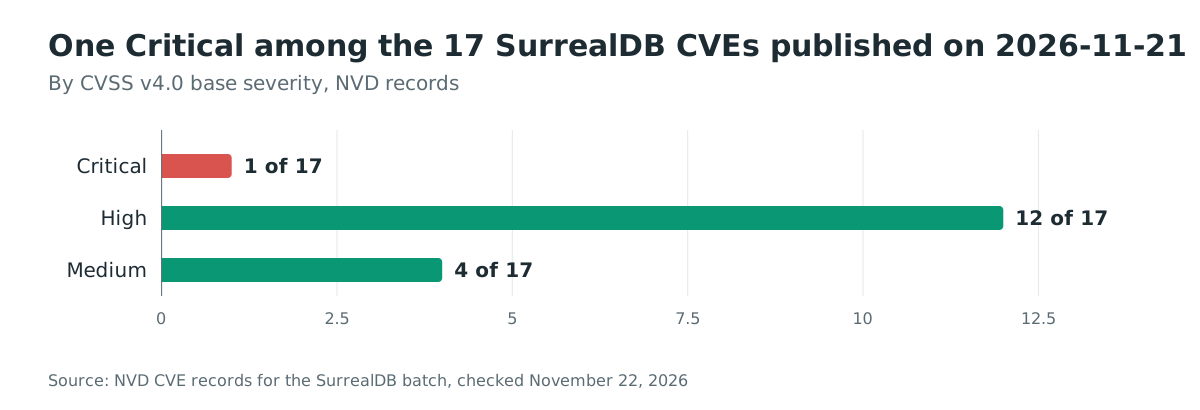
Le même lot VulnCheck a publié 17 CVE SurrealDB le 2026-11-21. Une est Critique, 12 sont Élevées et quatre sont Moyennes selon le score de base CVSS v4.0 de leurs fiches NVD.
Vérifiez le serveur en cours d'exécution et ses indicateurs de capacités :
surreal version
ps -eo pid,args | grep '[s]urreal start'
surreal start --help | grep -iE 'scripting|funcs'
Pour un conteneur, inspectez le processus en cours et sa commande :
docker exec <container> surreal version
docker inspect <container> --format '{{json .Config.Cmd}} {{json .Config.Entrypoint}}'
Pour une application Rust qui intègre SurrealDB comme bibliothèque, vérifiez la dépendance et le constructeur de capacités :
cargo tree -i surrealdb
grep -rn "with_scripting\|Capabilities::" --include="*.rs" .
Un serveur dont le scripting est désactivé n'est pas exposé à cette faille. Cela inclut la configuration par défaut et toute instance qui passe --deny-scripting.
Comment corriger ?
Mettez à niveau vers SurrealDB 4.0.0 ou ultérieur et redémarrez le serveur. La même version corrige aussi la faille compagne du pont de requêtes JavaScript décrite dans « Quelle est la cause racine ? ».
- Installez la version actuelle avec l'installateur officiel, puis confirmez la version :
curl -sSf https://install.surrealdb.com | sh
surreal version
- Pour l'image conteneur officielle, tirez le tag corrigé et recréez le conteneur. Redémarrer le conteneur existant ne suffit pas si la référence d'image ne change pas :
docker pull surrealdb/surrealdb:v4.0.0
docker stop surreal
docker rm surreal
docker run -d --name surreal surrealdb/surrealdb:v4.0.0 start --user root --pass <password> rocksdb:/data/surreal.db
-
Si vous compilez SurrealDB depuis les sources, compilez le tag 4.0.0 ou ultérieur et redéployez le binaire serveur obtenu.
-
Testez la mise à niveau avant la production. La version 4.0.0 est une version majeure, et les notes de version doivent être examinées pour les changements qui touchent votre schéma et vos clients.
Si la mise à niveau ne peut pas avoir lieu maintenant, désactivez le scripting intégré pour l'instance. Retirez --allow-scripting, ou ajoutez --deny-scripting lorsque l'instance tourne avec --allow-all.
Revoyez ensuite les familles de fonctions que vous refusez. La liste de refus s'applique toujours aux points d'appel SurrealQL, donc laissez-la en place ; retirez seulement une entrée que vous aviez ajoutée uniquement pour contraindre les scripts, et seulement si vous voulez aussi que les points d'appel SurrealQL atteignent cette famille. Désactiver le scripting vous coûte des fonctions scriptées légitimes, et cela ne change pas le modèle de capacités de SurrealQL lui-même. Cela ferme ce contournement car le pont ne peut pas s'exécuter sans le moteur de scripting.
Quelle est la cause racine ?
Le pont JavaScript distribuait les fonctions natives et les requêtes via des fonctions internes qui n'appliquent pas les capacités. Les points d'appel SurrealQL vérifient la capacité d'abord, et le pont sautait cette vérification.
SurrealDB contrôle les fonctions natives par une capacité de fonction. Le chemin SurrealQL calcule la fonction via Function::compute() et BuiltinFunctionExec::evaluate(), qui consultent l'ensemble de capacités avant l'exécution. Le chemin JavaScript intégré expose les mêmes fonctions sous surrealdb.functions, et son répartiteur appelait directement l'implémentation interne.
Le répartiteur vulnérable se trouve dans surrealdb/core/src/fnc/script/modules/surrealdb/functions/mod.rs en v3.3.5. Les ponts synchrone et asynchrone passent le nom de la fonction directement à fnc :
fn run(js_ctx: js::Ctx<'_>, name: &str, args: Vec<Value>) -> Result<Value> {
    let res = {
        let this = js_ctx.userdata::<QueryContext<'_>>().expect("query context should be set");
        // Process the called function
        fnc::synchronous(this.context, this.doc, name, args)
    };
    // ...
}

async fn fut(js_ctx: js::Ctx<'_>, name: &str, args: Vec<Value>) -> Result<Value> {
    let res = {
        let this = js_ctx.userdata::<QueryContext<'_>>().expect("query context should be set");
        // Process the called function
        Stk::enter_scope(|stk| {
            stk.run(|stk| fnc::asynchronous(stk, this.context, this.opt, this.doc, name, args))
        })
        .await
    };
    // ...
}
Un script atteint ce répartiteur avec un appel tel que surrealdb.functions.http.get("http://169.254.169.254/latest/meta-data/"). Le répartiteur reçoit name = "http::get" et l'exécute. Rien entre le script et le répartiteur ne demande si les capacités de la session autorisent http::get.
La même famille de fichiers contenait un second pont, surrealdb.query, dans surrealdb/core/src/fnc/script/modules/surrealdb/query/mod.rs. Sa fonction query() analysait et exécutait le SurrealQL du script sans appeler Capabilities::allows_query(), donc un script pouvait exécuter des requêtes arbitraires même lorsque le sujet n'y était pas autorisé. SurrealDB a publié cela comme l'avis compagnon GHSA-fq69-wr4w-v3gm et a corrigé les deux ponts dans un seul commit. L'avis du fournisseur crédite ARSB.
Comment la faille est-elle exploitée ?
Un sujet autorisé à exécuter un script mais privé d'une fonction appelle cette fonction via le pont JavaScript, et le serveur l'exécute.
- L'instance active le scripting et refuse une ou plusieurs familles de fonctions, par exemple avec
--deny-funcs httpou une liste--allow-funcsrestreinte. - L'attaquant obtient une session capable d'évaluer un script. L'avis décrit un utilisateur non privilégié ; une session invitée avec scripting activé est le cas le moins privilégié.
- L'attaquant soumet une requête qui évalue un bloc JavaScript intégré :
RETURN function() {
  return await surrealdb.functions.http.get("http://169.254.169.254/latest/meta-data/");
};
En SurrealQL, le bloc de fonction est évalué sur place, donc son corps s'exécute quand l'instruction s'exécute.
- Le pont distribue
http::getviafnc::asynchronoussans vérifier la capacité de la fonction, donc la requête quitte le serveur même sihttpest refusé en SurrealQL. - Avec le pont de requêtes compagnon, l'attaquant peut plutôt appeler
surrealdb.query("SELECT * FROM <table>")pour exécuter une requête que le réglageallows_queryde la session refuse.
L'avis ne publie pas de séquence de requêtes complète. Le commit correctif contient des tests qui exercent le chemin de refus, pas du code d'exploitation. Le mécanisme est visible dans la source et dans la description de l'avis. Aucune exploitation en conditions réelles n'est connue au 2026-11-22.
Comment se déroule l'attaque ?
Un script atteint le même répartiteur de fonctions natives que SurrealQL, mais par un pont qui ne consulte jamais l'ensemble de capacités, donc une fonction refusée s'exécute avec l'autorité du serveur.
un bloc function()"] --> B["Le pont surrealdb.functions
reçoit le nom de la fonction"] B --> C["Le pont appelle fnc::asynchronous
directement"] C --> D["Aucune vérification allows_function_name
la capacité est contournée"] D --> E["La fonction native refusée s'exécute
http, file, eval ou session"] E --> F["L'impact suit la fonction :
SSRF, accès fichiers, exécution de requêtes"]
Que peut faire un attaquant ?
L'attaquant peut exécuter toute fonction native que l'ensemble de capacités du serveur refuse, et l'impact est celui de cette fonction. Cela ne donne pas accès au système d'exploitation en soi.
- Atteindre des cibles réseau. Appeler
http::getou une autre fonctionhttpd'une famille refusée fait émettre la requête par le serveur de base de données. Cela atteint des services internes et des points de métadonnées cloud que le serveur peut joindre, ce qui constitue une primitive de falsification de requête côté serveur. - Lire ou écrire des fichiers accessibles au processus. La famille
fileest soumise au même pont. Là où l'opérateur l'a refusée mais où le compte du processus peut ouvrir un chemin, le script peut l'appeler. - Exécuter du SurrealQL que la session n'est pas autorisée à exécuter. Le pont compagnon
surrealdb.querycontourneallows_query, donc un script peut lire ou modifier des enregistrements que la capacité de requête du sujet interdit. - Atteindre d'autres familles refusées.
eval,session,sequenceetsleeppassent par le même pont. Celles qui comptent dépendent de la liste de refus et de ce que le déploiement a activé.
Les conditions sont énumérées en entier ici. Le scripting intégré doit être activé ; l'attaquant doit détenir une session capable d'évaluer un script ; et la fonction cible doit être refusée mais accessible au processus serveur. Le vecteur de la fiche CVE marque aucun privilège requis et aucune interaction utilisateur, tandis que l'avis du fournisseur décrit un utilisateur authentifié non privilégié. L'article n'affirme pas qu'un client internet non authentifié peut atteindre le pont sur chaque déploiement.
Pourquoi le correctif fonctionne-t-il ?
Le correctif ajoute la vérification de capacité manquante aux deux ponts JavaScript avant qu'ils ne distribuent une fonction ou une requête.
 fn run(js_ctx: js::Ctx<'_>, name: &str, args: Vec<Value>) -> Result<Value> {
    let res = {
        let this = js_ctx.userdata::<QueryContext<'_>>().expect("query context should be set");
-       // Process the called function
-       fnc::synchronous(this.context, this.doc, name, args)
+       // The bridge dispatches a built-in function, so it is bound by the
+       // function capability (deny-funcs) like every other call site.
+       if !this.context.get_capabilities().allows_function_name(name) {
+           Err(crate::dbs::capabilities::Error::FunctionNotAllowed(name.to_string()).into())
+       } else if reads_the_clock(this.context, name) {
+           run_clock_read(this.context, this.doc, name, args)
+       } else {
+           fnc::synchronous(this.context, this.doc, name, args)
+       }
    };
Le pont asynchrone reçoit la même vérification avant d'appeler fnc::asynchronous. Le pont échoue désormais avec la même erreur FunctionNotAllowed qu'un appel SurrealQL refusé, donc le script ne peut pas distinguer les deux chemins.
Le pont de requêtes applique sa propre barrière avant d'analyser la requête du script :
        let res = async {
+           if !query_ctx.context.get_capabilities().allows_query(
+               &crate::dbs::capabilities::ArbitraryQueryTarget::from(query_ctx.opt.auth.as_ref()),
+           ) {
+               return Err(Exception::throw_message(
+                   &ctx,
+                   &crate::dbs::capabilities::Error::FunctionNotAllowed(
+                       "surrealdb.query".to_string(),
+                   )
+                   .to_string(),
+               ));
+           }
            let query = if query.is_object() {
Le correctif couvre les deux répartiteurs du module de script et le pont de requêtes. Il ne change pas le modèle de capacités, donc la liste de refus existante d'un opérateur s'applique désormais aux scripts comme elle s'appliquait déjà à SurrealQL.
Comment vérifier si j'ai été compromis ?
Il n'existe aucun indicateur de compromission publié pour cette CVE. Le contournement se définit par une entrée de journal absente : une fonction refusée s'exécute sans l'avertissement de capacité refusée que SurrealDB écrit pour un appel SurrealQL bloqué.
Vérifiez si le scripting était activé et quelles fonctions étaient refusées pendant la fenêtre d'exposition :
ps -eo args | grep '[s]urreal start'
grep -iE 'scripting|deny|allow' /var/log/surreal*.log
Passez ensuite en revue la journalisation des requêtes et d'audit du serveur, si elle est activée, pour des blocs function() { ou des appels à surrealdb.functions par des utilisateurs à faibles privilèges :
grep -iE 'surrealdb\.functions|function\(\)' /var/log/surreal*.log
Comme un appel réussi contourne la vérification de capacité, l'absence de ligne « Capabilities denied » pour une fonction ne prouve pas qu'elle n'a pas été appelée. Examinez la sortie réseau de l'hôte SurrealDB pour des requêtes vers des adresses internes ou des points de métadonnées cloud qui ne viennent pas d'une charge de travail attendue. Une tentative échouée peut ne laisser aucune trace au-delà de la requête de script elle-même.
Chronologie
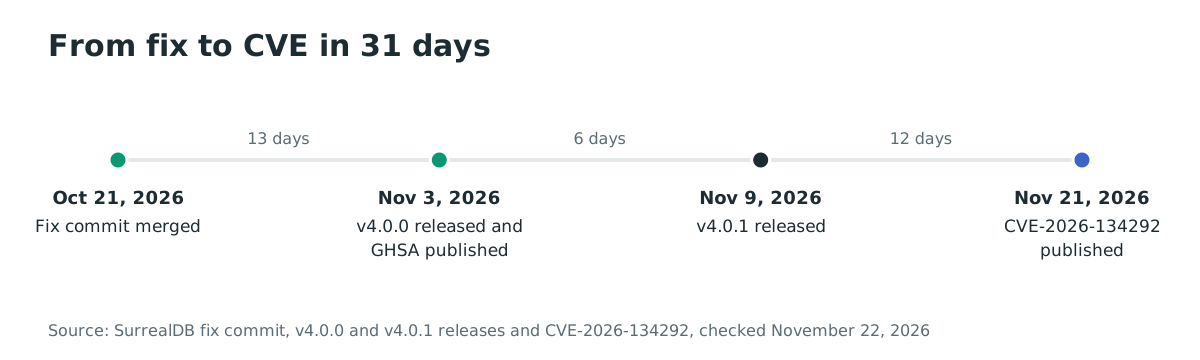
- 2026-10-21 : le commit correctif 0b8be14543 est fusionné, couvrant les ponts de fonctions et de requêtes.
- 2026-11-03 : SurrealDB 4.0.0 est publié et l'avis du fournisseur GHSA-5w6j-qm42-4rc2 est publié.
- 2026-11-09 : SurrealDB 4.0.1 est publié.
- 2026-11-21 : VulnCheck publie CVE-2026-134292 à 16:35 UTC.
FAQ
Suis-je concerné si je n'ai jamais activé le scripting ?
Non. JavaScript intégré est désactivé par défaut. Le pont ne peut pas s'exécuter tant que l'instance ne l'active pas avec --allow-scripting, avec --allow-all et sans --deny-scripting, ou par l'équivalent intégré.
--allow-all seul m'expose-t-il ?
Seulement si une fonction ou la capacité de requête arbitraire reste refusée. La faille contourne un refus, donc une instance qui autorise tout n'a rien à contourner. L'exposition courante est --allow-all combiné à une liste de refus pour des familles sensibles comme http ou file.
Est-ce exploitable sans authentification ? L'avis du fournisseur décrit un utilisateur non privilégié, et le vecteur CVE marque aucun privilège requis. Une session invitée capable d'exécuter des scripts est le cas le plus proche de l'absence d'authentification. L'activation de l'accès invité dépend du déploiement, et cet article n'affirme pas que chaque instance est joignable anonymement.
Le correctif casse-t-il les fonctions scriptées ? Non. Le correctif applique les capacités que l'opérateur a déjà configurées. Un script qui appelle une fonction autorisée pour la session continue de fonctionner ; un script qui appelle une fonction refusée échoue désormais, comme le faisait déjà le chemin SurrealQL.
La mise à niveau vers 4.0.0 change-t-elle autre chose ? 4.0.0 est une version majeure et corrige aussi la faille compagne du pont de requêtes. Consultez les notes de version et testez votre schéma et vos clients avant de mettre la production à niveau.
CVE-2026-134292 est-elle exploitée en conditions réelles ? Aucune exploitation n'est connue au 2026-11-22, et elle n'est pas dans le KEV de la CISA. L'avis et les tests de régression du correctif sont les preuves publiques.
Trouvez les instances SurrealDB exposées avec Ostorlab
La découverte de surface d'attaque d'Ostorlab inventorie les hôtes et services que votre organisation expose, afin que vous puissiez trouver les points de terminaison SurrealDB accessibles depuis internet et décider lesquels restreindre ou corriger en priorité. La détection de cette faille SurrealDB n'est pas confirmée ; l'inventaire sert de base à la vérification manuelle de version et de capacités décrite dans « Suis-je concerné ? ».
Références
- Avis de sécurité SurrealDB GHSA-5w6j-qm42-4rc2, publié le 2026-11-03 (vérifié le 22 novembre 2026) : https://github.com/surrealdb/surrealdb/security/advisories/GHSA-5w6j-qm42-4rc2
- Avis compagnon SurrealDB GHSA-fq69-wr4w-v3gm, publié le 2026-11-03 (vérifié le 22 novembre 2026) : https://github.com/surrealdb/surrealdb/security/advisories/GHSA-fq69-wr4w-v3gm
- Fiche CVE-2026-134292, publiée le 2026-11-21 (vérifiée le 22 novembre 2026) : https://www.cve.org/CVERecord?id=CVE-2026-134292
- Commit correctif 0b8be14543, « fix(script): JS bridge bypasses the query and function capabilities », fusionné le 2026-10-21 (vérifié le 22 novembre 2026) : https://github.com/surrealdb/surrealdb/commit/0b8be14543
- Version SurrealDB v4.0.0, publiée le 2026-11-03 (vérifiée le 22 novembre 2026) : https://github.com/surrealdb/surrealdb/releases/tag/v4.0.0
- Version SurrealDB v4.0.1, publiée le 2026-11-09 (vérifiée le 22 novembre 2026) : https://github.com/surrealdb/surrealdb/releases/tag/v4.0.1
- Documentation des capacités de SurrealDB (vérifiée le 22 novembre 2026) : https://surrealdb.com/docs/surrealdb/security/capabilities
- Dépôt SurrealDB, 33 341 étoiles (vérifié le 22 novembre 2026) : https://github.com/surrealdb/surrealdb
- Image conteneur officielle de SurrealDB, 4 088 388 tirages (vérifiée le 22 novembre 2026) : https://hub.docker.com/r/surrealdb/surrealdb
- Crate surrealdb, 1 932 954 téléchargements et 609 641 sur les 90 derniers jours (vérifié le 22 novembre 2026) : https://crates.io/crates/surrealdb