SurrealDB の JavaScript ブリッジによるケイパビリティ回避(CVE-2026-134292)
SurrealDB の組み込み JavaScript ブリッジが関数ケイパビリティの確認を省き、制限されたスクリプトが拒否された組み込み関数を実行できました。4.0.0 で修正済みです。
要点
- SurrealDB の
surrealdb.functionsブリッジは内部のディスパッチャを直接呼び出していたため、スクリプトはセッションが拒否した組み込み関数を実行できました。 - 組み込み JavaScript が有効な場合、SurrealDB 1.0.0 から 3.3.5 が影響を受けます。スクリプトの実行を許可され、組み込み関数を拒否された主体がいれば十分です。
- VulnCheck は 2026-11-21 に CVE-2026-134292 を公開し、CVSS v4.0 9.3 Critical、v3.1 9.8 Critical と評価しました。SurrealDB 自身のアドバイザリは High です。悪用は知られておらず、2026-11-22 時点で KEV にはありません。
- SurrealDB 4.0.0 以降にアップグレードしてください。4.0.1 が最新です。すぐにできない場合は組み込みスクリプトを無効にし、拒否している関数ファミリーを見直してください。
影響を受けますか?
次の条件がすべて満たされると、そのインスタンスは影響を受けます。
- SurrealDB 1.0.0 から 3.3.5 を実行している。4.0.0 で修正され、4.0.1 が最新です。
- 組み込み JavaScript が有効である。既定では無効で、
--allow-scripting、--deny-scriptingを伴わない--allow-all、または同等の組み込み設定で有効になります。 - スクリプトを実行できる主体が、少なくとも 1 つの組み込み関数または任意クエリのケイパビリティを拒否されている。拒否は通常、
--deny-funcsの一覧、関数を省いた--allow-funcsの一覧、または組み込みのケイパビリティ設定によるものです。
ベンダーのアドバイザリは攻撃者を非特権ユーザーと表現しています。CVE レコードの CVSS v4.0 ベクトルは必要な権限をなし(PR:N)とし、v3.1 ベクトルも PR:N です。この差は重要です。スクリプトの実行を許可されたゲストセッションが認証なしに最も近いケースで、低権限のログインユーザーがアドバイザリの説明するケースです。function() { ... } ブロックを評価できるセッションは、出発点になり得ると考えてください。
| リリース系列 | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
| 3.x | 3.0.0 から 3.3.5 | 4.0.0 |
| 2.x | 4.0.0 より前の 2.x | 4.0.0 |
| 1.x | 1.0.0 およびそれ以降の 1.x | 4.0.0 |
CVE レコードは CVSS v4.0 9.3 Critical(CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N)、CVSS v3.1 9.8 Critical(CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H)と評価しています。ベンダーのアドバイザリは High です。
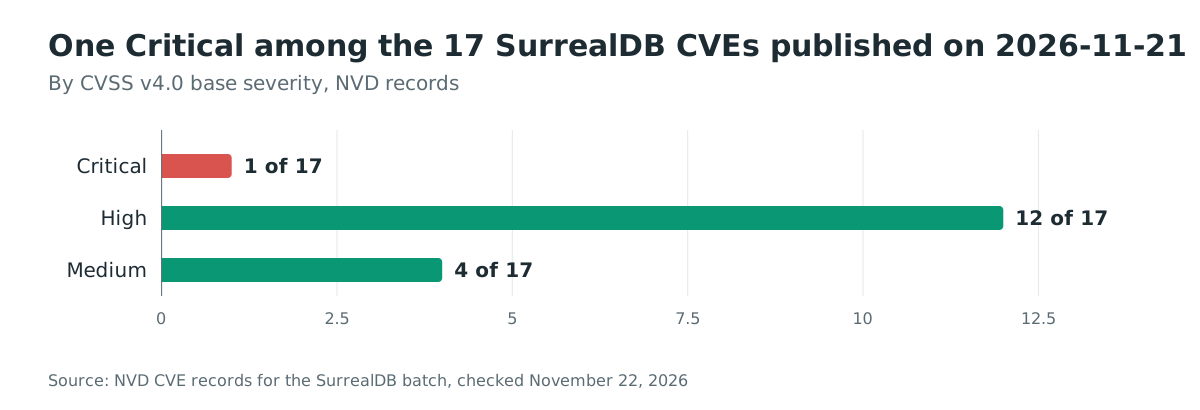
同じ VulnCheck のバッチは 2026-11-21 に 17 件の SurrealDB CVE を公開しました。NVD レコードの CVSS v4.0 基本スコアでは、Critical が 1 件、High が 12 件、Medium が 4 件です。
実行中のサーバーとケイパビリティのフラグを確認します。
surreal version
ps -eo pid,args | grep '[s]urreal start'
surreal start --help | grep -iE 'scripting|funcs'
コンテナの場合は、実行中のプロセスとそのコマンドを確認します。
docker exec <container> surreal version
docker inspect <container> --format '{{json .Config.Cmd}} {{json .Config.Entrypoint}}'
SurrealDB をライブラリとして組み込む Rust アプリケーションでは、依存関係とケイパビリティのビルダーを確認します。
cargo tree -i surrealdb
grep -rn "with_scripting\|Capabilities::" --include="*.rs" .
スクリプトが無効なサーバーはこの欠陥の影響を受けません。既定の構成と、--deny-scripting を渡すインスタンスが含まれます。
修正方法
SurrealDB 4.0.0 以降にアップグレードし、サーバーを再起動してください。同じリリースは「根本原因は何ですか?」で説明する JavaScript クエリブリッジの相方の欠陥も修正します。
- 公式インストーラで最新版をインストールし、バージョンを確認します。
curl -sSf https://install.surrealdb.com | sh
surreal version
- 公式コンテナイメージを使う場合は、修正済みタグを取得してコンテナを作り直します。イメージ参照が変わらないまま既存コンテナを再起動しても不十分です。
docker pull surrealdb/surrealdb:v4.0.0
docker stop surreal
docker rm surreal
docker run -d --name surreal surrealdb/surrealdb:v4.0.0 start --user root --pass <password> rocksdb:/data/surreal.db
-
ソースから SurrealDB をビルドする場合は、4.0.0 以降のタグをビルドし、得られたサーバーバイナリを再デプロイします。
-
本番前にアップグレードをテストしてください。4.0.0 はメジャーリリースであり、スキーマとクライアントに影響する変更がないかリリースノートを確認する必要があります。
すぐにアップグレードできない場合は、インスタンスの組み込みスクリプトを無効にします。--allow-scripting を外すか、--allow-all で動いている場合は --deny-scripting を追加します。
そのうえで拒否している関数ファミリーを見直します。拒否一覧は SurrealQL の呼び出し箇所にも適用されるため、そのまま残してください。スクリプトだけを制限するために追加した項目だけを、SurrealQL の呼び出し箇所にもそのファミリーを許可したい場合に限って外します。スクリプトを無効にすると正規のスクリプト関数を失いますが、SurrealQL 自体のケイパビリティモデルは変わりません。スクリプト実行環境なしではブリッジが動かないため、この回避は閉じます。
根本原因は何ですか?
JavaScript ブリッジは、ケイパビリティを適用しない内部関数を通じて組み込み関数とクエリをディスパッチしていました。SurrealQL の呼び出し箇所は先にケイパビリティを確認しますが、ブリッジはその確認を飛ばしていました。
SurrealDB は関数ケイパビリティで組み込み関数を制御します。SurrealQL の経路は Function::compute() と BuiltinFunctionExec::evaluate() を通じて関数を計算し、実行前にケイパビリティ集合を参照します。組み込み JavaScript の経路は同じ関数を surrealdb.functions の下に公開し、そのディスパッチャは内部実装を直接呼び出していました。
脆弱なディスパッチャは v3.3.5 の surrealdb/core/src/fnc/script/modules/surrealdb/functions/mod.rs にあります。同期と非同期の両ブリッジが関数名をそのまま fnc に渡します。
fn run(js_ctx: js::Ctx<'_>, name: &str, args: Vec<Value>) -> Result<Value> {
    let res = {
        let this = js_ctx.userdata::<QueryContext<'_>>().expect("query context should be set");
        // Process the called function
        fnc::synchronous(this.context, this.doc, name, args)
    };
    // ...
}

async fn fut(js_ctx: js::Ctx<'_>, name: &str, args: Vec<Value>) -> Result<Value> {
    let res = {
        let this = js_ctx.userdata::<QueryContext<'_>>().expect("query context should be set");
        // Process the called function
        Stk::enter_scope(|stk| {
            stk.run(|stk| fnc::asynchronous(stk, this.context, this.opt, this.doc, name, args))
        })
        .await
    };
    // ...
}
スクリプトは surrealdb.functions.http.get("http://169.254.169.254/latest/meta-data/") のような呼び出しでこのディスパッチャに到達します。ディスパッチャは name = "http::get" を受け取り、実行します。スクリプトとディスパッチャの間で、セッションのケイパビリティが http::get を許可するかを尋ねるものはありません。
同じファイル群には 2 つ目のブリッジ surrealdb.query が surrealdb/core/src/fnc/script/modules/surrealdb/query/mod.rs にありました。その query() 関数は Capabilities::allows_query() を呼ばずにスクリプトの SurrealQL を解析して実行したため、主体が許可されていなくても任意のクエリを実行できました。SurrealDB はこれを相方のアドバイザリ GHSA-fq69-wr4w-v3gm として公開し、両方のブリッジを 1 つのコミットで修正しました。ベンダーのアドバイザリは ARSB をクレジットしています。
どのように悪用されますか?
スクリプトの実行を許可され、関数を拒否された主体が、JavaScript ブリッジ経由でその関数を呼び出すと、サーバーが実行します。
- インスタンスはスクリプトを有効にし、
--deny-funcs httpや制限された--allow-funcs一覧などで 1 つ以上の関数ファミリーを拒否します。 - 攻撃者はスクリプトを評価できるセッションを取得します。アドバイザリは非特権ユーザーを説明しており、スクリプトが有効なゲストセッションが最も権限の低いケースです。
- 攻撃者は組み込み JavaScript ブロックを評価するクエリを送信します。
RETURN function() {
  return await surrealdb.functions.http.get("http://169.254.169.254/latest/meta-data/");
};
SurrealQL では関数ブロックがその場で評価されるため、文の実行時に本体が動きます。
- ブリッジは関数ケイパビリティを確認せずに
http::getをfnc::asynchronous経由でディスパッチするため、SurrealQL でhttpが拒否されていても要求はサーバーから出ます。 - 相方のクエリブリッジを使えば、代わりに
surrealdb.query("SELECT * FROM <table>")を呼び、セッションのallows_query設定が拒否するクエリを実行できます。
アドバイザリは完全な要求手順を公開していません。修正コミットには悪用コードではなく、拒否の経路を試すテストが含まれます。仕組みはソースとアドバイザリの説明に現れています。2026-11-22 時点で実環境での悪用は知られていません。
攻撃の流れは?
スクリプトは SurrealQL と同じ組み込み関数ディスパッチャに、ケイパビリティ集合を決して参照しないブリッジ経由で到達するため、拒否された関数がサーバーの権限で実行されます。
function() ブロックを実行"] --> B["surrealdb.functions ブリッジが
関数名を受け取る"] B --> C["ブリッジが fnc::asynchronous を
直接呼び出す"] C --> D["allows_function_name の確認なし
ケイパビリティが回避される"] D --> E["拒否された組み込み関数が実行される
http、file、eval、session"] E --> F["影響は関数次第:
SSRF、ファイルアクセス、クエリ実行"]
攻撃者に何ができますか?
攻撃者はサーバーのケイパビリティ集合が拒否する任意の組み込み関数を実行でき、影響はその関数が持つものです。それ自体でオペレーティングシステムへのアクセスを得るわけではありません。
- ネットワーク上の対象に到達する。
http::getや拒否されたhttpファミリーの別の関数を呼ぶと、データベースサーバーが要求を発行します。これにより、サーバーが経路を持てる内部サービスやクラウドメタデータの端点に到達し、サーバー側要求偽造のプリミティブになります。 - プロセスが到達できるファイルを読み書きする。
fileファミリーも同じブリッジの対象です。運用者が拒否していても、プロセスのアカウントがパスを開ける場合、スクリプトはそれを呼べます。 - セッションが許可されていない SurrealQL を実行する。 相方の
surrealdb.queryブリッジはallows_queryを回避するため、スクリプトは主体のクエリケイパビリティが禁じるレコードを読んだり変更したりできます。 - 他の拒否されたファミリーに到達する。
eval、session、sequence、sleepは同じブリッジを通ります。どれが重要かは拒否一覧とデプロイで有効にしたものによります。
条件はここにすべて示します。組み込みスクリプトが有効で、攻撃者がスクリプトを評価できるセッションを持ち、対象の関数が拒否されつつサーバープロセスから到達できる必要があります。CVE レコードのベクトルは必要な権限なし、ユーザー操作なしとし、ベンダーのアドバイザリは非特権の認証済みユーザーを説明しています。この記事は、すべてのデプロイで未認証のインターネットクライアントがブリッジに到達できるとは主張しません。
修正が機能する理由
修正は、関数やクエリをディスパッチする前に、両方の JavaScript ブリッジへ欠けていたケイパビリティ確認を追加します。
 fn run(js_ctx: js::Ctx<'_>, name: &str, args: Vec<Value>) -> Result<Value> {
    let res = {
        let this = js_ctx.userdata::<QueryContext<'_>>().expect("query context should be set");
-       // Process the called function
-       fnc::synchronous(this.context, this.doc, name, args)
+       // The bridge dispatches a built-in function, so it is bound by the
+       // function capability (deny-funcs) like every other call site.
+       if !this.context.get_capabilities().allows_function_name(name) {
+           Err(crate::dbs::capabilities::Error::FunctionNotAllowed(name.to_string()).into())
+       } else if reads_the_clock(this.context, name) {
+           run_clock_read(this.context, this.doc, name, args)
+       } else {
+           fnc::synchronous(this.context, this.doc, name, args)
+       }
    };
非同期ブリッジも fnc::asynchronous を呼ぶ前に同じ確認を受けます。ブリッジは拒否された SurrealQL 呼び出しと同じ FunctionNotAllowed エラーで失敗するため、スクリプトは両方の経路を区別できません。
クエリブリッジはスクリプトのクエリを解析する前に独自のゲートを適用します。
        let res = async {
+           if !query_ctx.context.get_capabilities().allows_query(
+               &crate::dbs::capabilities::ArbitraryQueryTarget::from(query_ctx.opt.auth.as_ref()),
+           ) {
+               return Err(Exception::throw_message(
+                   &ctx,
+                   &crate::dbs::capabilities::Error::FunctionNotAllowed(
+                       "surrealdb.query".to_string(),
+                   )
+                   .to_string(),
+               ));
+           }
            let query = if query.is_object() {
修正はスクリプトモジュールの両ディスパッチャとクエリブリッジを対象にします。ケイパビリティモデルは変えないため、運用者が設定した拒否一覧が、SurrealQL に適用されていたのと同じようにスクリプトにも適用されます。
侵害されたかどうかを確認するには?
この CVE に公開された侵害指標はありません。回避はログ行の欠如で定義されます。拒否された関数は、SurrealDB がブロックした SurrealQL 呼び出しに対して書くケイパビリティ拒否の警告なしで実行されます。
露出期間中にスクリプトが有効だったか、どの関数が拒否されていたかを確認します。
ps -eo args | grep '[s]urreal start'
grep -iE 'scripting|deny|allow' /var/log/surreal*.log
次に、サーバーのクエリログと監査ログが有効なら、低権限ユーザーによる function() { ブロックや surrealdb.functions の呼び出しを確認します。
grep -iE 'surrealdb\.functions|function\(\)' /var/log/surreal*.log
成功した呼び出しはケイパビリティ確認を回避するため、ある関数について「Capabilities denied」行がないことは、呼ばれなかった証拠になりません。SurrealDB ホストからの外向き通信で、想定したワークロード以外からの内部アドレスやクラウドメタデータ端点への要求を確認してください。失敗した試行は、スクリプトのクエリ自体以外に痕跡を残さないことがあります。
年表
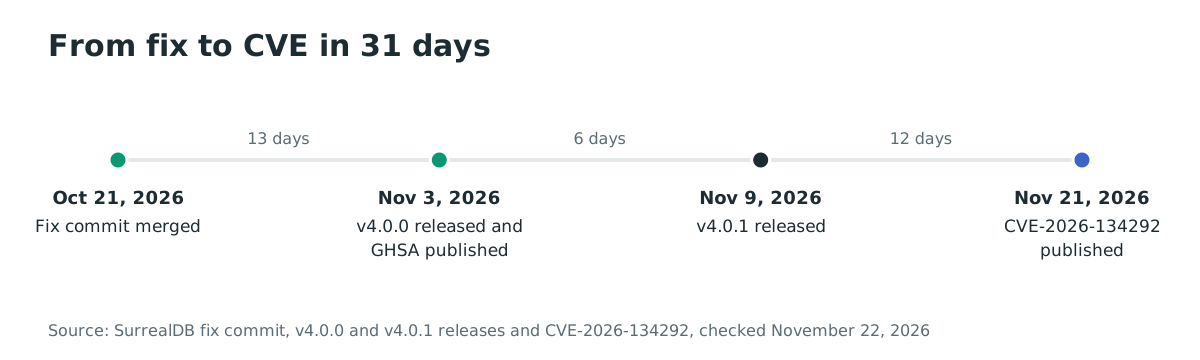
- 2026-10-21: 関数ブリッジとクエリブリッジを対象とする修正コミット 0b8be14543 がマージされました。
- 2026-11-03: SurrealDB 4.0.0 がリリースされ、ベンダーのアドバイザリ GHSA-5w6j-qm42-4rc2 が公開されました。
- 2026-11-09: SurrealDB 4.0.1 がリリースされました。
- 2026-11-21: VulnCheck が 16:35 UTC に CVE-2026-134292 を公開しました。
よくある質問
スクリプトを有効にしたことがなければ影響を受けませんか?
いいえ、影響を受けません。組み込み JavaScript は既定で無効です。インスタンスが --allow-scripting、--deny-scripting なしの --allow-all、または組み込みの同等設定で有効にしない限り、ブリッジは動きません。
--allow-all だけで露出しますか?
何らかの関数または任意クエリのケイパビリティが拒否されたままの場合だけです。この欠陥は拒否を回避するものなので、すべてを許可するインスタンスには回避する拒否がありません。一般的な露出は、--allow-all と http や file などの機密ファミリーの拒否一覧の組み合わせです。
認証なしで悪用できますか? ベンダーのアドバイザリは非特権ユーザーを説明し、CVE ベクトルは必要な権限なしとしています。スクリプトを実行できるゲストセッションが認証なしに最も近いケースです。ゲストアクセスの有効化はデプロイ次第であり、この記事はすべてのインスタンスが匿名で到達可能とは主張しません。
修正はスクリプト関数を壊しますか? いいえ。修正は運用者がすでに設定したケイパビリティを適用します。セッションに許可された関数を呼ぶスクリプトは動作し続け、拒否された関数を呼ぶスクリプトは、SurrealQL の経路と同じように失敗します。
4.0.0 へのアップグレードで他に何か変わりますか? 4.0.0 はメジャーリリースで、相方のクエリブリッジの欠陥も修正します。リリースノートを確認し、本番前にスキーマとクライアントをテストしてください。
CVE-2026-134292 は実環境で悪用されていますか? 2026-11-22 時点で悪用は知られておらず、CISA KEV にもありません。公開されている証拠はアドバイザリと修正の回帰テストです。
Ostorlab で露出した SurrealDB インスタンスを特定する
Ostorlab の攻撃対象領域の検出は、組織が公開しているホストとサービスを棚卸しし、インターネットから到達できる SurrealDB の端点を見つけて、どれを制限し先に修正すべきかを判断できます。この SurrealDB の欠陥の検出は確認されていません。棚卸しは「影響を受けますか?」に示したバージョンとケイパビリティの手動確認の出発点です。
参考資料
- SurrealDB セキュリティアドバイザリ GHSA-5w6j-qm42-4rc2、2026-11-03 公開(2026年11月22日確認): https://github.com/surrealdb/surrealdb/security/advisories/GHSA-5w6j-qm42-4rc2
- SurrealDB 相方アドバイザリ GHSA-fq69-wr4w-v3gm、2026-11-03 公開(2026年11月22日確認): https://github.com/surrealdb/surrealdb/security/advisories/GHSA-fq69-wr4w-v3gm
- CVE-2026-134292 レコード、2026-11-21 公開(2026年11月22日確認): https://www.cve.org/CVERecord?id=CVE-2026-134292
- 修正コミット 0b8be14543、「fix(script): JS bridge bypasses the query and function capabilities」、2026-10-21 マージ(2026年11月22日確認): https://github.com/surrealdb/surrealdb/commit/0b8be14543
- SurrealDB v4.0.0 リリース、2026-11-03 公開(2026年11月22日確認): https://github.com/surrealdb/surrealdb/releases/tag/v4.0.0
- SurrealDB v4.0.1 リリース、2026-11-09 公開(2026年11月22日確認): https://github.com/surrealdb/surrealdb/releases/tag/v4.0.1
- SurrealDB ケイパビリティのドキュメント(2026年11月22日確認): https://surrealdb.com/docs/surrealdb/security/capabilities
- SurrealDB リポジトリ、33,341 スター(2026年11月22日確認): https://github.com/surrealdb/surrealdb
- SurrealDB 公式コンテナイメージ、4,088,388 回取得(2026年11月22日確認): https://hub.docker.com/r/surrealdb/surrealdb
- surrealdb crate、1,932,954 ダウンロード、直近 90 日で 609,641(2026年11月22日確認): https://crates.io/crates/surrealdb