Omisión de capacidades del puente JavaScript de SurrealDB (CVE-2026-134292)
El puente JavaScript de SurrealDB omitía la comprobación de capacidades: un script restringido ejecutaba funciones nativas denegadas; corregido en 4.0.0.
Resumen
- El puente
surrealdb.functionsde SurrealDB llamaba directamente a los despachadores internos, así que un script podía ejecutar una función nativa que su sesión tenía denegada. - SurrealDB 1.0.0 a 3.3.5 está afectado cuando JavaScript integrado está habilitado. Basta con un sujeto autorizado a ejecutar un script pero privado de una función nativa.
- VulnCheck publicó CVE-2026-134292 el 2026-11-21, con CVSS v4.0 9.3 Crítico y v3.1 9.8 Crítico. El aviso de SurrealDB la califica como Alta. No se conoce explotación y no está en KEV a fecha de 2026-11-22.
- Actualice a SurrealDB 4.0.0 o posterior; 4.0.1 es la versión actual. Si debe esperar, desactive el scripting integrado y revise las familias de funciones que deniega.
¿Estoy afectado?
Todas estas condiciones deben cumplirse para que una instancia esté expuesta:
- Ejecuta SurrealDB 1.0.0 a 3.3.5. La versión 4.0.0 corrige el fallo y 4.0.1 es la versión actual.
- JavaScript integrado está habilitado. Está desactivado de forma predeterminada y se activa con
--allow-scripting, con--allow-allcuando--deny-scriptingno está presente, o mediante la configuración integrada equivalente. - Un sujeto que puede ejecutar un script tiene denegada al menos una función nativa o la capacidad de consulta arbitraria. La denegación suele venir de una lista
--deny-funcs, de una lista--allow-funcsque omite la función, o de una configuración de capacidades integrada.
El aviso del proveedor describe al atacante como un usuario sin privilegios. El vector CVSS v4.0 de la ficha CVE marca privilegios requeridos como ninguno (PR:N), y su vector v3.1 también marca PR:N. La diferencia importa: una sesión de invitado autorizada a ejecutar scripts es el caso más cercano a la falta de autenticación, y un usuario conectado con pocos privilegios es el caso que describe el aviso. Considere cualquier sesión capaz de evaluar un bloque function() { ... } como un punto de partida potencial.
| Línea de versión | Versiones afectadas | Versión corregida |
|---|---|---|
| 3.x | 3.0.0 a 3.3.5 | 4.0.0 |
| 2.x | versiones 2.x anteriores a 4.0.0 | 4.0.0 |
| 1.x | 1.0.0 y versiones 1.x posteriores | 4.0.0 |
La ficha CVE evalúa el fallo como CVSS v4.0 9.3 Crítico (CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N) y CVSS v3.1 9.8 Crítico (CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H); el aviso del proveedor lo califica como Alto.
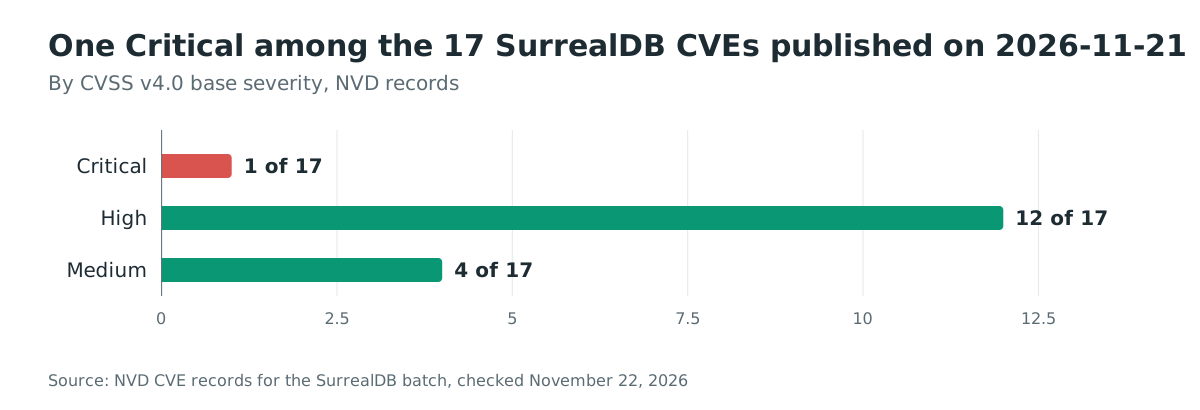
El mismo lote de VulnCheck publicó 17 CVE de SurrealDB el 2026-11-21. Una es Crítica, 12 son Altas y cuatro son Medias según la puntuación base CVSS v4.0 de sus fichas de NVD.
Compruebe el servidor en ejecución y sus indicadores de capacidades:
surreal version
ps -eo pid,args | grep '[s]urreal start'
surreal start --help | grep -iE 'scripting|funcs'
Para un contenedor, inspeccione el proceso en ejecución y su comando:
docker exec <container> surreal version
docker inspect <container> --format '{{json .Config.Cmd}} {{json .Config.Entrypoint}}'
Para una aplicación Rust que integra SurrealDB como biblioteca, compruebe la dependencia y el constructor de capacidades:
cargo tree -i surrealdb
grep -rn "with_scripting\|Capabilities::" --include="*.rs" .
Un servidor con el scripting desactivado no está expuesto a este fallo. Eso incluye la configuración predeterminada y cualquier instancia que pase --deny-scripting.
¿Cómo lo corrijo?
Actualice a SurrealDB 4.0.0 o posterior y reinicie el servidor. La misma versión también corrige el fallo compañero del puente de consultas JavaScript descrito en «¿Cuál es la causa raíz?».
- Instale la versión actual con el instalador oficial y confirme la versión:
curl -sSf https://install.surrealdb.com | sh
surreal version
- Para la imagen de contenedor oficial, descargue la etiqueta corregida y recree el contenedor. Reiniciar el contenedor existente no basta si la referencia de imagen no cambia:
docker pull surrealdb/surrealdb:v4.0.0
docker stop surreal
docker rm surreal
docker run -d --name surreal surrealdb/surrealdb:v4.0.0 start --user root --pass <password> rocksdb:/data/surreal.db
-
Si compila SurrealDB desde el código fuente, compile la etiqueta 4.0.0 o posterior y vuelva a desplegar el binario del servidor resultante.
-
Pruebe la actualización antes de producción. La versión 4.0.0 es una versión mayor, y deben revisarse las notas de la versión por cambios que afecten a su esquema y a sus clientes.
Si la actualización no puede hacerse ahora, desactive el scripting integrado para la instancia. Quite --allow-scripting, o añada --deny-scripting cuando la instancia se ejecute con --allow-all.
Después revise las familias de funciones que deniega. La lista de denegación sigue rigiendo las rutas de SurrealQL, así que déjela en su sitio; retire solo una entrada que añadió únicamente para restringir scripts, y solo si también quiere que las rutas de SurrealQL alcancen esa familia. Desactivar el scripting le cuesta funciones con script legítimas, y no cambia el modelo de capacidades de SurrealQL. Cierra esta omisión porque el puente no puede ejecutarse sin el motor de scripting.
¿Cuál es la causa raíz?
El puente JavaScript despachaba funciones nativas y consultas mediante funciones internas que no aplican las capacidades. Las rutas de SurrealQL comprueban primero la capacidad, y el puente omitía esa comprobación.
SurrealDB controla las funciones nativas con una capacidad de función. La ruta de SurrealQL calcula la función mediante Function::compute() y BuiltinFunctionExec::evaluate(), que consultan el conjunto de capacidades antes de ejecutar. La ruta de JavaScript integrado expone las mismas funciones bajo surrealdb.functions, y su despachador llamaba directamente a la implementación interna.
El despachador vulnerable está en surrealdb/core/src/fnc/script/modules/surrealdb/functions/mod.rs en v3.3.5. Los puentes síncrono y asíncrono pasan el nombre de la función directamente a fnc:
fn run(js_ctx: js::Ctx<'_>, name: &str, args: Vec<Value>) -> Result<Value> {
    let res = {
        let this = js_ctx.userdata::<QueryContext<'_>>().expect("query context should be set");
        // Process the called function
        fnc::synchronous(this.context, this.doc, name, args)
    };
    // ...
}

async fn fut(js_ctx: js::Ctx<'_>, name: &str, args: Vec<Value>) -> Result<Value> {
    let res = {
        let this = js_ctx.userdata::<QueryContext<'_>>().expect("query context should be set");
        // Process the called function
        Stk::enter_scope(|stk| {
            stk.run(|stk| fnc::asynchronous(stk, this.context, this.opt, this.doc, name, args))
        })
        .await
    };
    // ...
}
Un script alcanza ese despachador con una llamada como surrealdb.functions.http.get("http://169.254.169.254/latest/meta-data/"). El despachador recibe name = "http::get" y lo ejecuta. Nada entre el script y el despachador pregunta si las capacidades de la sesión permiten http::get.
La misma familia de archivos tenía un segundo puente, surrealdb.query, en surrealdb/core/src/fnc/script/modules/surrealdb/query/mod.rs. Su función query() analizaba y ejecutaba el SurrealQL del script sin llamar a Capabilities::allows_query(), así que un script podía ejecutar consultas arbitrarias aunque el sujeto no estuviera autorizado. SurrealDB lo publicó como el aviso compañero GHSA-fq69-wr4w-v3gm y corrigió ambos puentes en un solo commit. El aviso del proveedor acredita a ARSB.
¿Cómo se explota?
Un sujeto autorizado a ejecutar un script pero privado de una función llama a esa función mediante el puente JavaScript, y el servidor la ejecuta.
- La instancia habilita el scripting y deniega una o varias familias de funciones, por ejemplo con
--deny-funcs httpo una lista--allow-funcsrestringida. - El atacante obtiene una sesión capaz de evaluar un script. El aviso describe un usuario sin privilegios; una sesión de invitado con scripting habilitado es el caso con menos privilegios.
- El atacante envía una consulta que evalúa un bloque JavaScript integrado:
RETURN function() {
  return await surrealdb.functions.http.get("http://169.254.169.254/latest/meta-data/");
};
En SurrealQL, el bloque de función se evalúa en el mismo sitio, así que su cuerpo se ejecuta cuando se ejecuta la instrucción.
- El puente despacha
http::getmediantefnc::asynchronoussin comprobar la capacidad de la función, así que la petición sale del servidor aunquehttpesté denegado en SurrealQL. - Con el puente de consultas compañero, el atacante puede llamar en su lugar a
surrealdb.query("SELECT * FROM <table>")para ejecutar una consulta que el ajusteallows_queryde la sesión deniega.
El aviso no publica una secuencia de peticiones completa. El commit de corrección contiene pruebas que ejercitan la ruta de denegación, no código de explotación. El mecanismo es visible en el código fuente y en la descripción del aviso. No se conoce explotación en entornos reales a fecha de 2026-11-22.
¿Cómo se desarrolla el ataque?
Un script alcanza el mismo despachador de funciones nativas que usa SurrealQL, pero mediante un puente que nunca consulta el conjunto de capacidades, así que una función denegada se ejecuta con la autoridad del servidor.
un bloque function()"] --> B["El puente surrealdb.functions
recibe el nombre de la función"] B --> C["El puente llama a fnc::asynchronous
directamente"] C --> D["Sin comprobación allows_function_name
la capacidad se omite"] D --> E["La función nativa denegada se ejecuta
http, file, eval o session"] E --> F["El impacto sigue a la función:
SSRF, acceso a archivos, ejecución de consultas"]
¿Qué puede hacer un atacante?
El atacante puede ejecutar cualquier función nativa que el conjunto de capacidades del servidor deniega, y el impacto es el de esa función. No otorga acceso al sistema operativo por sí mismo.
- Alcanzar objetivos de red. Llamar a
http::getu otra funciónhttpde una familia denegada hace que el servidor de base de datos emita la petición. Eso alcanza servicios internos y puntos de metadatos en la nube a los que el servidor puede llegar, lo que constituye una primitiva de falsificación de peticiones del lado del servidor. - Leer o escribir archivos accesibles al proceso. La familia
fileestá sujeta al mismo puente. Donde el operador la denegó pero la cuenta del proceso puede abrir una ruta, el script puede llamarla. - Ejecutar SurrealQL que la sesión no tiene permitido ejecutar. El puente compañero
surrealdb.queryomiteallows_query, así que un script puede leer o modificar registros que la capacidad de consulta del sujeto prohíbe. - Alcanzar otras familias denegadas.
eval,session,sequenceysleeppasan por el mismo puente. Cuáles importan depende de la lista de denegación y de lo que el despliegue haya habilitado.
Las condiciones se enumeran completas aquí. El scripting integrado debe estar habilitado; el atacante debe tener una sesión capaz de evaluar un script; y la función objetivo debe estar denegada pero ser accesible al proceso del servidor. El vector de la ficha CVE marca ningún privilegio requerido y ninguna interacción del usuario, mientras que el aviso del proveedor describe un usuario autenticado sin privilegios. El artículo no afirma que un cliente de internet no autenticado pueda alcanzar el puente en todos los despliegues.
¿Por qué funciona la corrección?
La corrección añade la comprobación de capacidad que faltaba a ambos puentes JavaScript antes de despachar una función o una consulta.
 fn run(js_ctx: js::Ctx<'_>, name: &str, args: Vec<Value>) -> Result<Value> {
    let res = {
        let this = js_ctx.userdata::<QueryContext<'_>>().expect("query context should be set");
-       // Process the called function
-       fnc::synchronous(this.context, this.doc, name, args)
+       // The bridge dispatches a built-in function, so it is bound by the
+       // function capability (deny-funcs) like every other call site.
+       if !this.context.get_capabilities().allows_function_name(name) {
+           Err(crate::dbs::capabilities::Error::FunctionNotAllowed(name.to_string()).into())
+       } else if reads_the_clock(this.context, name) {
+           run_clock_read(this.context, this.doc, name, args)
+       } else {
+           fnc::synchronous(this.context, this.doc, name, args)
+       }
    };
El puente asíncrono recibe la misma comprobación antes de llamar a fnc::asynchronous. El puente falla ahora con el mismo error FunctionNotAllowed que devuelve una llamada de SurrealQL denegada, así que el script no puede distinguir ambos caminos.
El puente de consultas aplica su propia barrera antes de analizar la consulta del script:
        let res = async {
+           if !query_ctx.context.get_capabilities().allows_query(
+               &crate::dbs::capabilities::ArbitraryQueryTarget::from(query_ctx.opt.auth.as_ref()),
+           ) {
+               return Err(Exception::throw_message(
+                   &ctx,
+                   &crate::dbs::capabilities::Error::FunctionNotAllowed(
+                       "surrealdb.query".to_string(),
+                   )
+                   .to_string(),
+               ));
+           }
            let query = if query.is_object() {
La corrección cubre los dos despachadores del módulo de script y el puente de consultas. No cambia el modelo de capacidades, así que la lista de denegación existente de un operador pasa a aplicarse a los scripts como ya se aplicaba a SurrealQL.
¿Cómo compruebo si estuve comprometido?
No hay indicadores de compromiso publicados para esta CVE. La omisión se define por una entrada de registro ausente: una función denegada se ejecuta sin la advertencia de capacidad denegada que SurrealDB escribe para una llamada de SurrealQL bloqueada.
Compruebe si el scripting estaba habilitado y qué funciones se denegaban durante la ventana de exposición:
ps -eo args | grep '[s]urreal start'
grep -iE 'scripting|deny|allow' /var/log/surreal*.log
Después revise el registro de consultas y de auditoría del servidor, si está habilitado, en busca de bloques function() { o llamadas a surrealdb.functions de usuarios con pocos privilegios:
grep -iE 'surrealdb\.functions|function\(\)' /var/log/surreal*.log
Como una llamada correcta omite la comprobación de capacidad, la ausencia de una línea «Capabilities denied» para una función no demuestra que no se llamara. Revise la salida de red del host de SurrealDB en busca de peticiones a direcciones internas o puntos de metadatos en la nube que no provengan de una carga de trabajo esperada. Un intento fallido puede no dejar rastro más allá de la propia consulta del script.
Cronología
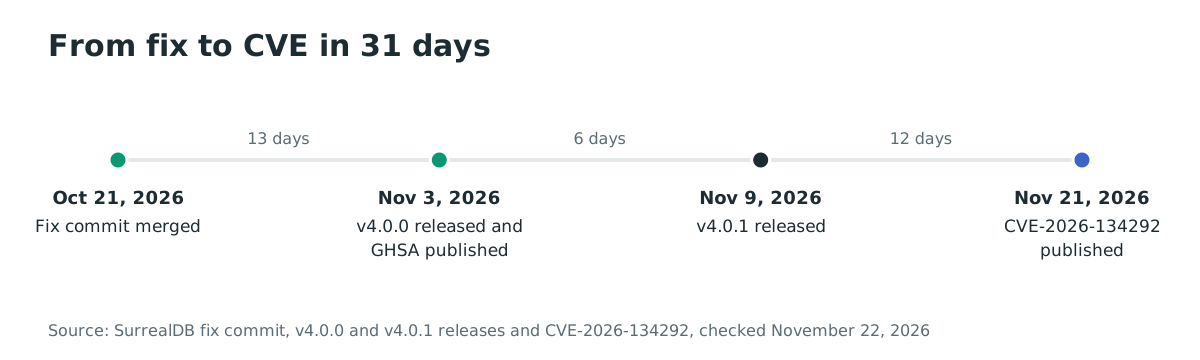
- 2026-10-21: se fusiona el commit de corrección 0b8be14543, que cubre los puentes de funciones y de consultas.
- 2026-11-03: se publica SurrealDB 4.0.0 y el aviso del proveedor GHSA-5w6j-qm42-4rc2.
- 2026-11-09: se publica SurrealDB 4.0.1.
- 2026-11-21: VulnCheck publica CVE-2026-134292 a las 16:35 UTC.
Preguntas frecuentes
¿Estoy afectado si nunca habilité el scripting?
No. JavaScript integrado está desactivado de forma predeterminada. El puente no puede ejecutarse salvo que la instancia lo habilite con --allow-scripting, con --allow-all y sin --deny-scripting, o mediante el equivalente integrado.
¿--allow-all por sí solo me expone?
Solo si alguna función o la capacidad de consulta arbitraria sigue denegada. El fallo omite una denegación, así que una instancia que lo permite todo no tiene nada que omitir. La exposición habitual es --allow-all combinado con una lista de denegación para familias sensibles como http o file.
¿Es explotable sin autenticación? El aviso del proveedor describe un usuario sin privilegios, y el vector CVE marca ningún privilegio requerido. Una sesión de invitado capaz de ejecutar scripts es el caso más cercano a la falta de autenticación. Habilitar el acceso de invitado depende del despliegue, y este artículo no afirma que todas las instancias sean accesibles de forma anónima.
¿La corrección rompe las funciones con script? No. La corrección aplica las capacidades que el operador ya configuró. Un script que llama a una función permitida para la sesión sigue funcionando; un script que llama a una función denegada ahora falla, como ya hacía la ruta de SurrealQL.
¿Actualizar a 4.0.0 cambia algo más? 4.0.0 es una versión mayor y también corrige el fallo compañero del puente de consultas. Revise las notas de la versión y pruebe su esquema y sus clientes antes de actualizar producción.
¿Se explota CVE-2026-134292 en entornos reales? No se conoce explotación a fecha de 2026-11-22, y no está en KEV de CISA. El aviso y las pruebas de regresión de la corrección son la evidencia pública.
Encuentre instancias SurrealDB expuestas con Ostorlab
El descubrimiento de superficie de ataque de Ostorlab inventaría los hosts y servicios que su organización expone, para que pueda encontrar puntos de conexión SurrealDB accesibles desde internet y decidir cuáles restringir o corregir primero. La detección de este fallo concreto de SurrealDB no está confirmada; el inventario sirve de base para la comprobación manual de versión y capacidades descrita en «¿Estoy afectado?».
Referencias
- Aviso de seguridad de SurrealDB GHSA-5w6j-qm42-4rc2, publicado el 2026-11-03 (comprobado el 22 de noviembre de 2026): https://github.com/surrealdb/surrealdb/security/advisories/GHSA-5w6j-qm42-4rc2
- Aviso compañero de SurrealDB GHSA-fq69-wr4w-v3gm, publicado el 2026-11-03 (comprobado el 22 de noviembre de 2026): https://github.com/surrealdb/surrealdb/security/advisories/GHSA-fq69-wr4w-v3gm
- Ficha de CVE-2026-134292, publicada el 2026-11-21 (comprobada el 22 de noviembre de 2026): https://www.cve.org/CVERecord?id=CVE-2026-134292
- Commit de corrección 0b8be14543, «fix(script): JS bridge bypasses the query and function capabilities», fusionado el 2026-10-21 (comprobado el 22 de noviembre de 2026): https://github.com/surrealdb/surrealdb/commit/0b8be14543
- Versión SurrealDB v4.0.0, publicada el 2026-11-03 (comprobada el 22 de noviembre de 2026): https://github.com/surrealdb/surrealdb/releases/tag/v4.0.0
- Versión SurrealDB v4.0.1, publicada el 2026-11-09 (comprobada el 22 de noviembre de 2026): https://github.com/surrealdb/surrealdb/releases/tag/v4.0.1
- Documentación de capacidades de SurrealDB (comprobada el 22 de noviembre de 2026): https://surrealdb.com/docs/surrealdb/security/capabilities
- Repositorio de SurrealDB, 33,341 estrellas (comprobado el 22 de noviembre de 2026): https://github.com/surrealdb/surrealdb
- Imagen de contenedor oficial de SurrealDB, 4,088,388 descargas (comprobada el 22 de noviembre de 2026): https://hub.docker.com/r/surrealdb/surrealdb
- Crate surrealdb, 1,932,954 descargas y 609,641 en los últimos 90 días (comprobado el 22 de noviembre de 2026): https://crates.io/crates/surrealdb