SurrealDB JavaScript 桥接绕过能力检查(CVE-2026-134292)
SurrealDB 的内置 JavaScript 桥接跳过函数能力检查,受限脚本可以运行被拒绝的内置函数;4.0.0 已修复。
TL;DR
- SurrealDB 的
surrealdb.functions桥接直接调用内部调度器,因此脚本可以运行其会话被拒绝的内置函数。 - 启用内置 JavaScript 时,SurrealDB 1.0.0 至 3.3.5 受影响。只要有一个被允许运行脚本、但被拒绝某内置函数的主体即可。
- VulnCheck 于 2026-11-21 发布 CVE-2026-134292,评为 CVSS v4.0 9.3 Critical 和 v3.1 9.8 Critical。SurrealDB 自己的公告将其评为 High。目前没有已知利用,截至 2026-11-22 不在 KEV 中。
- 升级到 SurrealDB 4.0.0 或更高版本;4.0.1 是最新版本。如果暂时无法升级,请关闭内置脚本并复查你拒绝的函数族。
我受影响吗?
以下条件必须全部成立,实例才会暴露:
- 运行 SurrealDB 1.0.0 至 3.3.5。4.0.0 修复该缺陷,4.0.1 是最新版本。
- 启用了内置 JavaScript。它默认关闭,可通过
--allow-scripting、在缺少--deny-scripting时使用--allow-all,或通过等效的内置配置开启。 - 一个可以运行脚本的主体至少被拒绝一个内置函数或任意查询能力。拒绝通常来自
--deny-funcs列表、省略该函数的--allow-funcs列表,或内置能力配置。
厂商公告把攻击者描述为无特权用户。CVE 记录的 CVSS v4.0 向量把所需权限标为无(PR:N),其 v3.1 向量也标为 PR:N。这一差异很重要:被允许运行脚本的访客会话最接近无认证情况,而公告描述的是低权限登录用户。请把任何能够求值 function() { ... } 块的会话视为潜在起点。
| 版本线 | 受影响版本 | 修复版本 |
|---|---|---|
| 3.x | 3.0.0 至 3.3.5 | 4.0.0 |
| 2.x | 4.0.0 之前的 2.x 版本 | 4.0.0 |
| 1.x | 1.0.0 及之后的 1.x 版本 | 4.0.0 |
CVE 记录将该缺陷评为 CVSS v4.0 9.3 Critical(CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N)和 CVSS v3.1 9.8 Critical(CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H);厂商公告将其评为 High。
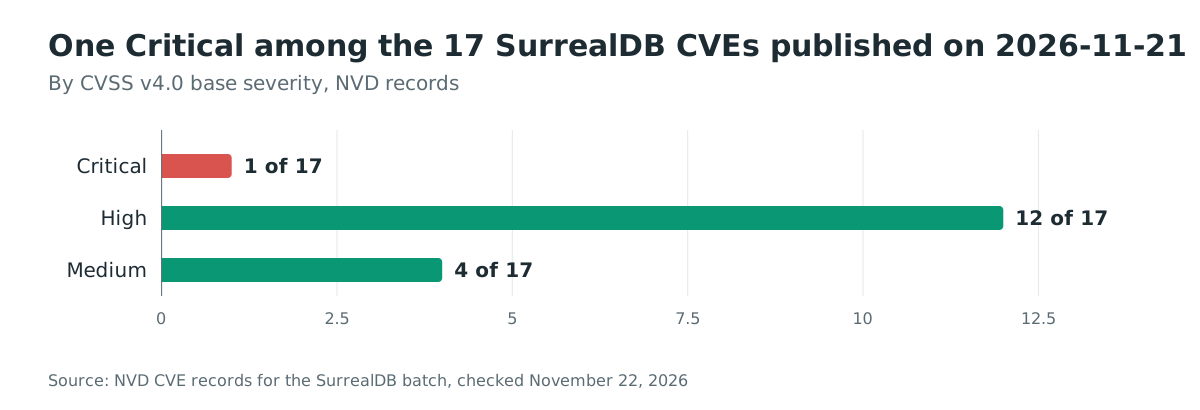
同一 VulnCheck 批次于 2026-11-21 发布了 17 个 SurrealDB CVE。按其 NVD 记录的 CVSS v4.0 基础评分,1 个为 Critical,12 个为 High,4 个为 Medium。
检查正在运行的服务器及其能力标志:
surreal version
ps -eo pid,args | grep '[s]urreal start'
surreal start --help | grep -iE 'scripting|funcs'
对于容器,检查正在运行的进程及其命令:
docker exec <container> surreal version
docker inspect <container> --format '{{json .Config.Cmd}} {{json .Config.Entrypoint}}'
对于把 SurrealDB 作为库嵌入的 Rust 应用,检查依赖和能力构建器:
cargo tree -i surrealdb
grep -rn "with_scripting\|Capabilities::" --include="*.rs" .
关闭脚本的服务器不受该缺陷影响。这包括默认配置以及任何传入 --deny-scripting 的实例。
如何修复?
升级到 SurrealDB 4.0.0 或更高版本并重启服务器。同一版本还修复了「根本原因是什么?」中描述的配套 JavaScript 查询桥接缺陷。
- 使用官方安装器安装当前版本,然后确认版本:
curl -sSf https://install.surrealdb.com | sh
surreal version
- 使用官方容器镜像时,拉取修复标签并重新创建容器。如果镜像引用不变,仅重启现有容器不够:
docker pull surrealdb/surrealdb:v4.0.0
docker stop surreal
docker rm surreal
docker run -d --name surreal surrealdb/surrealdb:v4.0.0 start --user root --pass <password> rocksdb:/data/surreal.db
-
如果从源码构建 SurrealDB,请构建 4.0.0 或更高版本的标签,并重新部署生成的服务器二进制。
-
在生产环境升级前先测试。4.0.0 是主版本,应查看发行说明中影响模式和客户端的变化。
如果现在无法升级,请关闭实例的内置脚本。移除 --allow-scripting,或在实例使用 --allow-all 时添加 --deny-scripting。
然后复查你拒绝的函数族。拒绝列表仍然约束 SurrealQL 调用点,请保留它;只删除你仅为限制脚本而添加的条目,并且只有在你也希望 SurrealQL 调用点访问该函数族时才删除。关闭脚本会失去合法的脚本函数,但不会改变 SurrealQL 本身的能力模型。由于没有脚本运行时桥接无法运行,这会关闭该绕过。
根本原因是什么?
JavaScript 桥接通过不执行能力检查的内部函数来调度内置函数和查询。SurrealQL 调用点先检查能力,而桥接跳过了该检查。
SurrealDB 用函数能力控制内置函数。SurrealQL 路径通过 Function::compute() 和 BuiltinFunctionExec::evaluate() 计算函数,在运行前查询能力集。内置 JavaScript 路径在 surrealdb.functions 下暴露相同的函数,其调度器直接调用内部实现。
有缺陷的调度器位于 v3.3.5 的 surrealdb/core/src/fnc/script/modules/surrealdb/functions/mod.rs。同步和异步桥接都把函数名直接传给 fnc:
fn run(js_ctx: js::Ctx<'_>, name: &str, args: Vec<Value>) -> Result<Value> {
    let res = {
        let this = js_ctx.userdata::<QueryContext<'_>>().expect("query context should be set");
        // Process the called function
        fnc::synchronous(this.context, this.doc, name, args)
    };
    // ...
}

async fn fut(js_ctx: js::Ctx<'_>, name: &str, args: Vec<Value>) -> Result<Value> {
    let res = {
        let this = js_ctx.userdata::<QueryContext<'_>>().expect("query context should be set");
        // Process the called function
        Stk::enter_scope(|stk| {
            stk.run(|stk| fnc::asynchronous(stk, this.context, this.opt, this.doc, name, args))
        })
        .await
    };
    // ...
}
脚本通过 surrealdb.functions.http.get("http://169.254.169.254/latest/meta-data/") 这样的调用到达该调度器。调度器收到 name = "http::get" 并执行它。脚本与调度器之间没有任何代码询问会话能力是否允许 http::get。
同一组文件还有第二个桥接 surrealdb.query,位于 surrealdb/core/src/fnc/script/modules/surrealdb/query/mod.rs。它的 query() 函数在解析和执行脚本的 SurrealQL 时没有调用 Capabilities::allows_query(),因此即使主体不被允许,脚本也能运行任意查询。SurrealDB 将其作为配套公告 GHSA-fq69-wr4w-v3gm 发布,并在一个提交中修复了两个桥接。厂商公告致谢 ARSB。
如何被利用?
一个被允许运行脚本但被拒绝某函数的主体,通过 JavaScript 桥接调用该函数,服务器就会执行它。
- 实例启用脚本,并拒绝一个或多个函数族,例如使用
--deny-funcs http或受限的--allow-funcs列表。 - 攻击者获得一个能够求值脚本的会话。公告描述的是无特权用户;启用脚本的访客会话是权限最低的情况。
- 攻击者提交一个对内置 JavaScript 块求值的查询:
RETURN function() {
  return await surrealdb.functions.http.get("http://169.254.169.254/latest/meta-data/");
};
在 SurrealQL 中,函数块会就地求值,因此语句执行时其主体就会运行。
- 桥接通过
fnc::asynchronous调度http::get,不检查函数能力,因此即使 SurrealQL 中拒绝了http,请求仍会从服务器发出。 - 借助配套查询桥接,攻击者可以改为调用
surrealdb.query("SELECT * FROM <table>"),执行会话的allows_query设置所拒绝的查询。
公告没有发布完整请求序列。修复提交包含检验拒绝路径的测试,而不是利用代码。该机制在源码和公告描述中可见。截至 2026-11-22 没有已知的在野利用。
攻击如何展开?
脚本通过与 SurrealQL 相同的内置函数调度器到达,但经由一个从不查询能力集的桥接,因此被拒绝的函数以服务器权限运行。
function() 块"] --> B["surrealdb.functions 桥接
收到函数名"] B --> C["桥接直接调用
fnc::asynchronous"] C --> D["没有 allows_function_name 检查
能力被绕过"] D --> E["被拒绝的内置函数运行
http、file、eval 或 session"] E --> F["影响取决于函数:
SSRF、文件访问、查询执行"]
攻击者能做什么?
攻击者可以运行服务器能力集拒绝的任何内置函数,影响取决于该函数。它本身不会带来操作系统访问权限。
- 访问网络目标。 调用
http::get或被拒绝的http族中的其他函数,会让数据库服务器发出请求。这会到达服务器可路由的内部服务和云元数据端点,构成服务端请求伪造原语。 - 读写进程可访问的文件。
file族受同一桥接影响。在运营者拒绝该族但进程账户可以打开路径的情况下,脚本可以调用它。 - 运行会话不被允许的 SurrealQL。 配套的
surrealdb.query桥接绕过allows_query,因此脚本可以读取或修改主体查询能力禁止的记录。 - 访问其他被拒绝的族。
eval、session、sequence和sleep都经过同一桥接。哪些重要取决于拒绝列表和部署启用的内容。
条件在此完整列出。内置脚本必须启用;攻击者必须持有能够求值脚本的会话;目标函数必须被拒绝但仍可由服务器进程访问。CVE 记录的向量标为无需权限、无需用户交互,而厂商公告描述的是无特权已认证用户。本文不主张未认证的互联网客户端能在每个部署中到达该桥接。
为什么修复有效?
修复在两个 JavaScript 桥接调度函数或查询之前,补上了缺失的能力检查。
 fn run(js_ctx: js::Ctx<'_>, name: &str, args: Vec<Value>) -> Result<Value> {
    let res = {
        let this = js_ctx.userdata::<QueryContext<'_>>().expect("query context should be set");
-       // Process the called function
-       fnc::synchronous(this.context, this.doc, name, args)
+       // The bridge dispatches a built-in function, so it is bound by the
+       // function capability (deny-funcs) like every other call site.
+       if !this.context.get_capabilities().allows_function_name(name) {
+           Err(crate::dbs::capabilities::Error::FunctionNotAllowed(name.to_string()).into())
+       } else if reads_the_clock(this.context, name) {
+           run_clock_read(this.context, this.doc, name, args)
+       } else {
+           fnc::synchronous(this.context, this.doc, name, args)
+       }
    };
异步桥接在调用 fnc::asynchronous 之前也接受相同检查。桥接现在以与拒绝的 SurrealQL 调用相同的 FunctionNotAllowed 错误失败,因此脚本无法区分两条路径。
查询桥接在解析脚本查询之前应用自己的门禁:
        let res = async {
+           if !query_ctx.context.get_capabilities().allows_query(
+               &crate::dbs::capabilities::ArbitraryQueryTarget::from(query_ctx.opt.auth.as_ref()),
+           ) {
+               return Err(Exception::throw_message(
+                   &ctx,
+                   &crate::dbs::capabilities::Error::FunctionNotAllowed(
+                       "surrealdb.query".to_string(),
+                   )
+                   .to_string(),
+               ));
+           }
            let query = if query.is_object() {
修复覆盖脚本模块的两个调度器和查询桥接。它不改变能力模型,因此运营者已有的拒绝列表会像作用于 SurrealQL 一样作用于脚本。
如何检查是否已遭入侵?
该 CVE 没有公开的入侵指标。该绕过由缺失的日志行定义:被拒绝的函数运行时,不会出现 SurrealDB 为被阻止的 SurrealQL 调用写下的能力拒绝警告。
检查暴露窗口内是否启用了脚本以及拒绝了哪些函数:
ps -eo args | grep '[s]urreal start'
grep -iE 'scripting|deny|allow' /var/log/surreal*.log
然后检查服务器的查询日志和审计日志(如已启用),查找低权限用户的 function() { 块或对 surrealdb.functions 的调用:
grep -iE 'surrealdb\.functions|function\(\)' /var/log/surreal*.log
由于成功调用会绕过能力检查,某个函数没有「Capabilities denied」行并不能证明它没有被调用。检查 SurrealDB 主机的出站流量,寻找并非来自预期工作负载的内部地址或云元数据端点请求。失败的尝试除了脚本查询本身外可能不留痕迹。
时间线
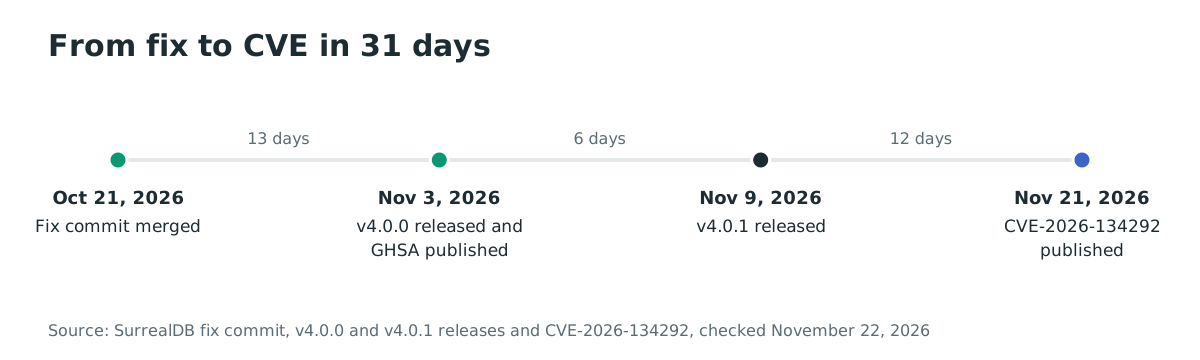
- 2026-10-21:修复提交 0b8be14543 合并,覆盖函数桥接和查询桥接。
- 2026-11-03:SurrealDB 4.0.0 发布,厂商公告 GHSA-5w6j-qm42-4rc2 公布。
- 2026-11-09:SurrealDB 4.0.1 发布。
- 2026-11-21:VulnCheck 于 16:35 UTC 发布 CVE-2026-134292。
常见问题
如果从未启用脚本,我还受影响吗?
不受影响。内置 JavaScript 默认关闭。除非实例通过 --allow-scripting、在无 --deny-scripting 时使用 --allow-all,或通过等效的内置配置启用它,否则桥接无法运行。
仅使用 --allow-all 会暴露吗?
只有当某个函数或任意查询能力仍被拒绝时才会。该缺陷绕过拒绝,因此允许一切的实例没有可绕过的拒绝。常见暴露是 --allow-all 与针对 http 或 file 等敏感族的拒绝列表组合。
无需认证即可利用吗? 厂商公告描述的是无特权用户,CVE 向量标为无需权限。能够运行脚本的访客会话最接近无认证情况。是否启用访客访问取决于部署,本文不主张每个实例都可被匿名访问。
修复会破坏脚本函数吗? 不会。修复应用运营者已经配置的能力。调用会话允许的函数的脚本继续工作;调用被拒绝函数的脚本现在会失败,正如 SurrealQL 路径已经做的那样。
升级到 4.0.0 还会改变什么? 4.0.0 是主版本,也修复了配套的查询桥接问题。升级生产环境前请查看发行说明并测试模式和客户端。
CVE-2026-134292 在野利用了吗? 截至 2026-11-22 没有已知利用,也不在 CISA KEV 中。公开证据是公告和修复的回归测试。
用 Ostorlab 发现暴露的 SurrealDB 实例
Ostorlab 的攻击面发现盘点组织暴露的主机和服务,帮助你找到可从互联网访问的 SurrealDB 端点,并决定先限制或修复哪些。针对该 SurrealDB 缺陷的检测尚未确认;盘点只是「我受影响吗?」中手动检查版本和能力的起点。
参考文献
- SurrealDB 安全公告 GHSA-5w6j-qm42-4rc2,2026-11-03 发布(2026年11月22日核查):https://github.com/surrealdb/surrealdb/security/advisories/GHSA-5w6j-qm42-4rc2
- SurrealDB 配套公告 GHSA-fq69-wr4w-v3gm,2026-11-03 发布(2026年11月22日核查):https://github.com/surrealdb/surrealdb/security/advisories/GHSA-fq69-wr4w-v3gm
- CVE-2026-134292 记录,2026-11-21 发布(2026年11月22日核查):https://www.cve.org/CVERecord?id=CVE-2026-134292
- 修复提交 0b8be14543,"fix(script): JS bridge bypasses the query and function capabilities",2026-10-21 合并(2026年11月22日核查):https://github.com/surrealdb/surrealdb/commit/0b8be14543
- SurrealDB v4.0.0 发行版,2026-11-03 公布(2026年11月22日核查):https://github.com/surrealdb/surrealdb/releases/tag/v4.0.0
- SurrealDB v4.0.1 发行版,2026-11-09 公布(2026年11月22日核查):https://github.com/surrealdb/surrealdb/releases/tag/v4.0.1
- SurrealDB 能力文档(2026年11月22日核查):https://surrealdb.com/docs/surrealdb/security/capabilities
- SurrealDB 仓库,33,341 星标(2026年11月22日核查):https://github.com/surrealdb/surrealdb
- SurrealDB 官方容器镜像,4,088,388 次拉取(2026年11月22日核查):https://hub.docker.com/r/surrealdb/surrealdb
- surrealdb crate,1,932,954 次下载,最近 90 天 609,641 次(2026年11月22日核查):https://crates.io/crates/surrealdb