Panorama de la sécurité des applications bancaires mobiles en Amérique du Nord
Cet article examine la sécurité des applications bancaires mobiles en Amérique du Nord et met en évidence des vulnérabilités très répandues ainsi que le besoin urgent de renforcer les mesures de cybersécurité. Il souligne la rapidité des avancées technologiques du secteur, tout comme des défis tels que les vulnérabilités de la chaîne d'approvisionnement et l'adoption de pratiques de programmation potentiellement peu sûres.
Points clés
- Un paysage en évolution : 30 % des applications bancaires ont été lancées après 2021, ce qui témoigne d'une évolution rapide, mais beaucoup restent obsolètes.
- Fréquence des mises à jour : Les deux tiers des applications ont été mis à jour au cours des 3 derniers mois, ce qui reflète un engagement en faveur de la sécurité et de l'innovation.
- Diversité technique : Domination du C++, avec Kotlin et Objective-C en tête sur leurs plateformes respectives. Cordova est privilégié dans le développement multiplateforme, à l'inverse de la tendance générale où Flutter est le choix préféré pour les applications plus récentes.
- Vulnérabilités de la chaîne d'approvisionnement et des bibliothèques natives : Une dépendance à des bibliothèques natives vulnérables pose des défis de sécurité majeurs : plus de 85 % des applications incluent des composants vulnérables, ce qui souligne la nécessité d'une gestion sécurisée de la chaîne d'approvisionnement.
- Des vulnérabilités omniprésentes : 98 % des applications contiennent des vulnérabilités, dont 55 % présentent des problèmes de sévérité critique ou élevée.
- Problèmes critiques côté backend : La présence de vulnérabilités critiques, comme l'exécution de code à distance (Remote Code Execution), la Dependency Confusion et le XSS, souligne l'importance du développement sécurisé et de l'évaluation des dépendances.
- Lacunes de l'authentification biométrique : Des API d'authentification biométrique obsolètes imposent des mises à jour pour sécuriser les méthodes d'authentification.
- Faiblesses de sécurité d'OAuth : Des mécanismes OAuth non sécurisés dans environ 10 % des applications soulignent le besoin de protocoles d'authentification plus robustes pour prévenir les prises de contrôle de compte.
- Risques liés au chiffrement et aux communications : L'usage mixte de communications chiffrées et en clair dans 20 % des applications désigne un point critique à renforcer en matière de sécurité.
Introduction
L'adoption massive des applications bancaires mobiles souligne leur importance dans le paysage bancaire contemporain.
Une étude de Fiserv confirme ce point : elle révèle une corrélation directe entre la qualité et la disponibilité des applications bancaires mobiles et des indicateurs clés pour les clients, comme la satisfaction et le taux d'attrition. Ce lien montre que les solutions de banque numérique ne sont plus un simple confort, mais un élément essentiel de la proposition de valeur d'une banque.
Par ailleurs, les recherches menées par Delta Risk mettent en lumière le profond impact des failles de sécurité des banques et de leur posture de sécurité globale sur la fidélité des clients et leurs préférences pour les établissements bancaires. Cette relation souligne le rôle central de la cybersécurité pour préserver la confiance des clients dans les plateformes de banque numérique.
Dans ce contexte, les applications bancaires mobiles deviennent des cibles de choix pour les attaques de malware mobile, en raison du potentiel lucratif d'exploitation financière. Cette réalité renforce l'importance de développer des applications mobiles sécurisées et respectueuses de la vie privée, afin de protéger le bien-être financier des clients et de préserver la réputation et la fiabilité des établissements bancaires.
Cet article présente une analyse empirique complète de la sécurité des applications mobiles bancaires en Amérique du Nord, qui couvre à la fois les États-Unis et le Canada. Les principaux enseignements découlent d'une cartographie approfondie des capacités offertes par ces applications, y compris une évaluation de leur surface d'attaque, de leurs vulnérabilités potentielles et des piles technologiques sous-jacentes qui les font fonctionner.
Cette analyse vise à éclairer le besoin pressant de mesures de sécurité robustes et de garanties de confidentialité dans les applications bancaires mobiles.
Vue d'ensemble des applications
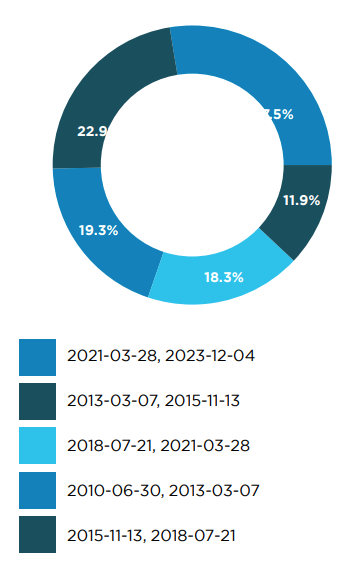
L'analyse a porté sur plus de 400 applications, sur Android comme sur iOS. Malgré la maturité des applications bancaires mobiles, les données récentes révèlent que près de 30 % ont été lancées après 2021, tandis que 20 % remontent à 2010 ou avant.
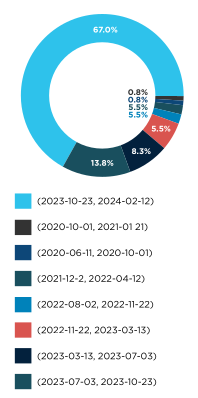
Plus de deux tiers (67 %) de ces applications ont été mises à jour au cours des trois derniers mois, ce qui souligne une tendance aux publications fréquentes. Toutefois, environ 10 % n'ont pas été mises à jour depuis plus de deux ans, ce qui indique qu'un sous-ensemble d'applications devient peut-être obsolète.
Sur la plateforme iOS, la taille des applications augmente : 4 % dépassent 340 Mo, jusqu'à 500 Mo, et 15 % dépassent 150 Mo. À l'inverse, les applications Android sont généralement plus petites, et seulement 3 % pèsent entre 100 Mo et 130 Mo.
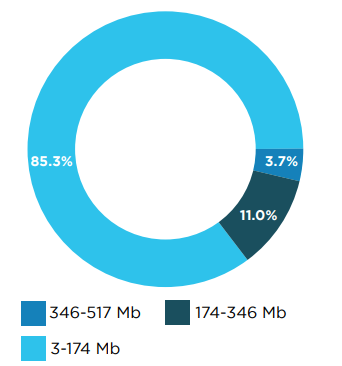
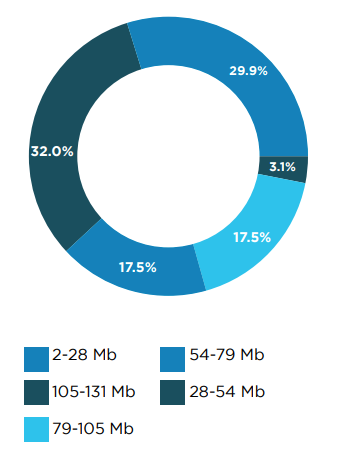
Cette analyse suggère que si l'écosystème des applications bancaires se caractérise par un cycle de mises à jour régulier et des applications volumineuses, une proportion non négligeable reste obsolète, sans mise à jour depuis plus de deux ans.
Architecture technique
Piles technologiques
Cette section examine la composition technique des applications mobiles, en se concentrant sur les langages de programmation, les frameworks et leur lien avec les vulnérabilités des applications.
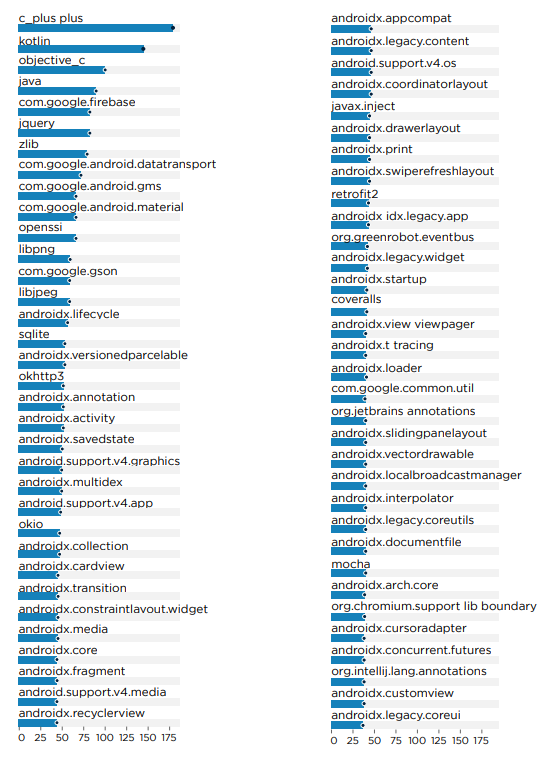
C++ s'impose comme le langage de programmation prédominant dans les applications mobiles, en raison de son usage intensif dans les bibliothèques natives qui améliorent des fonctionnalités comme l'optimisation d'images et la compression de fichiers.
Sur les plateformes Android, Kotlin se classe deuxième, tandis qu'Objective-C reste populaire auprès des développeurs iOS. Pour le développement multiplateforme, Cordova est le framework le plus utilisé, à l'inverse de la tendance générale où Flutter est le choix préféré pour les applications plus récentes.
Fonctionnalités et capacités
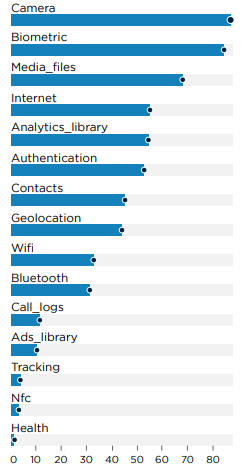
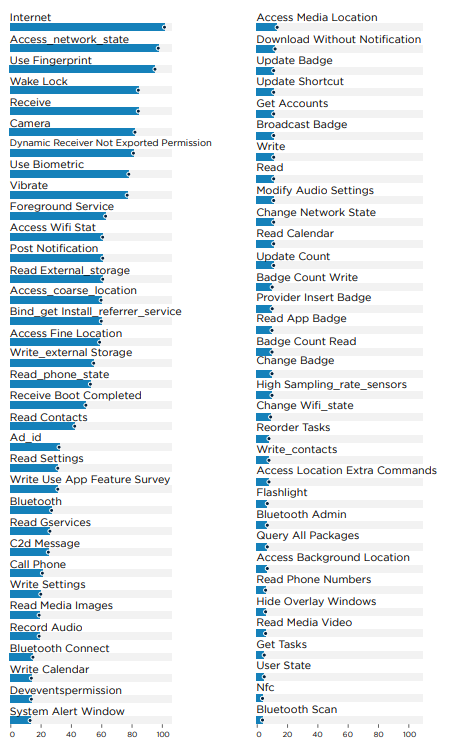
Concernant les fonctionnalités et les capacités, la grande majorité des applications mobiles Android incluent l'accès à la caméra et l'authentification biométrique, ce qui souligne l'adoption massive de la sécurité biométrique dans les applications bancaires.
De plus, 30 % de ces applications exigent les permissions WiFi et Bluetooth, ce qui indique qu'un nombre significatif d'entre elles exploitent ces connexions pour enrichir leurs fonctionnalités.
À l'inverse, seules 15 % des applications intègrent des bibliothèques publicitaires, et à peine 5 % possèdent des capacités de suivi des utilisateurs. Cela suggère que la plupart des applications donnent la priorité à la confidentialité des utilisateurs en évitant les pratiques de suivi invasives.
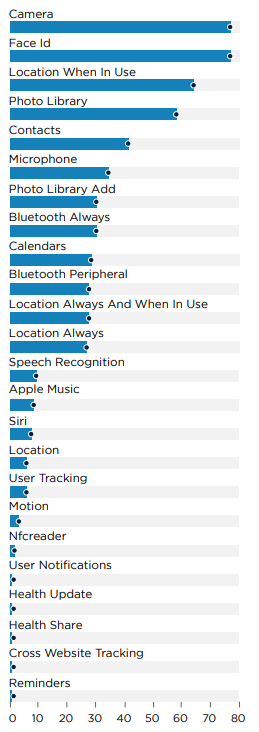
Sur iOS, le statu quo persiste : toutes les applications exigent l'accès à la caméra et Face ID pour l'authentification, ce qui confirme la tendance à la sécurité biométrique dans les applications bancaires. La prévalence du suivi des utilisateurs sur iOS est alignée sur celle d'Android, avec le même pourcentage, ce qui indique une approche cohérente de la confidentialité des utilisateurs d'une plateforme à l'autre.
Dépendances natives
L'analyse révèle une forte dépendance à des bibliothèques natives telles que Zlib, libpng, libjpeg, sqlite, curl et opencv dans les applications mobiles. Ces bibliothèques sont connues pour contenir diverses vulnérabilités.
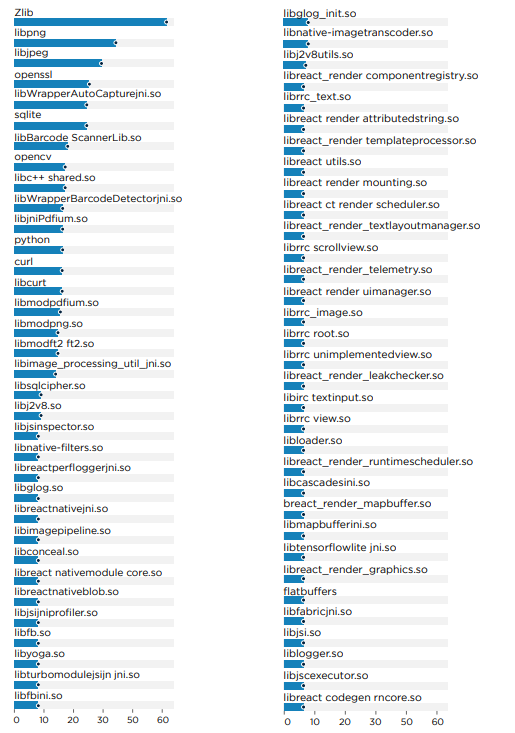
Par exemple, curl en version 7.49.0, identifiée dans certaines applications, est vulnérable à plusieurs CVE, notamment CVE-2022-35252, CVE-2022-32221 et CVE-2022-27782, avec des impacts allant du déni de service au dépassement de tampon.
Les implications de sécurité de ces dépendances sont examinées en détail dans la section Défis de sécurité et vulnérabilités.
Backends
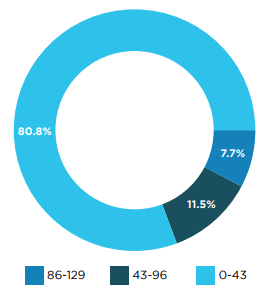
Notre analyse indique qu'en moyenne, 80 % des applications interagissent avec moins de 40 backends, allant des analyses de CDN à divers systèmes d'API. Environ 20 % de ces applications sont connectées à jusqu'à 120 backends différents.
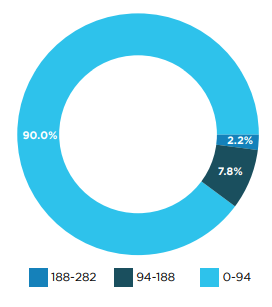
Les applications Android, en particulier, présentent une plus grande diversité de connexions vers des backends, 10 % d'entre elles utilisant entre 100 et 300 services backend.
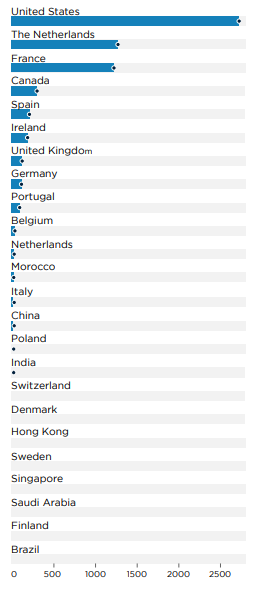
Sur le plan géographique, la majorité de ces backends se trouvent aux États-Unis, suivis de nombres significatifs en Europe, notamment aux Pays-Bas, en France, en Espagne, en Irlande et au Royaume-Uni. La Chine se classe troisième pour la localisation des backends, ce qui est notable compte tenu de l'examen attentif dont font souvent l'objet les applications américaines sensibles qui communiquent avec des serveurs chinois. Cette interaction est toutefois principalement associée à des banques détenues par des entités chinoises.
Surface d'attaque des applications bancaires
Permissions
L'analyse révèle que les applications demandent un large éventail de permissions, de l'accès Internet de base à la modification des paramètres WiFi et à l'utilisation de la lampe torche.
Le système de permissions d'iOS est plus simple, ce qui peut atténuer les risques associés à des permissions étendues.
Les données indiquent que 20 % des applications sur iOS demandent l'accès aux contacts et au microphone. De plus, 30 % demandent l'accès à la localisation, et 5 % exigent un suivi continu de la localisation.
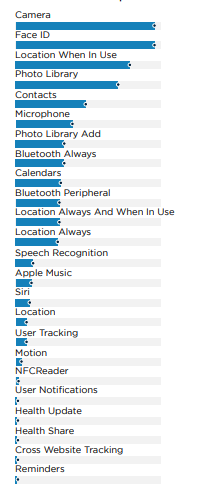
En résumé, si les applications ont généralement besoin de diverses permissions pour fonctionner, un sous-ensemble demande des permissions plus intrusives, comme le suivi continu de la localisation et l'accès aux données personnelles.
Exposition
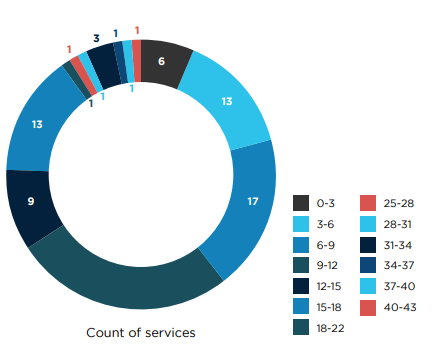
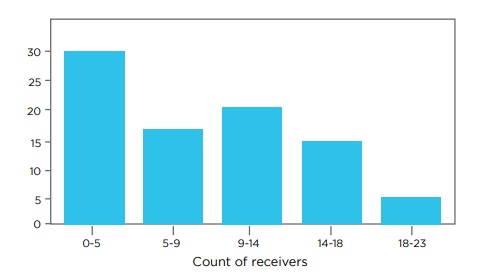
L'analyse met en évidence une surface d'attaque importante au sein des applications. Sur Android, on observe une implémentation notable de multiples services, fournisseurs de contenu et activités, ce qui multiplie les points de vulnérabilité potentiels.
Sur iOS, les applications utilisent largement des gestionnaires de schémas d'URL à diverses fins, notamment les callbacks d'authentification, les paiements et les liens profonds, ce qui augmente de la même manière l'exposition à des risques de sécurité potentiels.
Défis de sécurité et vulnérabilités
À propos de l'analyse
Les applications mobiles ont fait l'objet de scans de vulnérabilités complets, reposant sur des techniques automatisées d'analyse statique et dynamique, sans authentification utilisateur.
L'analyse statique a couvert :
- Les failles de configuration, comme le mode debug dans le SDK Facebook, qui pourrait faire fuiter des informations de session.
- Les vulnérabilités de la chaîne d'approvisionnement, y compris les dépendances obsolètes et la dependency confusion.
- L'analyse de teinte (taint analysis), utilisée pour détecter des erreurs de programmation comme l'injection SQL ou la traversée de chemins de fichiers.
- Les secrets codés en dur et les pratiques de chiffrement faibles.
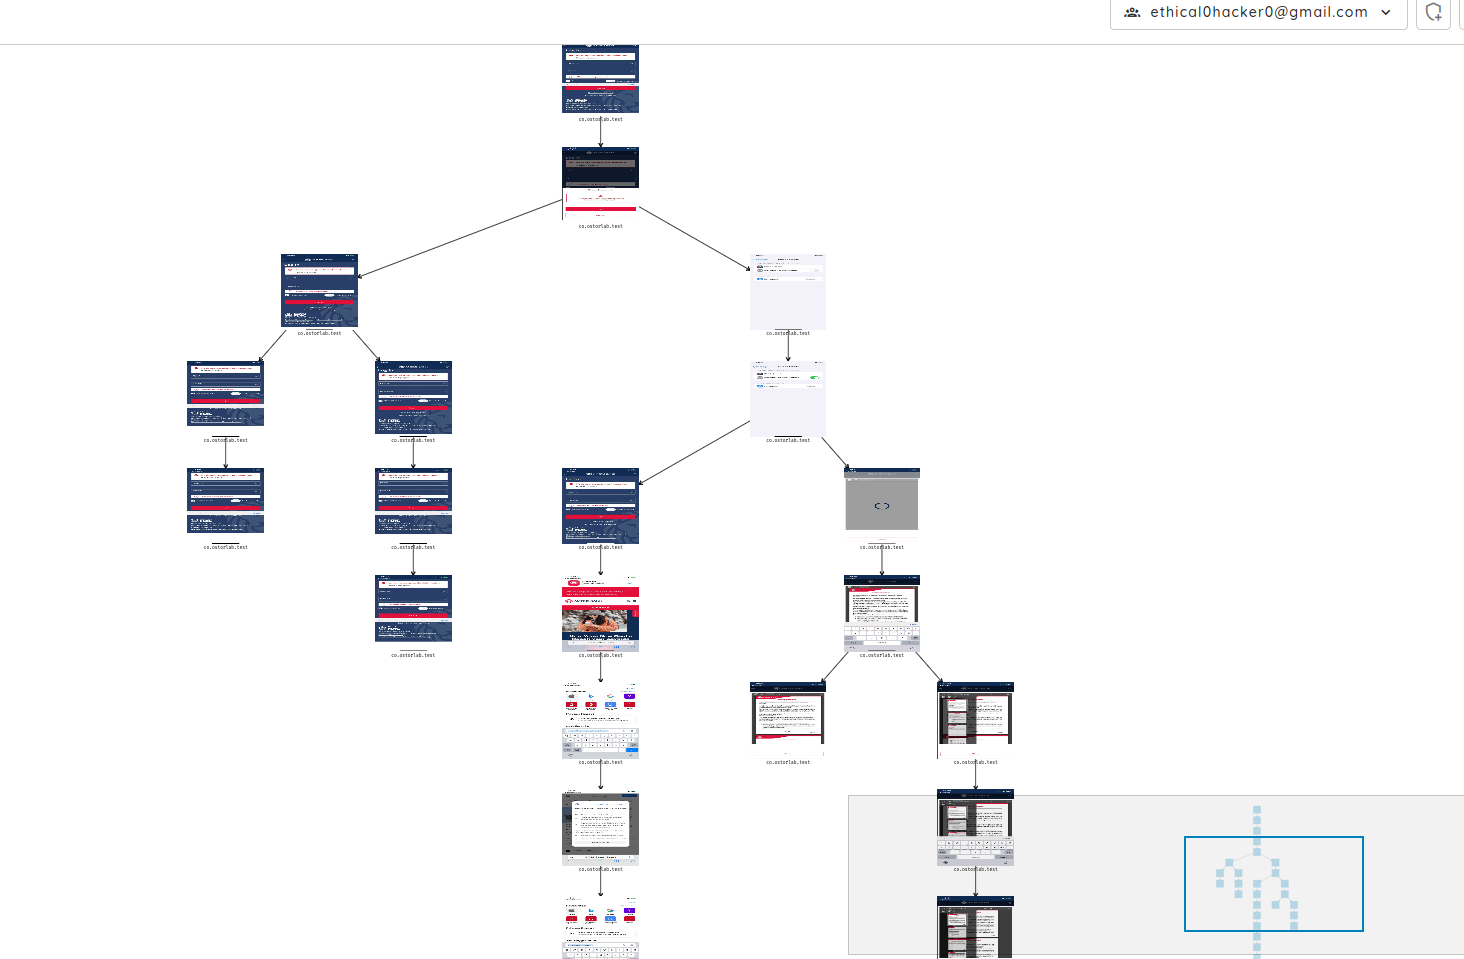
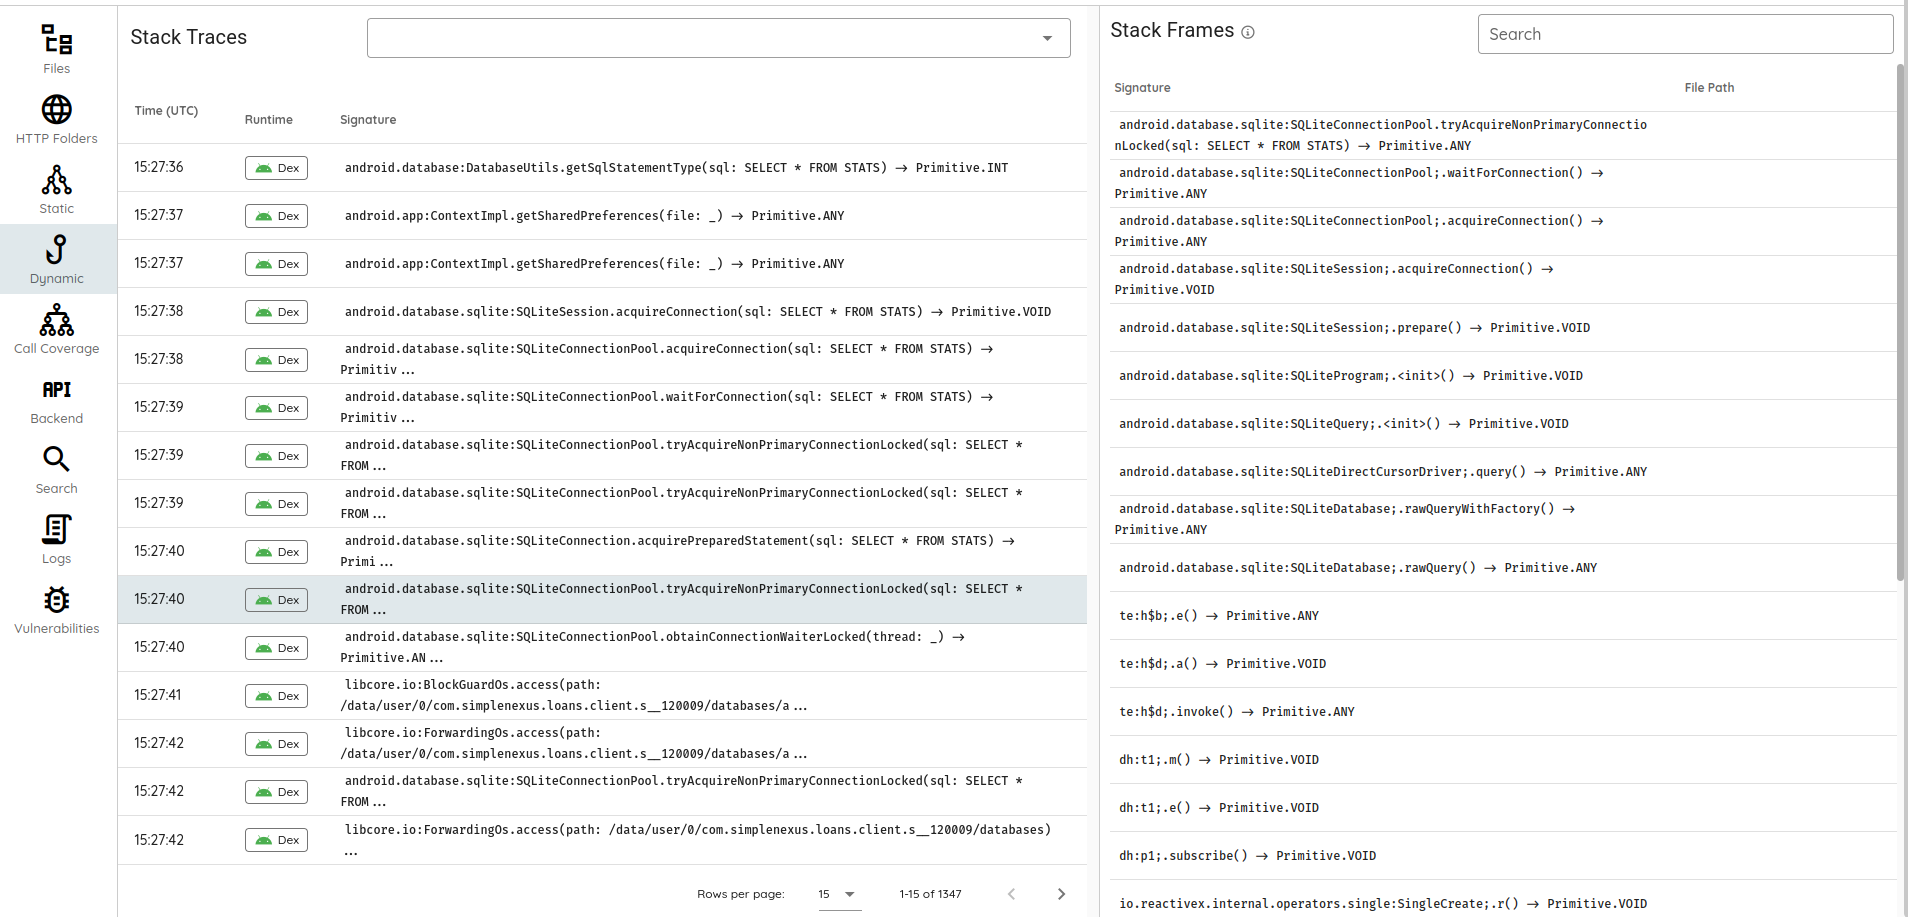
L'analyse dynamique a couvert :
- Le hooking d'API et les interactions automatisées pour améliorer la couverture.
- L'interception des backends pour identifier des vulnérabilités connues, et le fuzzing pour détecter des problèmes potentiels inconnus comme l'injection SQL (SQLi) et les attaques XML External Entity (XXE).
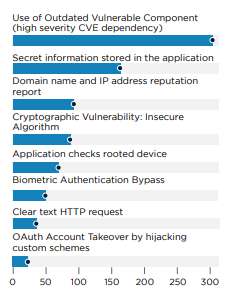
Les résultats sont préoccupants : 98 % des applications abritent au moins une vulnérabilité, et 55 % contiennent des vulnérabilités de sévérité critique ou élevée. Elles vont de problèmes côté client, comme des fuites de données à distance et une cryptographie non sécurisée, à des problèmes côté serveur, notamment l'exécution de code à distance.
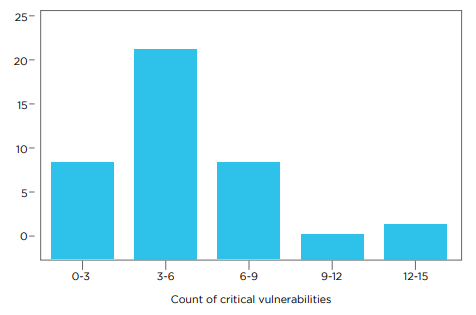
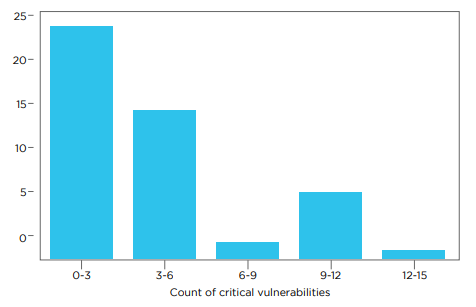
À l'inverse, seulement 0,4 % des applications ont démontré des mesures de sécurité robustes, avec des dépendances à jour, des pratiques cryptographiques sûres, des protocoles de communication sûrs et diverses stratégies de durcissement, comme des politiques de sécurité réseau et la désactivation des options de stockage héritées.
Vulnérabilités des backends
Des vulnérabilités critiques ont été identifiées dans les systèmes backend, notamment sans besoin d'authentification :
- Sitecore Local File Inclusion (LFI) : Cette vulnérabilité a été découverte lors de l'interception des communications entre les applications mobiles et les backends ; elle permet à des attaquants de lire des fichiers sur le serveur.
- Dependency Confusion : Identifiée grâce à des fuites de code via les source maps, cette vulnérabilité survient lorsqu'une application télécharge par erreur un paquet malveillant se faisant passer pour une dépendance légitime, à cause d'une confusion d'espace de noms.
- Cross-Site Scripting (XSS) et redirections ouvertes : Présentes dans des composants logiciels tiers utilisés par les applications mobiles, ces vulnérabilités peuvent conduire à l'exécution non autorisée de scripts dans le contexte de la session d'un utilisateur ou rediriger les utilisateurs vers des sites malveillants.
Chaîne d'approvisionnement
Les vulnérabilités de la chaîne d'approvisionnement représentent un risque de sécurité important dans les applications bancaires mobiles : plus de 85 % contiennent au moins un composant vulnérable, et plus de la moitié abritent des vulnérabilités de chaîne d'approvisionnement de sévérité élevée ou critique. Ces problèmes sont de types variés, notamment des CVE de corruption de mémoire native et des vulnérabilités de sérialisation. Voici quelques exemples :
- zlib@1.2.8 est affectée par plusieurs CVE (CVE-2022-37434, CVE-2018-25032, CVE-2016-9843, CVE-2016-9842, CVE-2016-9841, CVE-2016-9840), qui vont de fuites de données à une exécution de code à distance potentielle.
- Les bibliothèques com.fasterxml.jackson, connues pour leurs fonctionnalités de data-binding, présentent des vulnérabilités de sérialisation qui remontent à 2016, mais continuent d'être présentes dans plusieurs applications. Cette présence généralisée de composants vulnérables souligne la nécessité cruciale d'audits de sécurité approfondis et de mises à jour au sein de la chaîne d'approvisionnement logicielle, en particulier dans le domaine sensible des applications bancaires.
Authentification
L'authentification est un aspect crucial des applications bancaires mobiles, mais les résultats des scans révèlent plusieurs vulnérabilités, notamment dans l'implémentation de l'authentification biométrique. Les principaux constats sont les suivants :
- Contournement de l'authentification biométrique : Certaines applications s'appuient sur des API d'authentification biométrique obsolètes et non sécurisées, qui ne lient pas de façon sûre les données biométriques aux informations de session, ce qui rend le processus d'authentification vulnérable à des méthodes de contournement.
- Prise de contrôle de compte via OAuth : Environ 10 % des applications utilisent des mécanismes d'authentification OAuth non sécurisés, sensibles aux vulnérabilités de prise de contrôle de compte. Cette faille peut être exploitée par un malware, ce qui peut permettre un accès non autorisé aux comptes des utilisateurs.
Ces vulnérabilités soulignent l'importance d'utiliser des méthodes d'authentification sécurisées et à jour, ainsi que la nécessité de surveiller et de mettre à niveau en continu les protocoles de sécurité pour se protéger contre des menaces en évolution.
Trafic et chiffrement
La sécurité des applications bancaires dépend de façon critique de l'utilisation de canaux de communication sécurisés. Les connexions chiffrées, complétées par des mécanismes de durcissement comme les Network Security Policies, constituent des pratiques standard, et 100 % des applications utilisent le chiffrement pour leurs communications. Il est toutefois préoccupant que 20 % de ces applications émettent encore des requêtes en clair pour une partie de leurs communications. Cette approche mixte affaiblit la posture de sécurité globale en exposant des données potentiellement sensibles à l'interception et à la compromission.
Incidents de sécurité réels : études de cas
Malware bancaire Android et iOS exploité par un groupe sinophone
Source: https://thehackernews.com/2024/02/chinese-hackers-using-deepfakes-in.html
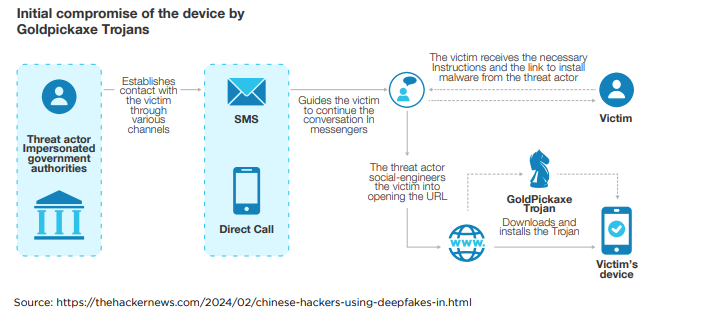
GoldFactory, un groupe de cybercriminels sinophone, s'est fait connaître en développant des trojans bancaires sophistiqués, dont GoldPickaxe, qui cible les utilisateurs d'iOS pour voler des documents d'identité, des données de reconnaissance faciale et des SMS. Actif depuis la mi-2023, ce groupe est également lié à Gigabud et concentre ses activités malveillantes sur la région Asie-Pacifique, en particulier la Thaïlande et le Vietnam. Il a déployé diverses variantes de malware, comme GoldDigger et GoldDiggerPlus pour Android, et GoldKefu, intégré à GoldDiggerPlus, en s'appuyant sur des tactiques d'ingénierie sociale, notamment le smishing et le phishing, pour imiter des banques et des entités gouvernementales locales. Ces applications malveillantes sont distribuées via de faux sites web et, pour iOS, via TestFlight et des profils malveillants de gestion des appareils mobiles (Mobile Device Management), le CERT du secteur bancaire thaïlandais ayant révélé des schémas de distribution iOS en novembre 2023.
La suite de malware de GoldFactory est conçue pour contourner les mesures de sécurité et faciliter des transactions bancaires non autorisées en collectant des informations sensibles et en interceptant les communications. GoldPickaxe, par exemple, peut créer des vidéos deepfake à des fins de fraude en exploitant les systèmes de reconnaissance faciale utilisés en Thaïlande pour les transactions importantes. Les variantes Android, GoldDigger et GoldDiggerPlus, ciblent des applications financières vietnamiennes pour exfiltrer des identifiants bancaires, ce qui indique des similitudes au niveau du code entre les familles de malware. Avec des capacités avancées comme le SDK Agora dans GoldKefu pour se faire passer pour le service client d'une banque, GoldFactory fait preuve d'un haut niveau de sophistication opérationnelle. Ses activités soulignent le défi croissant que représentent les malware bancaires mobiles et l'importance de la vigilance en matière de cybersécurité : scepticisme face aux liens suspects, installation prudente des applications et examen régulier des permissions des applications.
Des trojans bancaires Android ont ciblé 985 applications bancaires en 2023
Source: https://www.bleepingcomputer.com/news/security/ten-new-android-banking-trojans-targeted-985-bank-apps-in-2023/
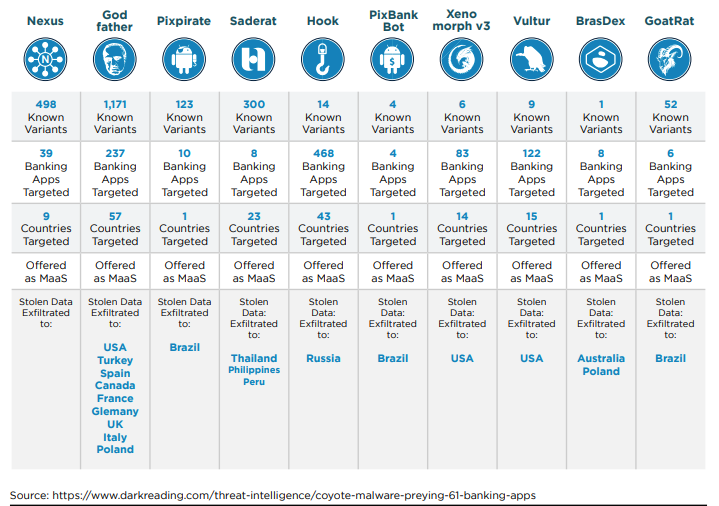
En 2023, le paysage de la cybersécurité a vu émerger dix nouvelles familles de malware bancaire Android, ce qui marque une augmentation significative des menaces ciblant le secteur financier. Ces nouveaux venus, ainsi que les mises à jour de 19 familles de malware existantes de l'année précédente, ont étendu leur portée à 985 applications bancaires et de fintech/trading dans 61 pays. Ces variantes de malware sont conçues avec des fonctionnalités avancées pour voler des identifiants de banque en ligne, contourner les protections d'authentification à deux facteurs et, dans certains cas, exécuter directement des transactions non autorisées. Parmi les améliorations de ces trojans figurent des capacités de systèmes de transfert automatisés, de capture de jetons d'authentification multifacteur et d'emploi de tactiques d'ingénierie sociale. L'analyse complète par Zimperium des 29 familles de malware a révélé des tendances comme des modèles de distribution par abonnement, au prix de 3 000 à 7 000 dollars par mois, et l'intégration de fonctionnalités comme l'enregistrement de frappes, les superpositions de phishing et le vol de SMS.
Le paysage des menaces s'est également élargi au-delà des cibles bancaires traditionnelles pour inclure les réseaux sociaux, les applications de messagerie et les données personnelles, ce qui indique une diversification des objectifs des cybercriminels. Parmi les dix nouveaux trojans identifiés en 2023, avec plus de 2 100 variantes, figuraient des noms notables comme Nexus, Godfather et Pixpirate, qui illustrent un large éventail de méthodes d'attaque, du partage d'écran en direct aux systèmes de transaction automatisés. Malgré les efforts continus des professionnels de la cybersécurité, des familles de malware comme Teabot, Exobot et Mysterybot continuent de représenter des menaces importantes, en particulier dans des pays comme les États-Unis, le Royaume-Uni et l'Italie. Pour lutter contre ces menaces en évolution, il est demandé aux utilisateurs de suivre des recommandations de sécurité : télécharger des applications exclusivement depuis le Google Play Store, examiner attentivement les avis sur les applications et les références des développeurs, scruter les permissions demandées, et éviter les mises à jour provenant de sources externes ou les liens contenus dans des messages non sollicités.
Le malware bancaire Coyote de 2024 et ses techniques d'évasion
Source: https://www.darkreading.com/threat-intelligence/coyote-malware-preying-61-banking-apps
La communauté de la cybersécurité a récemment découvert « Coyote », un nouveau trojan bancaire qui cible spécifiquement 61 applications de banque en ligne, avec une attention principale portée au Brésil. Cette découverte est notable non seulement en raison de la menace immédiate du trojan au Brésil, mais aussi de son potentiel d'impact international, à l'image de campagnes de malware brésiliennes passées qui ont étendu leur portée à l'échelle mondiale. La composition de Coyote est particulièrement sophistiquée : il intègre diverses technologies comme Squirrel, un langage de programmation relativement obscur, ainsi que plus d'une douzaine de fonctionnalités malveillantes. Cela représente une évolution significative du paysage des malware financiers et illustre l'innovation continue des développeurs de malware brésiliens, actifs et en évolution depuis 2000.
Les capacités de Coyote vont au-delà des activités typiques des trojans bancaires : exécution de commandes pour prendre des captures d'écran, enregistrer les frappes, arrêter des processus, et affichage d'une superposition trompeuse « Working on updates… » pour immobiliser les machines des victimes. Ces fonctionnalités suggèrent que Coyote pourrait évoluer vers des formes de malware plus dangereuses, comme des trojans d'accès initial et des portes dérobées. De plus, Coyote emploie des techniques d'évasion uniques pour échapper à la détection : il utilise Squirrel pour se faire passer pour un outil légitime de packaging de mises à jour logicielles, et choisit Nim pour son loader de dernière étape afin de réduire encore son empreinte de détection. Cet écart stratégique par rapport à des langages plus courants dans le développement de malware, comme Delphi, souligne un virage vers des méthodes plus sophistiquées et plus difficiles à détecter, ce qui représente un défi croissant pour les défenses de cybersécurité dans le monde entier.
L'avenir de la sécurité bancaire mobile
- Intégration des services bancaires à des plateformes non financières : Cette tendance comporte un risque important en raison des enjeux potentiels de confidentialité et de sécurité des données. Intégrer des services financiers à des plateformes qui ne sont pas principalement axées sur les transactions financières pourrait accroître la surface d'attaque face aux cybermenaces et rendre les données des utilisateurs plus vulnérables.
- Expansion de l'open banking et des écosystèmes financiers : Si l'open banking promet innovation et personnalisation, il présente aussi des risques liés à la sécurité des données et à la confidentialité des clients. Le partage de données financières entre établissements et prestataires tiers exige des mesures robustes de protection des données pour prévenir les failles et les usages abusifs.
- Montée des néobanques et des établissements financiers exclusivement numériques : Les néobanques remettent en cause les modèles bancaires traditionnels et les cadres réglementaires. Leur présence entièrement numérique peut poser des risques en matière de conformité réglementaire, de stabilité financière et de confiance des clients, notamment en cas de panne technique ou de faille de sécurité.
- Utilisation accrue de l'intelligence artificielle et du machine learning : L'IA et le machine learning apportent le risque de processus de décision opaques, de biais potentiels dans les algorithmes affectant les services aux clients, et le défi de garantir la sécurité des systèmes d'IA contre la manipulation ou l'exploitation.
- Mesures de sécurité renforcées avec la biométrie et la blockchain : Bien que ces technologies visent à améliorer la sécurité, elles introduisent aussi des risques. Les données biométriques, si elles sont compromises, ne peuvent pas être changées comme un mot de passe, et la technologie blockchain, bien que sûre, n'est pas totalement à l'abri des vulnérabilités, notamment dans son intégration et son application aux systèmes bancaires.
Conclusion
Le paysage des applications bancaires mobiles évolue rapidement, sous l'effet des avancées technologiques, de l'évolution des attentes des consommateurs et de l'émergence de nouveaux acteurs financiers. Notre analyse complète des établissements bancaires nord-américains a mis en évidence non seulement l'état actuel de la sécurité bancaire mobile, mais aussi les défis et les opportunités à venir.
Principaux constats :
- Préoccupations de sécurité et de confidentialité : Malgré l'adoption massive des applications bancaires mobiles, d'importantes préoccupations de sécurité et de confidentialité persistent. La présence de vulnérabilités dans près de 98 % des applications, dont des vulnérabilités de sévérité critique et élevée, souligne le besoin urgent de renforcer les mesures de sécurité.
- Vulnérabilités de la chaîne d'approvisionnement : La prévalence des vulnérabilités de la chaîne d'approvisionnement dans plus de 85 % des applications bancaires examinées souligne le besoin critique de pratiques robustes de gestion et de sécurité de la chaîne d'approvisionnement. Ces vulnérabilités exposent les institutions financières à des failles et à des fuites de données potentielles.
- Tendances et risques émergents : L'intégration des services bancaires à des plateformes non financières, l'expansion de l'open banking, la montée des néobanques, l'utilisation accrue de l'IA et du machine learning, et l'adoption des technologies de biométrie et de blockchain présentent à la fois des opportunités et des défis. Chacune de ces tendances comporte des risques inhérents, des préoccupations de confidentialité des données aux problèmes de conformité réglementaire et aux vulnérabilités de sécurité potentielles.