Panorama de seguridad de las aplicaciones de banca móvil en Norteamérica
Este artículo examina la seguridad de las aplicaciones de banca móvil en Norteamérica y revela vulnerabilidades generalizadas y la necesidad urgente de reforzar las medidas de ciberseguridad. Destaca los rápidos avances tecnológicos del sector, junto con desafíos como las vulnerabilidades de la cadena de suministro y la adopción de prácticas de programación potencialmente inseguras.
Conclusiones clave
- Panorama en evolución: El 30% de las aplicaciones bancarias se lanzó después de 2021, lo que indica una evolución rápida, aunque muchas siguen estando obsoletas.
- Frecuencia de actualización: Dos tercios de las aplicaciones se han actualizado en los últimos 3 meses, lo que refleja un compromiso con la seguridad y la innovación.
- Diversidad técnica: Predominio de C++, con Kotlin y Objective-C a la cabeza en sus respectivas plataformas. Cordova es el favorito en el desarrollo multiplataforma, a diferencia de la tendencia general, en la que Flutter es la opción preferida para las aplicaciones más recientes.
- Vulnerabilidades en la cadena de suministro y en las bibliotecas nativas: La dependencia de bibliotecas nativas vulnerables plantea importantes desafíos de seguridad: más del 85% de las aplicaciones incluye componentes vulnerables, lo que subraya la necesidad de una gestión segura de la cadena de suministro.
- Vulnerabilidades generalizadas: El 98% de las aplicaciones contiene vulnerabilidades, y el 55% presenta problemas de severidad crítica o alta.
- Problemas críticos en el backend: La presencia de vulnerabilidades críticas, como la ejecución remota de código, la confusión de dependencias y el XSS, pone de relieve la importancia de la programación segura y de la evaluación de dependencias.
- Carencias en la autenticación biométrica: Las API de autenticación biométrica obsoletas obligan a actualizar los métodos de autenticación para que sean seguros.
- Debilidades de seguridad en OAuth: Los mecanismos OAuth inseguros en cerca del 10% de las aplicaciones subrayan la necesidad de protocolos de autenticación más sólidos para evitar la toma de control de cuentas.
- Riesgos de cifrado y comunicación: El uso mixto de comunicaciones cifradas y en texto claro en el 20% de las aplicaciones señala un área crítica en la que mejorar la seguridad.
Introducción
La adopción generalizada de las aplicaciones de banca móvil pone de manifiesto su importancia en el panorama bancario actual.
Un estudio de Fiserv refuerza este punto al revelar una correlación directa entre la calidad y la disponibilidad de las aplicaciones de banca móvil y métricas clave de los clientes, como la satisfacción y las tasas de abandono. Esta conexión demuestra que las soluciones de banca digital ya no son solo una comodidad, sino un componente esencial de la propuesta de valor de un banco.
Además, una investigación realizada por Delta Risk aclara el profundo impacto de las brechas de seguridad de los bancos y de su postura de seguridad general en la fidelidad de los clientes y en sus preferencias por las instituciones bancarias. Esta relación subraya el papel fundamental de la ciberseguridad para mantener la confianza de los clientes en las plataformas de banca digital.
En este contexto, las aplicaciones de banca móvil se perfilan como objetivos prioritarios de los ataques de malware móvil, impulsados por el lucrativo potencial de la explotación financiera. Esta realidad aumenta la importancia de desarrollar aplicaciones móviles seguras y respetuosas con la privacidad para proteger el bienestar financiero de los clientes y salvaguardar la integridad reputacional y la fiabilidad de las instituciones bancarias.
Este artículo presenta un análisis empírico exhaustivo de la seguridad de las aplicaciones móviles bancarias en Norteamérica, que abarca tanto Estados Unidos como Canadá. Las conclusiones principales se derivan de un amplio mapeo de las capacidades que ofrecen estas aplicaciones, incluida una evaluación de su superficie de ataque, sus posibles vulnerabilidades y las pilas tecnológicas en las que se sustentan.
Este análisis pretende poner de relieve la necesidad apremiante de medidas de seguridad sólidas y de salvaguardas de privacidad en las aplicaciones de banca móvil.
Visión general de las aplicaciones
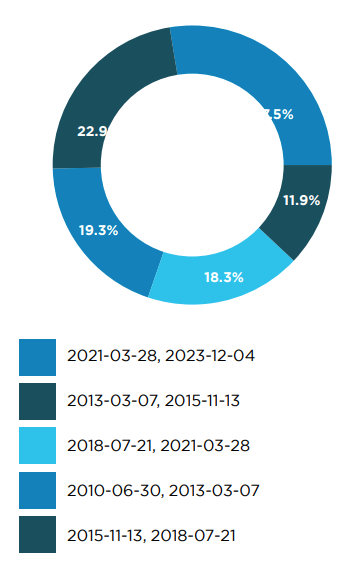
El análisis abarcó más de 400 aplicaciones, tanto en Android como en iOS. A pesar de la madurez de las aplicaciones móviles bancarias, los datos recientes revelan que casi el 30% se lanzó después de 2021, mientras que el 20% se remonta a 2010 o antes.
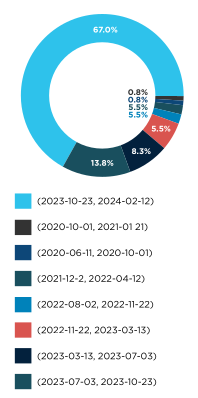
De forma significativa, más de dos tercios (67%) de estas aplicaciones han recibido actualizaciones en los últimos tres meses, lo que pone de manifiesto una tendencia hacia lanzamientos frecuentes. Sin embargo, cerca del 10% no se ha actualizado en más de dos años, lo que indica que un subconjunto de aplicaciones puede estar quedándose obsoleto.
En la plataforma iOS, el tamaño de las aplicaciones va en aumento: el 4% supera los 340MB, hasta alcanzar los 500MB, y el 15% pesa más de 150MB. En cambio, las aplicaciones Android son por lo general más pequeñas, y solo el 3% ocupa entre 100MB y 130MB.
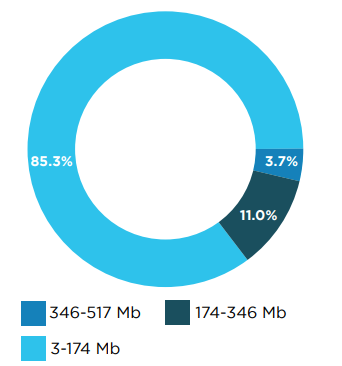
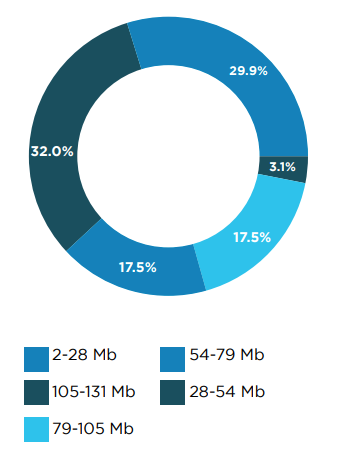
Este análisis sugiere que, aunque el ecosistema de aplicaciones bancarias se caracteriza por un ciclo de actualización constante y por tamaños de aplicación considerables, una proporción notable sigue obsoleta, sin recibir actualizaciones desde hace más de dos años.
Arquitectura técnica
Pilas tecnológicas
Esta sección examina la composición técnica de las aplicaciones móviles, centrándose en los lenguajes de programación, los frameworks y su relación con las vulnerabilidades de las aplicaciones.
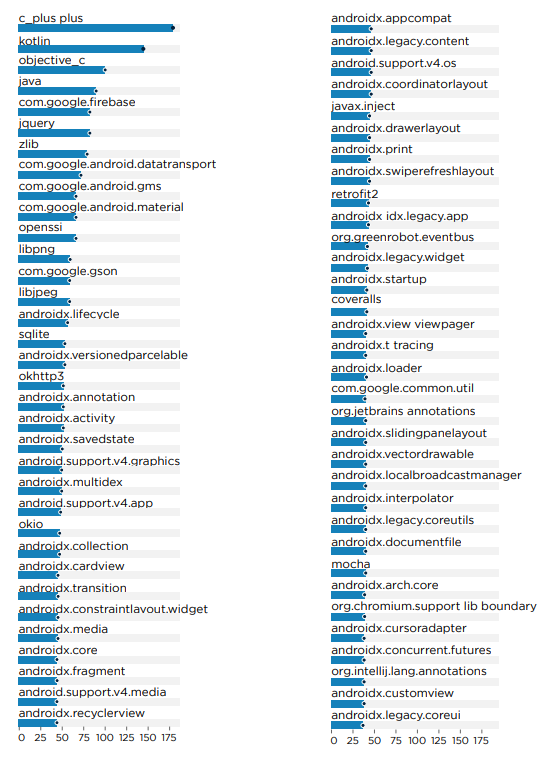
C++ se perfila como el lenguaje de programación predominante en las aplicaciones móviles, debido a su uso extensivo en bibliotecas nativas que mejoran funcionalidades como la optimización de imágenes y la compresión de archivos.
En las plataformas Android, Kotlin ocupa el segundo lugar, mientras que Objective-C mantiene su popularidad entre los desarrolladores de iOS. En el desarrollo multiplataforma, Cordova lidera como el framework más utilizado, a diferencia de la tendencia general, en la que Flutter es la opción preferida para las aplicaciones más recientes.
Funcionalidades y capacidades
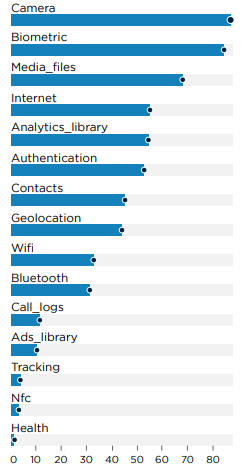
En cuanto a funcionalidades y capacidades, la gran mayoría de las aplicaciones móviles Android incluye acceso a la cámara y autenticación biométrica, lo que subraya la amplia adopción de la seguridad biométrica en las aplicaciones bancarias.
Además, el 30% de estas aplicaciones requiere permisos de WiFi y Bluetooth, lo que indica que un número significativo aprovecha estas conexiones para ampliar su funcionalidad.
Por el contrario, solo el 15% de las aplicaciones incorpora bibliotecas de publicidad y apenas el 5% posee capacidades de seguimiento de usuarios. Esto sugiere que la mayoría de las aplicaciones prioriza la privacidad del usuario y evita las prácticas de seguimiento invasivas.
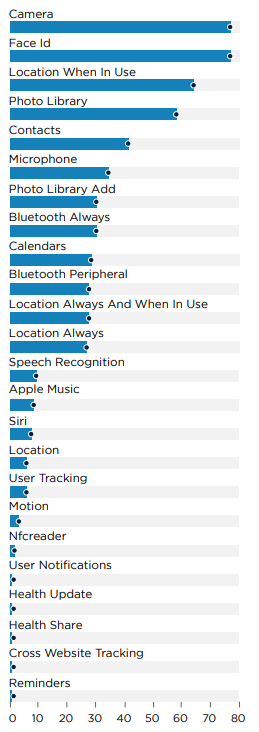
En iOS, el statu quo se mantiene: todas las aplicaciones requieren acceso a la cámara y Face ID para la autenticación, lo que refuerza la tendencia hacia la seguridad biométrica en las aplicaciones bancarias. La prevalencia del seguimiento de usuarios en iOS coincide con la de Android y mantiene el mismo porcentaje, lo que indica un enfoque coherente de la privacidad del usuario en ambas plataformas.
Dependencias nativas
El análisis revela una dependencia significativa de bibliotecas nativas como Zlib, libpng, libjpeg, sqlite, curl y opencv en las aplicaciones móviles. Se sabe que estas bibliotecas contienen diversas vulnerabilidades.
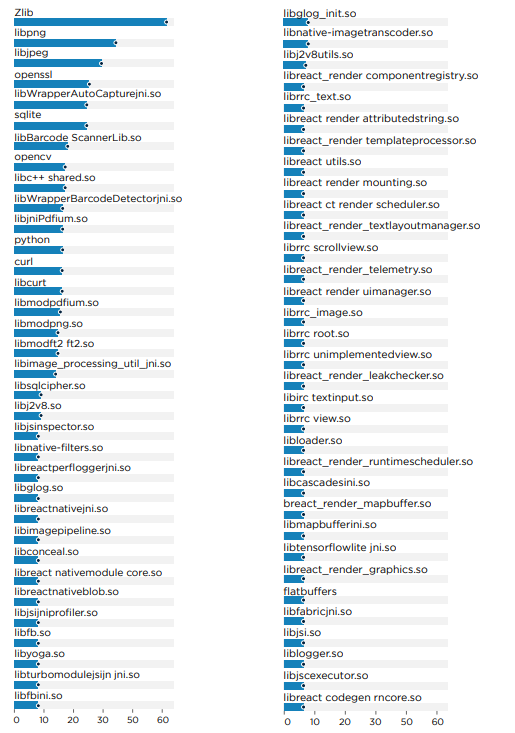
Por ejemplo, curl en su versión 7.49.0, identificada en algunas aplicaciones, es vulnerable a múltiples CVE, entre ellos, sin limitarse a estos, CVE-2022-35252, CVE-2022-32221 y CVE-2022-27782, con impactos que van desde la denegación de servicio hasta el desbordamiento de búfer.
Las implicaciones de seguridad de estas dependencias se examinan en detalle en la sección Desafíos de seguridad y vulnerabilidades.
Backends
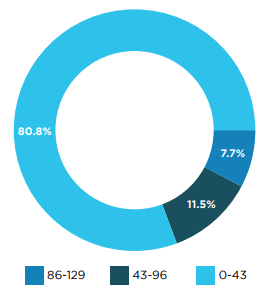
Nuestro análisis indica que, de media, el 80% de las aplicaciones interactúa con menos de 40 backends, que van desde analítica de CDN hasta diversos sistemas de API. Cabe destacar que cerca del 20% de estas aplicaciones se conecta con hasta 120 backends distintos.
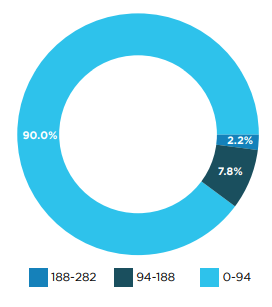
Las aplicaciones Android, en particular, muestran una mayor diversidad en las conexiones con backends, ya que el 10% utiliza entre 100 y 300 servicios de backend.
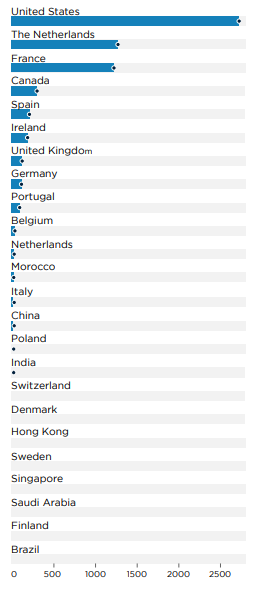
Desde el punto de vista geográfico, la mayoría de estos backends se encuentra en Estados Unidos, seguido de cifras significativas en Europa, concretamente en los Países Bajos, Francia, España, Irlanda y el Reino Unido. China ocupa el tercer lugar por ubicación de backends, algo digno de mención dado el escrutinio que suelen recibir las aplicaciones estadounidenses sensibles que se comunican con servidores chinos. Sin embargo, esta interacción se asocia predominantemente con bancos propiedad de entidades chinas.
Superficie de ataque de las aplicaciones bancarias
Permisos
El análisis revela que las aplicaciones solicitan un amplio abanico de permisos, desde el acceso básico a internet hasta la modificación de la configuración de WiFi y el uso de la linterna.
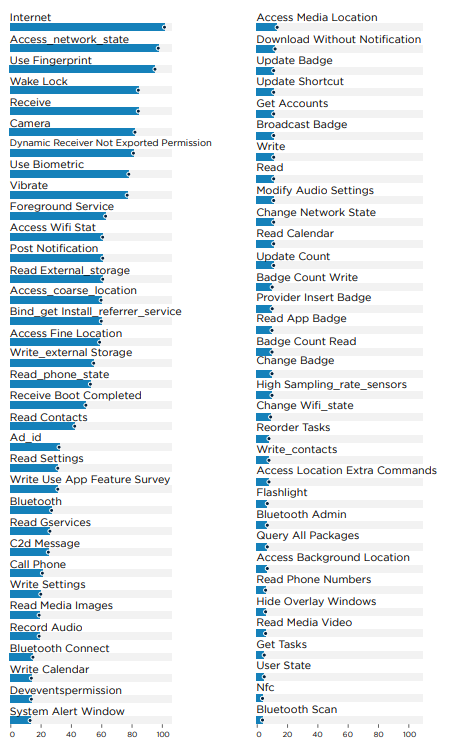
El sistema de permisos de iOS es más sencillo, lo que podría mitigar los riesgos asociados a un exceso de permisos.
Los datos indican que el 20% de las aplicaciones en iOS solicita acceso a los contactos y al micrófono. Además, el 30% pide acceso a la ubicación y el 5% requiere un seguimiento continuo de la ubicación.
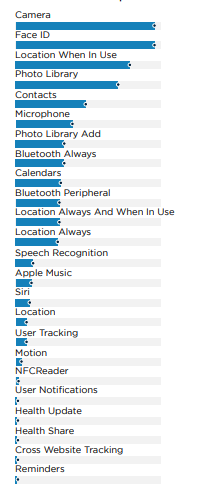
En resumen, aunque las aplicaciones suelen necesitar diversos permisos para funcionar, un subconjunto solicita permisos más intrusivos, como el seguimiento continuo de la ubicación y el acceso a datos personales.
Exposición
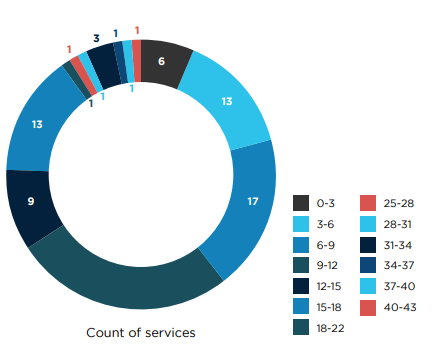
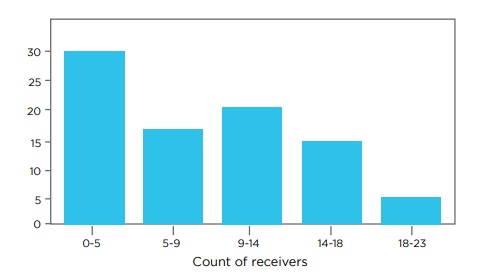
El análisis pone de relieve una superficie de ataque significativa en las aplicaciones. En Android, destaca la implementación de múltiples servicios, proveedores de contenido y actividades, lo que amplía los posibles puntos vulnerables.
En iOS, las aplicaciones utilizan ampliamente manejadores de esquemas de URL con distintos fines, como callbacks de autenticación, pagos y deep linking, lo que también aumenta la exposición a posibles riesgos de seguridad.
Desafíos de seguridad y vulnerabilidades
Sobre el análisis
Las aplicaciones móviles se sometieron a escaneos de vulnerabilidades exhaustivos, con técnicas automatizadas de análisis estático y dinámico y sin autenticación de usuario.
El análisis estático abarcó:
- Fallos de configuración, como el modo de depuración en el SDK de Facebook, que podría filtrar información de sesión.
- Vulnerabilidades de la cadena de suministro, incluidas las dependencias obsoletas y la confusión de dependencias.
- El análisis de taint se utiliza para detectar errores de programación como la inyección SQL o el path traversal de archivos.
- Secretos incrustados en el código y prácticas de cifrado débiles.
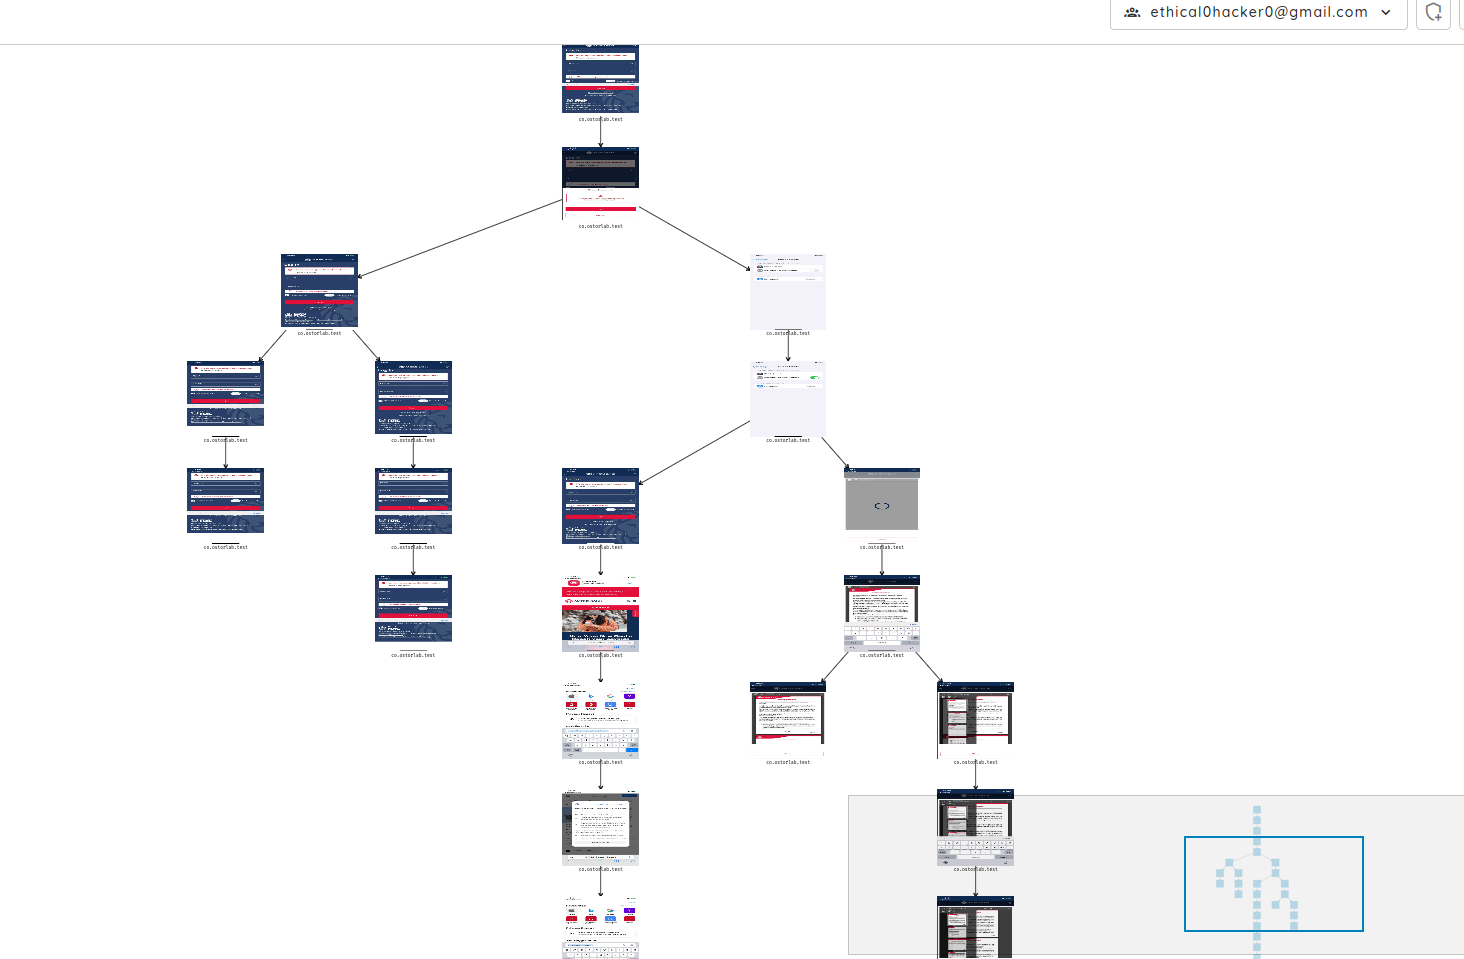
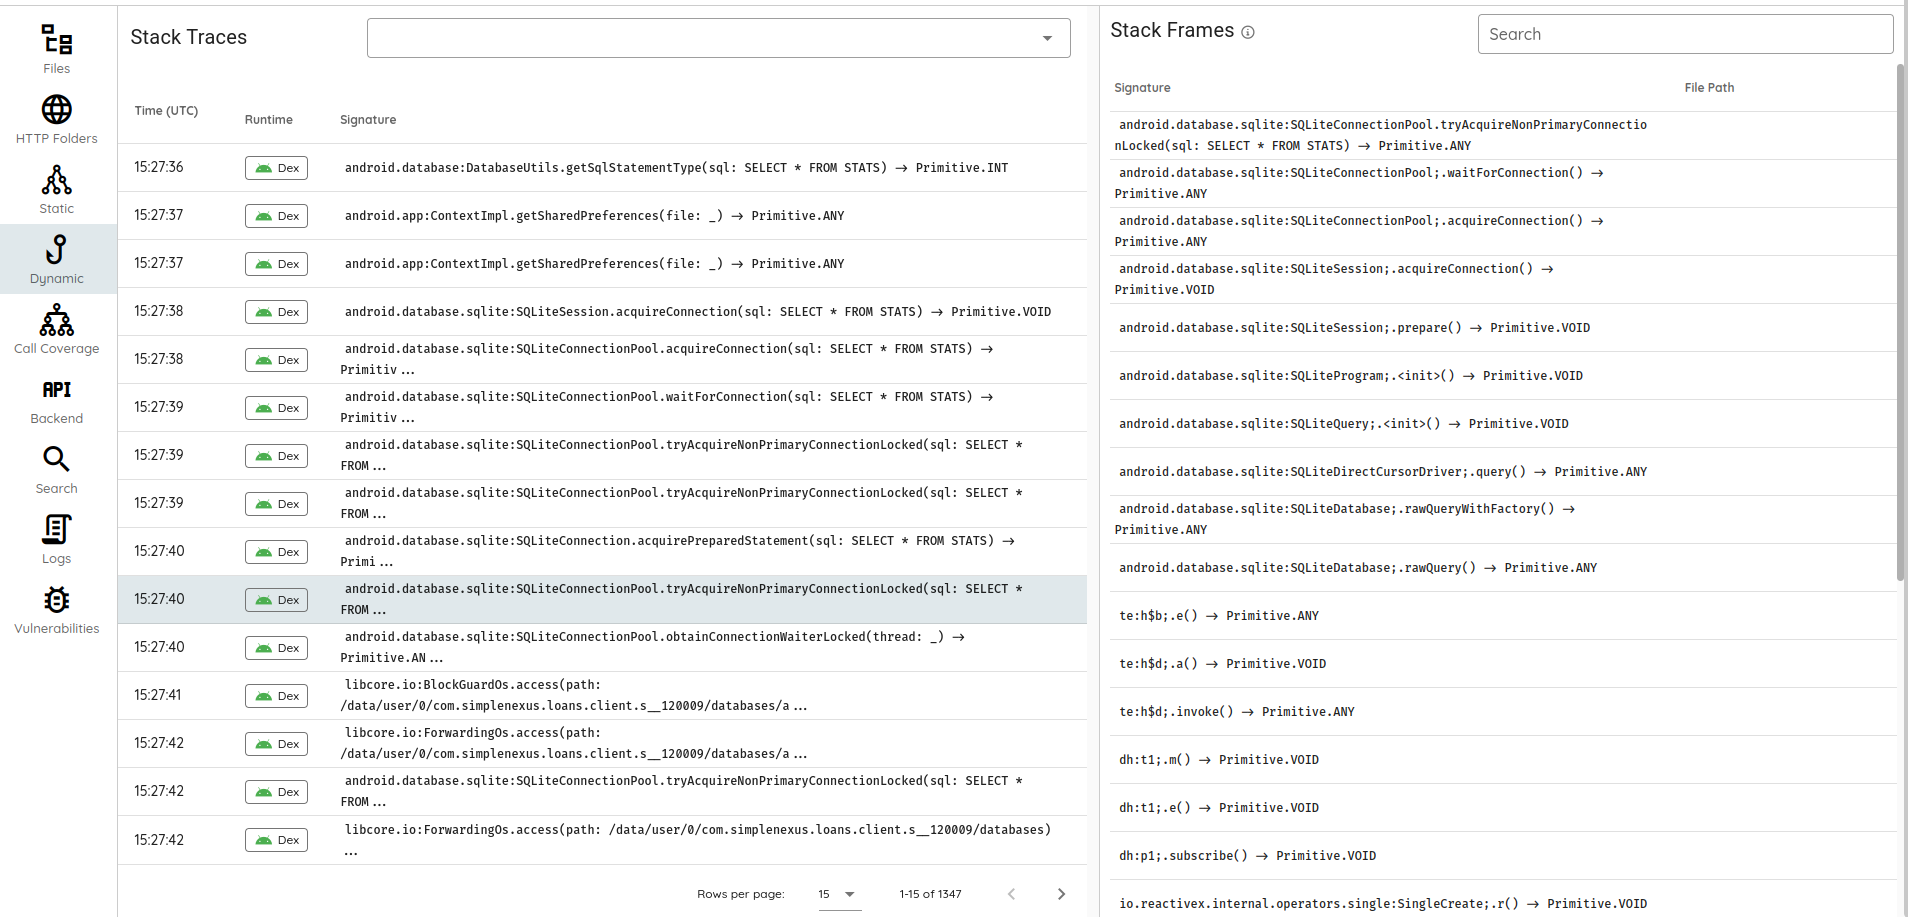
El análisis dinámico abarcó:
- Hooking de API e interacciones automatizadas para mejorar la cobertura.
- Interceptación de backends para identificar vulnerabilidades conocidas y pruebas de fuzzing para detectar posibles problemas desconocidos, como la inyección SQL (SQLi) y los ataques de entidades externas XML (XXE).
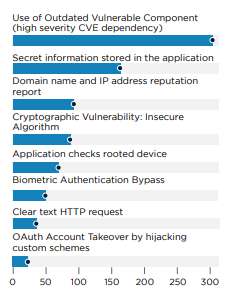
Los resultados fueron preocupantes: el 98% de las aplicaciones alberga al menos una vulnerabilidad y el 55% contiene vulnerabilidades de severidad crítica o alta. Estas iban desde problemas del lado del cliente, como las fugas remotas de datos y la criptografía insegura, hasta problemas del lado del servidor, incluida la ejecución remota de código.
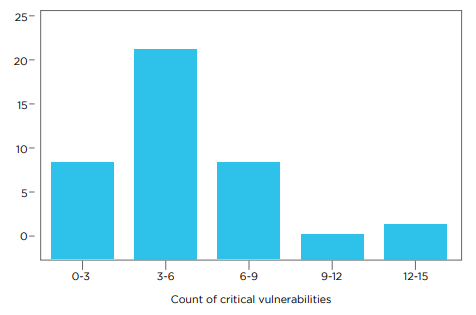
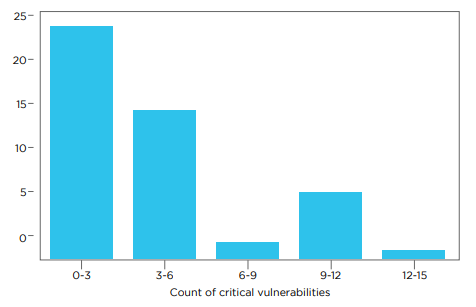
Por el contrario, apenas el 0.4% de las aplicaciones demostró medidas de seguridad sólidas, con dependencias actualizadas, prácticas criptográficas seguras, protocolos de comunicación seguros y diversas estrategias de hardening, como las políticas de seguridad de red y la desactivación de las opciones de almacenamiento heredadas.
Vulnerabilidades en el backend
Entre las vulnerabilidades críticas identificadas en los sistemas de backend, notablemente sin necesidad de autenticación, se encuentran:
- Inclusión local de archivos (LFI) en Sitecore: Esta vulnerabilidad se descubrió al interceptar las comunicaciones del backend con las aplicaciones móviles y permite a los atacantes leer archivos en el servidor.
- Confusión de dependencias: Identificada mediante fugas de código de source maps, esta vulnerabilidad surge cuando una aplicación descarga por error un paquete malicioso que se hace pasar por una dependencia legítima, debido a una confusión de espacios de nombres.
- Cross-Site Scripting (XSS) y redirecciones abiertas: Presentes en componentes de software de terceros utilizados por las aplicaciones móviles, estas vulnerabilidades pueden provocar la ejecución no autorizada de scripts en el contexto de la sesión de un usuario o redirigir a los usuarios a sitios maliciosos.
Cadena de suministro
Las vulnerabilidades de la cadena de suministro suponen un riesgo de seguridad significativo en las aplicaciones móviles bancarias: más del 85% contiene al menos un componente vulnerable y más de la mitad alberga vulnerabilidades altas o críticas en la cadena de suministro. Estos problemas abarcan varios tipos, incluidos los CVE de corrupción de memoria nativa y las vulnerabilidades de serialización. Algunos ejemplos son:
- zlib@1.2.8 se ve afectada por múltiples CVE (CVE-2022-37434, CVE-2018-25032, CVE-2016-9843, CVE-2016-9842, CVE-2016-9841, CVE-2016-9840), que indican problemas que van desde fugas de datos hasta una posible ejecución remota de código.
- Las bibliotecas com.fasterxml.jackson, conocidas por su funcionalidad de enlace de datos, presentan vulnerabilidades de serialización que se remontan a 2016 y que, aun así, siguen encontrándose en varias aplicaciones. Esta presencia generalizada de componentes vulnerables subraya la necesidad crítica de auditorías de seguridad y actualizaciones exhaustivas en la cadena de suministro de software, especialmente en el ámbito sensible de las aplicaciones bancarias.
Autenticación
La autenticación es un aspecto crucial de las aplicaciones móviles bancarias y, sin embargo, los resultados del escaneo revelan múltiples vulnerabilidades, en particular en la implementación de la autenticación biométrica. Los hallazgos principales incluyen:
- Bypass de la autenticación biométrica: Algunas aplicaciones se basan en API obsoletas e inseguras para la autenticación biométrica, que no vinculan de forma segura los datos biométricos con la información de sesión, lo que hace que el proceso de autenticación sea vulnerable a métodos de bypass.
- Toma de control de cuentas mediante OAuth: Aproximadamente el 10% de las aplicaciones utiliza mecanismos de autenticación OAuth inseguros, susceptibles a vulnerabilidades de toma de control de cuentas. Este fallo puede ser explotado por malware, lo que podría permitir el acceso no autorizado a las cuentas de los usuarios.
Estas vulnerabilidades ponen de relieve la importancia de utilizar métodos de autenticación actualizados y seguros, así como la necesidad de supervisar y actualizar continuamente los protocolos de seguridad para protegerse frente a amenazas en constante evolución.
Tráfico y cifrado
La seguridad de las aplicaciones bancarias depende de manera crítica del uso de canales de comunicación seguros. Las conexiones cifradas, complementadas con mecanismos de hardening como las políticas de seguridad de red (Network Security Policies), son prácticas estándar, y el 100% de las aplicaciones emplea el cifrado en sus comunicaciones. Sin embargo, resulta preocupante que el 20% de estas aplicaciones siga iniciando solicitudes en texto claro para parte de sus comunicaciones. Este enfoque mixto socava la postura de seguridad general al exponer datos potencialmente sensibles a la interceptación y al compromiso.
Incidentes de seguridad reales: casos de estudio
Malware bancario para Android e iOS operado por un grupo de habla china
Fuente: https://thehackernews.com/2024/02/chinese-hackers-using-deepfakes-in.html
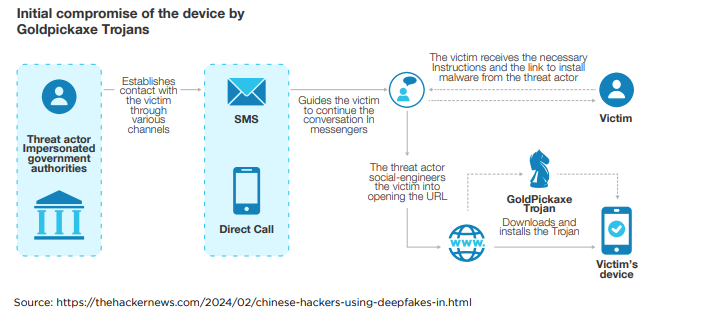
GoldFactory, un grupo de cibercrimen de habla china, se ha hecho notorio por desarrollar sofisticados troyanos bancarios, entre ellos GoldPickaxe, que tiene como objetivo a los usuarios de iOS para robar documentos de identidad, datos de reconocimiento facial y SMS. Activo desde mediados de 2023, este grupo también está vinculado a Gigabud y centra sus actividades maliciosas en la región de Asia-Pacífico, en particular Tailandia y Vietnam. Desplegaron diversas variantes de malware, como GoldDigger y GoldDiggerPlus para Android, y GoldKefu, que está integrado en GoldDiggerPlus, y recurrieron a tácticas de ingeniería social, como el smishing y el phishing, para imitar a bancos locales y entidades gubernamentales. Estas aplicaciones maliciosas se distribuyen a través de sitios web falsos y, en el caso de iOS, mediante TestFlight y perfiles maliciosos de gestión de dispositivos móviles (MDM); el CERT del sector bancario de Tailandia dio a conocer los esquemas de distribución en iOS en noviembre de 2023.
El conjunto de malware de GoldFactory está diseñado para eludir las medidas de seguridad y facilitar transacciones bancarias no autorizadas mediante la recopilación de información sensible y la interceptación de comunicaciones. GoldPickaxe, por ejemplo, puede crear vídeos deepfake para cometer fraudes mediante la explotación de los sistemas de reconocimiento facial utilizados en Tailandia para las transacciones de gran importe. Las variantes para Android, GoldDigger y GoldDiggerPlus, tienen como objetivo aplicaciones financieras vietnamitas para exfiltrar credenciales bancarias, lo que indica similitudes a nivel de código entre las familias de malware. Con capacidades avanzadas como el SDK de Agora en GoldKefu para suplantar a los servicios de atención al cliente de los bancos, GoldFactory demuestra un alto nivel de sofisticación operativa. Sus actividades subrayan el creciente desafío que supone el malware de banca móvil y la importancia de la vigilancia en materia de ciberseguridad, que incluye el escepticismo ante enlaces sospechosos, la instalación cuidadosa de aplicaciones y la revisión periódica de los permisos de las aplicaciones.
Los troyanos bancarios de Android tuvieron como objetivo 985 aplicaciones bancarias en 2023
Fuente: https://www.bleepingcomputer.com/news/security/ten-new-android-banking-trojans-targeted-985-bank-apps-in-2023/
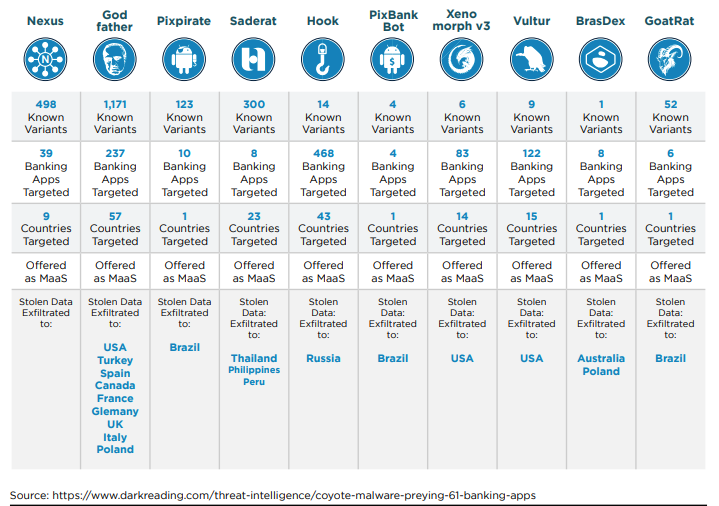
En 2023, el panorama de la ciberseguridad fue testigo de la aparición de diez nuevas familias de malware bancario para Android, lo que supone un aumento significativo de las amenazas dirigidas al sector financiero. Estas nuevas familias, junto con las actualizaciones de 19 familias de malware existentes del año anterior, han ampliado su alcance a 985 aplicaciones bancarias y de fintech o trading en 61 países. Estas variantes de malware están diseñadas con funcionalidades avanzadas para robar credenciales de banca en línea, eludir las protecciones de autenticación de dos factores y, en algunos casos, ejecutar transacciones no autorizadas directamente. Las mejoras de estos troyanos incluyen capacidades para sistemas de transferencia automatizados, la captura de tokens de autenticación multifactor y el uso de tácticas de ingeniería social. El análisis exhaustivo de Zimperium de las 29 familias de malware reveló tendencias como los modelos de distribución por suscripción, con precios de entre $3,000 y $7,000 al mes, y la incorporación de funciones como el keylogging, las superposiciones de phishing y el robo de mensajes SMS.
El panorama de amenazas también se ha ampliado más allá de los objetivos bancarios tradicionales para incluir redes sociales, aplicaciones de mensajería y datos personales, lo que indica una diversificación de los objetivos de los cibercriminales. Entre los diez nuevos troyanos identificados en 2023, con más de 2,100 variantes, se encontraban nombres destacados como Nexus, Godfather y Pixpirate, que muestran una amplia variedad de métodos de ataque, desde el uso compartido de pantalla en directo hasta los sistemas de transacciones automatizadas. A pesar de los esfuerzos continuos de los profesionales de la ciberseguridad, familias de malware como Teabot, Exobot y Mysterybot siguen representando amenazas significativas, en particular en países como Estados Unidos, el Reino Unido e Italia. Para combatir estas amenazas en constante evolución, se insta a los usuarios a seguir las recomendaciones de seguridad, entre ellas descargar aplicaciones exclusivamente desde Google Play Store, examinar con atención las reseñas de las aplicaciones y las credenciales de los desarrolladores, revisar con detenimiento los permisos solicitados y evitar las actualizaciones procedentes de fuentes externas o interactuar con enlaces de mensajes no solicitados.
Malware bancario Coyote de 2024 y técnicas de evasión
Fuente: https://www.darkreading.com/threat-intelligence/coyote-malware-preying-61-banking-apps
La comunidad de ciberseguridad ha descubierto recientemente «Coyote», un nuevo troyano bancario que tiene como objetivo específico 61 aplicaciones de banca en línea, con un foco principal en Brasil. Este descubrimiento es relevante no solo por la amenaza inmediata del troyano en Brasil, sino también por su potencial de impacto internacional, que guarda paralelismos con campañas de malware brasileñas anteriores que han extendido su alcance a todo el mundo. La composición de Coyote es especialmente sofisticada, ya que integra diversas tecnologías, como Squirrel —un lenguaje de programación relativamente poco conocido—, junto con más de una docena de funcionalidades maliciosas. Esto representa una evolución significativa del panorama del malware financiero y demuestra la innovación continua de los desarrolladores de malware brasileños, que llevan activos y en evolución desde el año 2000.
Las capacidades de Coyote van más allá de las actividades típicas de un troyano bancario e incluyen la ejecución de comandos para hacer capturas de pantalla, registrar pulsaciones de teclas, finalizar procesos y mostrar una superposición engañosa de «Working on updates…» para inmovilizar los equipos de las víctimas. Estas funcionalidades sugieren que Coyote podría evolucionar hacia formas de malware más peligrosas, como los troyanos de acceso inicial y las puertas traseras. Además, Coyote emplea técnicas de evasión singulares para eludir la detección: utiliza Squirrel para hacerse pasar por un empaquetador legítimo de actualizaciones de software y opta por Nim para su cargador de la fase final con el fin de reducir aún más su huella de detección. Este alejamiento estratégico de lenguajes de programación más utilizados, como Delphi, para el desarrollo de malware subraya un giro hacia métodos más sofisticados y más difíciles de detectar, lo que supone un desafío creciente para las defensas de ciberseguridad en todo el mundo.
El futuro de la seguridad de la banca móvil
- Integración de servicios bancarios con plataformas no financieras: Esta tendencia conlleva un riesgo significativo debido a posibles problemas de privacidad y seguridad de los datos. Integrar servicios financieros en plataformas que no se centran principalmente en las transacciones financieras podría aumentar la superficie de ataque frente a las ciberamenazas y hacer más vulnerables los datos de los usuarios.
- Expansión de la banca abierta y de los ecosistemas financieros: Aunque la banca abierta promete innovación y personalización, también plantea riesgos relacionados con la seguridad de los datos y la privacidad de los clientes. El intercambio de datos financieros entre instituciones y proveedores externos exige medidas sólidas de protección de datos para evitar brechas y usos indebidos.
- Auge de los neobancos y de las instituciones financieras exclusivamente digitales: Los neobancos desafían los modelos bancarios tradicionales y los marcos regulatorios. Su presencia íntegramente digital puede plantear riesgos en términos de cumplimiento normativo, estabilidad financiera y confianza de los clientes, especialmente en caso de fallos tecnológicos o brechas de seguridad.
- Mayor uso de la inteligencia artificial y del aprendizaje automático: La IA y el aprendizaje automático conllevan el riesgo de procesos de decisión opacos, posibles sesgos en los algoritmos que afectan a los servicios al cliente y el desafío de garantizar la seguridad de los sistemas de IA frente a la manipulación o la explotación.
- Medidas de seguridad reforzadas con biometría y blockchain: Aunque estas tecnologías tienen como objetivo mejorar la seguridad, también introducen riesgos. Los datos biométricos, si se ven comprometidos, no pueden cambiarse como una contraseña, y la tecnología blockchain, aunque segura, no es completamente inmune a las vulnerabilidades, especialmente en su integración y aplicación en los sistemas bancarios.
Conclusión
El panorama de las aplicaciones de banca móvil evoluciona con rapidez, impulsado por los avances tecnológicos, la evolución de las expectativas de los consumidores y la aparición de nuevos actores financieros. Nuestro análisis exhaustivo de las instituciones bancarias de Norteamérica ha puesto de relieve no solo el estado actual de la seguridad de la banca móvil, sino también los desafíos y las oportunidades que se avecinan.
Hallazgos principales:
- Preocupaciones de seguridad y privacidad: A pesar de la adopción generalizada de las aplicaciones de banca móvil, persisten importantes preocupaciones de seguridad y privacidad. La presencia de vulnerabilidades en casi el 98% de las aplicaciones, incluidas las de severidad crítica y alta, subraya la necesidad urgente de reforzar las medidas de seguridad.
- Vulnerabilidades de la cadena de suministro: La prevalencia de vulnerabilidades de la cadena de suministro en más del 85% de las aplicaciones bancarias examinadas señala la necesidad crítica de una gestión de la cadena de suministro y de prácticas de seguridad sólidas. Estas vulnerabilidades exponen a las instituciones financieras a posibles brechas y fugas de datos.
- Tendencias y riesgos emergentes: La integración de servicios bancarios con plataformas no financieras, la expansión de la banca abierta, el auge de los neobancos, el mayor uso de la IA y del aprendizaje automático y la adopción de tecnologías de biometría y blockchain presentan tanto oportunidades como desafíos. Cada una de estas tendencias conlleva riesgos inherentes, desde problemas de privacidad de los datos hasta cuestiones de cumplimiento normativo y posibles vulnerabilidades de seguridad.