PHP2Shell : une faille RCE dans PHP déclenche des millions de tentatives d'exploitation (CVE-2026-109618)
PAN-OS exploité ; à part, une chaîne a pris root sur 25 serveurs via des pare-feu d'un éditeur non nommé : RCE PHP corrigée en 8.5.12, 8.4.27, 8.3.36, 8.2.35.
En bref
PHP2Shell est le nom utilisé par les chercheurs et les éditeurs pour deux failles d'exécution de code à distance au niveau du moteur, dans le cycle de vie des requêtes PHP.
- Le 26 octobre, Dream a publié la première chaîne de compromission réelle confirmée : un acteur présumé lié à la Chine a pris root sur 25 serveurs au 24 octobre, dont trois dans un environnement affilié au gouvernement américain, en enchaînant PHP2Shell avec la faille du noyau Linux CVE-2026-46300, à partir de pare-feu exposés à internet d'un éditeur que Dream ne nomme pas. Par ailleurs, Palo Alto Networks signale désormais une exploitation active des interfaces de gestion PAN-OS exposées à internet, et Check Point rapporte que les mêmes failles ont été utilisées contre ses passerelles depuis le 30 octobre. La CISA a ajouté la faille d'élévation de privilèges Check Point CVE-2026-123039 au KEV le 13 novembre, avec une échéance fédérale au 16 novembre.
- Deux failles de sûreté mémoire dans le moteur PHP lui-même, CVE-2026-109618 (la gestion du manque de mémoire corrompt l'état de la requête) et CVE-2026-109619 (un état global périmé subsiste jusqu'à la requête suivante), permettent à un attaquant distant non authentifié d'exécuter du code sous l'identité du worker web. Ces failles se situent sous les applications : une installation saine de WordPress, Drupal ou Joomla est exposée de la même manière.
- Toute installation PHP non corrigée qui traite des requêtes web est affectée : PHP-FPM, Apache mod_php, php-cgi, FrankenPHP et LiteSpeed. L'équipe de sécurité PHP classe les deux failles comme critiques, CVSS v4.0 9.2, et a confirmé une exécution complète de code à distance via HTTP contre mod_php avec les limites par défaut.
- Les tentatives d'exploitation ont bondi dans les heures suivant la divulgation et atteint des millions le 22 octobre (Cloudflare). Les leurres MadPot d'Amazon ont observé une première tentative le 17 octobre, quatre jours avant la divulgation.
- La CISA a ajouté les deux failles à son catalogue Known Exploited Vulnerabilities (KEV) le 26 octobre, avec une échéance fédérale de correction au 29 octobre.
- Le 24 octobre, Adel Karimi a confirmé l'exécution de code à distance contre des leurres : « Il s'agit désormais d'une RCE confirmée avec une divulgation mémoire exploitable, pas simplement d'un plantage suivi d'un processus suspect. » Un exploit public a remporté le défi StealMyBitcoin le 25 octobre.
- Installez immédiatement PHP 8.5.12, 8.4.27, 8.3.36 ou 8.2.35 ; l'inscription au KEV impose une échéance. PAN-OS 10.2, 11.1, 11.2, 12.1 et 12.2 embarquent un PHP affecté ; Palo Alto Networks a publié ses 20 branches de correctifs ; la dernière, 11.1.7-h12, est sortie dans la soirée du 29 octobre. Si vous ne pouvez pas mettre à jour aujourd'hui, les atténuations ci-dessous ne font que gagner du temps.
Suis-je concerné ?
Vous êtes concerné si ces deux conditions sont réunies :
- L'installation utilise PHP 5.4 ou ultérieur et traite des requêtes web via PHP-FPM, Apache mod_php, php-cgi, FrankenPHP ou LiteSpeed. Les installations uniquement en ligne de commande qui n'analysent jamais de corps de requête se trouvent hors des chemins démontrés.
- Pour PHP 8.2 à 8.5, la version est antérieure à la publication de sécurité du 21 octobre 2026 pour sa branche. PHP 7.4, 8.0 et 8.1 sont en fin de vie et affectés en principe ; l'équipe de sécurité a publié des rétroportages minimaux du code source pour ces versions. PHP 5.4 à 7.3 sont également affectés en principe, selon Sysdig, sans rétroportage du projet PHP.
Même si votre application n'appelle jamais les API de corps de requête, ne vous croyez pas à l'abri : l'exploit mod_php confirmé se déclenche au démarrage de la requête, avant toute exécution de code propre à l'application.
Vérifiez les versions utilisées sur l'hôte ainsi que dans chaque conteneur et image CI :
php -v
php -i | grep -E '^(memory_limit|post_max_size|session.upload_progress.enabled)'
apachectl -M 2>/dev/null | grep -i php      # Apache mod_php loaded?
php-fpm -v                                  # FPM pool version
docker ps --format '{{.Image}}' | sort -u   # images behind running containers
docker exec <container-name> php -v         # PHP inside a running container
docker images | grep php                    # locally pulled PHP image tags
Pour la CI, vérifiez l'image réellement construite par le pipeline, par exemple docker run --rm <registry>/<image>:<tag> php -v.
Palo Alto Networks indique que PAN-OS 10.2, 11.1, 11.2, 12.1 et 12.2 sont affectés via leur PHP embarqué. L'exposition concerne uniquement le plan de gestion : l'interface web HTTPS et l'API XML. PAN-OS les sert sur l'interface de gestion ou sur toute interface du plan de données associée à un profil de gestion. Les portails et passerelles GlobalProtect, Clientless VPN et le portail captif ne sont pas affectés.
Les vingt branches de correctifs sont publiées au 29 octobre 2026 : le journal de l'avis a retiré ce soir-là la dernière échéance, celle de 11.1.7-h12, et la liste complète figure dans le tableau de l'avis et dans la chronologie ci-dessous. Le 27 octobre, Palo Alto Networks a relevé l'impact sur ses produits à critique, CVSS-B 9.2 (CVSS:4.0/AV:N/AC:H/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N), avec une urgence HIGHEST. Son avis indique désormais une maturité d'exploitation ATTACKED et précise qu'« une exploitation active a été observée contre l'interface de gestion Palo Alto Networks exposée à internet ». Son SaaS Cortex XCORE était affecté et a été corrigé le 21 octobre.
| Branche | Versions affectées | Version corrigée |
|---|---|---|
| PHP 8.5 | 8.5.0 à 8.5.11 | 8.5.12 |
| PHP 8.4 | 8.4.0 à 8.4.26 | 8.4.27 |
| PHP 8.3 | 8.3.0 à 8.3.35 | 8.3.36 |
| PHP 8.2 | 8.2.0 à 8.2.34 | 8.2.35 |
| PHP 7.4, 8.0, 8.1 | toutes (fin de vie) | rétroportages source publiés par l'équipe de sécurité PHP |
| PHP 5.4 à 7.3 | toutes (fin de vie, affectées en principe) | aucun du projet PHP ; migrez vers une branche prise en charge |
L'exposition est mesurée, pas estimée. Qualys a analysé les données anonymisées de 12 000 clients :
- Seules 199 000 instances PHP avaient été corrigées dans les 12 heures suivant la divulgation.
- Environ 110 millions d'instances, soit 71 pour cent des instances PHP mesurées par Qualys, utilisent PHP 5.4 à 8.1 en fin de vie, qui ne recevront jamais de correctif de l'éditeur.
- 44 millions supplémentaires utilisent des branches prises en charge dont les correctifs n'avaient pas encore été appliqués.
Censys suit la partie exposée sur Internet de ce retard dans un tableau de bord public et comptait plus de 32.51 millions de services PHP utilisant encore une version affectée au 27 octobre.
Comment corriger le problème ?
Installez la version corrigée de votre branche. Privilégiez les paquets de votre distribution pour maintenir la cohérence des intégrations SAPI :
# Debian and Ubuntu (upgrades every installed php* package and Apache's mod_php)
sudo apt update
sudo apt install --only-upgrade $(dpkg -l 'php*' 'libapache2-mod-php*' | awk '/^ii/ {print $2}')
# RHEL, CentOS Stream, Rocky, Alma, Fedora
sudo dnf update 'php*'
# Containers: rebuild on a fixed tag and recreate the service
docker pull php:8.4.27
docker compose build --pull && docker compose up -d
Redémarrez chaque worker PHP et le serveur web après la mise à jour. Si vous compilez depuis les sources ou utilisez une branche en fin de vie, appliquez les rétroportages 7.4, 8.0 et 8.1 de l'équipe de sécurité, ou migrez vers une branche prise en charge.
Si vous ne pouvez pas encore effectuer la mise à jour, ces mesures issues de l'avis PHP réduisent des chemins d'attaque précis. Aucune ne rend l'installation sûre, et l'avis le précise explicitement.
Pour CVE-2026-109618, supprimez la limite mémoire contrôlable et réduisez la surface d'entrée :
; PHP-FPM pool (for example www.conf); php_admin_value stops apps from overriding it
php_admin_value[memory_limit] = -1
php_admin_value[post_max_size] = 8M   ; use 32M if you need file uploads
Avec Apache mod_php, définissez les mêmes valeurs dans la configuration Apache :
php_admin_value memory_limit -1
php_admin_value post_max_size 8M
Également :
- Maintenez
upload_max_filesizesouspost_max_size. - Imposez au niveau du serveur web ou du proxy des limites sur la taille décodée des requêtes, le nombre de champs d'entrée, de parties multipart et d'en-têtes, ainsi que la profondeur d'imbrication, y compris pour les requêtes sans Content-Length exploitable.
N'utilisez pas RLIMIT_AS ou RLIMIT_DATA : forcer l'échec de mmap() atteint directement le chemin d'abandon vulnérable.
Pour CVE-2026-109619, dans php.ini :
session.upload_progress.enabled = 0
; PHP 8.5 only:
fatal_error_backtraces = 0
Dans un pool PHP-FPM, utilisez plutôt la syntaxe du pool, puis redémarrez les workers :
php_admin_value[session.upload_progress.enabled] = 0
; PHP 8.5 only:
php_admin_value[fatal_error_backtraces] = 0
Trois étapes supplémentaires :
- Ne vous fiez pas à
ini_set(),.user.ini,error_reporting,@oudisplay_errors=Off; l'avis indique que le consommateur s'exécute avant leur prise d'effet. - Supprimez les paramètres INI invalides ou obsolètes appliqués par requête, et corrigez les erreurs fatales et dépassements de temps d'exécution accessibles à l'attaquant.
- Envisagez
pm.max_requests = 1si les performances le permettent.
Ce paramètre FPM n'aide que contre CVE-2026-109619, car il empêche une seconde requête d'atteindre le même worker ; il ne protège pas contre CVE-2026-109618, qui est déclenchée et consommée dans une seule requête.
Pour les déploiements PAN-OS qui ne peuvent pas encore appliquer un correctif, l'avis de Palo Alto Networks donne une couverture de prévention des menaces et quatre étapes de configuration. Activez le Threat ID 543004 et les 24 Threat IDs compris entre 97622 et 97678 que liste l'avis, à partir de la version de contenu Applications and Threats 9162 ou ultérieure, puis rendez cette couverture effective :
- Acheminez le trafic entrant du port MGT via un port DP, par exemple en activant un profil de gestion sur une interface DP pour l'accès de gestion.
- Remplacez le certificat de gestion du trafic entrant.
- Déchiffrez le trafic entrant vers l'interface de gestion pour que le pare-feu puisse l'inspecter.
- Activez la prévention des menaces sur le trafic entrant vers les services de gestion.
Les clients disposant de Frontier Virtual Patching (ATP Plus) sur PAN-OS 12.2.4 et ultérieur ont déjà reçu une couverture avancée via le Threat ID 543004, publié à 22 h 21 PT le 20 octobre.
Quelle est la cause profonde ?
Les deux failles résultent du mécanisme d'abandon de PHP, un longjmp() qui interrompt une requête depuis les profondeurs du moteur, combiné à un état conservé entre les requêtes par un worker de longue durée.
CVE-2026-109618 : PHP interrompt la requête avec longjmp() lors d'une erreur de manque de mémoire (OOM). La mémoire de la requête est parfois accessible avant d'être entièrement initialisée. Si une allocation échoue à ce moment, l'avis précise : « PHP ne tient pas correctement compte de la sortie anticipée et laisse la mémoire de la requête dans un état invalide. L'allocation échouée n'a pas besoin d'être liée à la mémoire invalide. La procédure de fermeture de la requête peut alors la lire ou effectuer un branchement en fonction de celle-ci. »
L'attaquant n'a pas besoin d'une véritable pénurie de mémoire. Plusieurs particularités de l'analyse multipart permettent à une seule requête HTTP d'épuiser memory_limit à la demande :
- Un corps multipart sans Content-Length exploitable passe le contrôle initial de
post_max_sizetout en continuant à fournir des données. - Une seule partie peut contenir un nombre illimité d'en-têtes dont la représentation en mémoire est bien plus volumineuse que le format transmis.
- Des champs de fichier vides créent des tableaux de métadonnées sans être comptabilisés dans
max_file_uploads.
CVE-2026-109619 : le worker conserve un état global (erreurs, sessions, objets et extensions) qui pointe temporairement vers de la mémoire appartenant à la requête et doit être réinitialisé avant la libération du tas de la requête. Deux modes de défaillance empêchent cette réinitialisation :
- Une erreur fatale, y compris l'épuisement de mémoire ou
Maximum execution time exceeded, peut abandonner une opération avant sa réinitialisation. - Un diagnostic non fatal tardif peut repeupler un état d'erreur déjà effacé.
Le tas est ensuite libéré alors que la variable globale du worker y fait toujours référence.
Deux consommateurs confirmés lisent cet état périmé avant l'initialisation de la requête suivante :
- Les avertissements émis lors de l'application des paramètres INI. Avec mod_php,
.htaccesset les directives Apachephp_values'exécutent avantphp_request_startup(). - Le traitement de la progression de téléversement de session, qui atteint l'état de session avant son initialisation normale. Il est activé par défaut et ne nécessite aucun appel à
session_start().
Comment les failles sont-elles exploitées ?
L'attaque CVE-2026-109618 est une requête multipart spécialement conçue qui épuise memory_limit au démarrage. Une allocation échouée déclenche un abandon alors que la mémoire de la requête est à moitié initialisée, puis la fermeture mod_php lit cet état invalide avant toute exécution de code applicatif.
Une preuve de concept publique existe, mais elle est calibrée pour le build Alpine du défi StealMyBitcoin et s'arrête sur les autres builds. Aucun exploit publié ne fonctionne tel quel contre des builds de production. VulnCheck documente sa propre chaîne qui fonctionne sur des systèmes x86-64 configurés pour la production, décrite ci-dessous. Des outils fonctionnels existent aussi sur l'infrastructure d'attaquants. Le milieu underground est d'accord sur cet écart : « En pratique, c'est inexploitable. Pour exploiter de vraies cibles, il faut les décalages de libphp.so, qui sont uniques à chaque build et impossibles à deviner par force brute », a écrit un membre du forum XSS dans un message que Flare a traduit du russe pour son analyse du 23 octobre. Les artefacts Dream ci-dessous montrent un attaquant qui a comblé cet écart en privé, en extrayant les décalages de chaque version de firmware ciblée. Le chemin mod_php confirmé, étape par étape :
- L'attaquant envoie une requête multipart conçue pour épuiser
memory_limitau démarrage de la requête : aucun Content-Length exploitable, et une partie avec un très grand nombre d'en-têtes, ou des champs de fichier vides créant des tableaux de métadonnées sans compter dansmax_file_uploads. - Une allocation échoue et PHP abandonne avec
longjmp()alors que la mémoire de la requête est à moitié initialisée. - mod_php exécute inconditionnellement la procédure de fermeture de la requête malgré l'échec du démarrage : la fermeture traite donc l'état invalide avant toute exécution de code applicatif.
- Un tas agencé stratégiquement transforme les lectures et branchements sur l'état invalide en détournement du flux de contrôle, et l'attaquant exécute du code sous le compte du worker web.
Pour CVE-2026-109619, l'attaque nécessite deux requêtes sur le même worker :
- Producteur et consommateur : une requête productrice publie un état appartenant à la requête, puis se termine fatalement (OOM, expiration, échec d'analyse). Une requête consommatrice atteint l'état périmé avant que l'initialisation ne le réinitialise.
- Cas démontré le plus puissant : une erreur fatale avec
fatal_error_backtracesactivé stocke un état de trace de pile que la fermeture ne réinitialise jamais. - Chemin de session : un téléversement initialise précocement l'état de session et du décodeur, un OOM abandonne la réinitialisation, et le traitement de progression de téléversement de la requête suivante consomme les pointeurs pendants.
Deux éditeurs ont documenté des outils fonctionnels :
- SOCRadar : un exploit présenté comme utilisable en un clic pour PHP 8.4.26 sous mod_php, trouvé sur un serveur d'attaquant exposé. Il recycle le worker, divulgue des adresses via le cookie de session pour contourner l'ASLR et utilise la progression de téléversement de session pour exécuter une commande shell. Le serveur contenait aussi des scripts de reconnaissance visant environ 20 sites, dont aucun ne satisfaisait les préconditions de l'exploit au 22 octobre.
- VulnCheck : une chaîne des deux CVE qui divulgue de la mémoire pour contourner l'ASLR et obtient l'exécution de code sur PHP 8.4.26 sous x86-64 avec l'ASLR activé et
display_errors=off, le paramètre recommandé en production. VulnCheck indique ne connaître aucun autre exploit public ou commercial faisant de même.
Comment se déroule la chaîne d'exploitation de CVE-2026-109618 ?
La séquence allant du manque de mémoire à l'exécution de code sur mod_php, de bout en bout :
sans Content-Length, en-têtes de partie énormes"] --> B["L'analyse du corps épuise
memory_limit au démarrage"] B --> C["L'abandon longjmp() laisse
la mémoire de requête à moitié initialisée"] C --> D["mod_php exécute malgré tout
la fermeture de la requête"] D --> E["La fermeture lit et effectue des branchements
sur l'état invalide"] E --> F["Le contrôle du tas permet
l'exécution de code sous le worker web"] style C fill:#f8d7da
Que peut faire un attaquant ?
Une exploitation réussie permet une exécution de code à distance non authentifiée avec les privilèges du worker web : lecture des clés API, identifiants de base de données, variables d'environnement et fichiers accessibles au worker, ainsi qu'un point d'appui pour progresser, comme le décrit VulnCheck. Conditions requises :
- Un accès réseau au point de terminaison PHP, rien d'autre. Aucune authentification ni interaction utilisateur.
- Les conditions qui élèvent la complexité d'attaque CVSS au niveau élevé : un worker qui reste actif entre les requêtes et, pour le chemin OOM, soit une valeur finie de
memory_limitque l'attaquant peut atteindre, soit une allocation dont il peut provoquer l'échec. - L'appariement des requêtes sur le même worker pour CVE-2026-109619 ; des workers supplémentaires et leur recyclage réduisent la fiabilité mais ne suppriment pas la condition, selon l'avis.
Comment la faille a-t-elle été exploitée contre des pare-feu dans la nature ?
Un attaquant présumé lié à la Chine a enchaîné PHP2Shell avec la faille du noyau Linux CVE-2026-46300 (« Fragnesia ») pour prendre root sur 25 serveurs au 24 octobre 2026, dont trois dans un environnement affilié au gouvernement américain : première compromission réelle confirmée via ces failles.
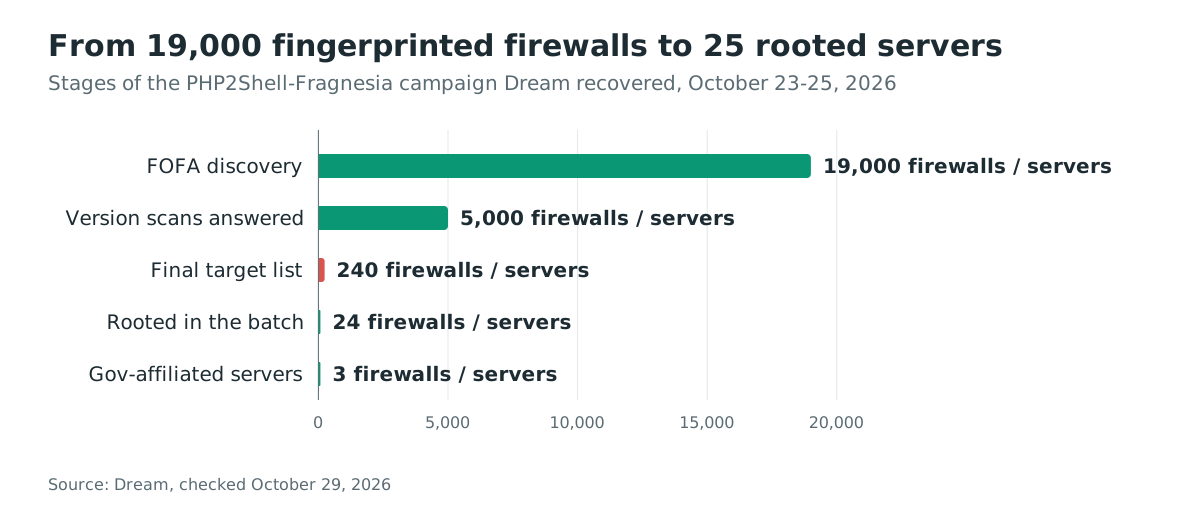
Dream a récupéré les artefacts de l'opération et les a publiés le 26 octobre. L'attaquant a utilisé FOFA pour trouver environ 19 000 pare-feu exposés à internet d'un même éditeur non divulgué, a exécuté un scanner de versions auquel environ 5 000 équipements ont répondu, a filtré 240 cibles aux États-Unis, au Japon, à Taïwan et en Corée du Sud exécutant des branches de firmware avec PHP 8.0.30, puis les a fournies à un exécuteur par lots automatisé.
La campagne a pris root sur 24 pare-feu, y a déposé un web shell PHP racine de 103 octets dans un répertoire accessible publiquement et a consigné les succès dans un CSV ; 22 d'entre eux ont ensuite été laissés en attente. Deux appartenaient à une organisation affiliée au gouvernement américain. Le lot a pris root sur le premier le 23 octobre, mais ce pare-feu a planté sous les 900 Mo environ de trafic d'exploitation et n'est jamais revenu.
Le second avait expiré pendant le lot. Une campagne dédiée a pris root sur lui le 24 octobre, et via un tunnel SSH inverse à huit ports, enveloppé dans un service systemd et un crochet rc.local pour survivre aux redémarrages, a atteint le serveur interne de gestion des pare-feu de l'organisation, troisième serveur affilié au gouvernement, pris root comme 25e serveur le même jour.
Depuis le serveur de gestion, l'attaquant s'est tourné vers Active Directory :
- Il a déchiffré le mot de passe du compte de service LDAP depuis la configuration de l'équipement.
- Il a énuméré tous les utilisateurs et groupes du domaine.
- Il a pulvérisé des mots de passe thématisés sur l'organisation contre tous les comptes d'un domaine avec lockoutThreshold=0.
- Il a tenté de créer des comptes utilisateur et machine de porte dérobée.
- Il a tenté d'extraire la clé de signature SAML de la configuration du fournisseur d'identité Keycloak.
On ne sait pas si la pulvérisation, les comptes de porte dérobée ou l'extraction de la clé SAML ont réussi : ces résultats ne figuraient pas parmi les artefacts récupérés.
L'exploit est un build personnalisé non public, adapté à la plateforme de pare-feu ciblée, pas une copie d'une PoC publique. Dream décrit quatre étapes contre le serveur de gestion appweb du pare-feu, qui exécute PHP 8.0.30 avec une limite mémoire élevée :
- Environ 383 Mo d'épuisement mémoire par des requêtes multipart conçues.
- Un identifiant de session périmé forgé qui déclenche une lecture hors limites et divulgue l'adresse de base de libphp.so via la réponse Set-Cookie.
- Une seconde phase de pression mémoire, environ 500 Mo, qui laisse une zend_reference vivante avec mod_data à NULL.
- Une requête finale qui forge une entrée HashTable PHP dont le rappel pDestructor pointe vers zif_system, si bien que le gestionnaire de nettoyage exécute une commande shell sous l'utilisateur nobody.
La chaîne complète, de la connexion HTTPS non authentifiée au web shell racine persistant, s'exécute en moins de 15 minutes.
Comment Fragnesia (CVE-2026-46300) mène-t-elle la chaîne jusqu'à root ?
L'exécution de code sous nobody n'est pas root sur ces équipements, car SELinux empêche le contexte httpd_t de modifier les fichiers système. L'attaquant a enchaîné CVE-2026-46300, une élévation de privilèges locale du noyau Linux notée CVSS v3.1 7.8 (CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H), dont l'enregistrement CVE a été publié en mai 2026.
Dans skb_try_coalesce(), le noyau peut attacher des fragments paginés d'un tampon de socket à un autre, mais perd le marqueur SKBFL_SHARED_FRAG ce faisant. L'entrée ESP vérifie skb_has_shared_frag() pour décider si un tampon non cloné et non linéaire peut éviter skb_cow_data() ; lorsque le coalescement de réception TCP a déplacé des fragments partagés vers un tampon non marqué, ESP considère la vérification comme fausse et déchiffre en place des fragments adossés au cache de pages.
Fragnesia transforme cela en écritures dans le cache de pages qui écrasent /etc/pam.d/su avec pam_permit.so, si bien que su root réussit sans mot de passe. La CISA a ajouté CVE-2026-46300 au KEV le 28 octobre avec une échéance au 31 octobre, en indiquant qu'elle « peut être enchaînée avec CVE-2026-109618 et CVE-2026-109619 pour implanter des web shells PHP et exécuter des commandes en root ».
Le correctif noyau, « net: skbuff: preserve shared-frag marker during coalescing », propage SKBFL_SHARED_FRAG lors du transfert de fragments paginés. Il est dans les branches stables 5.10.257, 5.15.208, 6.1.174, 6.6.141, 6.12.91, 6.18.33 et 7.0.10, ainsi qu'en 7.1 ; la faille a été introduite dans le noyau 3.9.
Sur les pare-feu et autres plateformes d'équipements, le noyau vient de l'éditeur de l'équipement : l'avis de Palo Alto couvre les failles PHP, interrogez donc l'éditeur sur le volet noyau lors de l'application du correctif.
Sur les serveurs Linux standards, appliquez la mise à jour noyau de la distribution qui contient le correctif et redémarrez. Les noyaux de distribution rétroportent le correctif sans passer à ces numéros de version amont : comparez donc le noyau en cours d'exécution à l'avis de votre distribution pour CVE-2026-46300, pas à la liste ci-dessus :
uname -r # look this version up in your distribution's CVE-2026-46300 advisory
Un serveur qui exécute un PHP non corrigé sur un noyau non corrigé est exposé à la chaîne complète, pas seulement à sa moitié PHP.
Comment PHP2Shell a-t-il été utilisé contre les passerelles Check Point ?
Check Point a rapporté le 12 novembre 2026 qu'un attaquant a utilisé PHP2Shell contre les portails Mobile Access de passerelles Check Point non corrigées, à partir du 30 octobre 2026. La première vague visait des organisations israéliennes. Une seconde vague, le 2 novembre, a visé des organisations de plusieurs pays sans secteur apparent.
Check Point a trouvé des artefacts de session PHP sous /opt/CPcvpn-R81.20/tmp/, dont des fichiers portant le marqueur upload_progress_pwn. Les workers Apache/PHP du portail ont aussi enregistré des centaines de fautes de segmentation pendant la même période.
L'attaquant a escaladé du compte de service du portail à root avec CVE-2026-123039, une élévation de privilèges locale dans le démon DynamicCLI de Gaia OS. Ce démon tourne en root et écoute sur la socket locale accessible en écriture à tous /tmp/dynamic_socket, sans authentifier les processus qui s'y connectent. Un utilisateur local peut y envoyer une commande et la faire exécuter en root.
L'enregistrement CVE liste R81.20 avec Jumbo Hotfix Take 173 ou antérieur, R82 avec Take 130 ou antérieur, R82.10 avec Take 50 ou antérieur, et R82.20 avec Take 10 ou antérieur comme affectés. Il note la faille CVSS v3.1 7.8 (CWE-862 et CWE-732) et a été publié le 12 novembre 2026.
La CISA a ajouté CVE-2026-123039 à son catalogue KEV le 13 novembre 2026, avec une échéance fédérale au 16 novembre 2026.
Avec root, l'attaquant a écrit des webshells PHP sous forme de fichiers zz*.tpl dans le répertoire de modèles du portail. Le shell étendu utilise la clé codée en dur zz2026 et enregistre les téléversements dans /tmp/.up.tpl. L'attaquant a ensuite lancé TSGA depuis /tmp/CPconfigdaemon.
L'implant se copie dans le répertoire de persistance au démarrage sous le nom slot_CPconfigdaemon. Il écrit TSProxy dans /lib/libcpfwcommon.so, où la bibliothèque est chargée dans des processus de l'appliance pour relayer le trafic de l'attaquant. TSGA accepte les connexions entrantes sur le port TCP 11072 de toutes les interfaces IPv4 et écoute aussi sur la socket Unix /tmp/.p_sock.
Depuis la passerelle, l'attaquant a lancé le scanner gogo et a atteint un hôte VMware ESXi en SSH avec le compte vpxuser. Sur l'hôte ESXi, il a exécuté l'effaceur destroy_v6, qui écrase les fichiers avec des zéros et écrit DREAM_ANNEXATION.txt dans chaque répertoire traité.
Check Point relie TSGA et TSProxy à la boîte à outils PhiliKit déjà utilisée contre des appliances Ivanti. Il indique que les preuves n'établissent pas l'identité de l'acteur avec une confiance élevée. La vague destructive et l'image de DREAM_ANNEXATION.txt ne correspondent pas aux motivations connues des acteurs liés à la Chine, et Check Point cite une opération sous fausse bannière parmi les explications plausibles.
Quels éditeurs sont affectés ?
Les produits embarquant PHP héritent de l'exposition, et la liste des avis d'éditeurs s'est fortement élargie. Palo Alto Networks a confirmé que PAN-OS 10.2, 11.1, 11.2, 12.1 et 12.2 sont affectés via PHP embarqué, et signale une exploitation active des interfaces de gestion exposées à internet.
Au-delà de PAN-OS, les avis mentionnant l'impact de PHP2Shell couvrent désormais des dizaines d'éditeurs, notamment :
- Réseau et sécurité : Arista Networks, Check Point, F5, Huawei, NETGEAR, SonicWall
- Infrastructure et stockage : Broadcom, Dell, HPE, IBM, QNAP, Synology, Veeam
- Logiciels et SaaS : Citrix, Ivanti, Okta, Salesforce, Splunk
Des projets CMS comme Drupal, Craft CMS et WordPress ont aussi publié des avis.
Côté industriel, SecurityWeek rapporte les états suivants :
- Schneider Electric a corrigé EcoStruxure Security Expert 1.48.4.0 ainsi que ses produits ProLeiT LINEoptimize et EcoStruxure Control Engineering.
- Siemens a indiqué que Ruggedcom APE1808 était affecté via son PAN-OS embarqué et publié une liste de produits non affectés.
- Un système d'exécution de fabrication ABB intégrant DokuWiki a été signalé.
- B&R a indiqué que les versions APROL jusqu'à R4.4-65 étaient affectées.
- Rockwell Automation et Johnson Controls poursuivaient leur évaluation.
Si vous exploitez des équipements de ces éditeurs, vérifier les correctifs exige désormais de consulter leurs avis, pas seulement vos versions PHP.
Pourquoi le correctif fonctionne-t-il ?
Un seul commit, 3584a98bda (« Éviter la corruption d'état par abandon », écrit le 18 octobre 2026, fusionné le 21 octobre), corrige les deux CVE. Son message nomme précisément les deux changements :
- Replace bailout on OOM with UnwindExit
- Properly reset various globals that may be accessed during startup
Pour le chemin OOM, le correctif supprime l'abandon par longjmp() comme réponse au manque de mémoire. Un OOM léger est désormais enregistré et différé jusqu'au prochain point sûr de la machine virtuelle :
EG(delayed_oom).message = zend_string_init(buf, strlen(buf), /* persistent */ true);
GC_MAKE_PERSISTENT_LOCAL(EG(delayed_oom).message);
zend_string_addref(script_filename);
EG(delayed_oom).filename = script_filename;
EG(delayed_oom).lineno = script_lineno;
EG(delayed_oom).state = ZEND_OOM_STATE_PENDING;
zend_atomic_bool_store_ex(&EG(vm_interrupt), true);
La procédure de fermeture ne peut plus observer un état partiellement initialisé, car l'OOM est traité à un point où l'exécuteur est cohérent. Le correctif ajoute également une limite mémoire stricte au-dessus de memory_limit : par défaut deux fois memory_limit, ou memory_limit plus 1 Gio lorsque la limite dépasse 1 Gio. Une allocation qui la dépasserait termine immédiatement le processus avec _exit() au lieu de dérouler la pile.
Pour le chemin de l'état périmé, le correctif réinitialise les variables globales appartenant à la requête à la fin de chaque requête. Aucun élément lu par la requête suivante avant son initialisation normale ne pointe encore vers de la mémoire libérée. Par exemple, la fermeture de l'exécuteur efface désormais l'état d'erreur et d'exception :
/* may be used by zend_error_zstr_at before init_executor */
EG(record_errors) = false;
EG(num_errors) = 0;
EG(errors) = NULL;
EG(error_handling) = EH_NORMAL;
EG(exception) = NULL;
Le correctif couvre entièrement les chemins démontrés, et l'avis précise que la réinitialisation plus large de l'état est préventive : d'autres familles d'états d'erreurs, d'exceptions, d'objets et d'extensions sont couvertes, mais leur accessibilité dépendait des producteurs et consommateurs de chaque application.
Comment vérifier si j'ai été compromis ?
Surveillez ces cinq signaux dans les journaux et fichiers de session. Chacun justifie une enquête, et aucun ne nécessite l'accès au code applicatif.
- Dans les journaux du serveur web et de PHP-FPM : rafales de requêtes multipart sans Content-Length ou avec une valeur inutilisable, erreurs de segmentation répétées des workers ou arrêts OOM sur des requêtes n'ayant jamais atteint le code applicatif, et
Maximum execution time exceededsur des routes accessibles à l'attaquant. - Des fichiers de session PHP contenant du code inattendu : VulnCheck a observé une adresse IP située en Chine tentant de déposer un web shell via des fichiers de session côté serveur.
- Des champs de progression de téléversement de session dans les requêtes multipart : la preuve de concept gagnante de StealMyBitcoin déclenche son étape OOM dans l'analyse de cette progression, et les sondes observées utilisent aussi ces champs. Cela fait de
session.upload_progress.enabled = 0une atténuation dont la pertinence est démontrée. - Un trafic ultérieur de la famille Mirai : Sophos a relié des tentatives à la variante de botnet Potassium, avec des connexions vers 134.199.154.64 sur le port TCP 50792 et des résolutions DNS pour thunder.godofthunder.st ; Wordfence a publié les adresses IP sources suivies.
- L'énumération de variables d'environnement et d'identifiants depuis les workers web, décrite par plusieurs éditeurs comme l'objectif de la vague de scans.
Sur les équipements exposés via leurs interfaces de gestion, recherchez les artefacts récupérés par Dream dans la campagne contre les pare-feu :
- Des tunnels SSH sortants inattendus : des services systemd et des entrées rc.local qui reconnectent un tunnel inverse à huit ports, y compris un proxy SOCKS5, vers l'infrastructure de l'attaquant.
/etc/pam.d/sucontenantpam_permit.so, l'écrasement Fragnesia qui permet àsu rootde réussir sans mot de passe.- Des fichiers
.phpinattendus dans des répertoires accessibles publiquement sur le pare-feu, y compris des web shells de 103 octets. - Des rafales d'environ 900 Mo de trafic multipart depuis une seule source contre l'interface de gestion, et les plantages de l'interface de gestion qui les suivent.
- Côté Active Directory : des rafales d'énumération LDAP d'utilisateurs et de groupes, des pulvérisations de mots de passe thématisés sur l'organisation dans des domaines avec lockoutThreshold=0, des tentatives de comptes utilisateur et machine de porte dérobée, et des tentatives d'extraction des clés de signature SAML de Keycloak.
- Sur les passerelles Check Point : des fichiers
zz*.tpldans le répertoire de modèles du portail Mobile Access,/tmp/CPconfigdaemonouslot_CPconfigdaemon,/lib/libcpfwcommon.so, la socket Unix/tmp/.p_sock, des connexions entrantes sur le port TCP 11072, et des fichiers de session sous/opt/CPcvpn-R81.20/tmp/contenant le marqueurupload_progress_pwn. Un datastore ESXi détruit peut contenirDREAM_ANNEXATION.txt.
Au 14 novembre, le bilan confirmé de compromission réelle couvre la chaîne Dream, avec 25 serveurs pris root au 24 octobre, et la campagne contre les passerelles Check Point commencée le 30 octobre. Dream n'a pas pu déterminer l'étendue complète de sa campagne, et les démonstrations confirmées avant Dream visaient des cibles configurées pour être exploitables, pas des victimes.
Adel Karimi a vérifié une exécution complète de code à distance contre ses leurres mod_php à worker unique le 24 octobre. Il a rapporté « un dump de cookie décodé de 800 Kio, et une adresse de fonction dérivée de ce dump à l'aide des décalages de l'exploit public apparaît dans la charge utile d'exécution suivante ».
Le défi StealMyBitcoin, une cible PHP 8.4.26 délibérément vulnérable assortie d'un prix de 0.0251 BTC, a été remporté le 25 octobre après 19.28 heures. La preuve de concept publique divulgue des adresses du tas et du code, contourne l'ASLR et forge une HashTable pour atteindre zif_system en au plus 20 requêtes. Ses décalages sont calibrés pour le build Alpine du défi, et l'exploit s'arrête à l'étape de divulgation du code sur les autres builds.
Unit 42 de Palo Alto Networks a rapporté le 25 octobre qu'une entité gouvernementale européenne avait été compromise via ces failles, puis a retiré cette attribution le même jour. L'entreprise avait observé « une attaque contre une agence gouvernementale européenne exécutée dans le contexte d'une application PHP vulnérable », mais n'était « pas en mesure de confirmer que l'accès initial était associé aux CVE PHP2Shell précises », a-t-elle déclaré à The Hacker News.
Chronologie
- Depuis 2012 : les chemins de code vulnérables existent à partir de PHP 5.4, selon l'analyse de Sysdig.
- 2026-10-17 : première tentative d'exploitation observée rétrospectivement par le réseau de leurres MadPot d'Amazon, quatre jours avant la divulgation.
- 2026-10-20 : PHP publie un préavis de version critique prévue pour le 21 octobre à 14:00 UTC, les deux failles étant notées CVSS v4.0 9.2.
- 2026-10-21 : PHP publie 8.5.12, 8.4.27, 8.3.36 et 8.2.35 avec les avis GHSA-w8hw-w9fx-j79w et GHSA-6wmf-4rv5-p3rp. Previdian enregistre sa première tentative d'exploitation à 13:05 UTC ; Cloudflare compte des dizaines de milliers de tentatives dans les 45 minutes suivant la publication, puis des millions au début du 22 octobre. Palo Alto Networks publie son avis PAN-OS.
- 2026-10-22 : le Royaume-Uni confirme la mise hors ligne préventive de 32 services numériques et le NCSC émet environ 50 000 avertissements ; Sophos documente une preuve de concept publique et les tentatives Potassium.
- 2026-10-23 : SOCRadar documente un outil d'exploitation en un clic sur un serveur d'attaquant ; Censys compte plus de 34.4 millions de services PHP encore vulnérables ; PHP publie un avis informatif sur CVE-2026-115560, apparentée et toujours non corrigée, recommandant
session.upload_progress.enabled=0jusqu'à la prochaine version régulière. - 2026-10-24 : Palo Alto Networks met à jour son avis avec des dates prévues de correctifs par branche du 27 au 30 octobre ; Adel Karimi confirme une exécution complète de code à distance contre des leurres mod_php à worker unique, avec une divulgation mémoire exploitable et une charge utile exécutée dérivée des adresses divulguées.
- 2026-10-25 : première publication de cet article. Palo Alto Networks publie les trois premiers correctifs PAN-OS (10.2.18-h13, 11.1.16-h4, 11.2.10-h16) ; Unit 42 signale, puis retire le même jour, l'attribution d'une compromission gouvernementale présumée à ces failles ; le défi StealMyBitcoin, une cible PHP 8.4.26 délibérément vulnérable, est remporté après 19.28 heures par une preuve de concept publique contournant l'ASLR.
- 2026-10-26 : quatre correctifs PAN-OS supplémentaires sont publiés (11.1.4-h38, 11.1.6-h40, 11.1.10-h36, 11.1.13-h16) ; la CISA ajoute CVE-2026-109618 et CVE-2026-109619 à son catalogue KEV avec une échéance fédérale au 29 octobre.
- 2026-10-27 : Palo Alto Networks publie 10.2.13-h27, 10.2.16-h12, 12.1.7-h11 et 12.2.4-h1, portant le nombre de branches publiées à onze, puis relève la sévérité PAN-OS à critique avec une urgence Highest ; une discussion oss-security montre des opérateurs de builds PHP 5.4 à 5.6 personnalisés rétroportant le correctif en privé ; cet article est mis à jour avec l'inscription au KEV et la liste des avis d'éditeurs.
- 2026-10-28 : Palo Alto Networks publie 11.2.7-h23, 11.2.13-h4 et 11.2.16-h1, et son avis signale désormais une exploitation active des interfaces de gestion exposées à internet ; la CISA ajoute CVE-2026-46300 (Fragnesia) au KEV avec une échéance au 31 octobre, en mentionnant l'enchaînement avec les failles PHP ; l'analyse de la chaîne Dream connaît une large couverture.
- 2026-10-29 : les branches de correctifs PAN-OS restantes 10.2.7-h39, 10.2.10-h42, 11.2.4-h23, 12.1.4-h13 et 12.1.10-h3 sont publiées, et l'avis retire le soir même l'échéance de 11.1.7-h12, désormais publiée, clôturant les 20 branches ; cet article est mis à jour avec la chaîne de compromission Dream, l'inscription Fragnesia au KEV et le statut d'exploitation PAN-OS.
- 2026-11-12 : Check Point publie la campagne contre les passerelles : accès initial par PHP2Shell, élévation de privilèges CVE-2026-123039, porte dérobée TSGA et effaceur ESXi.
- 2026-11-13 : la CISA ajoute CVE-2026-123039 à son catalogue KEV avec une échéance fédérale au 16 novembre 2026.
FAQ
PHP-FPM est-il aussi exposé que mod_php ?
Les deux sont affectés, mais différemment. mod_php est la cible confirmée sans prérequis propres à l'application, car il exécute la fermeture de requête même après un échec de démarrage. FPM termine un processus enfant lorsque le démarrage échoue, ce qui bloque cette séquence précise, mais l'avis valide un chemin FPM distinct qui publie un état pendant l'exécution de l'application et le consomme lors d'une requête ultérieure de progression de téléversement. L'analyse du code source laisse également FPM vulnérable au chemin OOM.
Désactiver l'affichage ou la journalisation des erreurs me protège-t-il ?
Non. L'avis précise que l'état global est accédé avant que PHP décide de signaler, afficher ou journaliser un avertissement, et avant la prise d'effet de error_reporting, @ ou display_errors. Ces paramètres ne changent que ce que vous voyez, pas ce que le moteur fait de l'état périmé.
Mon site utilise un code applicatif sain et à jour. Suis-je protégé ?
Non. Les failles se trouvent dans le moteur, donc la qualité du code applicatif ne change pas l'exposition. Sysdig souligne que tout site WordPress, Drupal ou Joomla est exposé quelle que soit la qualité de son code, et Censys comptait plus de 34.4 millions de services PHP encore vulnérables le 23 octobre.
Qu'en est-il de la troisième faille, CVE-2026-115560 ?
Elle est réelle mais limitée, et non corrigée au 27 octobre. L'exploitation nécessite une application qui définit session.serialize_handler sur php_binary ou php_serialize dans sa configuration, puis le remet à php à l'exécution avec ini_set() avant d'appeler session_start(), tout en conservant la progression de téléversement de session activée. PHP la corrige dans la prochaine version régulière ; d'ici là, conservez session.upload_progress.enabled=0, déjà recommandé par l'avis du 21 octobre pour CVE-2026-109619.
Existe-t-il un exploit fonctionnel dans la nature ?
Traitez ces failles comme exploitées. La CISA a ajouté les deux à son catalogue KEV le 26 octobre, confirmation d'une exploitation active, et les leurres de Karimi ont enregistré une RCE complète le 24 octobre. Dream a ensuite documenté une chaîne réelle qui a pris root sur 25 serveurs au 24 octobre avec un exploit privé calibré par version, et Palo Alto Networks signale désormais une exploitation active des interfaces de gestion PAN-OS exposées à internet. Les PoC publiques seules restent peu fiables contre des builds de production, donc l'exploitabilité dépend toujours de l'effort de l'attaquant pour calibrer les décalages, exactement comme le montrent les artefacts Dream.
La chaîne de VulnCheck fonctionne contre des systèmes x86-64 configurés pour la production. Le gagnant de StealMyBitcoin ciblait un build délibérément vulnérable avec des décalages calibrés. Interprétez chaque résultat selon ce qu'il démontre, pas comme un nombre de victimes, et appliquez les correctifs avant l'échéance KEV.
Dois-je corriger si PHP ne sert qu'à des scripts en ligne de commande ?
Les chemins d'attaque démontrés nécessitent l'analyse de corps de requête : une installation exclusivement en ligne de commande se trouve donc hors de leur périmètre. Mettez quand même à jour : les versions corrigées apportent le durcissement de réinitialisation d'état, et les hôtes en ligne de commande acquièrent souvent un point de terminaison web par la suite.
Inventoriez votre exposition PHP
Utilisez Ostorlab Attack Surface Discovery pour inventorier les domaines et hôtes exposés sur Internet qui vous appartiennent. Comparez leurs versions PHP et les avis des équipements aux plages affectées ci-dessus, y compris les branches en fin de vie et PHP embarqué, puis vérifiez les correctifs sur chaque instance.
Références
- Avis de sécurité PHP, « Avis de sécurité : vulnérabilités critiques d'exécution de code à distance, mettez à jour maintenant », 21 octobre 2026, avec les descriptions des deux CVE et la liste de contournements incomplets : https://www.php.net/archive/2026.php#2026-10-21-5 (consulté le 25 octobre 2026)
- GHSA-w8hw-w9fx-j79w, « RCE par corruption OOM », stratégies OOM complètes, vulnérabilité des SAPI et description du correctif : https://github.com/php/php-src/security/advisories/GHSA-w8hw-w9fx-j79w (consulté le 25 octobre 2026)
- GHSA-6wmf-4rv5-p3rp, « RCE par état global périmé », modèle producteur-consommateur, cas confirmés et atténuations : https://github.com/php/php-src/security/advisories/GHSA-6wmf-4rv5-p3rp (consulté le 25 octobre 2026)
- Fiche CVE-2026-109618 avec le vecteur CVSS v4.0 9.2 et les crédits (Ryan chez Calif.io, Wiz et OpenAI pour les signalements ; Arnaud Le Blanc, Ilija Tovilo et Jakub Zelenka pour le développement de la correction) : https://cveawg.mitre.org/api/cve/CVE-2026-109618 (consulté le 25 octobre 2026)
- Fiche CVE-2026-109619 avec le vecteur CVSS v4.0 9.2 : https://cveawg.mitre.org/api/cve/CVE-2026-109619 (consulté le 25 octobre 2026)
- Commit de correction 3584a98bda, « Éviter la corruption d'état par abandon », remplaçant l'abandon OOM et réinitialisant les variables globales accédées au démarrage : https://github.com/php/php-src/commit/3584a98bda (consulté le 25 octobre 2026)
- Avis informatif PHP sur la progression de téléversement de session et CVE-2026-115560, 23 octobre 2026 : https://www.php.net/archive/2026.php#2026-10-23-1 (consulté le 25 octobre 2026)
- Catalogue KEV de la CISA : CVE-2026-109618 et CVE-2026-109619 ajoutées le 26 octobre 2026, échéance au 29 octobre 2026, avec l'action fédérale requise et la référence BOD 26-04 : https://www.cisa.gov/known-exploited-vulnerabilities-catalog (consulté le 27 octobre 2026 via le flux JSON du catalogue)
- The Hacker News, « La CISA confirme l'exploitation active de deux failles PHP2Shell permettant l'exécution de code à distance », 27 octobre 2026, reprenant les citations de Karimi sur la RCE dans ses leurres, le chiffre Censys de 32.51 millions et la liste élargie d'avis d'éditeurs : https://thehackernews.com/2026/10/cisa-confirms-active-exploitation-of.html (consulté le 27 octobre 2026)
- Rapports de preuves des leurres PHP2Shell d'Adel Karimi, dont le jeu de données du 24 octobre confirmant la RCE : https://github.com/0x4D31/honeypot-data (référencé via The Hacker News et SecurityWeek, consulté le 27 octobre 2026)
- Site du défi StealMyBitcoin, documentant la victoire du 25 octobre après 19.28 heures et le prix de 0.0251 BTC, et preuve de concept publique gagnante avec son tableau d'étapes et ses réserves sur le calibrage du build : https://stealmybitcoin.com/ et https://github.com/KillaBoi/StealMyBitcoin-PoC (consulté le 27 octobre 2026)
- SecurityWeek sur les industriels vérifiant leurs produits face à PHP2Shell, 26 octobre 2026, avec les états Schneider, ProLeiT, Siemens Ruggedcom, ABB, B&R, Rockwell et Johnson Controls : https://www.securityweek.com/industrial-vendors-check-their-products-for-php2shell-vulnerabilities/ (référencé via The Hacker News, consulté le 27 octobre 2026)
- Discussion oss-security sur les correctifs PHP 5.4 à 5.6 rétroportés en privé pour CVE-2026-109618, 27 octobre 2026 : https://www.openwall.com/lists/oss-security/2026/10/27/1 (consulté le 27 octobre 2026)
- Avis Palo Alto Networks sur l'impact de CVE-2026-109618 et CVE-2026-109619 sur PAN-OS, mis à jour le 29 octobre 2026 : maturité d'exploitation ATTACKED avec « une exploitation active observée contre l'interface de gestion Palo Alto Networks exposée à internet », sévérité relevée à Critical CVSS-B 9.2, les 20 branches de correctifs publiées au 29 octobre, couverture de prévention des menaces et les quatre étapes d'atténuation : https://security.paloaltonetworks.com/CVE-2026-109618 (consulté le 30 octobre 2026)
- Dream, « Chained PHP2Shell Exploit Roots 25 Servers, including US Government Servers », 26 octobre 2026 : l'entonnoir de campagne, les quatre étapes de l'exploit contre le serveur appweb du pare-feu sous PHP 8.0.30, la chaîne Fragnesia, le tunnel SSH inverse et les attaques Active Directory, avec les réserves sur ce qui n'a pas pu être déterminé : https://dreamgroup.com/blog/chained-php2shell-exploit-roots-25-servers (consulté le 29 octobre 2026)
- The Hacker News, « Attackers Exploit PHP2Shell Flaws in Internet-Exposed Palo Alto Networks Management Interfaces », 29 octobre 2026, reprenant la mise à jour de l'avis, la matrice complète des correctifs PAN-OS et l'ajout de Fragnesia au KEV : https://thehackernews.com/2026/10/attackers-exploit-php2shell-flaws-in.html (consulté le 29 octobre 2026)
- The Hacker News, « PHP2Shell Attack Roots 25 Servers, Breaches U.S. Government-Affiliated Network », 28 octobre 2026 : https://thehackernews.com/2026/10/php2shell-attack-roots-25-servers.html (consulté le 29 octobre 2026)
- Fiche CVE-2026-46300 (Fragnesia) : CVSS v3.1 7.8, affectée depuis le noyau 3.9, correctifs stables en 5.10.257, 5.15.208, 6.1.174, 6.6.141, 6.12.91, 6.18.33, 7.0.10 et 7.1, avec la cause racine du marqueur shared-frag de skb_try_coalesce : https://cveawg.mitre.org/api/cve/CVE-2026-46300 (consulté le 29 octobre 2026)
- Catalogue KEV de la CISA : CVE-2026-46300 ajoutée le 28 octobre 2026, échéance au 31 octobre 2026, « peut être enchaînée avec CVE-2026-109618 et CVE-2026-109619 pour implanter des web shells PHP et exécuter des commandes en root » : https://www.cisa.gov/known-exploited-vulnerabilities-catalog (consulté le 29 octobre 2026 via le flux JSON du catalogue)
- Flare, « PHP2Shell Exploits: What the Underground Really Thinks », 23 octobre 2026, citant les discussions XSS et Exploit.in sur la faible fiabilité des PoC publiées contre les builds de production : https://flare.io/learn/resources/blog/php2shell-exploits-underground-analysis (consulté le 29 octobre 2026)
- The Hacker News rapportant le retrait par Unit 42, le 25 octobre, de l'attribution de la compromission gouvernementale, avec la déclaration du porte-parole : https://thehackernews.com/2026/10/php2shell-exploitation-hits-government.html (consulté le 26 octobre 2026)
- Sophos sur la preuve de concept publique et les tentatives infructueuses de la variante Mirai Potassium : https://www.sophos.com/en-us/blog/proof-of-concept-exploit-released-for-php-vulnerabilities-109618-109619 (via The Hacker News, 23 octobre 2026 : https://thehackernews.com/2026/10/php2shell-exploit-attempts-hit-millions.html, consulté le 25 octobre 2026)
- VulnCheck sur la chaîne d'exploitation contournant l'ASLR et la tentative de web shell dans un fichier de session : https://www.vulncheck.com/blog/php2shell-vulnerabilities (consulté le 25 octobre 2026)
- SOCRadar sur l'outil mod_php en un clic trouvé sur un serveur d'attaquant : https://socradar.io/blog/php2shell-exploit-tooling-attacker-server/ (consulté le 25 octobre 2026)
- Télémétrie Previdian pour les deux CVE, premier événement le 21 octobre à 13:05 UTC, aucune RCE réussie observée : https://previdian.com/CVE-2026-109618#telemetry (consulté le 25 octobre 2026)
- Compte rendu du Parlement britannique confirmant l'indisponibilité de 32 services numériques et les quelque 50 000 avertissements du NCSC : https://hansard.parliament.uk/Lords/2026-10-22/debates/14CB4C6D-4E16-4377-8FCF-C2CF77BB5CC0/details (consulté le 25 octobre 2026)
- Décompte Censys de plus de 34.4 millions de services PHP vulnérables au 23 octobre 2026 : https://php2shell.censys.com/ (consulté le 25 octobre 2026)
- SecurityWeek, « Les opérateurs de botnets Mirai rejoignent les attaques PHP2Shell alors que des exploits contournant l'ASLR émergent », 23 octobre 2026, reprenant l'analyse Qualys des correctifs chez 12 000 clients (199 000 instances corrigées en 12 heures ; environ 110 millions d'instances, soit 71 pour cent, sous PHP 5.4 à 8.1 en fin de vie ; 44 millions supplémentaires sur des branches prises en charge mais non corrigées) : https://www.securityweek.com/mirai-botnet-operators-join-php2shell-attacks-as-aslr-bypass-exploits-emerge/ (consulté le 26 octobre 2026)
- Analyse Qualys de la version critique d'octobre 2026 : https://blog.qualys.com/vulnerabilities-threat-research/2026/10/20/php-announces-critical-security-release-for-two-vulnerabilities (via SecurityWeek, 23 octobre 2026)
- Amazon sur les tentatives d'exploitation dès le 17 octobre contre ses leurres MadPot : https://thehackernews.com/2026/10/someone-tried-to-exploit-php2shell-4.html (consulté le 25 octobre 2026)
- Sysdig sur le code vulnérable remontant à PHP 5.4 (2012) : https://www.sysdig.com/blog/php2shell-cve-2026-109618-and-cve-2026-109619-detecting-unauthenticated-remote-code-execution-in-php-core (consulté le 25 octobre 2026)
- Check Point Research, « PHP2Shell Exploitation on Check Point Gateway », 12 novembre 2026, la chronologie de la campagne, l'élévation de privilèges CVE-2026-123039, les composants TSGA et TSProxy et les indicateurs : https://research.checkpoint.com/2026/php2shell-exploitation-on-check-point-gateway/ (vérifié le 13 novembre 2026)
- Enregistrement CVE-2026-123039, l'élévation de privilèges locale du démon DynamicCLI de Gaia OS, avec les Jumbo Hotfix concernés et le score CVSS v3.1 7.8 : https://www.cve.org/CVERecord?id=CVE-2026-123039 (vérifié le 13 novembre 2026)
- Catalogue KEV de la CISA : CVE-2026-123039 ajouté le 13 novembre 2026, échéance au 16 novembre 2026, avec l'action fédérale requise et la référence BOD 26-04 : https://www.cisa.gov/known-exploited-vulnerabilities-catalog (vérifié le 14 novembre 2026, via le flux JSON du catalogue)
- Article d'assistance Check Point sk1000362 pour CVE-2026-123039, l'avis que cite l'enregistrement CVE : https://support.checkpoint.com/results/sk/sk1000362 (vérifié le 13 novembre 2026)