Ostorlab vs. NowSecure vs. MobSF vs. Immuniweb vs. AppKnox vs. Quixxi vs. Oversecured
Cet article offre une vue d'ensemble des solutions d'analyse de sécurité mobile, tout en mettant en évidence ce qui les différencie réellement.
yevhsec1@ a rédigé sur son blog une comparaison instructive des scanners de sécurité d'applications iOS,
à lire sur ios-apps-security-scanners-practical-comparison
Le blog de yevhsec1@ se concentre sur l'aspect détection et passe en revue les résultats de scans sur plusieurs applications iOS
vulnérables connues.
Si l'article recommandait Ostorlab, il n'abordait que superficiellement les différences réelles entre les plateformes, leur couverture et leurs véritables capacités.
Dans cet article, nous espérons offrir une vue plus complète tout en mettant en évidence ce qui différencie réellement Ostorlab des plateformes existantes, au-delà de ses capacités de détection améliorées.
| Ostorlab | Nowsecure | MobSF | ImmuniWeb | Appknox | Quixxi | Oversecured | |
|---|---|---|---|---|---|---|---|
| Prise en charge des frameworks | Natif et multiplateforme (Crodova, React Native, Flutter, Xamarin ...) | Natif | Natif | Natif | Natif | Natif | Natif |
| Analyse statique de taint : | Yes |
Inconnu | Non | Non | Inconnu | Inconnu | Yes |
| Analyse binaire | Yes |
Yes |
Yes |
Yes |
Yes |
Yes |
Android uniquement |
| Analyse du code source | Non | Non | Non | Non | Inconnu | Non | iOS uniquement |
| Dépendances obsolètes | Yes |
Inconnu | Non | Non | Non | Non | Non |
| Chaîne d'approvisionnement | Yes |
Inconnu | Non | Non | Non | Non | Non |
| Secrets | Yes |
Non | Non | Non | Non | Non | Non |
| Analyse des tiers | Yes |
Yes |
Yes |
Yes |
Yes |
Non | Non |
| Contrôles de confidentialité | Yes |
Yes |
Yes |
Non | Inconnu | Non | Non |
| Analyse dynamique | Yes |
Yes |
Yes |
Yes |
Yes |
Non | Non |
| Interaction manuelle avec l'appareil | Non | Non | Yes |
Non | Yes |
Non | Non |
| Interaction automatisée avec l'appareil | Yes |
Yes |
Non | Non | Non | Non | Non |
| Prise en charge du SSL pinning | Yes |
Inconnu | Non | Non | Inconnu | Non | Non |
| Tests authentifiés | Yes |
Non | Non | Non | Inconnu | Non | Non |
| Prise en charge de l'OTP | Yes |
Non | Non | Non | Inconnu | Non | Non |
| Scan du backend | Yes |
Yes |
Yes |
Yes |
Yes |
Non | Non |
| Surveillance | Yes |
Yes |
Non | Inconnu | Inconnu | Non | Non |
| Scan directement depuis le store | Yes |
Yes |
Non | Yes |
Inconnu | Non | Non |
| Services de test d'intrusion | Non | Yes |
Non | Yes |
Yes |
Non | Non |
| Analyse manuelle | Yes |
Non | Yes |
Non | Yes |
Non | Non |
| Extensibilité | Yes |
Non | Yes |
Non | Non | Non | Non |
| Remédiation / agrégation des vulnérabilités | Yes |
Non | Non | Non | Non | Non | Non |
| Tableau de bord | Yes |
Yes |
Non | Yes |
Yes |
Non | Non |
| Intégrations CI/CD | Yes |
Yes |
Yes |
Non | Inconnu | Non | Yes |
| Intégrations de ticketing | Yes |
Non | Non | Non | Inconnu | Non | Non |
| Intégrations IDE | Non | Inconnu | Non | Non | Inconnu | Non | Non |
| OTP | Yes |
Non | Non | Inconnu | Non | Non | Non |
| SAML | Yes |
Inconnu | Non | Inconnu | Inconnu | Non | Non |
| Prise en charge des équipes | Yes |
Non | Non | Inconnu | Inconnu | Non | Non |
| Open source | Ostorlab Scanner et Agents | Frida et Radare2 | Yes |
Non | Non | Non | Non |
Capacités de détection
La détection des vulnérabilités est au cœur de ce que l'on attend des scanners de vulnérabilités. Pour évaluer les scanners de vulnérabilités d'applications mobiles, il faut examiner plusieurs attributs essentiels.
Le premier est la couverture de la prise en charge des frameworks. Les applications mobiles disposent d'un écosystème riche, avec des stacks technologiques variées et une large diversité de surfaces d'attaque. Du Java natif sur Android, de Swift et d'Objective C sur iOS, aux frameworks multiplateformes comme React Native, Flutter, Cordova ou Xamarin.
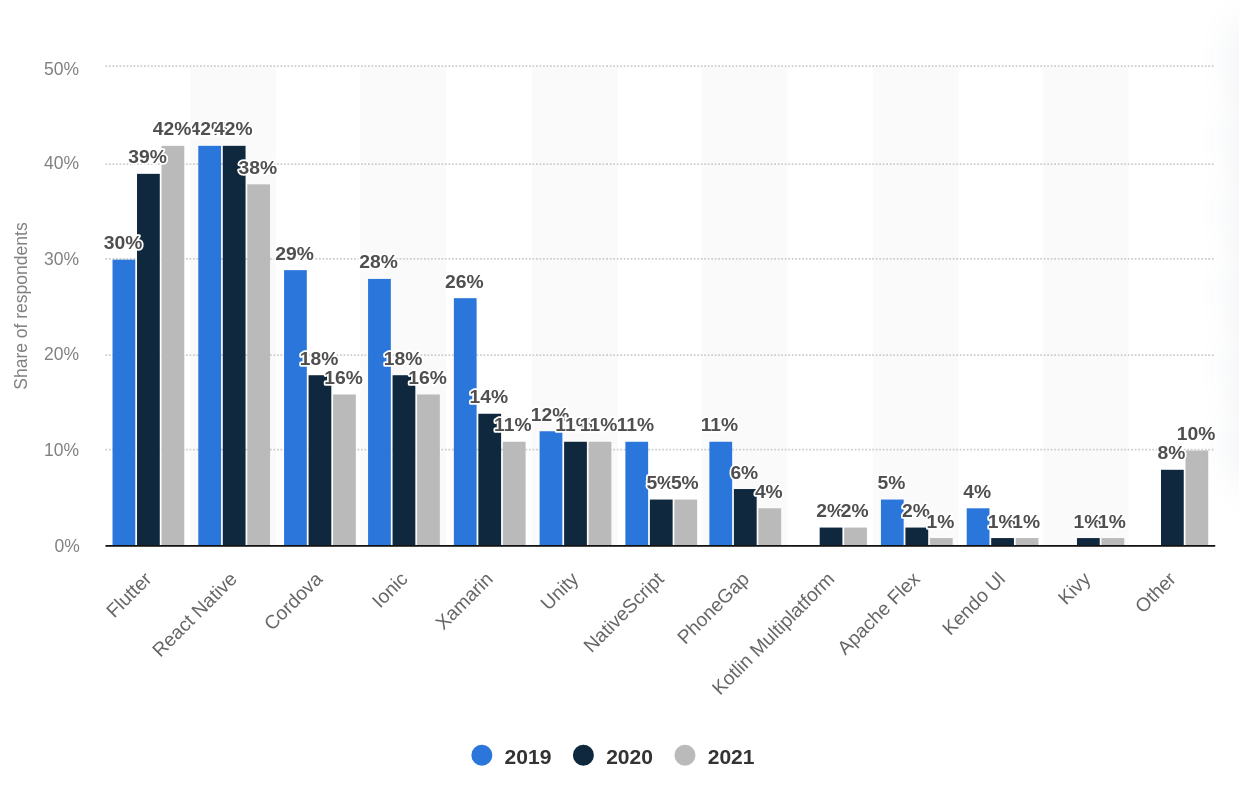
Les frameworks multiplateformes ont gagné en popularité ces dernières années, en particulier Flutter, et il est essentiel pour la détection que la plateforme comprenne le framework et son fonctionnement interne.
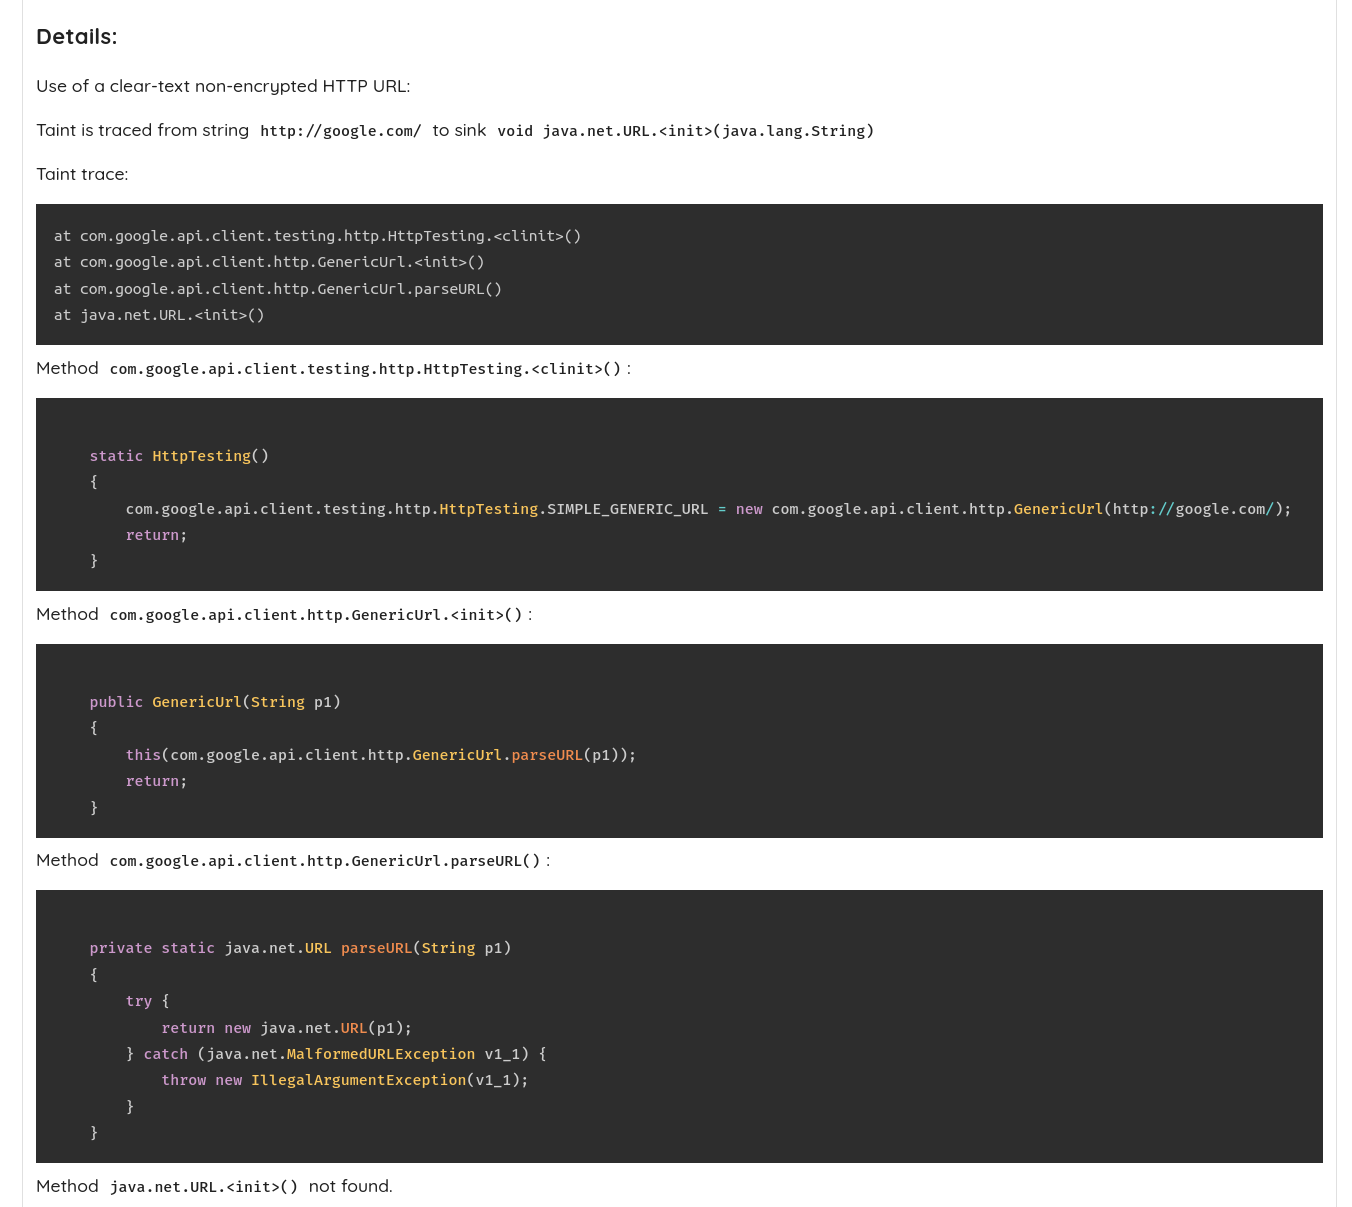
Un deuxième attribut est la capacité et la précision de l'analyse statique de taint. L'analyse de taint est une fonctionnalité centrale qui permet de trouver des vulnérabilités complexes qui s'étendent sur de longs chemins de code. L'analyse de taint est puissante et gourmande en ressources, et elle exige de comprendre les nuances des différentes plateformes pour permettre une détection précise.
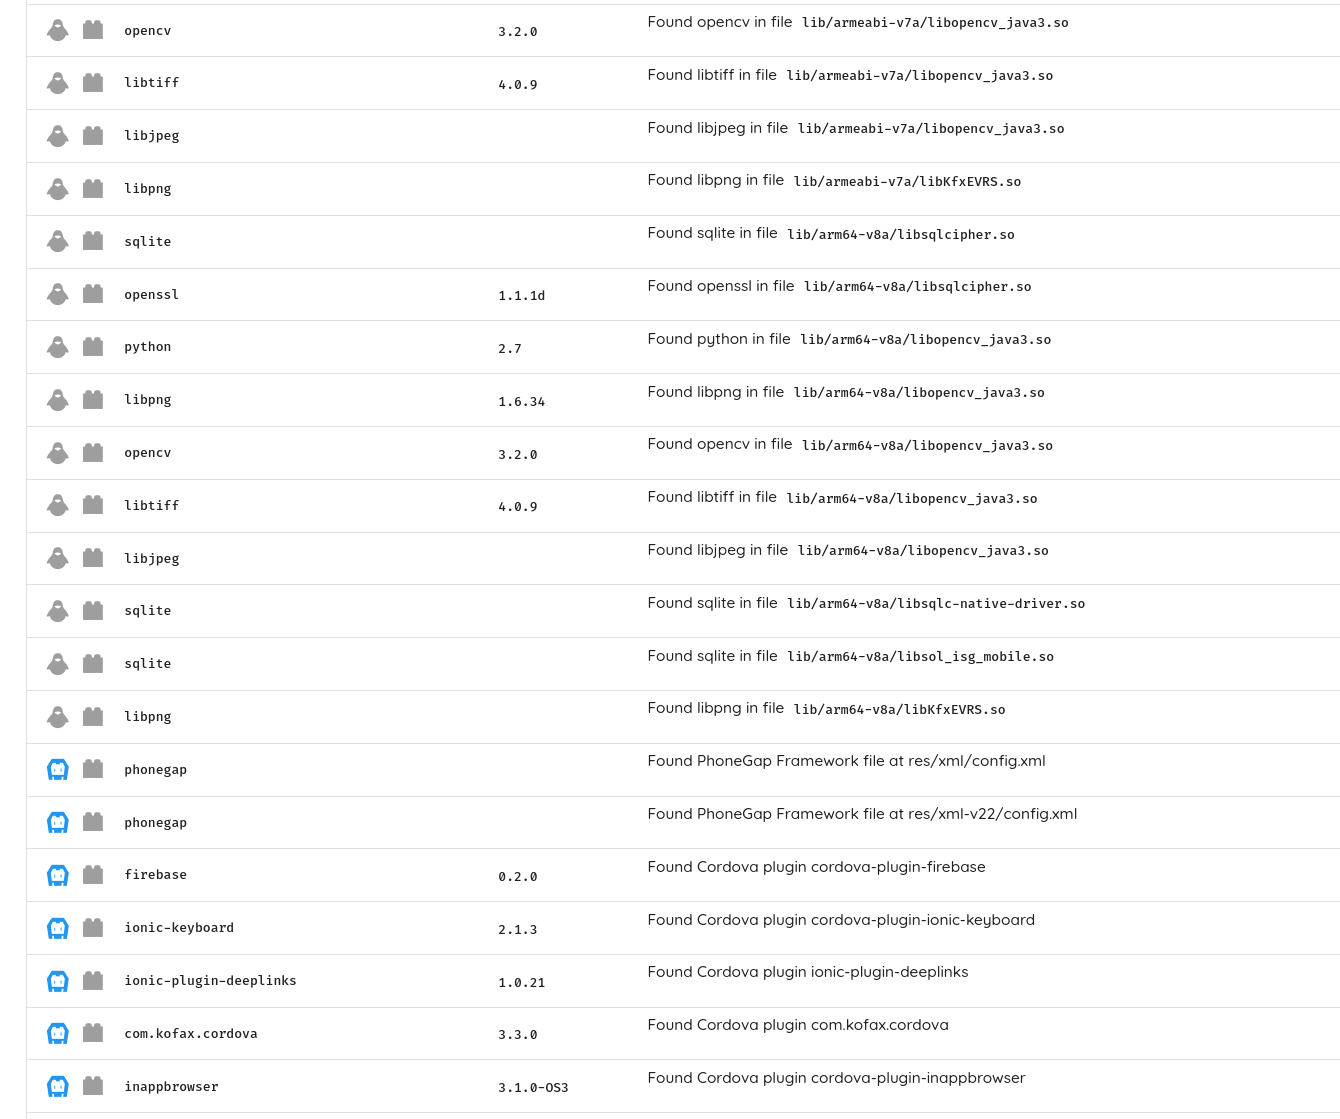
D'autres attributs incluent la détection des dépendances obsolètes et vulnérables, y compris celles compilées statiquement, qui couvre à la fois les problèmes connus et inconnus (CVE manquant).
La détection des vulnérabilités de la chaîne d'approvisionnement est également essentielle, comme la confusion de dépendances. Cette classe de vulnérabilités est typique des applications basées sur Javascript et est devenue une cible privilégiée des attaquants.
Les secrets et clés codés en dur, l'analyse des tiers et les contrôles de confidentialité sont aussi des vérifications essentielles à examiner.
Enfin, une analyse dynamique capable de détecter des problèmes complexes qui peuvent être cachés ou difficiles à trouver à cause de l'obfuscation, de la réflexion de code ou du chargement de code à distance est indispensable.
Une analyse dynamique puissante exige la prise en charge du TLS et du SSL Pinning, des tests authentifiés, y compris la prise en charge de l'OTP, et le scan du backend.
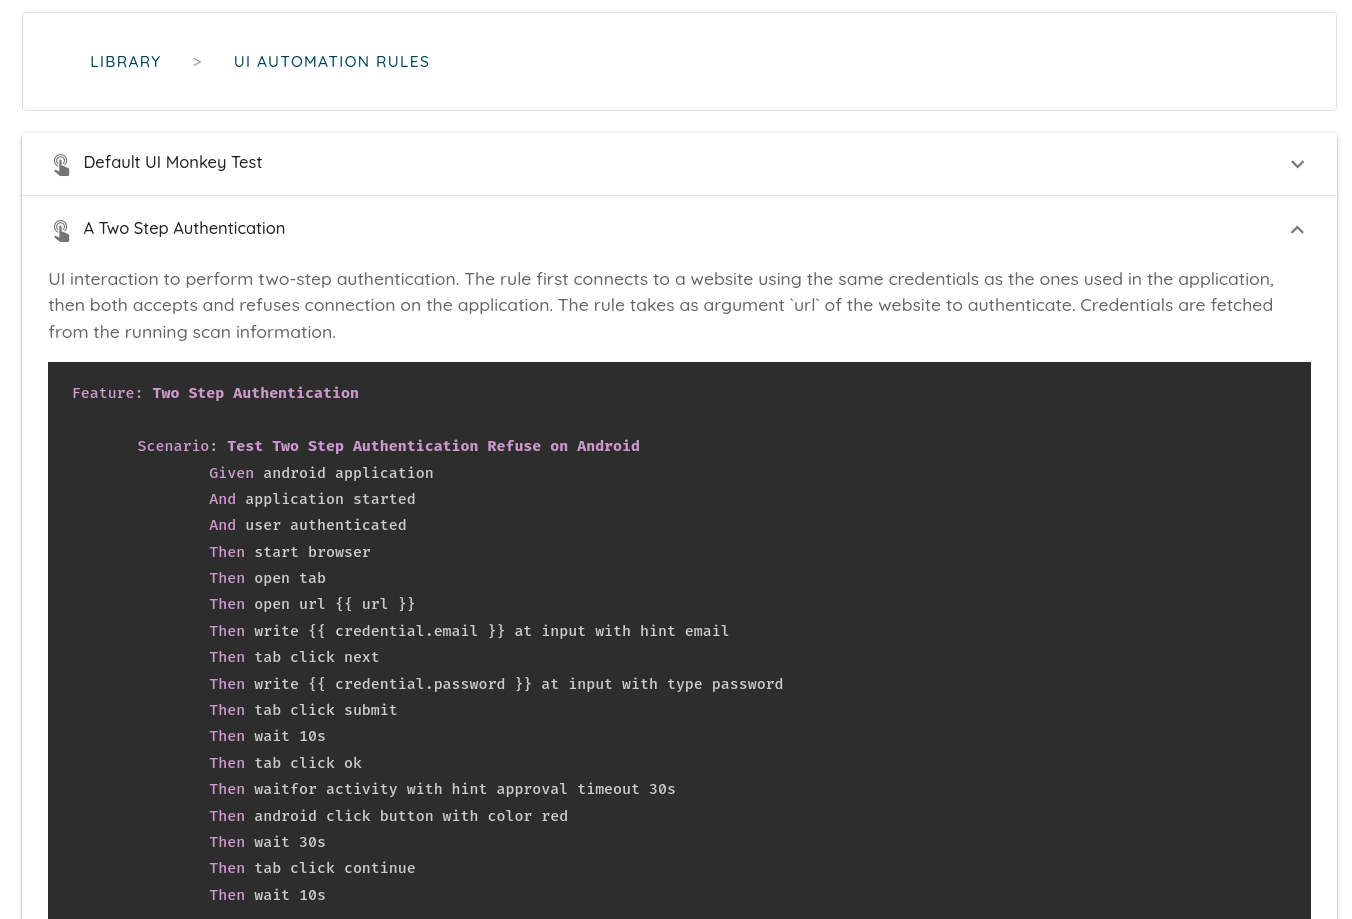
Dans tous ces domaines, Ostorlab coche toutes les cases : il offre des capacités avancées d'analyse de taint, détecte les dépendances obsolètes, y compris celles compilées statiquement, détecte les secrets et les valide, et permet une analyse dynamique riche avec des tests authentifiés, la prise en charge de l'OTP, l'interception du trafic et des contrôles de la chaîne d'approvisionnement.
Surveillance
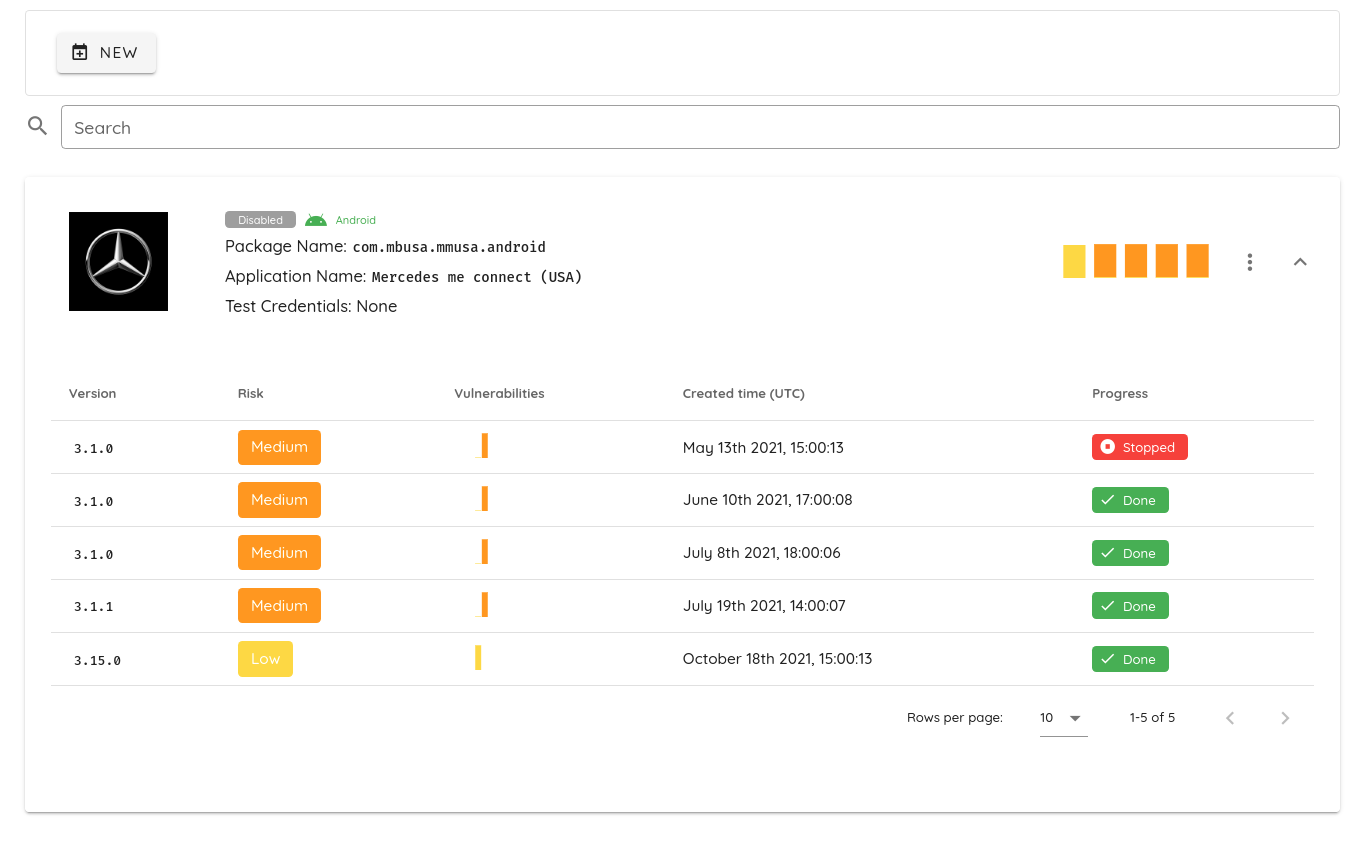
Une fonctionnalité essentielle des scanners de vulnérabilités d'applications mobiles est leur capacité à faire gagner du temps pour se concentrer sur des tâches complexes. Un aspect clé est de permettre la surveillance continue d'une application, que ce soit depuis le store ou via l'intégration avec des plateformes CI/CD comme Jenkins ou Github Actions.
NowSecure et Ostorlab sont les seuls scanners à prendre en charge la surveillance continue des applications sur les deux plateformes (Android et iOS).
Accès au store
En plus de la surveillance, l'accès au store offre une expérience agréable aux utilisateurs et fait gagner du temps en garantissant l'analyse des artefacts réels de production.
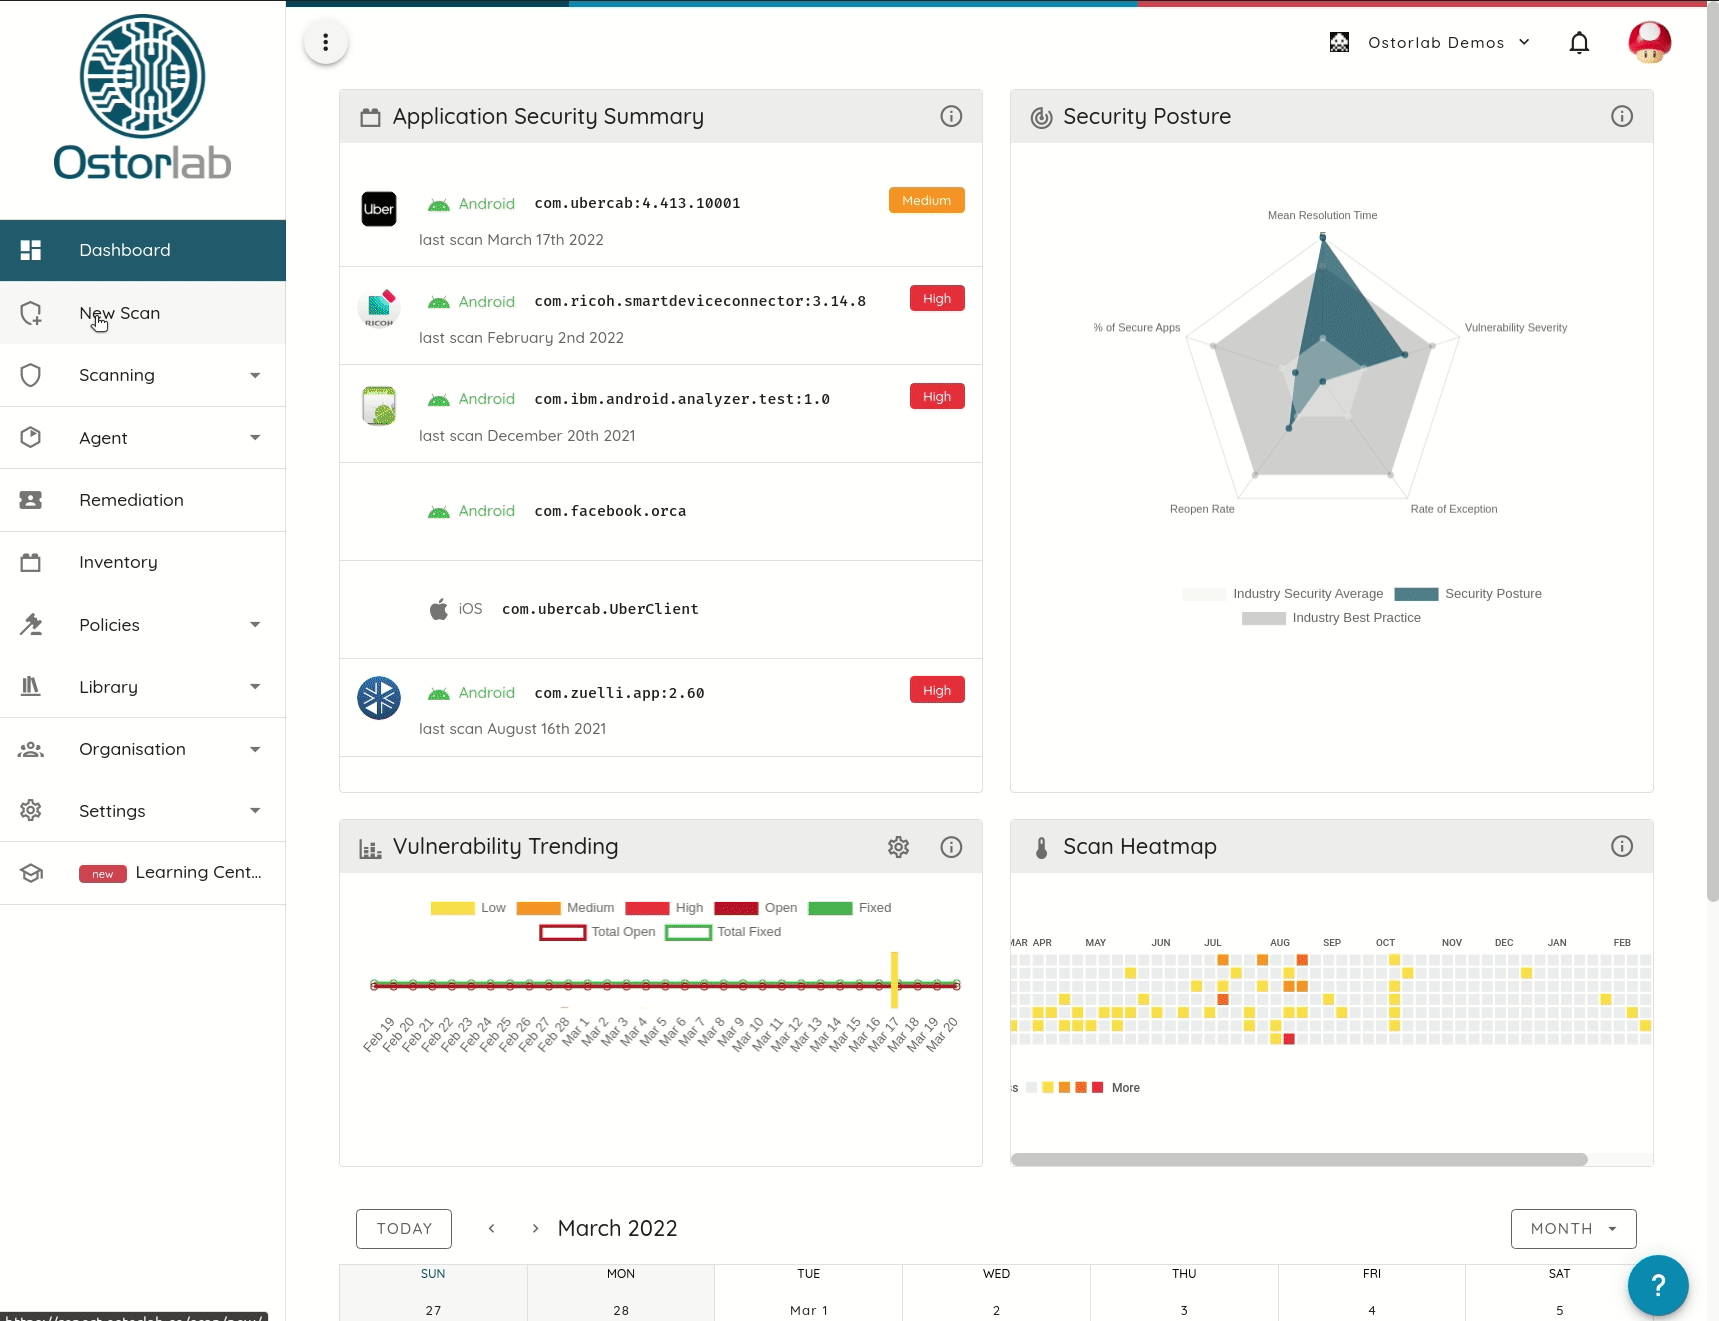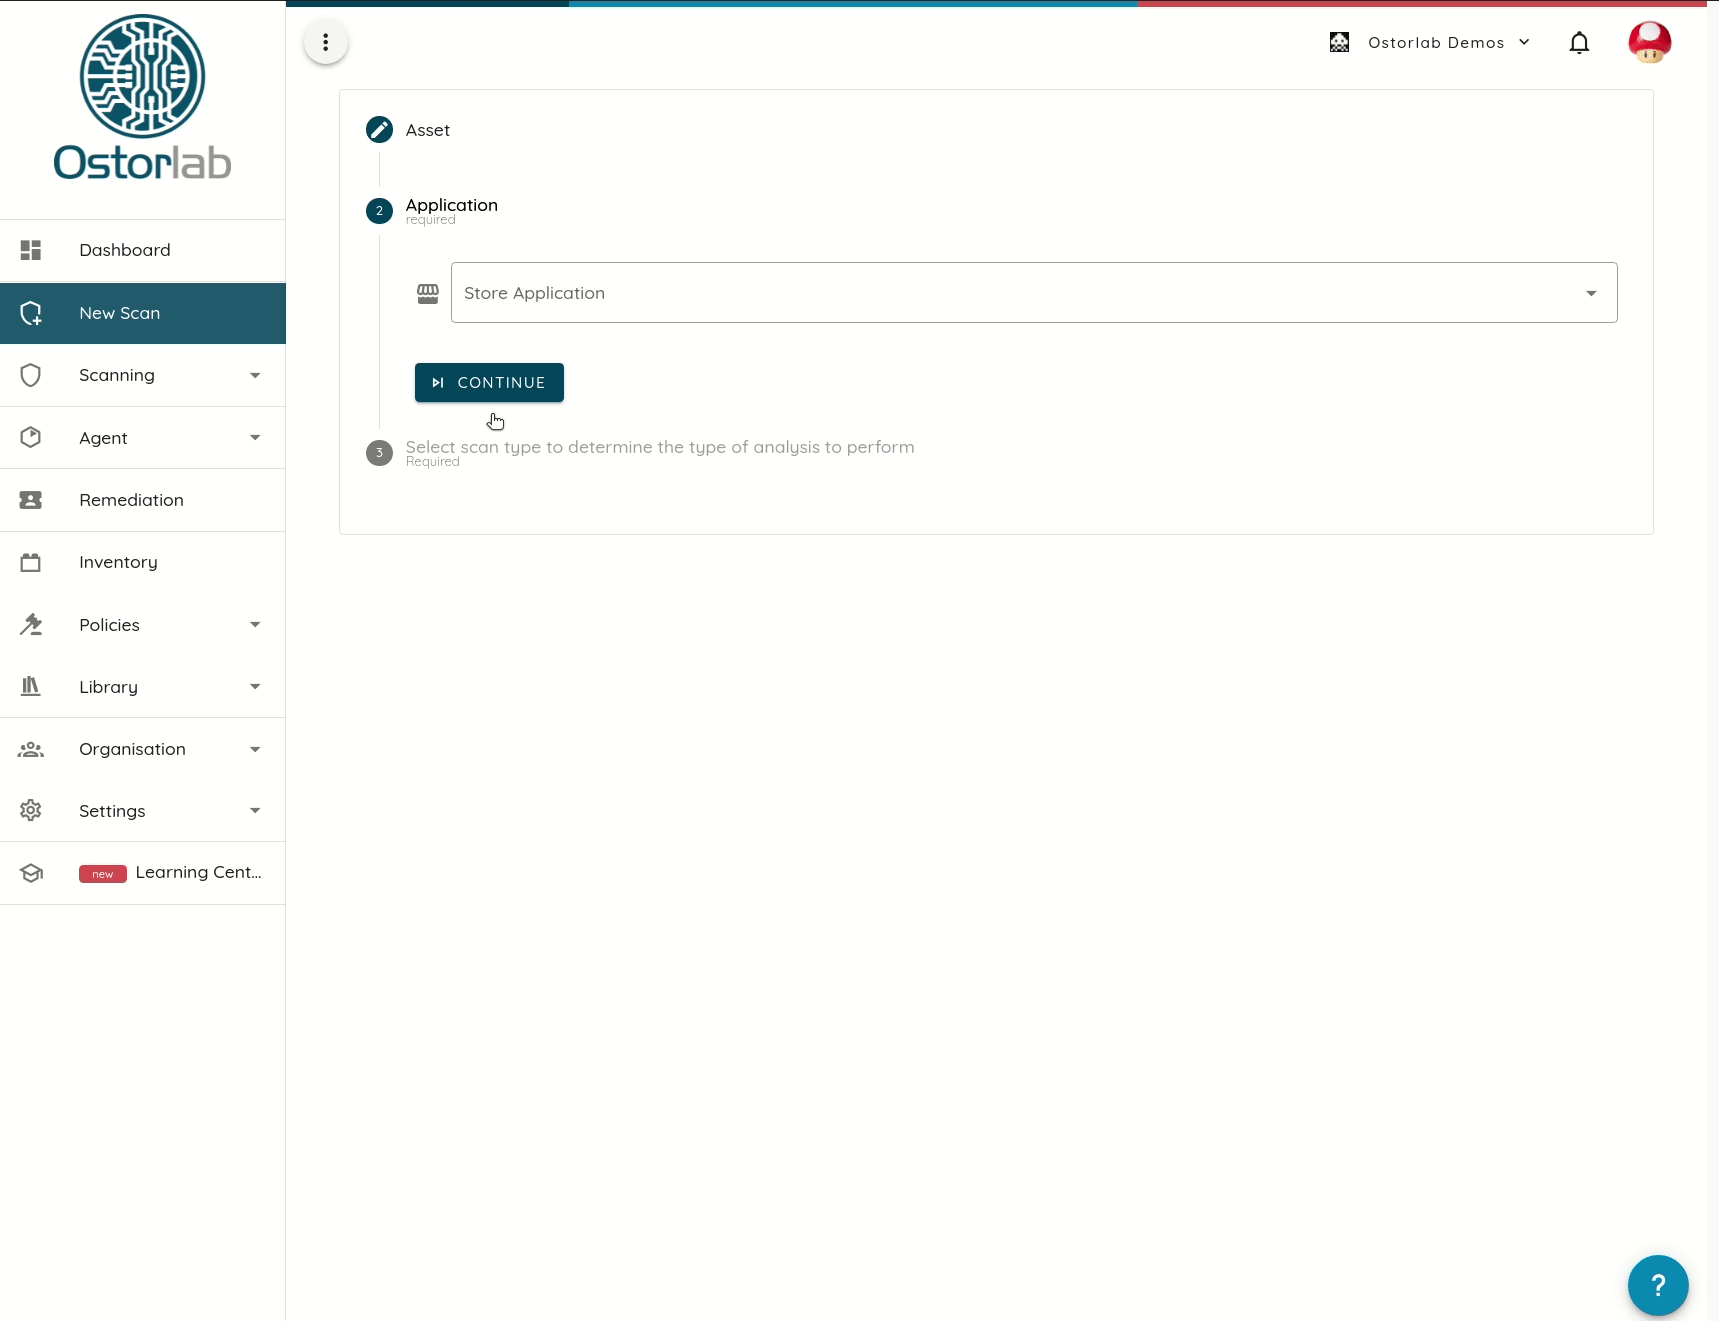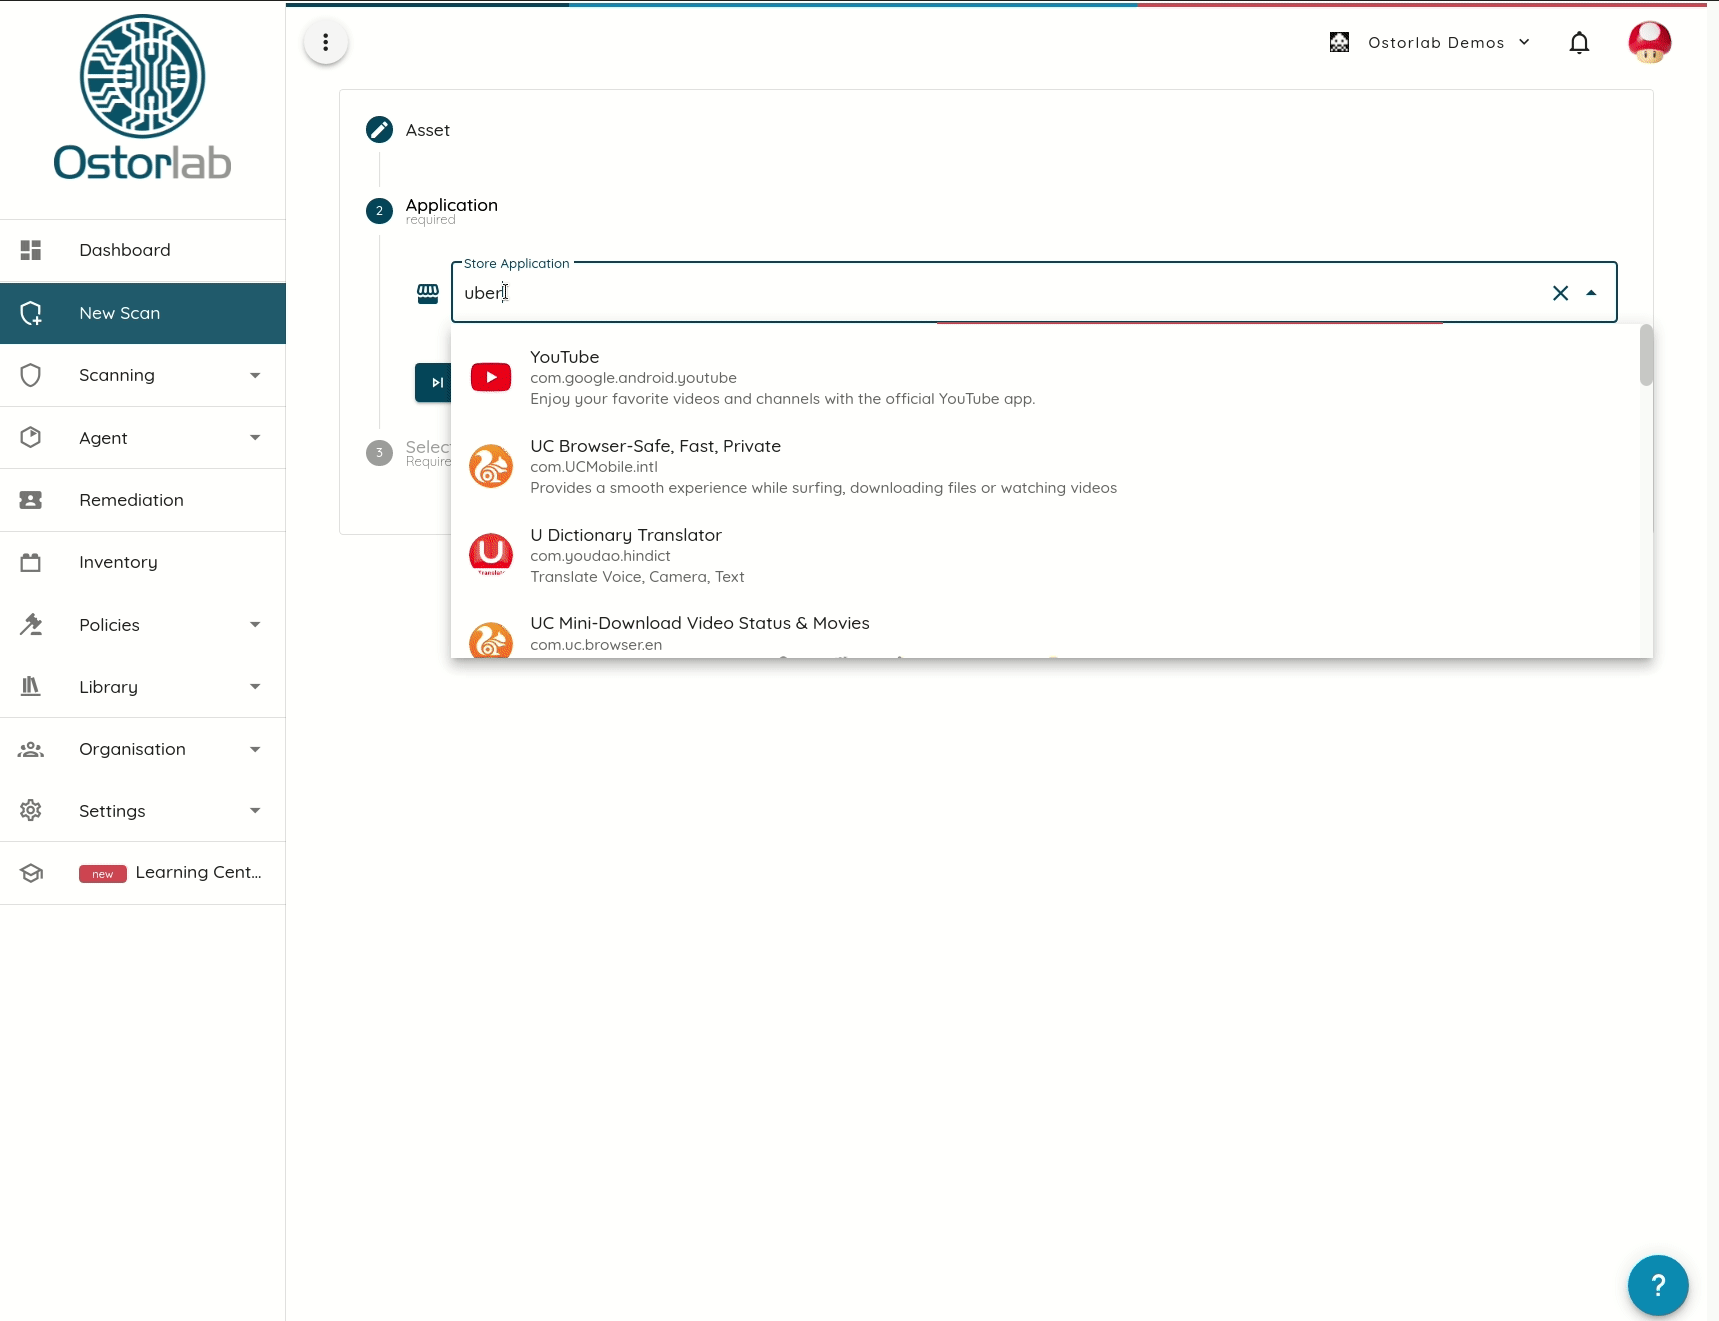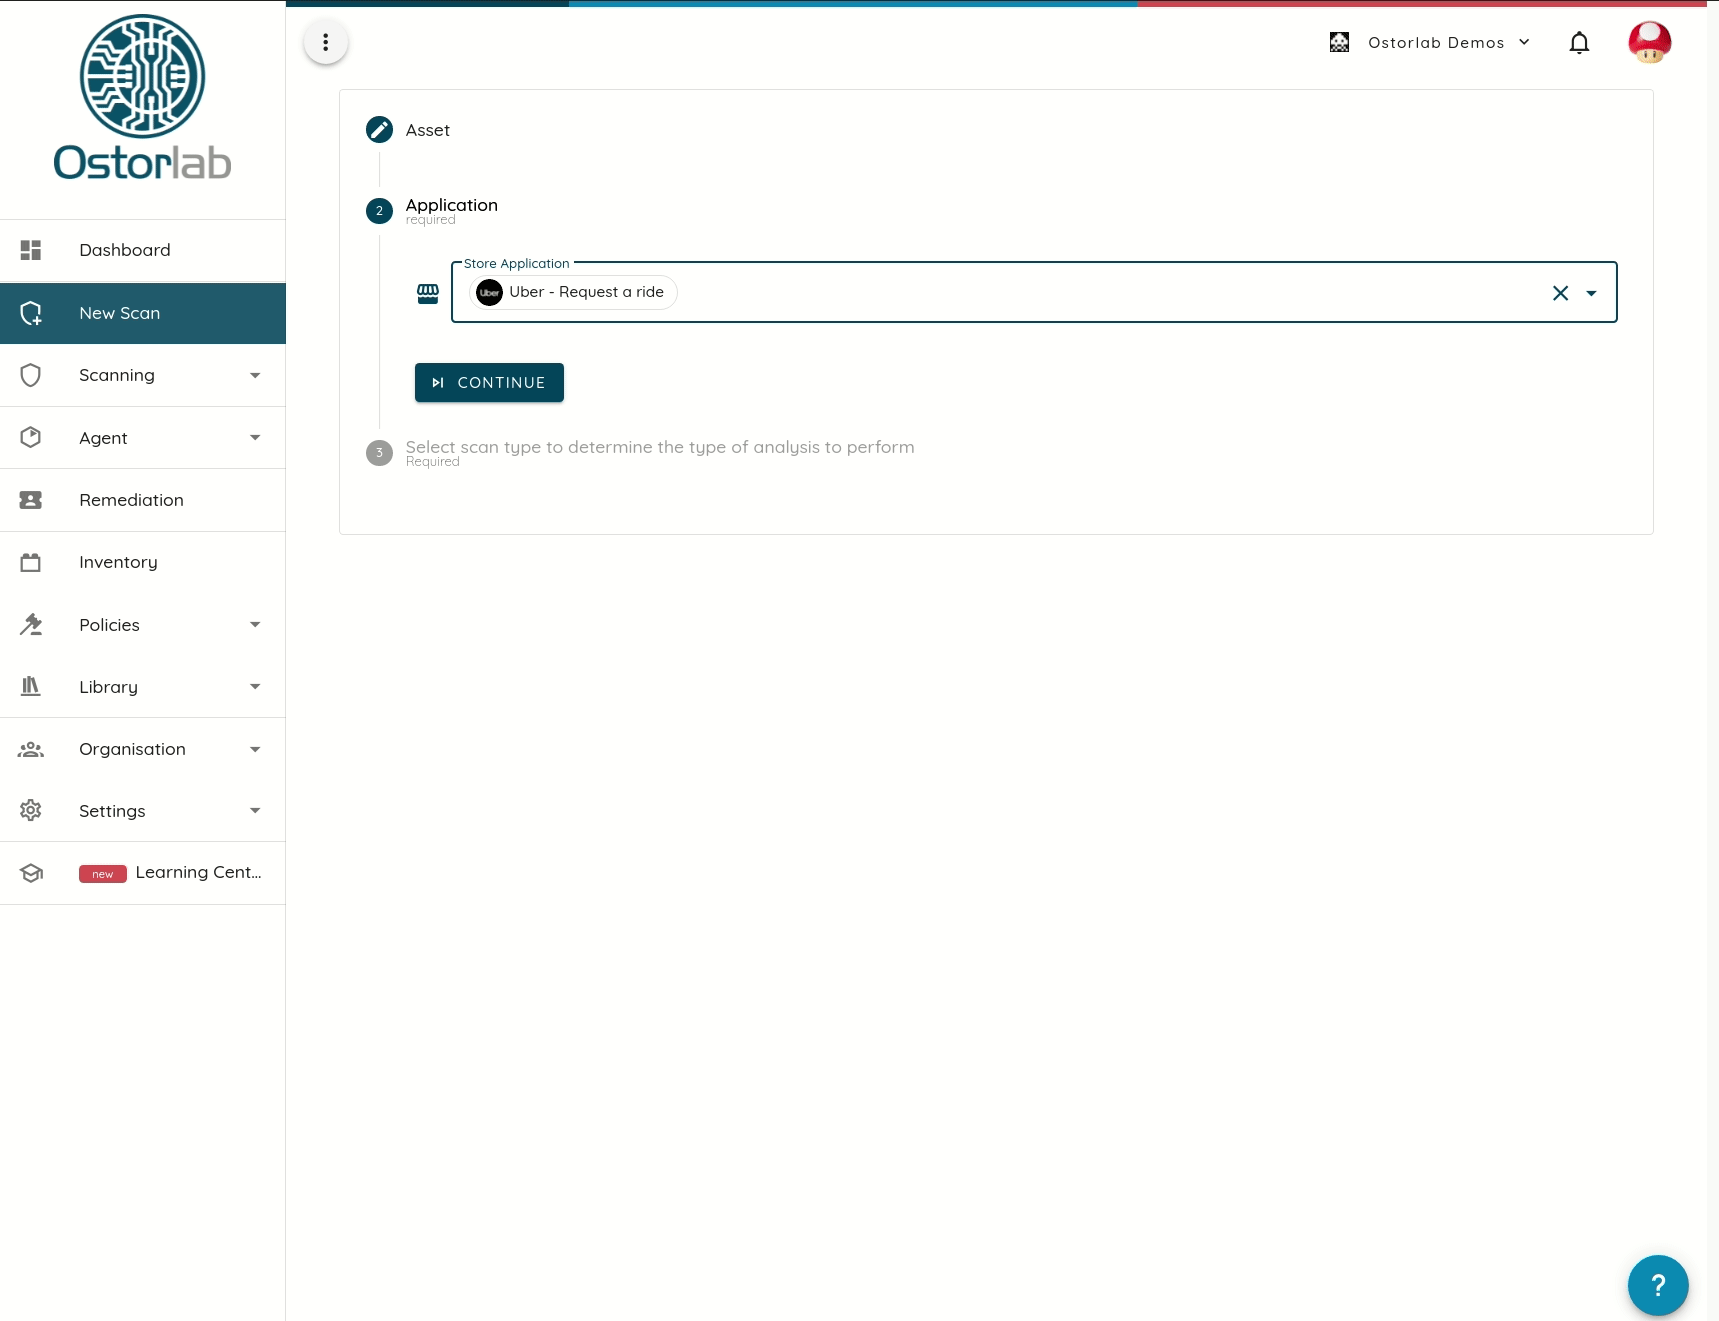
Ostorlab permet de scanner les applications directement depuis le store et contourne les restrictions liées aux appareils et à la géolocalisation.
Quelques autres fournisseurs prennent en charge l'accès au store. Certains souffrent de restrictions comme la prise en charge des appareils et des localisations.
Capacités d'analyse interactive
La détection des vulnérabilités ne s'arrête pas à l'exécution d'un scan et à la lecture des résultats. Le plus dur ne vient qu'ensuite, pour s'assurer que les problèmes sont corrigés.
Une part essentielle consiste à traquer les variantes, qui peuvent exister dans des composants tiers dont le code source n'est même pas accessible.
Un environnement d'analyse interactive s'avère utile pour permettre à l'équipe de comprendre les problèmes et d'en chercher de nouveaux.
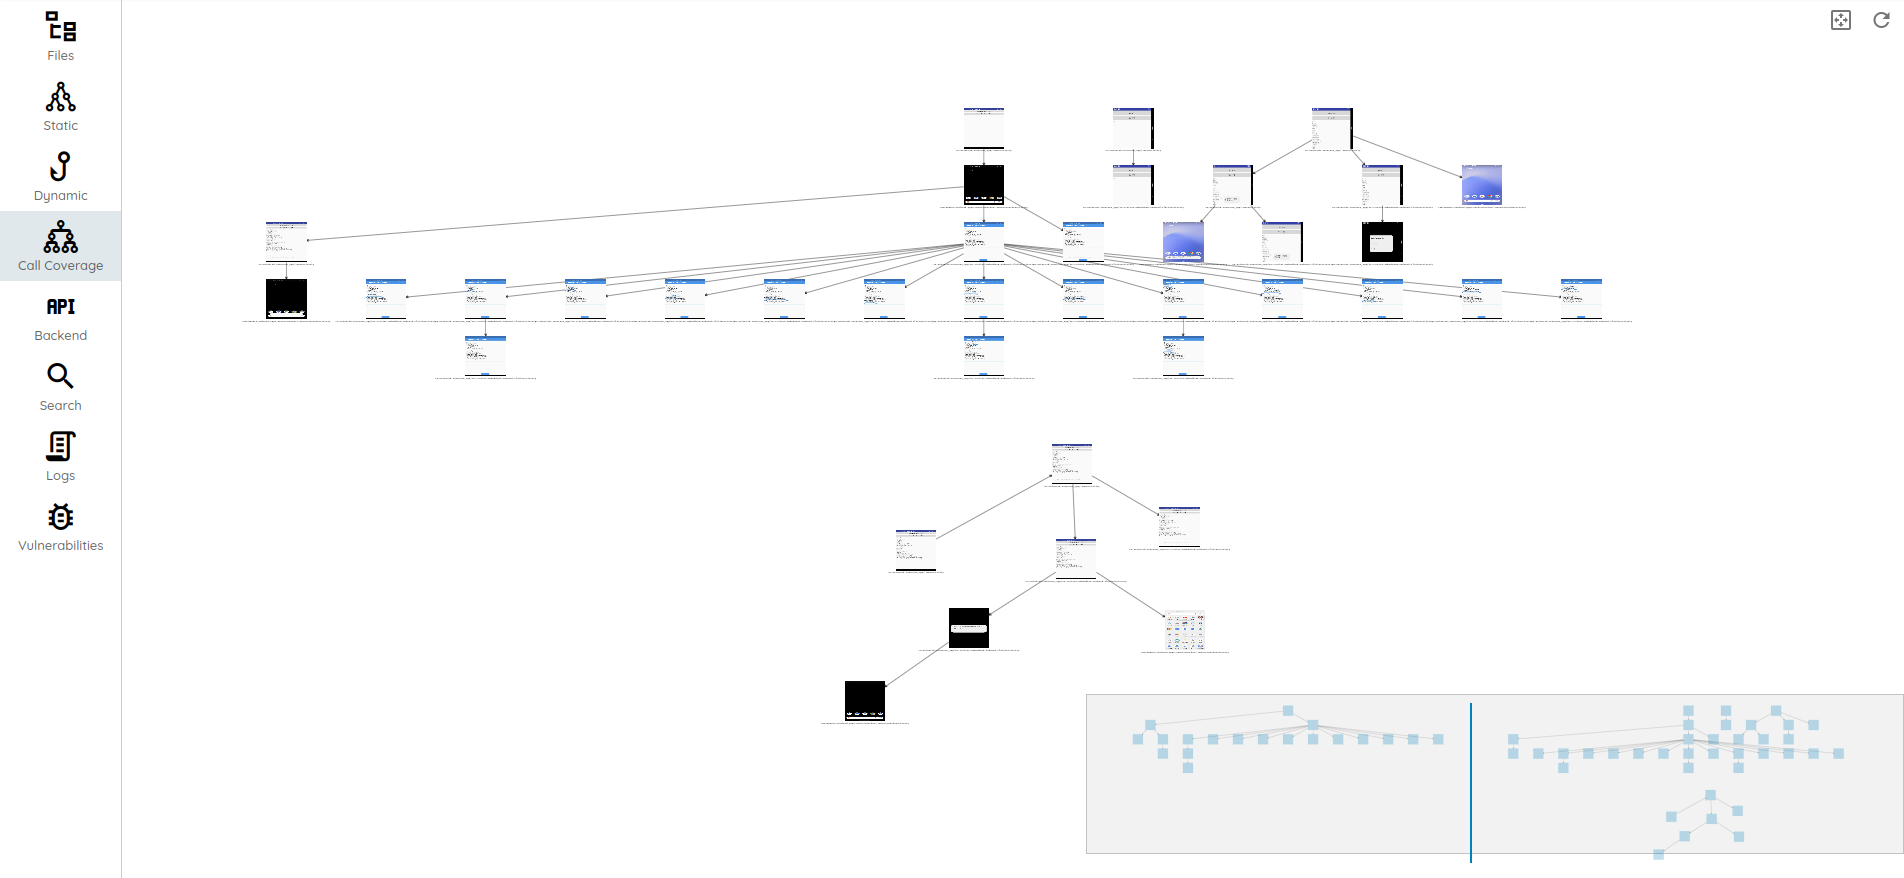
Ostorlab est fourni avec un environnement d'analyse qui permet de voir ce que les attaquants peuvent voir, notamment :
- le code source décompilé de l'application, y compris le code natif
- les traces d'appels,
- les dépendances extraites (véritable nomenclature logicielle),
- le trafic intercepté
- la génération d'interactions avec l'interface
- l'analyse du profil de risque des méthodes
- l'indexation du contenu pour une recherche rapide
- Et bien, bien, bien d'autres.
Capacités de remédiation
Corriger les vulnérabilités est difficile, chronophage et, franchement, pas une expérience agréable. Cela n'améliore pas votre produit et ne le rend pas plus attractif, mais cela peut paralyser une organisation.
Les équipes de sécurité doivent arbitrer entre temps et effort pour se concentrer sur l'essentiel, en tenant compte de la probabilité d'être ciblé, de la facilité de découverte et de l'impact.
Même s'il est excellent de corriger tous les problèmes, c'est pratiquement impossible en raison du volume considérable de vulnérabilités que les équipes de sécurité doivent traiter.
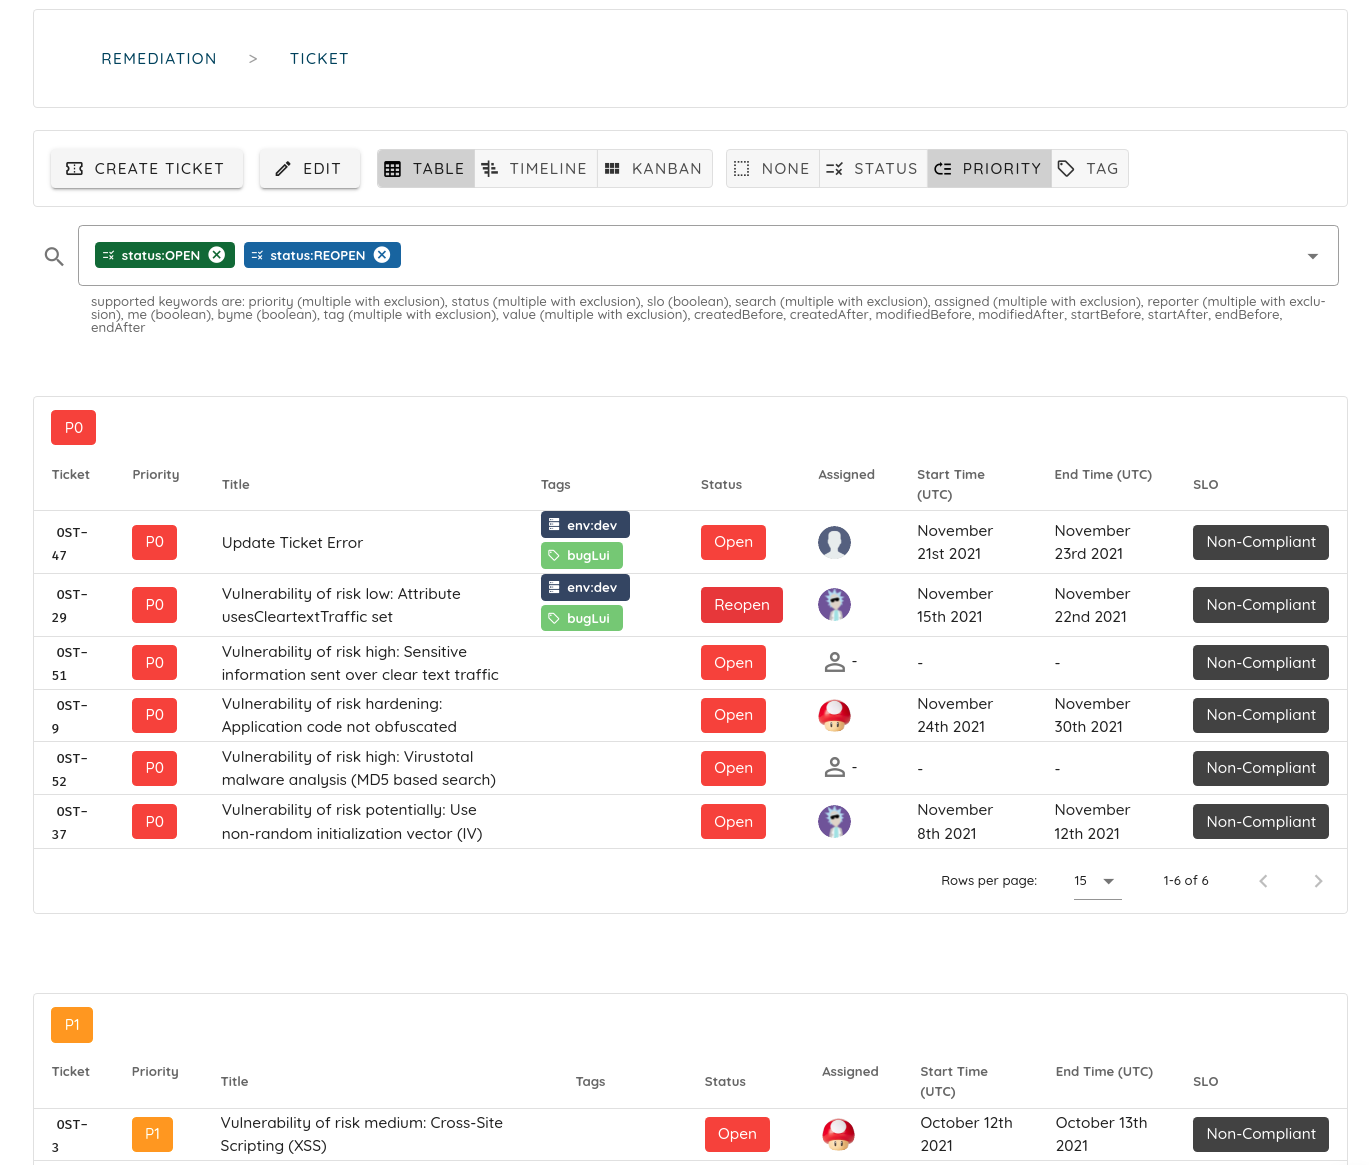
Ostorlab est le seul à être fourni avec des capacités qui répondent aux difficultés aiguës de la détection de vulnérabilités. Ces capacités incluent l'agrégation des vulnérabilités dans un seul ticket pour éviter le spam et la fatigue liée aux vulnérabilités. Il propose des paramètres de politique pour que rien ne soit oublié et conserve un historique des problèmes. Il peut aussi détecter les correctifs et marquer les problèmes comme exceptions ou faux positifs, afin d'éviter des rapports redondants à l'avenir.
Intégrations
Les intégrations de plateforme sont une autre fonctionnalité essentielle qui aide les équipes de sécurité et de développement à économiser du temps et des efforts, et à fournir ainsi une application meilleure et plus sûre.
Copier les résultats d'un scan dans un système de ticketing interne ou déclencher manuellement un scan à chaque nouvelle version peut vite devenir fastidieux, au point que l'on décide simplement de s'en passer.
Proposer des intégrations alignées sur l'outillage de l'équipe réduit la charge et améliore l'adoption de l'outil au sein d'une organisation.
Ostorlab offre la prise en charge la plus étendue, avec des intégrations comme Jira, Jenkins, Github Action et Gitlab.
Sécurité des comptes
Compte tenu de la nature des données qu'un scanner de vulnérabilités manipule, il est essentiel de garantir un accès sécurisé à la plateforme.
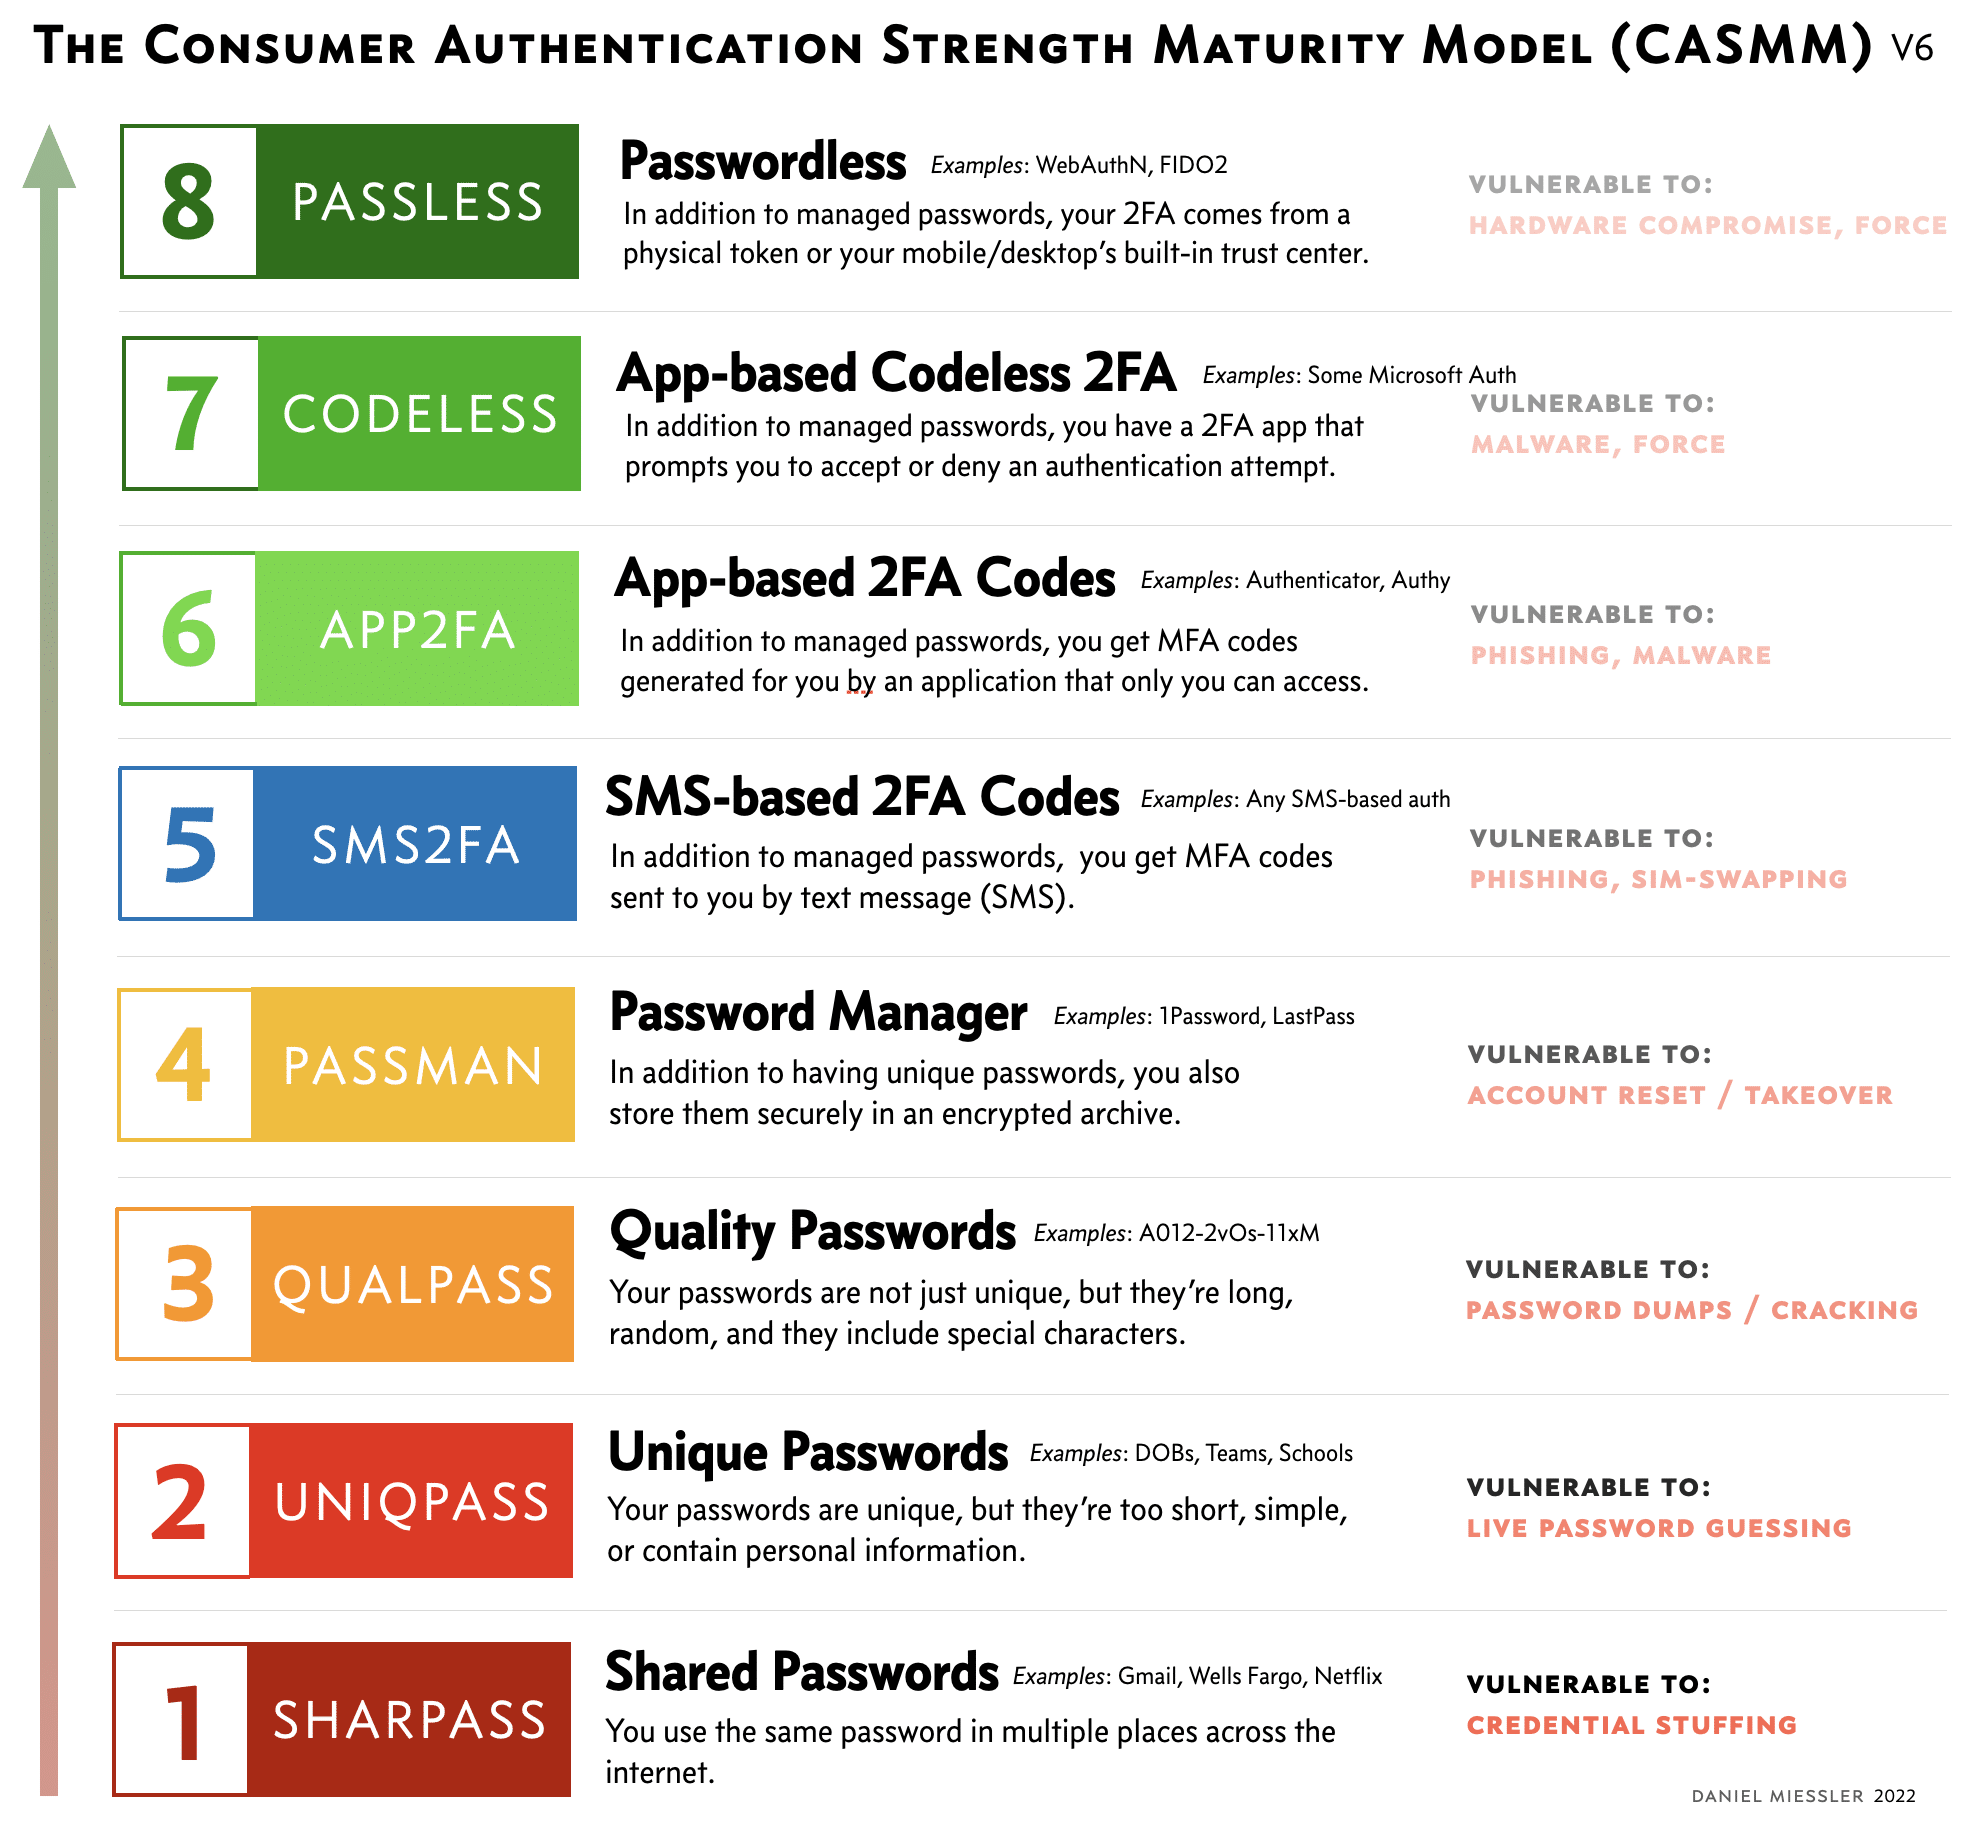
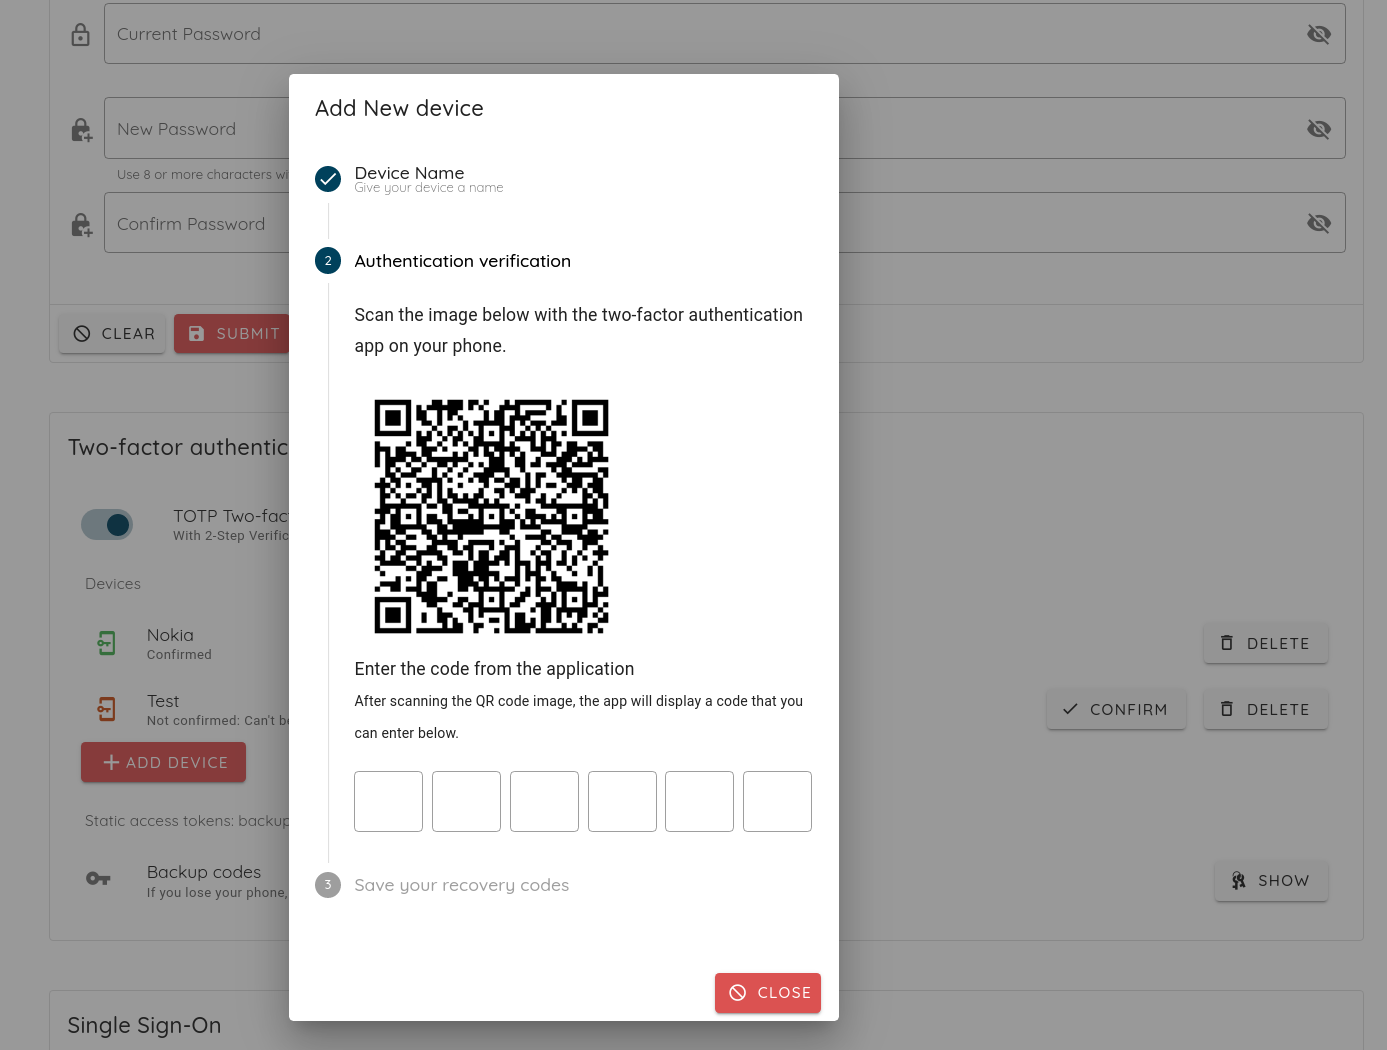
Des fonctionnalités comme la détection de force brute et l'OTP, avec des implémentations sécurisées comme TOPT ou HOTP, préviennent les attaques sur l'authentification.
La prise en charge de plusieurs organisations et équipes facilite la ségrégation des données et permet aux parties externes de n'accéder qu'aux données dont elles ont besoin.
Les grandes organisations dotées de fournisseurs d'authentification internes bénéficient d'une gestion centralisée des utilisateurs et d'un audit grâce à la prise en charge du SSO, avec des protocoles standardisés comme SAML ou OAuth2.0.
Ostorlab est la seule plateforme parmi toutes celles listées à offrir un accès OTP sécurisé, une intégration SAML et des capacités multi-équipes.
Extensibilité et au-delà de la détection figée
Donner à l'équipe de sécurité la possibilité de réutiliser l'infrastructure existante d'analyse de vulnérabilités pour détecter des vulnérabilités nouvelles ou des variantes fait gagner du temps.
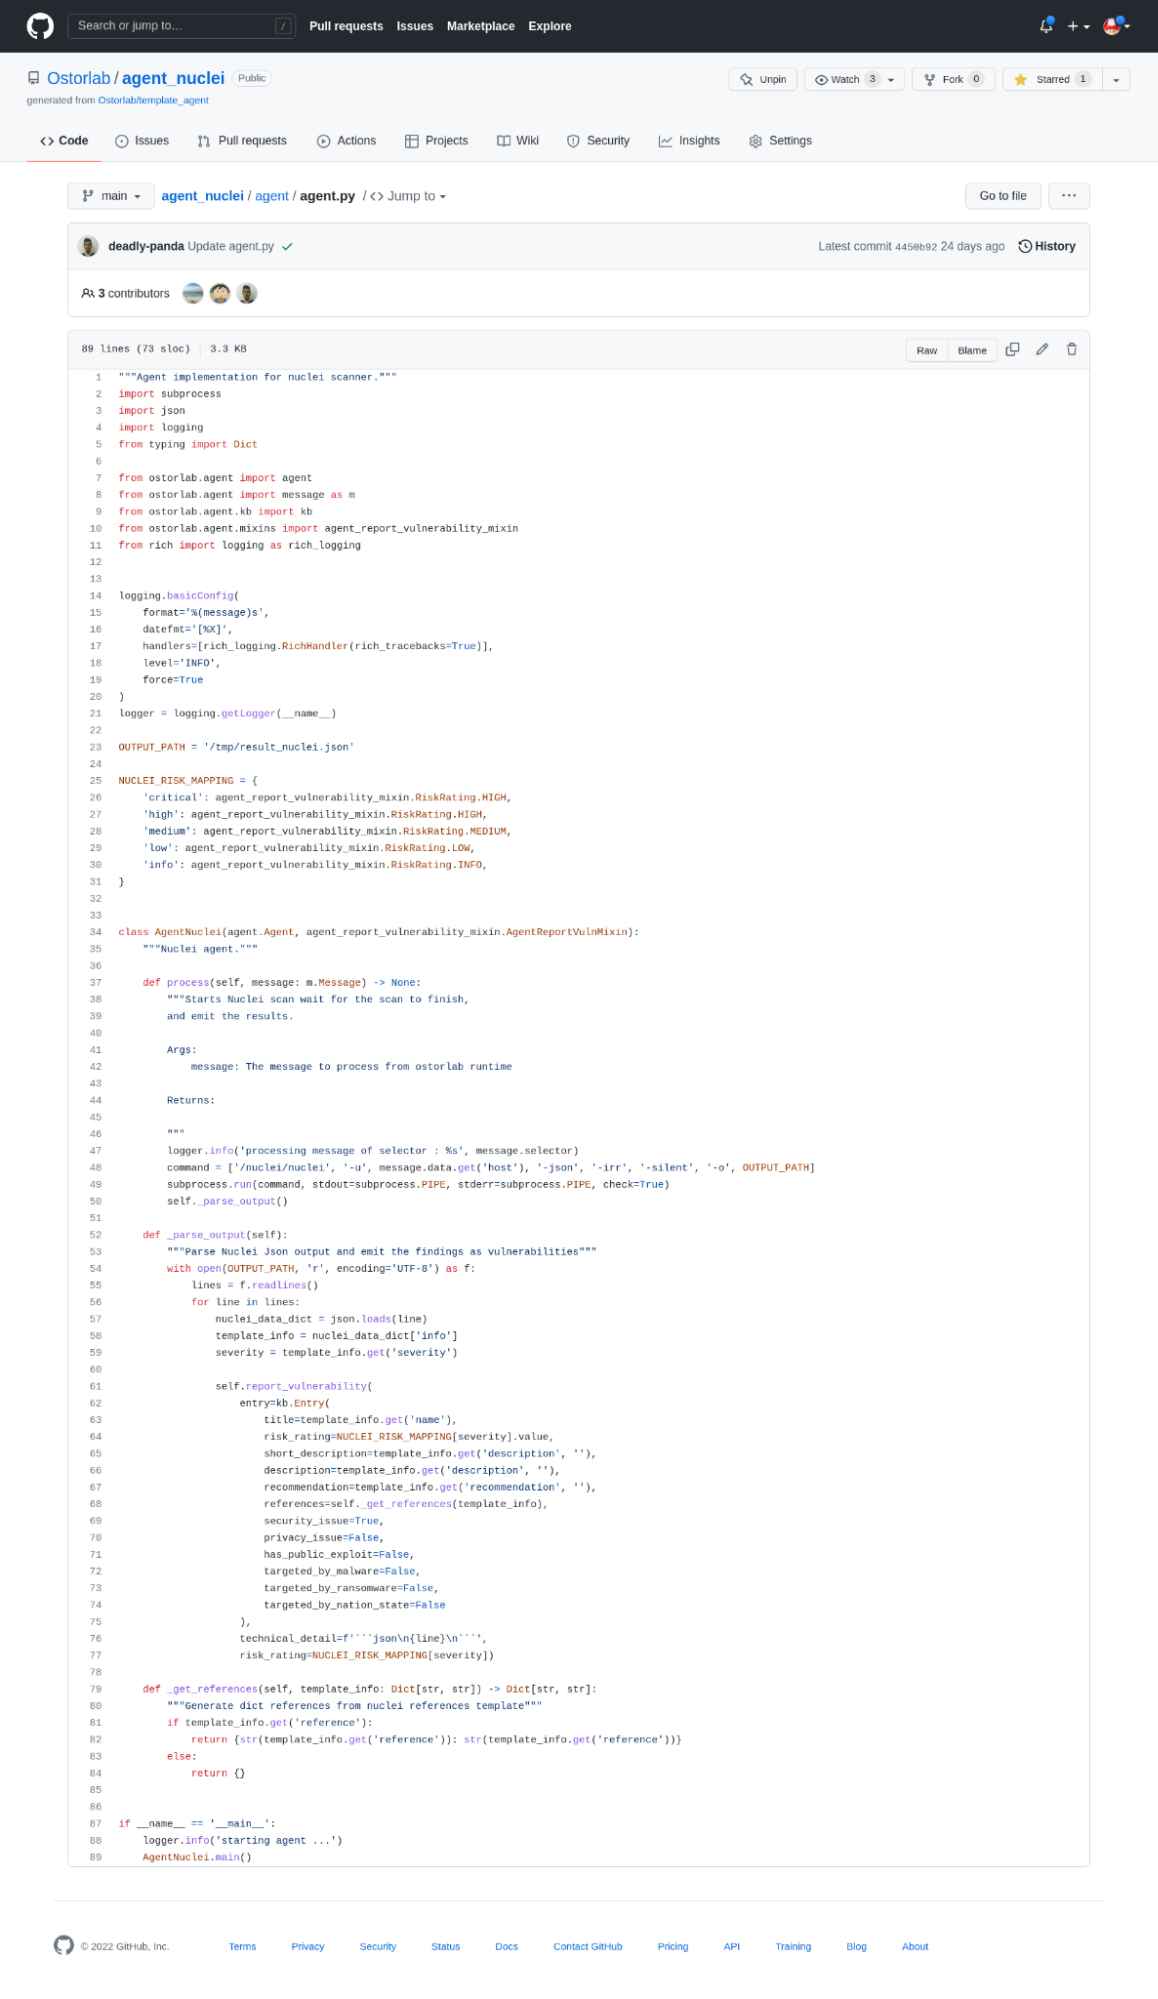
Cependant, construire sur une technologie propriétaire est souvent décourageant, car le travail réalisé est perdu lorsque l'équipe choisit une autre solution.
Ostorlab propose des intégrations extensibles 100 % open source. Il offre la flexibilité de continuer à utiliser d'autres plateformes si l'équipe le souhaite, sans perdre son travail ni ses efforts.
MobSF et Ostorlab sont les seules plateformes à offrir ce type de capacités d'extension, grâce à leurs moteurs open source.
Open source et soutien de la communauté
S'engager dans l'open source ne se limite pas à partager du code source. Il s'agit de soutenir une communauté pour répondre à un problème commun.
Depuis ses débuts, Ostorlab est une plateforme portée par la communauté qui offre des scans gratuits et illimités.
Nous avons publié la plateforme en open source avec pour mission de fournir un accès complet et sans restriction à toutes les capacités de détection.
En revanche, notre plateforme payante se concentre sur les fonctionnalités entreprise dont les grandes organisations ont besoin pour gagner du temps et des efforts, comme de puissantes capacités d'intégration et de remédiation.
Heureusement, Ostorlab n'est pas la seule plateforme à soutenir l'open source ; MobSF et NowSecure, avec leur soutien notable à Frida et Radare2, en sont d'autres excellents exemples.
Feuille de route
Ostorlab propose déjà une détection avancée, des environnements d'analyse, des intégrations robustes et des capacités de remédiation intelligentes. Cependant, nous continuons à travailler dur, enthousiastes à l'idée de toutes les nouvelles capacités que nous souhaitons ajouter.
L'objectif de cette année est d'améliorer considérablement nos capacités de détection des vulnérabilités grâce à notre projet open source. Nous avons terminé la première étape de création des briques que l'équipe et la communauté open source peuvent commencer à utiliser.
Nous visons également à automatiser entièrement les premières étapes de la construction d'un programme de gestion des vulnérabilités, afin d'offrir une vue meilleure et plus précise de l'infrastructure d'une organisation.
Les travaux incluront aussi l'amélioration de l'environnement d'analyse avec l'ajout de fonctionnalités d'audit en direct et d'un langage de recherche et de requêtage puissant.
Si vous voulez en savoir plus à mesure que nous les annonçons, vous pouvez nous suivre sur Twitter ou vous abonner à notre newsletter.
Tags :
autonomous