Ostorlab vs. NowSecure vs. MobSF vs. Immuniweb vs. AppKnox vs. Quixxi vs. Oversecured
Este artículo ofrece una visión completa de las soluciones de escaneo de seguridad móvil, a la vez que destaca lo que realmente las diferencia.
yevhsec1@ escribió en su blog una comparación muy completa de escáneres de seguridad de aplicaciones iOS,
en ios-apps-security-scanners-practical-comparison
El blog de yevhsec1@ se centró en el aspecto de la detección y repasó los resultados de los escaneos en varias aplicaciones iOS
conocidas por ser vulnerables.
Aunque el artículo recomendaba Ostorlab, solo abordó de forma superficial las diferencias reales entre las plataformas, su cobertura y sus verdaderas capacidades.
En este artículo esperamos ofrecer una visión más completa y, al mismo tiempo, destacar lo que realmente diferencia a Ostorlab de las plataformas existentes, además de sus capacidades de detección mejoradas.
| Ostorlab | Nowsecure | MobSF | ImmuniWeb | Appknox | Quixxi | Oversecured | |
|---|---|---|---|---|---|---|---|
| Compatibilidad con frameworks | Nativo y multiplataforma (Crodova, React Native, Flutter, Xamarin ...) | Nativo | Nativo | Nativo | Nativo | Nativo | Nativo |
| Análisis de taint estático: | Yes |
Desconocido | No | No | Desconocido | Desconocido | Yes |
| Análisis de binarios | Yes |
Yes |
Yes |
Yes |
Yes |
Yes |
Solo Android |
| Análisis de código fuente | No | No | No | No | Desconocido | No | Solo iOS |
| Dependencias obsoletas | Yes |
Desconocido | No | No | No | No | No |
| Cadena de suministro | Yes |
Desconocido | No | No | No | No | No |
| Secretos | Yes |
No | No | No | No | No | No |
| Análisis de terceros | Yes |
Yes |
Yes |
Yes |
Yes |
No | No |
| Comprobaciones de privacidad | Yes |
Yes |
Yes |
No | Desconocido | No | No |
| Análisis dinámico | Yes |
Yes |
Yes |
Yes |
Yes |
No | No |
| Interacción manual con el dispositivo | No | No | Yes |
No | Yes |
No | No |
| Interacción automatizada con el dispositivo | Yes |
Yes |
No | No | No | No | No |
| Compatibilidad con SSL pinning | Yes |
Desconocido | No | No | Desconocido | No | No |
| Pruebas autenticadas | Yes |
No | No | No | Desconocido | No | No |
| Compatibilidad con OTP | Yes |
No | No | No | Desconocido | No | No |
| Escaneo del backend | Yes |
Yes |
Yes |
Yes |
Yes |
No | No |
| Monitorización | Yes |
Yes |
No | Desconocido | Desconocido | No | No |
| Escaneo directo desde la tienda | Yes |
Yes |
No | Yes |
Desconocido | No | No |
| Servicios de pruebas de penetración | No | Yes |
No | Yes |
Yes |
No | No |
| Análisis manual | Yes |
No | Yes |
No | Yes |
No | No |
| Extensibilidad | Yes |
No | Yes |
No | No | No | No |
| Corrección / Agregación de vulnerabilidades | Yes |
No | No | No | No | No | No |
| Panel | Yes |
Yes |
No | Yes |
Yes |
No | No |
| Integraciones de CI/CD | Yes |
Yes |
Yes |
No | Desconocido | No | Yes |
| Integraciones de ticketing | Yes |
No | No | No | Desconocido | No | No |
| Integraciones con IDE | No | Desconocido | No | No | Desconocido | No | No |
| OTP | Yes |
No | No | Desconocido | No | No | No |
| SAML | Yes |
Desconocido | No | Desconocido | Desconocido | No | No |
| Compatibilidad con equipos | Yes |
No | No | Desconocido | Desconocido | No | No |
| Código abierto | Escáner y agentes de Ostorlab | Frida y Radare2 | Yes |
No | No | No | No |
Capacidades de detección
Detectar vulnerabilidades es el núcleo de lo que se espera de los escáneres de vulnerabilidades. Para evaluar los escáneres de vulnerabilidades de aplicaciones móviles, hay varios atributos críticos que conviene examinar.
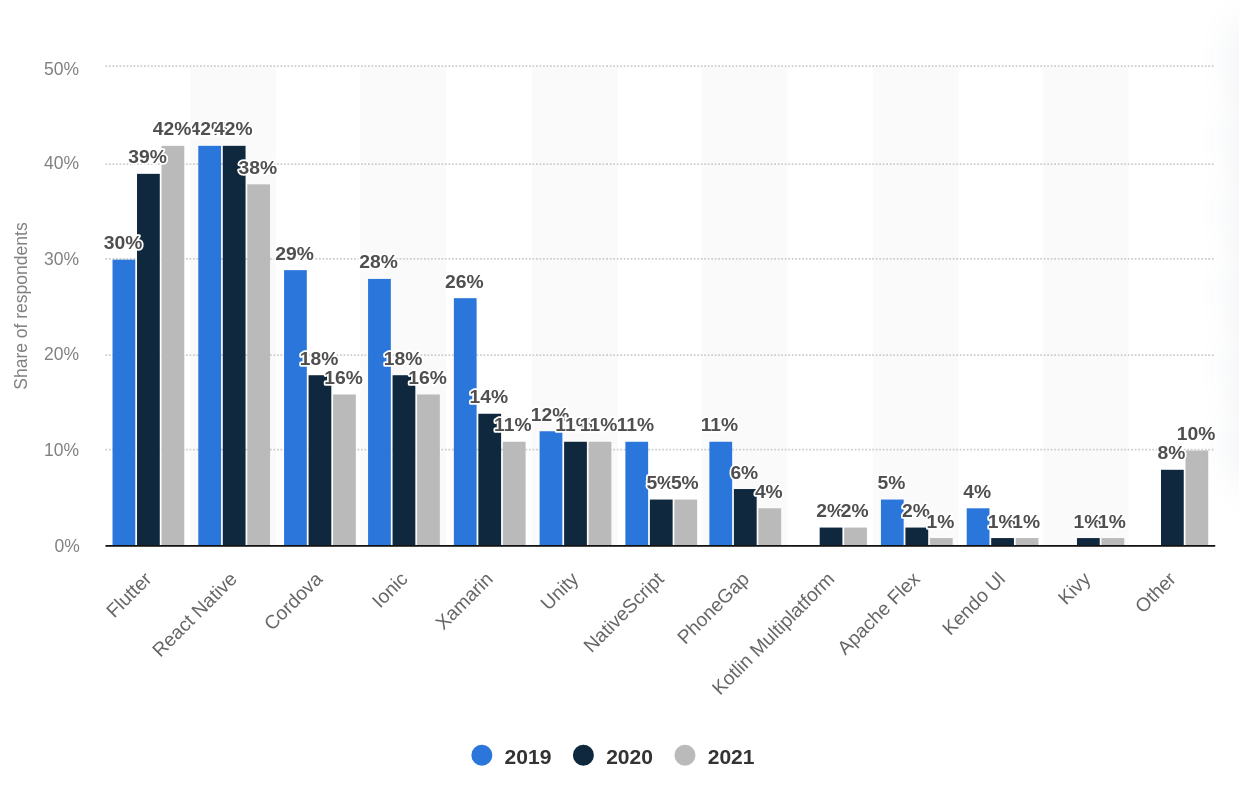
El primero es la cobertura de compatibilidad con frameworks. Las aplicaciones móviles tienen un ecosistema rico, con pilas tecnológicas diversas y una amplia variedad de superficies de ataque. Desde Java nativo en Android, Swift y Objective C en iOS, hasta plataformas multiplataforma como React Native, Flutter, Cordova o Xamarin.
Los frameworks multiplataforma han ganado popularidad en los últimos años, especialmente Flutter, y es crítico para la detección que la plataforma entienda el framework y su funcionamiento interno.
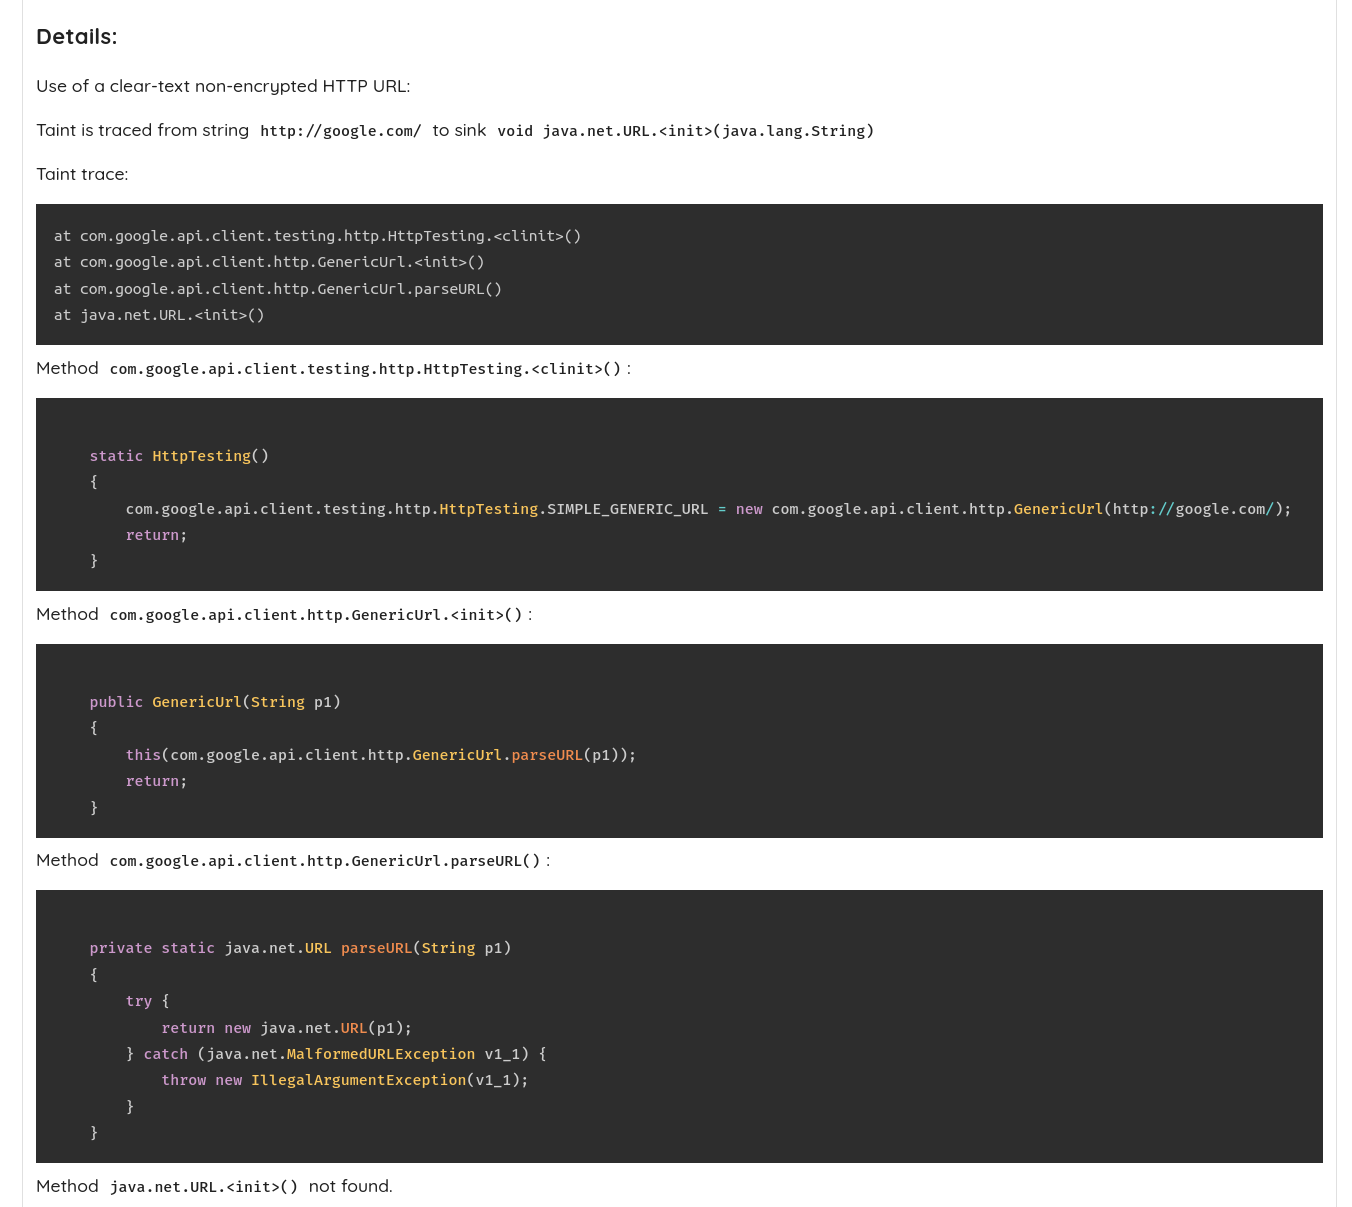
Un segundo atributo es la capacidad y la precisión del análisis de taint estático. El análisis de taint es una funcionalidad básica que permite encontrar vulnerabilidades complejas que abarcan largas rutas de código. El análisis de taint es potente y consume muchos recursos, y exige comprender los matices de las distintas plataformas para permitir una detección precisa.
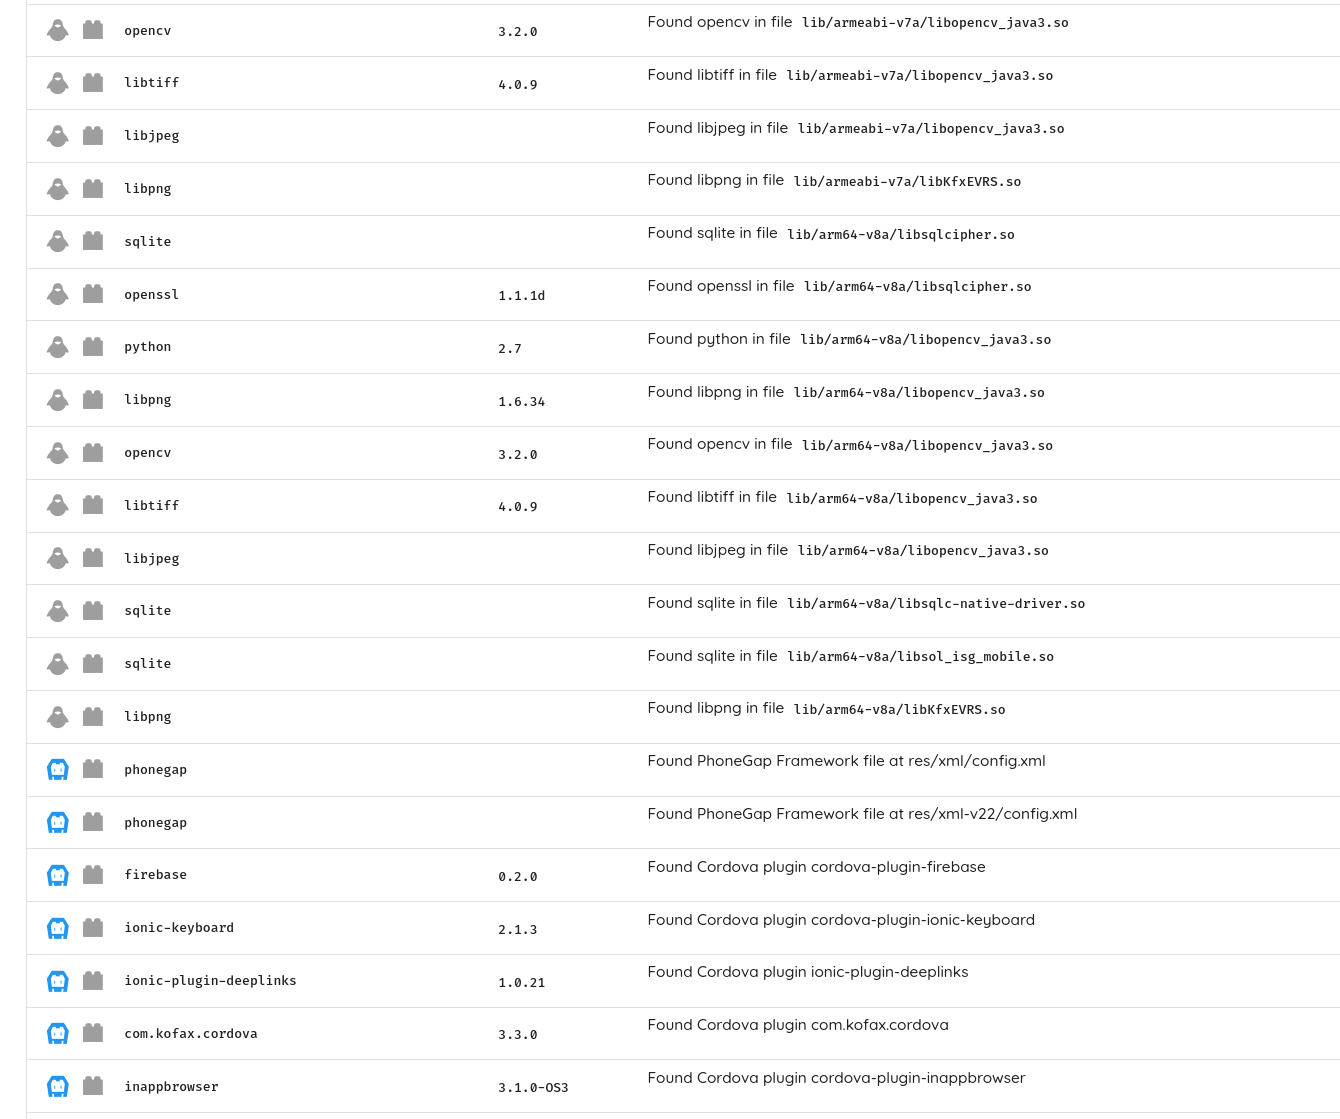
Otros atributos incluyen la detección de dependencias vulnerables obsoletas, incluidas las compiladas de forma estática, que abarca tanto los problemas conocidos como los desconocidos (sin CVE).
La detección de vulnerabilidades de la cadena de suministro también es crítica, como la confusión de dependencias. Esta clase de vulnerabilidad es típica de las aplicaciones basadas en Javascript y se ha convertido en un objetivo favorito de los atacantes.
Los secretos y las claves incrustadas en el código, el análisis de terceros y las comprobaciones de privacidad también son verificaciones críticas que conviene examinar.
Por último, es imprescindible contar con análisis dinámico para detectar problemas complejos que pueden estar ocultos o ser difíciles de encontrar por la ofuscación, la reflexión de código o la carga remota de código.
Un análisis dinámico potente requiere compatibilidad con TLS y SSL pinning, pruebas autenticadas, incluida la compatibilidad con OTP, y escaneo del backend.
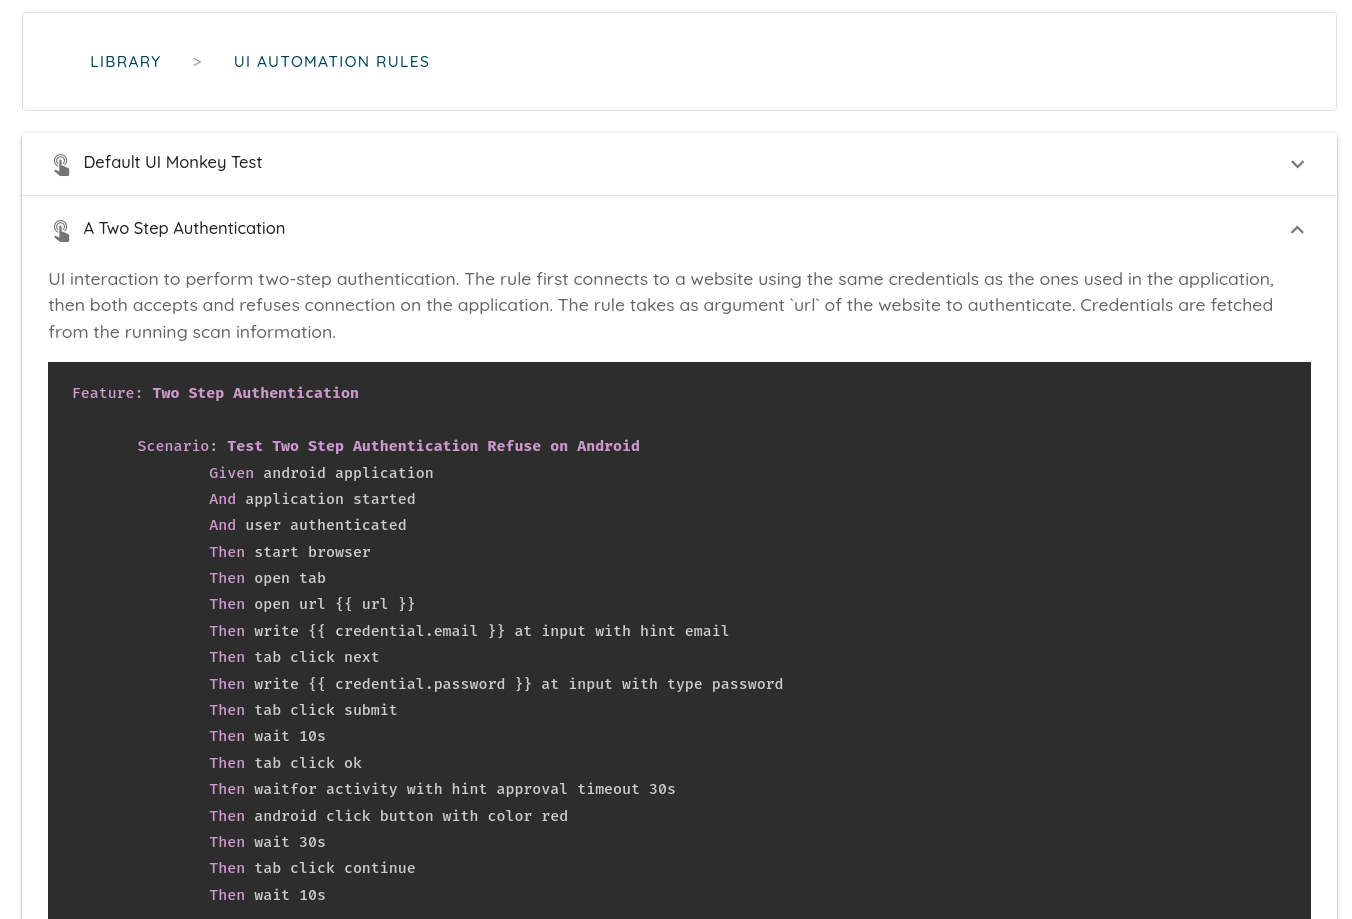
En todos estos ámbitos, Ostorlab cumple todos los requisitos: ofrece capacidades avanzadas de análisis de taint, detecta dependencias obsoletas, incluidas las compiladas de forma estática, detecta secretos y los valida, y permite un análisis dinámico completo con pruebas autenticadas, compatibilidad con OTP, interceptación de tráfico y comprobaciones de la cadena de suministro.
Monitorización
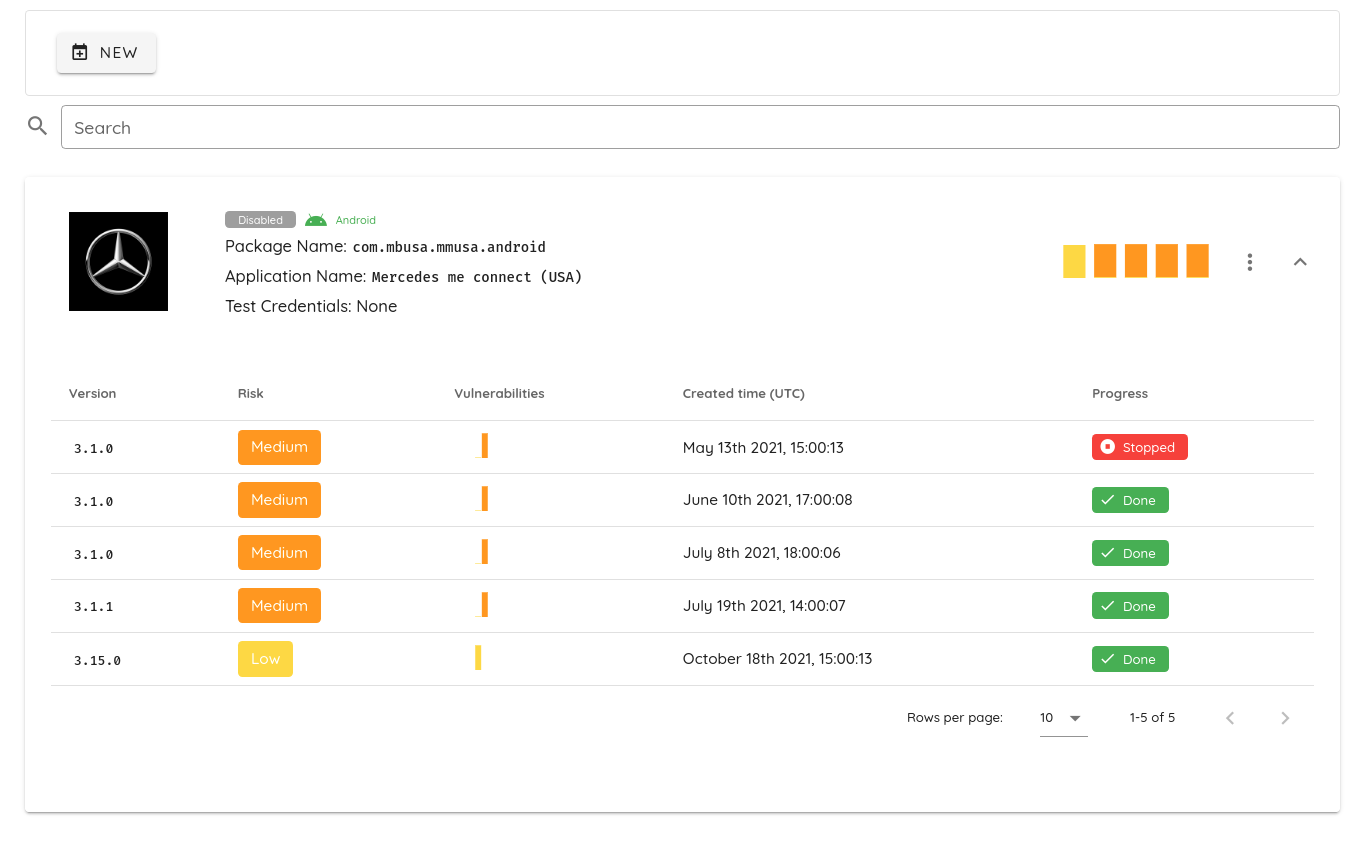
Una funcionalidad crítica de los escáneres de vulnerabilidades de aplicaciones móviles es su capacidad de ahorrar tiempo para centrarse en tareas complejas. Un aspecto clave es permitir la monitorización continua de una aplicación, ya sea desde la tienda o integrándose con plataformas de CI/CD como Jenkins o Github Actions.
NowSecure y Ostorlab son los únicos escáneres que admiten la monitorización continua de aplicaciones en ambas plataformas (Android e iOS).
Acceso a la tienda
Además de la monitorización, el acceso a la tienda ofrece una experiencia cómoda a los usuarios y ayuda a ahorrar tiempo al garantizar el escaneo de los artefactos reales de producción.
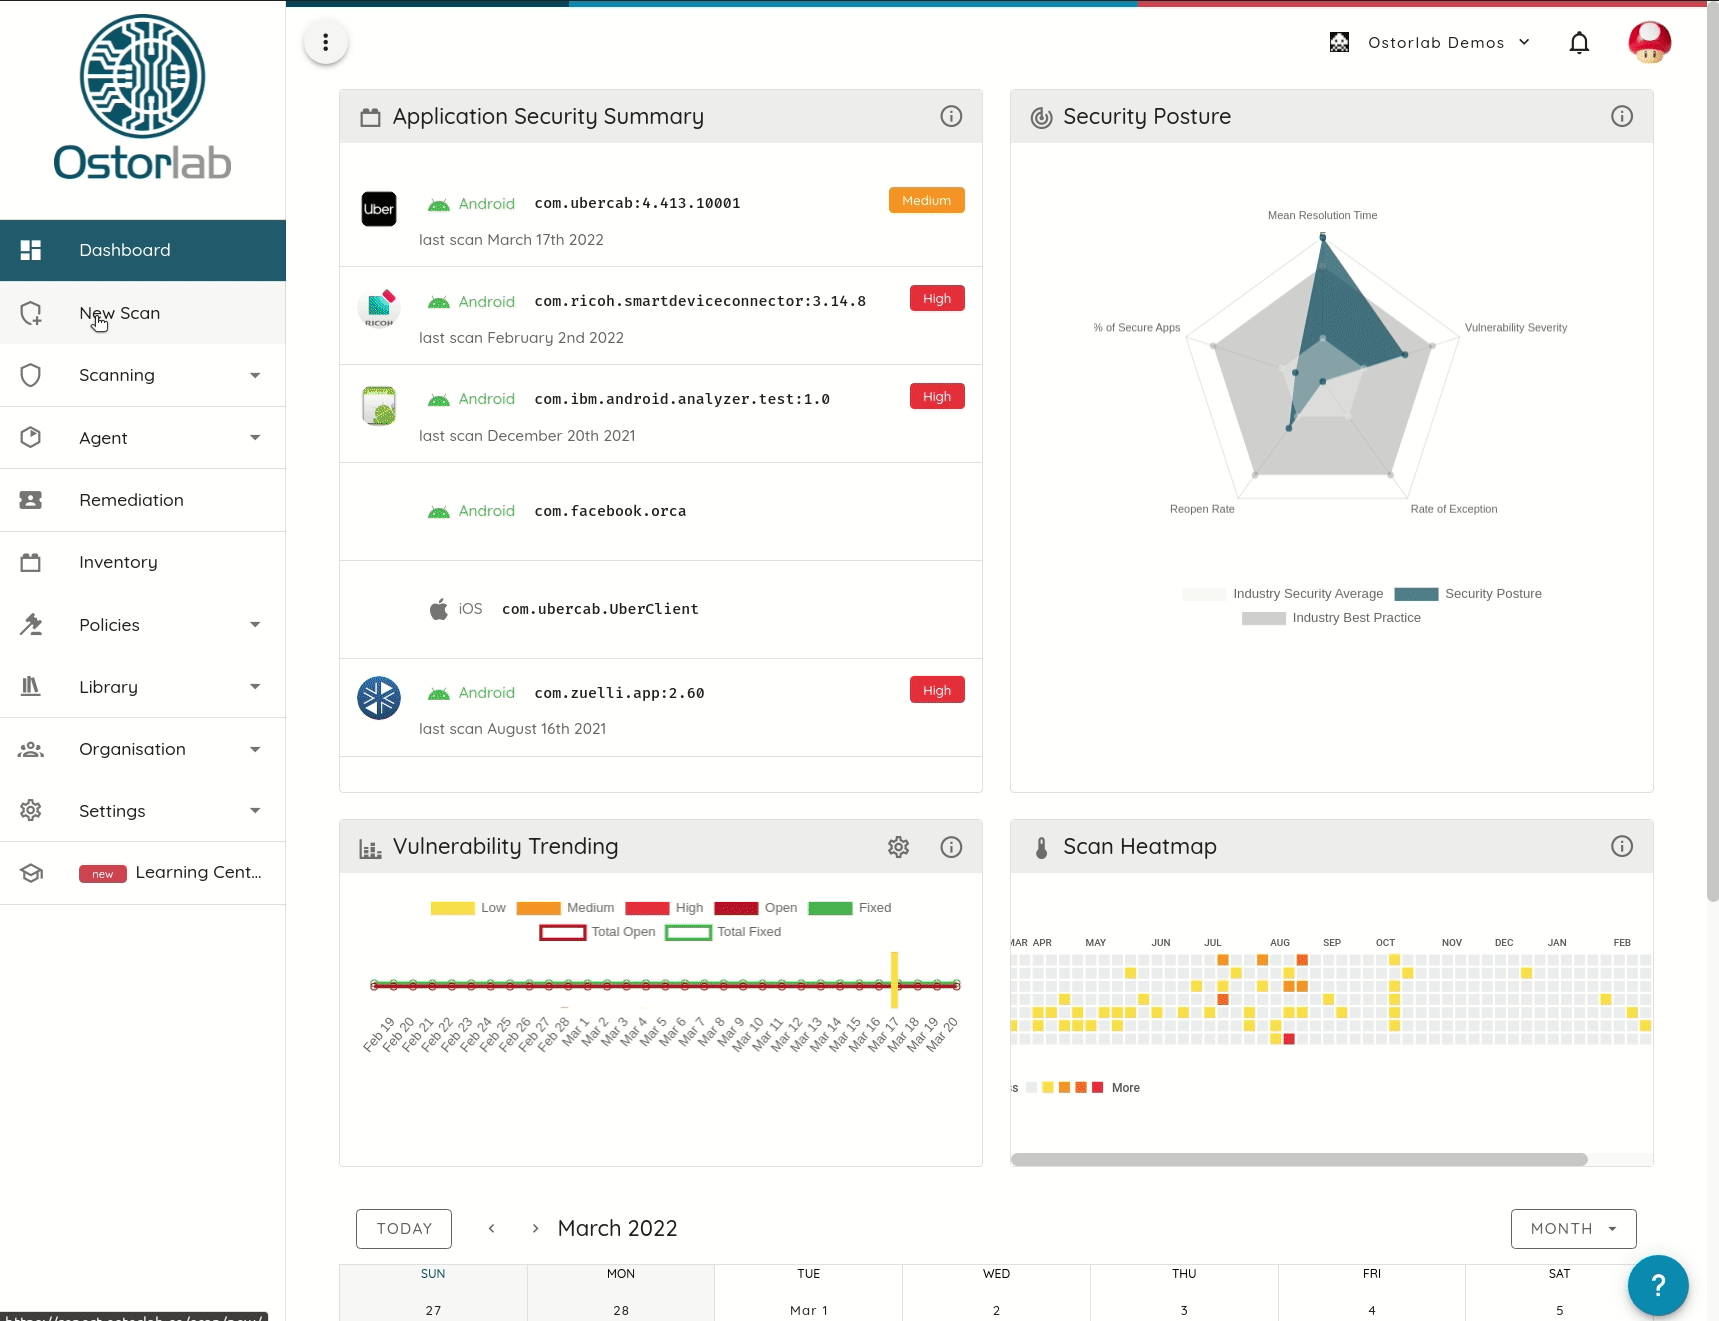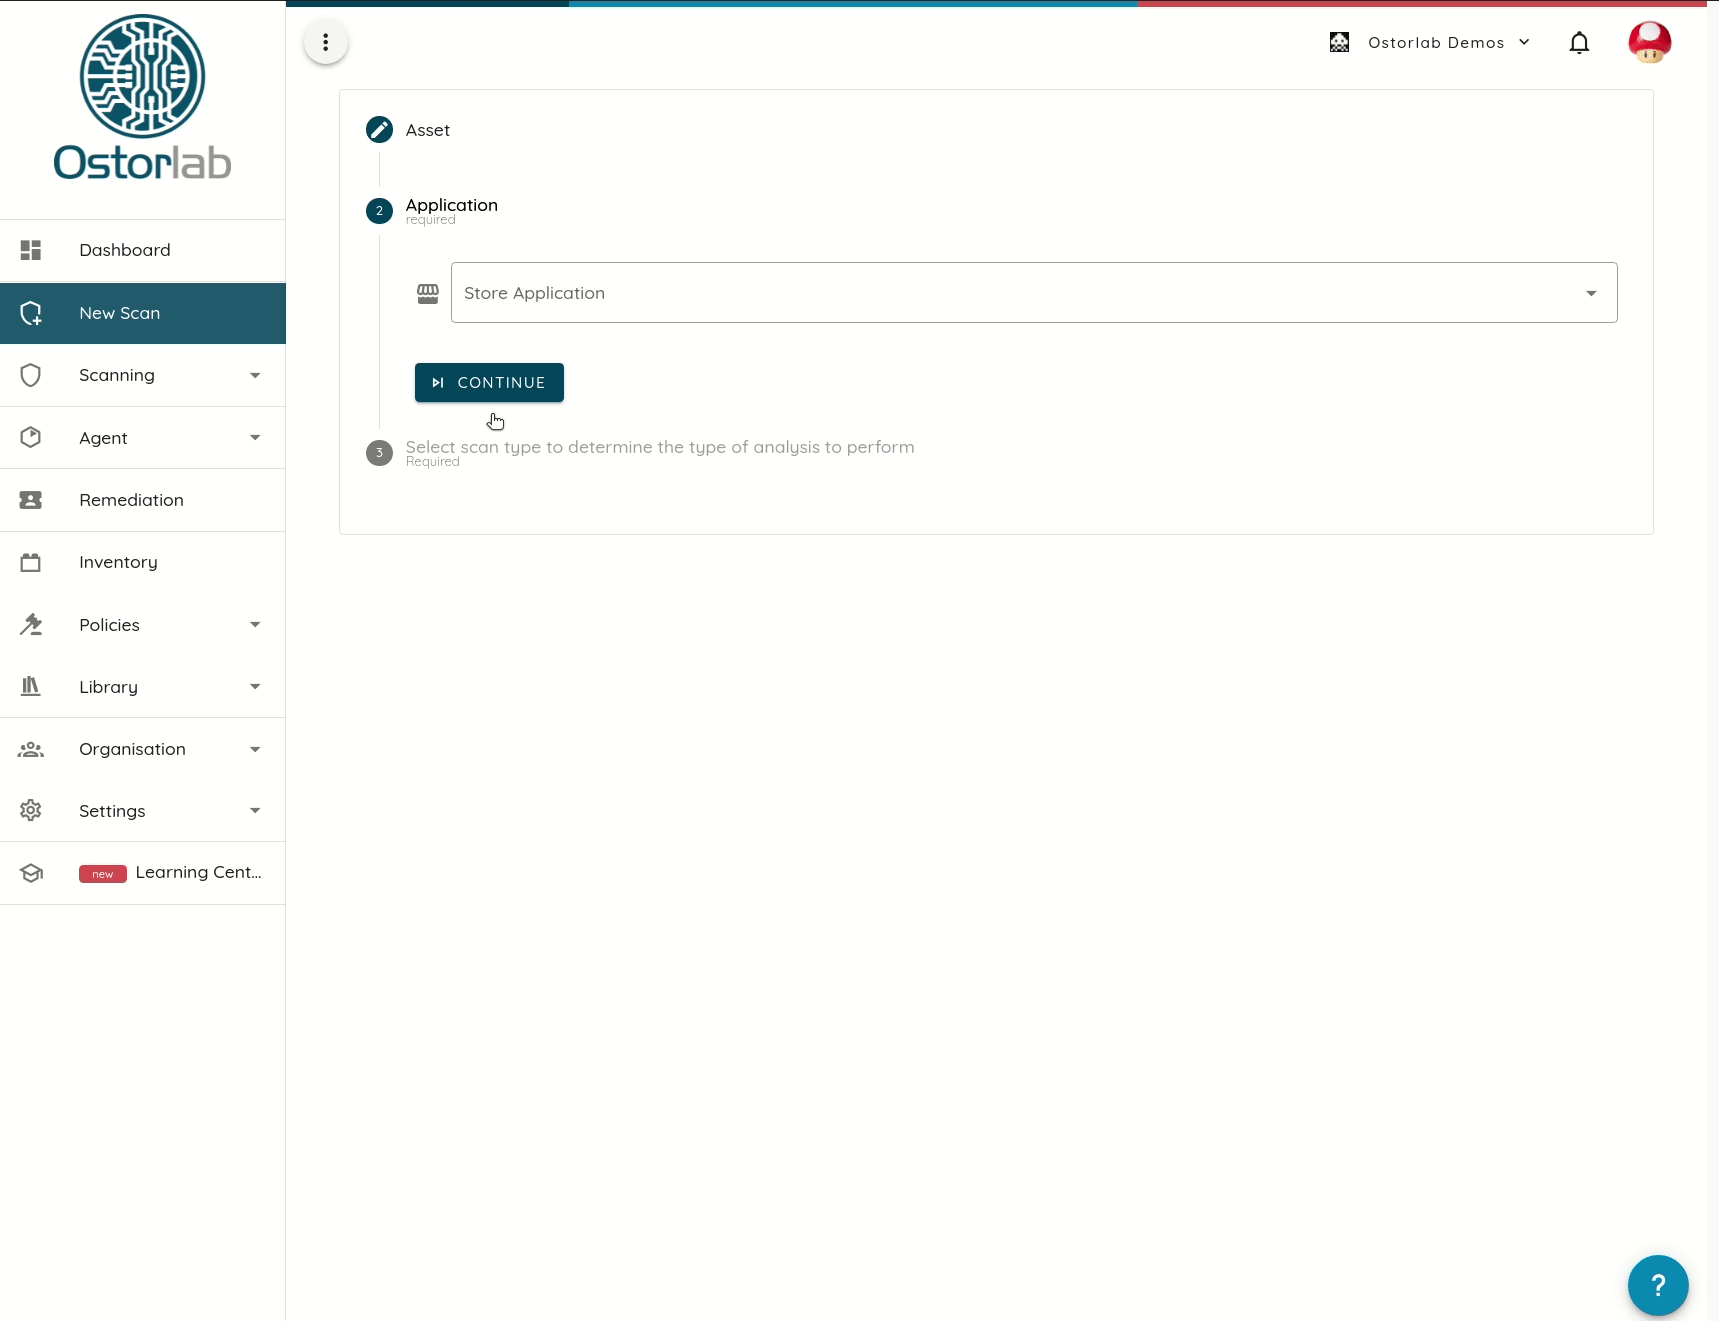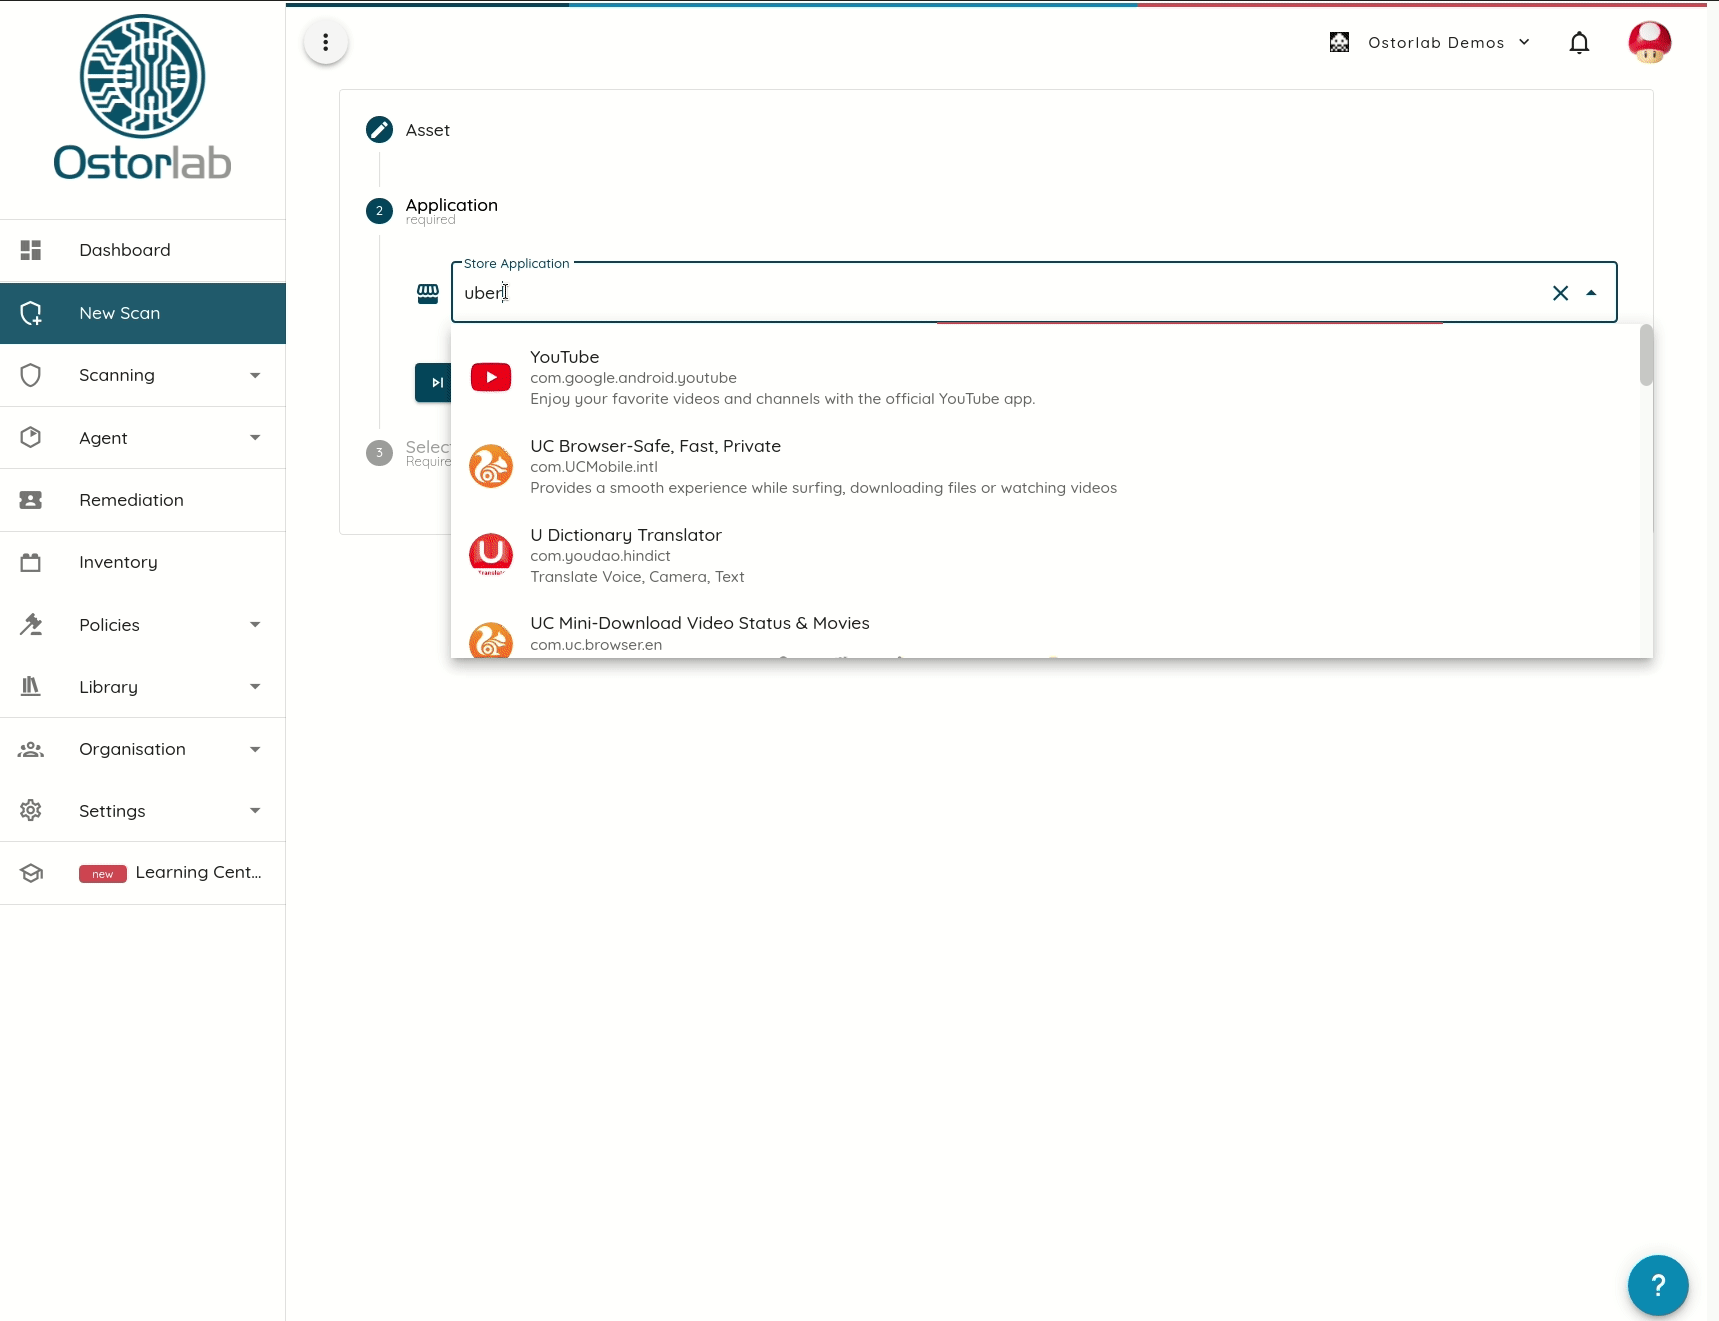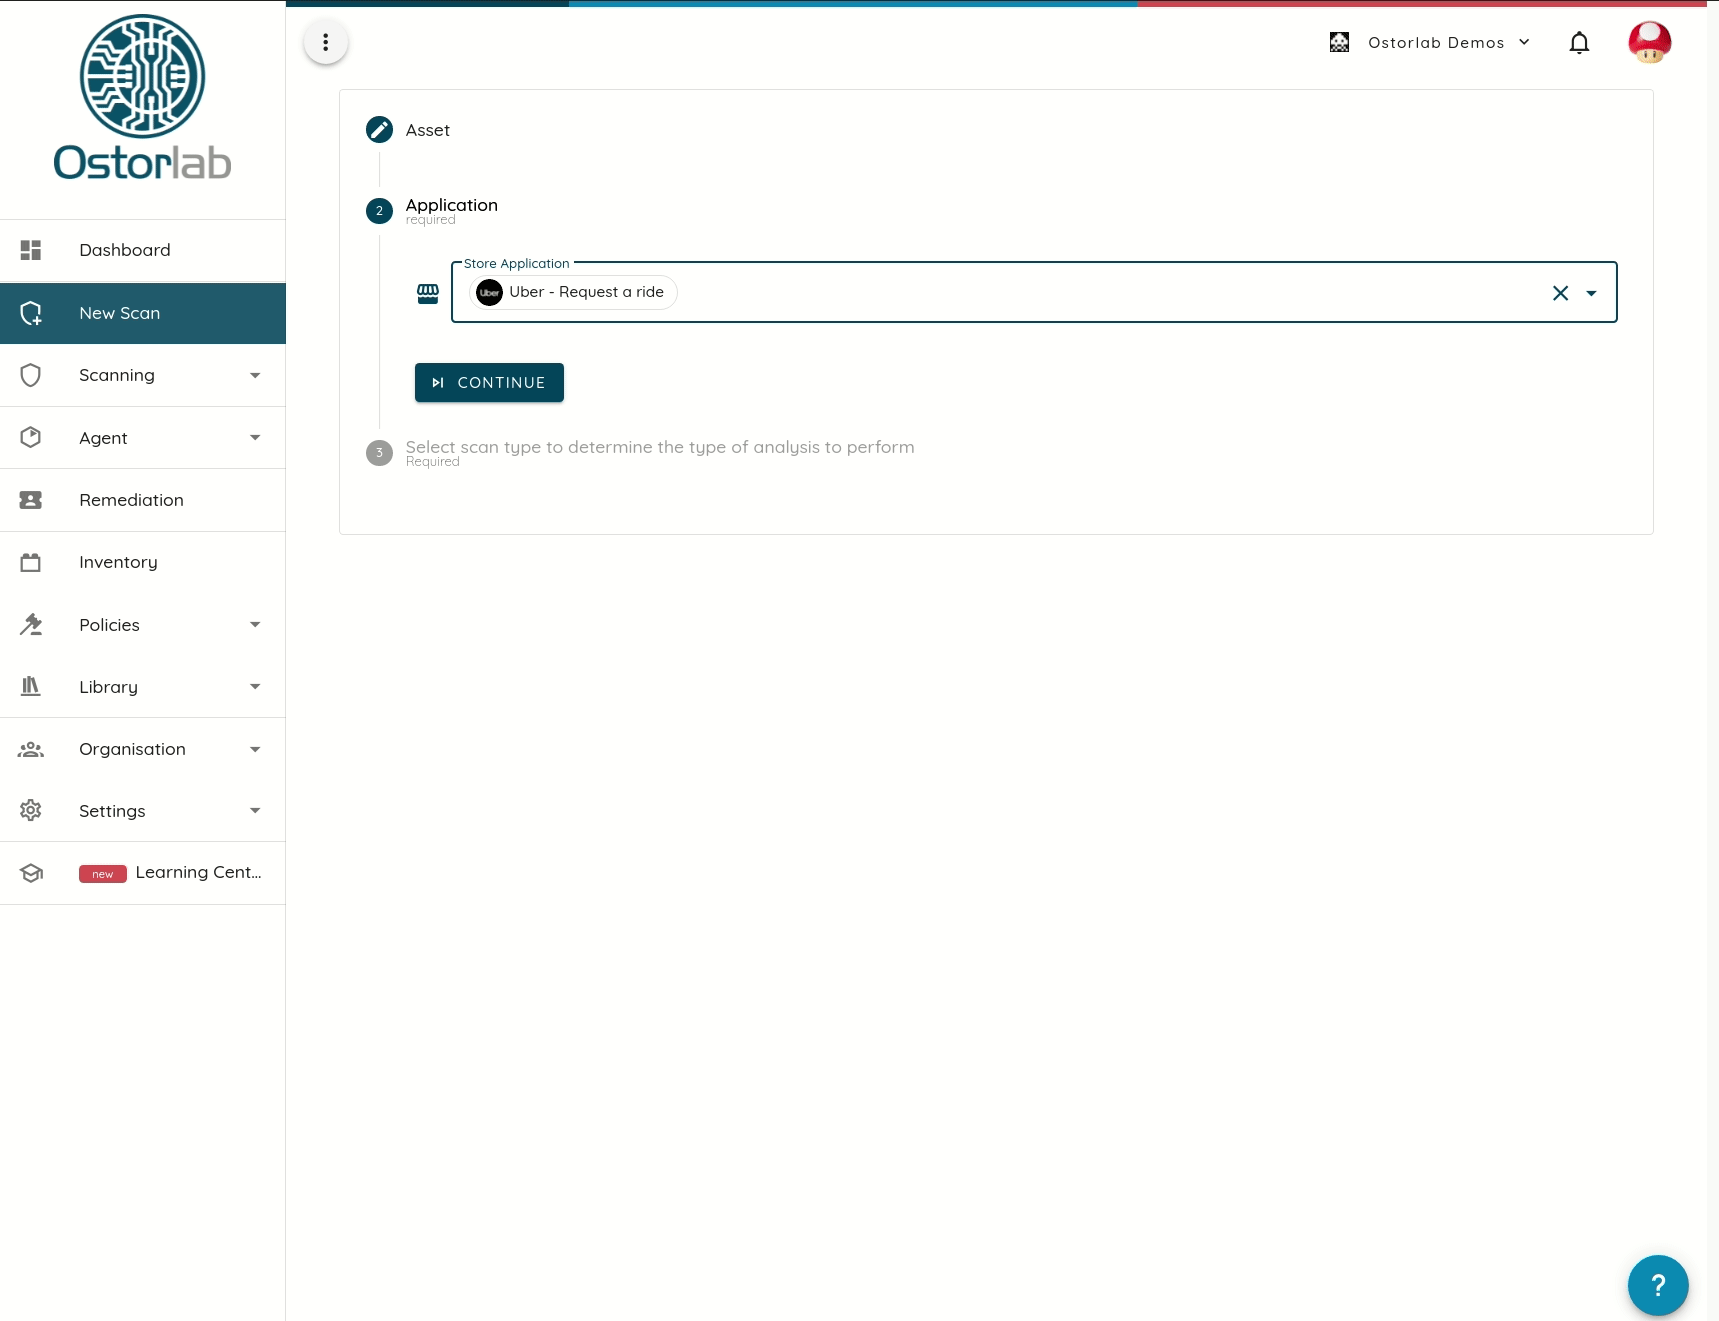
Ostorlab ofrece la posibilidad de escanear aplicaciones directamente desde la tienda y sortea las restricciones de dispositivos y geográficas.
Unos pocos proveedores más admiten el acceso a la tienda. Algunos sufren restricciones, como la compatibilidad con dispositivos y ubicaciones.
Capacidades de análisis interactivo
La detección de vulnerabilidades no termina con ejecutar un escaneo y mirar los resultados. El trabajo duro llega después, para garantizar que los problemas se corrijan.
Una parte esencial de ello es la búsqueda de variantes, que pueden existir en componentes de terceros cuyo código fuente ni siquiera es accesible.
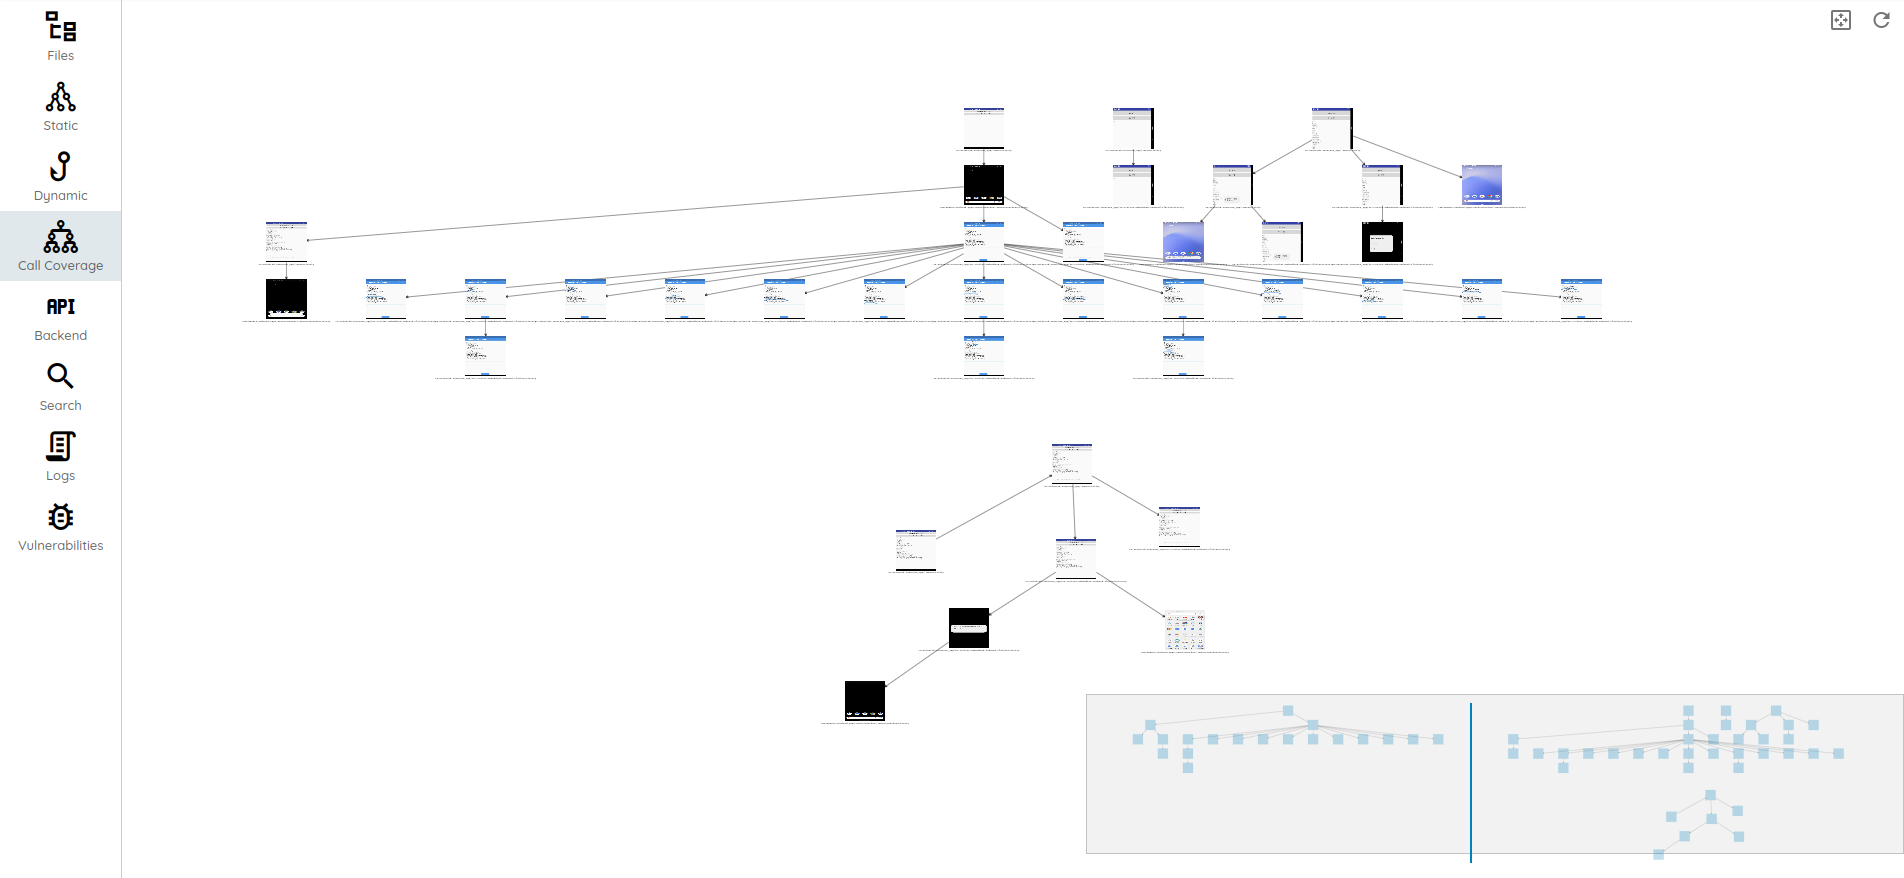
El uso de un entorno de análisis interactivo resulta útil para que el equipo comprenda los problemas y busque otros nuevos.
Ostorlab incluye un entorno de análisis que permite ver lo que pueden ver los atacantes, lo cual incluye:
- el código fuente descompilado de la aplicación, incluido el código nativo
- trazas de llamadas,
- dependencias extraídas (lista de materiales real),
- tráfico interceptado
- generación de interacción con la interfaz de usuario
- análisis del perfil de riesgo de los métodos
- indexación de contenido para búsquedas rápidas
- Y muchísimas más.
Capacidades de corrección
Corregir vulnerabilidades es difícil, lleva tiempo y, francamente, no es una experiencia agradable. No hace que su producto sea mejor ni más atractivo, pero tiene el potencial de paralizar a una organización.
Los equipos de seguridad necesitan equilibrar el tiempo y el esfuerzo para centrarse en lo esencial, teniendo en cuenta la probabilidad de ser objetivo de un ataque, la facilidad para encontrar el problema y el impacto.
Aunque lo ideal sería corregir todos los problemas, en la práctica es imposible debido al enorme volumen de hallazgos que los equipos de seguridad deben gestionar.
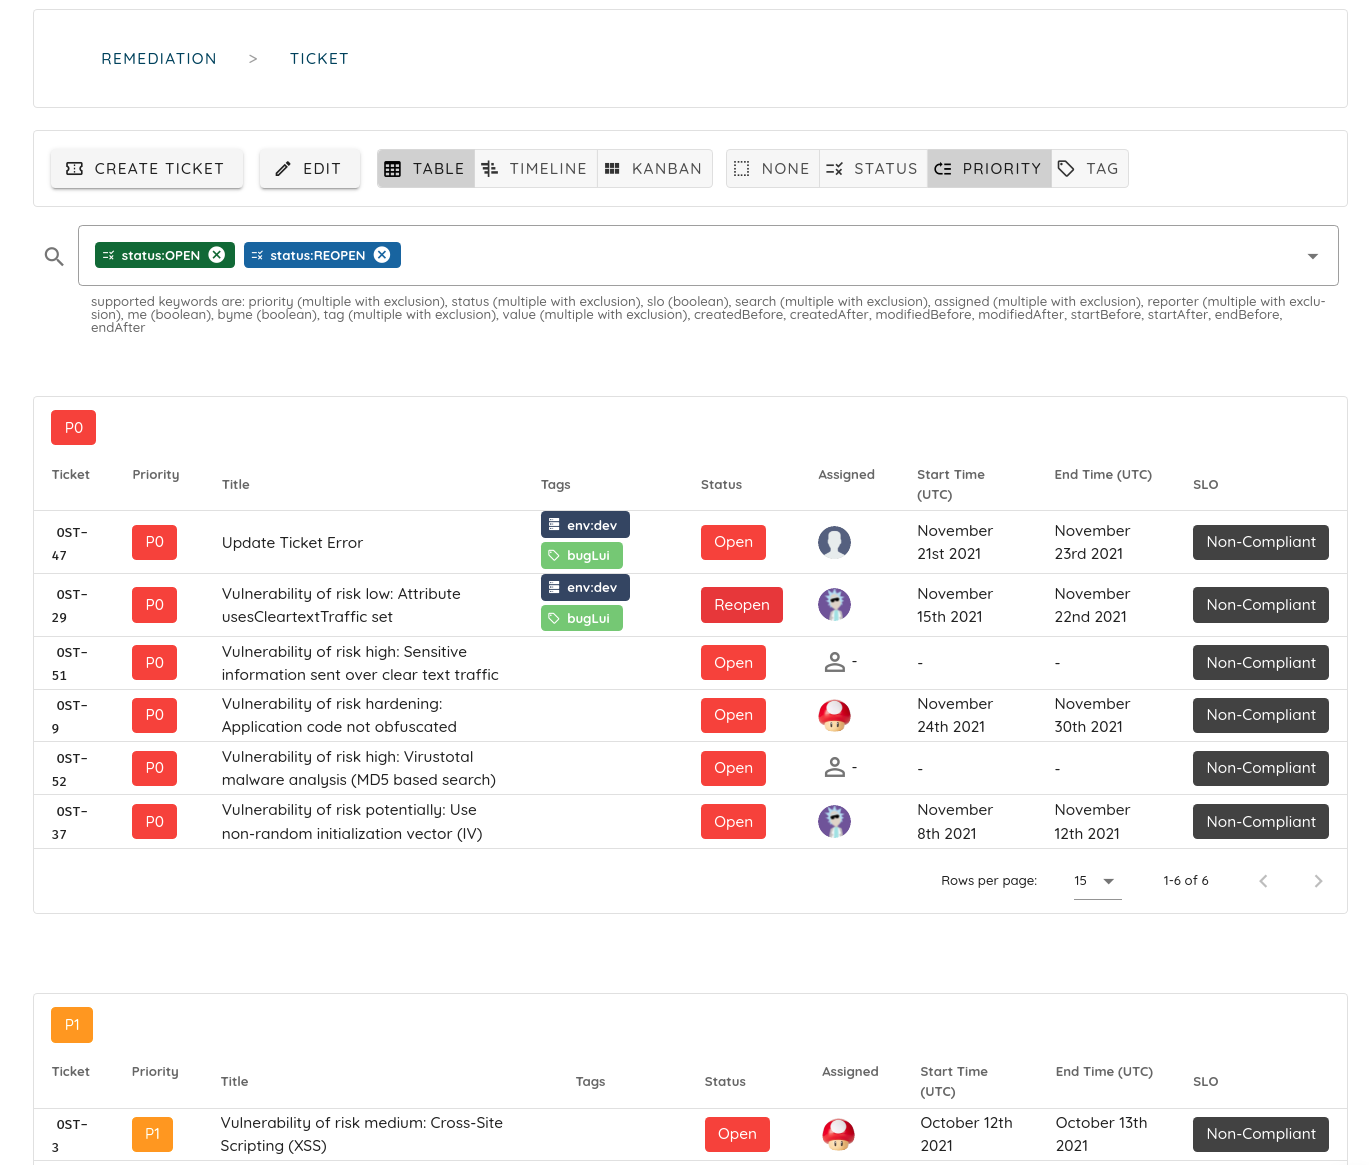
Ostorlab incluye, de forma única, capacidades para abordar los problemas y retos más agudos de la detección de vulnerabilidades. Estas capacidades incluyen la agregación de vulnerabilidades en un único ticket para evitar el spam y la fatiga por vulnerabilidades. Ofrece ajustes de políticas para garantizar que nada se pierda por el camino y mantiene un historial de los problemas. También puede detectar correcciones y marcar los problemas como excepciones o falsos positivos, evitando así futuros informes redundantes.
Integraciones
Las integraciones de la plataforma son otra funcionalidad crítica que ayuda a los equipos de seguridad y de desarrollo a ahorrar tiempo y esfuerzo y, con ello, a ofrecer finalmente una aplicación mejor y más segura.
Copiar los resultados de los escaneos en un sistema de tickets interno o lanzar un escaneo manualmente con cada nueva versión puede volverse rápidamente tedioso y, en algún momento, acabar simplemente por omitirse.
Ofrecer integraciones acordes con las herramientas del equipo reduce la carga de trabajo y mejora la adopción de la herramienta dentro de una organización.
Ostorlab ofrece la compatibilidad más amplia, con integraciones como Jira, Jenkins, Github Action y Gitlab.
Seguridad de las cuentas
Por la naturaleza de los datos que maneja un escáner de vulnerabilidades, es crítico garantizar un acceso seguro a la plataforma.
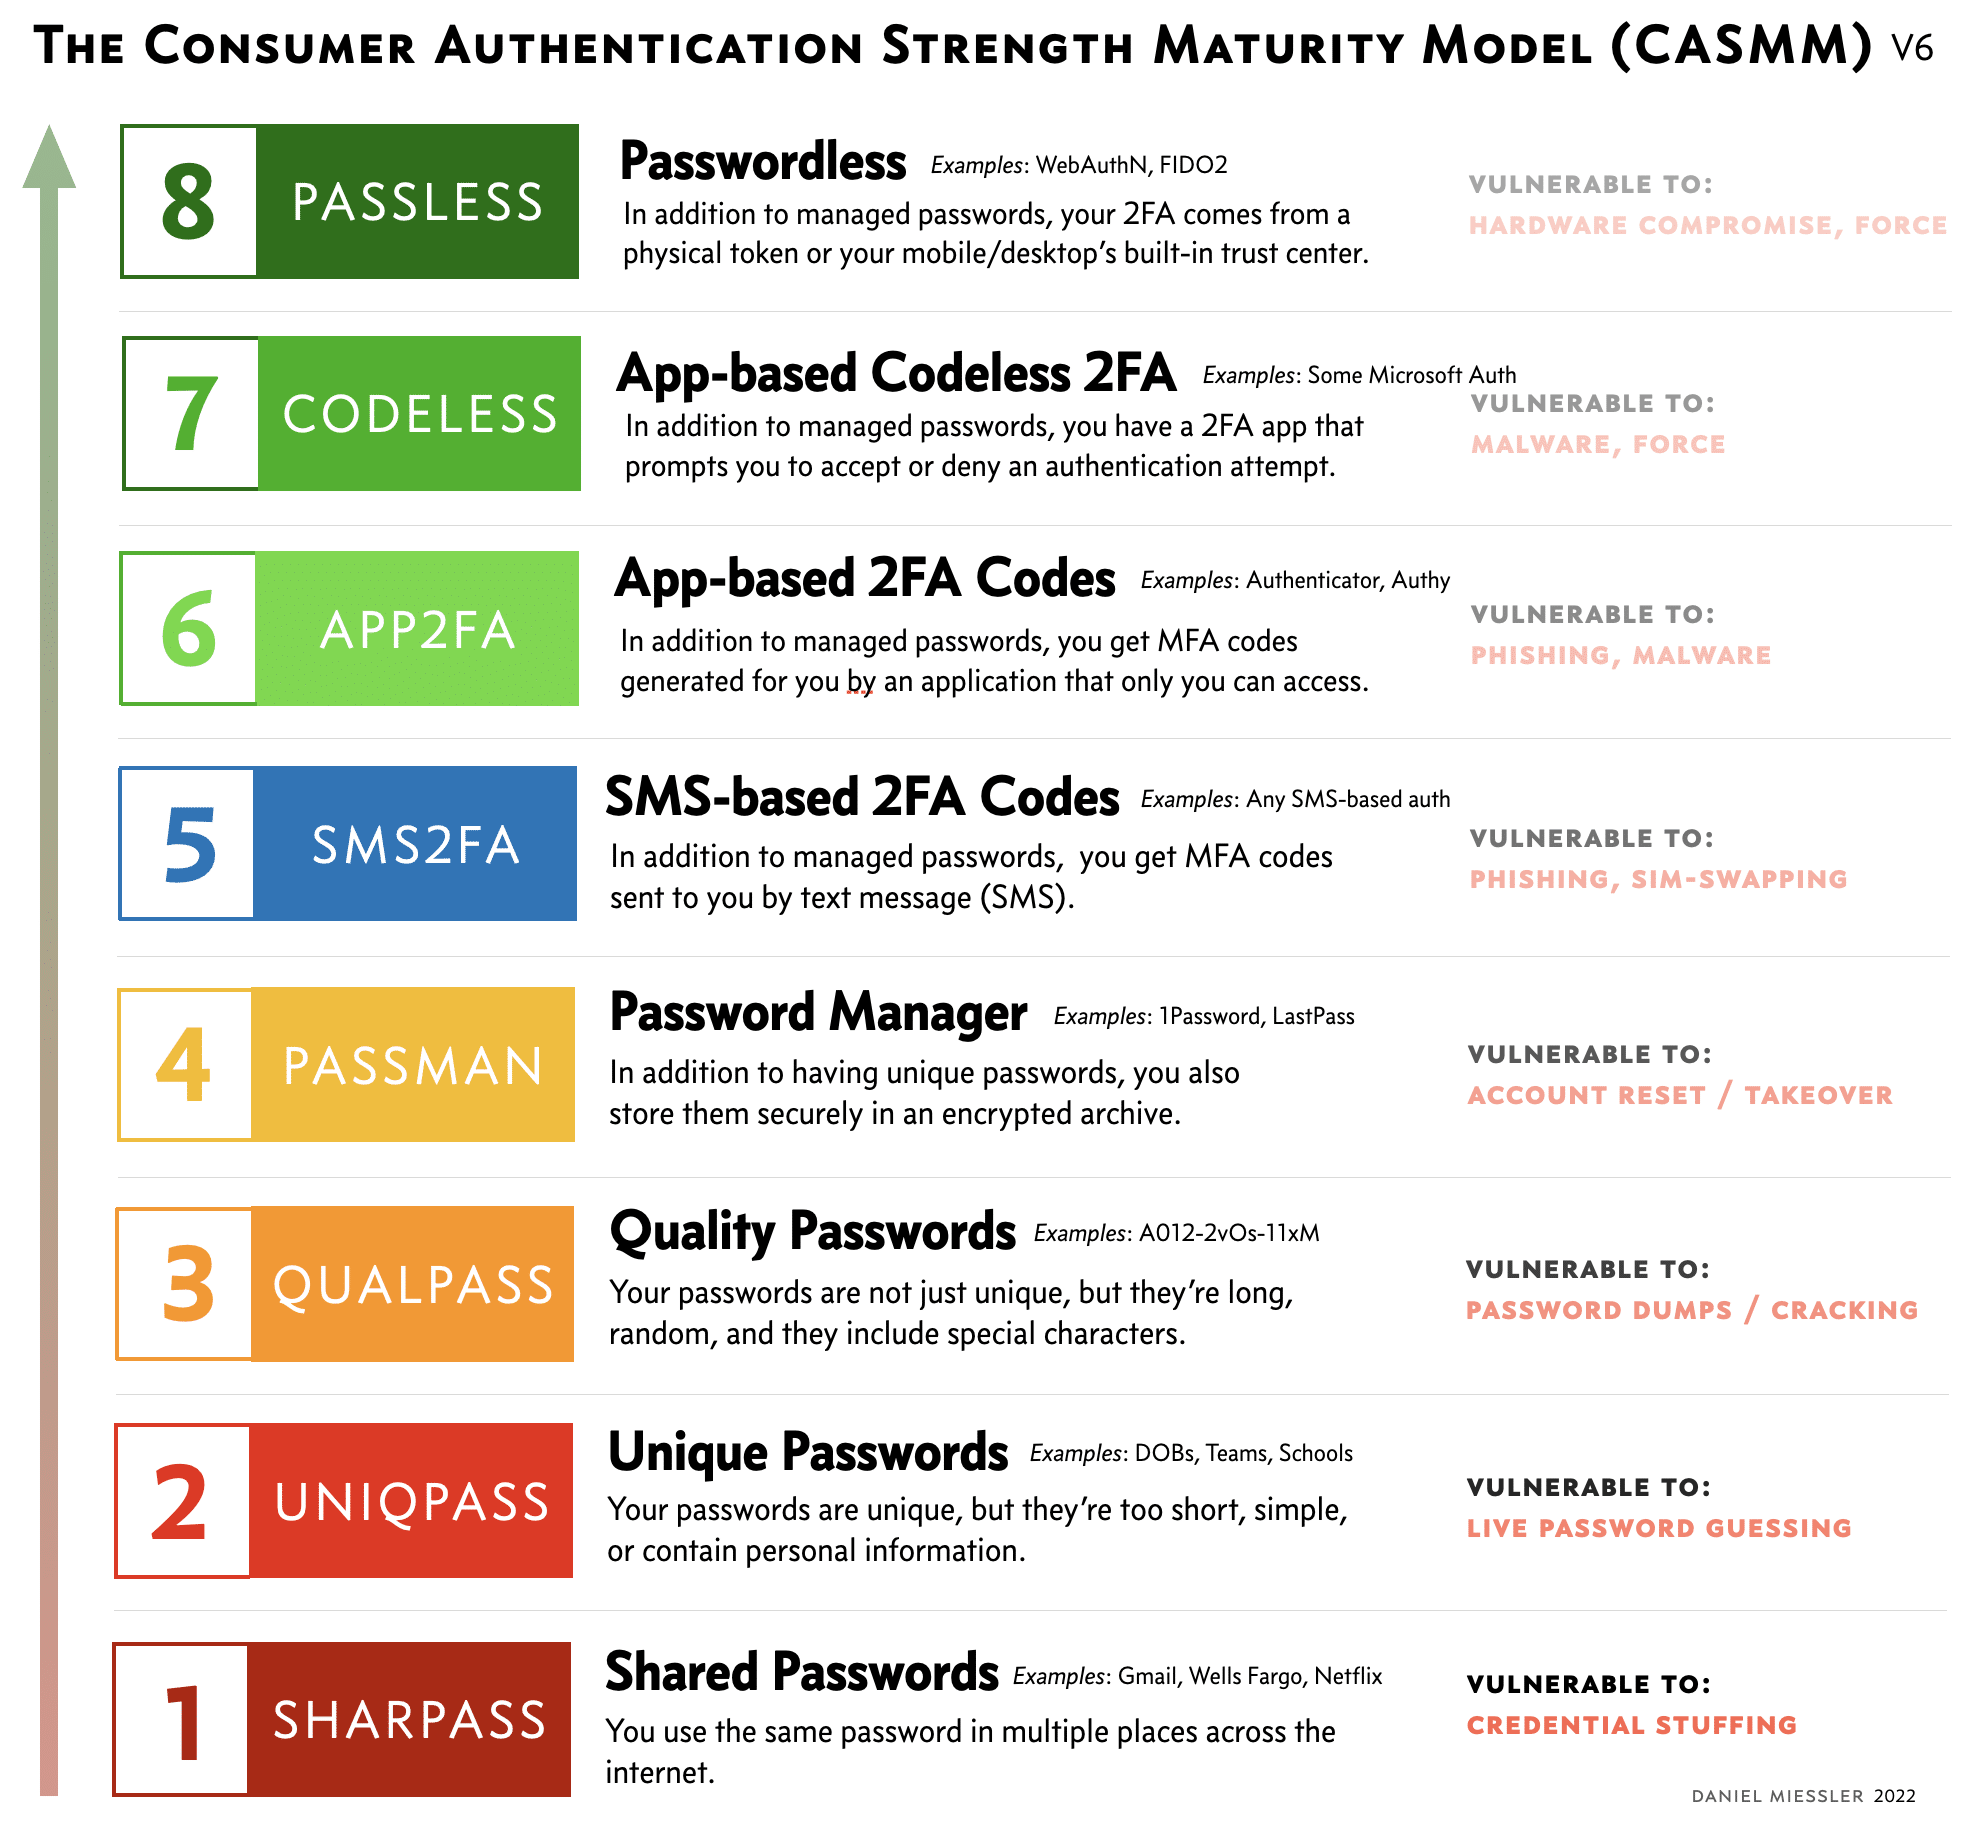
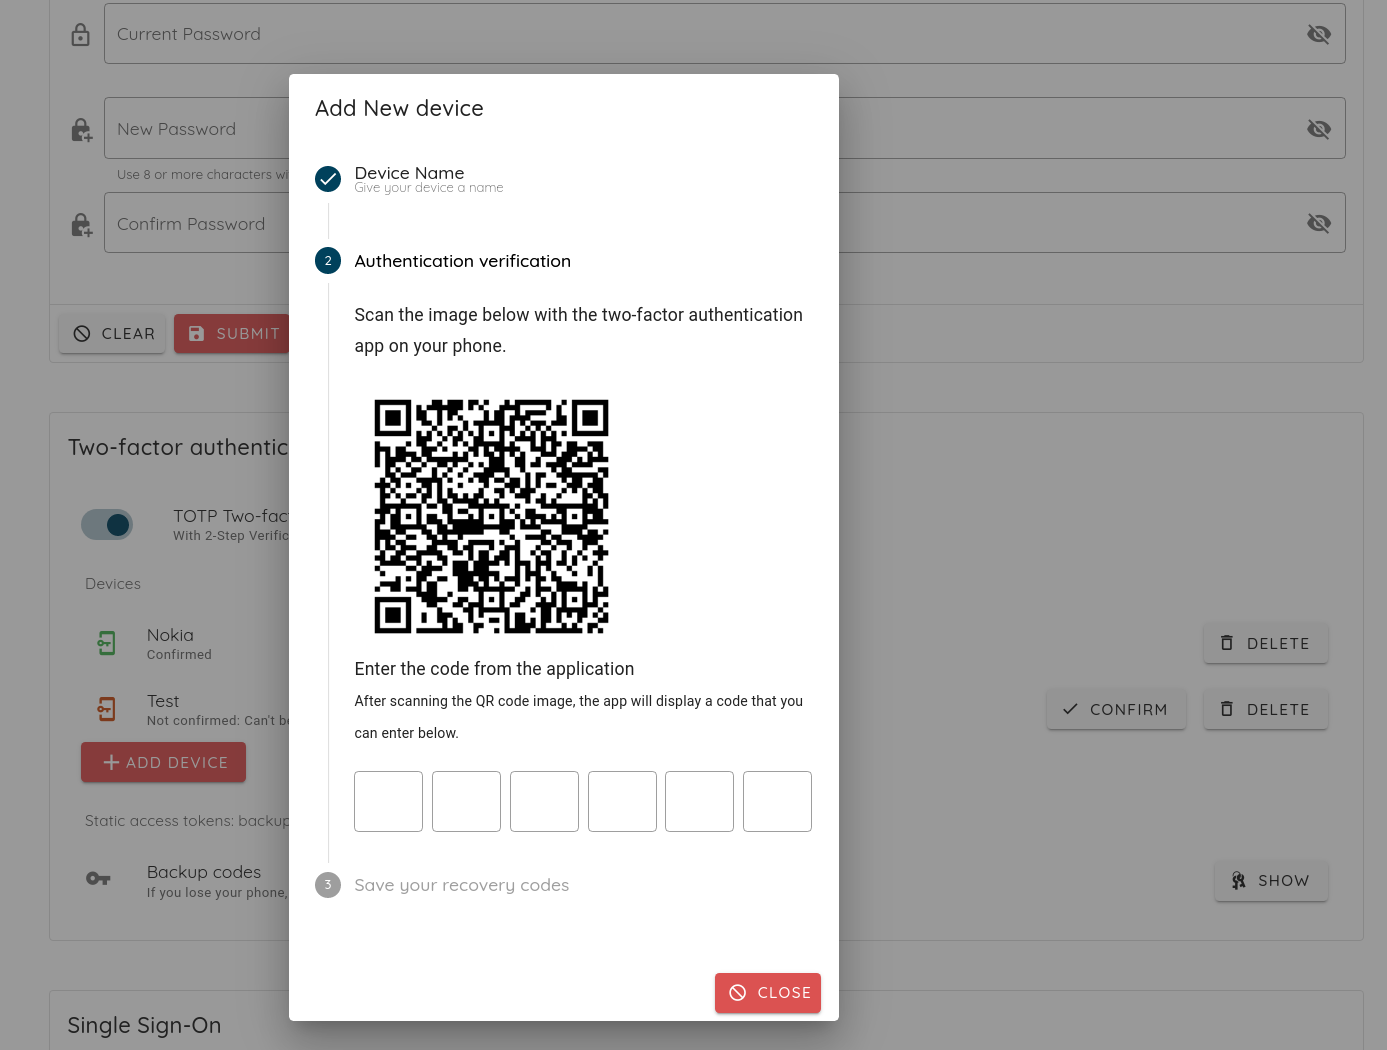
Funcionalidades como la detección de fuerza bruta y el OTP con implementaciones seguras como TOPT o HOTP previenen los ataques de autenticación.
La compatibilidad con varias organizaciones y equipos facilita la segregación de los datos y permite que terceros externos accedan únicamente a los datos que necesitan conocer.
Las grandes organizaciones con proveedores de autenticación internos se benefician de la gestión y auditoría centralizadas de usuarios con compatibilidad con SSO mediante protocolos estandarizados como SAML u OAuth2.0.
Ostorlab es la única plataforma de todas las enumeradas que ofrece acceso OTP seguro, integración con SAML y capacidades multiequipo.
Extensibilidad y más allá de la detección fija
Dar al equipo de seguridad la capacidad de reutilizar la infraestructura de escaneo de vulnerabilidades existente para detectar vulnerabilidades nuevas o variantes supone un ahorro de tiempo.
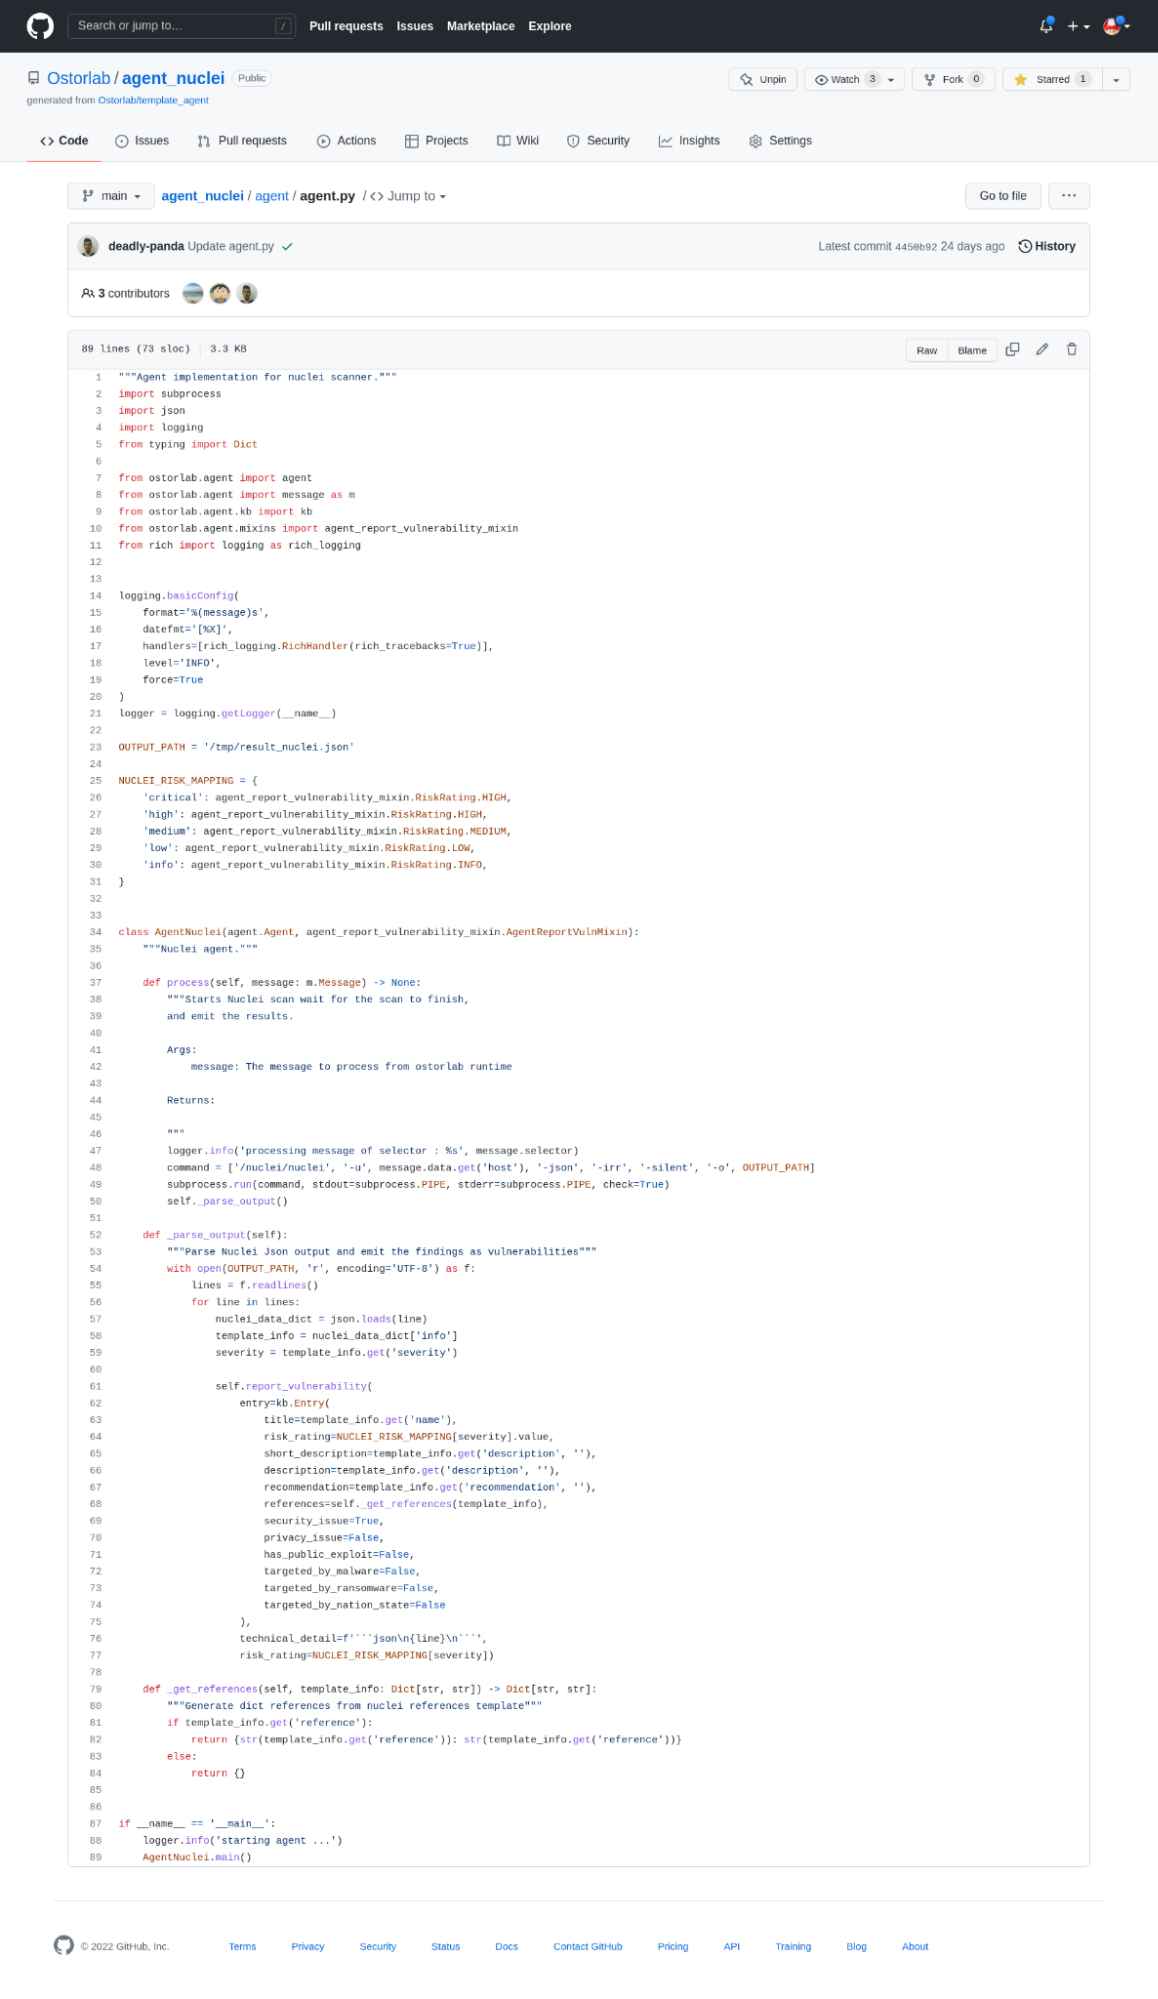
Sin embargo, construir sobre tecnología propietaria suele resultar poco atractivo, ya que el trabajo realizado se pierde cuando el equipo decide elegir otra solución.
Ostorlab permite integraciones extensibles que son 100% de código abierto. Ofrece la flexibilidad de seguir utilizando otras plataformas, si así lo desean, sin perder su trabajo ni su esfuerzo.
MobSF y Ostorlab son las únicas plataformas que ofrecen este tipo de capacidades de extensión gracias a sus motores de código abierto.
Código abierto y apoyo a la comunidad
Comprometerse con el código abierto no consiste solo en compartir código fuente. Se trata de apoyar a una comunidad para abordar un problema común.
Ostorlab, desde sus inicios, ha sido una plataforma impulsada por la comunidad que ofrece escaneos gratuitos e ilimitados.
Hemos liberado la plataforma como código abierto con la misión de ofrecer un acceso completo y sin restricciones a todas las capacidades de detección.
En cambio, nuestra plataforma de pago se centra en las funcionalidades empresariales que necesitan las grandes organizaciones para ahorrar tiempo y esfuerzo, como potentes capacidades de integración y corrección.
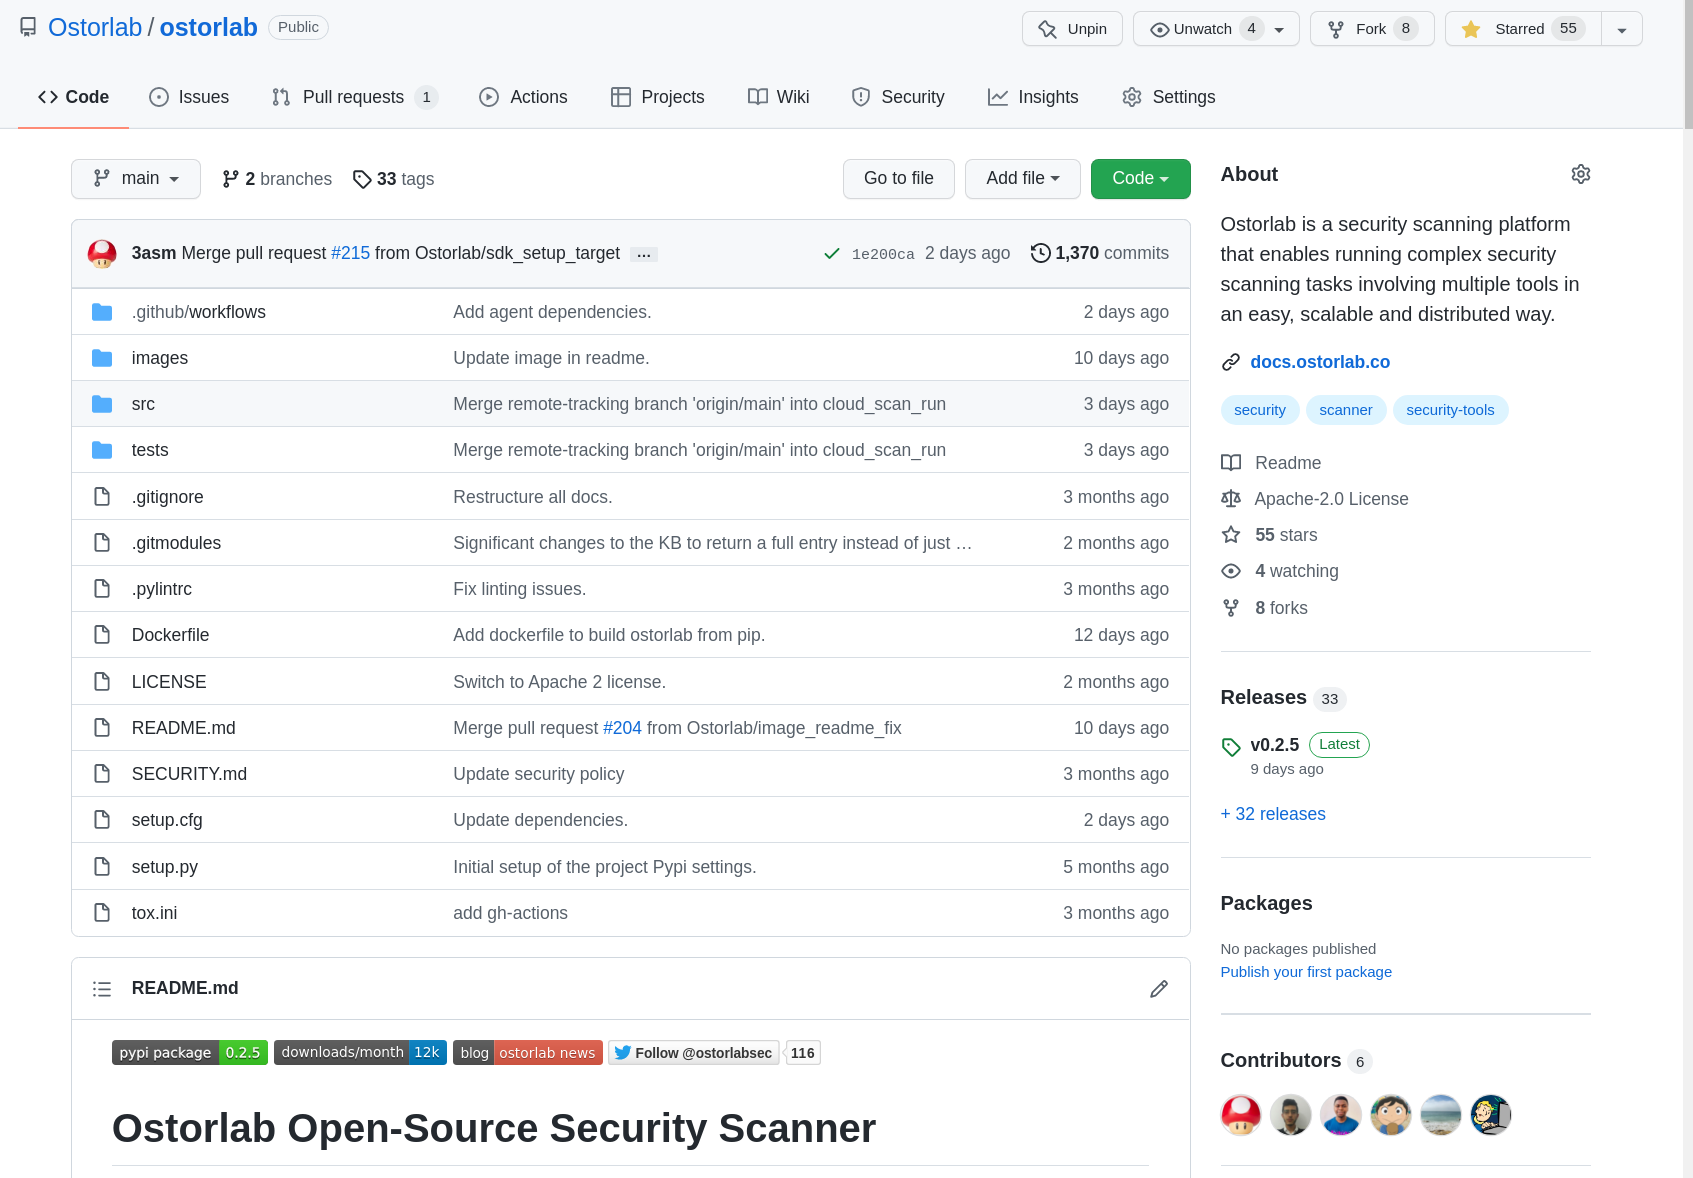
Afortunadamente, Ostorlab no es la única plataforma que apoya el código abierto; MobSF y NowSecure, con su destacado apoyo a Frida y Radare2, son otros grandes ejemplos.
Hoja de ruta
Ostorlab ya ofrece detección avanzada, entornos de análisis, integraciones sólidas y capacidades inteligentes de corrección. Sin embargo, seguimos trabajando duro, entusiasmados con todas las nuevas capacidades que queremos añadir.
El objetivo de este año es mejorar de forma significativa nuestras capacidades de detección de vulnerabilidades a través de nuestro proyecto de código abierto. Hemos completado la primera etapa de creación de los bloques de construcción que el equipo y la comunidad de código abierto pueden empezar a usar.
Nuestro enfoque también apuntará a automatizar por completo las primeras etapas de la construcción de un programa de gestión de vulnerabilidades, para permitir una visión mejor y más precisa de la infraestructura de una organización.
El trabajo también incluirá mejorar el entorno de análisis añadiendo funcionalidad de auditoría en vivo y un potente lenguaje de búsqueda y consulta.
Si desea saber más sobre estas novedades a medida que las anunciemos, puede seguirnos en Twitter o suscribirse a nuestro boletín.
Etiquetas:
autonomous