Ostorlab vs. NowSecure vs. MobSF vs. Immuniweb vs. AppKnox vs. Quixxi vs. Oversecured
本文全面审视各类移动安全扫描解决方案,同时着重指出真正让它们彼此区别开来的地方。
yevhsec1@ 在其博客上撰写了一篇内容翔实的 iOS 应用安全扫描器对比文章,链接为 ios-apps-security-scanners-practical-comparison
yevhsec1@ 的博客侧重于检测层面,并在多个已知存在漏洞的 iOS 应用上逐一审视了扫描结果。
尽管该文章推荐了 Ostorlab,但它只是略微触及了各个平台之间的实际差异、它们的覆盖范围以及它们真正的能力。
在本文中,我们希望提供一个更全面的视角,同时着重指出——除了检测能力的提升之外——究竟是什么真正将 Ostorlab 与现有平台区别开来。
| Ostorlab | Nowsecure | MobSF | ImmuniWeb | Appknox | Quixxi | Oversecured | |
|---|---|---|---|---|---|---|---|
| 框架支持 | 原生与跨平台(Crodova、React Native、Flutter、Xamarin ...) | 原生 | 原生 | 原生 | 原生 | 原生 | 原生 |
| 静态污点分析: | Yes |
未知 | 否 | 否 | 未知 | 未知 | Yes |
| 二进制分析 | Yes |
Yes |
Yes |
Yes |
Yes |
Yes |
仅 Android |
| 源代码分析 | 否 | 否 | 否 | 否 | 未知 | 否 | 仅 iOS |
| 过时依赖 | Yes |
未知 | 否 | 否 | 否 | 否 | 否 |
| 供应链 | Yes |
未知 | 否 | 否 | 否 | 否 | 否 |
| 密钥 | Yes |
否 | 否 | 否 | 否 | 否 | 否 |
| 第三方分析 | Yes |
Yes |
Yes |
Yes |
Yes |
否 | 否 |
| 隐私检查 | Yes |
Yes |
Yes |
否 | 未知 | 否 | 否 |
| 动态分析 | Yes |
Yes |
Yes |
Yes |
Yes |
否 | 否 |
| 人工设备交互 | 否 | 否 | Yes |
否 | Yes |
否 | 否 |
| 自动化设备交互 | Yes |
Yes |
否 | 否 | 否 | 否 | 否 |
| SSL 证书锁定支持 | Yes |
未知 | 否 | 否 | 未知 | 否 | 否 |
| 认证测试 | Yes |
否 | 否 | 否 | 未知 | 否 | 否 |
| OTP 支持 | Yes |
否 | 否 | 否 | 未知 | 否 | 否 |
| 后端扫描 | Yes |
Yes |
Yes |
Yes |
Yes |
否 | 否 |
| 监控 | Yes |
Yes |
否 | 未知 | 未知 | 否 | 否 |
| 直接从应用商店扫描 | Yes |
Yes |
否 | Yes |
未知 | 否 | 否 |
| 渗透测试服务 | 否 | Yes |
否 | Yes |
Yes |
否 | 否 |
| 人工分析 | Yes |
否 | Yes |
否 | Yes |
否 | 否 |
| 可扩展性 | Yes |
否 | Yes |
否 | 否 | 否 | 否 |
| 修复 / 漏洞聚合 | Yes |
否 | 否 | 否 | 否 | 否 | 否 |
| 控制台 | Yes |
Yes |
否 | Yes |
Yes |
否 | 否 |
| CI/CD 集成 | Yes |
Yes |
Yes |
否 | 未知 | 否 | Yes |
| 工单系统集成 | Yes |
否 | 否 | 否 | 未知 | 否 | 否 |
| IDE 集成 | 否 | 未知 | 否 | 否 | 未知 | 否 | 否 |
| OTP | Yes |
否 | 否 | 未知 | 否 | 否 | 否 |
| SAML | Yes |
未知 | 否 | 未知 | 未知 | 否 | 否 |
| 团队支持 | Yes |
否 | 否 | 未知 | 未知 | 否 | 否 |
| 开源 | Ostorlab 扫描器与 Agent | Frida 与 Radare2 | Yes |
否 | 否 | 否 | 否 |
检测能力
检测漏洞是人们对漏洞扫描器的核心期望所在。要评估移动应用漏洞扫描器,有几个关键属性值得关注。
首先是框架支持覆盖范围。移动应用拥有一个丰富的生态系统,技术栈多样,攻击面也各式各样。从 Android 上的原生 Java、iOS 上的 Swift 和 Objective C,到 React Native、Flutter、Cordova 或 Xamarin 等跨平台框架。
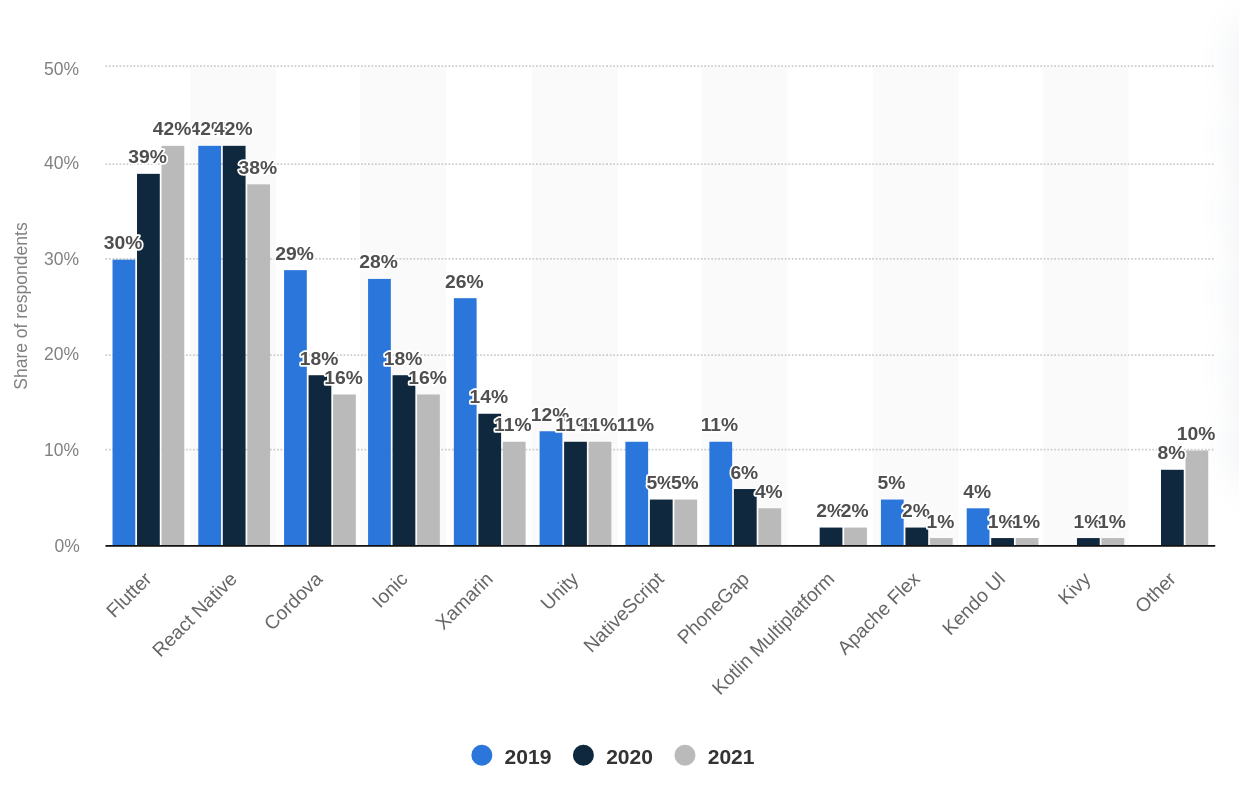
近年来,跨平台框架日益流行,尤其是 Flutter,而确保平台能够理解该框架及其内部机制对检测至关重要。
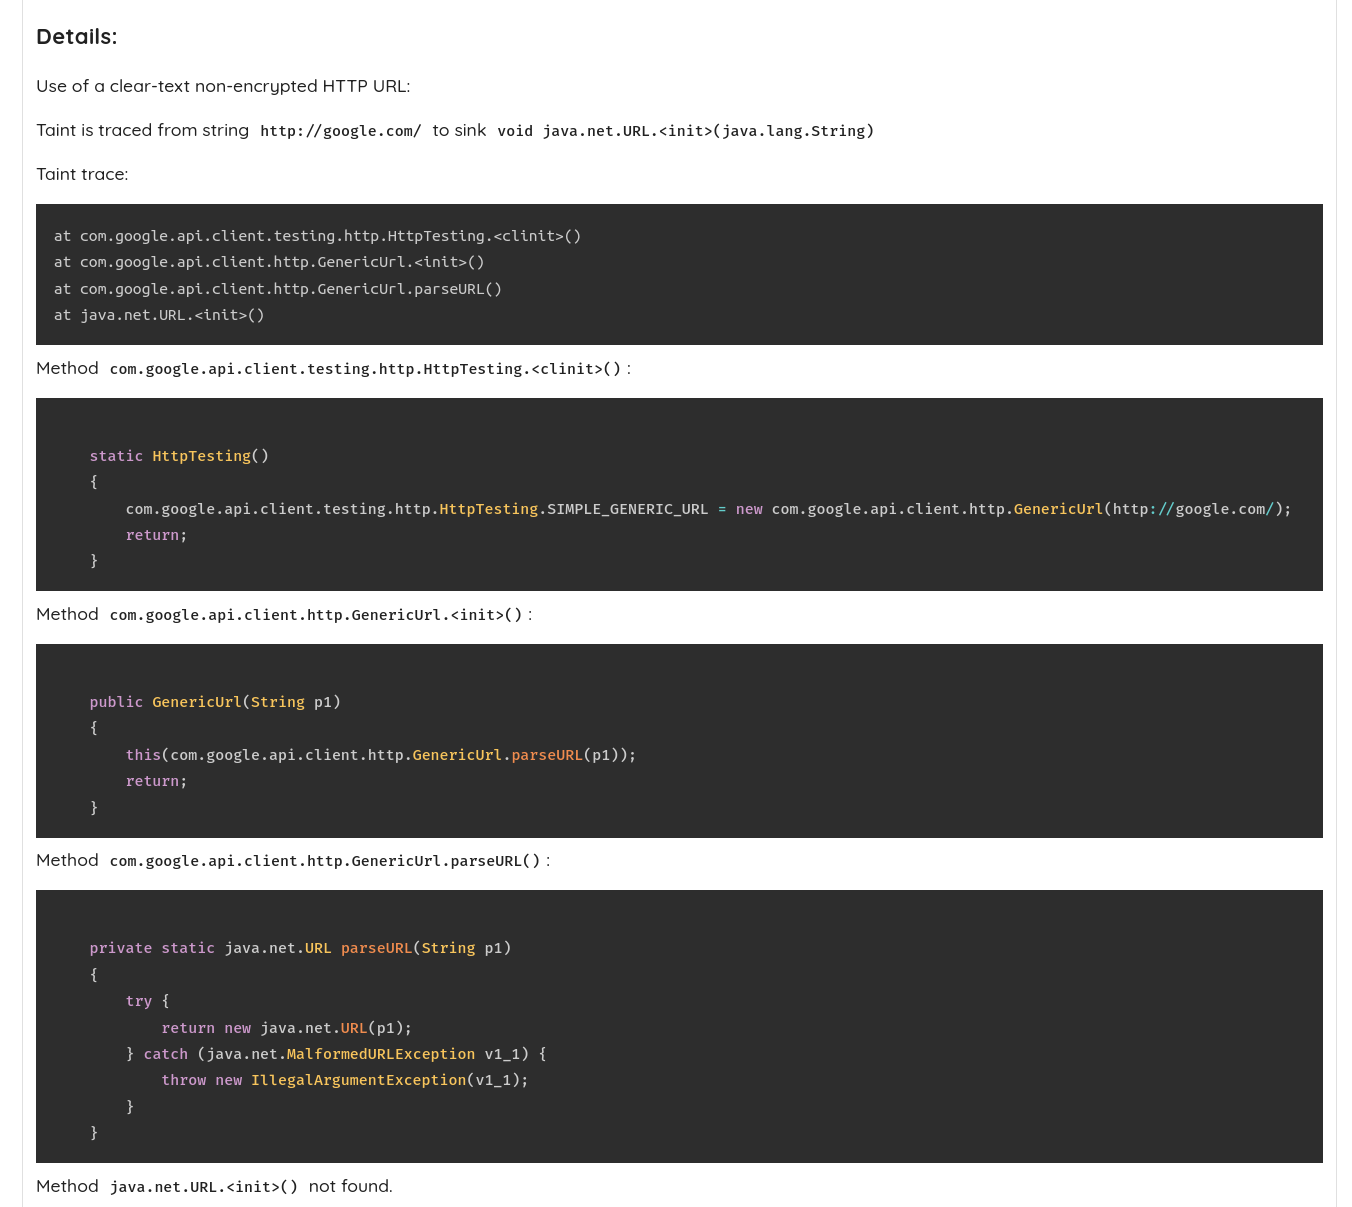
第二个属性是静态污点分析的能力与准确性。污点分析是一项核心功能,使我们能够发现跨越漫长代码路径的复杂漏洞。污点分析强大且耗费资源,并且需要理解不同平台的细微差别,方能实现准确的检测。
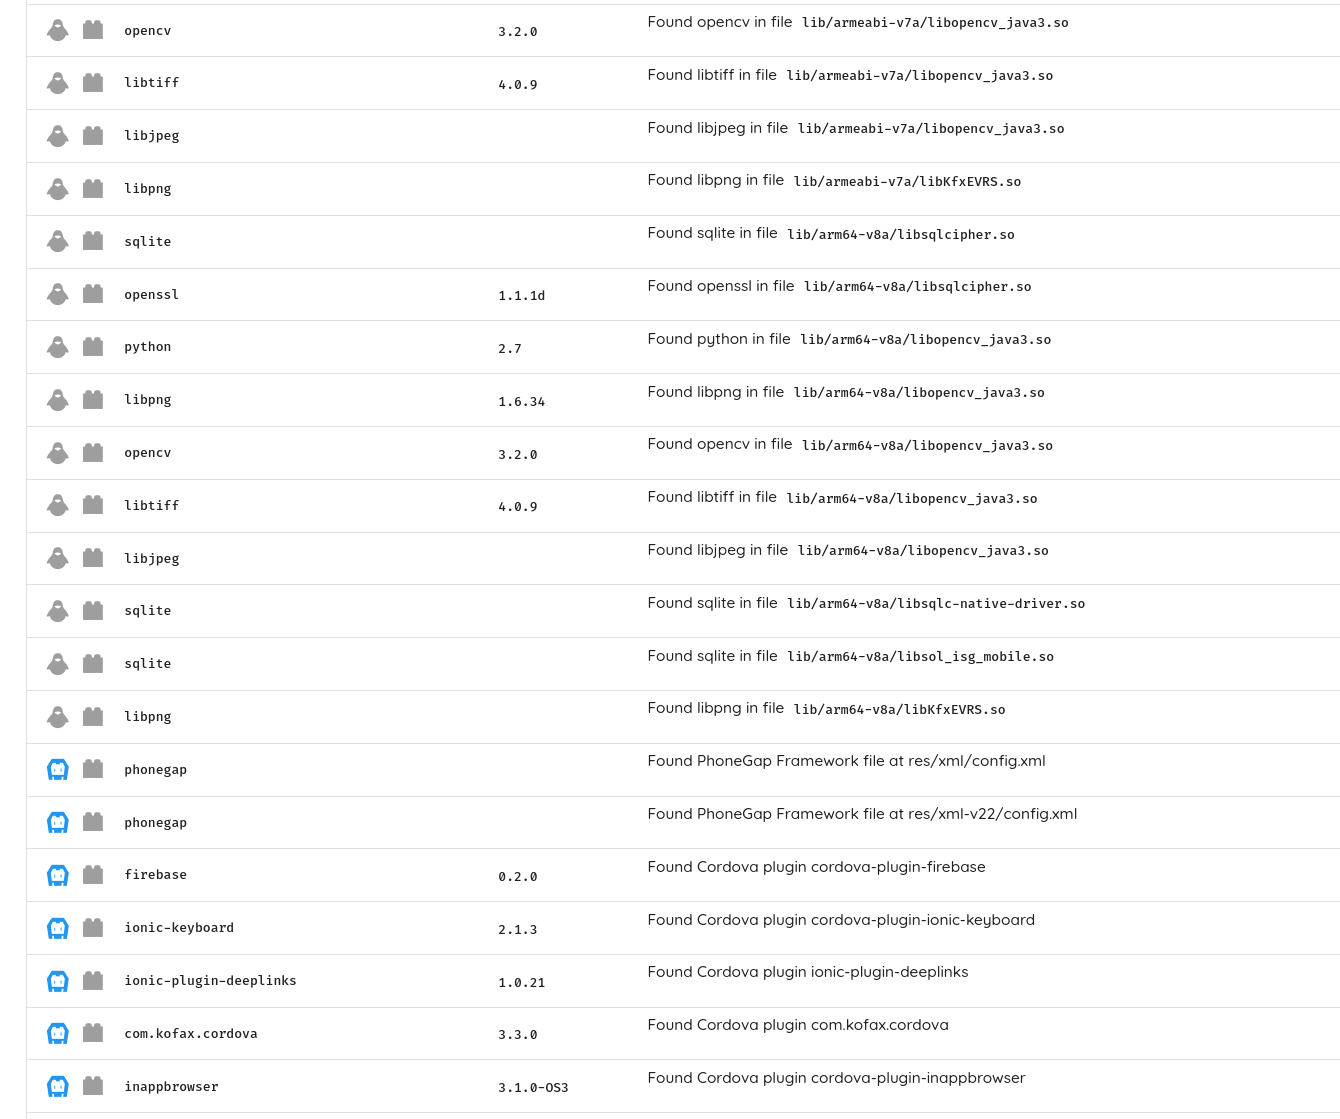
其他属性还包括对过时且存在漏洞的依赖的检测,包括静态编译的依赖,涵盖已知问题和未知问题(缺少 CVE 的问题)。
对供应链漏洞的检测同样至关重要,例如依赖混淆(dependency confusion)。这一类漏洞在基于 Javascript 的应用中很典型,并已成为攻击者青睐的目标。
密钥与硬编码密钥、第三方分析以及隐私检查也是需要关注的关键检查项。
最后,必须具备动态分析,以检测那些因代码混淆、代码反射或远程代码加载而可能被隐藏或难以发现的复杂问题。
强大的动态分析需要TLS 与 SSL 证书锁定支持、认证测试(包括 OTP 支持),以及后端扫描。
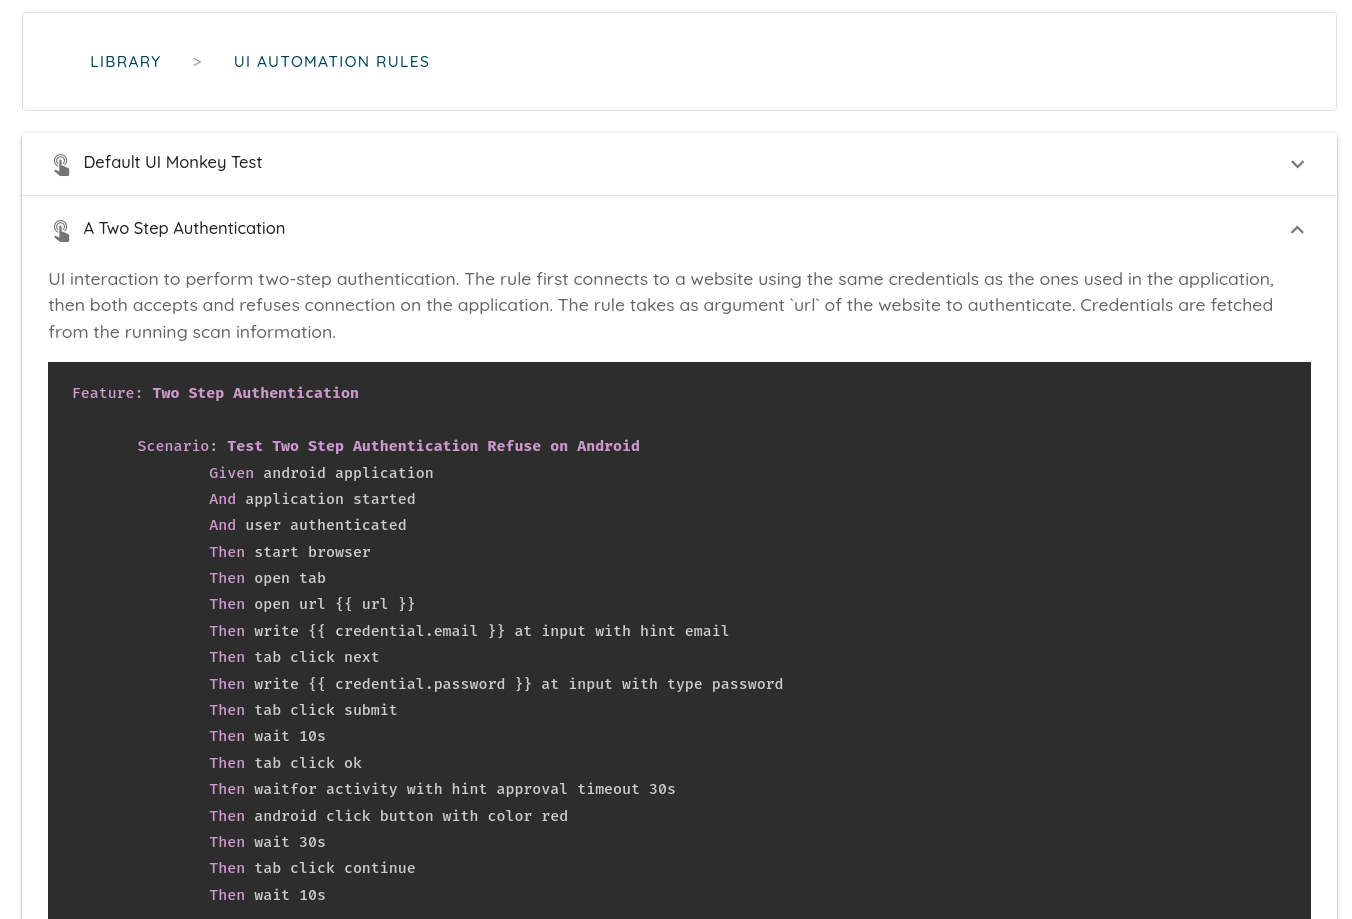
在所有这些方面,Ostorlab 都逐项达标:提供先进的污点分析能力,检测过时依赖(包括静态编译的依赖),检测并验证密钥,并借助认证测试、OTP 支持、流量拦截和供应链检查,提供丰富的动态分析能力。
监控
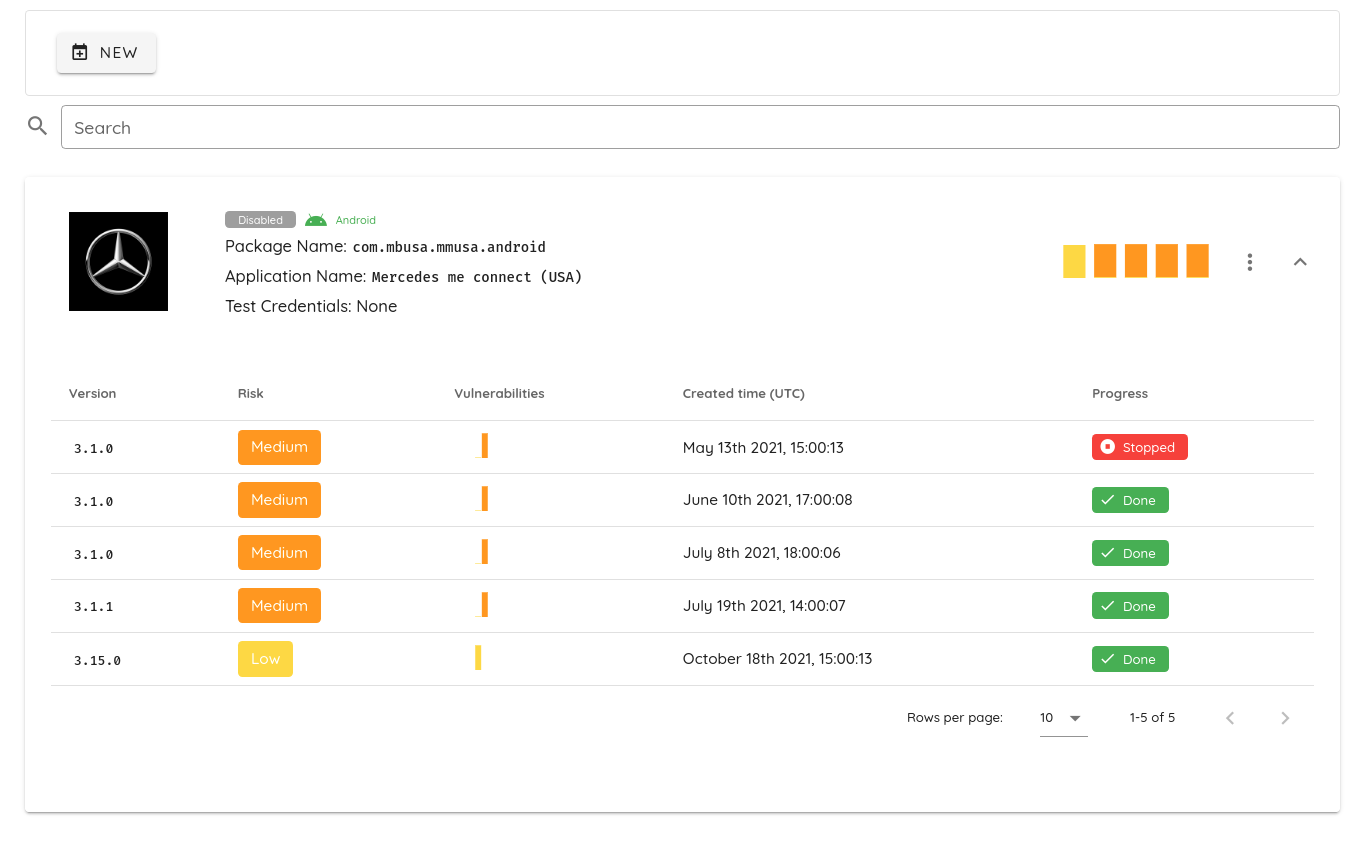
移动应用漏洞扫描器的一项关键功能,是它们能够节省时间,让人专注于复杂任务。其中一个关键方面是支持对应用进行持续监控,无论是来自应用商店的应用,还是与 Jenkins 或 Github Actions 等 CI/CD 平台的集成。
NowSecure 和 Ostorlab 是仅有的两款在两个平台(Android 和 iOS)上都支持持续应用监控的扫描器。
商店访问
除监控之外,商店访问为用户提供了友好的体验,并通过确保扫描实际的生产工件来帮助节省时间。
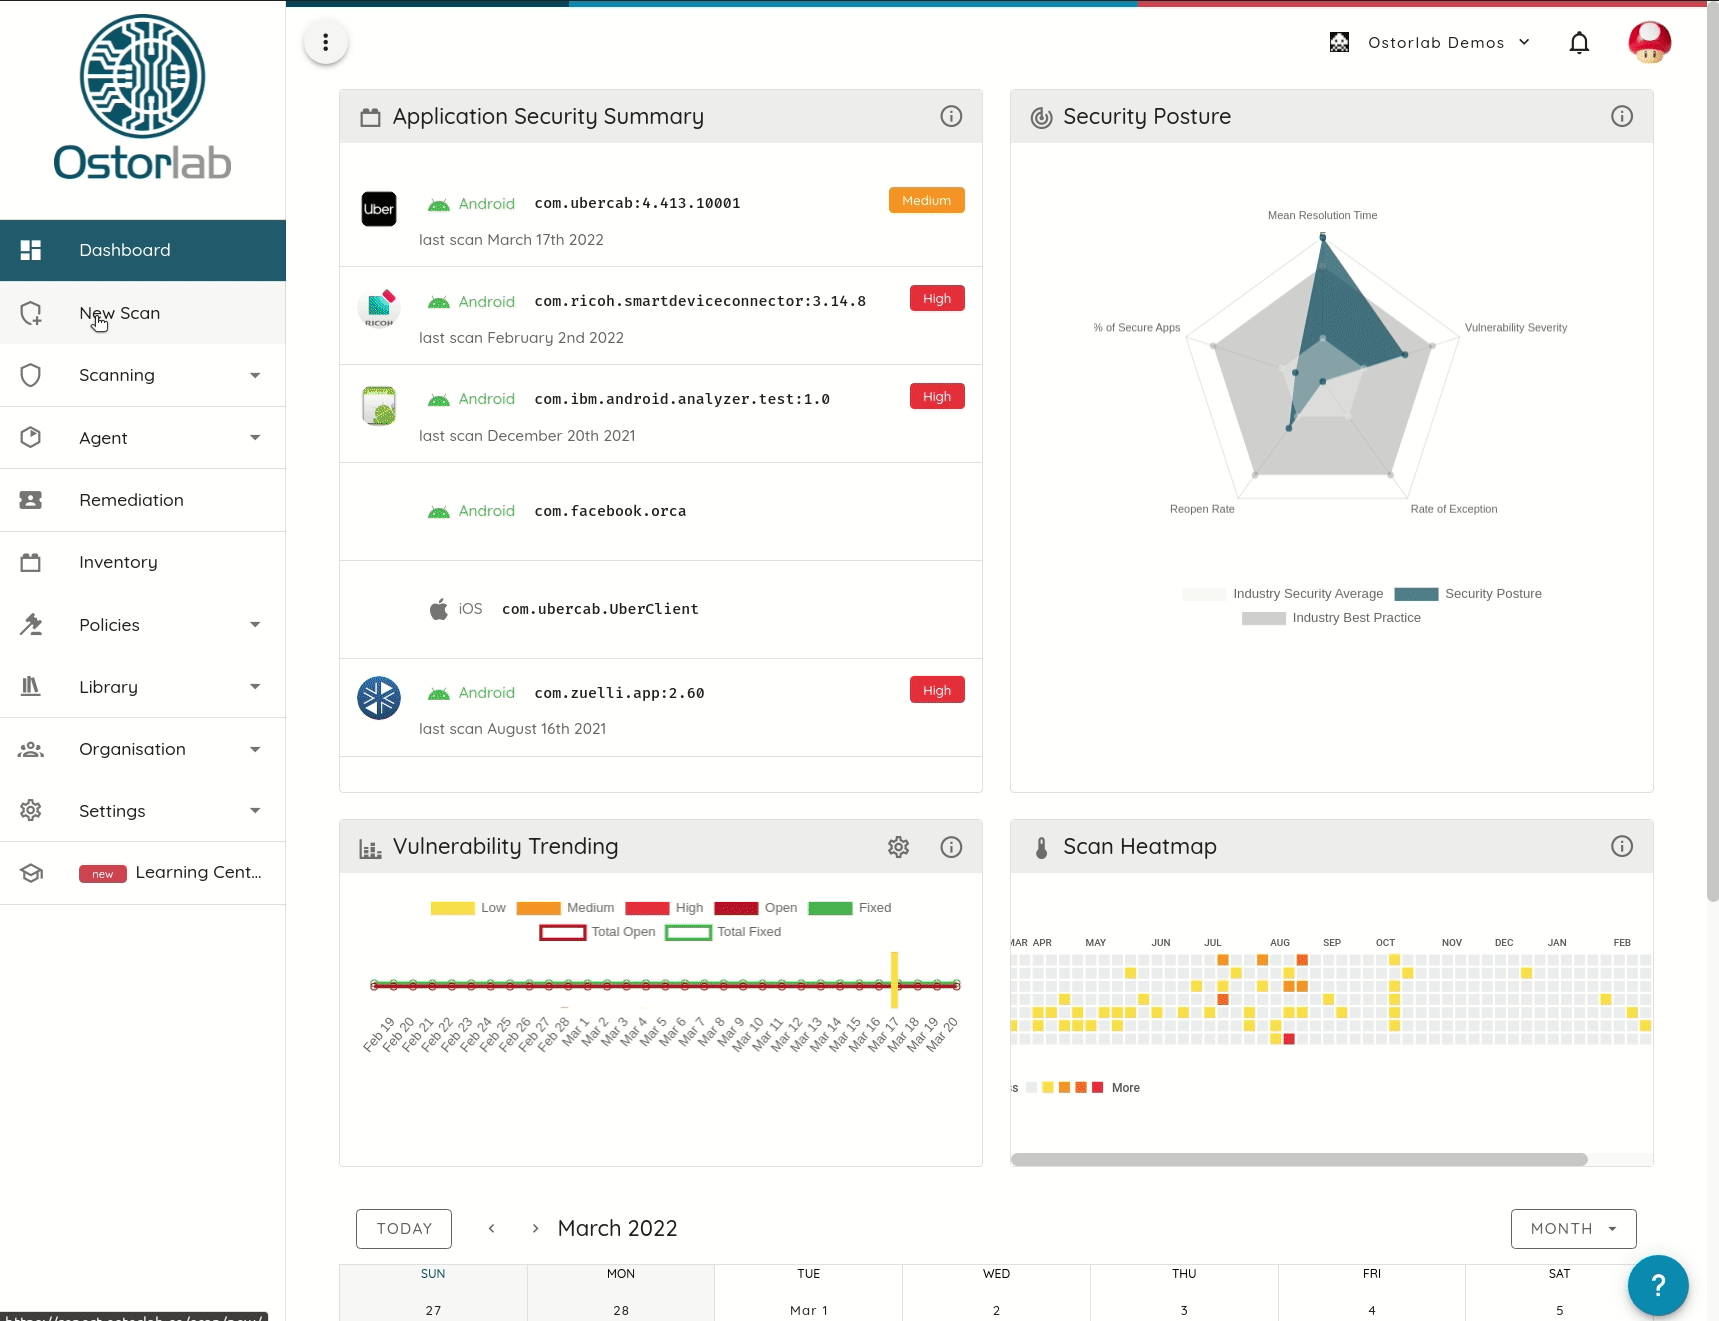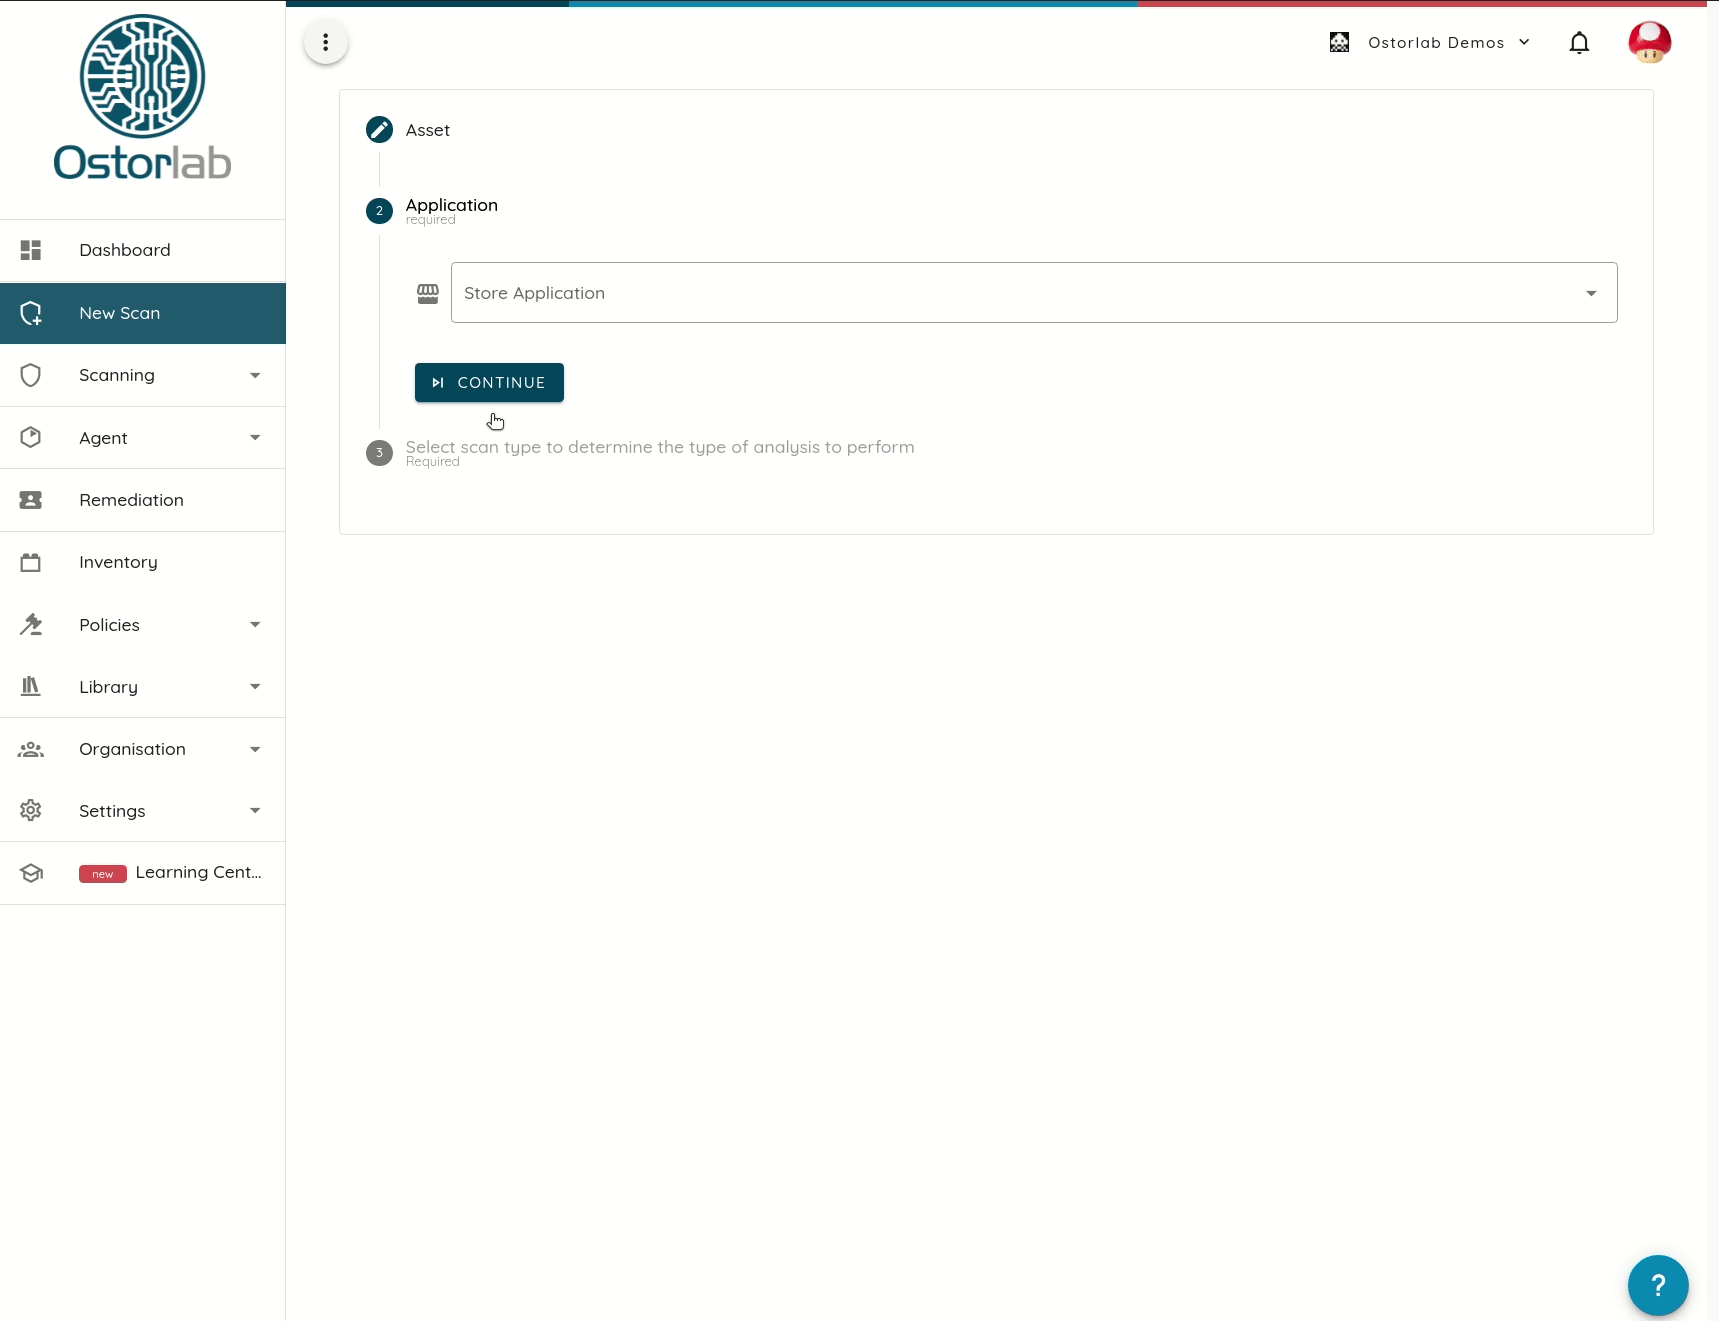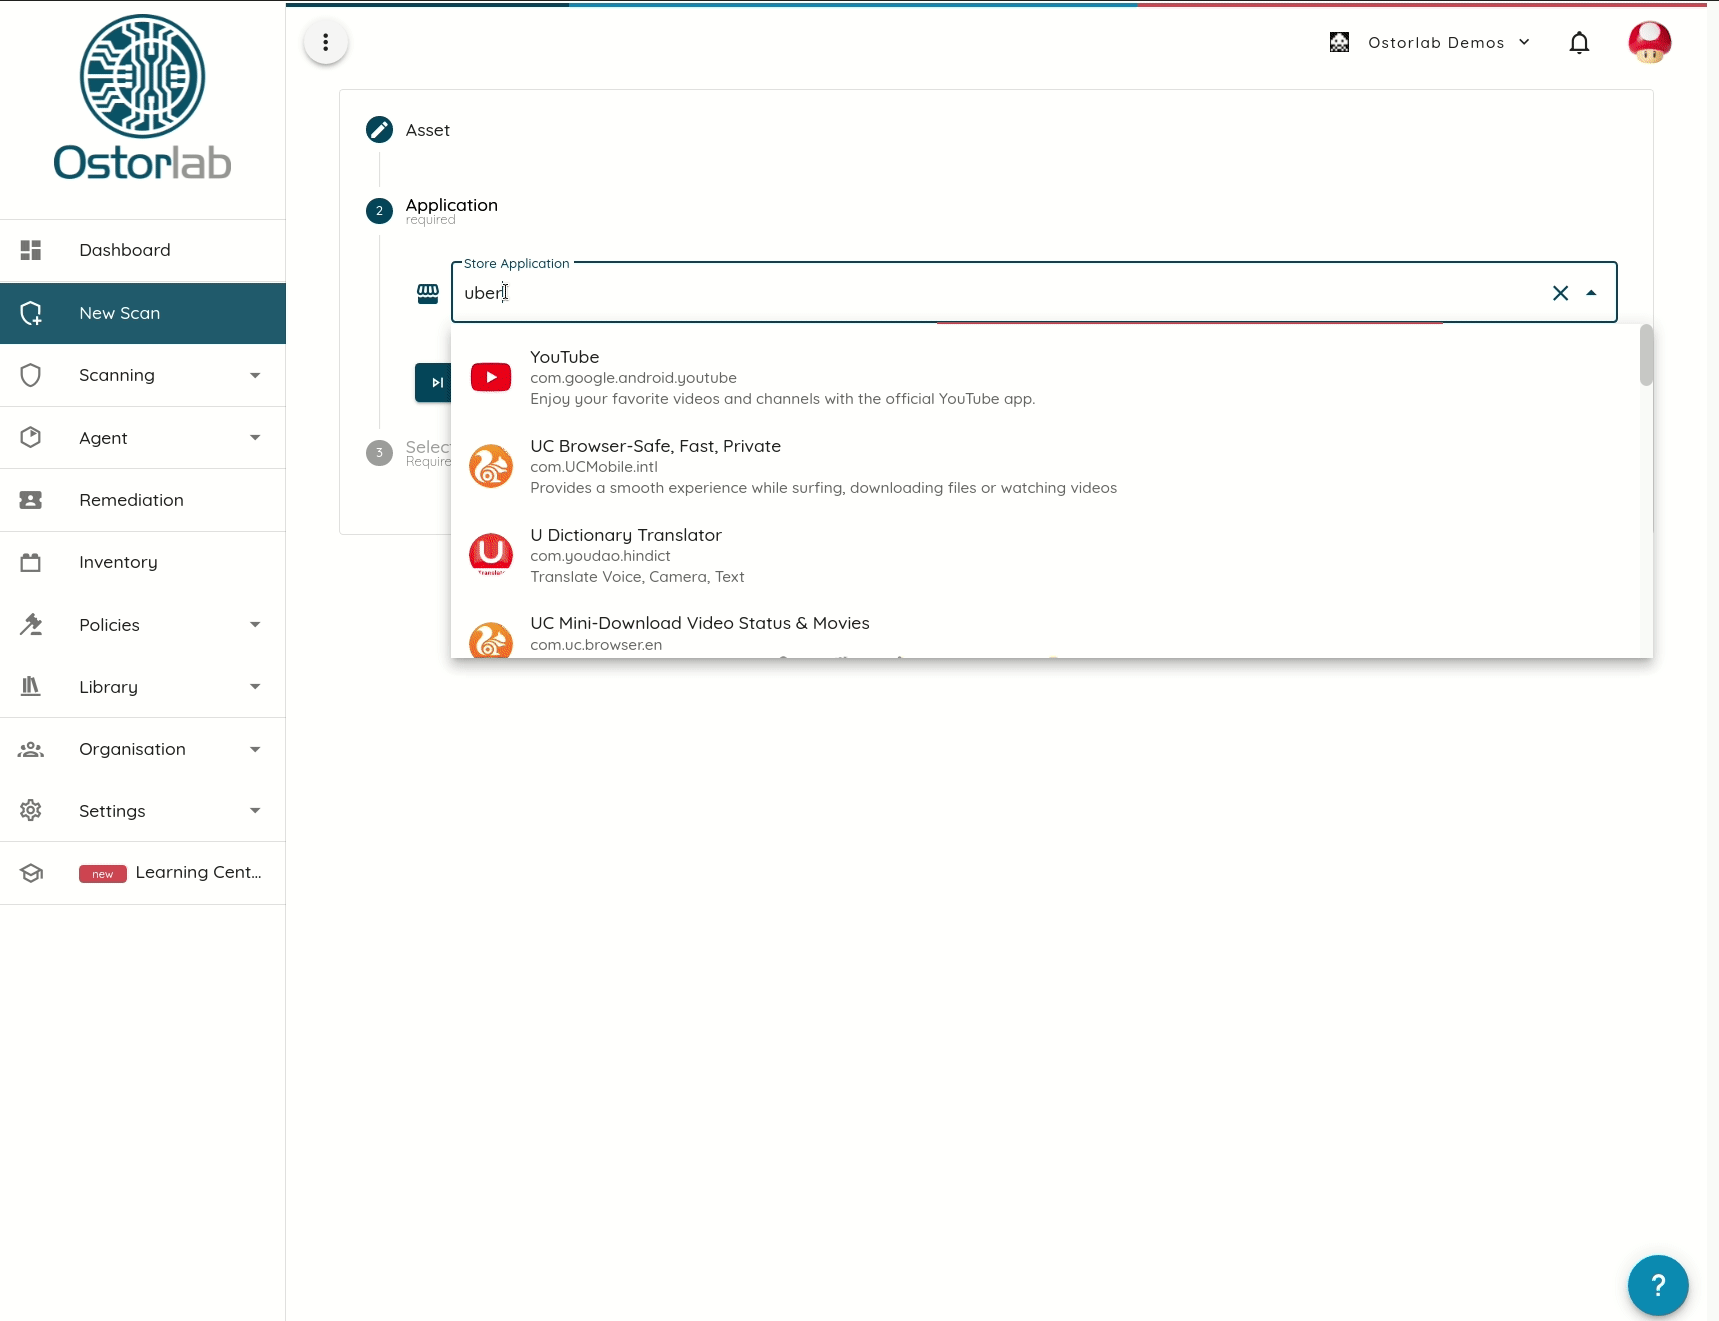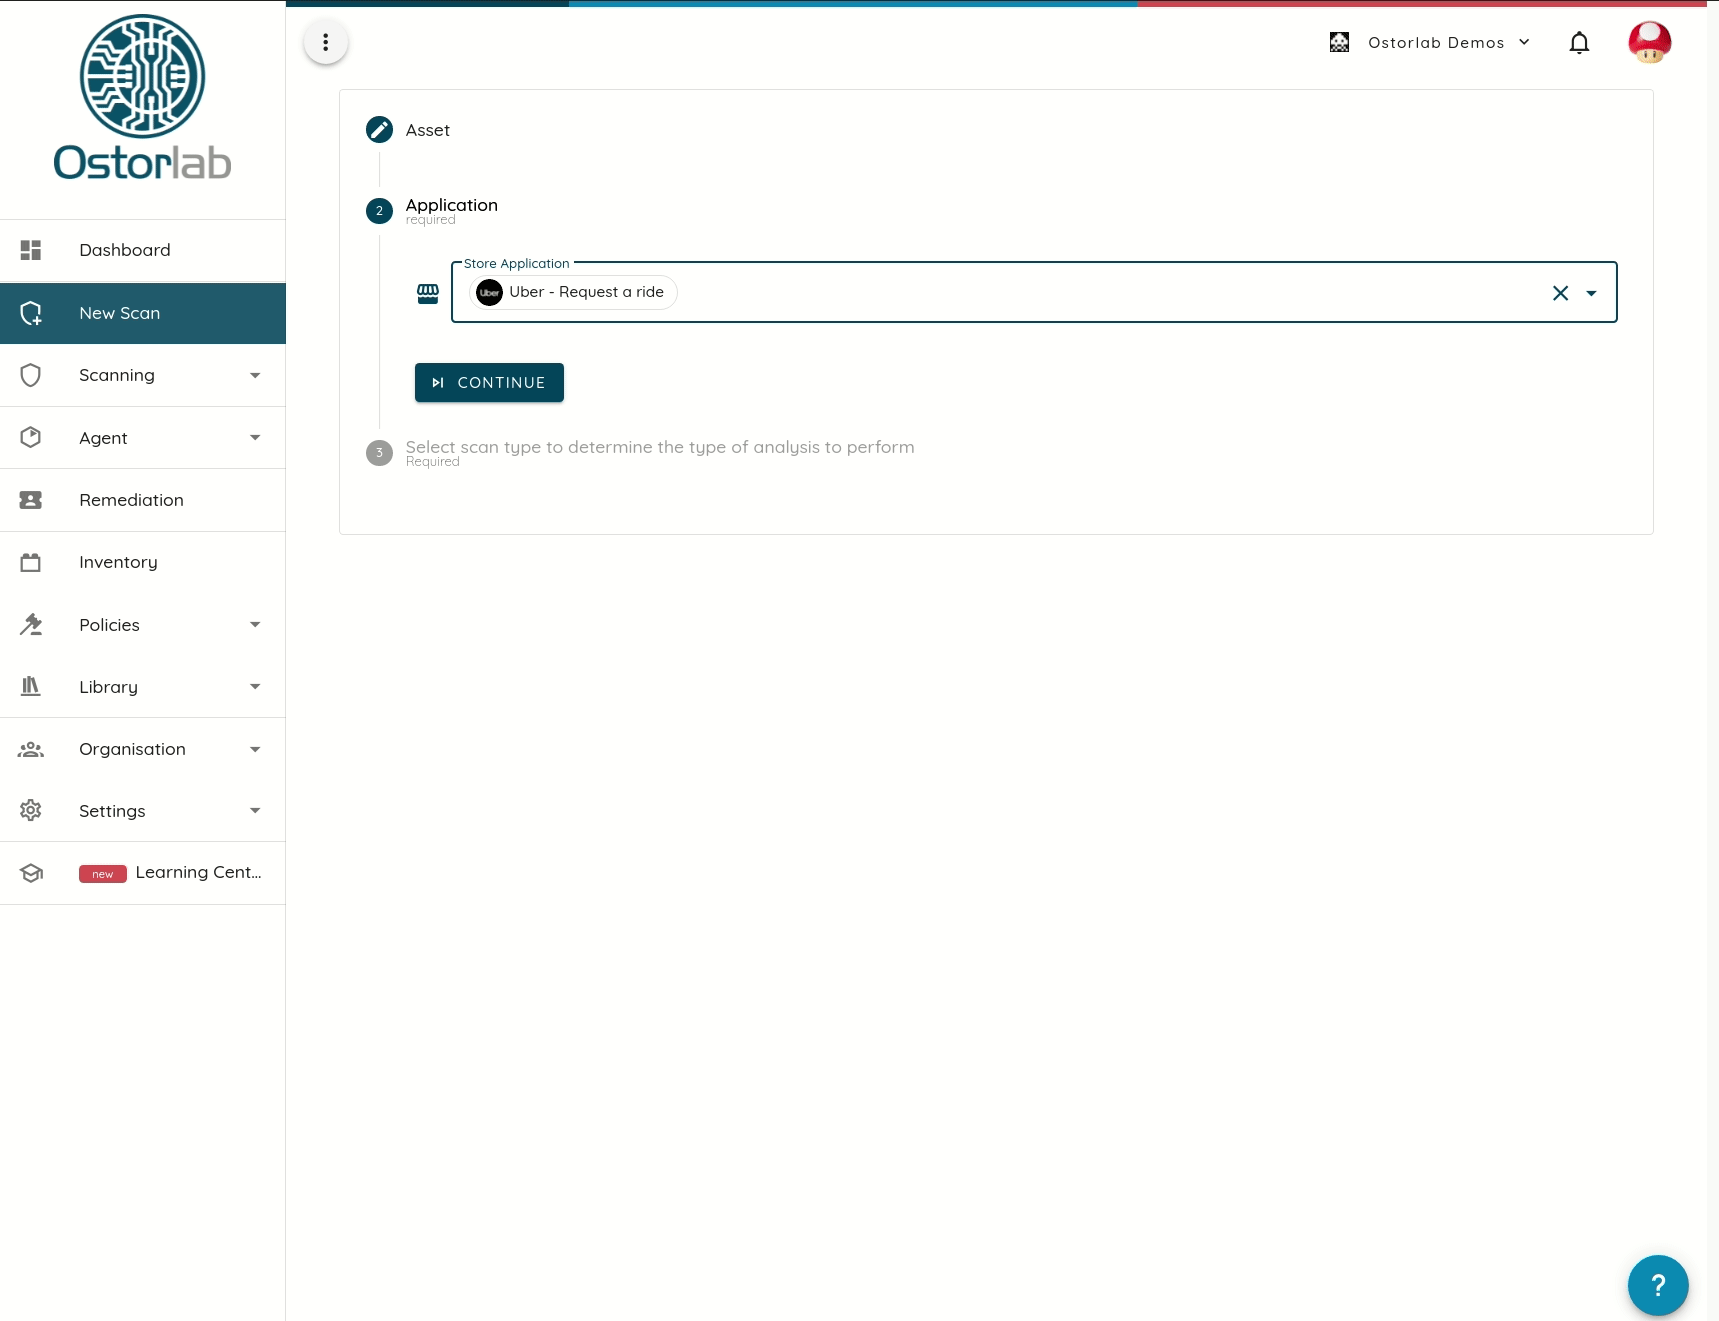
Ostorlab 提供直接从应用商店扫描应用的能力,并能绕过设备和地域限制。
另有少数几家提供商支持商店访问,但其中一些存在设备和地域支持方面的限制。
交互式分析能力
漏洞检测并不止步于运行一次扫描并查看结果。真正费力的工作只有在之后——确保问题得到修复时——才会到来。
其中一个重要环节是追查变体,这些变体可能存在于甚至无法访问源代码的第三方组件中。
借助交互式分析环境可以派上用场,使团队能够理解问题并追查新的问题。
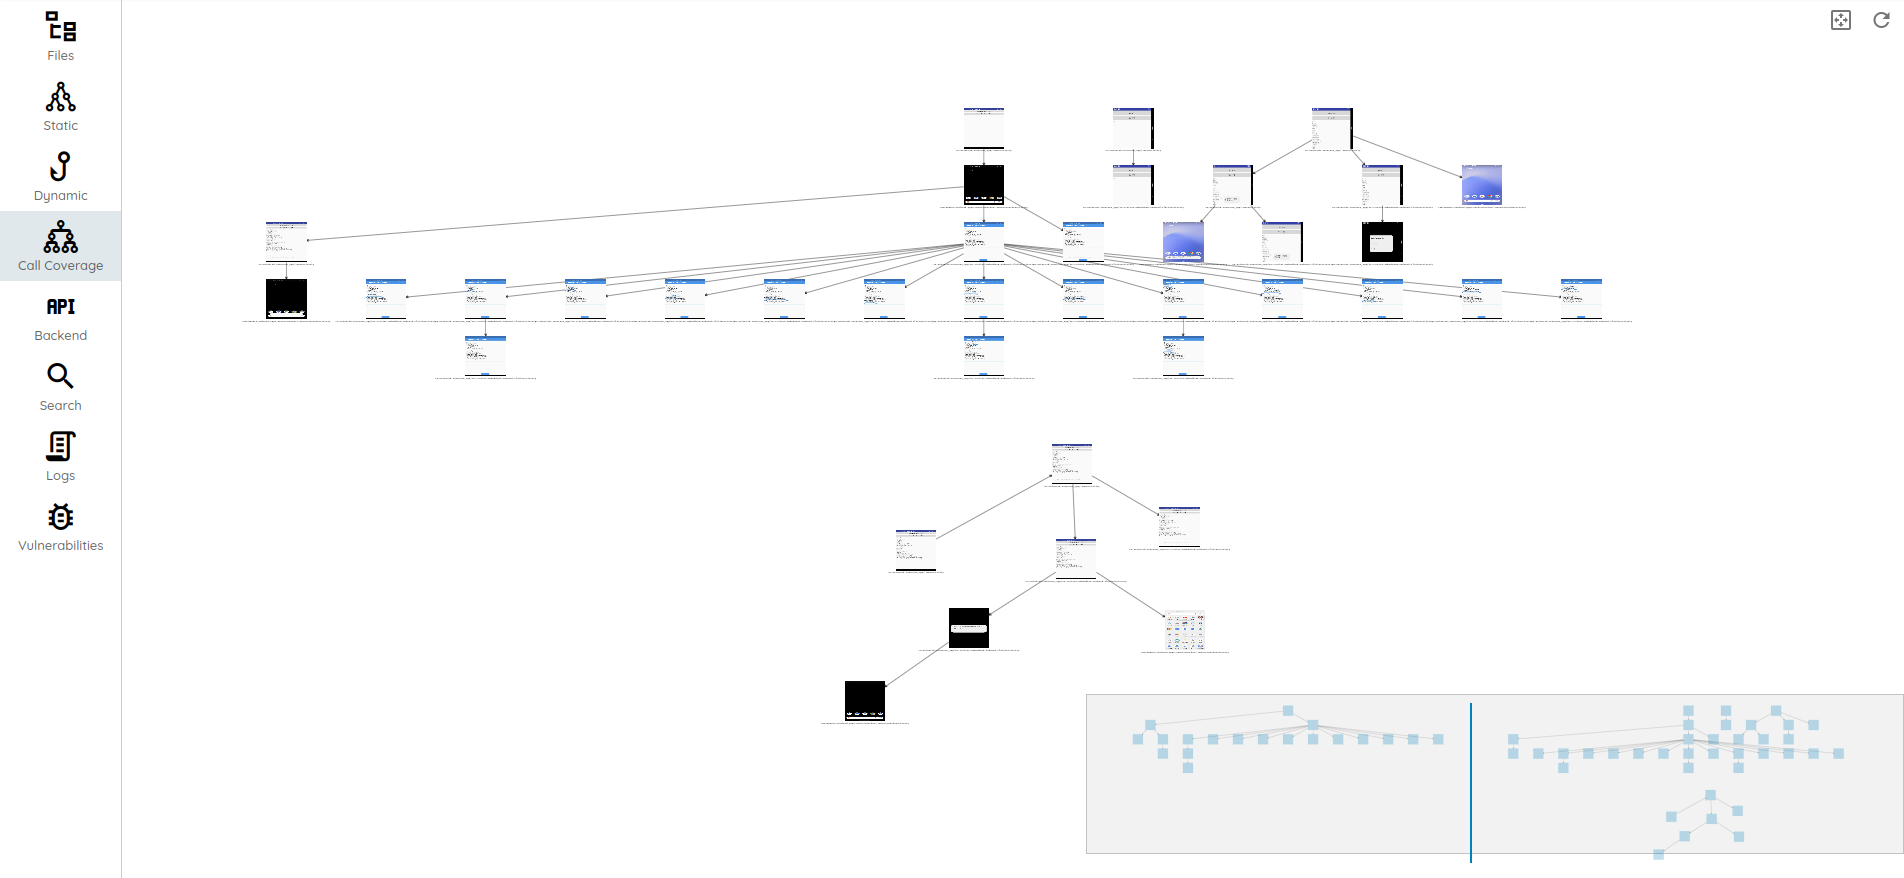
Ostorlab 内置了一个分析环境,使您能够看到攻击者所能看到的内容,其中包括:
- 应用反编译后的源代码,包括原生代码
- 调用追踪,
- 提取出的依赖(真实的物料清单),
- 拦截到的流量
- UI 交互生成
- 方法风险画像分析
- 用于快速搜索的内容索引
- 以及许许多多其他内容。
修复能力
修复漏洞是一件困难、耗时,而且坦率地说并不愉快的事情。它不会让您的产品变得更好或更有吸引力,却有可能让一个组织陷入瘫痪。
安全团队需要权衡时间与精力,以专注于最关键的事情,并考虑被盯上的概率、发现问题的难易程度以及影响。
虽然修复所有问题固然很好,但由于安全团队需要处理的发现数量庞大,这在实践中几乎不可能做到。
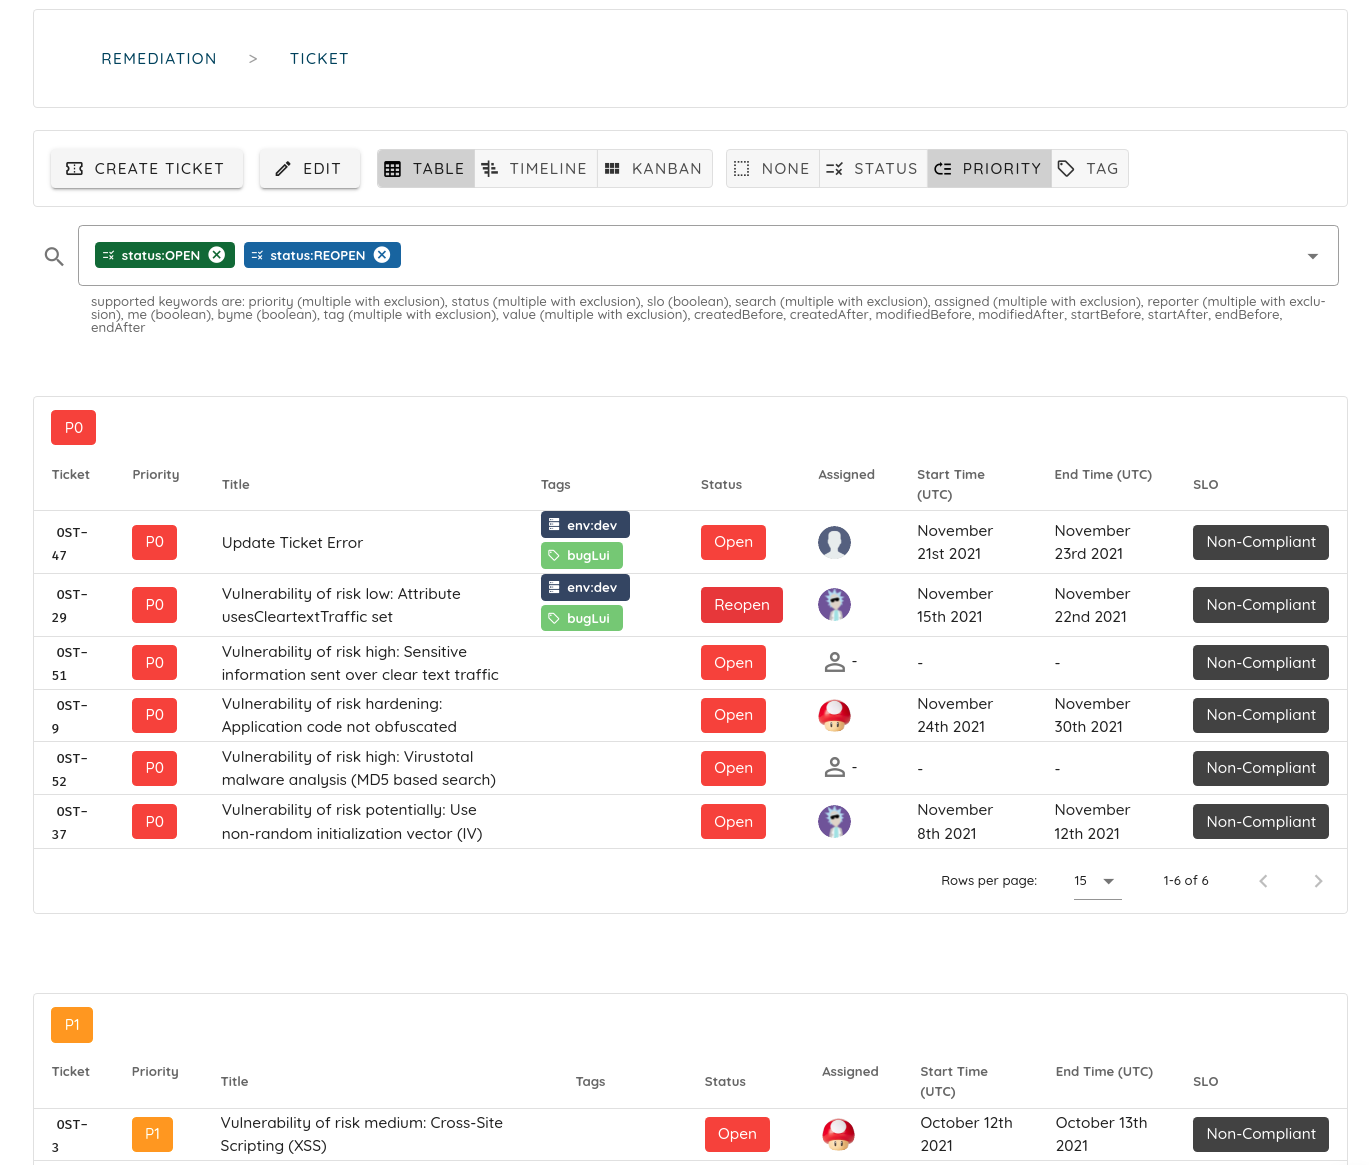
Ostorlab 独树一帜地内置了应对漏洞检测中那些棘手痛点与挑战的能力。这些能力包括将漏洞聚合到单个工单中,以避免刷屏和漏洞疲劳。它提供策略设置,确保任何问题都不会被遗漏,并维护一份问题历史记录。它还能检测修复情况,将问题标记为例外或误报,从而避免日后产生冗余的报告。
集成
平台集成是另一项关键功能,有助于安全团队和开发团队节省时间与精力,从而最终交付一个更好、更安全的应用。
把扫描结果复制到内部工单系统,或在每次发布新版本时手动触发扫描,很快就会变得乏味,并且在某个时刻干脆决定略过这些步骤。
提供与团队工具链契合的集成,可以降低额外负担,并提升工具在组织内的采用率。
Ostorlab 提供了最为广泛的支持,集成了 Jira、Jenkins、Github Action 和 Gitlab 等。
账户安全
由于漏洞扫描器处理的数据的性质,确保对平台的安全访问至关重要。
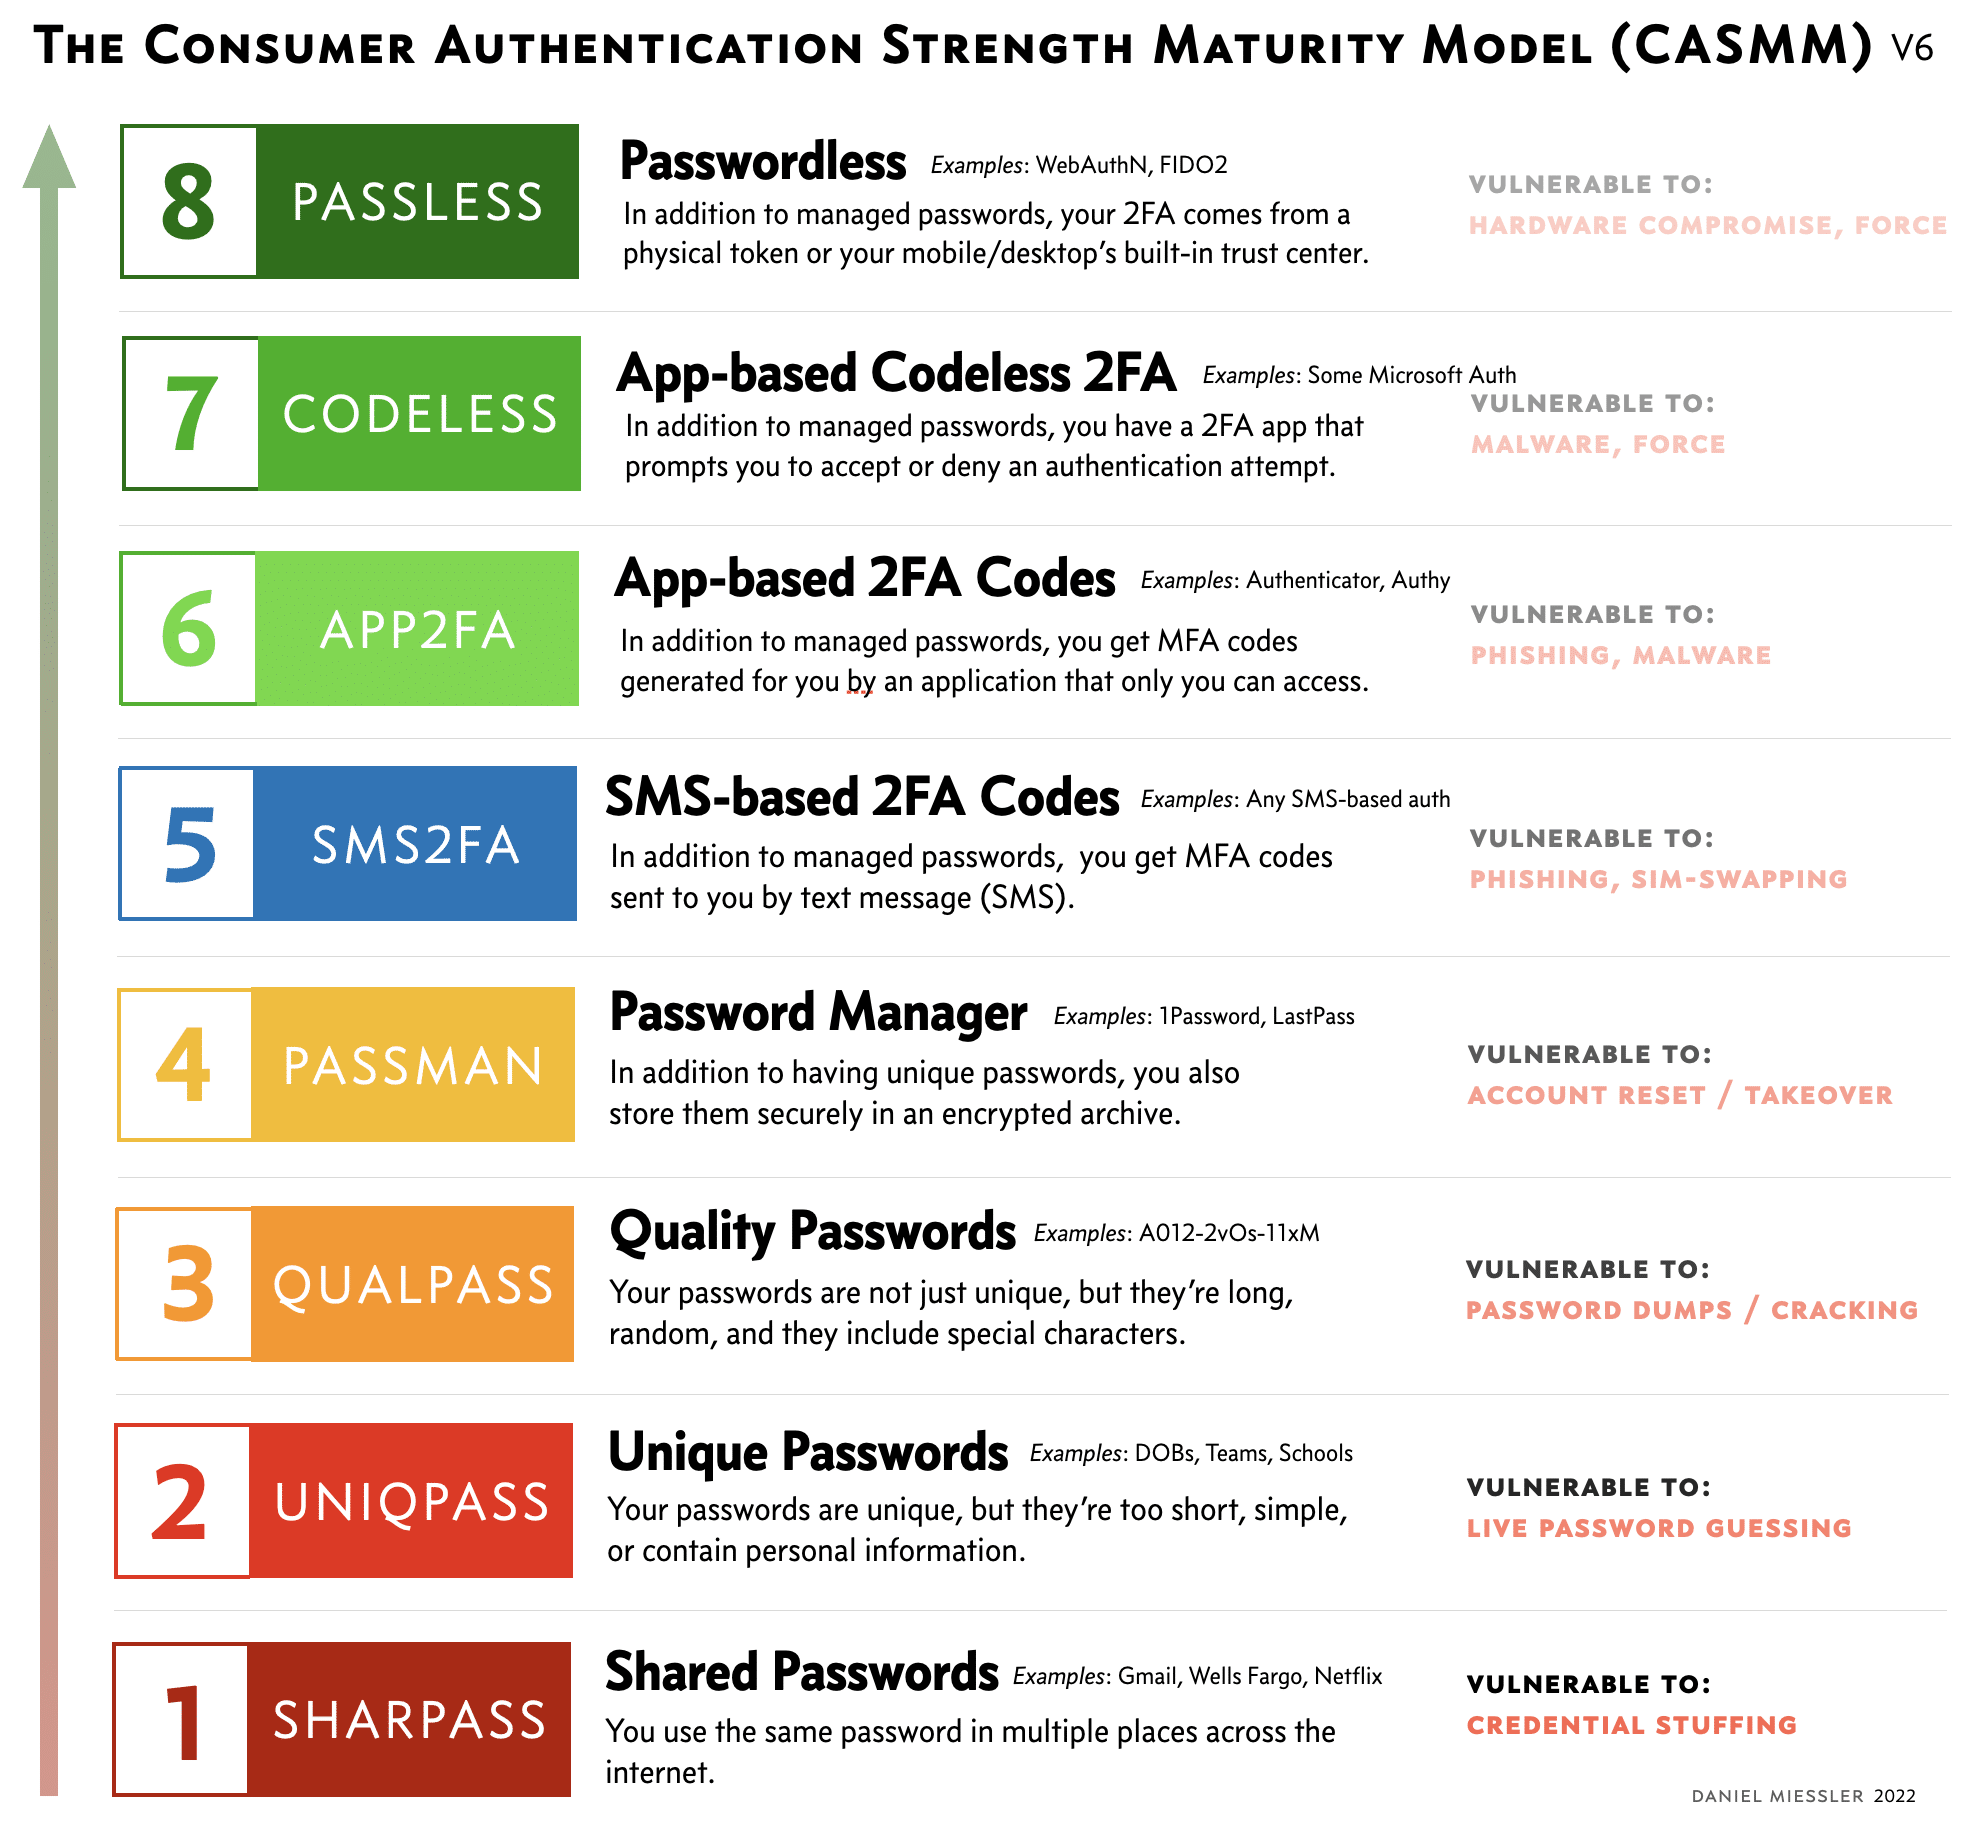
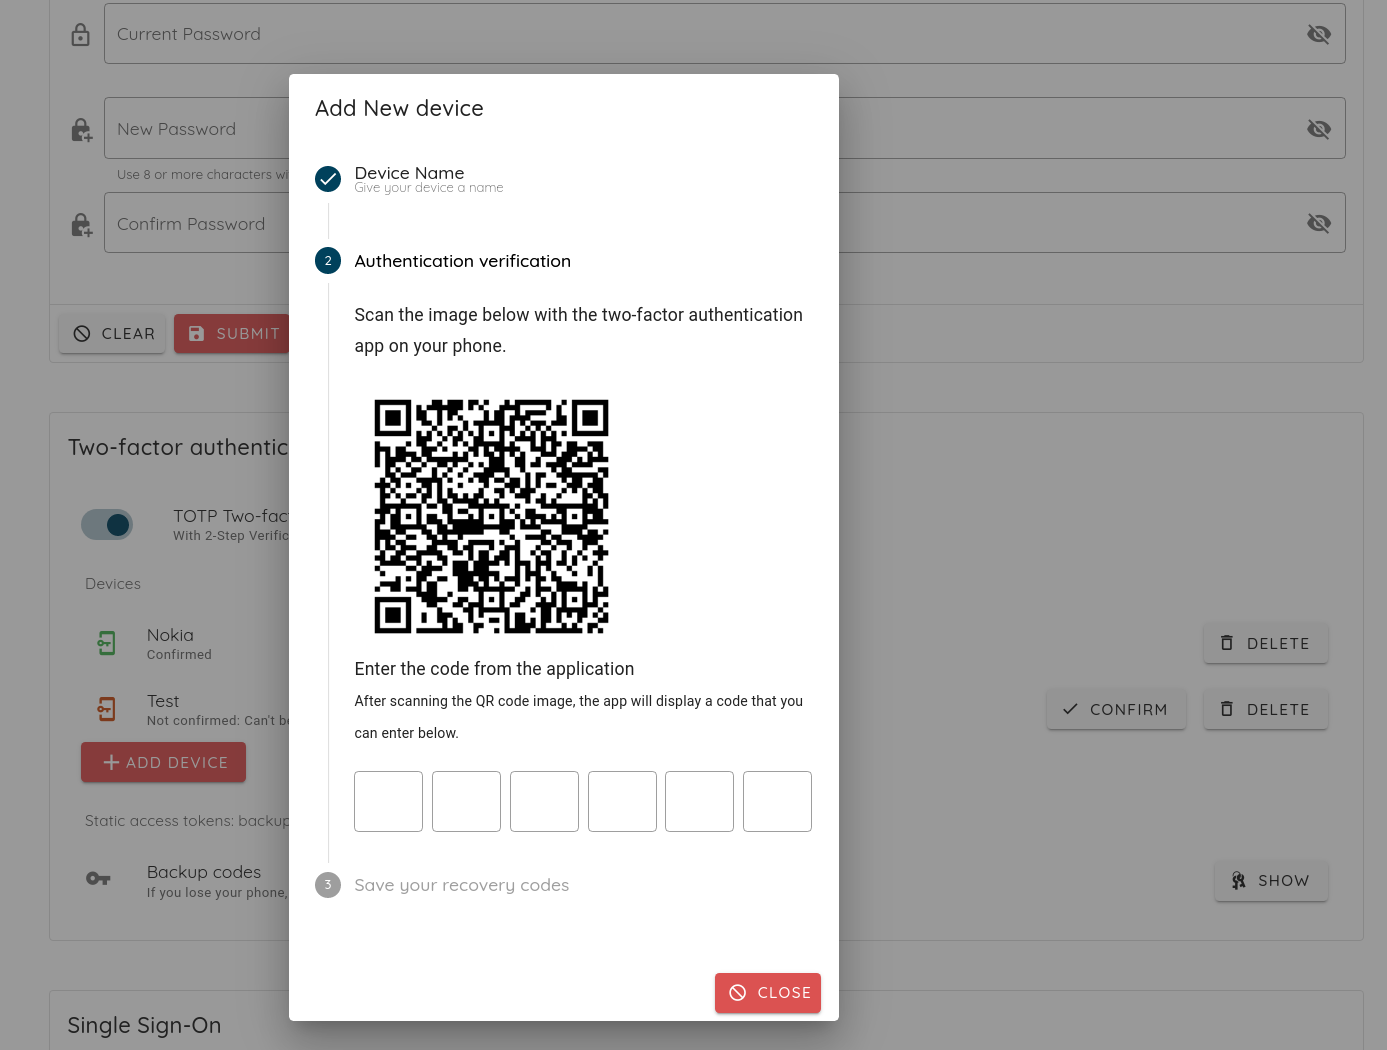
诸如暴力破解检测,以及采用 TOPT 或 HOTP 等安全实现的 OTP 之类的功能,可以防范身份验证攻击。
多组织/多团队支持便于数据隔离,并允许外部方仅访问其需要知晓的数据。
拥有内部身份验证提供方的大型组织,可以借助使用 SAML 或 OAuth2.0 等标准化协议的 SSO 支持,受益于集中化的用户管理与审计。
在所有列出的平台中,Ostorlab 是唯一一个提供安全 OTP 访问、SAML 集成和多团队能力的平台。
可扩展性,超越固定检测
赋予安全团队重用现有漏洞扫描基础设施来检测新漏洞或变体漏洞的能力,是一种节省时间的做法。
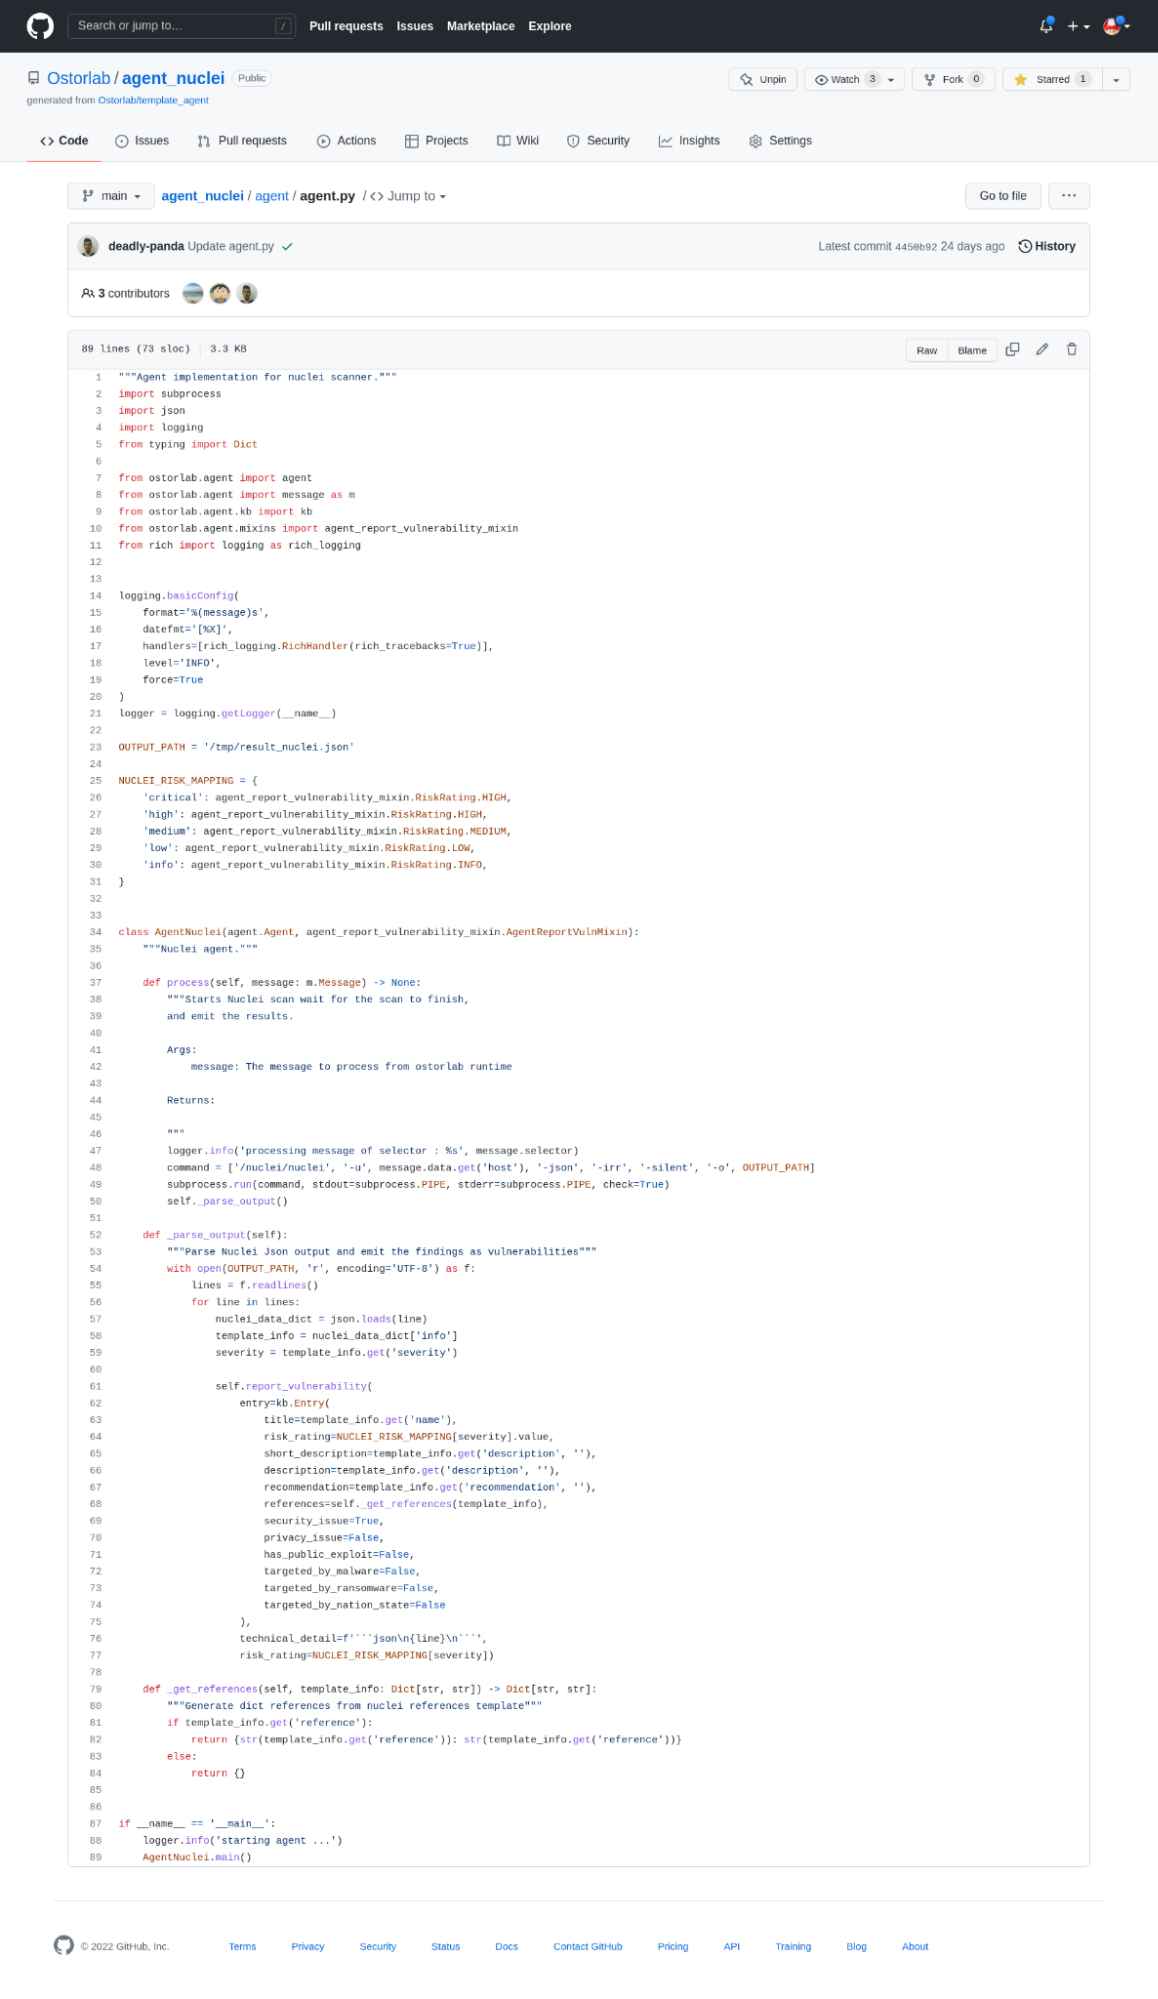
然而,在专有技术之上进行构建往往令人却步,因为一旦团队决定选择另一套解决方案,此前所做的工作就会付诸东流。
Ostorlab 提供 100% 开源的可扩展集成。它提供了灵活性,让团队在选择继续使用其他平台时,不会损失他们的工作成果和投入的精力。
MobSF 和 Ostorlab 是仅有的两个凭借其开源引擎提供此类扩展能力的平台。
开源与社区支持
投身开源不仅仅是分享源代码,更是支持一个社区去解决一个共同的问题。
Ostorlab 自创立之初便一直是一个由社区驱动的平台,提供无限制的免费扫描。
我们将该平台开源,使命是提供对所有检测能力的完整、无限制的访问。
与之相对,我们的付费平台则专注于大型组织为节省时间与精力所需的企业级功能,例如强大的集成和修复能力。
值得庆幸的是,Ostorlab 并不是唯一支持开源的平台;MobSF 和 NowSecure 对 Frida 和 Radare2 的显著支持,也是其他很好的例子。
路线图
Ostorlab 已经提供了先进的检测、分析环境、健壮的集成和智能的修复能力。然而,我们仍在努力不懈,并对我们希望加入的所有新能力充满期待。
今年的目标是通过我们的开源项目大幅提升漏洞检测能力。我们已经完成了第一阶段,构建出了团队和开源社区可以开始使用的基础构件。
我们的重点还将着眼于把构建漏洞管理项目的最初几个阶段完全自动化,以便更好、更准确地审视一个组织的基础设施。
工作还将包括通过加入实时审计功能以及一套强大的搜索与查询语言,来改进分析环境。
如果您希望在我们发布这些内容时进一步了解它们,可以在 Twitter 上关注我们,或订阅我们的新闻通讯。
标签:
autonomous