MONAI Label : traversée de chemin et RCE, exploitée (CVE-2026-133968)
Une traversée non authentifiée dans MONAI Label 0.8.5 et antérieur écrit des fichiers hors du datastore et mène à une RCE ; aucune version ne corrige.
En bref
- Une traversée de chemin dans le point d'accès du datastore de MONAI Label laisse tout client qui atteint le serveur écrire des fichiers là où le processus peut écrire.
- Toutes les versions jusqu'à 0.8.5 sont concernées, et l'authentification est désactivée par défaut : un serveur exposé sur Internet n'exige donc aucun identifiant.
- La faille est critique (CVSS v3.1 9,8) et Amazon Threat Intelligence a signalé une exploitation dans la nature en septembre 2026 ; l'enregistrement CVE le confirme. Elle n'est pas dans le catalogue KEV de la CISA au 2026-11-21.
- Aucune version corrigée n'existe encore. En attendant la prochaine version, activez l'authentification, retirez l'exposition Internet et exécutez le serveur avec un compte non privilégié.
Suis-je concerné ?
Vous êtes exposé seulement si toutes ces conditions sont réunies :
- Le serveur exécute MONAI Label 0.8.5 ou une version antérieure.
- Un attaquant peut atteindre son API HTTP par le réseau.
- Le serveur utilise le datastore local intégré, qui est la valeur par défaut ; la faille est dans
LocalDatastore. - L'authentification est désactivée, ce qui est la valeur par défaut, ou l'attaquant détient un jeton avec le rôle
monailabel-annotator.
MONAI Label est le serveur d'annotation et d'apprentissage du projet MONAI pour l'imagerie médicale. Il s'exécute comme une application FastAPI et écrit les images et les annotations téléversées dans un répertoire de datastore.
Quand MONAI_LABEL_AUTH_ENABLE vaut false, chaque requête est traitée comme DEFAULT_USER, un compte qui détient les rôles monailabel-admin, monailabel-reviewer, monailabel-annotator et monailabel-user. Activer l'authentification supprime ce compte par défaut, mais le point d'accès de téléversement ne demande que le rôle annotator.
| Produit | Versions concernées | Version corrigée |
|---|---|---|
| MONAI Label | 0.1.0 à 0.8.5 | Aucune publiée ; correctif source fusionné dans la pull request 1915 |
Aucune version ne contient le correctif. La dernière version sur PyPI est 0.8.5, publiée le 2024-11-25, et le bulletin ne liste aucune version corrigée.
Vérifiez le paquet installé :
# installed Python package
pip show monailabel | grep -E '^(Name|Version):'
python -c "import monailabel; print(monailabel.__version__)"

# inside a running container
docker exec <container> python -c "import monailabel; print(monailabel.__version__)"
Vérifiez si l'authentification est active et si l'API répond sans jeton :
docker exec <container> printenv MONAI_LABEL_AUTH_ENABLE
curl -s -o /dev/null -w '%{http_code}\n' http://127.0.0.1:8000/datastore/
Une sortie vide de printenv signifie que la variable n'est pas définie, et la valeur par défaut est False. Un code 200 renvoyé par la seconde commande signifie que l'API du datastore a répondu sans identifiant.
Comment corriger ?
Aucune version ne corrige cette faille, donc vous appliquez vous-même le correctif source fusionné ou vous gardez le serveur inaccessible jusqu'à la prochaine version.
- Construisez ou exécutez MONAI Label depuis le commit de fusion qui contient le correctif :
git clone https://github.com/Project-MONAI/MONAILabel
cd MONAILabel
git checkout 113527bf638585ee5de6a1839b985829331ea272
pip install -e .
-
Surveillez la prochaine version. Quand elle paraît, mettez à jour avec
pip install --upgrade monailabelet vérifiez que la version affichée est postérieure à 0.8.5. -
Si vous ne pouvez pas corriger, activez l'authentification : définissez
MONAI_LABEL_AUTH_ENABLE=Trueet pointezMONAI_LABEL_AUTH_REALM_URIvers votre fournisseur d'identité. N'accordez ensuite le rôlemonailabel-annotatorqu'aux personnes qui doivent téléverser des images. Cela supprime le chemin non authentifié, mais tout annotator peut encore envoyer la requête. -
Retirez l'exposition réseau. Liez le serveur à l'interface locale ou placez-le derrière un proxy qui exige une authentification, car la faille a besoin d'une API joignable.
-
Exécutez le processus avec un compte non privilégié dont l'écriture est limitée au répertoire du datastore. Cela n'empêche pas l'écriture, mais limite l'endroit où le fichier arrive et ce qu'une charge utile ultérieure peut atteindre.
Quelle est la cause racine ?
Le point d'accès de téléversement utilise la valeur image de l'appelant comme nom de fichier sans vérifier le chemin construit. Une valeur avec des segments .. sort donc du répertoire des images.
MONAI Label stocke chaque image téléversée dans un répertoire d'images configuré. Le gestionnaire de téléversement lit le paramètre de requête facultatif image et le transmet au datastore local comme identifiant d'image, sans validation :
# monailabel/endpoints/datastore.py, MONAI Label 0.8.5, line 71
image_id = image if image else os.path.basename(file.filename).replace(file_ext, "")
LocalDatastore.add_image() ajoute ensuite l'extension du fichier téléversé à cet identifiant, joint le résultat au répertoire des images, résout le chemin joint avec os.path.realpath() et y copie le fichier :
# monailabel/datastore/local.py, MONAI Label 0.8.5, lines 228-229 and 434-445
def _filename(self, id: str, ext: str) -> str:
    return id + ext

def add_image(self, image_id: str, image_filename: str, image_info: Dict[str, Any]) -> str:
    id, image_ext = self._to_id(os.path.basename(image_filename))
    if not image_id:
        image_id = id

    logger.info(f"Adding Image: {image_id} => {image_filename}")
    name = self._filename(image_id, image_ext)
    dest = os.path.realpath(os.path.join(self._datastore.image_path(), name))

    with FileLock(self._lock_file):
        logger.debug("Acquired the lock!")
        shutil.copy(image_filename, dest)
os.path.realpath() résout les segments .. au lieu de les rejeter. Un identifiant d'image ../../../tmp/x et un fichier téléversé nommé x.py produisent <image_dir>/../../../tmp/x.py, dont le chemin absolu résolu dépend de l'emplacement et de la profondeur du répertoire d'images configuré. L'appel shutil.copy() y écrit alors le fichier, et rien ne vérifie que le résultat est resté dans le répertoire des images.
LocalDatastore.save_label() construit sa destination de la même façon, à partir de la valeur image et du paramètre tag. Le point d'accès des annotations offre donc un second chemin d'écriture via un tag forgé.
Comment la faille est-elle exploitée ?
Un attaquant envoie une requête de téléversement avec une valeur de traversée dans le paramètre image, puis la répète avec un chemin que le serveur importe ou exécute.
- L'attaquant envoie
PUT /datastore/imageavec une partie fichier et une valeurimagecontenant des segments... Le bulletin utilise../../../tmp/xcomme exemple. - Quand l'authentification est désactivée, la requête s'exécute comme l'administrateur par défaut. Quand elle est activée, un jeton portant le rôle
monailabel-annotatorsuffit. add_image()ajoute l'extension du fichier téléversé, joint la valeur au répertoire des images, la résout et copie le fichier vers le chemin résolu.- La même requête sur
PUT /datastore/labelécrit via le répertoire des annotations avec la valeurtag, ce qui donne un second chemin de traversée. - L'attaquant écrit un fichier que Python importe à son démarrage. Le rapport d'Amazon nomme
sitecustomize.py, un module que l'interpréteur importe au lancement. - L'attaquant déclenche un point d'accès d'entraînement, qui démarre un nouveau processus Python. Ce processus importe la charge utile, et celle-ci ouvre un shell inverse avec le compte qui exécute le serveur.
Amazon Threat Intelligence a reconstitué cette séquence à partir du panneau de contrôle Cairn de l'opérateur, laissé accessible publiquement. Cairn est un framework open source qui coordonne des agents IA comme testeurs d'intrusion automatisés. L'enregistrement CVE indique que la faille a été exploitée dans la nature à partir de septembre 2026.
Comment se déroule l'attaque ?
Un téléversement non authentifié avec une valeur de traversée dans image écrit du contenu hors du datastore, puis un démarrage de Python l'importe et lance un shell inverse.
Que peut faire un attaquant ?
Un attaquant qui a accès au réseau écrit n'importe quel fichier accessible au processus du serveur, et peut transformer cette écriture en exécution de code avec le même compte.
- L'écriture atteint le code de l'application, les fichiers de configuration, les clés autorisées SSH, les répertoires cron et les modules de démarrage de Python.
- L'exécution de code se fait avec le compte qui a lancé MONAI Label. Les agents d'Amazon ont obtenu un shell root sur un serveur universitaire, donc ce déploiement exécutait le service en root.
- Écraser la configuration ou les fichiers du datastore provoque un déni de service sans exécution de code.
- Les conditions sont une API joignable, l'authentification désactivée ou un jeton annotator, et un chemin cible accessible en écriture au processus.
Amazon rapporte une compromission root confirmée, sur un serveur universitaire d'Asie de l'Est. Les agents y ont aussi écrit sitecustomize.py et déclenché un point d'accès d'entraînement.
Lors d'une session ultérieure, l'opérateur a fourni aux agents un proxy vers un second réseau universitaire exécutant le même logiciel. Amazon déduit que ce réseau a été compromis de la même façon, sans le confirmer. Le compte rendu public ne montre ni vol de scans ou de dossiers patients, ni atteinte aux systèmes cliniques.
Pourquoi le correctif fonctionne-t-il ?
Le correctif résout chaque destination et rejette tout chemin qui ne se trouve pas dans le répertoire du datastore, donc une valeur de traversée ne peut plus s'échapper.
 // monailabel/datastore/local.py
+    @staticmethod
+    def _confine_path(dest: str, allowed_base: str) -> str:
+        dest = os.path.realpath(dest)
+        allowed_base = os.path.realpath(allowed_base)
+        try:
+            inside = os.path.commonpath([dest, allowed_base]) == allowed_base
+        except ValueError:
+            inside = False
+        if not inside:
+            raise ValueError(f"Invalid path: {dest!r} is not inside {allowed_base!r}")
+        return dest
+
     def add_image(self, image_id: str, image_filename: str, image_info: Dict[str, Any]) -> str:
         ...
-        dest = os.path.realpath(os.path.join(self._datastore.image_path(), name))
+        dest = self._confine_path(os.path.join(self._datastore.image_path(), name), self._datastore.image_path())
Le point d'accès de téléversement réduit aussi un identifiant fourni par l'appelant à son nom de base et rejette une valeur vide ou commençant par un point :
 // monailabel/endpoints/datastore.py
     image_id = image if image else os.path.basename(file.filename).replace(file_ext, "")
+    if image:
+        image_id = os.path.basename(image_id)
+        if not image_id or image_id in (".", "..") or image_id.startswith("."):
+            raise HTTPException(status_code=400, detail="Invalid image ID")
_confine_path() compare la destination résolue au répertoire de base résolu. Les segments .., les valeurs absolues et les chemins Windows sur un autre lecteur sont donc tous rejetés. save_label() applique la même vérification au répertoire du tag et au fichier final.
Le changement couvre les deux chemins d'écriture du datastore local que le bulletin nomme, et il n'est encore dans aucune version.
Comment vérifier si j'ai été compromis ?
Cherchez un fichier que Python importe à son démarrage et des requêtes de téléversement avec des valeurs de traversée, et traitez chaque résultat comme une piste à confirmer.
Amazon a publié deux adresses observées pendant la campagne, du 2026-09-08 au 2026-09-10 :
142.4.98.145142.4.107.34
Vérifiez si un module sitecustomize existe hors des paquets que vous avez installés :
python - <<'PY'
import importlib.util
spec = importlib.util.find_spec("sitecustomize")
print(spec.origin if spec else "sitecustomize not found")
PY
Cherchez ensuite les fichiers écrits sous site-packages après le début de la campagne :
sudo find /usr/local/lib/python3.*/site-packages -newermt '2026-09-01' -type f
Cherchez dans le journal d'accès du serveur les requêtes de téléversement avec une traversée encodée ou littérale :
grep -Ei 'PUT /datastore/(image|label).*(%2e%2e|\.\.)' /var/log/monailabel/access.log
Le bulletin et le rapport d'Amazon ne publient aucune empreinte de fichier pour la charge utile. Une tentative qui a échoué peut ne laisser aucune trace, et un sitecustomize.py légitime existe sur certains systèmes : un résultat est donc une piste, pas une preuve.
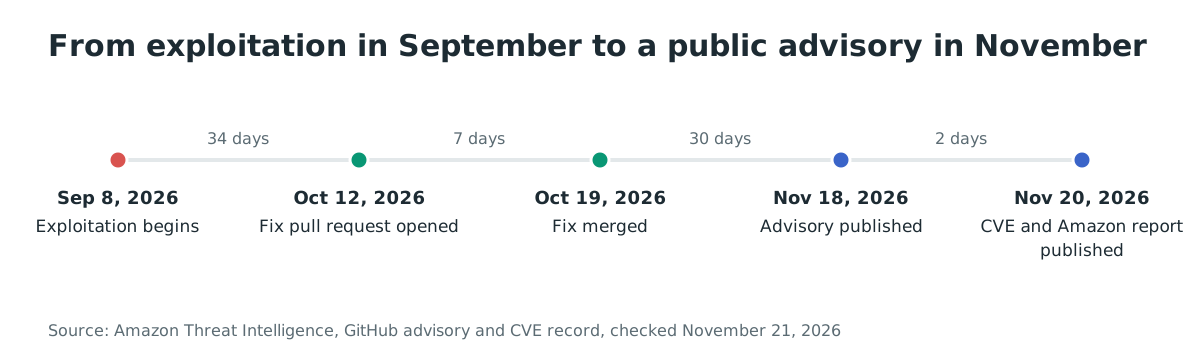
Chronologie
- 2024-11-25 : MONAI Label 0.8.5 est publiée sur PyPI.
- 2026-09-08 au 2026-09-10 : Amazon enregistre la campagne, dont l'exploitation de la faille.
- 2026-10-12 : la pull request du correctif est ouverte.
- 2026-10-19 : le correctif est fusionné dans le dépôt.
- 2026-11-18 : le projet publie le bulletin GHSA-qc22-rmgc-vg94.
- 2026-11-20 : l'enregistrement CVE est publié et Amazon publie son rapport.
La faille est restée exploitable pendant 34 jours avant qu'une pull request de correctif existe, et l'identifiant public est arrivé 73 jours après le début de la campagne.
FAQ
Existe-t-il une version corrigée à installer ?
Non. La dernière version sur PyPI est 0.8.5, du 2024-11-25, et le bulletin ne liste aucune version corrigée. Le correctif n'existe que sous forme de commit fusionné et sera inclus dans la prochaine version.
Activer l'authentification suffit-il à arrêter l'attaque ?
Cela ferme le chemin non authentifié, mais tout compte avec le rôle monailabel-annotator peut encore envoyer le téléversement. Considérez l'authentification comme une réduction de l'exposition, pas comme un correctif.
La faille a-t-elle vraiment été exploitée dans la nature ?
Oui. L'enregistrement CVE indique qu'elle a été exploitée dans la nature à partir de septembre 2026, et le rapport d'Amazon décrit un shell root obtenu sur un serveur universitaire.
Des scans ou des dossiers patients ont-ils été volés ?
Amazon indique que son rapport ne montre ni vol de scans ou de dossiers patients, ni atteinte aux systèmes cliniques. L'impact confirmé est un serveur universitaire compromis en root.
Le framework MONAI est-il concerné ?
Non. La faille est dans MONAI Label, le serveur d'annotation, pas dans la bibliothèque MONAI. Le bulletin a été redéposé dans le dépôt MONAI Label parce que le code vulnérable s'y trouve.
Une vérification de version indique-t-elle si j'ai été attaqué ?
Non. Toutes les versions jusqu'à 0.8.5 portent la faille, donc la vérification indique s'il faut corriger. Elle ne dit rien des requêtes passées, qui exigent les contrôles de journaux et de fichiers.
Trouver les installations de MONAI Label vulnérables avec Ostorlab
L'analyse de composition logicielle d'Ostorlab inventorie les paquets de vos dépôts et images de conteneurs, dont chaque service qui épingle monailabel en 0.8.5 ou antérieur. Cette liste montre quels déploiements ont besoin du correctif source, ou des contournements, avant la publication d'une version corrigée : https://www.ostorlab.co/product/sca_sbom
Références
- GitHub Security Advisory, « Path traversal in datastore upload endpoints allows arbitrary file write » (GHSA-qc22-rmgc-vg94), publié le 2026-11-18 (vérifié le 21 novembre 2026)
- Enregistrement CVE, CVE-2026-133968, publié le 2026-11-20 (vérifié le 21 novembre 2026)
- Project MONAI, pull request de correctif 1915, « fix: confine datastore write paths », fusionnée le 2026-10-19 (vérifié le 21 novembre 2026)
- Amazon Threat Intelligence, « Chinese-nexus actor's Cairn AI agents found a zero-day on their own », publié le 2026-11-20 (vérifié le 21 novembre 2026)
- Project MONAI,
monailabel/datastore/local.pyà la version 0.8.5 (vérifié le 21 novembre 2026) - Project MONAI,
monailabel/endpoints/datastore.pyà la version 0.8.5 (vérifié le 21 novembre 2026) - Project MONAI,
monailabel/endpoints/user/auth.pyà la version 0.8.5 (vérifié le 21 novembre 2026) - PyPI, fichiers de la version monailabel 0.8.5, téléversés le 2024-11-25 (vérifié le 21 novembre 2026)
- pypistats.org, statistiques de téléchargement de monailabel, 269 téléchargements la semaine dernière (vérifié le 21 novembre 2026)
- GitHub, dépôt Project-MONAI/MONAILabel, 912 étoiles et 281 forks (vérifié le 21 novembre 2026)
- CISA, catalogue Known Exploited Vulnerabilities, version 2026.11.20 (vérifié le 21 novembre 2026)