MONAI Label 路径穿越 RCE,已被实际利用 (CVE-2026-133968)
MONAI Label 0.8.5 及更早版本的未认证路径穿越可写入数据存储之外的文件并导致 RCE;尚无修复版本。
TL;DR
- MONAI Label 数据存储接口中的路径穿越,使任何能访问服务器的客户端都能在进程可写的位置写入文件。
- 0.8.5 及之前的所有版本都受影响,而且默认关闭认证,因此暴露在互联网上的服务器无需任何凭据。
- 该漏洞为 Critical(CVSS v3.1 9.8),Amazon Threat Intelligence 报告其在 2026 年 9 月被实际利用,CVE 记录也这样说明。截至 2026-11-21,它未列入 CISA KEV。
- 目前没有已修复的版本。在下一个版本发布前,请启用认证、停止互联网暴露,并以非特权账户运行服务器。
我受影响吗?
只有同时满足以下条件,你才会受影响:
- 服务器运行 MONAI Label 0.8.5 或更早版本。
- 攻击者可以通过网络访问其 HTTP API。
- 服务器使用内置的本地数据存储,这是默认设置;漏洞位于
LocalDatastore。 - 认证被关闭(这是默认设置),或者攻击者持有带
monailabel-annotator角色的令牌。
MONAI Label 是 MONAI 项目中面向医学影像的标注与学习服务器。它以 FastAPI 应用运行,并把上传的影像和标注写入数据存储目录。
当 MONAI_LABEL_AUTH_ENABLE 为 false 时,每个请求都按 DEFAULT_USER 处理,该账户拥有 monailabel-admin、monailabel-reviewer、monailabel-annotator 和 monailabel-user 角色。启用认证会取消这个默认账户,但上传接口只要求 annotator 角色。
| 产品 | 受影响版本 | 修复版本 |
|---|---|---|
| MONAI Label | 0.1.0 至 0.8.5 | 未发布;源码修复已合并到拉取请求 1915 |
没有任何版本包含修复。PyPI 上的最新版本是 2024-11-25 发布的 0.8.5,公告也没有列出修复版本。
检查已安装的包:
# installed Python package
pip show monailabel | grep -E '^(Name|Version):'
python -c "import monailabel; print(monailabel.__version__)"

# inside a running container
docker exec <container> python -c "import monailabel; print(monailabel.__version__)"
检查认证是否开启,以及 API 是否无需令牌就会响应:
docker exec <container> printenv MONAI_LABEL_AUTH_ENABLE
curl -s -o /dev/null -w '%{http_code}\n' http://127.0.0.1:8000/datastore/
printenv 输出为空表示变量未设置,默认值为 False。第二条命令返回 200 表示数据存储 API 在无凭据的情况下作出了响应。
如何修复?
目前没有版本修复此漏洞,因此你要么自行应用已合并的源码修复,要么在下一个版本发布前让服务器保持不可访问。
- 从包含修复的合并提交构建或运行 MONAI Label:
git clone https://github.com/Project-MONAI/MONAILabel
cd MONAILabel
git checkout 113527bf638585ee5de6a1839b985829331ea272
pip install -e .
-
关注下一个版本。发布后用
pip install --upgrade monailabel升级,并确认显示的版本高于 0.8.5。 -
如果无法修复,请开启认证:设置
MONAI_LABEL_AUTH_ENABLE=True,并把MONAI_LABEL_AUTH_REALM_URI指向你的身份提供方。然后只把monailabel-annotator角色授予需要上传影像的人。这会关闭未认证路径,但任何 annotator 仍然可以发送请求。 -
停止网络暴露。把服务器绑定到回环地址,或放在要求认证的代理之后,因为该漏洞需要可达的 API。
-
以非特权账户运行进程,并只允许它写入数据存储目录。这不能阻止写入,但能限制文件落点以及后续载荷可触及的范围。
根本原因是什么?
数据存储上传接口把调用方的 image 值当作文件名使用,却不检查它构造出的路径。因此含 .. 的值会解析到影像目录之外。
MONAI Label 把每张上传的影像保存在配置好的影像目录中。上传处理器读取可选的 image 查询参数,不经验证就把它作为影像 ID 传给本地数据存储:
# monailabel/endpoints/datastore.py, MONAI Label 0.8.5, line 71
image_id = image if image else os.path.basename(file.filename).replace(file_ext, "")
LocalDatastore.add_image() 随后把上传文件的扩展名加到该 ID 上,把结果拼接到影像目录,用 os.path.realpath() 解析拼接后的路径,并把文件复制到那里:
# monailabel/datastore/local.py, MONAI Label 0.8.5, lines 228-229 and 434-445
def _filename(self, id: str, ext: str) -> str:
    return id + ext

def add_image(self, image_id: str, image_filename: str, image_info: Dict[str, Any]) -> str:
    id, image_ext = self._to_id(os.path.basename(image_filename))
    if not image_id:
        image_id = id

    logger.info(f"Adding Image: {image_id} => {image_filename}")
    name = self._filename(image_id, image_ext)
    dest = os.path.realpath(os.path.join(self._datastore.image_path(), name))

    with FileLock(self._lock_file):
        logger.debug("Acquired the lock!")
        shutil.copy(image_filename, dest)
os.path.realpath() 会解析 .. 段,而不是拒绝它们。影像 ID 为 ../../../tmp/x、上传文件名为 x.py 时,会得到 <image_dir>/../../../tmp/x.py;解析后的绝对路径取决于所配置影像目录的位置和层级深度。随后 shutil.copy() 把文件写到那里,而没有任何检查确认结果仍位于影像目录内。
LocalDatastore.save_label() 也用 image 值和 tag 参数以同样方式构造目标路径,因此标注接口通过伪造的标签提供了第二条写入路径。
如何被利用?
攻击者发送一个在 image 参数中带穿越值的上传请求,然后用服务器会导入或执行的路径重复该请求。
- 攻击者发送
PUT /datastore/image,带一个文件部分和一个含..段的image值。公告以../../../tmp/x为例。 - 认证关闭时,请求以默认管理员身份执行。认证开启时,持有
monailabel-annotator角色的令牌就足够。 add_image()追加上传文件的扩展名,把值拼接到影像目录,解析路径,并把文件复制到解析后的路径。- 对
PUT /datastore/label发送同样的请求,会用tag值通过标注目录写入,从而形成第二条穿越路径。 - 攻击者写入一个 Python 启动时会导入的文件。Amazon 的报告点名
sitecustomize.py,这是解释器启动时导入的模块。 - 攻击者触发训练接口,启动一个新的 Python 进程。该进程导入载荷,载荷以运行服务器的账户打开反向 shell。
Amazon Threat Intelligence 从攻击者公开暴露且无认证的 Cairn 控制面板重建了这一过程。Cairn 是一个开源框架,把 AI 智能体协调为自动化渗透测试工具。CVE 记录指出,该漏洞从 2026 年 9 月起被实际利用。
攻击如何展开?
一次在 image 中带穿越值的未认证上传会把内容写到数据存储之外,随后一次 Python 启动会导入它并执行反向 shell。
攻击者能做什么?
能访问网络的攻击者可以写入服务器进程可写的任何文件,并能把这次写入变成同一账户下的代码执行。
- 写入范围包括应用代码、配置文件、SSH 的 authorized_keys、cron 目录和 Python 启动模块。
- 代码执行使用启动 MONAI Label 的账户。Amazon 的智能体在一台大学服务器上取得 root shell,说明该部署以 root 运行服务。
- 覆盖配置或数据存储文件会造成拒绝服务,无需代码执行。
- 条件是可访问的 API、认证关闭或 annotator 令牌,以及进程可写的目标路径。
Amazon 报告了一起已确认的 root 入侵,发生在一台东亚的大学服务器上。智能体也在那里写入了 sitecustomize.py 并触发了训练接口。
在后来的会话中,操作者向智能体提供了一个通往第二个大学网络的代理,该网络运行同样的软件。Amazon 推断该网络也以同样方式被入侵,但未予确认。公开说明没有显示患者影像或记录被取走,也没有显示临床系统被触及。
为什么修复有效?
修复会解析每个目标路径,并拒绝任何不在数据存储目录内的路径,因此穿越值无法再逃逸。
 // monailabel/datastore/local.py
+    @staticmethod
+    def _confine_path(dest: str, allowed_base: str) -> str:
+        dest = os.path.realpath(dest)
+        allowed_base = os.path.realpath(allowed_base)
+        try:
+            inside = os.path.commonpath([dest, allowed_base]) == allowed_base
+        except ValueError:
+            inside = False
+        if not inside:
+            raise ValueError(f"Invalid path: {dest!r} is not inside {allowed_base!r}")
+        return dest
+
     def add_image(self, image_id: str, image_filename: str, image_info: Dict[str, Any]) -> str:
         ...
-        dest = os.path.realpath(os.path.join(self._datastore.image_path(), name))
+        dest = self._confine_path(os.path.join(self._datastore.image_path(), name), self._datastore.image_path())
上传接口还会把调用方提供的 ID 缩减为基本文件名,并拒绝空值或以点开头的值:
 // monailabel/endpoints/datastore.py
     image_id = image if image else os.path.basename(file.filename).replace(file_ext, "")
+    if image:
+        image_id = os.path.basename(image_id)
+        if not image_id or image_id in (".", "..") or image_id.startswith("."):
+            raise HTTPException(status_code=400, detail="Invalid image ID")
_confine_path() 把解析后的目标与解析后的基准目录相比较,因此 .. 段、绝对值和不同盘符的 Windows 路径都会被拒绝。save_label() 对标签目录和最终文件应用同样的检查。
该改动覆盖公告点名的两条本地数据存储写入路径,而且尚未进入任何版本。
如何检查是否已遭入侵?
查找 Python 启动时导入的文件,以及带穿越值的上传请求,并把任何命中都当作需要确认的线索。
Amazon 公布了两组在 2026-09-08 至 2026-09-10 的活动中观察到的地址:
142.4.98.145142.4.107.34
检查是否存在不是你安装的 sitecustomize 模块:
python - <<'PY'
import importlib.util
spec = importlib.util.find_spec("sitecustomize")
print(spec.origin if spec else "sitecustomize not found")
PY
然后查找活动开始后在 site-packages 下写入的文件:
sudo find /usr/local/lib/python3.*/site-packages -newermt '2026-09-01' -type f
在服务器访问日志中搜索带编码或字面穿越值的上传请求:
grep -Ei 'PUT /datastore/(image|label).*(%2e%2e|\.\.)' /var/log/monailabel/access.log
公告和 Amazon 的报告没有公布载荷的文件哈希。失败的尝试可能不留痕迹,而某些系统上存在合法的 sitecustomize.py,因此命中只是线索,不是证据。
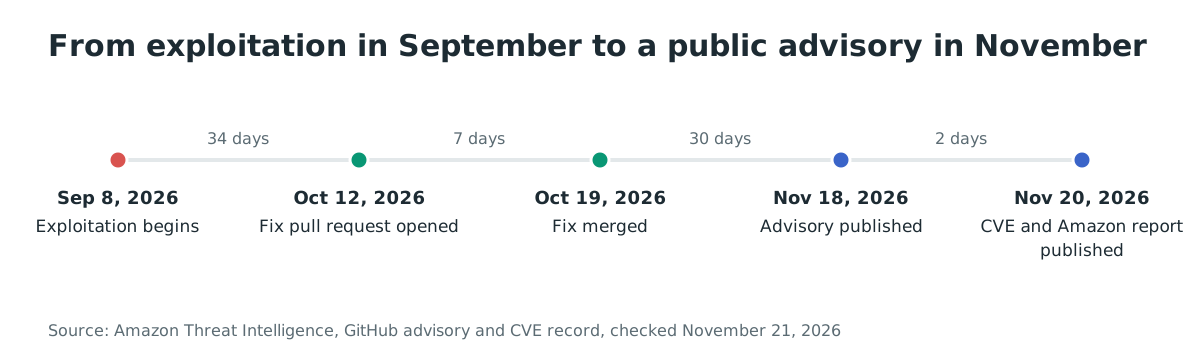
时间线
- 2024-11-25:MONAI Label 0.8.5 在 PyPI 发布。
- 2026-09-08 至 2026-09-10:Amazon 记录该活动,包括对该漏洞的利用。
- 2026-10-12:修复拉取请求被创建。
- 2026-10-19:修复合并到仓库。
- 2026-11-18:项目发布公告 GHSA-qc22-rmgc-vg94。
- 2026-11-20:CVE 记录发布,Amazon 发布报告。
在修复拉取请求出现之前,该漏洞在 34 天内一直处于可被利用的状态;公开标识符在活动开始 73 天后才出现。
常见问题
有可以安装的修复版本吗?
没有。PyPI 上的最新版本是 2024-11-25 的 0.8.5,公告没有列出修复版本。修复只以合并提交的形式存在,将包含在下一个版本中。
启用认证能阻止攻击吗?
它能关闭未认证路径,但任何拥有 monailabel-annotator 角色的账户仍然可以发送上传。请把认证视为降低暴露面,而不是修复。
该漏洞真的被实际利用了吗?
是的。CVE 记录指出它从 2026 年 9 月起被实际利用,Amazon 的报告描述了在一台大学服务器上取得 root shell。
患者影像或病历被窃取了吗?
Amazon 表示,报告没有显示患者影像或记录被取走,也没有显示临床系统被触及。已确认的影响是一台被 root 入侵的大学服务器。
MONAI 框架受影响吗?
不受影响。漏洞位于标注服务器 MONAI Label,而不是 MONAI 库。由于易受攻击的代码位于 MONAI Label,公告被重新提交到该仓库。
版本检查能告诉我是否被攻击过吗?
不能。0.8.5 及之前的所有版本都带有该漏洞,所以版本检查只能告诉你是否需要修复。它无法说明过去的请求,后者需要日志和文件检查。
用 Ostorlab 找出易受攻击的 MONAI Label 部署
Ostorlab 的软件成分分析会为你的仓库和容器镜像建立物料清单,其中包括每个把 monailabel 固定在 0.8.5 或更早版本的服务。这份清单能显示哪些部署需要在修复版本发布前应用源码修复或缓解措施:https://www.ostorlab.co/product/sca_sbom
参考文献
- GitHub Security Advisory,"Path traversal in datastore upload endpoints allows arbitrary file write"(GHSA-qc22-rmgc-vg94),2026-11-18 发布(2026 年 11 月 21 日检查)
- CVE 记录,CVE-2026-133968,2026-11-20 发布(2026 年 11 月 21 日检查)
- Project MONAI,修复拉取请求 1915,"fix: confine datastore write paths",2026-10-19 合并(2026 年 11 月 21 日检查)
- Amazon Threat Intelligence,"Chinese-nexus actor's Cairn AI agents found a zero-day on their own",2026-11-20 发布(2026 年 11 月 21 日检查)
- Project MONAI,0.8.5 版本的
monailabel/datastore/local.py(2026 年 11 月 21 日检查) - Project MONAI,0.8.5 版本的
monailabel/endpoints/datastore.py(2026 年 11 月 21 日检查) - Project MONAI,0.8.5 版本的
monailabel/endpoints/user/auth.py(2026 年 11 月 21 日检查) - PyPI,monailabel 0.8.5 的发布文件,2024-11-25 上传(2026 年 11 月 21 日检查)
- pypistats.org,monailabel 下载统计,过去一周 269 次(2026 年 11 月 21 日检查)
- GitHub,Project-MONAI/MONAILabel 仓库,912 个星标、281 个复刻(2026 年 11 月 21 日检查)
- CISA,Known Exploited Vulnerabilities 目录,版本 2026.11.20(2026 年 11 月 21 日检查)