MONAI Label: recorrido de rutas y RCE, explotado (CVE-2026-133968)
Un recorrido de rutas sin autenticación en MONAI Label 0.8.5 y anteriores escribe archivos fuera del datastore y permite RCE; ninguna versión lo corrige.
Resumen
- Un recorrido de rutas en el endpoint del datastore de MONAI Label permite que cualquier cliente que alcance el servidor escriba archivos donde el proceso pueda escribir.
- Todas las versiones hasta 0.8.5 están afectadas, y la autenticación está desactivada por defecto, así que un servidor expuesto a Internet no necesita credenciales.
- La falla es crítica (CVSS v3.1 9.8) y Amazon Threat Intelligence informó de explotación real en septiembre de 2026; el registro CVE dice lo mismo. No está en CISA KEV al 2026-11-21.
- Todavía no existe una versión corregida. Hasta la próxima versión, active la autenticación, retire la exposición a Internet y ejecute el servidor con una cuenta sin privilegios.
¿Estoy afectado?
Solo está expuesto si se cumplen todas estas condiciones:
- El servidor ejecuta MONAI Label 0.8.5 o una versión anterior.
- Un atacante puede alcanzar su API HTTP por la red.
- El servidor usa el datastore local integrado, que es el valor predeterminado; la falla está en
LocalDatastore. - La autenticación está desactivada, que es el valor predeterminado, o el atacante tiene un token con el rol
monailabel-annotator.
MONAI Label es el servidor de etiquetado y aprendizaje del proyecto MONAI para imágenes médicas. Se ejecuta como una aplicación FastAPI y escribe las imágenes y las etiquetas subidas en un directorio de datastore.
Cuando MONAI_LABEL_AUTH_ENABLE es false, cada solicitud se trata como DEFAULT_USER, una cuenta que tiene los roles monailabel-admin, monailabel-reviewer, monailabel-annotator y monailabel-user. Activar la autenticación elimina esa cuenta predeterminada, pero el endpoint de subida solo pide el rol annotator.
| Producto | Versiones afectadas | Versión corregida |
|---|---|---|
| MONAI Label | 0.1.0 a 0.8.5 | Ninguna publicada; corrección en el código fuente fusionada en la pull request 1915 |
Ninguna versión incluye la corrección. La última versión en PyPI es 0.8.5, publicada el 2024-11-25, y el aviso no enumera ninguna versión corregida.
Compruebe el paquete instalado:
# installed Python package
pip show monailabel | grep -E '^(Name|Version):'
python -c "import monailabel; print(monailabel.__version__)"

# inside a running container
docker exec <container> python -c "import monailabel; print(monailabel.__version__)"
Compruebe si la autenticación está activa y si la API responde sin token:
docker exec <container> printenv MONAI_LABEL_AUTH_ENABLE
curl -s -o /dev/null -w '%{http_code}\n' http://127.0.0.1:8000/datastore/
Una salida vacía de printenv significa que la variable no está definida, y el valor predeterminado es False. Un código 200 de la segunda orden significa que la API del datastore respondió sin credenciales.
¿Cómo lo corrijo?
Ninguna versión corrige esta falla, así que debe aplicar usted mismo la corrección fusionada en el código fuente o mantener el servidor inaccesible hasta la próxima versión.
- Compile o ejecute MONAI Label desde el commit de fusión que contiene la corrección:
git clone https://github.com/Project-MONAI/MONAILabel
cd MONAILabel
git checkout 113527bf638585ee5de6a1839b985829331ea272
pip install -e .
-
Vigile la próxima versión. Cuando aparezca, actualice con
pip install --upgrade monailabely confirme que la versión mostrada es posterior a 0.8.5. -
Si no puede corregir, active la autenticación: defina
MONAI_LABEL_AUTH_ENABLE=Truey apunteMONAI_LABEL_AUTH_REALM_URIa su proveedor de identidad. Después conceda el rolmonailabel-annotatorsolo a quienes deban subir imágenes. Esto cierra la ruta sin autenticación, pero cualquier annotator todavía puede enviar la solicitud. -
Retire la exposición de red. Enlace el servidor a la interfaz local o colóquelo detrás de un proxy que exija autenticación, porque la falla necesita una API accesible.
-
Ejecute el proceso con una cuenta sin privilegios cuyo permiso de escritura se limite al directorio del datastore. Esto no impide la escritura, pero limita dónde cae el archivo y qué puede alcanzar una carga posterior.
¿Cuál es la causa raíz?
El endpoint de subida del datastore usa el valor image del llamador como nombre de archivo sin comprobar la ruta que construye. Un valor con segmentos .. sale por tanto del directorio de imágenes.
MONAI Label guarda cada imagen subida en un directorio de imágenes configurado. El controlador de subida lee el parámetro de consulta opcional image y lo pasa al datastore local como identificador de imagen, sin validación:
# monailabel/endpoints/datastore.py, MONAI Label 0.8.5, line 71
image_id = image if image else os.path.basename(file.filename).replace(file_ext, "")
LocalDatastore.add_image() añade después la extensión del archivo subido a ese identificador, une el resultado al directorio de imágenes, resuelve la ruta unida con os.path.realpath() y copia el archivo allí:
# monailabel/datastore/local.py, MONAI Label 0.8.5, lines 228-229 and 434-445
def _filename(self, id: str, ext: str) -> str:
    return id + ext

def add_image(self, image_id: str, image_filename: str, image_info: Dict[str, Any]) -> str:
    id, image_ext = self._to_id(os.path.basename(image_filename))
    if not image_id:
        image_id = id

    logger.info(f"Adding Image: {image_id} => {image_filename}")
    name = self._filename(image_id, image_ext)
    dest = os.path.realpath(os.path.join(self._datastore.image_path(), name))

    with FileLock(self._lock_file):
        logger.debug("Acquired the lock!")
        shutil.copy(image_filename, dest)
os.path.realpath() resuelve los segmentos .. en lugar de rechazarlos. Un identificador de imagen ../../../tmp/x y un archivo subido llamado x.py producen <image_dir>/../../../tmp/x.py, cuya ruta absoluta resuelta depende de la ubicación y la profundidad del directorio de imágenes configurado. La llamada shutil.copy() escribe allí el archivo, y nada comprueba que el resultado siga dentro del directorio de imágenes.
LocalDatastore.save_label() construye su destino de la misma forma, a partir del valor image y del parámetro tag. El endpoint de etiquetas ofrece así una segunda ruta de escritura mediante una etiqueta forjada.
¿Cómo se explota?
Un atacante envía una solicitud de subida con un valor de recorrido en el parámetro image y luego la repite con una ruta que el servidor importa o ejecuta.
- El atacante envía
PUT /datastore/imagecon una parte de archivo y un valorimageque contiene segmentos... El aviso usa../../../tmp/xcomo ejemplo. - Con la autenticación desactivada, la solicitud se ejecuta como el administrador predeterminado. Con la autenticación activada, basta un token con el rol
monailabel-annotator. add_image()añade la extensión del archivo subido, une el valor al directorio de imágenes, lo resuelve y copia el archivo a la ruta resuelta.- La misma solicitud contra
PUT /datastore/labelescribe a través del directorio de etiquetas con el valortag, lo que da una segunda ruta de recorrido. - El atacante escribe un archivo que Python importa al arrancar. El informe de Amazon nombra
sitecustomize.py, un módulo que el intérprete importa al inicio. - El atacante activa un endpoint de entrenamiento, que inicia un nuevo proceso Python. Ese proceso importa la carga y la carga abre una shell inversa con la cuenta que ejecuta el servidor.
Amazon Threat Intelligence reconstruyó esta secuencia a partir del panel de control Cairn del operador, que estaba accesible públicamente. Cairn es un marco de código abierto que coordina agentes de IA como pentesters automatizados. El registro CVE indica que la falla se explotó en entornos reales desde septiembre de 2026.
¿Cómo se desarrolla el ataque?
Una subida sin autenticación con un valor de recorrido en image escribe contenido fuera del datastore, y un arranque posterior de Python lo importa y lanza una shell inversa.
¿Qué puede hacer un atacante?
Un atacante con acceso a la red escribe cualquier archivo al que pueda acceder el proceso del servidor. Esa escritura puede convertirse en ejecución de código con la misma cuenta.
- La escritura alcanza el código de la aplicación, los archivos de configuración, las claves autorizadas de SSH, los directorios de cron y los módulos de arranque de Python.
- La ejecución de código se produce con la cuenta que inició MONAI Label. Los agentes de Amazon obtuvieron una shell root en un servidor universitario, así que ese despliegue ejecutaba el servicio como root.
- Sobrescribir la configuración o los archivos del datastore provoca una denegación de servicio sin ejecución de código.
- Las condiciones son una API accesible, la autenticación desactivada o un token de annotator, y una ruta de destino con permiso de escritura para el proceso.
Amazon informa de un compromiso root confirmado, en un servidor universitario del este de Asia. Los agentes también escribieron sitecustomize.py y activaron un endpoint de entrenamiento allí.
En una sesión posterior, el operador proporcionó a los agentes un proxy hacia una segunda red universitaria que ejecutaba el mismo software. Amazon deduce que esa red fue comprometida de la misma forma, sin confirmarlo. El relato público no muestra robo de exploraciones ni de historiales de pacientes, ni acceso a sistemas clínicos.
¿Por qué funciona la corrección?
La corrección resuelve cada destino y rechaza cualquier ruta que no esté dentro del directorio del datastore, así que un valor de recorrido ya no puede escapar.
 // monailabel/datastore/local.py
+    @staticmethod
+    def _confine_path(dest: str, allowed_base: str) -> str:
+        dest = os.path.realpath(dest)
+        allowed_base = os.path.realpath(allowed_base)
+        try:
+            inside = os.path.commonpath([dest, allowed_base]) == allowed_base
+        except ValueError:
+            inside = False
+        if not inside:
+            raise ValueError(f"Invalid path: {dest!r} is not inside {allowed_base!r}")
+        return dest
+
     def add_image(self, image_id: str, image_filename: str, image_info: Dict[str, Any]) -> str:
         ...
-        dest = os.path.realpath(os.path.join(self._datastore.image_path(), name))
+        dest = self._confine_path(os.path.join(self._datastore.image_path(), name), self._datastore.image_path())
El endpoint de subida también reduce un identificador del llamador a su nombre base y rechaza un valor vacío o que empiece por punto:
 // monailabel/endpoints/datastore.py
     image_id = image if image else os.path.basename(file.filename).replace(file_ext, "")
+    if image:
+        image_id = os.path.basename(image_id)
+        if not image_id or image_id in (".", "..") or image_id.startswith("."):
+            raise HTTPException(status_code=400, detail="Invalid image ID")
_confine_path() compara el destino resuelto con el directorio base resuelto. Por eso se rechazan los segmentos .., los valores absolutos y las rutas de Windows en otra unidad. save_label() aplica la misma comprobación al directorio de la etiqueta y al archivo final.
El cambio cubre las dos rutas de escritura del datastore local que nombra el aviso, y todavía no está en ninguna versión.
¿Cómo compruebo si estuve comprometido?
Busque un archivo que Python importe al arrancar y solicitudes de subida con valores de recorrido, y trate cada resultado como una pista que hay que confirmar.
Amazon publicó dos direcciones observadas durante la campaña, del 2026-09-08 al 2026-09-10:
142.4.98.145142.4.107.34
Compruebe si existe un módulo sitecustomize fuera de los paquetes que instaló:
python - <<'PY'
import importlib.util
spec = importlib.util.find_spec("sitecustomize")
print(spec.origin if spec else "sitecustomize not found")
PY
Después busque archivos escritos bajo site-packages desde el inicio de la campaña:
sudo find /usr/local/lib/python3.*/site-packages -newermt '2026-09-01' -type f
Busque en el registro de acceso del servidor las solicitudes de subida con un recorrido codificado o literal:
grep -Ei 'PUT /datastore/(image|label).*(%2e%2e|\.\.)' /var/log/monailabel/access.log
El aviso y el informe de Amazon no publican hashes de archivo para la carga. Un intento fallido puede no dejar rastro, y un sitecustomize.py legítimo existe en algunos sistemas, así que un resultado es una pista, no una prueba.
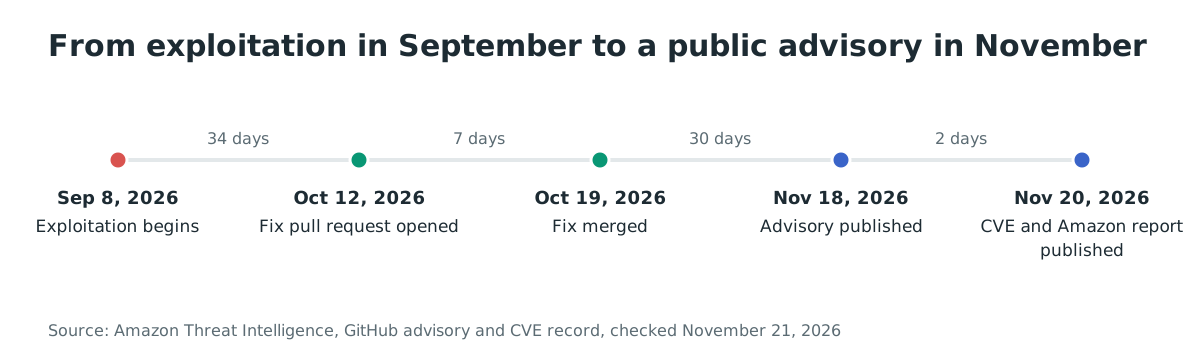
Cronología
- 2024-11-25: MONAI Label 0.8.5 se publica en PyPI.
- 2026-09-08 al 2026-09-10: Amazon registra la campaña, incluida la explotación de la falla.
- 2026-10-12: se abre la pull request de la corrección.
- 2026-10-19: la corrección se fusiona en el repositorio.
- 2026-11-18: el proyecto publica el aviso GHSA-qc22-rmgc-vg94.
- 2026-11-20: se publica el registro CVE y Amazon publica su informe.
La falla siguió siendo explotable durante 34 días antes de que existiera una pull request de corrección, y el identificador público llegó 73 días después del inicio de la campaña.
Preguntas frecuentes
¿Existe una versión corregida que pueda instalar?
No. La última versión en PyPI es 0.8.5, del 2024-11-25, y el aviso no enumera ninguna versión corregida. La corrección solo existe como commit fusionado y estará en la próxima versión.
¿Activar la autenticación detiene el ataque?
Cierra la ruta sin autenticación, pero cualquier cuenta con el rol monailabel-annotator todavía puede enviar la subida. Considere la autenticación como una reducción de la exposición, no como una corrección.
¿La falla se explotó realmente en entornos reales?
Sí. El registro CVE indica que se explotó en entornos reales desde septiembre de 2026, y el informe de Amazon describe una shell root obtenida en un servidor universitario.
¿Se robaron exploraciones o historiales de pacientes?
Amazon indica que su informe no muestra robo de exploraciones ni de historiales de pacientes, ni acceso a sistemas clínicos. El impacto confirmado es un servidor universitario comprometido como root.
¿El marco MONAI está afectado?
No. La falla está en MONAI Label, el servidor de etiquetado, no en la biblioteca MONAI. El aviso se volvió a presentar en el repositorio de MONAI Label porque el código vulnerable está allí.
¿Una comprobación de versión indica si fui atacado?
No. Todas las versiones hasta 0.8.5 llevan la falla, así que la comprobación indica si hay que corregir. No dice nada sobre solicitudes pasadas, que necesitan las comprobaciones de registros y archivos.
Encuentre instalaciones vulnerables de MONAI Label con Ostorlab
El análisis de composición de software de Ostorlab inventaría los paquetes de sus repositorios e imágenes, incluidos los servicios con monailabel en 0.8.5 o anterior. Esa lista muestra qué despliegues necesitan la corrección del código fuente, o los rodeos, antes de que aparezca una versión corregida: https://www.ostorlab.co/product/sca_sbom
Referencias
- GitHub Security Advisory, "Path traversal in datastore upload endpoints allows arbitrary file write" (GHSA-qc22-rmgc-vg94), publicado el 2026-11-18 (comprobado el 21 de noviembre de 2026)
- Registro CVE, CVE-2026-133968, publicado el 2026-11-20 (comprobado el 21 de noviembre de 2026)
- Project MONAI, pull request de corrección 1915, "fix: confine datastore write paths", fusionada el 2026-10-19 (comprobado el 21 de noviembre de 2026)
- Amazon Threat Intelligence, "Chinese-nexus actor's Cairn AI agents found a zero-day on their own", publicado el 2026-11-20 (comprobado el 21 de noviembre de 2026)
- Project MONAI,
monailabel/datastore/local.pyen la versión 0.8.5 (comprobado el 21 de noviembre de 2026) - Project MONAI,
monailabel/endpoints/datastore.pyen la versión 0.8.5 (comprobado el 21 de noviembre de 2026) - Project MONAI,
monailabel/endpoints/user/auth.pyen la versión 0.8.5 (comprobado el 21 de noviembre de 2026) - PyPI, archivos de la versión monailabel 0.8.5, subidos el 2024-11-25 (comprobado el 21 de noviembre de 2026)
- pypistats.org, estadísticas de descargas de monailabel, 269 descargas en la última semana (comprobado el 21 de noviembre de 2026)
- GitHub, repositorio Project-MONAI/MONAILabel, 912 estrellas y 281 forks (comprobado el 21 de noviembre de 2026)
- CISA, catálogo Known Exploited Vulnerabilities, versión 2026.11.20 (comprobado el 21 de noviembre de 2026)