MONAI Label のパストラバーサル RCE、実際に悪用 (CVE-2026-133968)
MONAI Label 0.8.5 以前の未認証のパストラバーサルでデータストア外にファイルを書き込み、RCE に至ります。修正版は未リリースです。
要点
- MONAI Label のデータストアのエンドポイントにおけるパストラバーサルにより、サーバーに到達できる任意のクライアントが、プロセスが書き込める場所にファイルを書き込めます。
- 0.8.5 までのすべてのリリースが影響を受け、認証は既定で無効です。そのためインターネットに公開されたサーバーには資格情報が不要です。
- この脆弱性は Critical(CVSS v3.1 9.8)で、Amazon Threat Intelligence は 2026 年 9 月の実際の悪用を報告し、CVE レコードも同じことを述べています。2026-11-21 時点で CISA KEV には登録されていません。
- 修正済みのリリースはまだありません。次のリリースまで、認証を有効にし、インターネットへの公開をやめ、特権のないアカウントでサーバーを実行してください。
影響を受けますか?
次のすべてに当てはまる場合にのみ影響を受けます。
- サーバーが MONAI Label 0.8.5 以前を実行している。
- 攻撃者がネットワーク経由で HTTP API に到達できる。
- サーバーが既定の組み込みローカルデータストアを使用している。脆弱性は
LocalDatastoreにあります。 - 認証が無効である(これが既定です)、または攻撃者が
monailabel-annotatorロールを持つトークンを所持している。
MONAI Label は、医用画像向けの MONAI プロジェクトのラベリングと学習のサーバーです。FastAPI アプリケーションとして動作し、アップロードされた画像とラベルをデータストアのディレクトリに書き込みます。
MONAI_LABEL_AUTH_ENABLE が false のとき、すべてのリクエストは DEFAULT_USER として扱われます。このアカウントは monailabel-admin、monailabel-reviewer、monailabel-annotator、monailabel-user の各ロールを持ちます。認証を有効にするとこの既定のアカウントはなくなりますが、アップロードのエンドポイントが要求するのは annotator ロールだけです。
| 製品 | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
| MONAI Label | 0.1.0 から 0.8.5 | 未リリース。修正はプルリクエスト 1915 でソースにマージ済み |
修正を含むリリースはありません。PyPI の最新リリースは 2024-11-25 に公開された 0.8.5 で、アドバイザリには修正バージョンの記載がありません。
インストール済みのパッケージを確認します。
# installed Python package
pip show monailabel | grep -E '^(Name|Version):'
python -c "import monailabel; print(monailabel.__version__)"

# inside a running container
docker exec <container> python -c "import monailabel; print(monailabel.__version__)"
認証が有効かどうか、および API がトークンなしで応答するかどうかを確認します。
docker exec <container> printenv MONAI_LABEL_AUTH_ENABLE
curl -s -o /dev/null -w '%{http_code}\n' http://127.0.0.1:8000/datastore/
printenv の出力が空なら変数は未設定で、既定値は False です。2 つ目のコマンドが 200 を返すなら、データストアの API が資格情報なしで応答しています。
修正方法
この脆弱性を修正するリリースはないため、マージ済みのソース修正を自分で適用するか、次のリリースまでサーバーを到達不能に保ちます。
- 修正を含むマージコミットから MONAI Label をビルドまたは実行します。
git clone https://github.com/Project-MONAI/MONAILabel
cd MONAILabel
git checkout 113527bf638585ee5de6a1839b985829331ea272
pip install -e .
-
次のリリースを待ちます。公開されたら
pip install --upgrade monailabelで更新し、表示されるバージョンが 0.8.5 より後であることを確認します。 -
修正できない場合は認証を有効にします。
MONAI_LABEL_AUTH_ENABLE=Trueを設定し、MONAI_LABEL_AUTH_REALM_URIを自分の ID プロバイダーに向けます。そのうえでmonailabel-annotatorロールは画像をアップロードすべき人にだけ付与します。これで未認証の経路は閉じますが、annotator は依然としてリクエストを送れます。 -
ネットワークへの公開をやめます。サーバーをループバックにバインドするか、認証を要求するプロキシの背後に置きます。この脆弱性には到達可能な API が必要です。
-
データストアのディレクトリだけに書き込み権限を持つ特権のないアカウントでプロセスを実行します。書き込み自体は防げませんが、ファイルの書き込み先と、その後のペイロードが到達できる範囲を限定できます。
根本原因は何ですか?
データストアのアップロードのエンドポイントは、呼び出し元の image の値をファイル名として使い、構築したパスを検証しません。そのため .. を含む値は画像ディレクトリの外に解決されます。
MONAI Label はアップロードされた各画像を、設定された画像ディレクトリに保存します。アップロードのハンドラーは省略可能な image クエリパラメーターを読み、検証せずに画像 ID としてローカルデータストアに渡します。
# monailabel/endpoints/datastore.py, MONAI Label 0.8.5, line 71
image_id = image if image else os.path.basename(file.filename).replace(file_ext, "")
LocalDatastore.add_image() はその ID にアップロードされたファイルの拡張子を付け、結果を画像ディレクトリに結合し、os.path.realpath() で結合したパスを解決して、そこにファイルをコピーします。
# monailabel/datastore/local.py, MONAI Label 0.8.5, lines 228-229 and 434-445
def _filename(self, id: str, ext: str) -> str:
    return id + ext

def add_image(self, image_id: str, image_filename: str, image_info: Dict[str, Any]) -> str:
    id, image_ext = self._to_id(os.path.basename(image_filename))
    if not image_id:
        image_id = id

    logger.info(f"Adding Image: {image_id} => {image_filename}")
    name = self._filename(image_id, image_ext)
    dest = os.path.realpath(os.path.join(self._datastore.image_path(), name))

    with FileLock(self._lock_file):
        logger.debug("Acquired the lock!")
        shutil.copy(image_filename, dest)
os.path.realpath() は .. を拒否せずに解決します。画像 ID が ../../../tmp/x で、アップロードしたファイル名が x.py なら、<image_dir>/../../../tmp/x.py が生成されます。解決後の絶対パスは、設定された画像ディレクトリの場所と階層の深さによって変わります。shutil.copy() はそこにファイルを書き込み、結果が画像ディレクトリ内に収まったかどうかは検証されません。
LocalDatastore.save_label() も image の値と tag パラメーターから同じ方法で書き込み先を構築するため、ラベルのエンドポイントも細工したタグによる 2 つ目の書き込み経路になります。
どのように悪用されますか?
攻撃者は image パラメーターにトラバーサルの値を入れたアップロードのリクエストを 1 回送り、その後、サーバーがインポートまたは実行するパスで繰り返します。
- 攻撃者はファイルの部分と、
..を含むimageの値を付けてPUT /datastore/imageを送ります。アドバイザリは../../../tmp/xを例に挙げています。 - 認証が無効なら、リクエストは既定の管理者として実行されます。認証が有効でも、
monailabel-annotatorロールを持つトークンがあれば十分です。 add_image()はアップロードされたファイルの拡張子を付け、値を画像ディレクトリに結合し、解決してから、解決されたパスにファイルをコピーします。PUT /datastore/labelへの同じリクエストは、tagの値を使ってラベルのディレクトリ経由で書き込むため、2 つ目のトラバーサル経路になります。- 攻撃者は Python が起動時にインポートするファイルを書き込みます。Amazon の報告では
sitecustomize.pyという、インタープリターが起動時にインポートするモジュールが使われました。 - 攻撃者は学習のエンドポイントを呼び出し、新しい Python プロセスを開始させます。そのプロセスがペイロードをインポートし、ペイロードがサーバーを実行するアカウントでリバースシェルを開きます。
Amazon Threat Intelligence は、公開状態で放置されていた運用者の Cairn の管理画面からこの流れを再構成しました。Cairn は AI エージェントを自動化されたペネトレーションテストとして連携させるオープンソースのフレームワークです。CVE レコードは、この脆弱性が 2026 年 9 月から実際に悪用されたと述べています。
攻撃の流れは?
image にトラバーサルの値を入れた未認証のアップロードがデータストアの外にコンテンツを書き込み、その後の Python の起動がそれをインポートしてリバースシェルを実行します。
攻撃者に何ができますか?
ネットワークにアクセスできる攻撃者は、サーバーのプロセスが書き込める任意のファイルを書き込み、その書き込みを同じアカウントでのコード実行に変えられます。
- 書き込みはアプリケーションのコード、設定ファイル、SSH の authorized_keys、cron のディレクトリ、Python の起動モジュールに及びます。
- コード実行は MONAI Label を起動したアカウントで行われます。Amazon のエージェントは大学のサーバーで root のシェルを取得したため、その配備ではサービスが root で動作していました。
- 設定やデータストアのファイルを上書きすると、コード実行なしでサービス拒否になります。
- 条件は、到達可能な API、認証の無効または annotator のトークン、プロセスが書き込める対象パスです。
Amazon は、東アジアの大学のサーバーで root の侵害を 1 件確認しています。エージェントはそこでも sitecustomize.py を書き込み、学習のエンドポイントを呼び出しました。
後のセッションで、運用者は同じソフトウェアを実行する 2 つ目の大学のネットワークへのプロキシをエージェントに提供しました。Amazon はそのネットワークも同じ方法で侵害されたと推測していますが、確認はしていません。公開された説明では、患者のスキャンや記録が持ち出されたこと、臨床システムに到達したことは示されていません。
修正が機能する理由
修正は書き込み先をすべて解決し、データストアのディレクトリの外にあるパスを拒否するため、トラバーサルの値が外に出られなくなります。
 // monailabel/datastore/local.py
+    @staticmethod
+    def _confine_path(dest: str, allowed_base: str) -> str:
+        dest = os.path.realpath(dest)
+        allowed_base = os.path.realpath(allowed_base)
+        try:
+            inside = os.path.commonpath([dest, allowed_base]) == allowed_base
+        except ValueError:
+            inside = False
+        if not inside:
+            raise ValueError(f"Invalid path: {dest!r} is not inside {allowed_base!r}")
+        return dest
+
     def add_image(self, image_id: str, image_filename: str, image_info: Dict[str, Any]) -> str:
         ...
-        dest = os.path.realpath(os.path.join(self._datastore.image_path(), name))
+        dest = self._confine_path(os.path.join(self._datastore.image_path(), name), self._datastore.image_path())
アップロードのエンドポイントは、呼び出し元の ID をベース名に縮め、空またはドットで始まる値を拒否します。
 // monailabel/endpoints/datastore.py
     image_id = image if image else os.path.basename(file.filename).replace(file_ext, "")
+    if image:
+        image_id = os.path.basename(image_id)
+        if not image_id or image_id in (".", "..") or image_id.startswith("."):
+            raise HTTPException(status_code=400, detail="Invalid image ID")
_confine_path() は解決した書き込み先と解決した基準ディレクトリを比較します。そのため ..、絶対パス、別ドライブの Windows パスはすべて拒否されます。save_label() もタグのディレクトリと最終的なファイルに同じ検証を適用します。
この変更はアドバイザリが挙げるローカルデータストアの 2 つの書き込み経路を対象にし、まだどのリリースにも含まれていません。
侵害されたかどうかを確認するには?
Python が起動時にインポートするファイルと、トラバーサルの値を含むアップロードのリクエストを探し、いずれの結果も確認が必要な手がかりとして扱います。
Amazon は、2026-09-08 から 2026-09-10 の攻撃で観測された 2 つのアドレスを公開しました。
142.4.98.145142.4.107.34
自分がインストールしたパッケージ以外に sitecustomize モジュールがあるか確認します。
python - <<'PY'
import importlib.util
spec = importlib.util.find_spec("sitecustomize")
print(spec.origin if spec else "sitecustomize not found")
PY
次に、攻撃の開始以降に site-packages 以下に書き込まれたファイルを探します。
sudo find /usr/local/lib/python3.*/site-packages -newermt '2026-09-01' -type f
サーバーのアクセスログで、エンコードされた、またはそのままのトラバーサルを含むアップロードのリクエストを検索します。
grep -Ei 'PUT /datastore/(image|label).*(%2e%2e|\.\.)' /var/log/monailabel/access.log
アドバイザリと Amazon の報告は、ペイロードのファイルハッシュを公開していません。失敗した試行は痕跡を残さないことがあり、正規の sitecustomize.py が存在するシステムもあります。そのため検出結果は証明ではなく手がかりです。
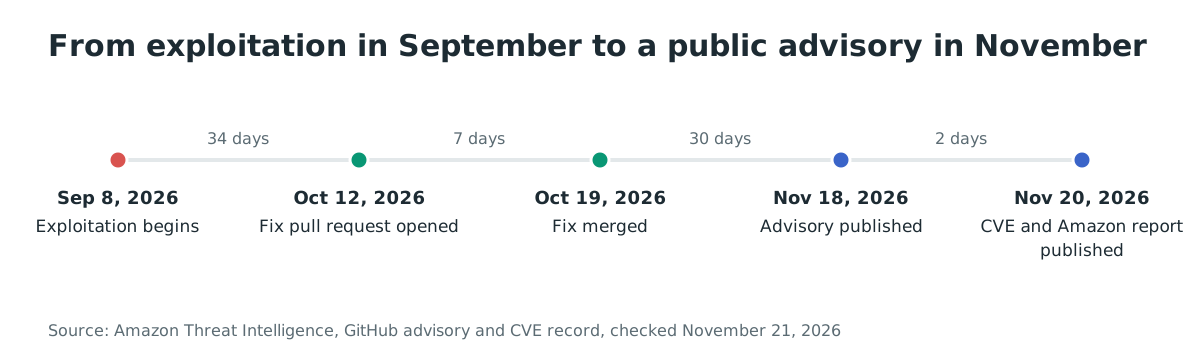
年表
- 2024-11-25: MONAI Label 0.8.5 が PyPI で公開される。
- 2026-09-08 から 2026-09-10: Amazon がこの攻撃を記録する。脆弱性の悪用も含まれる。
- 2026-10-12: 修正のプルリクエストが作成される。
- 2026-10-19: 修正がリポジトリにマージされる。
- 2026-11-18: プロジェクトがアドバイザリ GHSA-qc22-rmgc-vg94 を公開する。
- 2026-11-20: CVE レコードが公開され、Amazon が報告を公開する。
この脆弱性は修正のプルリクエストが作成されるまでの 34 日間、悪用可能な状態のままであり、公開識別子が付与されたのは攻撃活動の開始から 73 日後でした。
よくある質問
インストールできる修正済みのバージョンはありますか?
いいえ。PyPI の最新リリースは 2024-11-25 の 0.8.5 で、アドバイザリに修正バージョンの記載はありません。修正はマージされたコミットとしてのみ存在し、次のリリースに含まれます。
認証を有効にすれば攻撃は止まりますか?
未認証の経路は閉じますが、monailabel-annotator ロールを持つアカウントは依然としてアップロードを送れます。認証は露出の低減であり、修正ではないと考えてください。
この脆弱性は本当に実際に悪用されましたか?
はい。CVE レコードは 2026 年 9 月から実際に悪用されたと述べており、Amazon の報告は大学のサーバーで root のシェルを取得したことを説明しています。
患者のスキャンや記録は盗まれましたか?
Amazon は、報告に患者のスキャンや記録の持ち出し、臨床システムへの到達は示されていないと述べています。確認された影響は、root で侵害された大学のサーバー 1 台です。
MONAI フレームワークは影響を受けますか?
いいえ。脆弱性はラベリングのサーバーである MONAI Label にあり、MONAI ライブラリにはありません。脆弱なコードがそこにあるため、アドバイザリは MONAI Label のリポジトリに出し直されました。
バージョンの確認で攻撃を受けたか分かりますか?
いいえ。0.8.5 までのすべてのリリースに脆弱性があるため、バージョンの確認は修正が必要かどうかを示すだけです。過去のリクエストについてはログとファイルの確認が必要です。
Ostorlab で脆弱な MONAI Label の導入を特定する
Ostorlab のソフトウェア構成分析は、リポジトリとコンテナイメージのパッケージを棚卸しし、monailabel を 0.8.5 以前に固定しているサービスも洗い出します。修正済みリリースが出る前に、どの導入でソース修正や回避策が必要かを把握できます: https://www.ostorlab.co/product/sca_sbom
参考資料
- GitHub Security Advisory、「Path traversal in datastore upload endpoints allows arbitrary file write」(GHSA-qc22-rmgc-vg94)、2026-11-18 公開 (2026 年 11 月 21 日確認)
- CVE レコード、CVE-2026-133968、2026-11-20 公開 (2026 年 11 月 21 日確認)
- Project MONAI、修正のプルリクエスト 1915、「fix: confine datastore write paths」、2026-10-19 マージ (2026 年 11 月 21 日確認)
- Amazon Threat Intelligence、「Chinese-nexus actor's Cairn AI agents found a zero-day on their own」、2026-11-20 公開 (2026 年 11 月 21 日確認)
- Project MONAI、バージョン 0.8.5 の
monailabel/datastore/local.py(2026 年 11 月 21 日確認) - Project MONAI、バージョン 0.8.5 の
monailabel/endpoints/datastore.py(2026 年 11 月 21 日確認) - Project MONAI、バージョン 0.8.5 の
monailabel/endpoints/user/auth.py(2026 年 11 月 21 日確認) - PyPI、monailabel 0.8.5 のリリースファイル、2024-11-25 アップロード (2026 年 11 月 21 日確認)
- pypistats.org、monailabel のダウンロード統計、直近 1 週間で 269 件 (2026 年 11 月 21 日確認)
- GitHub、Project-MONAI/MONAILabel リポジトリ、912 スター、281 フォーク (2026 年 11 月 21 日確認)
- CISA、Known Exploited Vulnerabilities カタログ、バージョン 2026.11.20 (2026 年 11 月 21 日確認)