El nuevo OWASP Mobile Top 10
Publicación del nuevo OWASP Mobile Top 10, con mejoras, actualizaciones y un vistazo entre bastidores.
Desde que se publicó el anterior OWASP Mobile Top 10, han aparecido nuevos tipos de problemas de seguridad como Dependency Confusion, Task Hijacking y la suplantación de aplicaciones.
El OWASP Top 10 de 2023 es una actualización importante. Aporta nuevas formas de proteger las aplicaciones móviles y aborda estos nuevos problemas de seguridad. Se han producido avances clave en la seguridad móvil que han influido profundamente en el último Top 10. Las plataformas Android e iOS han experimentado cambios significativos: han mejorado sus funciones de seguridad y, al mismo tiempo, han introducido nuevas superficies de ataque con nuevas vulnerabilidades potenciales.
Entre los avances destacables se encuentran la introducción de las aplicaciones instantáneas, la integración de la autenticación biométrica y la ampliación de las extensiones de iOS.
Paralelamente a estos cambios de plataforma, las aplicaciones móviles han crecido en complejidad y tamaño. Frameworks emergentes como Flutter y React Native están redefiniendo el desarrollo de aplicaciones, lo que presenta tanto oportunidades como desafíos de seguridad.
Y lo que es más importante, el papel de las aplicaciones móviles ha ido más allá de los límites tradicionales. Su integración en sectores críticos como los sistemas industriales, el IoT, la industria militar y la automoción subraya la creciente importancia e impacto de la seguridad móvil a mayor escala.
Entre bastidores
Dado el panorama de la seguridad móvil, que evoluciona con rapidez, la necesidad de actualizar el OWASP Top 10 de 2023 era evidente.
Esta nueva edición es fruto de un compromiso considerable de diversos colaboradores y empresas. Merecen un reconocimiento especial Milan Singh Thakur, Kunwar Atul, Mohammed Junaid Tariq y Stefen Lortz por sus notables contribuciones.
Además, Google aportó datos valiosos y Japan CERT ofreció comentarios muy útiles y compartió sus principales hallazgos del top 10.
Ostorlab desempeñó un papel crucial, con Alaeddine Mesbahi y Mohamed Benchikh como colaboradores clave. Resumimos una vasta base de datos de más de 20 millones de registros de vulnerabilidades recopilados a lo largo de los años, lo que enriqueció enormemente la investigación.
El desarrollo del Top 10 se extendió durante varios meses e incluyó reuniones públicas semanales. Estas sesiones, de entre 30 y 60 minutos de duración, fueron fundamentales para debatir el progreso, las acciones, las tareas y las opiniones.
El primer foco fue establecer una metodología para redactar el nuevo Top 10, con énfasis en un enfoque basado en datos. Esto exigió una amplia recopilación de datos de diversas partes interesadas para minimizar el sesgo de cualquier fuente de datos individual, una tarea difícil y que consume mucho tiempo.
Una vez recopilados los datos, se sometieron a un proceso de limpieza, normalización y análisis. Tras consultar a una lista de partes interesadas, se preparó un borrador del Top 10.
Una consideración clave fue cómo equilibrar la lista, teniendo en cuenta aspectos como la prevalencia, el impacto y la facilidad de uso. Cada aspecto se puntuó con cuidado y las clasificaciones finales se determinaron a partir de esas puntuaciones.
Este método dio como resultado una lista que refleja lo que se percibe como las prioridades del sector, y ofrece una visión equilibrada de la prevalencia, el impacto y la facilidad de detección.
La nueva versión
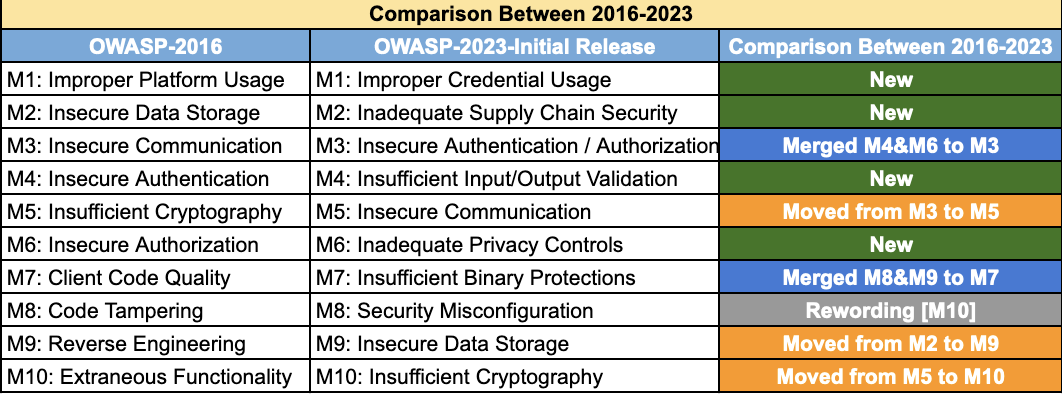
El último OWASP Top 10 de 2023 presenta algunos cambios notables e introduce nuevos desafíos.
Han surgido nuevas entradas en la parte superior de la lista. Entre ellas, Improper Credential Usage e Inadequate Supply Chain Security. Este cambio refleja una tendencia preocupante en la que el mal manejo de los secretos, como las claves de API y las credenciales incrustadas en el código, se ha vuelto alarmantemente habitual.
Además, los problemas de la cadena de suministro, en particular los que implican dependencias obsoletas y vulnerables, a menudo procedentes de código abierto, han aumentado su prevalencia.
Otro ámbito crítico es la fusión de los anteriores problemas de autenticación y autorización, que ahora son más prominentes debido a los esfuerzos por simplificar estos procesos en las aplicaciones móviles. Esto incluye la integración de OAuth, la autenticación biométrica y la compatibilidad con los modos sin conexión, todo lo cual introduce diversas vulnerabilidades.
El cuarto problema es sorprendentemente nuevo, ya que figura entre los más comunes de otras categorías como el Web Top 10.
Esto se debe a que las aplicaciones móviles son cada vez más complejas: aceptan entradas de otras aplicaciones mediante IPC o es posible interactuar con ellas desde un navegador mediante URL personalizadas, esquemas personalizados o interfaces javascript de Webview.
El problema de la comunicación insegura, aunque ha bajado de su anterior tercera posición, sigue siendo una preocupación importante. A pesar de los esfuerzos de los sistemas operativos por implementar funciones como las configuraciones de seguridad de red, el tráfico en texto claro y otras prácticas inseguras persisten.
Los problemas de privacidad han subido a la sexta posición, impulsados por la creciente concienciación y preocupación por las aplicaciones que respetan la privacidad. Sin embargo, persisten los desafíos, en especial con los SDK de publicidad de terceros que recopilan datos en exceso. Las vulneraciones de la privacidad más habituales incluyen la recopilación de endpoints de SSID para rastrear la ubicación y los movimientos de los usuarios e identificar las relaciones entre ellos.
La protección del binario es otro problema crítico, que abarca la fuga de código fuente, de símbolos de depuración y la falta de ofuscación.
La configuración incorrecta de seguridad ocupa el octavo lugar y da lugar a vulnerabilidades graves como la activación de modos de depuración en SDK o instancias de Webview, que pueden provocar fugas de sesión o explotación remota.
El almacenamiento inseguro de datos, que en su día fue una de las principales preocupaciones, ha bajado en la clasificación. Este cambio se atribuye a las mejoras de los sistemas operativos, como el proveedor de archivos más seguro de Android y los nuevos modos de acceso al almacenamiento, que reducen el impacto de estas vulnerabilidades.
Por último, la criptografía insegura, aunque sigue siendo una preocupación, también ha visto disminuir su prevalencia gracias a la introducción de bibliotecas seguras que simplifican y refuerzan las implementaciones criptográficas. Esto se debe también a la complejidad de explotar estas clases de vulnerabilidades.
Cómo aprovechar el nuevo OWASP Top 10
El OWASP Top 10 de 2023 es una herramienta fundamental para priorizar las comprobaciones de seguridad en las aplicaciones móviles. Para utilizarlo con eficacia, conviene considerar el siguiente enfoque:
-
Revisión del uso de API: catalogue todo el uso de API dentro de su aplicación. Asegúrese de que las claves de API y los secretos no estén incrustados en la aplicación. Evalúe el uso del API key pinning y verifique los permisos adecuados para estas claves.
-
Verificación de dependencias: emplee archivos de bloqueo (lock files) y listas de materiales de software (SBOM) para enumerar todas las dependencias. Esto incluye comprobar a fondo las dependencias nativas para confirmar que están actualizadas y son seguras.
-
Auditoría de los mecanismos de autenticación: elabore una lista de todos los métodos de autenticación utilizados, como los basados en contraseña, SSO, 2FA, SAML y OAuth. Revise rigurosamente la seguridad de estas implementaciones.
-
Control de acceso a las API: evalúe los controles de acceso de todas las API de la aplicación.
-
Análisis de la seguridad de las interfaces: identifique todas las interfaces expuestas de su aplicación, incluidas las actividades, los esquemas de URL y los enlaces profundos. Asegúrese de que procesen los datos de forma segura.
-
Seguridad del backend y de la red: asegúrese de que todos los enlaces de backend de su aplicación utilicen tráfico cifrado. Compruebe que la configuración de TLS sea sólida y que las políticas de seguridad de red estén correctamente configuradas.
-
Cumplimiento de la privacidad: revise todas las prácticas de recopilación de datos. Confirme que ningún SDK de terceros recopile datos de los usuarios sin consentimiento y que todas las prácticas cumplan la normativa de privacidad.
-
Protección del binario: en el APK o IPA compilado, confirme que no se expone ningún símbolo ni código fuente. Aplique ofuscación cuando sea necesario.
-
Seguridad de la configuración y del almacenamiento de datos: examine los ajustes de configuración del manifest y del info.plist, junto con los ajustes de los distintos frameworks. Verifique que el almacenamiento local sea seguro y que los datos sensibles estén cifrados con metodologías estándar y seguras.
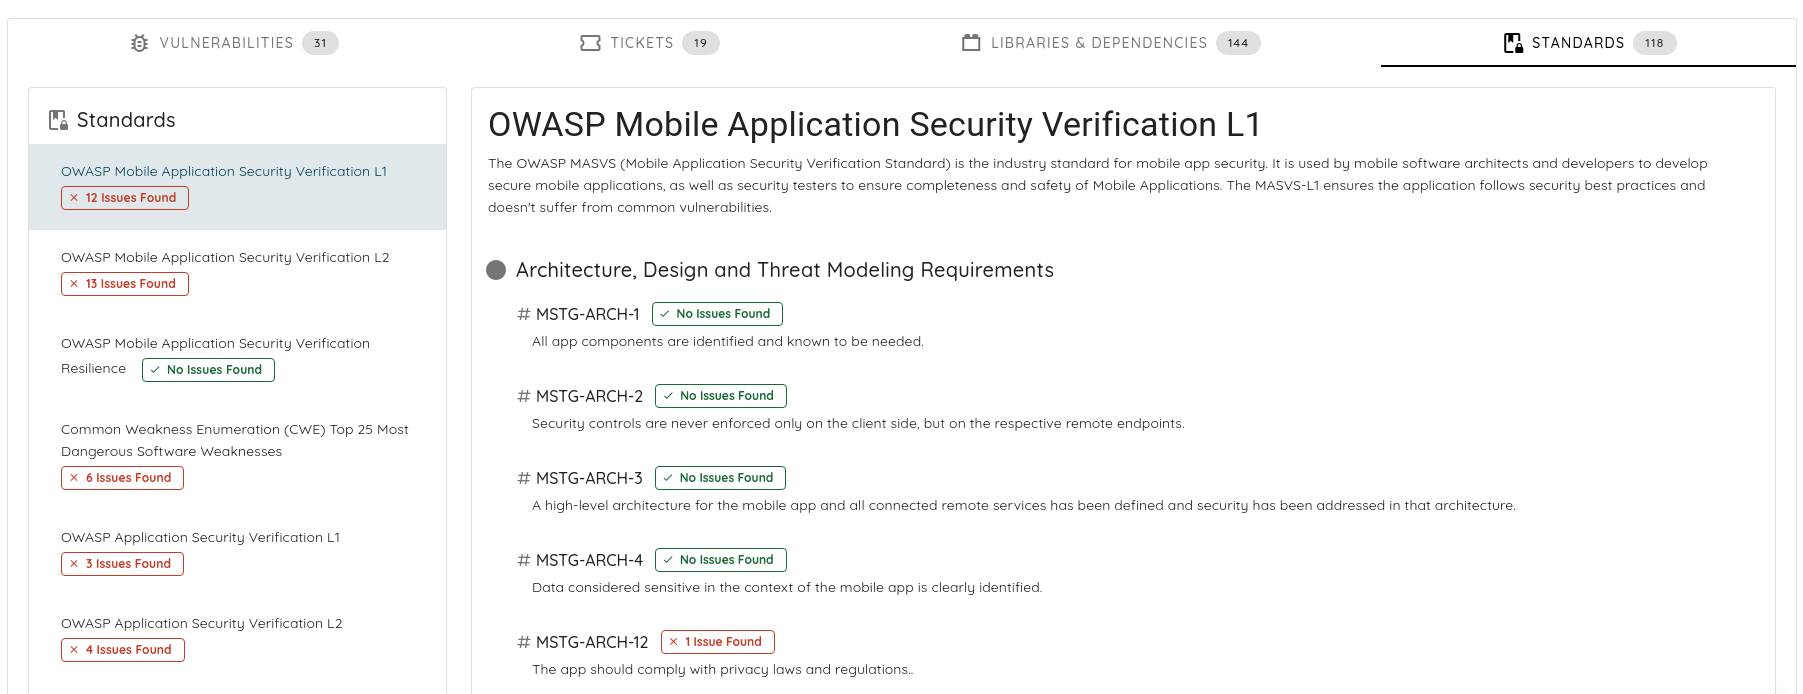
Además, la plataforma de Ostorlab puede ser un recurso valioso para automatizar estas comprobaciones. Ofrece capacidades de análisis exhaustivas que cubren secretos, dependencias, prácticas de codificación insegura, comunicaciones y API de backend. Las amplias capacidades de Ostorlab, desarrolladas a lo largo de muchos años, admiten una amplia gama de frameworks y proporcionan una visión de seguridad completa de sus aplicaciones móviles.