新しいOWASP Mobile Top 10
改善点や更新内容、策定の舞台裏とともに、新しいOWASP Mobile Top 10のリリースを紹介します。
前回のOWASP Mobile Top 10が公開されて以来、Dependency Confusion(依存関係の混乱)、タスクハイジャック、アプリのなりすましといった新しい種類のセキュリティ問題が見られるようになりました。
2023年版のOWASP Top 10は大規模なアップデートです。モバイルアプリケーションを保護するための新しい方法を取り入れ、こうした新たなセキュリティ問題に対応しています。 モバイルセキュリティの分野では重要な進展があり、最新のTop 10に大きな影響を与えています。AndroidとiOSのプラットフォームは大きく変化し、セキュリティ機能が強化される一方で、新たな潜在的脆弱性を伴う新しいアタックサーフェスも生まれています。
注目すべき進展としては、インスタントアプリの導入、生体認証の統合、iOS拡張機能の拡充が挙げられます。
こうしたプラットフォームの変化と並行して、モバイルアプリケーションは複雑化し、規模も大きくなっています。FlutterやReact Nativeといった新しいフレームワークがアプリケーション開発のあり方を塗り替えつつあり、機会とともにセキュリティ上の課題ももたらしています。
最も重要なのは、モバイルアプリの役割が従来の枠を超えて広がっていることです。産業システム、IoT、軍事、自動車産業といった重要な分野にモバイルアプリが組み込まれていることは、より大きな規模でモバイルセキュリティの重要性と影響が高まっていることを示しています。
策定の舞台裏
モバイルセキュリティを取り巻く環境が急速に変化する中、2023年版のOWASP Top 10へのアップデートが必要なことは明らかでした。
この新版は、さまざまな貢献者や企業の多大な尽力によって生まれました。特に、Milan Singh Thakur、Kunwar Atul、Mohammed Junaid Tariq、Stefen Lortzの顕著な貢献に感謝します。
さらに、Googleは貴重なデータを提供し、Japan CERTは示唆に富むフィードバックを寄せるとともに、独自のトップ10の調査結果を共有しました。
Ostorlabは重要な役割を果たし、Alaeddine MesbahiとMohamed Benchikhが主要な貢献者となりました。当社は、長年にわたって収集してきた2000万件を超える脆弱性エントリからなる膨大なデータベースを集約し、調査を大いに充実させました。
Top 10の策定は数か月にわたり、毎週の公開ミーティングを伴うものでした。30分から60分ほどのこれらのセッションは、進捗、アクション、タスク、意見を話し合ううえで欠かせないものでした。
当初の焦点は、データドリブンのアプローチを重視した、新しいTop 10を策定するための方法論を確立することでした。そのためには、単一のデータソースによる偏りを最小限に抑えるべく、さまざまな関係者から大規模にデータを収集する必要があり、これは困難で時間のかかる作業でした。
データの収集後は、クレンジング、正規化、分析のプロセスを経ました。関係者のリストに意見を求めたうえで、Top 10の草案が作成されました。
重要な検討事項の一つは、普及度、影響、悪用の容易さといった観点を考慮しながら、リストのバランスをどう取るかでした。各観点は慎重にスコア付けされ、最終的な順位はこれらのスコアに基づいて決定されました。
この手法により、業界の優先事項と考えられるものを反映し、普及度、影響、検出の容易さをバランスよく捉えたリストができあがりました。
新しいリリース
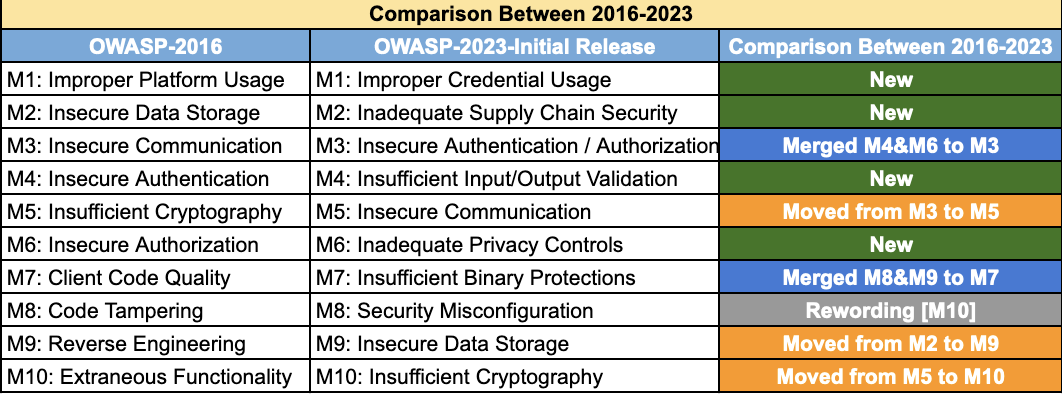
2023年版の最新のOWASP Top 10には、いくつかの注目すべき変更があり、新たな課題も取り上げられています。
リストの上位には新しい項目が登場しています。Improper Credential Usage(不適切な認証情報の使用)とInadequate Supply Chain Security(不十分なサプライチェーンセキュリティ)です。この変化は、APIキーやハードコードされた認証情報といったシークレットの不適切な扱いが、憂慮すべきほど当たり前になっているという懸念すべき傾向を反映しています。
さらに、サプライチェーンの問題、特にオープンソースから取り込まれることの多い、古く脆弱な依存関係に関わる問題の普及度が高まっています。
もう一つの重要な領域は、以前は別々だった認証と認可に関する問題の統合です。モバイルアプリケーションでこれらのプロセスを簡素化しようとする取り組みにより、これらの問題はより目立つようになっています。これには、OAuth、生体認証、オフラインモードへの対応の統合が含まれ、いずれもさまざまな脆弱性をもたらします。
4番目の問題は、Web Top 10など他のカテゴリでは最も一般的な問題の一つであるにもかかわらず、意外にも新しく加わったものです。
これは、モバイルアプリケーションが複雑化し、IPCを通じて他のアプリケーションからの入力を受け付けたり、カスタムURL、カスタムスキーム、WebviewのJavaScriptインターフェースを使ってブラウザーから操作されたりするようになっているためです。
安全でない通信の問題は、以前の3位から順位を下げたものの、依然として重大な懸念事項です。オペレーティングシステムがネットワークセキュリティ構成などの機能を実装する取り組みを進めているにもかかわらず、平文の通信やその他の安全でない慣行は依然として残っています。
プライバシーの問題は、プライバシーを尊重するアプリに対する意識と関心の高まりを受けて、6位に上昇しました。しかし、特に過剰なデータを収集するサードパーティの広告SDKをめぐって、課題は残っています。よくあるプライバシー侵害としては、SSIDエンドポイントを収集してユーザーの位置や移動を追跡し、ユーザー間の関係を特定するといったものがあります。
バイナリの保護ももう一つの重要な問題であり、ソースコードやデバッグシンボルの漏えい、難読化の欠如などが含まれます。
セキュリティの設定ミスは8位にランクされており、SDKやWebviewインスタンスでデバッグモードを有効にしてしまうといった深刻な脆弱性につながり、セッションの漏えいやリモートからの悪用を招く可能性があります。
かつては最大の懸念事項だった安全でないデータストレージは、順位を下げました。この変化は、Androidのより安全なファイルプロバイダーや新しいストレージアクセスモードなど、オペレーティングシステムの改善によってこれらの脆弱性の影響が小さくなったことによるものです。
最後に、安全でない暗号も依然として懸念事項ではあるものの、暗号の実装を簡素化し強化する安全なライブラリが登場したことで、普及度は低下しています。これは、こうした脆弱性クラスの悪用が複雑であることにもよります。
新しいOWASP Top 10を活用する
2023年版のOWASP Top 10は、モバイルアプリケーションにおけるセキュリティチェックの優先順位付けに欠かせないツールです。これを効果的に活用するには、次のアプローチを検討してください。
-
APIの利用状況のレビュー:アプリケーション内のすべてのAPIの利用状況を洗い出します。APIキーやシークレットがアプリに埋め込まれていないことを確認します。APIキーピンニングの使用状況を評価し、これらのキーに適切な権限が設定されているかを検証します。
-
依存関係の検証:ロックファイルとソフトウェア部品表(SBOM)を活用して、すべての依存関係を一覧化します。ネイティブの依存関係も徹底的に確認し、最新かつ安全であることを確かめます。
-
認証メカニズムの監査:パスワードベース、SSO、2FA、SAML、OAuthなど、使用しているすべての認証方式を一覧にまとめます。これらの実装のセキュリティを厳密にレビューします。
-
APIのアクセス制御:アプリケーション内のすべてのAPIのアクセス制御を評価します。
-
インターフェースのセキュリティ分析:アクティビティ、URLスキーム、ディープリンクなど、アプリケーションが公開しているすべてのインターフェースを特定します。それらがデータを安全に処理していることを確認します。
-
バックエンドとネットワークのセキュリティ:アプリケーション内のすべてのバックエンドとの接続で暗号化された通信が使われていることを確認します。TLSの設定が堅牢であり、ネットワークセキュリティポリシーが適切に構成されていることをチェックします。
-
プライバシーへの準拠:すべてのデータ収集の慣行をレビューします。サードパーティSDKが同意なくユーザーデータを収集していないこと、そしてすべての慣行がプライバシー規制に準拠していることを確認します。
-
バイナリの保護:ビルドされたAPKやIPAで、シンボルやソースコードが露出していないことを確認します。必要に応じて難読化を適用します。
-
設定とデータストレージのセキュリティ:manifestやinfo.plistの設定に加え、各種フレームワークの設定を調べます。ローカルストレージが安全であり、機密データが標準的で安全な方式で暗号化されていることを検証します。
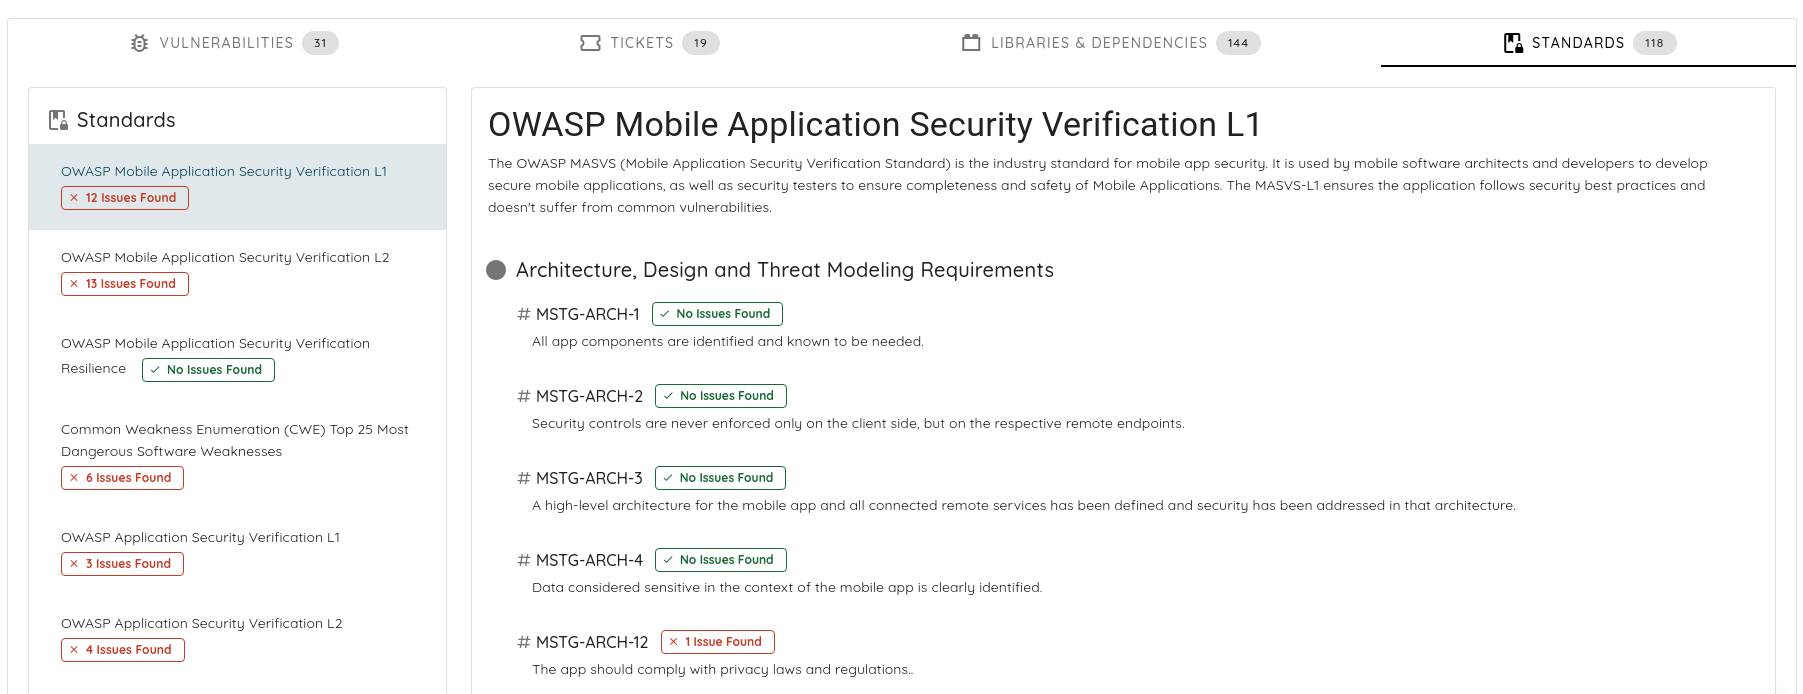
さらに、Ostorlabプラットフォームは、こうしたチェックを自動化するうえで有用なリソースになります。シークレット、依存関係、安全でないコーディング慣行、通信、バックエンドAPIを網羅する包括的な分析機能を備えています。長年にわたって開発されてきたOstorlabの幅広い機能は、多様なフレームワークに対応し、モバイルアプリケーションのセキュリティを徹底的に把握できるようにします。