Pruebas de seguridad en HarmonyOS Next: herramientas y riesgos
En qué se diferencian las pruebas de seguridad de HarmonyOS Next de las de Android: ArkTS, DSoftBus, herramientas de pruebas, SafetyDetect, ArkGuard, fallos comunes y correspondencia con OWASP MASVS.
Introducción
Con casi mil millones de dispositivos que ejecutan HarmonyOS, las pruebas de seguridad se han vuelto esenciales para muchos equipos que trabajan con aplicaciones móviles. Sin embargo, con la llegada de HarmonyOS Next se ha producido un cambio importante: la compatibilidad con Android ya no está incluida. Esto es relevante porque significa que el sistema ya no se apoya en el entorno de ejecución ni en el framework de Android para los que están diseñadas la mayoría de las herramientas de seguridad. Como resultado, muchas herramientas de pruebas para Android dejan de funcionar o producen resultados incompletos. Por eso las pruebas de seguridad requieren ahora enfoques diseñados específicamente para HarmonyOS, en lugar de suponer un comportamiento basado en Android.
Qué es HarmonyOS Next
HarmonyOS Next (HarmonyOS 5.0) es una de las últimas versiones de Huawei, lanzada en 2024, en la que se aleja de Android y se convierte en un sistema operativo totalmente independiente. Las versiones anteriores de HarmonyOS todavía incluían componentes de Android, lo que permitía ejecutar aplicaciones de Android. Sin embargo, HarmonyOS Next elimina por completo esa compatibilidad. Está construido íntegramente sobre el sistema propio de Huawei, incluido su propio kernel (HongMeng). Como resultado, ya no admite aplicaciones de Android y solo ejecuta aplicaciones desarrolladas específicamente para HarmonyOS (.app).
Por qué las pruebas de seguridad de HarmonyOS Next son distintas de las de Android
HarmonyOS comparte similitudes superficiales con Android, como una tienda de aplicaciones (AppGallery), un sistema de permisos y la compatibilidad con código nativo. Sin embargo, su arquitectura interna es completamente distinta, lo que influye directamente en cómo deben realizarse las pruebas de seguridad.
Entorno de ejecución de las aplicaciones y ArkTS
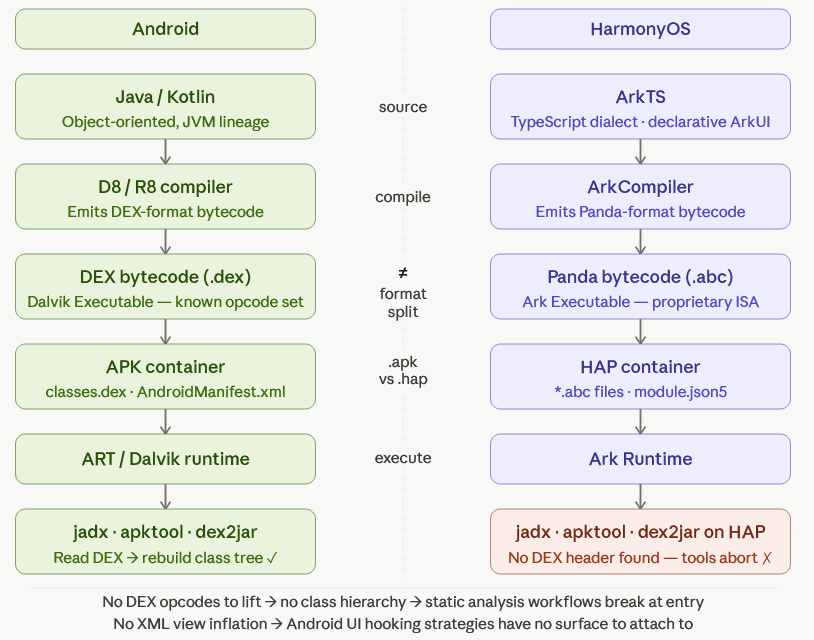
Las aplicaciones de HarmonyOS se crean con ArkTS (Ark TypeScript), un lenguaje basado en TypeScript diseñado por Huawei para crear aplicaciones mediante el framework ArkUI. Utiliza un enfoque declarativo de la interfaz de usuario, es decir, los desarrolladores describen cómo debe verse la interfaz en lugar de controlar manualmente cada paso del renderizado.
En lugar de compilarse a bytecode DEX de Android, las aplicaciones ArkTS se compilan a bytecode Panda (.abc). Esto hace que todas las herramientas de seguridad de Android sean incompatibles. Las herramientas de análisis estático creadas para Java/Kotlin, así como los flujos de ingeniería inversa diseñados para archivos DEX, no se aplican directamente aquí.
Comunicación entre procesos y DSoftBus
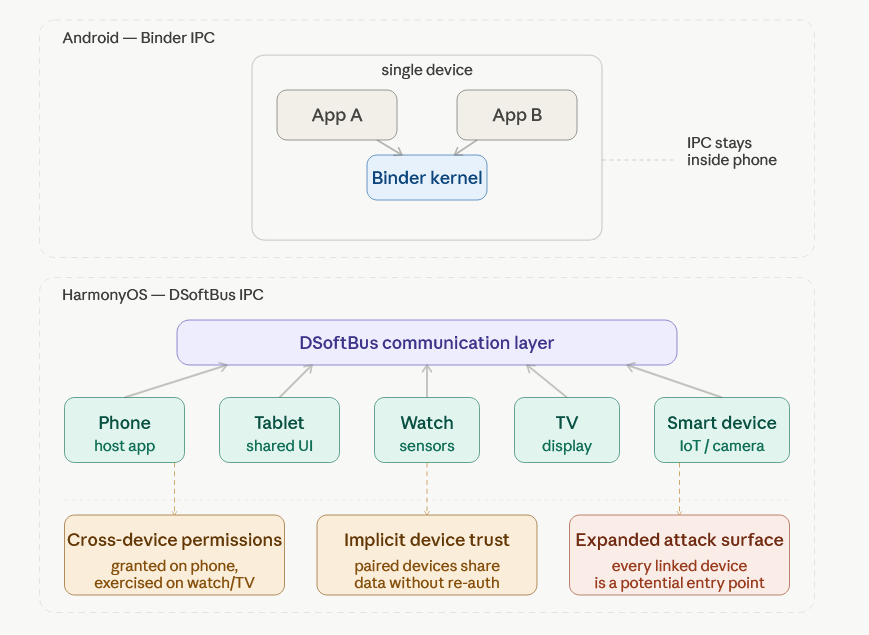
En lugar del sistema Binder de Android, HarmonyOS utiliza DSoftBus, una capa de comunicación diseñada para la interacción entre dispositivos.
Esto cambia el modelo: de aplicaciones que se comunican dentro de un único teléfono a aplicaciones y servicios que interactúan entre varios dispositivos. Por tanto, las pruebas de seguridad ya no se refieren solo a un dispositivo de forma aislada, sino también a cómo se mueven los datos entre dispositivos conectados.
El mayor cambio de HarmonyOS es que está construido en torno a varios dispositivos que trabajan juntos.
A diferencia de Android, donde un teléfono, una tableta o un reloj son entornos separados, HarmonyOS permite que las aplicaciones y los servicios se ejecuten en teléfonos, tabletas, relojes, televisores y otros dispositivos conectados.
Esto significa que la superficie de ataque ya no se limita a un único dispositivo. También hay que considerar lo que ocurre cuando los dispositivos confían unos en otros y comparten datos.
Los permisos de HarmonyOS también pueden extenderse entre dispositivos, y no quedarse solo en uno.
Así, una aplicación no solo solicita acceso a elementos del propio teléfono, sino a veces a capacidades que involucran a otros dispositivos conectados del ecosistema. Eso hace que el comportamiento de los permisos sea más difícil de razonar y más fácil de usar de forma indebida si no se comprueba con cuidado.
Herramientas de pruebas de seguridad de HarmonyOS NEXT
Las herramientas de pruebas de seguridad de HarmonyOS siguen en una fase temprana de desarrollo en comparación con el maduro ecosistema de Android. Estas son algunas de las herramientas más importantes disponibles hoy:
| Categoría | Herramienta / recurso | Finalidad principal | Capacidades clave | Limitaciones |
|---|---|---|---|---|
| Herramientas oficiales de Huawei | AppGallery Cloud Testing | Comprobaciones de referencia automatizadas | Comprueba problemas de configuración conocidos y patrones de vulnerabilidad. | No sustituye a las evaluaciones de seguridad en profundidad o manuales. |
| DevEco Studio | Entorno de desarrollo integrado (IDE) | Utilidades de depuración, emuladores de dispositivos y perfiladores de rendimiento. | Carece de SAST o DAST integrados para un análisis de seguridad específico. | |
| Bug Bounty Program | Investigación de seguridad externa | Incentiva a investigadores independientes a encontrar y notificar vulnerabilidades. | No es adecuado para flujos de pruebas internos, continuos o automatizados. | |
| Herramientas de la comunidad y emergentes | Descompiladores de ArkTS | Ingeniería inversa | Permite inspeccionar el código compilado y la lógica de la aplicación. | Desarrollo en fase temprana; requiere configuración manual. |
| Utilidades de fuzzing | Pruebas de seguridad de IPC | Prueba la comunicación entre procesos en busca de fallos o vulnerabilidades. | Suele carecer de estabilidad y de integración con CI/CD. | |
| Plataformas de pruebas de seguridad | Ostorlab | Escáner de vulnerabilidades automatizado | Análisis automatizado de aplicaciones HarmonyOS, incluidos los artefactos ArkTS/.abc; detecta problemas de seguridad y configuraciones incorrectas comunes; se integra en los flujos de pruebas de seguridad. | Complementa la revisión de seguridad manual, pero no la sustituye. |
Escaneo automatizado de vulnerabilidades de HarmonyOs y Huawei AppGallery con Ostorlab
Para complementar las pruebas manuales y cubrir las carencias de las herramientas existentes, el escaneo automatizado puede ofrecer una cobertura constante y repetible de los riesgos específicos de HarmonyOS.
Para los equipos que necesitan una cobertura repetible y escalable, el escáner de vulnerabilidades de Ostorlab admite directamente aplicaciones HarmonyOS y el escaneo de Huawei AppGallery. Los escaneos se centran en clases de riesgo específicas de HarmonyOS, entre ellas:
- Secuestro de Ability exportadas e interceptación de Want implícitos
- Abuso de Distributed Soft Bus (fuga de datos entre dispositivos, invocación remota de Ability)
- Inyección de interfaz JavaScript mediante ArkUI WebView
- Almacenamiento de datos inseguro en Preferences o RDB sin cifrado
- Claves codificadas de forma rígida y criptografía débil que elude HUKS
- Desbordamientos de búfer y use-after-free en módulos NAPI nativos
- Paquetes HAR/HAP de terceros vulnerables en la cadena de suministro
Nota: Estas clases de riesgo son específicas de la arquitectura de HarmonyOS y normalmente no las cubren los escáneres centrados en Android. Para consultar las definiciones, remítase al glosario oficial de Huawei.
Los hallazgos se entregan con evidencia de calidad probatoria para que los equipos puedan verificar el riesgo rápidamente y priorizar la corrección. Se integra en los pipelines de AppSec existentes para la validación previa a la publicación y la evaluación de seguridad continua basada en versiones
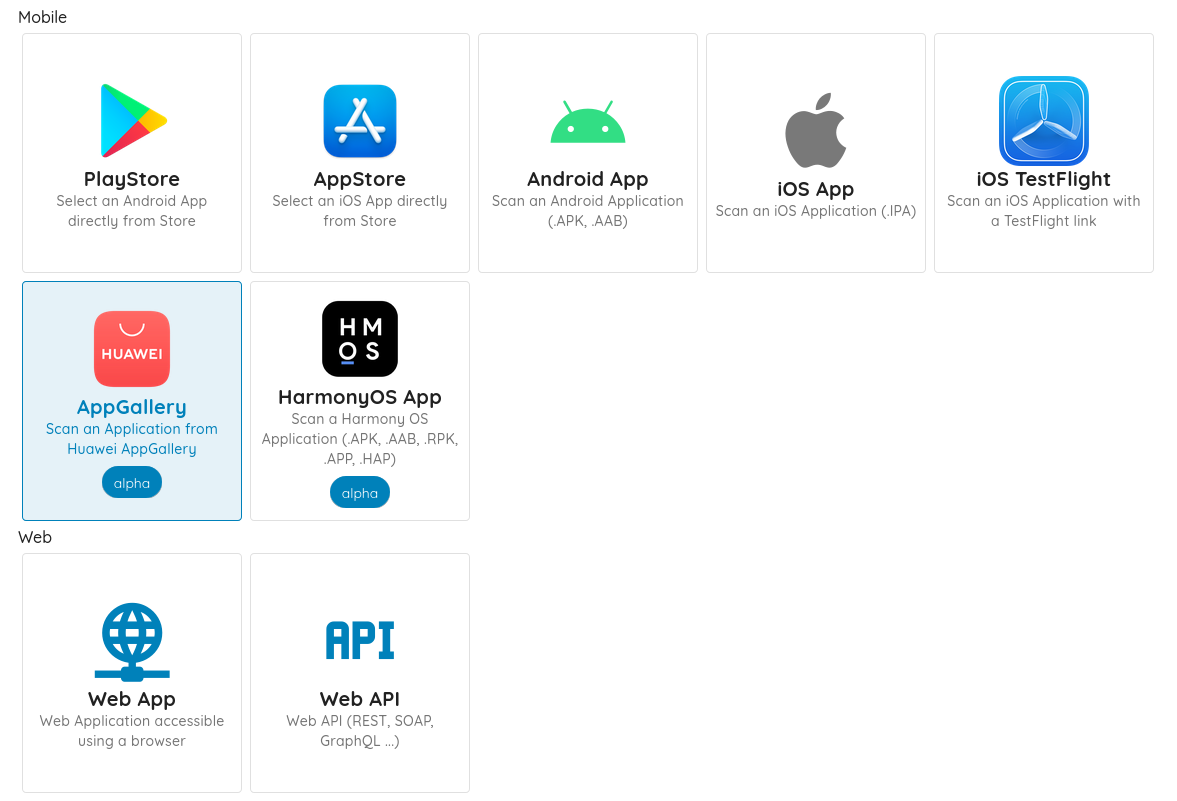
Puede escanear una aplicación de AppGallery (sin necesidad de iniciar sesión) desde ostorlab.co, o cargar paquetes .HAP / .APP directamente mediante una cuenta.
Funciones de seguridad clave de HarmonyOS NEXT
HarmonyOS incluye funciones integradas que afectan a cómo se protegen y se prueban las aplicaciones. No son herramientas, sino controles a nivel de sistema que definen cómo se ejecutan las aplicaciones, a qué pueden acceder y cómo se protegen los datos.
Aunque estas funciones ofrecen mecanismos de seguridad, siguen requiriendo una implementación correcta y una validación durante las pruebas
Seguridad en tiempo de ejecución: la API SafetyDetect de HarmonyOS
HarmonyOS ofrece SafetyDetect, un framework de seguridad en tiempo de ejecución que permite a las aplicaciones evaluar la postura del dispositivo durante la ejecución. Incluye cuatro capacidades principales:
| API | Finalidad técnica | Enfoque de la validación de seguridad |
|---|---|---|
| SysIntegrity | Detecta el estado de un dispositivo con root o manipulado. | La verificación se realiza solo en el dispositivo. Los auditores deben comprobar si la lógica de la aplicación puede manipularse localmente para devolver un estado «limpio», ya que carece de atestación nativa del lado del servidor. |
| URLCheck | Analiza URL frente a inteligencia de amenazas. | Verifique que la aplicación finaliza la sesión ante un resultado malicioso en lugar de limitarse a registrar una advertencia que se puede eludir. |
| AppsCheck | Detecta aplicaciones maliciosas o de riesgo en el dispositivo. | Confirme que la aplicación lo utiliza para proteger acciones sensibles (p. ej., detectar capturadores de pantalla) y no solo como telemetría pasiva. |
| UserDetect | Distingue las interacciones humanas de los bots. | Asegúrese de que el token resultante se valida en el backend para evitar elusiones mediante inyección en la API nativa (NAPI). |
Estas API pueden integrarse en la lógica de la aplicación para aplicar decisiones de confianza de forma dinámica. Sin embargo, los equipos que despliegan a escala global deben tener en cuenta que ciertas funciones de SafetyDetect, incluida la detección relacionada con Wi-Fi, pueden estar limitadas a la China continental. Valide el comportamiento de la API en las regiones de despliegue de destino antes de confiar en estos controles en una arquitectura de seguridad de producción.
Niveles de cifrado de datos en HarmonyOS
HarmonyOS utiliza un sistema de cifrado de varios niveles que permite a los desarrolladores controlar cuándo se puede acceder a los datos de la aplicación. Algunos datos están siempre disponibles, mientras que los más sensibles pueden exigir autenticación del usuario cada vez que se accede a ellos.
Este modelo ofrece más control que los valores predeterminados habituales de Android y es similar a los sistemas de protección de datos de iOS.
En la práctica, el nivel de cifrado que se elija afecta tanto a la seguridad como a la facilidad con la que los usuarios pueden acceder a la aplicación.
| Nivel | Nombre | Comportamiento | Uso típico |
|---|---|---|---|
| EL1 | Siempre activo | Datos accesibles mientras el dispositivo está encendido | Datos del sistema o de la aplicación no sensibles |
| EL2 | Tras el primer desbloqueo | Disponible tras el primer desbloqueo del dispositivo y accesible mientras este está en funcionamiento, incluso bloqueado | Servicios en segundo plano (alarmas, funciones del sistema) |
| EL3 | Tras el desbloqueo inicial | Accesible tras al menos un desbloqueo; sigue disponible incluso con la pantalla bloqueada | Funciones de baja sensibilidad (accesibilidad, datos de emergencia) |
| EL4 | Solo desbloqueado | Solo accesible cuando el dispositivo está desbloqueado de forma activa; se bloquea de nuevo al apagarse la pantalla | Valor predeterminado para la mayoría de los datos de las aplicaciones |
| EL5 | Autenticación en cada acceso | Requiere autenticación del usuario cada vez que se accede a los datos | Datos muy sensibles (credenciales, salud, información financiera) |
Correspondencia de los niveles de cifrado de datos de HarmonyOS con iOS
Para facilitar la comprensión, estos niveles pueden compararse de forma aproximada con la forma en que iOS gestiona la protección de datos, aunque no son equivalentes. En iOS, no existen los niveles EL1–EL5. En su lugar, el acceso a los datos depende del estado del dispositivo y de la autenticación. En términos sencillos: los datos del sistema siempre disponibles en iOS se acercan más a EL1, los datos que quedan disponibles tras el primer desbloqueo son similares a EL2–EL3, los datos que exigen que el dispositivo esté desbloqueado de forma activa son similares a EL4, y los datos que requieren autenticación cada vez (Face ID / Touch ID) se acercan más a EL5.
Protección del código: la ofuscación de ArkGuard
Las aplicaciones de HarmonyOS compiladas a bytecode Panda pueden analizarse de forma estática si se extraen de un dispositivo. Para elevar el listón de la ingeniería inversa, Huawei ofrece ArkGuard, una herramienta de ofuscación que renombra símbolos y reduce la legibilidad del código durante el proceso de compilación.
ArkGuard aumenta el esfuerzo necesario para el análisis estático, pero no debe considerarse por sí solo un límite de seguridad.
La protección eficaz de las aplicaciones sensibles requiere un enfoque por capas:
1. Trasladar la lógica sensible a los sistemas de backend siempre que sea posible
2. Verificar la integridad de la aplicación en tiempo de ejecución con SysIntegrity o un equivalente
3. Restringir la funcionalidad en dispositivos comprometidos o con root
4. Implementar mecanismos de antidepuración cuando el perfil de riesgo lo justifique
5. Combinar ArkGuard con protección en tiempo de ejecución, no en lugar de ella
Principales vulnerabilidades en las pruebas de seguridad de HarmonyOS
Con base en la arquitectura de la plataforma y en los hallazgos de escaneo de Ostorlab, las áreas de riesgo más significativas de las aplicaciones HarmonyOS son:
| Riesgos de seguridad | Descripción |
|---|---|
| Secuestro de Ability exportadas | Las Ability de HarmonyOS (como las Activities/Services de Android) pueden usarse de forma indebida si se exportan incorrectamente, lo que permite a aplicaciones maliciosas invocarlas y eludir los controles de acceso. |
| Abuso de Distributed Soft Bus | Un DSoftBus (capa de comunicación entre dispositivos) mal configurado puede provocar fugas de datos, invocación remota no autorizada de Ability y secuestro de tareas entre dispositivos. |
| Inyección en ArkUI WebView | Los puentes de JavaScript inseguros en ArkUI WebView pueden permitir que contenido web no confiable llame a API nativas, lo que exige adaptaciones de pruebas específicas de HarmonyOS. |
| Almacenamiento local de datos inseguro | Los datos sensibles almacenados en Preferences o RDB sin un cifrado adecuado pueden quedar expuestos en dispositivos comprometidos; se encuentran con frecuencia en los escaneos automatizados. |
| Riesgo en la cadena de suministro por paquetes HAR/HAP | Las dependencias de terceros vulnerables dentro de los módulos HAR (Harmony Archive) y HAP (Harmony Ability Package) introducen riesgos en la cadena de suministro a medida que crece el ecosistema. |
| Criptografía débil y credenciales incrustadas en el código | Eludir HUKS (Huawei Universal Keystore) o incrustar secretos en el código conduce a una seguridad criptográfica débil y a credenciales expuestas. |
Correspondencia de OWASP MASVS con HarmonyOS
La tabla siguiente relaciona las categorías de OWASP MASVS con sus equivalentes en HarmonyOS para ayudar a los equipos a adaptar sus planes de pruebas existentes.
| Categoría de OWASP MASVS | Estado en HarmonyOS | Notas |
|---|---|---|
| MASVS-STORAGE: almacenamiento de datos sensibles | Se aplica con adaptación | Los niveles de cifrado de HarmonyOS (EL1-EL5) sustituyen al modelo de cifrado basado en archivos de Android. Compruebe que los datos sensibles se almacenan en EL4 o EL5 y no se dejan en los valores predeterminados de la plataforma. |
| MASVS-CRYPTO: criptografía | Se aplica directamente | HUKS (HarmonyOS Universal Keystore) sustituye a Android Keystore. Busque claves codificadas de forma rígida, algoritmos débiles y compruebe si HUKS se usa correctamente o se elude por completo. |
| MASVS-AUTH: autenticación | Se aplica directamente | La atestación de SysIntegrity se realiza solo en el dispositivo, a diferencia de los tokens verificables en el servidor de Android. La verificación en el backend debe probarse por separado. |
| MASVS-NETWORK: comunicación de red | Se aplica directamente | Se aplican las pruebas estándar de TLS. Además, pruebe el tráfico DSoftBus entre dispositivos, que no tiene equivalente en Android. |
| MASVS-PLATFORM: interacción con la plataforma | Se aplica con adaptación | Las pruebas de Ability exportadas sustituyen a las pruebas de exportación de Activity/Service. Las pruebas basadas en Intent se corresponden de forma aproximada con la invocación basada en Want de HarmonyOS. |
| MASVS-CODE: calidad del código | Se aplica con adaptación | Las herramientas de análisis estático son completamente distintas. Las herramientas basadas en DEX no se aplican. El bytecode Panda requiere ark_disasm y descompiladores específicos de ArkTS. |
| MASVS-RESILIENCE: protección contra manipulaciones y ofuscación | Se aplica con adaptación | ArkGuard ofrece ofuscación, pero no una integridad en tiempo de ejecución equivalente a SafetyNet/Play Integrity de Android a nivel de servidor. Star Shield gestiona únicamente la verificación en el momento de la instalación. |
| Superficie de ataque distribuida / entre dispositivos | Sin equivalente en OWASP | DSoftBus, los permisos distribuidos y la invocación de Ability entre dispositivos no tienen una correspondencia directa en MASVS y requieren un modelado de amenazas específico de HarmonyOS. |
Preguntas frecuentes
P: ¿Qué es una Ability en HarmonyOS?
Una Ability es un componente fundamental de una aplicación HarmonyOS, similar a una Activity o un Service en Android. Representa una función concreta de una aplicación, como una pantalla o una tarea en segundo plano, según cómo esté diseñada.
Desde el punto de vista de la seguridad, las Ability pueden quedar expuestas a otras aplicaciones o incluso a otros dispositivos. Si no se configuran correctamente, pueden invocarse sin la autorización adecuada, lo que puede provocar comportamientos no deseados o la exposición de datos.
P: ¿Qué es un microkernel y por qué lo utiliza HarmonyOS?
Un microkernel gestiona solo tareas esenciales como la planificación de hilos y la comunicación entre procesos, mientras traslada servicios como la cámara, la red y el almacenamiento a procesos aislados en modo usuario. HarmonyOS utiliza su propio microkernel, HongMeng, para limitar el daño si un servicio se ve comprometido, ya que los atacantes no pueden pivotar fácilmente hacia el resto del sistema. Esto contrasta con los kernels tradicionales basados en Linux, que ejecutan la mayoría de los servicios en un único espacio de kernel privilegiado.
P: ¿Cómo se compara la seguridad de HarmonyOS con la de Android?
HarmonyOS aplica verificación formal a partes del sistema para demostrar que ciertas clases de vulnerabilidades no pueden darse. Al mismo tiempo, su microkernel HongMeng es considerablemente más pequeño que un kernel tradicional de Linux, lo que limita la cantidad de código que puede ser objetivo de los atacantes.
P: ¿Cómo gestiona Huawei las actualizaciones de seguridad y los parches de las aplicaciones y los componentes del sistema de HarmonyOS?
Huawei publica actualizaciones de seguridad mensuales para HarmonyOS y EMUI que corrigen múltiples CVE en el sistema y en las aplicaciones integradas. Estos parches abarcan problemas como condiciones de carrera de severidad alta en módulos multimedia y omisiones de permisos en la gestión de archivos.
P: ¿Qué es Star Shield y contra qué protege?
Star Shield es un framework de seguridad de HarmonyOS NEXT que aplica a nivel de sistema una evaluación estricta de aplicaciones y comprobaciones de firma de código. Toda aplicación debe estar firmada y verificada por Huawei antes de su instalación, lo que bloquea la mayor parte del acceso no autorizado a datos sensibles y elimina en gran medida los vectores de sideloading que existían en versiones anteriores de HarmonyOS compatibles con Android.
Primeros pasos con los escaneos de HarmonyOS en Ostorlab
Si desea ejecutar el escaneo automatizado descrito arriba en su propia aplicación HarmonyOS, esto es lo que necesita y dónde termina la cobertura.
Qué necesita.
- La aplicación, desde AppGallery o como archivo. En el menú New Scan, elija AppGallery y busque su aplicación por nombre o por nombre de bundle, o elija HarmonyOS App y cargue el paquete. Los archivos HarmonyOS admitidos son
.HAP,.APP,.RPK,.APKy.AAB. También puede escanear una aplicación de AppGallery desde ostorlab.co sin iniciar sesión. - Un perfil de escaneo. Fast ejecuta un análisis estático rápido, Full ejecuta análisis estático, dinámico y de backend, y Privacy Scan busca riesgos de privacidad. Opcionalmente, puede cargar una SBOM o un archivo de bloqueo para una detección ampliada de dependencias.
- Credenciales de prueba, para los flujos con inicio de sesión. Añádalas en el paso Set scan credentials para que el análisis dinámico llegue a las pantallas posteriores al inicio de sesión. Consulte los escaneos autenticados para ver los tipos de credenciales admitidos.
Qué obtiene. Hallazgos para las clases de riesgo de HarmonyOS enumeradas antes en esta guía, con la evidencia técnica para verificarlos y priorizarlos. Una aplicación HarmonyOS también puede ser el activo móvil de un escaneo multiactivo, que la prueba junto con sus API, su backend web y su código fuente en un único escaneo; un escaneo multiactivo admite como máximo una aplicación móvil.
Límites de la cobertura.
- El Mobile Shielding Scan, que valida la ofuscación, la protección contra manipulaciones, la antidepuración y la detección de root o jailbreak, está documentado para aplicaciones Android e iOS.
- Como señala la tabla de herramientas anterior, el escaneo automatizado complementa la revisión de seguridad manual de las aplicaciones HarmonyOS; no la sustituye.
Evidencia. Presentamos los escaneos de aplicaciones HarmonyOS + los escaneos de Huawei AppGallery describe el lanzamiento del escaneo de HarmonyOS y AppGallery, y las guías paso a paso de los escaneos de tienda y de los escaneos de archivos muestran cada pantalla.
Siguiente paso. Ejecute un escaneo gratuito de su aplicación desde AppGallery en ostorlab.co, o reserve una demostración para planificar las pruebas de sus versiones de Android, iOS y HarmonyOS.
Conclusión
HarmonyOS ofrece una arquitectura de seguridad moderna con componentes fundamentales sólidos. Pero las herramientas, las metodologías de pruebas y la disponibilidad regional de funciones del ecosistema exigen que los equipos de seguridad adapten sus prácticas actuales en lugar de aplicar directamente los flujos de trabajo de Android.
Las conclusiones clave para cualquier equipo que pruebe aplicaciones HarmonyOS:
- El bytecode Panda requiere nuevas herramientas de análisis estático; los pipelines basados en DEX existentes no se aplican
- DSoftBus introduce superficies de ataque entre dispositivos que no existen en Android
- El modelo de confianza de SysIntegrity, limitado al tiempo de ejecución, exige un refuerzo en el backend para las aplicaciones de alto riesgo
- Los niveles de cifrado de datos deben elegirse deliberadamente y no dejarse en los valores predeterminados
- El escaneo automatizado con Ostorlab ofrece una cobertura de referencia para las clases de riesgo específicas de HarmonyOS
Ostorlab es una plataforma de pruebas de seguridad de aplicaciones móviles compatible con Android, iOS y HarmonyOS. Los equipos de seguridad utilizan Ostorlab para evaluar aplicaciones de forma continua y detectar vulnerabilidades a lo largo de todo el ciclo de vida de la aplicación. Pruebe Ostorlab gratis →
Etiquetas:
HarmonyOS