🚀 OXO v1.0 !
OXO version 1.0 est 10 fois plus rapide, prend en charge les architectures ARM64 et regorge de capacités améliorées comme le scan de plusieurs actifs et une CLI plus simple et plus puissante.
🚀 OXO v1.0 !
Il y a deux ans, nous avons publié en open source notre orchestrateur de scans de sécurité.
Pendant cette période, l'orchestrateur a été éprouvé sur des centaines de milliers de scans, a connu plus de 200 versions, a été téléchargé plus d'un quart de million de fois et a vu 29 nouveaux agents de détection publiés.
OXO joue le rôle de chef d'orchestre pour divers outils de sécurité. Il simplifie et améliore la détection des vulnérabilités en réunissant plusieurs outils spécialisés et en les coordonnant pour qu'ils fonctionnent ensemble de façon fluide, sous forme d'agents.
Aujourd'hui, nous sommes heureux d'annoncer que le projet a enfin atteint la maturité de la version 1, ajoute une multitude de nouvelles fonctionnalités passionnantes et a été renommé OXO.
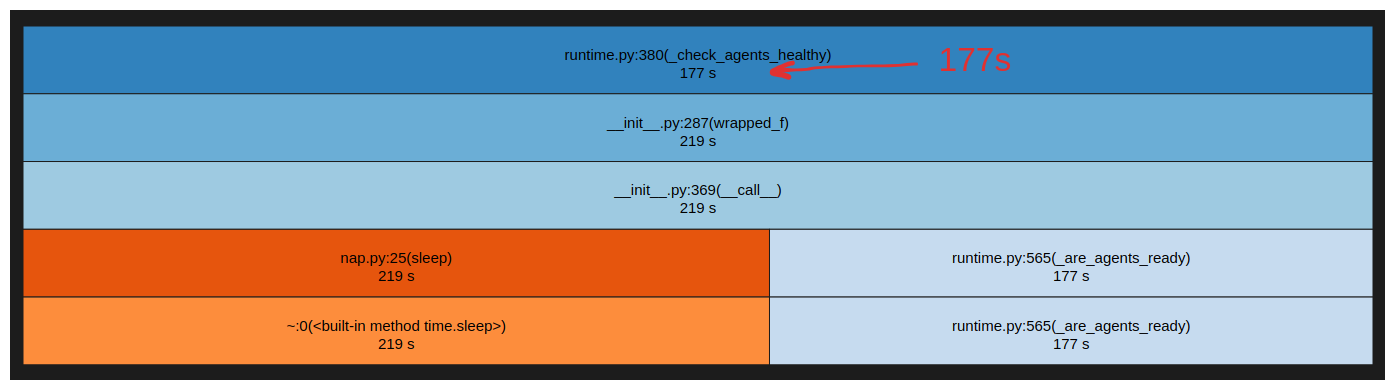
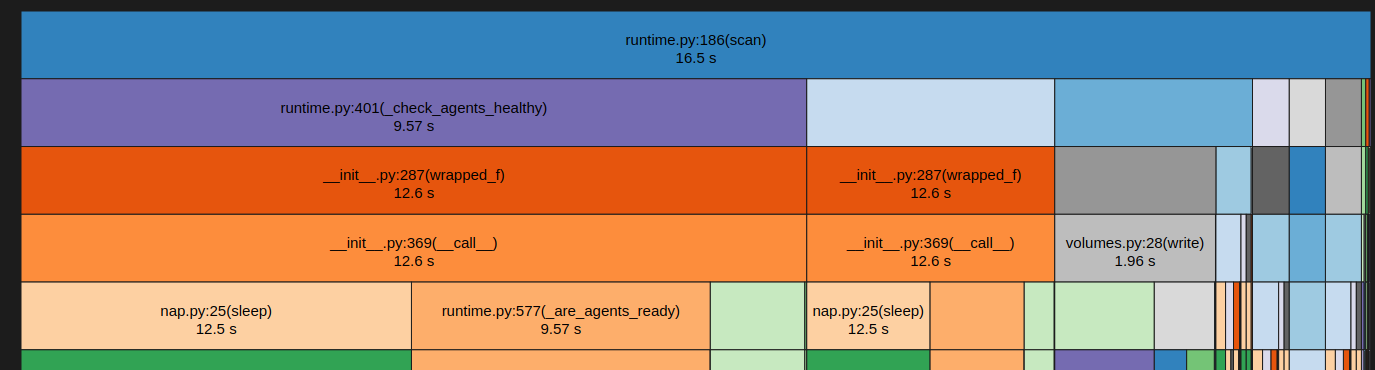
Lancer un scan est désormais 10 fois plus rapide.
Dans les versions précédentes, le lancement d'un scan prenait près de 3 minutes. Avec OXO v1, c'est désormais 10 fois plus rapide : un scan démarre en seulement 16,5 secondes.
Avant (177 s) :
Après (16,5 s) :
Binaire autonome
OXO est désormais disponible sous forme de binaire autonome pour macOS, Linux et Windows. Vous pouvez le télécharger directement depuis la page des releases GitHub : https://github.com/Ostorlab/oxo/releases
Prise en charge de macOS et de l'architecture ARM64 pour les agents
Si vous êtes un utilisateur de macOS avec un processeur ARM64, nous avons d'excellentes nouvelles pour vous ! OXO prend désormais en charge nativement les agents ARM64.
Pour les développeurs d'agents, vous pouvez désormais indiquer dans le fichier YAML de définition de l'agent oxo.yaml quelles architectures sont prises en charge.
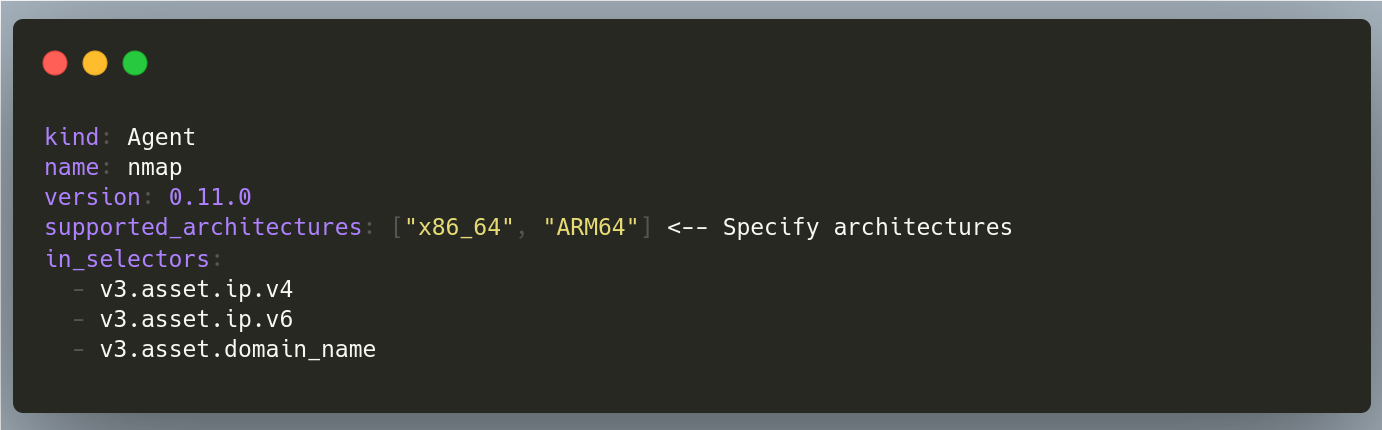
Une fois votre agent publié sur le store OXO, le store construit automatiquement les images de conteneur de votre agent pour toutes les architectures spécifiées.
De plus, OXO sélectionne et récupère automatiquement l'image correspondant à votre architecture lorsque vous lancez un scan.
Scanner un fichier d'inventaire.
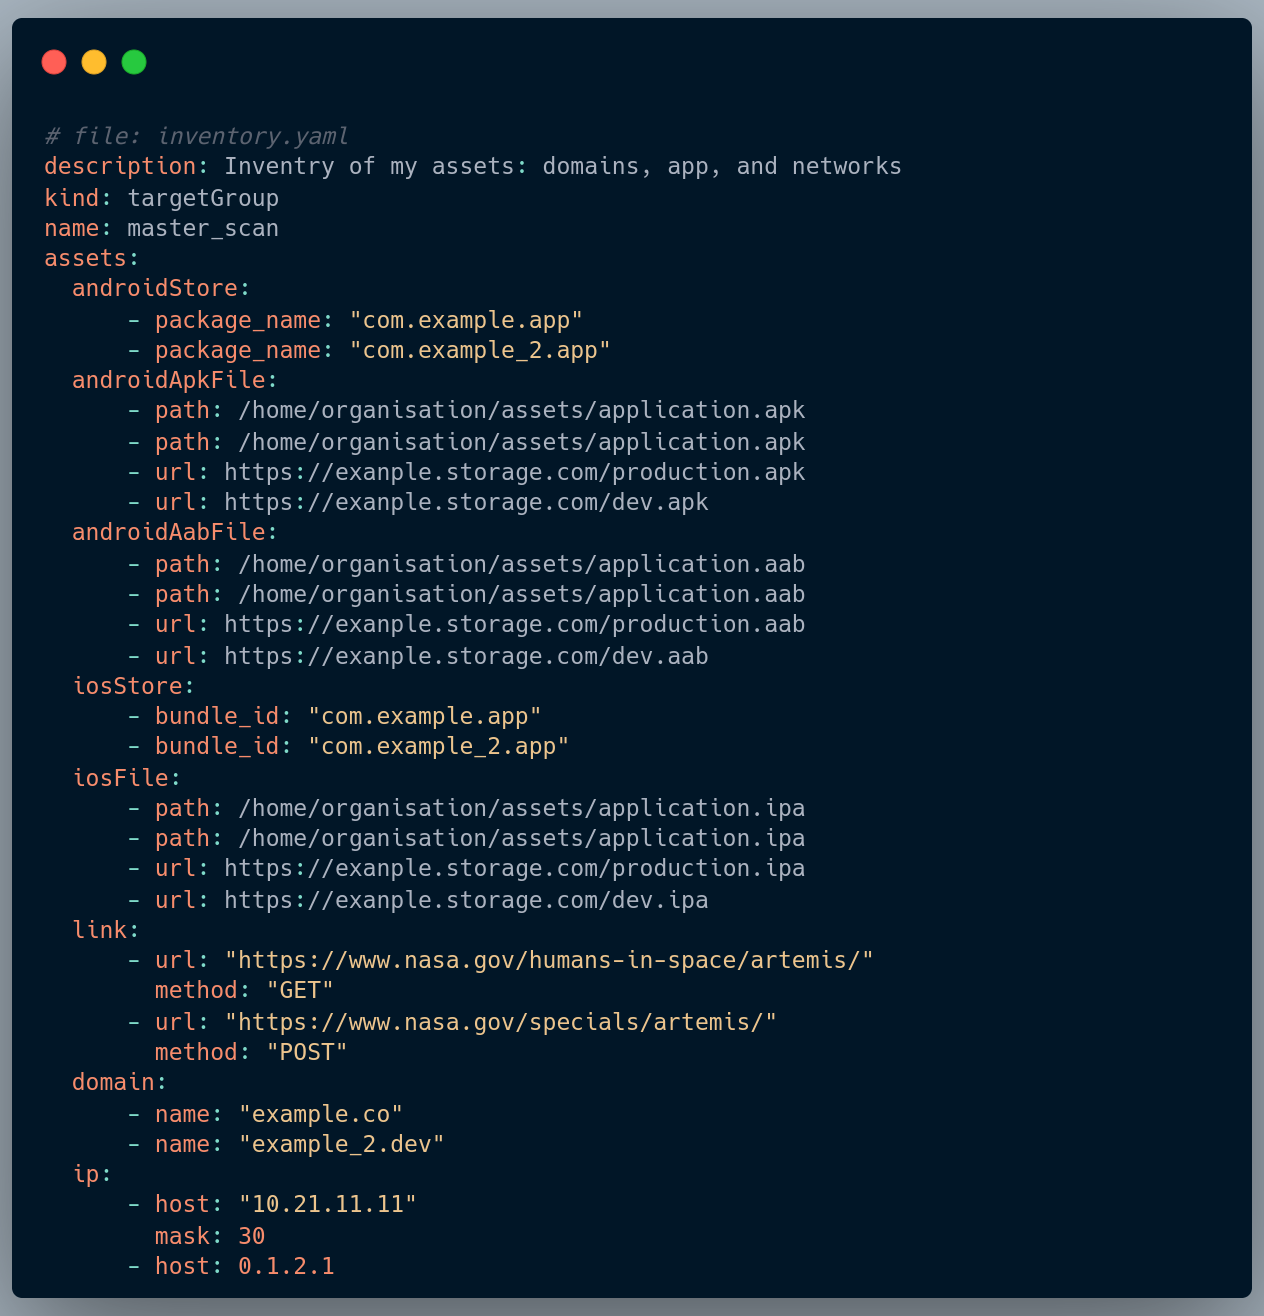
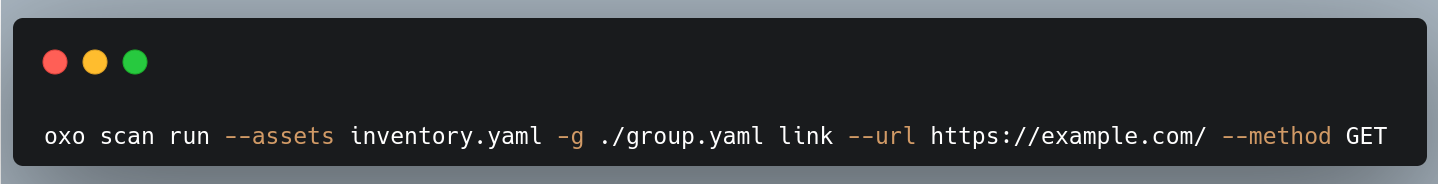
OXO permet désormais de scanner plusieurs actifs à l'aide d'un fichier YAML de définition d'actifs. Vous pouvez ainsi scanner simultanément un grand nombre d'actifs de types différents.
Exemple d'utilisation d'un fichier YAML pour scanner plusieurs actifs :
Une CLI plus conviviale :
La « clé d'agent » est un identifiant unique qui aide OXO à identifier l'agent que vous souhaitez utiliser. Elle est construite en combinant trois éléments : « agent » (chaîne), le nom de l'organisation et le nom de l'agent lui-même.
Par exemple, la clé d'agent d'un agent nommé my_agent appartenant à l'organisation my_org serait agent/my_org/my_agent.
Depuis OXO version 1, vous pouvez désormais indiquer la clé d'agent de façon concise lors du lancement de scans. Au lieu d'utiliser la clé d'agent complète, vous pouvez utiliser le format abrégé <org>@<name>. OXO utilisera alors l'agent portant le nom indiqué et appartenant à l'organisation indiquée.
Par exemple :
oxo scan run --install --agent agent/ostorlab/nmap --agent agent/ostorlab/openvas --agent agent/ostorlab/tsunami --agent agent/ostorlab/nuclei ip 8.8.8.8
Peut s'écrire ainsi :
oxo scan run --install --agent ostorlab@nmap --agent ostorlab@openvas ip 8.8.8.8
Ou, si vous utilisez un agent publié dans l'organisation officielle d'Ostorlab, vous pouvez simplement utiliser le nom de l'agent
oxo scan run --install --agent nmap --agent openvas --agent tsunami --agent nuclei ip 8.8.8.8
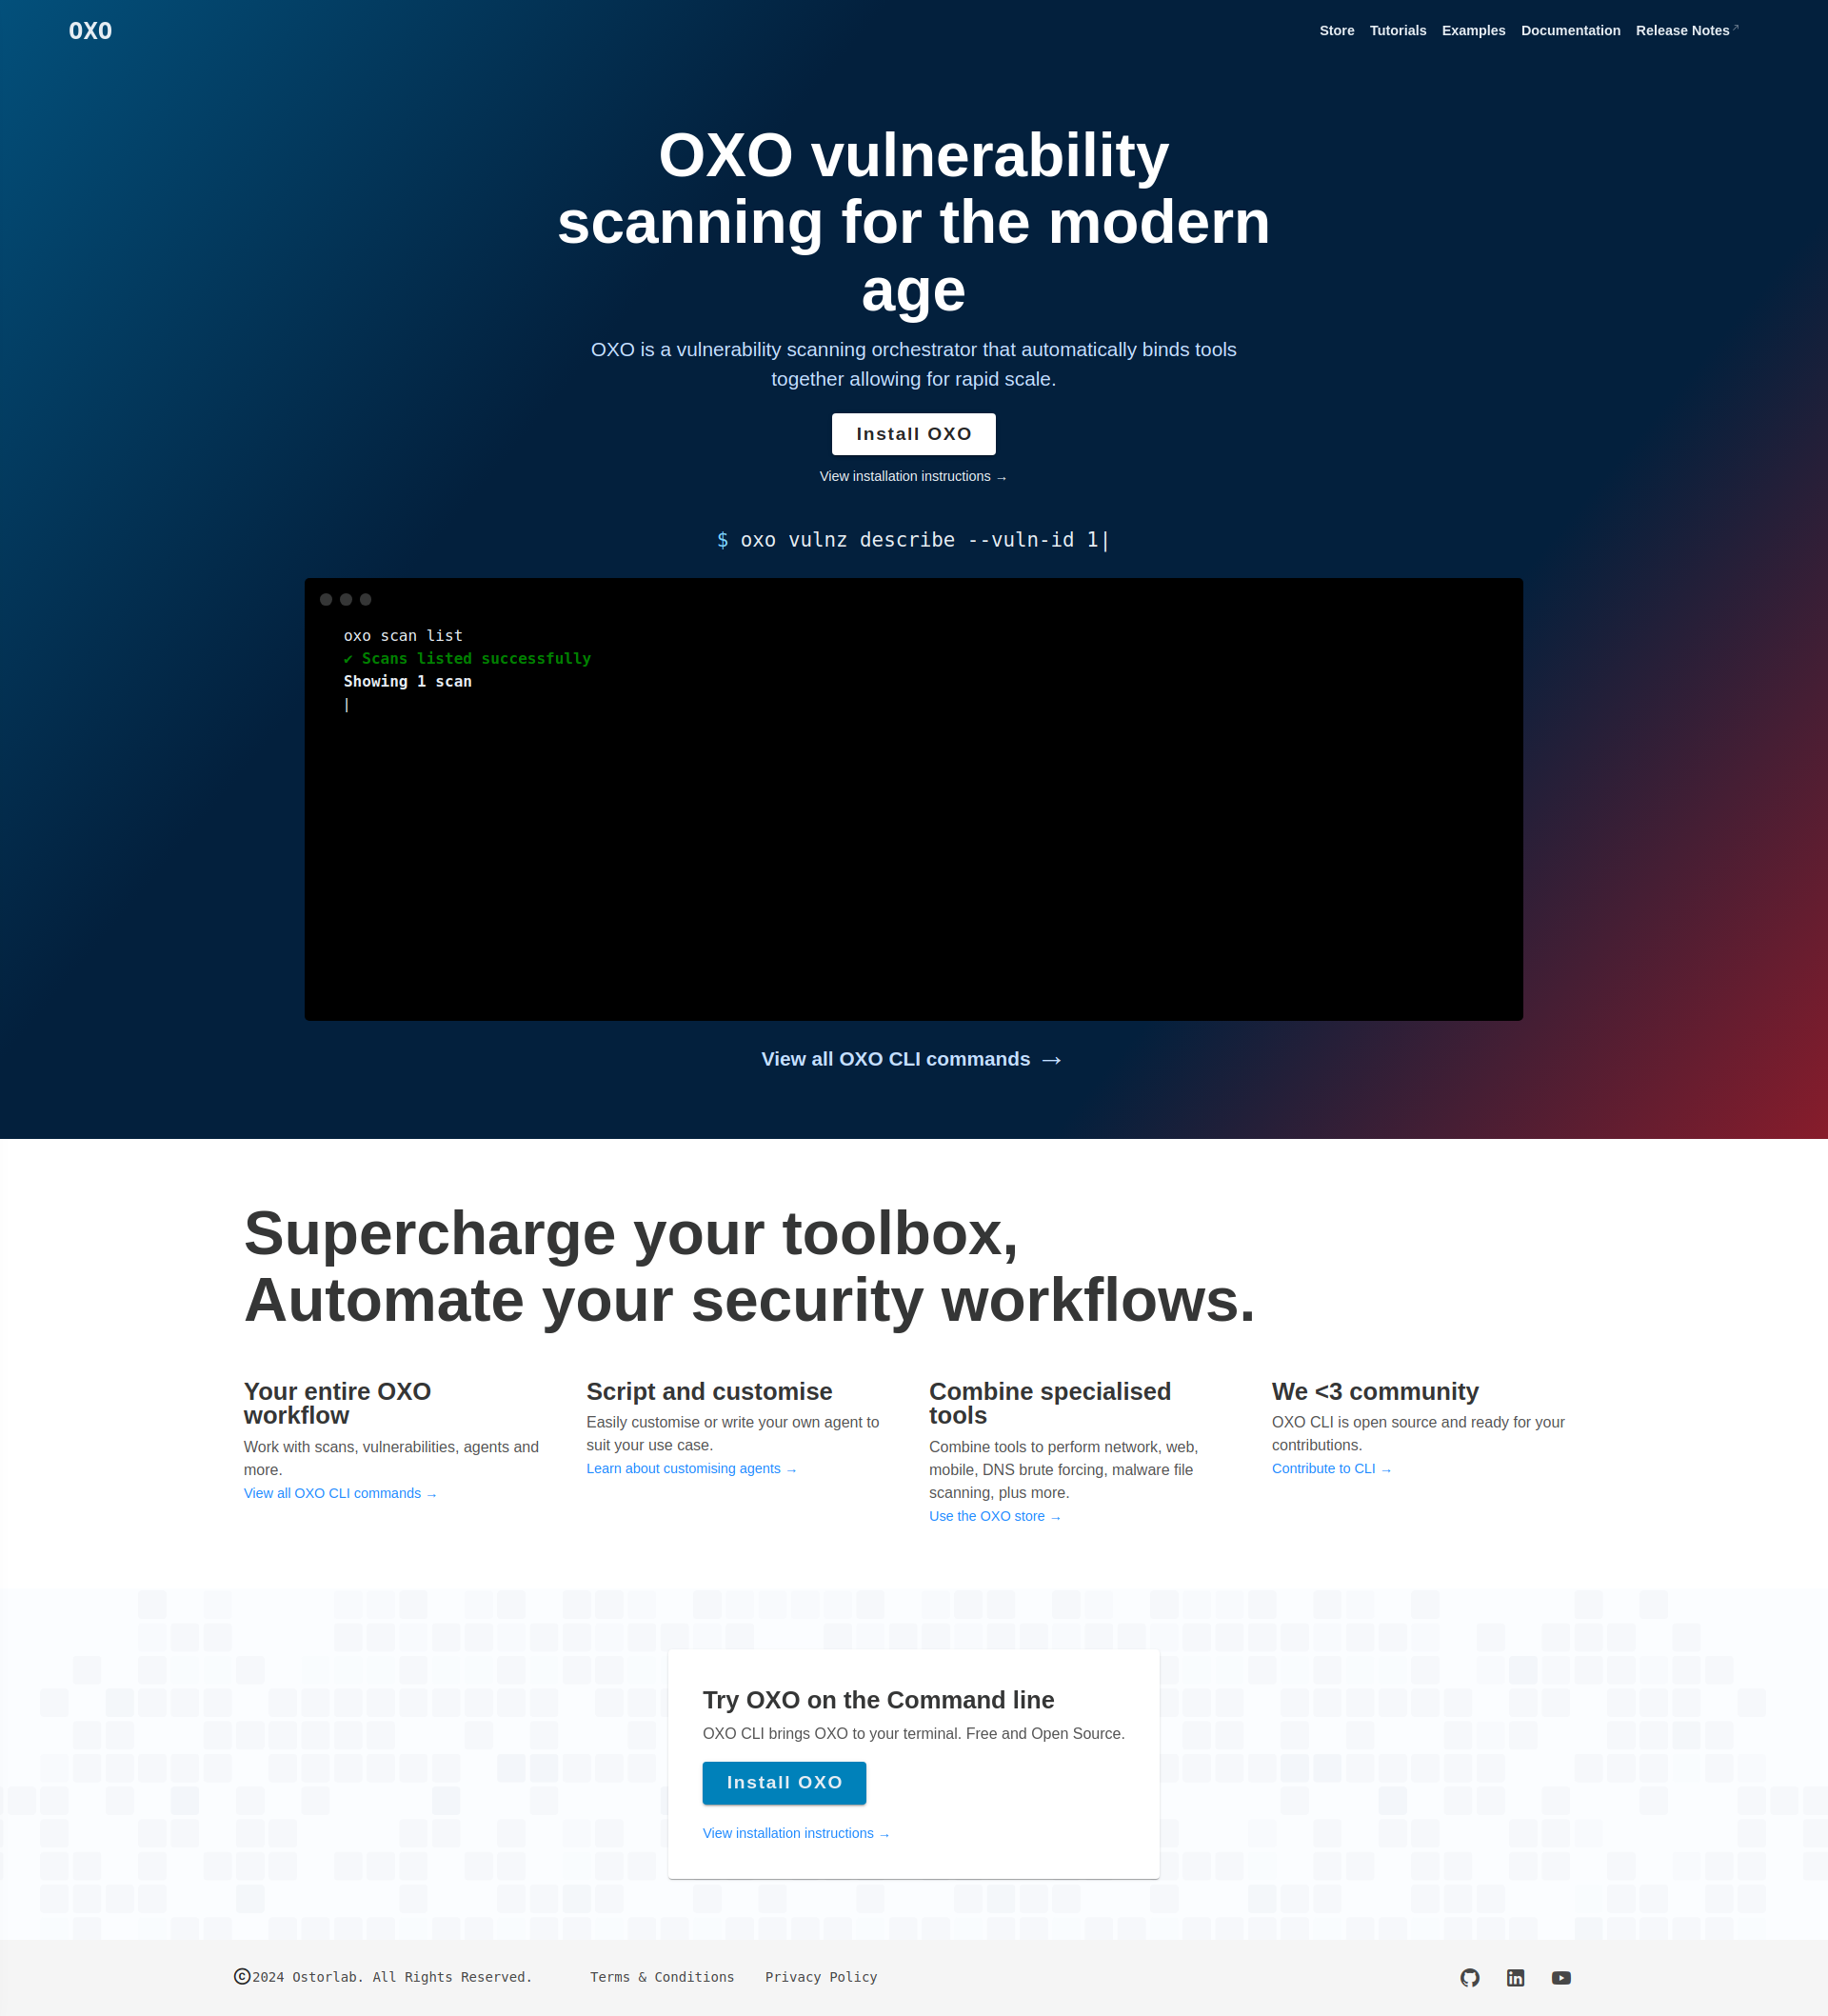
Nouveau site de documentation :
OXO dispose désormais de son propre site de documentation, riche en tutoriels et en nombreux exemples.
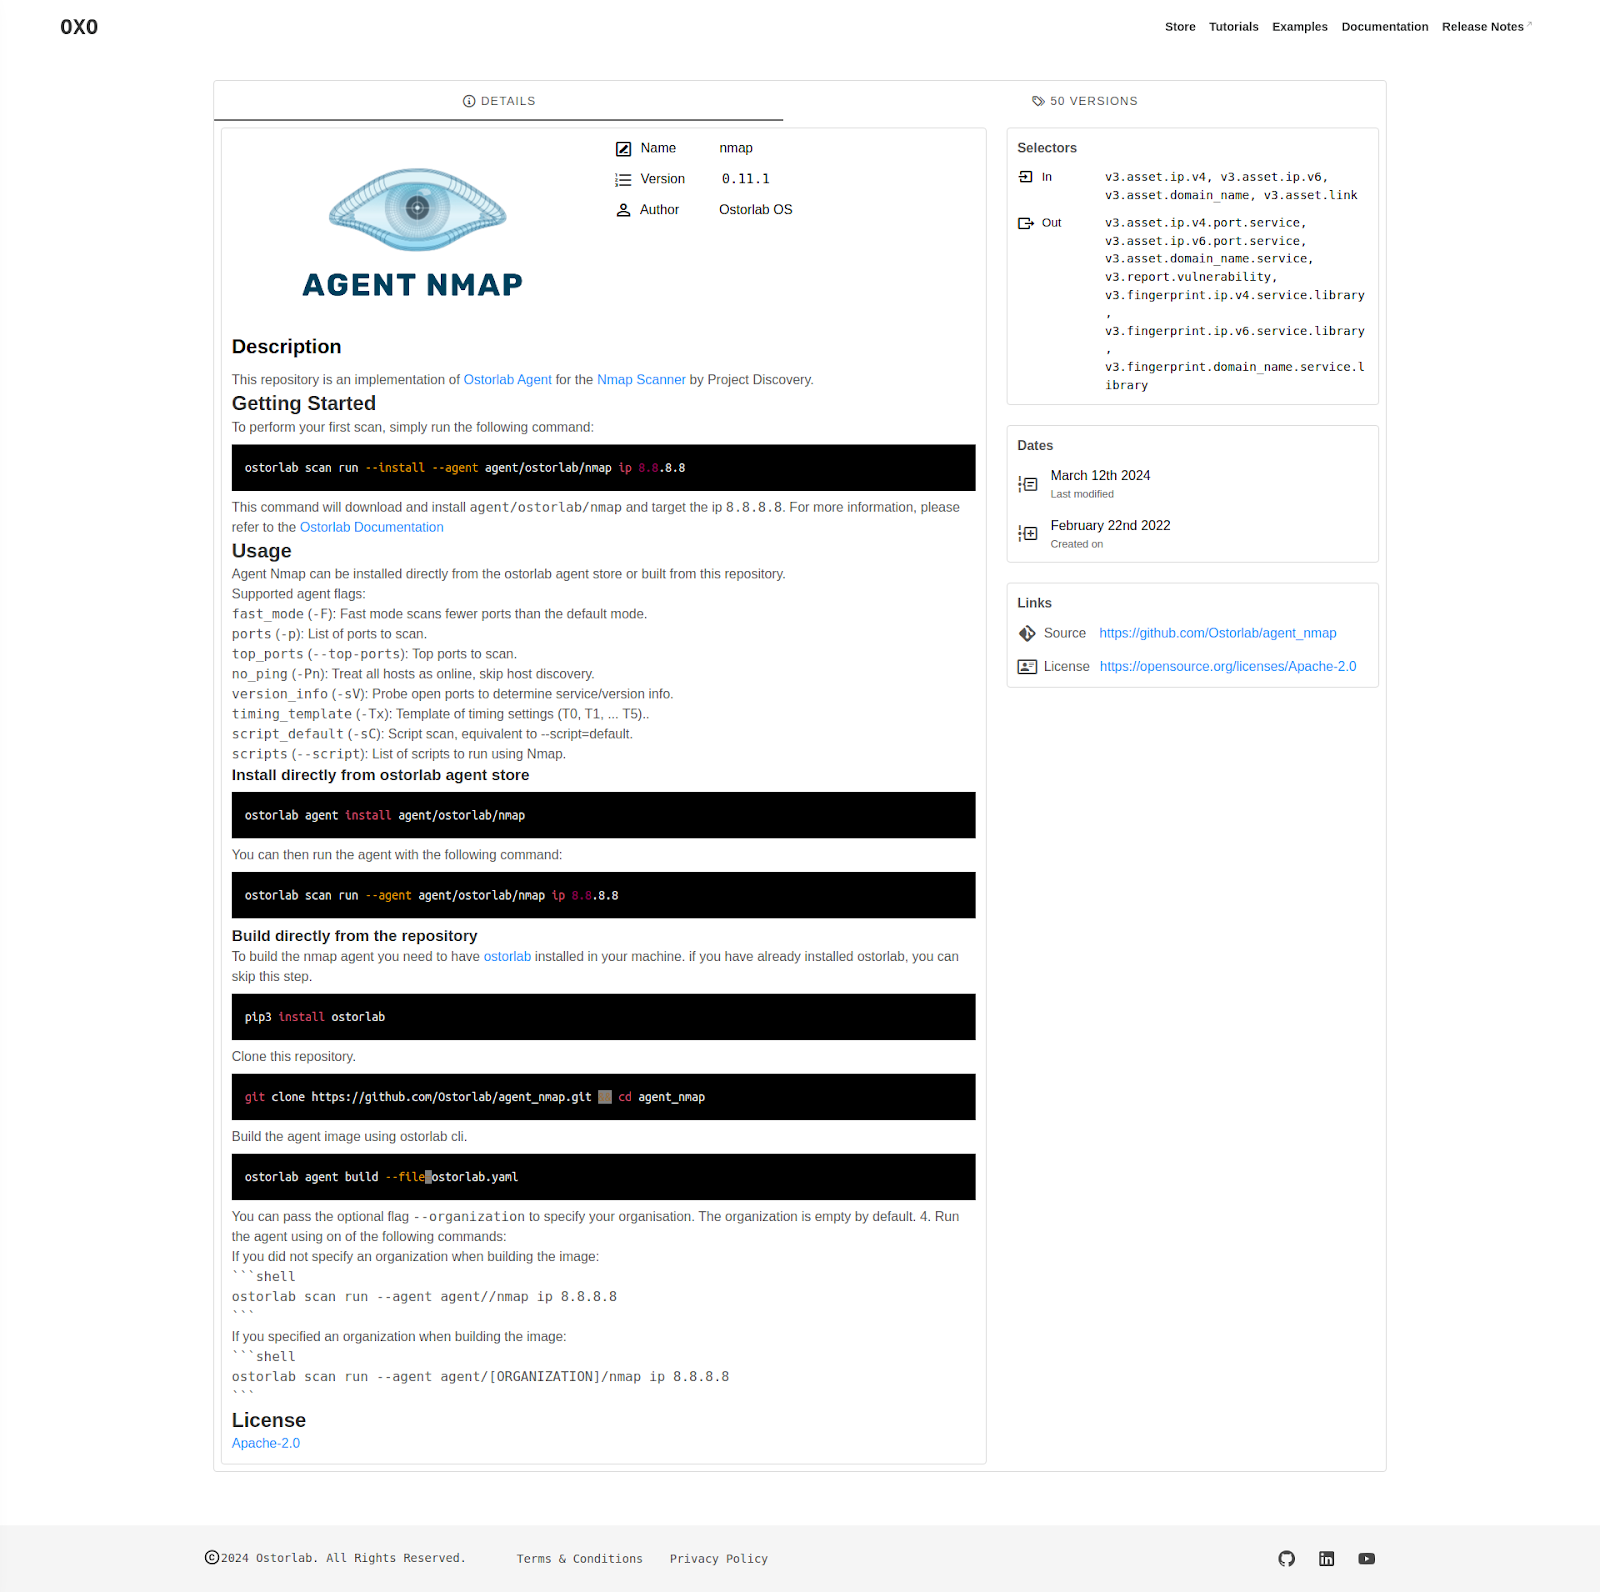
Store d'agents.
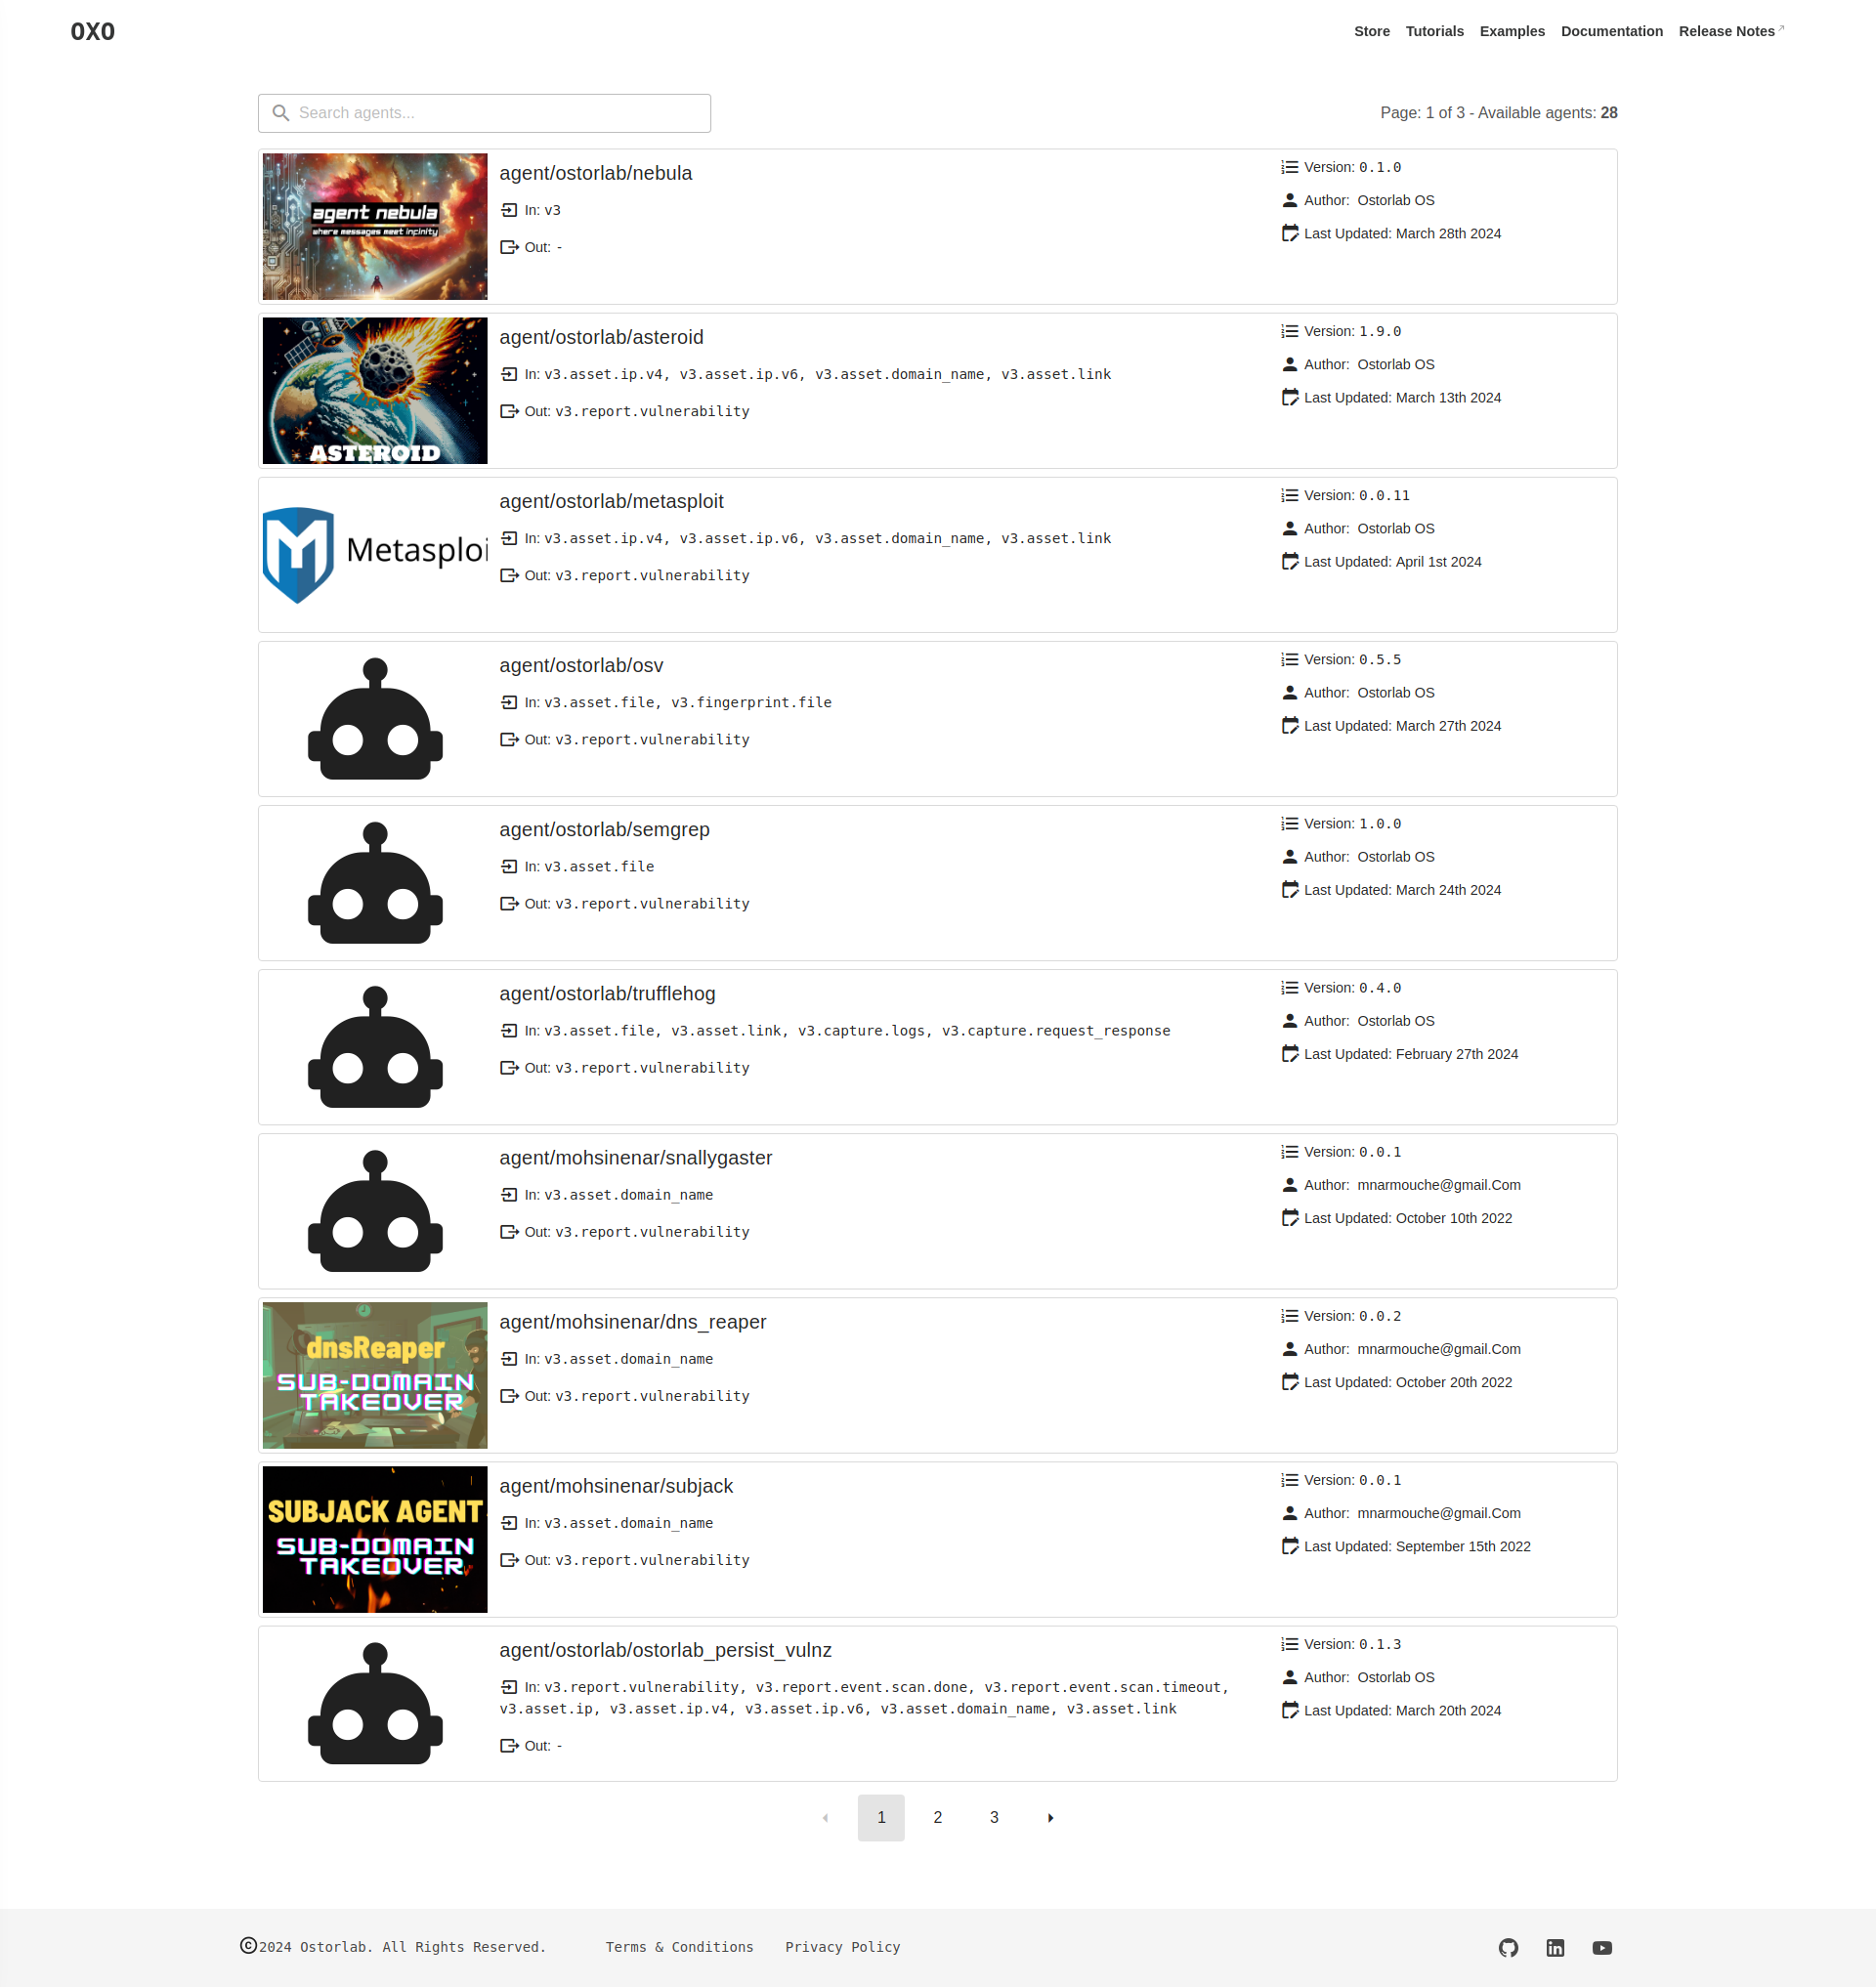
Les agents sont les composants principaux des capacités de scan d'OXO ; nous avons donc introduit le store d'agents d'OXO.
Vous y trouverez les agents publiés par Ostorlab et par la communauté. Vous pouvez aussi publier votre agent sur le store OXO en suivant simplement ce tutoriel
Suivre la progression du scan par défaut.
Le suivi de la progression des scans a été simplifié. À partir de la version v1, --follow est le mode par défaut : lorsque vous lancez un scan, OXO vous tient informé de sa progression.

Passer des arguments aux agents directement depuis la CLI
Les agents peuvent être ajustés à l'aide d'arguments, ce qui vous donne plus de contrôle et de flexibilité. Le passage d'arguments est désormais disponible dans toute la CLI.
Par exemple, si vous souhaitez lancer un scan avec le seul agent Nmap et définir l'argument fast_mode à false, vous pouvez utiliser le fichier agent_group.yaml sous ce format.
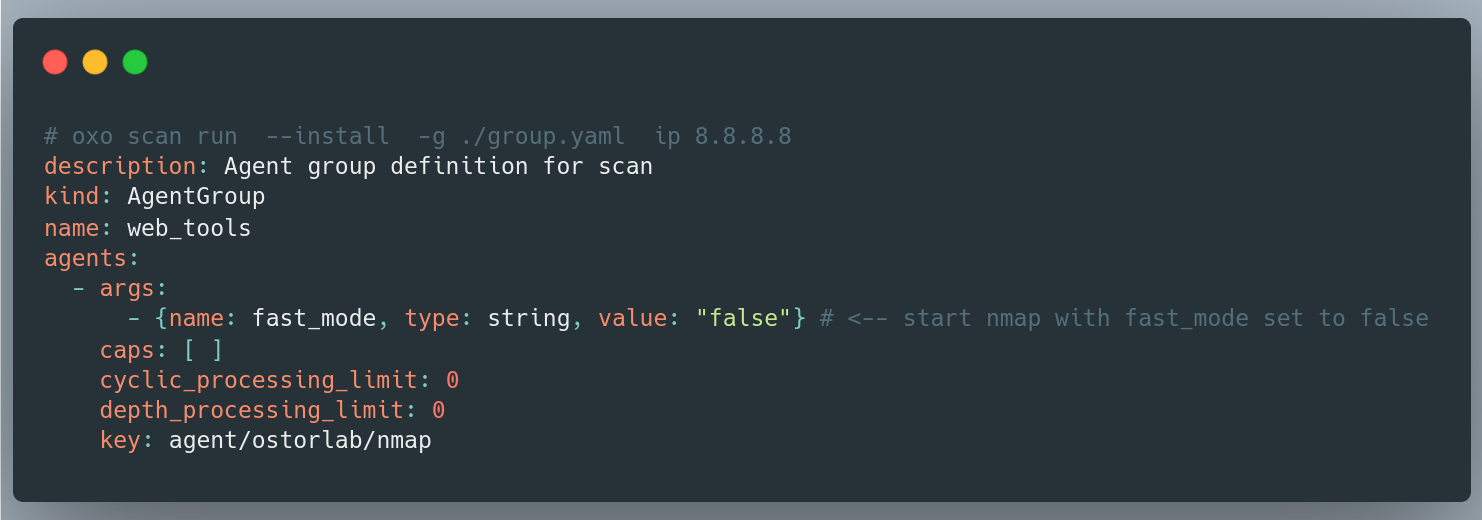
Vous pouvez désormais accomplir la même tâche directement depuis la CLI :
oxo scan run --agent agent/ostorlab/nmap --arg fast_mode:False ip 8.8.8.8
Ajout de la possibilité de persister des messages :
OXO dispose d'un nouvel agent open source, Nebula. L'agent Nebula vous permet de persister n'importe quel type de message, comme des IP, des domaines, des liens et des services exposés, etc., pour aller au-delà du simple scan de vulnérabilités vers des scénarios plus avancés comme la reconnaissance et la cartographie de la surface d'attaque. Par exemple, voici un groupe d'agents qui collecte des domaines, des sous-domaines, des IP et des services exposés à partir du domaine principal de votre cible.
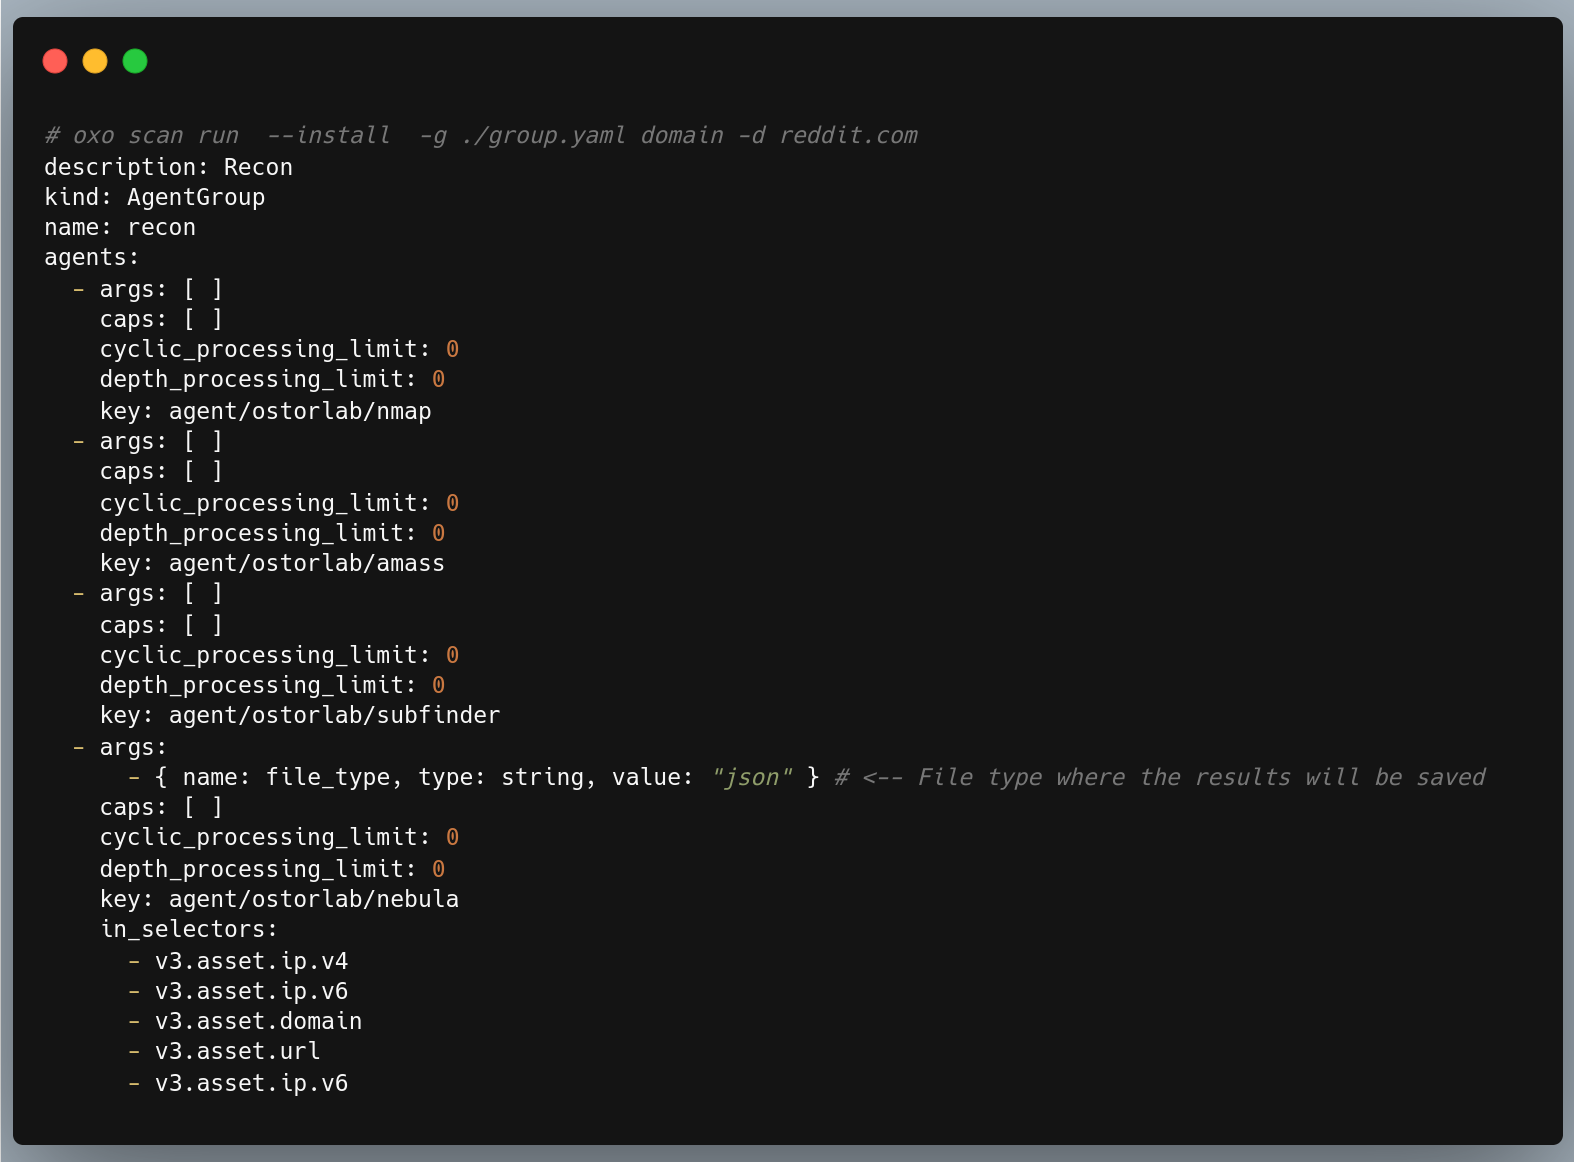
Après avoir lancé un scan avec cette commande, vous pouvez retrouver tous les messages persistés dans le répertoire ~/.ostorlab/
Résumé
OXO version 1.0 est 10 fois plus rapide, prend en charge les architectures ARM64 et regorge de capacités améliorées comme le scan de plusieurs actifs, une CLI plus simple et plus puissante, un store d'agents, etc.
Consultez la section exemples de la documentation OXO pour voir une liste de scénarios courants d'utilisation d'OXO.
Elle couvre différents types de scans, comme le web, le réseau, les fichiers SBOM, et plus encore.
Vous pouvez aussi consulter le projet KEV, qui utilise OXO en coulisses pour vérifier toutes les vulnérabilités exploitables connues.