🚀 ¡OXO v1.0!
La versión 1.0 de OXO es 10 veces más rápida, admite arquitecturas ARM64 y trae capacidades mejoradas, como el escaneo de varios activos y una CLI más sencilla y potente.
🚀 ¡OXO v1.0!
Hace dos años publicamos como código abierto nuestro orquestador de escaneo de seguridad.
Durante ese tiempo, el orquestador se ha puesto a prueba en cientos de miles de escaneos, ha tenido más de 200 versiones, se ha descargado más de un cuarto de millón de veces y se han publicado 29 nuevos agentes de detección.
OXO actúa como director de orquesta de diversas herramientas de seguridad. Simplifica y mejora la detección de vulnerabilidades al reunir múltiples herramientas especializadas y coordinarlas para que funcionen de forma fluida como agentes.
Hoy nos complace anunciar que el proyecto ha alcanzado por fin la madurez para llegar a la versión 1, incorpora una gran cantidad de nuevas funcionalidades interesantes y ha pasado a llamarse OXO.
Iniciar un escaneo es ahora 10 veces más rápido.
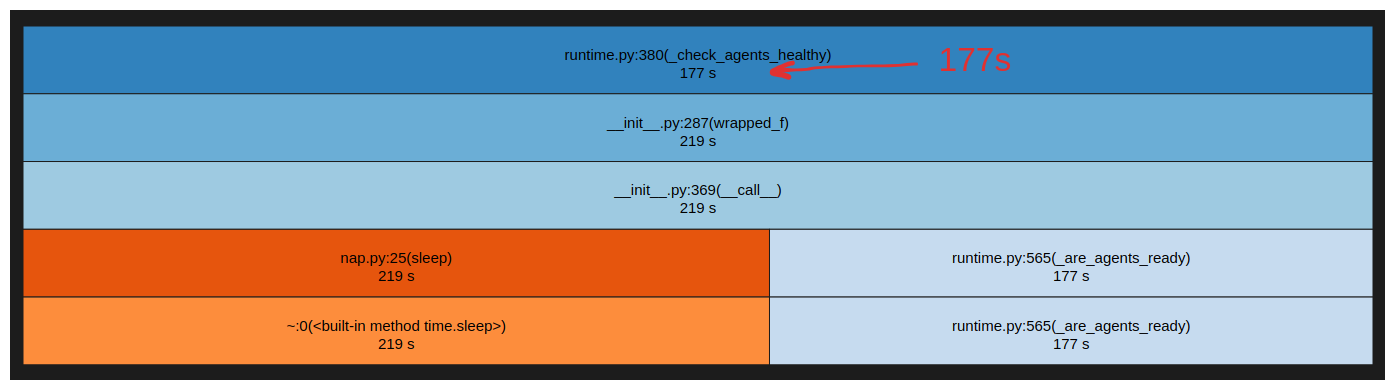
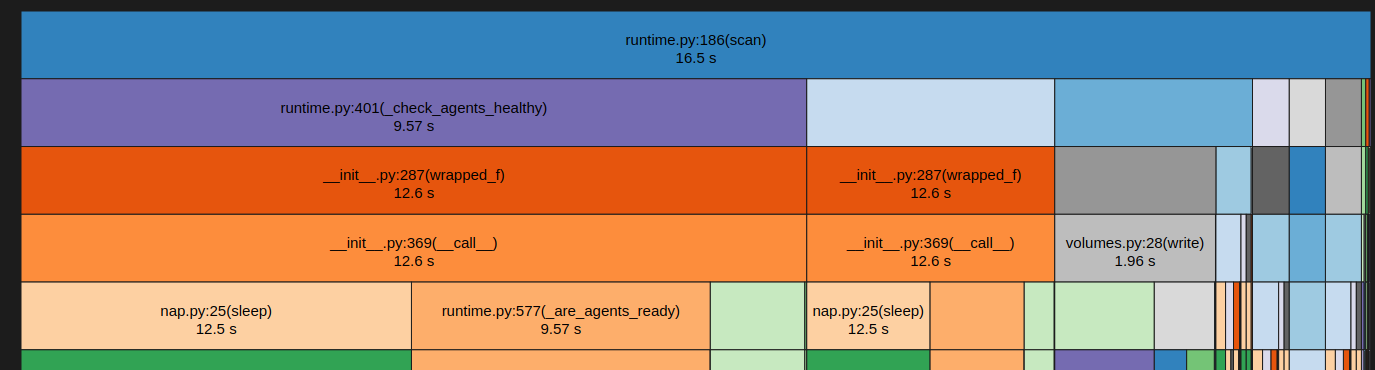
En las versiones anteriores, iniciar un escaneo tardaba casi 3 minutos. Con OXO v1 es 10 veces más rápido: un escaneo se inicia en solo 16.5 segundos.
Antes (177s):
Después (16.5s):
Binario independiente
OXO ya está disponible como binario independiente para macOS, Linux y Windows. Puede descargarlo directamente desde la página de versiones de GitHub: https://github.com/Ostorlab/oxo/releases
Compatibilidad con macOS y con la arquitectura ARM64 para los agentes
Si usa macOS con un procesador ARM64, ¡tenemos buenas noticias para usted! OXO ya puede admitir agentes ARM64 de forma nativa.
Los desarrolladores de agentes ahora pueden especificar en el archivo YAML de definición del agente, oxo.yaml, qué arquitecturas se admiten.
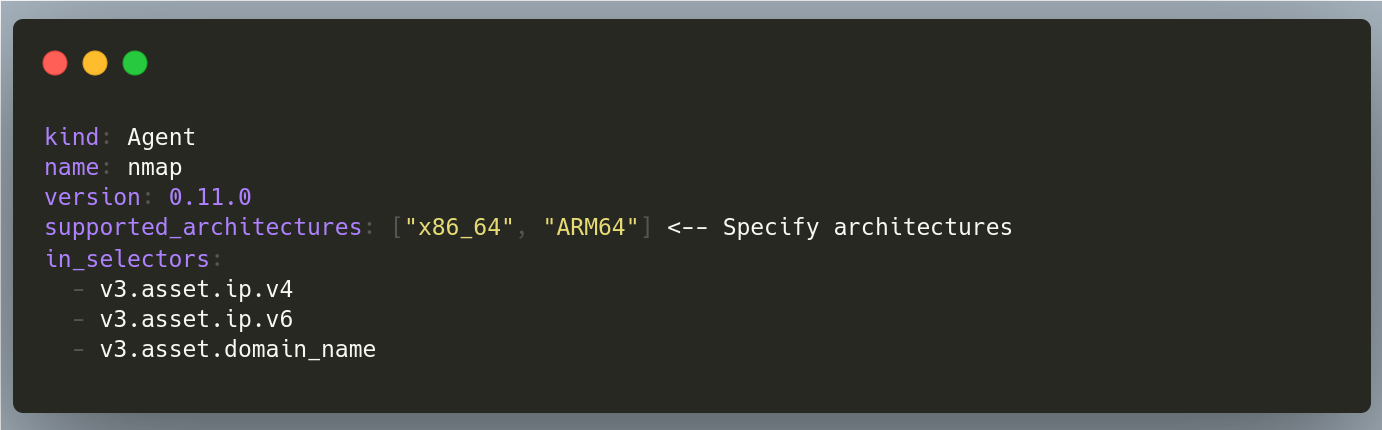
Una vez que publique su agente en la tienda de OXO, esta compilará automáticamente las imágenes de contenedor de su agente para todas las arquitecturas especificadas.
Además, OXO seleccionará y descargará automáticamente la imagen correspondiente a su arquitectura cuando ejecute un escaneo.
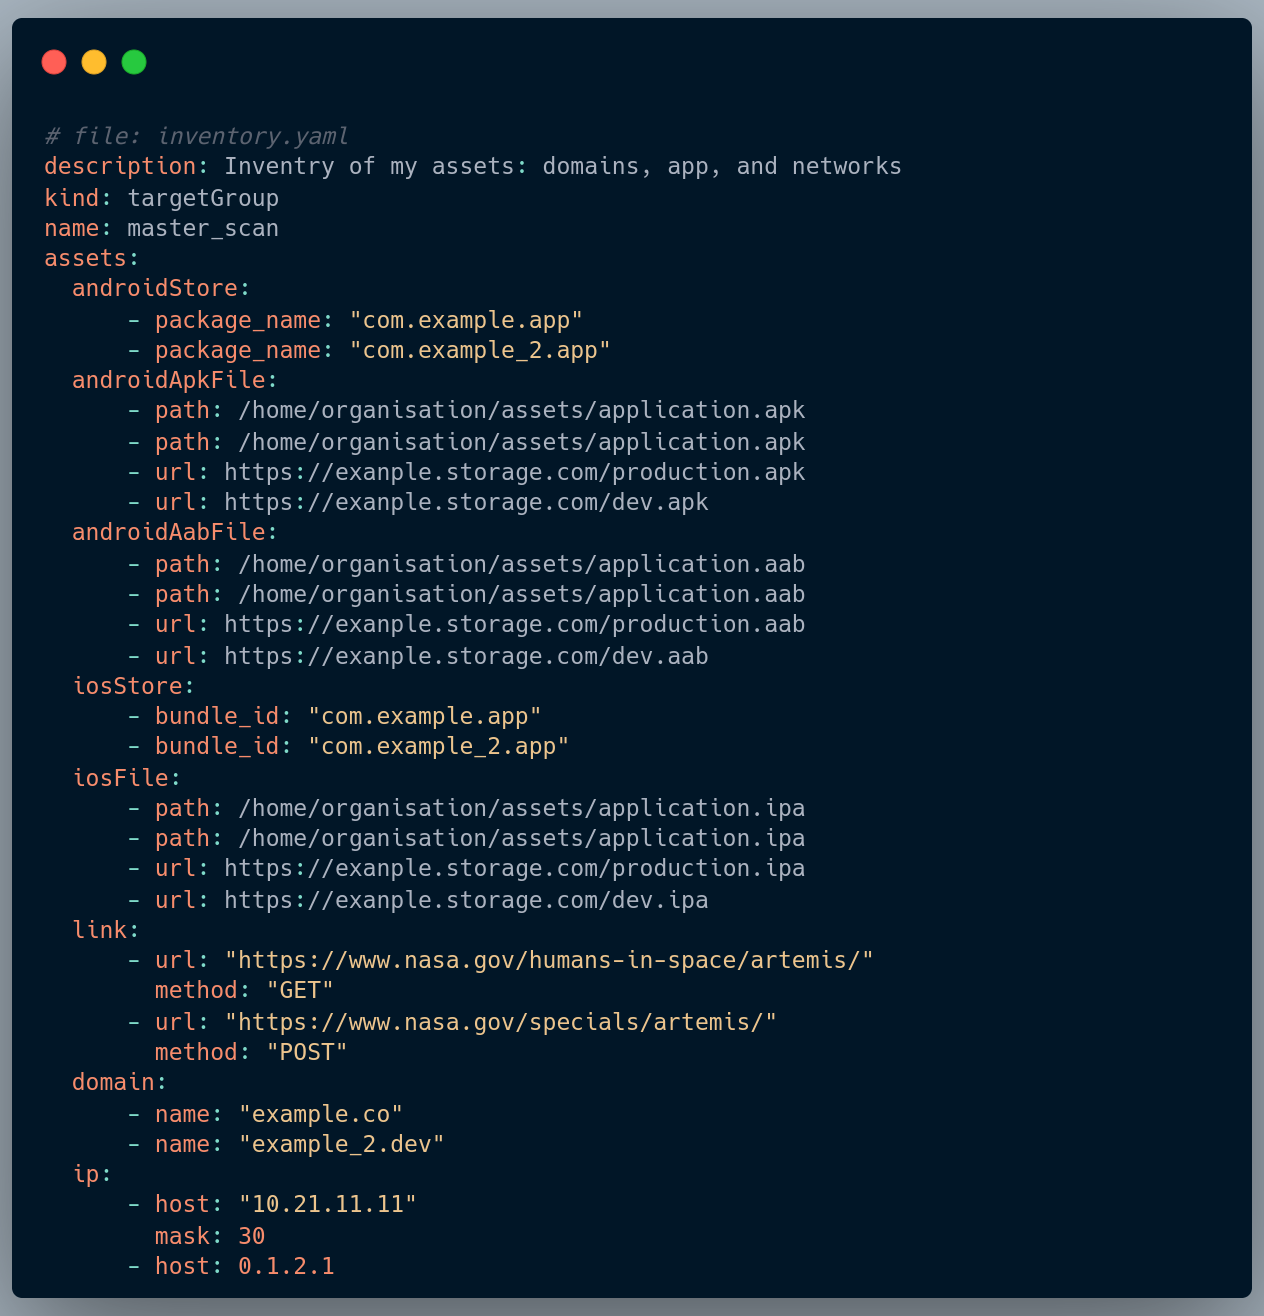
Escanear un archivo de inventario.
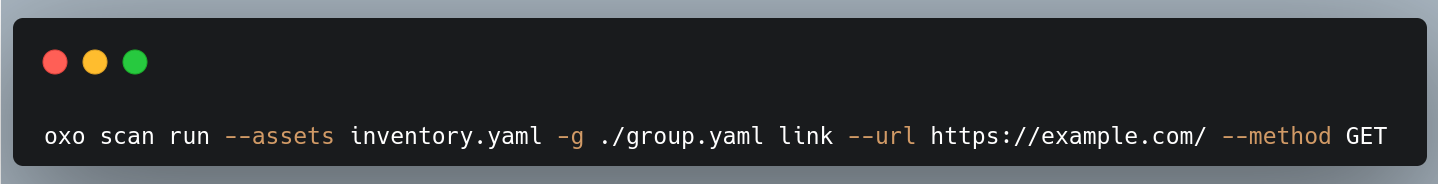
OXO ha añadido el escaneo de varios activos mediante un archivo YAML de definición de activos. Esto le permite escanear a la vez un gran número de activos de diferentes tipos.
Ejemplo de uso de un archivo YAML para escanear varios activos:
Una CLI más amigable:
La «clave de agente» (agent key) es un identificador único que ayuda a OXO a identificar qué agente desea utilizar. Se construye combinando tres elementos: «agent» (cadena de texto), el nombre de la organización y el nombre del propio agente.
Por ejemplo, la clave de agente de un agente llamado my_agent que pertenece a la organización my_org sería agent/my_org/my_agent.
A partir de la versión 1 de OXO, ahora puede especificar la clave de agente de forma concisa al ejecutar escaneos. En lugar de usar la clave de agente completa, puede usar el formato abreviado <org>@<name>. Esto le indicará a OXO que utilice el agente con el nombre especificado que pertenece a la organización especificada.
Por ejemplo:
oxo scan run --install --agent agent/ostorlab/nmap --agent agent/ostorlab/openvas --agent agent/ostorlab/tsunami --agent agent/ostorlab/nuclei ip 8.8.8.8
Puede escribirse de la siguiente forma:
oxo scan run --install --agent ostorlab@nmap --agent ostorlab@openvas ip 8.8.8.8
O, si utiliza un agente publicado en la organización oficial de Ostorlab, puede usar simplemente el nombre del agente
oxo scan run --install --agent nmap --agent openvas --agent tsunami --agent nuclei ip 8.8.8.8
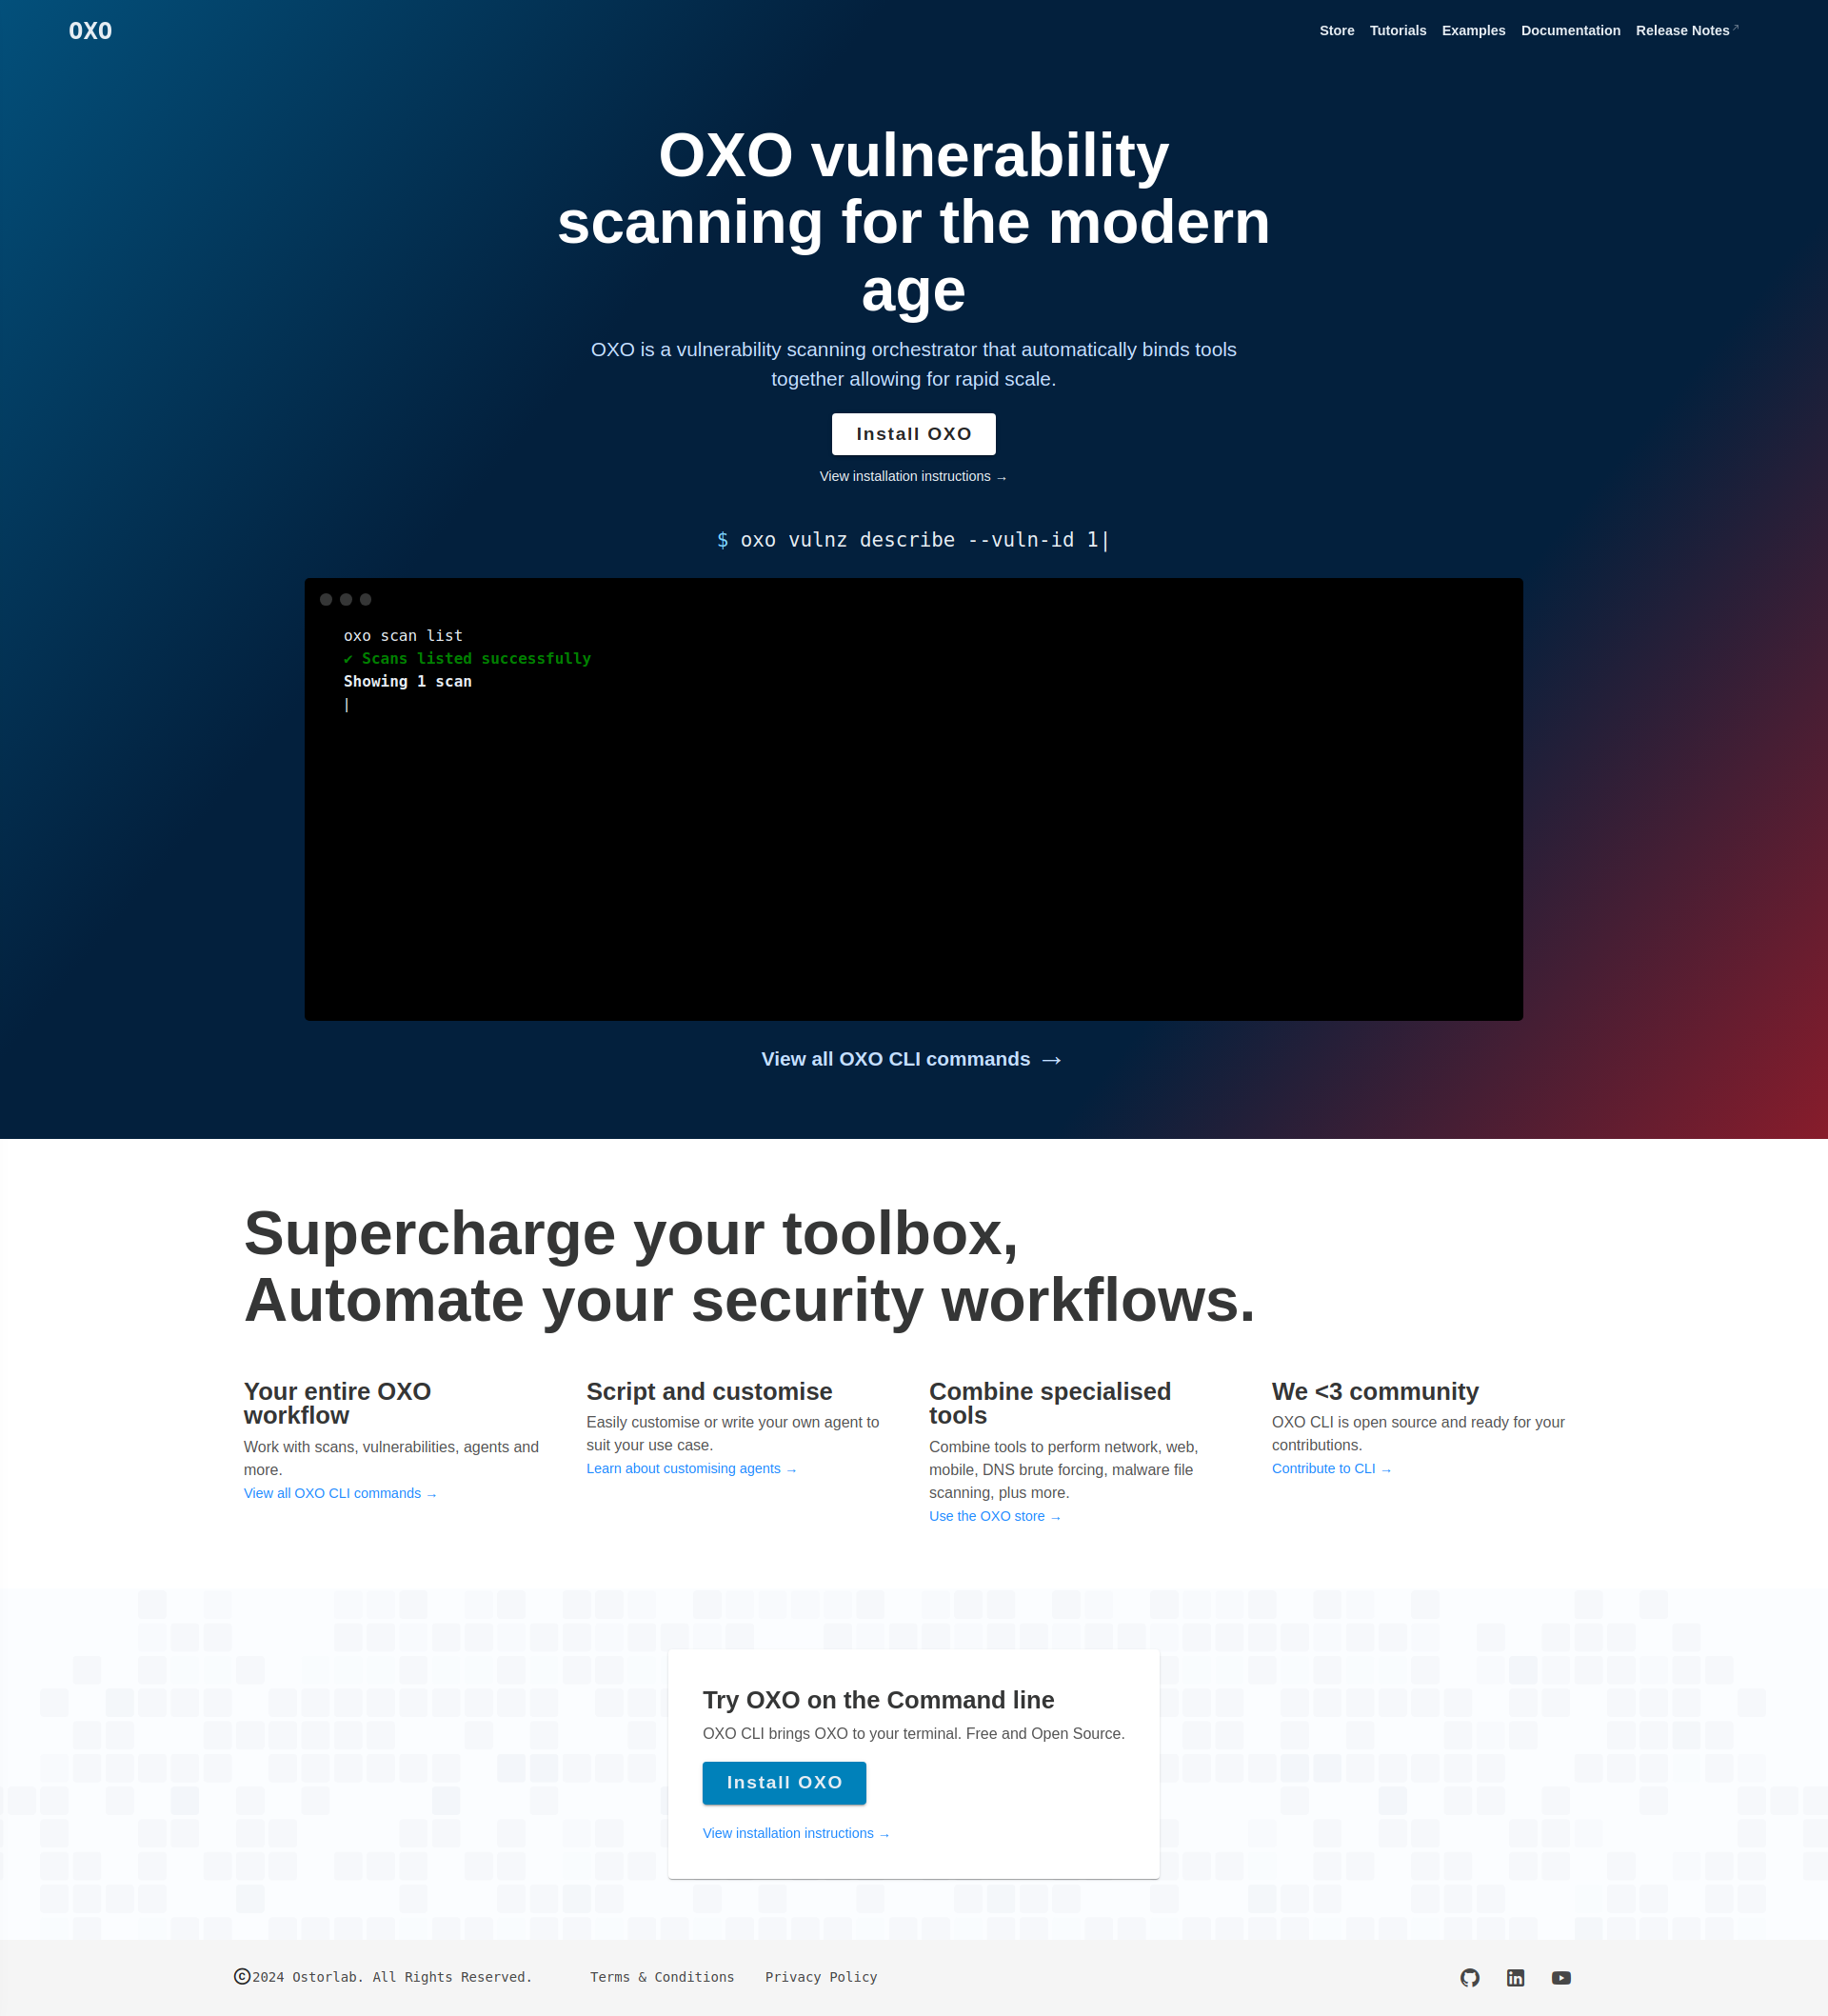
Nuevo sitio web de documentación:
OXO cuenta ahora con un sitio web de documentación propio, repleto de tutoriales y de numerosos ejemplos.
Tienda de agentes.
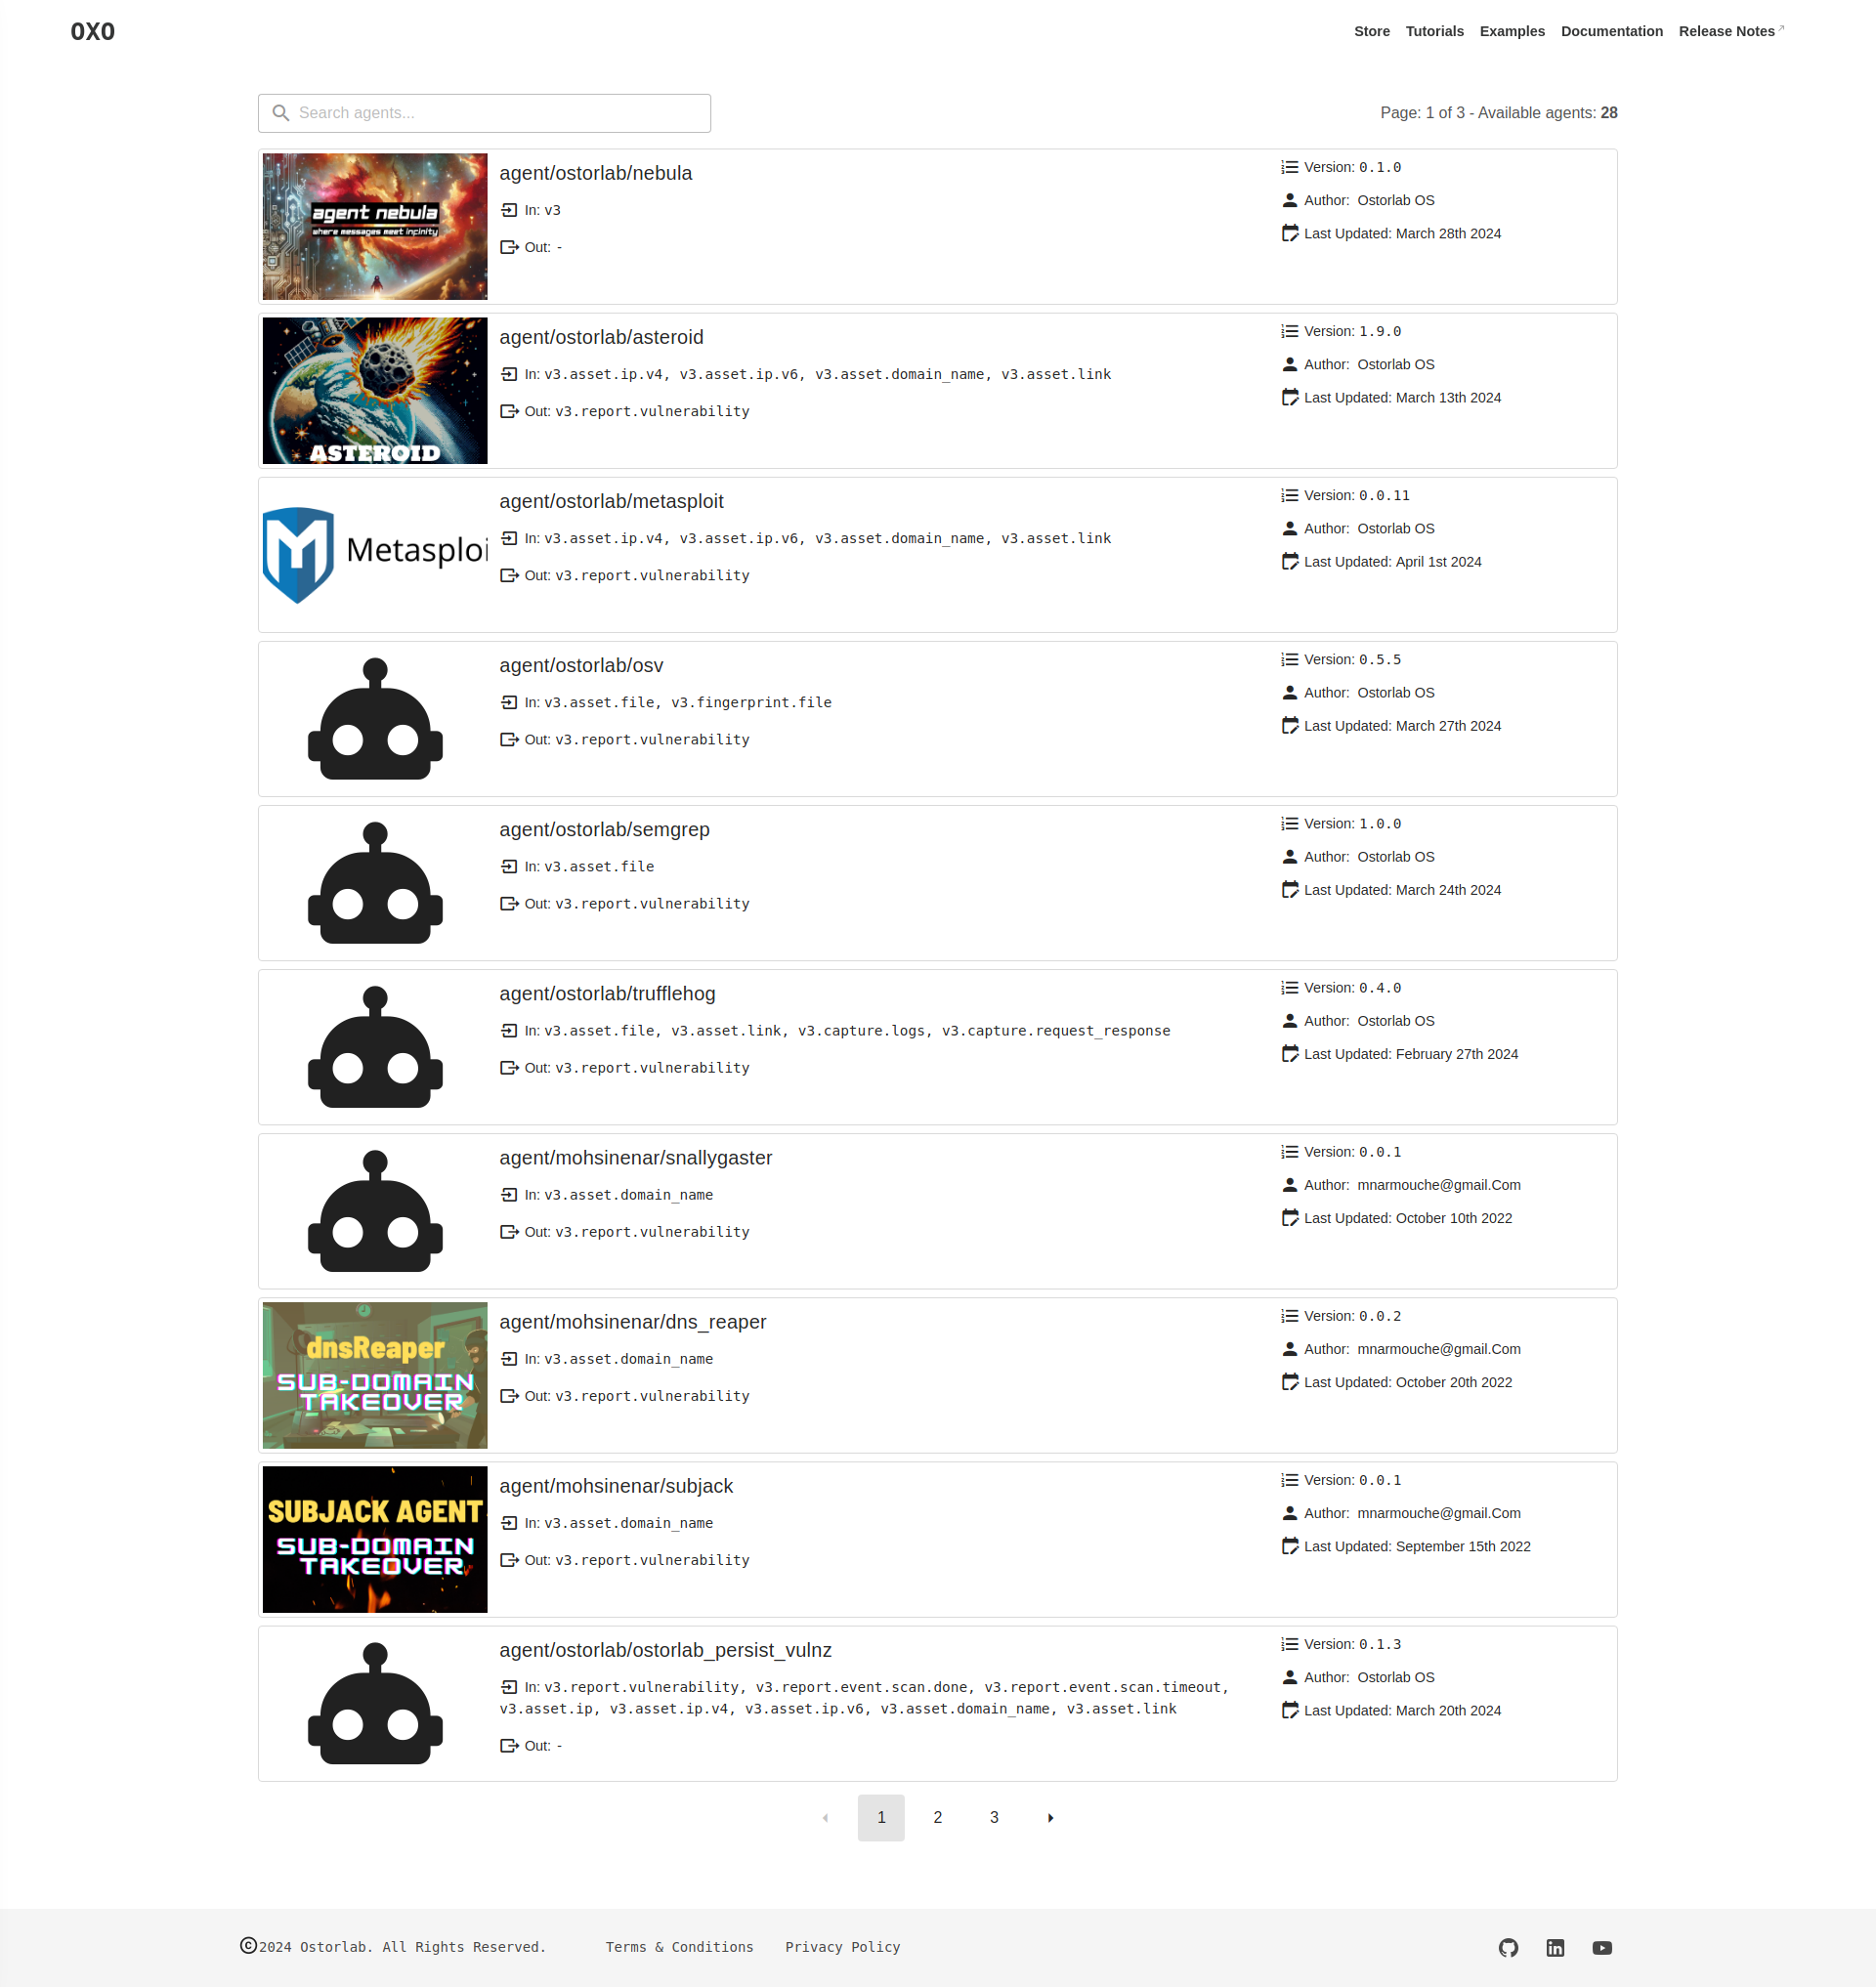
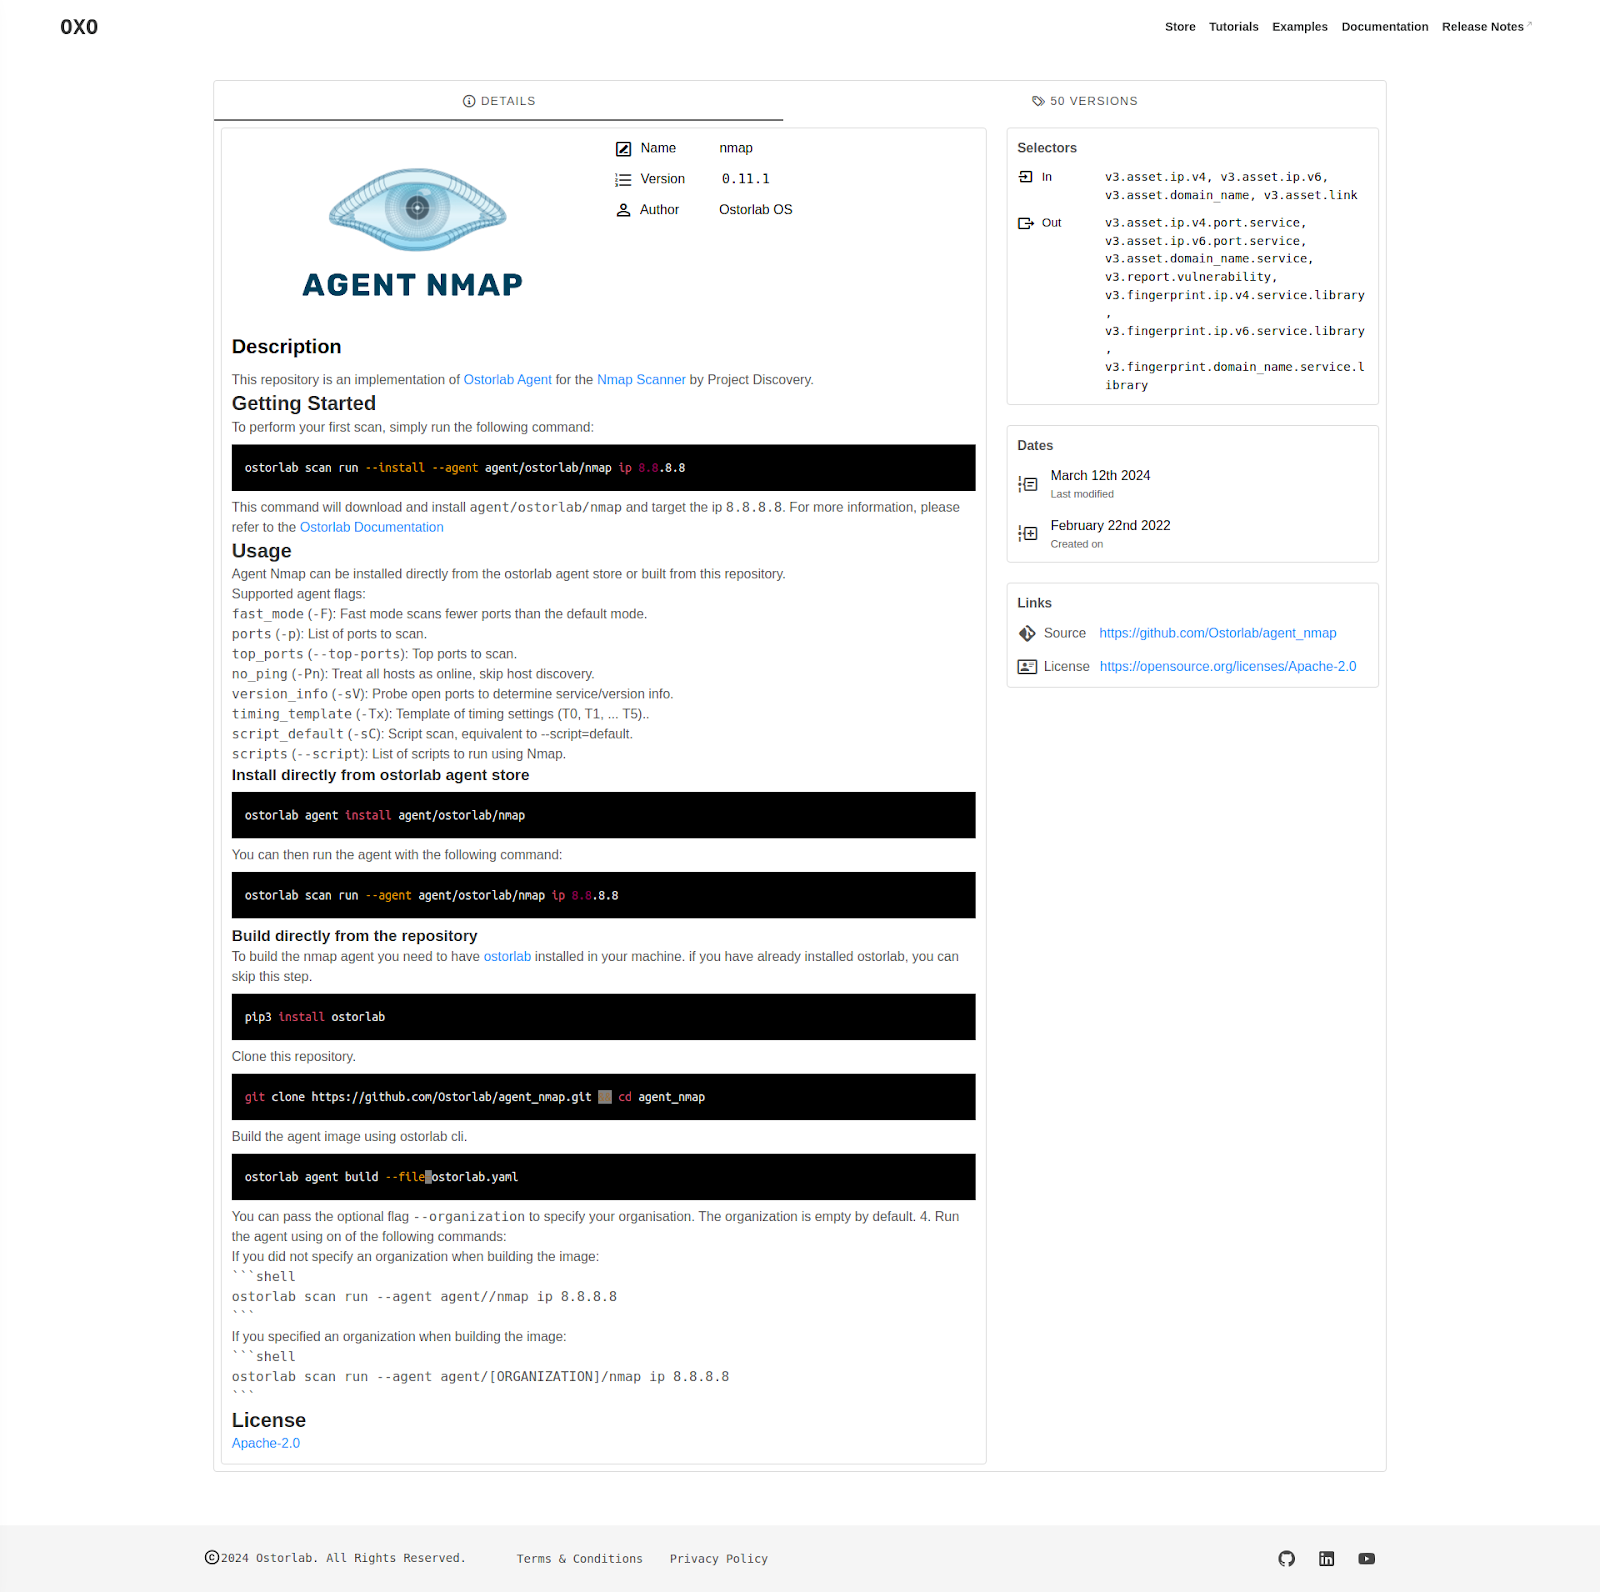
Los agentes son los componentes principales de las capacidades de escaneo de OXO, por lo que hemos introducido la tienda de agentes de OXO.
Aquí puede encontrar agentes publicados por Ostorlab y por la comunidad. También puede publicar su agente en la tienda de OXO siguiendo simplemente este tutorial
Seguir el progreso del escaneo de forma predeterminada.
El seguimiento del progreso de los escaneos se ha simplificado. A partir de la versión v1, --follow es el modo predeterminado: cuando inicie un escaneo, OXO le mantendrá informado de su progreso.

Pasar argumentos a los agentes directamente desde la CLI
Los agentes pueden ajustarse mediante argumentos, lo que le da más control y flexibilidad. Ahora es posible pasar argumentos en toda la CLI.
Por ejemplo, si desea iniciar un escaneo solo con el agente Nmap y establecer el argumento fast_mode en false, puede usar el archivo agent_group.yaml con este formato.
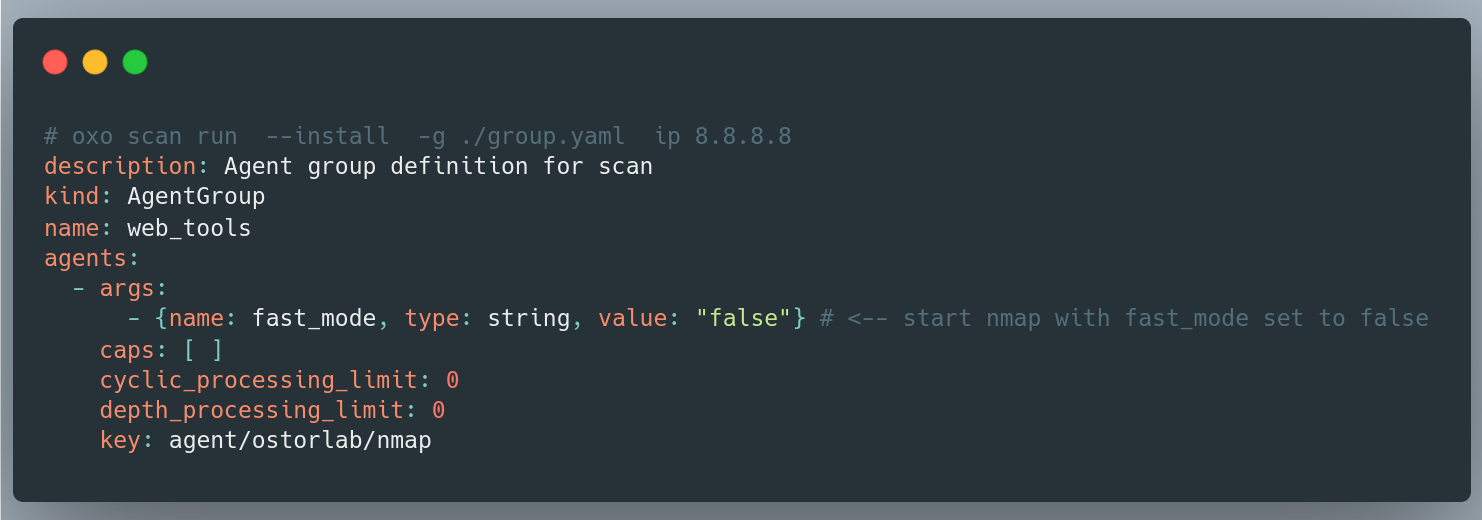
Ahora puede realizar la misma tarea directamente desde la CLI:
oxo scan run --agent agent/ostorlab/nmap --arg fast_mode:False ip 8.8.8.8
Añadida la capacidad de persistir mensajes:
OXO tiene un nuevo agente de código abierto, Nebula. El agente Nebula le permite persistir cualquier tipo de mensaje que desee, como IP, dominio, enlace y servicios expuestos, etc., lo que permite ir más allá del escaneo de vulnerabilidades hacia escenarios más avanzados, como el reconocimiento y el mapeo de la superficie de ataque. Por ejemplo, aquí hay un grupo de agentes para recopilar dominios, subdominios, IP y servicios expuestos a partir del dominio principal de su objetivo.
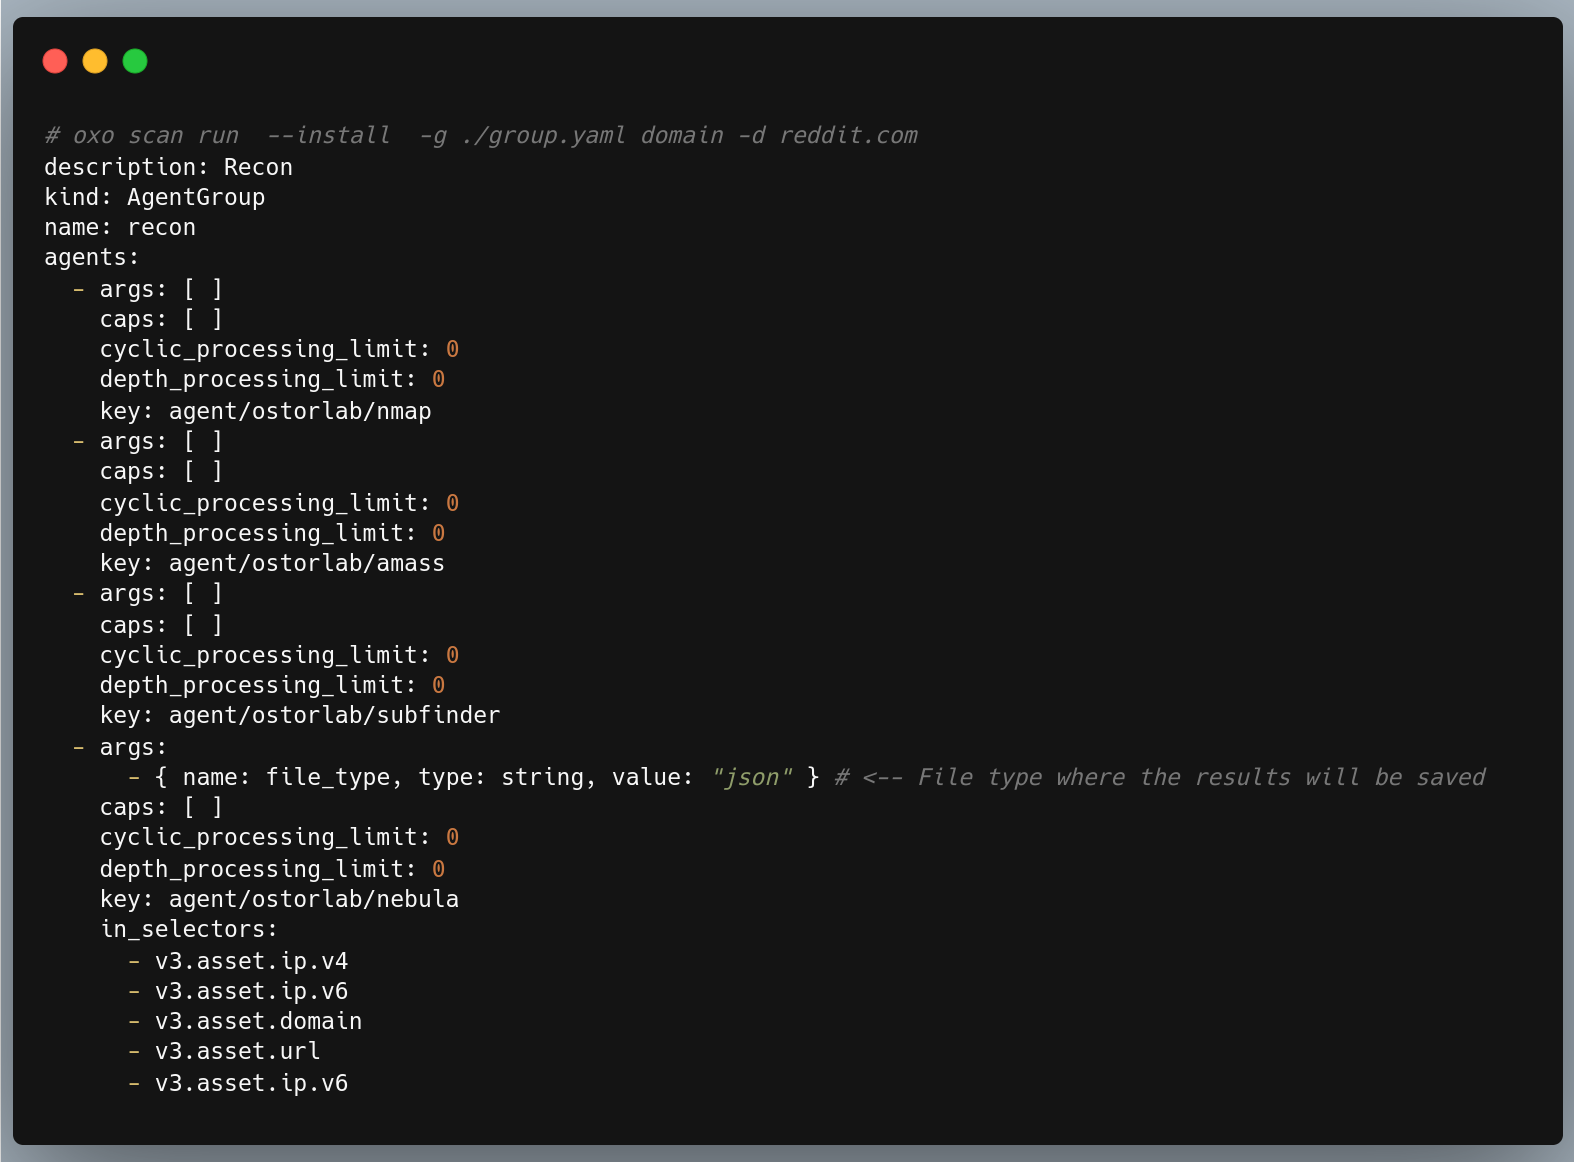
Tras ejecutar un escaneo con este comando, podrá encontrar todos los mensajes persistidos en la ruta ~/.ostorlab/
Resumen
La versión 1.0 de OXO es 10 veces más rápida, admite arquitecturas ARM64 y trae capacidades mejoradas, como el escaneo de varios activos, una CLI más sencilla y potente, la tienda de agentes, etc.
Puede consultar la sección de ejemplos de la documentación de OXO para ver una lista de escenarios habituales de uso de OXO.
Esto abarca varios tipos de escaneos, como web, de red, de archivos SBOM y más.
También puede consultar el proyecto KEV, que utiliza OXO internamente para comprobar todas las vulnerabilidades explotables conocidas.