Fastify : un contournement de middleware expose les routes protégées (CVE-2026-124626)
Cinq failles de chemins dans les couches Express et middie de Fastify permettent de contourner le middleware d'authentification ; corrigé en 4.0.10 et 9.3.8.
En bref
- Cinq failles de correspondance de chemins dans
@fastify/expresset@fastify/middiepermettent à une requête d'atteindre un gestionnaire alors que le middleware monté sur le même motif est ignoré. L'authentification, l'autorisation et la limitation de débit peuvent toutes être contournées. - Toutes les versions de
@fastify/expressantérieures à 4.0.10 sont concernées, ainsi que toutes les versions de@fastify/middieantérieures à 9.3.8. Les failles ne demandent aucune configuration particulière, seulement une route et un montage de middleware qui partagent un motif dynamique. - Chaque dossier CVE classe sa faille Critical, CVSS v3.1 9,1. Aucune exploitation n'est connue, et aucune des cinq n'est dans le catalogue KEV de la CISA au 2026-11-21.
- Passez à
@fastify/express4.0.10 ou ultérieur et à@fastify/middie9.3.8 ou ultérieur. Voir « Comment corriger ? » pour la solution de contournementpreHandler.
Suis-je concerné ?
Toutes ces conditions doivent être réunies :
- L'application utilise
@fastify/expressavant 4.0.10, ou@fastify/middieavant 9.3.8. - Elle monte un middleware limité à un chemin, par exemple
app.use('/tenant/:id/admin', auth), et s'appuie sur ce middleware pour l'authentification, l'autorisation ou la limitation de débit. - Une route Fastify est atteignable par un chemin que les deux correspondances lisent différemment. Une valeur vide de paramètre ou de joker, une jonction de préfixe de plugin, une barre oblique inversée encodée, un signe pourcent doublement encodé ou une cible de forme astérisque peuvent créer cette différence.
Les failles touchent les paramètres par défaut des deux routeurs. Un montage statique comme app.use('/admin', auth) n'est pas concerné par la variante du segment vide, mais les variantes de décodage d'URL et de forme astérisque peuvent encore l'ignorer.
@fastify/express est souvent adopté quand une équipe migre une application Express vers Fastify ou réutilise un middleware Express pour les sessions, l'authentification ou la limitation de débit. Le chemin de montage devient alors la seule protection d'un groupe de routes. C'est ce schéma qui transforme une différence d'analyse de chemin en contournement d'authentification.
| Paquet | Versions concernées | Version corrigée |
|---|---|---|
@fastify/express (CVE-2026-124626) |
4.0.5 à 4.0.9 | 4.0.10 |
@fastify/express (CVE-2026-129504) |
4.0.0 à 4.0.9 | 4.0.10 |
@fastify/express (CVE-2026-133120) |
Avant 4.0.10 | 4.0.10 |
@fastify/express (CVE-2026-133867) |
4.0.7 à 4.0.9 | 4.0.10 |
@fastify/middie (CVE-2026-133250) |
9.3.7 et antérieures | 9.3.8 |
Les versions corrigées sont @fastify/express 4.0.10 et @fastify/middie 9.3.8, publiées le 2026-11-20. Les versions actuelles sont 4.0.11 et 9.3.9.
Vérifiez les versions installées et le fichier de verrouillage :
npm ls @fastify/express @fastify/middie
grep -n '"@fastify/express"\|"@fastify/middie"' package-lock.json
npm view @fastify/express version
npm view @fastify/middie version
Pour un espace de travail pnpm ou Yarn, exécutez pnpm why @fastify/express @fastify/middie ou yarn why @fastify/express @fastify/middie. Une copie transitive compte : le paquet peut arriver par un autre plugin.
Comment corriger ?
Passez les deux paquets à leurs versions corrigées, puis reconstruisez et redéployez l'application.
- Exécutez
npm install @fastify/express@^4.0.10 @fastify/middie@^9.3.8. - Mettez à jour le fichier de verrouillage et validez-le, afin que chaque environnement résolve les versions corrigées.
- Reconstruisez l'application et redémarrez chaque instance. Un redémarrage progressif qui garde d'anciens workers les laisse exposés.
- Confirmez les versions en cours avec
npm lsdans l'image déployée.
Si vous ne pouvez pas encore mettre à jour, appliquez l'authentification dans un hook Fastify qui s'exécute après la résolution de la route. Basez la décision sur la route correspondante, pas sur request.url :
fastify.addHook('preHandler', async (request, reply) => {
  if (request.routeOptions.url.startsWith('/tenant/')) {
    await requireSession(request, reply)
  }
})
Cela couvre les cinq variantes, car le routeur a déjà choisi le gestionnaire. Il faut énumérer les routes protégées. Un chemin de montage seul ne suffit pas, car le contournement est un désaccord sur le chemin correspondant.
Un hook onRequest enregistré avant @fastify/express peut rejeter les cibles qui commencent par *, contiennent une barre oblique inversée, ou contiennent %5C ou %25, en vérifiant la cible brute et la cible décodée, car le plugin ne décode l'URL qu'après le hook. C'est une solution plus étroite : elle ne couvre pas les variantes du segment vide, de la jonction de préfixe ou du montage RegExp, et rejeter tous les %25 peut bloquer des requêtes légitimes.
Quelle est la cause racine ?
Le routeur de Fastify et la couche de middleware analysent chacun le chemin de la requête, et les deux analyseurs divergent sur certains chemins. Le routeur distribue le gestionnaire, la correspondance de middleware ignore le montage, et la requête s'exécute sans le middleware.
@fastify/express 4.0.9 réécrit l'URL avant qu'Express la voie, puis transmet la requête à Express dans runConnect :
// index.js, 4.0.9
function enhanceRequest (req, reply, next) {
  const { url } = req.raw
  req.raw.originalUrl = url
  const normalizedUrl = normalizeUrl(url, {
    ignoreDuplicateSlashes,
    useSemicolonDelimiter
  })
  // ...
  req.raw.url = normalizedUrl
  // ...
}

function runConnect (req, reply, next) {
  if (this[kMiddlewares].length > 0) {
    // ...
    this.express(req.raw, reply.raw, next)
  } else {
    next()
  }
}
Express compare le middleware à req.raw.url. Le routeur de Fastify, find-my-way, a comparé la route à sa propre lecture de la cible. Quand les deux lectures diffèrent, le gestionnaire s'exécute et le middleware non.
Cinq différences comptent :
path-to-regexpexige une valeur non vide pour un segment dynamique, tandis quefind-my-wayaccepte une valeur vide.GET /tenant//adminatteint/tenant/:id/adminavecidvide, et le montage est ignoré.- Un préfixe de plugin terminé par
/, ou un chemin de montage sans/initial, fait diverger le montage Express concaténé de la route servie par Fastify. - Depuis 4.0.3, le plugin décode l'URL en pourcentage avant qu'Express ne l'analyse. Une barre oblique inversée combinée à un espace ou à
#est réécrite en/par Express, et%25est décodé deux fois, donc le middleware et le gestionnaire voient des valeurs de paramètre différentes. - Une cible qui commence par
*, comme*admin, est routée vers/adminparfind-my-way, tandis qu'Express ne fait pas correspondre un montage sur/admin. - Un montage RegExp sous un préfixe de plugin paramétré est construit avec le
:tenantIdlittéral du préfixe, donc il ne correspond jamais à la valeur concrète.
@fastify/middie a la même classe de faille dans son propre analyseur. Il compare le chemin de la requête avec path-to-regexp alors que le routeur utilise find-my-way, et les mêmes différences de segment vide, de forme astérisque et de pourcentage littéral s'appliquent.
Les cinq avis sont le quatrième tour dans ce domaine. @fastify/express a corrigé un contournement de réécriture de préfixe en 4.0.7 (CVE-2026-6556) et un contournement de montage limité à un chemin en 4.0.9 (CVE-2026-112362). @fastify/middie a corrigé un contournement de forme absolue en 9.3.6 et trois contournements de chemin en 9.3.7 (CVE-2026-132131). Chaque correctif a fermé la variante qu'il décrivait, et la variante suivante est apparue dans le même analyseur.
Les deux analyseurs sont raisonnables isolément. find-my-way est conçu pour la vitesse et accepte un segment vide comme valeur de paramètre. path-to-regexp modélise les chemins de montage Express et exige au moins un caractère. La faille est l'hypothèse que les deux sont toujours d'accord sur la même requête. Chaque variante de ce lot est un cas où ils ne le sont pas.
Comment la faille est-elle exploitée ?
- L'attaquant trouve une route qu'un middleware limité à un chemin est censé protéger, par exemple
/tenant/:id/adminavecapp.use('/tenant/:id/admin', auth). - L'attaquant envoie une requête dont le chemin correspond à la route dans
find-my-waymais pas au montage danspath-to-regexp, par exempleGET /tenant//adminouGET /tenant/%5C%20/admin. - Fastify distribue le gestionnaire de
/tenant/:id/admin. - Express évalue le montage du middleware sur le chemin qu'il a reçu et ne trouve aucune correspondance.
- Le gestionnaire s'exécute sans le middleware d'authentification, d'autorisation ou de limitation de débit.
- L'attaquant répète la requête avec une autre orthographe si la première est normalisée ou rejetée par un proxy.
Les avis décrivent les requêtes, et les chercheurs ont reproduit les contournements sur de vrais écouteurs. Aucun code d'exploitation public n'est inclus dans les avis. L'attaque ne demande ni identifiants ni interaction de l'utilisateur.
Comment se déroule l'attaque ?
Une requête est lue de deux façons : le routeur de Fastify sélectionne un gestionnaire protégé, et la correspondance de middleware ne sélectionne rien, donc le gestionnaire s'exécute sans sa protection.
chemin ambigu"] --> B["find-my-way correspond
à la route protégée"] B --> C["Gestionnaire sélectionné"] A --> D["path-to-regexp teste
le chemin de montage"] D --> E["Aucune correspondance,
le montage est ignoré"] C --> F["Le gestionnaire s'exécute
sans authentification"] E --> F
Que peut faire un attaquant ?
Un attaquant qui peut atteindre une route concernée peut invoquer un gestionnaire que l'application voulait protéger. L'impact dépend de ce que fait ce gestionnaire. Les avis décrivent l'accès à des routes protégées, pas une exécution de code à distance.
L'impact exige toutes ces conditions :
- La route est atteignable depuis la position réseau de l'attaquant.
- Un middleware limité à un chemin protège la route, et ce middleware est le seul contrôle.
- La route et le montage partagent un motif dynamique, un plugin préfixé, ou une forme de chemin que les deux analyseurs lisent différemment.
Un gestionnaire qui lit ou modifie des données de locataire, un point d'entrée administratif ou une API coûteuse peut être atteint sans la session prévue. Une route qui vérifie aussi l'autorisation dans le gestionnaire n'est pas contournée, car cette vérification s'exécute toujours.
Un limiteur de débit ignoré a une conséquence différente. Un point d'entrée qui autorise des tentatives de mot de passe, l'acceptation d'invitations ou des requêtes coûteuses peut être atteint sans son budget. Le contournement ne crée pas une nouvelle vulnérabilité dans le gestionnaire, mais il retire le contrôle qui rendait son exposition sûre.
Aucune exploitation en conditions réelles n'est connue au 2026-11-21. Les dossiers CVE ne sont pas dans le catalogue KEV de la CISA.
Pourquoi le correctif fonctionne-t-il ?
@fastify/express 4.0.10 compare le middleware au chemin résolu par le routeur, rejette les cibles qui ne commencent pas par / et rejette les chemins dynamiques ambigus avant qu'Express s'exécute.
// index.js, 4.0.10
function runConnect (req, reply, next) {
  if (isDynamicRoute(req.routeOptions.url) && hasAmbiguousDynamicMount(this[kDynamicMountMatchers], req.raw)) {
    const error = new Error('Invalid route parameter')
    error.statusCode = 400
    next(error)
    return
  }
  // ...
  this.express(req.raw, reply.raw, caseSensitive === false ? restoreUrl : next)
}
La version réécrit aussi les chemins de montage RegExp avec le préfixe du plugin, joint le préfixe et le chemin de montage via un seul assistant, et compare le chemin après le préfixe. La version 9.3.8 de @fastify/middie applique les mêmes règles à son analyseur : les valeurs vides de paramètre et de joker sont autorisées, les cibles qui ne commencent pas par / sont rejetées, et un % littéral est comparé tel que le routeur le garde encodé.
Le correctif est complet pour les cinq variantes décrites par les avis. Ce n'est pas une preuve qu'aucune autre différence d'analyse de chemin n'existe. Le domaine a produit quatre tours de correctifs, et la conception à deux analyseurs demeure.
Comment vérifier si j'ai été compromis ?
Aucun indicateur de compromission n'est publié. Un contournement réussi ressemble à une requête normale vers le gestionnaire, donc les journaux applicatifs peuvent ne montrer que les entrées du gestionnaire.
Cherchez les requêtes qui utilisent les formes ambiguës :
# Empty dynamic segments, asterisk-form targets and encoded backslashes
grep -E 'GET /[^ ]*//|GET \*|%5[Cc]' /var/log/nginx/access.log
Examinez les routes que protège le middleware limité à un chemin. Si l'une d'elles traite des données sensibles, cherchez dans les journaux du gestionnaire des requêtes arrivées sans session alors qu'une session était attendue. Un résultat est une piste, pas une preuve, car des proxys et des clients peuvent produire les mêmes orthographes.
Chronologie
- 2026-06-30 : CVE-2026-6556 est publiée pour un contournement de réécriture de préfixe dans
@fastify/express, corrigé en 4.0.7. - 2026-10-27 : CVE-2026-112362 est publiée pour un contournement de montage limité à un chemin, corrigé en 4.0.9.
- 2026-11-18 :
@fastify/middie9.3.7 corrige trois contournements de chemin, dont CVE-2026-132131. - 2026-11-20 : les cinq nouveaux avis sont publiés et les versions corrigées 4.0.10 et 9.3.8 sortent.
- 2026-11-21 : les dossiers CVE des cinq failles sont publiés.
FAQ
Est-ce le même bogue que CVE-2026-112362 ?
Non. Cet avis couvrait un contournement antérieur de montage limité à un chemin dans @fastify/express 4.0.9. Les cinq nouvelles CVE décrivent des formes de chemin différentes : segments vides, jonctions de préfixe, décodage d'URL, montages RegExp sous un préfixe paramétré et l'analyseur de middie.
La faille touche-t-elle toutes les applications Fastify ?
Non. Elle touche les applications qui montent un middleware limité à un chemin et s'appuient sur lui pour une décision de sécurité. Une application qui authentifie dans un hook Fastify, ou dans le gestionnaire, ne dépend pas du middleware ignoré.
Un attaquant peut-il atteindre une route d'administration sans session ?
Seulement si la route est protégée uniquement par le middleware ignoré. Le gestionnaire exécute toujours ses propres contrôles. Le contournement retire une couche, pas toutes les couches.
Les paquets sont-ils encore concernés après la mise à jour ?
Non. @fastify/express 4.0.10 et @fastify/middie 9.3.8 corrigent les cinq variantes. Les versions actuelles sont 4.0.11 et 9.3.9. Reconstruisez l'application pour que les nouvelles versions soient dans l'image en cours d'exécution.
A-t-elle été exploitée en conditions réelles ?
Aucune exploitation n'est connue, et aucune des cinq CVE n'est dans le catalogue KEV de la CISA au 2026-11-21. Les avis décrivent des contournements reproductibles mais ne contiennent aucun code d'exploitation.
Testez vos routes Fastify avec Ostorlab
Une faille de correspondance de chemins est facile à manquer en revue de code et difficile à voir de l'extérieur. L'analyse web et API d'Ostorlab exerce les routes exposées par une application et signale celles qui répondent sans l'authentification requise : https://www.ostorlab.co/product/web_agentic_deep_scan
Références
- Avis GHSA-662w-h4p6-jq4p, CVE-2026-124626 : https://github.com/fastify/fastify-express/security/advisories/GHSA-662w-h4p6-jq4p (vérifié le 21 novembre 2026)
- Avis GHSA-f44m-4qwg-5587, CVE-2026-129504 : https://github.com/fastify/fastify-express/security/advisories/GHSA-f44m-4qwg-5587 (vérifié le 21 novembre 2026)
- Avis GHSA-w877-hjcp-88rc, CVE-2026-133120 : https://github.com/fastify/fastify-express/security/advisories/GHSA-w877-hjcp-88rc (vérifié le 21 novembre 2026)
- Avis GHSA-84w6-xrf3-f8q8, CVE-2026-133867 : https://github.com/fastify/fastify-express/security/advisories/GHSA-84w6-xrf3-f8q8 (vérifié le 21 novembre 2026)
- Avis GHSA-gcf6-j9m3-p97x, CVE-2026-133250 : https://github.com/fastify/middie/security/advisories/GHSA-gcf6-j9m3-p97x (vérifié le 21 novembre 2026)
- Version
@fastify/express4.0.10 : https://github.com/fastify/fastify-express/releases/tag/v4.0.10 (vérifié le 21 novembre 2026) - Version
@fastify/middie9.3.8 : https://github.com/fastify/middie/releases/tag/v9.3.8 (vérifié le 21 novembre 2026) - Source
@fastify/express4.0.9,index.js: https://github.com/fastify/fastify-express/blob/v4.0.9/index.js (vérifié le 21 novembre 2026) - Source
@fastify/express4.0.10,index.js: https://github.com/fastify/fastify-express/blob/v4.0.10/index.js (vérifié le 21 novembre 2026) - Avis GHSA-6h42-57hq-9746, CVE-2026-112362 : https://github.com/fastify/fastify-express/security/advisories/GHSA-6h42-57hq-9746 (vérifié le 21 novembre 2026)
- Avis GHSA-3wf5-7852-vcfq, CVE-2026-6556 : https://github.com/fastify/fastify-express/security/advisories/GHSA-3wf5-7852-vcfq (vérifié le 21 novembre 2026)
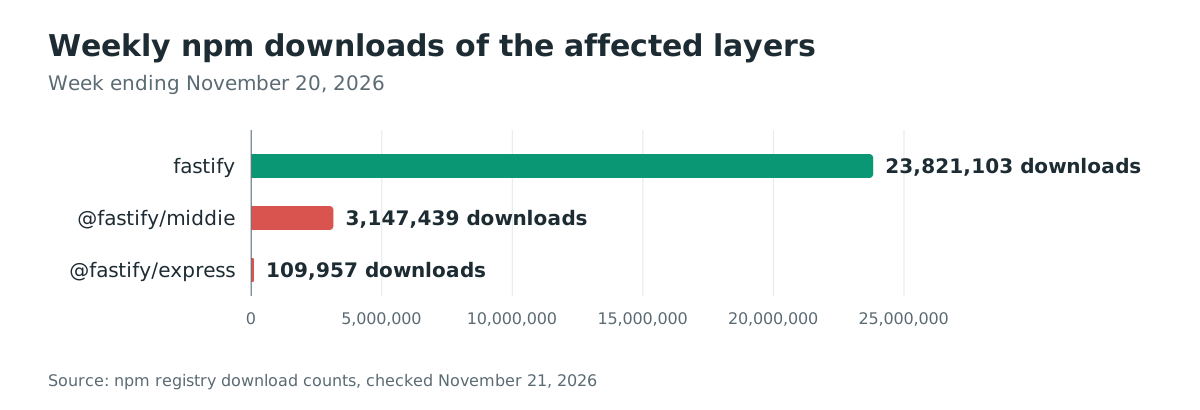
- Comptes de téléchargement npm, semaine se terminant le 20 novembre 2026 : https://api.npmjs.org/downloads/point/last-week/fastify (vérifié le 21 novembre 2026)
- Catalogue Known Exploited Vulnerabilities de la CISA, version 2026.11.20 : https://www.cisa.gov/known-exploited-vulnerabilities-catalog (vérifié le 21 novembre 2026)