Fastify:中间件绕过暴露受保护路由(CVE-2026-124626)
Fastify 的 Express 和 middie 层存在五个路径匹配缺陷,未认证请求可以跳过认证中间件;已在 4.0.10 和 9.3.8 中修复。
TL;DR
@fastify/express和@fastify/middie中的五个路径匹配缺陷,使请求能够到达路由处理程序,而挂载在同一模式上的路径中间件被跳过。身份验证、授权和速率限制都可能被绕过。- 4.0.10 之前的所有
@fastify/express版本,以及 9.3.8 之前的所有@fastify/middie版本都受影响。这些缺陷不需要特殊配置,只需要一条路由和一个共享动态模式的中间件挂载。 - 每个 CVE 记录都将其缺陷评为 Critical,CVSS v3.1 9.1。没有已知利用,截至 2026-11-21,五个 CVE 都不在 CISA 的 KEV 目录中。
- 升级到
@fastify/express4.0.10 或更高版本,以及@fastify/middie9.3.8 或更高版本。preHandler临时缓解措施见“如何修复?”。
我受影响吗?
以下条件必须全部满足:
- 应用程序使用 4.0.10 之前的
@fastify/express,或 9.3.8 之前的@fastify/middie。 - 它挂载了路径限定的中间件,例如
app.use('/tenant/:id/admin', auth),并依赖该中间件进行身份验证、授权或速率限制。 - Fastify 路由可以通过两个匹配器读取方式不同的路径到达。空的参数或通配符值、插件前缀拼接、百分号编码的反斜杠、双重编码的百分号,或星号形式的目标,都可能造成这种差异。
这些缺陷影响两个路由器的默认设置。像 app.use('/admin', auth) 这样的静态挂载不受空段变体影响,但 URL 解码和星号形式变体仍可能跳过它。
当团队将 Express 应用迁移到 Fastify,或复用 Express 中间件处理会话、身份验证或速率限制时,常常会采用 @fastify/express。此时挂载路径成为一组路由的唯一防护。这种模式把路径解析差异变成了身份验证绕过。
| 软件包 | 受影响版本 | 修复版本 |
|---|---|---|
@fastify/express(CVE-2026-124626) |
4.0.5 至 4.0.9 | 4.0.10 |
@fastify/express(CVE-2026-129504) |
4.0.0 至 4.0.9 | 4.0.10 |
@fastify/express(CVE-2026-133120) |
早于 4.0.10 | 4.0.10 |
@fastify/express(CVE-2026-133867) |
4.0.7 至 4.0.9 | 4.0.10 |
@fastify/middie(CVE-2026-133250) |
9.3.7 及更早 | 9.3.8 |
修复版本是 @fastify/express 4.0.10 和 @fastify/middie 9.3.8,均于 2026-11-20 发布。当前版本是 4.0.11 和 9.3.9。
检查已安装版本和锁文件:
npm ls @fastify/express @fastify/middie
grep -n '"@fastify/express"\|"@fastify/middie"' package-lock.json
npm view @fastify/express version
npm view @fastify/middie version
对于 pnpm 或 Yarn 工作区,运行 pnpm why @fastify/express @fastify/middie 或 yarn why @fastify/express @fastify/middie。传递依赖也算:该包可能通过另一个插件引入。
如何修复?
将两个软件包升级到修复版本,然后重新构建并重新部署应用程序。
- 运行
npm install @fastify/express@^4.0.10 @fastify/middie@^9.3.8。 - 更新并提交锁文件,使每个环境都解析到修复版本。
- 重新构建应用程序并重启每个实例。保留旧工作进程的滚动重启会让它们继续暴露。
- 在部署的镜像中运行
npm ls确认正在运行的版本。
如果暂时无法升级,请在路由解析请求之后执行的 Fastify 钩子中实施身份验证。根据匹配的路由做决定,而不是 request.url:
fastify.addHook('preHandler', async (request, reply) => {
  if (request.routeOptions.url.startsWith('/tenant/')) {
    await requireSession(request, reply)
  }
})
这覆盖所有五个变体,因为路由器已经选定了处理程序。它要求您列出受保护的路由。仅靠挂载路径不够,因为绕过是对哪条路径匹配的分歧。
在 @fastify/express 之前注册的 onRequest 钩子可以拒绝以 * 开头、包含反斜杠,或包含 %5C 或 %25 的目标,并同时检查原始目标和解码后的目标,因为插件只在钩子之后解码 URL。这是较窄的临时措施:不覆盖空段、前缀拼接或 RegExp 挂载变体,而且拒绝所有 %25 可能阻断合法请求。
根本原因是什么?
Fastify 的路由器和中间件层各自解析请求路径,两个解析器在某些路径上意见不一致。路由器分派处理程序,中间件匹配器跳过挂载,请求在没有中间件的情况下运行。
@fastify/express 4.0.9 在 Express 看到 URL 之前重写它,然后在 runConnect 中把请求交给 Express:
// index.js, 4.0.9
function enhanceRequest (req, reply, next) {
  const { url } = req.raw
  req.raw.originalUrl = url
  const normalizedUrl = normalizeUrl(url, {
    ignoreDuplicateSlashes,
    useSemicolonDelimiter
  })
  // ...
  req.raw.url = normalizedUrl
  // ...
}

function runConnect (req, reply, next) {
  if (this[kMiddlewares].length > 0) {
    // ...
    this.express(req.raw, reply.raw, next)
  } else {
    next()
  }
}
Express 根据 req.raw.url 匹配中间件。Fastify 的路由器 find-my-way 根据自己对目标的读取匹配路由。当两种读取不同时,处理程序运行而中间件不运行。
有五个差异很重要:
path-to-regexp要求动态段具有非空值,而find-my-way接受空值。GET /tenant//admin以空id到达/tenant/:id/admin,挂载被跳过。- 以
/结尾的插件前缀,或没有前导/的挂载路径,会使拼接后的 Express 挂载与 Fastify 提供的路由不一致。 - 自 4.0.3 起,插件在 Express 解析之前对 URL 进行百分号解码。反斜杠与空格或
#组合会被 Express 改写为/,%25被解码两次,因此中间件和处理程序看到不同的参数值。 - 以
*开头的目标(如*admin)被find-my-way路由到/admin,而 Express 不会匹配/admin上的挂载。 - 参数化插件前缀下的 RegExp 挂载使用前缀的字面
:tenantId构建,因此永远不会匹配具体值。
@fastify/middie 在自己的匹配器中也有同类缺陷。它用 path-to-regexp 比较请求路径,而路由器使用 find-my-way,同样的空段、星号形式和字面百分号差异都适用。
这五个公告是该领域的第四轮。@fastify/express 在 4.0.7 修复了前缀重写绕过(CVE-2026-6556),在 4.0.9 修复了路径限定挂载绕过(CVE-2026-112362)。@fastify/middie 在 9.3.6 修复了绝对形式绕过,在 9.3.7 修复了三个路径限定绕过(CVE-2026-132131)。每个修复关闭了它描述的变体,下一个变体又出现在同一个匹配器中。
两个解析器单独看都合理。find-my-way 为速度而设计,接受空段作为参数值。path-to-regexp 建模 Express 挂载路径,要求至少一个字符。缺陷在于假设两者对同一请求总是一致。本批每个变体都是它们不一致的情况。
如何被利用?
- 攻击者找到路径限定中间件本应保护的路由,例如
/tenant/:id/admin与app.use('/tenant/:id/admin', auth)。 - 攻击者发送一条在
find-my-way中匹配路由、但在path-to-regexp中不匹配挂载的路径,例如GET /tenant//admin或GET /tenant/%5C%20/admin。 - Fastify 分派
/tenant/:id/admin的处理程序。 - Express 用它收到的路径评估中间件挂载,找不到匹配。
- 处理程序在没有身份验证、授权或速率限制中间件的情况下运行。
- 如果第一个请求被规范化或被代理拒绝,攻击者换一种写法重复。
公告描述了这些请求,研究者在真实监听器上复现了绕过。公告中没有公开利用代码。攻击不需要凭据,也不需要用户交互。
攻击如何展开?
同一个请求被读成两种路径:Fastify 的路由器选择受保护的处理程序,中间件匹配器什么也没选,于是处理程序在没有防护的情况下运行。
请求"] --> B["find-my-way 匹配
受保护路由"] B --> C["选定处理程序"] A --> D["path-to-regexp 检查
挂载路径"] D --> E["不匹配,
跳过挂载"] C --> F["处理程序在
无身份验证下运行"] E --> F
攻击者能做什么?
能够到达受影响路由的攻击者可以调用应用程序本想保护的处理程序。影响取决于该处理程序做什么。公告描述的是访问受保护路由,而不是远程代码执行。
影响需要以下全部条件:
- 路由可从攻击者的网络位置到达。
- 路径限定中间件保护该路由,且该中间件是唯一检查。
- 路由和挂载共享动态模式、带前缀的插件,或两个匹配器读取方式不同的路径形式。
读取或修改租户数据的处理程序、管理端点或昂贵 API,可以在没有预期会话的情况下被到达。在处理程序内部也检查授权的路由不会被绕过,因为该检查仍会运行。
被跳过的速率限制器有不同后果。允许密码尝试、邀请接受或昂贵查询的端点可以在没有预算的情况下被到达。绕过不会在处理程序中创造新漏洞,但移除了使该处理程序可以安全暴露的控制。
截至 2026-11-21,没有已知的在野利用。CVE 记录不在 CISA 的 KEV 目录中。
为什么修复有效?
@fastify/express 4.0.10 根据路由器解析的路径匹配中间件,拒绝不以 / 开头的目标,并在 Express 运行之前拒绝歧义的动态路径。
// index.js, 4.0.10
function runConnect (req, reply, next) {
  if (isDynamicRoute(req.routeOptions.url) && hasAmbiguousDynamicMount(this[kDynamicMountMatchers], req.raw)) {
    const error = new Error('Invalid route parameter')
    error.statusCode = 400
    next(error)
    return
  }
  // ...
  this.express(req.raw, reply.raw, caseSensitive === false ? restoreUrl : next)
}
该版本还用插件前缀重写 RegExp 挂载路径,通过一个辅助函数拼接前缀和挂载路径,并在前缀之后匹配路径。@fastify/middie 9.3.8 对其匹配器应用相同规则:允许空的参数和通配符值,拒绝不以 / 开头的目标,并按路由器保留的编码形式匹配字面 %。
修复对公告描述的五个变体是完整的。它不是不存在其他路径解析差异的证明。该领域已经产生了四轮修复,双解析器设计仍然存在。
如何检查是否已遭入侵?
没有公开的入侵指标。成功的绕过看起来像对处理程序的正常请求,因此应用程序日志可能只显示处理程序自己的记录。
查找使用歧义形式的请求:
# Empty dynamic segments, asterisk-form targets and encoded backslashes
grep -E 'GET /[^ ]*//|GET \*|%5[Cc]' /var/log/nginx/access.log
检查路径限定中间件保护的路由。如果其中任何一条处理敏感数据,请在处理程序日志中查找在预期有会话时却没有会话到达的请求。命中是线索,不是证据,因为代理和客户端也可能产生相同写法。
时间线
- 2026-06-30:针对
@fastify/express前缀重写绕过的 CVE-2026-6556 发布,4.0.7 修复。 - 2026-10-27:针对路径限定挂载绕过的 CVE-2026-112362 发布,4.0.9 修复。
- 2026-11-18:
@fastify/middie9.3.7 修复三个路径限定绕过,包括 CVE-2026-132131。 - 2026-11-20:五个新公告发布,修复版本 4.0.10 和 9.3.8 发布。
- 2026-11-21:五个缺陷的 CVE 记录发布。
常见问题
这和 CVE-2026-112362 是同一个漏洞吗?
不是。该公告涉及 @fastify/express 4.0.9 中较早的路径限定挂载绕过。五个新 CVE 描述不同的路径形式:空段、前缀拼接、URL 解码、参数化前缀下的 RegExp 挂载,以及 middie 匹配器。
该缺陷影响所有 Fastify 应用程序吗?
不是。它影响挂载路径限定中间件并依赖其做安全决策的应用程序。在 Fastify 钩子或处理程序内部进行身份验证的应用程序不依赖被跳过的中间件。
攻击者能在没有会话的情况下到达管理路由吗?
只有当该路由仅由被跳过的中间件保护时才可能。处理程序仍会执行自己的检查。绕过移除的是一层,而不是所有层。
升级后软件包还受影响吗?
不受影响。@fastify/express 4.0.10 和 @fastify/middie 9.3.8 修复五个变体。当前版本是 4.0.11 和 9.3.9。重新构建应用程序,使新版本进入正在运行的镜像。
是否在野利用?
没有已知利用,截至 2026-11-21,五个 CVE 都不在 CISA 的 KEV 目录中。公告描述了可复现的绕过,但不包含利用代码。
使用 Ostorlab 测试 Fastify 路由
路径匹配缺陷在代码审查中容易被忽略,从外部也难以看到。Ostorlab 的 Web 和 API 扫描会实际请求应用程序暴露的路由,并报告那些在没有应有身份验证的情况下响应的路由:https://www.ostorlab.co/product/web_agentic_deep_scan
参考文献
- 公告 GHSA-662w-h4p6-jq4p,CVE-2026-124626:https://github.com/fastify/fastify-express/security/advisories/GHSA-662w-h4p6-jq4p(2026 年 11 月 21 日检查)
- 公告 GHSA-f44m-4qwg-5587,CVE-2026-129504:https://github.com/fastify/fastify-express/security/advisories/GHSA-f44m-4qwg-5587(2026 年 11 月 21 日检查)
- 公告 GHSA-w877-hjcp-88rc,CVE-2026-133120:https://github.com/fastify/fastify-express/security/advisories/GHSA-w877-hjcp-88rc(2026 年 11 月 21 日检查)
- 公告 GHSA-84w6-xrf3-f8q8,CVE-2026-133867:https://github.com/fastify/fastify-express/security/advisories/GHSA-84w6-xrf3-f8q8(2026 年 11 月 21 日检查)
- 公告 GHSA-gcf6-j9m3-p97x,CVE-2026-133250:https://github.com/fastify/middie/security/advisories/GHSA-gcf6-j9m3-p97x(2026 年 11 月 21 日检查)
@fastify/express4.0.10 发布:https://github.com/fastify/fastify-express/releases/tag/v4.0.10(2026 年 11 月 21 日检查)@fastify/middie9.3.8 发布:https://github.com/fastify/middie/releases/tag/v9.3.8(2026 年 11 月 21 日检查)@fastify/express4.0.9 源码index.js:https://github.com/fastify/fastify-express/blob/v4.0.9/index.js(2026 年 11 月 21 日检查)@fastify/express4.0.10 源码index.js:https://github.com/fastify/fastify-express/blob/v4.0.10/index.js(2026 年 11 月 21 日检查)- 公告 GHSA-6h42-57hq-9746,CVE-2026-112362:https://github.com/fastify/fastify-express/security/advisories/GHSA-6h42-57hq-9746(2026 年 11 月 21 日检查)
- 公告 GHSA-3wf5-7852-vcfq,CVE-2026-6556:https://github.com/fastify/fastify-express/security/advisories/GHSA-3wf5-7852-vcfq(2026 年 11 月 21 日检查)
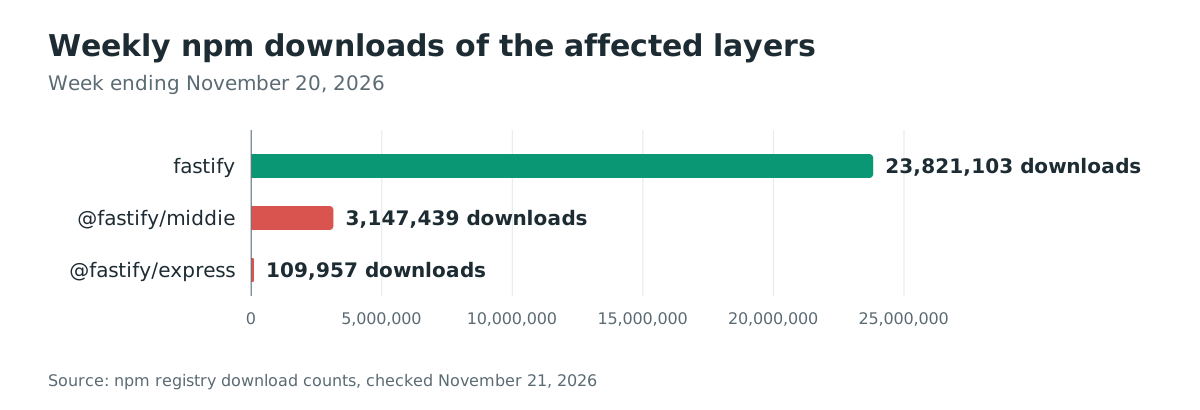
- npm 下载量,截至 2026 年 11 月 20 日的一周:https://api.npmjs.org/downloads/point/last-week/fastify(2026 年 11 月 21 日检查)
- CISA Known Exploited Vulnerabilities 目录,版本 2026.11.20:https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026 年 11 月 21 日检查)