Fastify: un bypass de middleware expone rutas protegidas (CVE-2026-124626)
Cinco fallas de rutas en las capas Express y middie de Fastify permiten omitir el middleware de autenticación sin credenciales; corregido en 4.0.10 y 9.3.8.
Resumen
- Cinco fallas de coincidencia de rutas en
@fastify/expressy@fastify/middiepermiten que una petición llegue a un manejador mientras se omite el middleware montado en el mismo patrón. La autenticación, la autorización y la limitación de tasa pueden omitirse. - Todas las versiones de
@fastify/expressanteriores a 4.0.10 están afectadas, y todas las de@fastify/middieanteriores a 9.3.8. Las fallas no necesitan configuración especial, solo una ruta y un montaje de middleware que compartan un patrón dinámico. - Cada registro CVE califica su falla como Critical, CVSS v3.1 9.1. No se conoce explotación y ninguna de las cinco está en el catálogo KEV de CISA al 2026-11-21.
- Actualice a
@fastify/express4.0.10 o posterior y a@fastify/middie9.3.8 o posterior. Consulte «¿Cómo lo corrijo?» para el workaround conpreHandler.
¿Estoy afectado?
Todas estas condiciones deben cumplirse:
- La aplicación usa
@fastify/expressanterior a 4.0.10, o@fastify/middieanterior a 9.3.8. - Monta middleware limitado a una ruta, como
app.use('/tenant/:id/admin', auth), y depende de ese middleware para autenticación, autorización o limitación de tasa. - Una ruta Fastify es alcanzable por una ruta que los dos comparadores leen de forma distinta. Un valor vacío de parámetro o comodín, una unión de prefijo de plugin, una barra invertida codificada, un signo de porcentaje codificado dos veces o un objetivo en forma de asterisco pueden crear esa diferencia.
Las fallas afectan la configuración predeterminada de ambos enrutadores. Un montaje estático como app.use('/admin', auth) no se ve afectado por la variante de segmento vacío, pero las variantes de decodificación de URL y de forma de asterisco todavía pueden omitirlo.
@fastify/express se adopta a menudo cuando un equipo migra una aplicación Express a Fastify o reutiliza middleware Express para sesiones, autenticación o limitación de tasa. La ruta de montaje se convierte entonces en la única protección de un grupo de rutas. Ese patrón es lo que convierte una diferencia de análisis de rutas en un bypass de autenticación.
| Paquete | Versiones afectadas | Versión corregida |
|---|---|---|
@fastify/express (CVE-2026-124626) |
4.0.5 a 4.0.9 | 4.0.10 |
@fastify/express (CVE-2026-129504) |
4.0.0 a 4.0.9 | 4.0.10 |
@fastify/express (CVE-2026-133120) |
Anteriores a 4.0.10 | 4.0.10 |
@fastify/express (CVE-2026-133867) |
4.0.7 a 4.0.9 | 4.0.10 |
@fastify/middie (CVE-2026-133250) |
9.3.7 y anteriores | 9.3.8 |
Las versiones corregidas son @fastify/express 4.0.10 y @fastify/middie 9.3.8, publicadas el 2026-11-20. Las versiones actuales son 4.0.11 y 9.3.9.
Compruebe las versiones instaladas y el archivo de bloqueo:
npm ls @fastify/express @fastify/middie
grep -n '"@fastify/express"\|"@fastify/middie"' package-lock.json
npm view @fastify/express version
npm view @fastify/middie version
Para un espacio de trabajo pnpm o Yarn, ejecute pnpm why @fastify/express @fastify/middie o yarn why @fastify/express @fastify/middie. Una copia transitiva cuenta: el paquete puede llegar a través de otro plugin.
¿Cómo lo corrijo?
Actualice ambos paquetes a sus versiones corregidas, y después reconstruya y vuelva a desplegar la aplicación.
- Ejecute
npm install @fastify/express@^4.0.10 @fastify/middie@^9.3.8. - Actualice el archivo de bloqueo y confírmelo, para que cada entorno resuelva las versiones corregidas.
- Reconstruya la aplicación y reinicie cada instancia. Un reinicio gradual que mantiene workers antiguos los deja expuestos.
- Confirme las versiones en ejecución con
npm lsen la imagen desplegada.
Si aún no puede actualizar, aplique la autenticación en un hook de Fastify que se ejecute después de que el enrutador resuelva la petición. Base la decisión en la ruta coincidente, no en request.url:
fastify.addHook('preHandler', async (request, reply) => {
  if (request.routeOptions.url.startsWith('/tenant/')) {
    await requireSession(request, reply)
  }
})
Esto cubre las cinco variantes porque el enrutador ya eligió el manejador. Requiere enumerar las rutas protegidas. Una ruta de montaje por sí sola no basta, porque el bypass es un desacuerdo sobre qué ruta coincidió.
Un hook onRequest registrado antes de @fastify/express puede rechazar objetivos que empiecen por *, contengan una barra invertida o contengan %5C o %25, comprobando el objetivo sin procesar y el decodificado, porque el plugin solo decodifica la URL después del hook. Es un workaround más estrecho: no cubre las variantes de segmento vacío, unión de prefijo o montaje RegExp, y rechazar todos los %25 puede bloquear peticiones legítimas.
¿Cuál es la causa raíz?
El enrutador de Fastify y la capa de middleware analizan cada uno la ruta de la petición, y los dos analizadores discrepan en algunas rutas. El enrutador despacha el manejador, el comparador de middleware omite el montaje y la petición se ejecuta sin el middleware.
@fastify/express 4.0.9 reescribe la URL antes de que Express la vea y después entrega la petición a Express en runConnect:
// index.js, 4.0.9
function enhanceRequest (req, reply, next) {
  const { url } = req.raw
  req.raw.originalUrl = url
  const normalizedUrl = normalizeUrl(url, {
    ignoreDuplicateSlashes,
    useSemicolonDelimiter
  })
  // ...
  req.raw.url = normalizedUrl
  // ...
}

function runConnect (req, reply, next) {
  if (this[kMiddlewares].length > 0) {
    // ...
    this.express(req.raw, reply.raw, next)
  } else {
    next()
  }
}
Express compara el middleware con req.raw.url. El enrutador de Fastify, find-my-way, comparó la ruta con su propia lectura del objetivo. Cuando las dos lecturas difieren, el manejador se ejecuta y el middleware no.
Cinco diferencias importan:
path-to-regexpexige un valor no vacío para un segmento dinámico, mientras quefind-my-wayacepta uno vacío.GET /tenant//adminllega a/tenant/:id/adminconidvacío, y se omite el montaje.- Un prefijo de plugin terminado en
/, o una ruta de montaje sin/inicial, hace que el montaje Express concatenado difiera de la ruta que sirve Fastify. - Desde 4.0.3, el plugin decodifica la URL en porcentaje antes de que Express la analice. Una barra invertida combinada con un espacio o
#se reescribe como/en Express, y%25se decodifica dos veces, así que el middleware y el manejador ven valores de parámetro distintos. - Un objetivo que empieza por
*, como*admin, se enruta a/adminenfind-my-way, mientras que Express no hace coincidir un montaje en/admin. - Un montaje RegExp bajo un prefijo de plugin parametrizado se construye con el
:tenantIdliteral del prefijo, así que nunca coincide con el valor concreto.
@fastify/middie tiene la misma clase de falla en su propio comparador. Compara la ruta de la petición con path-to-regexp mientras el enrutador usa find-my-way, y se aplican las mismas diferencias de segmento vacío, forma de asterisco y porcentaje literal.
Los cinco avisos son la cuarta ronda en esta área. @fastify/express corrigió un bypass de reescritura de prefijo en 4.0.7 (CVE-2026-6556) y un bypass de montaje limitado a ruta en 4.0.9 (CVE-2026-112362). @fastify/middie corrigió un bypass de forma absoluta en 9.3.6 y tres bypasses de ruta en 9.3.7 (CVE-2026-132131). Cada corrección cerró la variante que describía, y la siguiente variante apareció en el mismo comparador.
Ambos analizadores son razonables por separado. find-my-way está diseñado para la velocidad y acepta un segmento vacío como valor de parámetro. path-to-regexp modela rutas de montaje de Express y exige al menos un carácter. La falla es la suposición de que ambos siempre coinciden en la misma petición. Cada variante de este lote es un caso en el que no coinciden.
¿Cómo se explota?
- El atacante encuentra una ruta que un middleware limitado a ruta debe proteger, por ejemplo
/tenant/:id/adminconapp.use('/tenant/:id/admin', auth). - El atacante envía una petición cuya ruta coincide con la ruta en
find-my-waypero no con el montaje enpath-to-regexp, por ejemploGET /tenant//adminoGET /tenant/%5C%20/admin. - Fastify despacha el manejador de
/tenant/:id/admin. - Express evalúa el montaje del middleware contra la ruta que recibió y no encuentra coincidencia.
- El manejador se ejecuta sin el middleware de autenticación, autorización o limitación de tasa.
- El atacante repite la petición con otra forma si la primera se normaliza o la rechaza un proxy.
Los avisos describen las peticiones, y los investigadores reprodujeron los bypasses contra listeners reales. Los avisos no incluyen código de exploit público. El ataque no necesita credenciales ni interacción del usuario.
¿Cómo se desarrolla el ataque?
Una petición se lee de dos formas: el enrutador de Fastify selecciona un manejador protegido y el comparador de middleware no selecciona nada, así que el manejador se ejecuta sin su protección.
ruta ambigua"] --> B["find-my-way coincide
con la ruta protegida"] B --> C["Manejador seleccionado"] A --> D["path-to-regexp prueba
la ruta de montaje"] D --> E["Sin coincidencia,
se omite el montaje"] C --> F["El manejador se ejecuta
sin autenticación"] E --> F
¿Qué puede hacer un atacante?
Un atacante que puede llegar a una ruta afectada puede invocar un manejador que la aplicación quería proteger. El impacto depende de lo que haga ese manejador. Los avisos describen acceso a rutas protegidas, no ejecución remota de código.
El impacto necesita todas estas condiciones:
- La ruta es alcanzable desde la posición de red del atacante.
- Un middleware limitado a ruta protege la ruta, y ese middleware es la única comprobación.
- La ruta y el montaje comparten un patrón dinámico, un plugin con prefijo o una forma de ruta que los dos comparadores leen de forma distinta.
Un manejador que lee o cambia datos de inquilino, un endpoint administrativo o una API costosa pueden alcanzarse sin la sesión prevista. Una ruta que también comprueba la autorización dentro del manejador no se ve afectada, porque esa comprobación sigue ejecutándose.
Un limitador de tasa omitido tiene otra consecuencia. Un endpoint que permite intentos de contraseña, aceptación de invitaciones o consultas costosas puede alcanzarse sin su presupuesto. El bypass no crea una nueva vulnerabilidad en el manejador, pero elimina el control que hacía segura su exposición.
No se conoce explotación en entornos reales al 2026-11-21. Los registros CVE no están en el catálogo KEV de CISA.
¿Por qué funciona la corrección?
@fastify/express 4.0.10 compara el middleware con la ruta que resolvió el enrutador, rechaza objetivos que no empiezan por / y rechaza rutas dinámicas ambiguas antes de que Express se ejecute.
// index.js, 4.0.10
function runConnect (req, reply, next) {
  if (isDynamicRoute(req.routeOptions.url) && hasAmbiguousDynamicMount(this[kDynamicMountMatchers], req.raw)) {
    const error = new Error('Invalid route parameter')
    error.statusCode = 400
    next(error)
    return
  }
  // ...
  this.express(req.raw, reply.raw, caseSensitive === false ? restoreUrl : next)
}
La versión también reescribe las rutas de montaje RegExp con el prefijo del plugin, une prefijo y ruta de montaje mediante un solo auxiliar, y compara la ruta después del prefijo. La versión 9.3.8 de @fastify/middie aplica las mismas reglas a su comparador: se permiten valores vacíos de parámetro y comodín, se rechazan los objetivos que no empiezan por /, y un % literal se compara tal como el enrutador lo mantiene codificado.
La corrección es completa para las cinco variantes que describen los avisos. No es una prueba de que no exista otra diferencia de análisis de rutas. El área ha producido cuatro rondas de correcciones, y el diseño de dos analizadores permanece.
¿Cómo compruebo si estuve comprometido?
No se publican indicadores de compromiso. Un bypass exitoso parece una petición normal al manejador, así que los registros de la aplicación pueden mostrar solo las entradas del manejador.
Busque peticiones que usen las formas ambiguas:
# Empty dynamic segments, asterisk-form targets and encoded backslashes
grep -E 'GET /[^ ]*//|GET \*|%5[Cc]' /var/log/nginx/access.log
Revise las rutas que protege el middleware limitado a ruta. Si alguna maneja datos sensibles, busque en los registros del manejador peticiones que llegaron sin sesión cuando se esperaba una. Un resultado es una pista, no una prueba, porque los proxies y los clientes pueden producir las mismas formas.
Cronología
- 2026-06-30: se publica CVE-2026-6556 para un bypass de reescritura de prefijo en
@fastify/express, corregido en 4.0.7. - 2026-10-27: se publica CVE-2026-112362 para un bypass de montaje limitado a ruta, corregido en 4.0.9.
- 2026-11-18:
@fastify/middie9.3.7 corrige tres bypasses de ruta, incluido CVE-2026-132131. - 2026-11-20: se publican los cinco nuevos avisos y salen las versiones corregidas 4.0.10 y 9.3.8.
- 2026-11-21: se publican los registros CVE de las cinco fallas.
Preguntas frecuentes
¿Es el mismo error que CVE-2026-112362?
No. Ese aviso cubría un bypass anterior de montaje limitado a ruta en @fastify/express 4.0.9. Las cinco CVE nuevas describen formas de ruta distintas: segmentos vacíos, uniones de prefijo, decodificación de URL, montajes RegExp bajo un prefijo parametrizado y el comparador de middie.
¿La falla afecta a todas las aplicaciones Fastify?
No. Afecta a las aplicaciones que montan middleware limitado a ruta y dependen de él para una decisión de seguridad. Una aplicación que autentica en un hook de Fastify, o dentro del manejador, no depende del middleware omitido.
¿Puede un atacante llegar a una ruta de administración sin sesión?
Solo si la ruta está protegida únicamente por el middleware omitido. El manejador sigue ejecutando sus propias comprobaciones. El bypass elimina una capa, no todas las capas.
¿Los paquetes siguen afectados después de la actualización?
No. @fastify/express 4.0.10 y @fastify/middie 9.3.8 corrigen las cinco variantes. Las versiones actuales son 4.0.11 y 9.3.9. Reconstruya la aplicación para que las nuevas versiones estén en la imagen en ejecución.
¿Se explotó en entornos reales?
No se conoce explotación, y ninguna de las cinco CVE está en el catálogo KEV de CISA al 2026-11-21. Los avisos describen bypasses reproducibles pero no incluyen código de exploit.
Pruebe sus rutas Fastify con Ostorlab
Una falla de coincidencia de rutas es fácil de pasar por alto en la revisión de código y difícil de ver desde fuera. El análisis web y de API de Ostorlab ejercita las rutas que expone una aplicación e informa de las que responden sin la autenticación requerida: https://www.ostorlab.co/product/web_agentic_deep_scan
Referencias
- Aviso GHSA-662w-h4p6-jq4p, CVE-2026-124626: https://github.com/fastify/fastify-express/security/advisories/GHSA-662w-h4p6-jq4p (comprobado el 21 de noviembre de 2026)
- Aviso GHSA-f44m-4qwg-5587, CVE-2026-129504: https://github.com/fastify/fastify-express/security/advisories/GHSA-f44m-4qwg-5587 (comprobado el 21 de noviembre de 2026)
- Aviso GHSA-w877-hjcp-88rc, CVE-2026-133120: https://github.com/fastify/fastify-express/security/advisories/GHSA-w877-hjcp-88rc (comprobado el 21 de noviembre de 2026)
- Aviso GHSA-84w6-xrf3-f8q8, CVE-2026-133867: https://github.com/fastify/fastify-express/security/advisories/GHSA-84w6-xrf3-f8q8 (comprobado el 21 de noviembre de 2026)
- Aviso GHSA-gcf6-j9m3-p97x, CVE-2026-133250: https://github.com/fastify/middie/security/advisories/GHSA-gcf6-j9m3-p97x (comprobado el 21 de noviembre de 2026)
- Versión
@fastify/express4.0.10: https://github.com/fastify/fastify-express/releases/tag/v4.0.10 (comprobado el 21 de noviembre de 2026) - Versión
@fastify/middie9.3.8: https://github.com/fastify/middie/releases/tag/v9.3.8 (comprobado el 21 de noviembre de 2026) - Código fuente de
@fastify/express4.0.9,index.js: https://github.com/fastify/fastify-express/blob/v4.0.9/index.js (comprobado el 21 de noviembre de 2026) - Código fuente de
@fastify/express4.0.10,index.js: https://github.com/fastify/fastify-express/blob/v4.0.10/index.js (comprobado el 21 de noviembre de 2026) - Aviso GHSA-6h42-57hq-9746, CVE-2026-112362: https://github.com/fastify/fastify-express/security/advisories/GHSA-6h42-57hq-9746 (comprobado el 21 de noviembre de 2026)
- Aviso GHSA-3wf5-7852-vcfq, CVE-2026-6556: https://github.com/fastify/fastify-express/security/advisories/GHSA-3wf5-7852-vcfq (comprobado el 21 de noviembre de 2026)
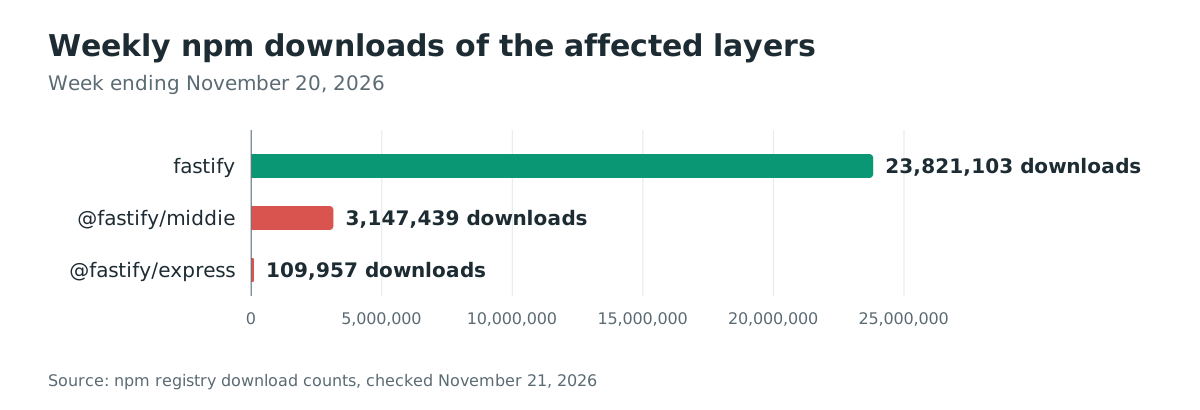
- Descargas npm, semana terminada el 20 de noviembre de 2026: https://api.npmjs.org/downloads/point/last-week/fastify (comprobado el 21 de noviembre de 2026)
- Catálogo Known Exploited Vulnerabilities de CISA, versión 2026.11.20: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (comprobado el 21 de noviembre de 2026)