Spring Security: inyección SpEL y RCE, corregida en 7.1.3 (CVE-2026-59273)
Spring Security: ELRequestMatcher evalúa SpEL con acceso a tipos y permite RCE si una entrada llega a RequestMatcher; corregido en 7.1.3 y 7.0.9.
Resumen
ELRequestMatcherde Spring Security evalúa SpEL en un contexto que permite referencias de tipo y métodos estáticos. Una entrada externa vinculada a una propiedadRequestMatcherse convierte en esa expresión.- Spring Security 7.1.0 a 7.1.2 y 7.0.0 a 7.0.8 están afectados, junto con las ramas 6.5, 6.4, 5.8 y 5.7. La biblioteca por sí sola no es alcanzable; la aplicación debe vincular una entrada externa a un
RequestMatcher. - Spring la califica como Crítica, CVSS v3.1 9.8. Dos repositorios públicos (2026-11-20 y 2026-11-21) muestran acceso a tipos, no ejecución. No se conoce explotación y la CVE no está en KEV al 2026-11-22.
- Actualice a Spring Security 7.1.3, 7.0.9 o 7.2.0, o a Spring Boot 4.1.3, 4.0.10 o 4.2.0. Las correcciones 6.5, 6.4, 5.8 y 5.7 son solo Enterprise. Si no puede, elimine las vinculaciones de datos de solicitud a
RequestMatcher.
¿Estoy afectado?
Todas estas condiciones deben cumplirse para que una aplicación esté expuesta:
- Usa una versión afectada de Spring Security: 7.1.0 a 7.1.2, 7.0.0 a 7.0.8, 6.5.0 a 6.5.12, 6.4.0 a 6.4.19, 5.8.0 a 5.8.28, o 5.7.26 y anteriores.
- Un controlador, objeto de formulario u otro bean vincula un valor de solicitud a una propiedad de tipo
RequestMatcher, de modo que el enlazador de datos de Spring crea unELRequestMatchera partir de texto controlado por el atacante. - El matcher se evalúa en una solicitud a la que el atacante puede llegar.
- La cadena vinculada no se limita a las operaciones documentadas
hasIpAddressyhasHeader.
La clase también se usa directamente en la configuración, por ejemplo en un mapa de DelegatingAuthenticationEntryPoint. Un matcher construido a partir de una cadena fija en el código no está controlado por el atacante. La exposición proviene del enlace de datos, no de la clase en sí.
| Rama | Versiones afectadas | Versión corregida |
|---|---|---|
| 7.2.x | Ninguna | 7.2.0 (OSS) |
| 7.1.x | 7.1.0 a 7.1.2 | 7.1.3 (OSS) |
| 7.0.x | 7.0.0 a 7.0.8 | 7.0.9 (OSS) |
| 6.5.x | 6.5.0 a 6.5.12 | 6.5.13 (solo soporte Enterprise) |
| 6.4.x | 6.4.0 a 6.4.19 | 6.4.20 (solo soporte Enterprise) |
| 5.8.x | 5.8.0 a 5.8.28 | 5.8.29 (solo soporte Enterprise) |
| 5.7.x y anteriores | 5.7.26 y anteriores | 5.7.27 (solo soporte Enterprise) |
Spring califica la falla como Crítica con una puntuación CVSS v3.1 de 9.8 (CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H). Spring publicó 7.1.3, 7.0.9 y 7.2.0 en Maven Central el 2026-11-19. Los artefactos 6.5.13, 6.4.20, 5.8.29 y 5.7.27 no estaban en Maven Central cuando se verificó el 2026-11-22, y Spring los reserva al soporte Enterprise.
Compruebe la versión resuelta en la aplicación:
mvn dependency:tree -Dincludes=org.springframework.security:spring-security-web,org.springframework.security:spring-security-core
./gradlew dependencyInsight --dependency spring-security-web --configuration runtimeClasspath
Para una aplicación empaquetada, inspeccione el jar:
unzip -l app.jar | grep 'spring-security-web'
Para una aplicación Spring Boot, imprima la versión gestionada de Spring Security:
./mvnw help:evaluate -Dexpression=spring-security.version -q -DforceStdout
Después busque el punto de enlace en el código fuente:
grep -rn "RequestMatcher" src/main/java
grep -rn "ELRequestMatcher" src/main/java
La comprobación de dependencias imprime la versión. La búsqueda en el código encuentra un campo RequestMatcher. Inspeccione el controlador o el objeto de formulario que vincula ese campo y confirme si los datos de la solicitud pueden establecerlo. Un matcher configurado con una cadena fija en un método @Bean no es la ruta vulnerable.
¿Cómo lo corrijo?
Actualice a una versión corregida de Spring Security. Spring Boot 4.1.3, 4.0.10 y 4.2.0 gestionan Spring Security 7.1.3, 7.0.9 y 7.2.0, así que actualizar el parent o el plugin de Boot es la ruta más corta para una aplicación Boot.
- Cambie el parent de Spring Boot en Maven:
<parent>
  <groupId>org.springframework.boot</groupId>
  <artifactId>spring-boot-starter-parent</artifactId>
  <version>4.1.3</version>
</parent>
- O cambie el plugin de Spring Boot en Gradle:
plugins {
  id 'org.springframework.boot' version '4.1.3'
}
- Para una aplicación que declara Spring Security directamente, suba la dependencia:
<dependency>
  <groupId>org.springframework.security</groupId>
  <artifactId>spring-security-web</artifactId>
  <version>7.1.3</version>
</dependency>
implementation 'org.springframework.security:spring-security-web:7.1.3'
- Reconstruya, vuelva a desplegar y reinicie la aplicación. Un proceso en ejecución conserva las clases antiguas hasta que se reinicia.
Las aplicaciones de las ramas 6.5, 6.4, 5.8 o 5.7 necesitan el parche comercial de su rama. El repositorio público Maven Central no contiene 6.5.13, 6.4.20, 5.8.29 ni 5.7.27. Spring Boot 3.5.16, la última versión 3.5, gestiona Spring Security 6.5.11, así que una aplicación Boot 3.5 no tiene un artefacto corregido público sin pasar a 4.x o contratar soporte.
Si la actualización no puede hacerse ahora, elimine el punto de enlace:
- Encuentre cada propiedad de tipo
RequestMatcherque Spring vincula desde datos de solicitud. - Elimine esa propiedad del objeto enlazable, o hágalo de solo lectura y establézcalo en el código.
- Si el valor debe ser configurable, acepte un nombre fijo y construya el matcher a partir de una constante.
- No intente filtrar cadenas SpEL como solución a largo plazo. El analizador acepta muchas formas equivalentes, y la corrección compatible es el contexto de evaluación restringido.
El aviso no enumera ningún ajuste de configuración que mantenga el matcher utilizable y seguro. La restricción de enlace es una solución alternativa a nivel de aplicación, no un ajuste compatible con el proveedor.
¿Cuál es la causa raíz?
ELRequestMatcher almacenaba una expresión SpEL y la evaluaba en un StandardEvaluationContext, un contexto que concede referencias de tipo, constructores, llamadas a métodos estáticos, referencias a beans y acceso arbitrario a propiedades. El matcher solo necesita hasIpAddress() y hasHeader() en su objeto raíz, pero el contexto no limitaba la evaluación a esos dos métodos.
El código vulnerable está en web/src/main/java/org/springframework/security/web/util/matcher/ELRequestMatcher.java en la etiqueta 7.1.2. El constructor, en las líneas 47 a 50, analiza la cadena:
public ELRequestMatcher(String el) {
    SpelExpressionParser parser = new SpelExpressionParser();
    this.expression = parser.parseExpression(el);
}
matches(), en las líneas 53 a 60, crea el contexto, y createELContext(), en las líneas 66 a 68, lo devuelve:
@Override
public boolean matches(HttpServletRequest request) {
    EvaluationContext context = createELContext(request);
    Boolean result = this.expression.getValue(context, Boolean.class);
    Assert.notNull(result,
            "The expression " + this.expression.getExpressionString() + " returned null. Expected true|false");
    return result;
}

public EvaluationContext createELContext(HttpServletRequest request) {
    return new StandardEvaluationContext(new ELRequestMatcherContext(request));
}
El objeto raíz expone los dos métodos documentados:
class ELRequestMatcherContext {

    private final HttpServletRequest request;

    ELRequestMatcherContext(HttpServletRequest request) {
        this.request = request;
    }

    public boolean hasIpAddress(String ipAddress) {
        return (new IpAddressMatcher(ipAddress).matches(this.request));
    }

    public boolean hasHeader(String headerName, String value) {
        String header = this.request.getHeader(headerName);
        return StringUtils.hasText(header) && header.contains(value);
    }
}
Un StandardEvaluationContext no limita la expresión al objeto raíz. Una expresión como T(java.lang.Math).abs(-1) == 1 resuelve directamente el tipo java.lang.Math, aunque ELRequestMatcherContext no tenga un método abs.
La segunda mitad es el enlace de datos. Spring Security incluye un editor de propiedades para este tipo:
public class RequestMatcherEditor extends PropertyEditorSupport {

    @Override
    public void setAsText(String text) throws IllegalArgumentException {
        setValue(new ELRequestMatcher(text));
    }
}
El enlazador de datos de Spring descubre editores por convención de nombre, así que una propiedad RequestMatcher acepta una cadena y la convierte en ELRequestMatcher. El arnés público comprobó que el enlace también funciona mediante el constructor ELRequestMatcher(String) en un classpath estándar, sin que el editor esté registrado. Ambas rutas convierten texto controlado por el atacante en una expresión.
¿Cómo se explota?
Un atacante envía una expresión SpEL como el valor que la aplicación vincula a una propiedad RequestMatcher. Cuando el matcher se ejecuta, la expresión se evalúa con los privilegios de la aplicación.
- La aplicación expone un parámetro de solicitud, un campo de formulario o una propiedad JSON que se asigna a una propiedad
RequestMatcher. - El atacante proporciona una expresión SpEL en ese campo.
- Spring convierte la cadena en un
ELRequestMatchery la almacena en el objeto. - Una solicitud posterior llega al matcher, y
matches()evalúa la expresión. - Una referencia de tipo
T(...)resuelve una clase, y se ejecuta un método estático o un constructor. - La expresión ejecuta código en el proceso de la aplicación.
El arnés público muestra la primera mitad de esa cadena sin ejecutar un comando:
ELRequestMatcher requestMatcher = new ELRequestMatcher("T(java.lang.Math).abs(-1) == 1");
requestMatcher.matches(new MockHttpServletRequest());
En 7.1.2 la expresión coincide. En 7.1.3 la misma expresión lanza SpelEvaluationException. El arnés usa Math.abs, y su README indica que no contiene ninguna carga de proceso. El aviso describe el impacto como ejecución remota de código. El material público demuestra acceso a tipos, no una cadena de comandos armada.
¿Cómo se desarrolla el ataque?
El texto controlado por el atacante se convierte en un ELRequestMatcher mediante el enlace de datos. El matcher lo evalúa en un contexto que permite acceso a tipos, así que una referencia de tipo SpEL puede ejecutar código con los derechos de la aplicación.
a una propiedad RequestMatcher"] --> B["El enlazador de Spring convierte
la cadena en ELRequestMatcher"] B --> C["El constructor analiza
la expresión SpEL"] C --> D["matches construye un contexto
sin límite de referencia de tipo"] D --> E["T(...) resuelve una clase
y se ejecuta un método estático"] E --> F["El código se ejecuta en
el proceso de la aplicación"]
¿Qué puede hacer un atacante?
Un atacante que controla el valor vinculado puede ejecutar código en el proceso de la aplicación. El aviso califica ese impacto como ejecución remota de código. El arnés público prueba el paso de referencia de tipo y se detiene antes de un comando.
- Ejecutar comandos como el usuario de la aplicación. Los permisos de archivos, las variables de entorno y el acceso de red de la aplicación se convierten en el punto de partida del atacante.
- Leer secretos de la aplicación. Las propiedades de configuración, las credenciales de base de datos y las credenciales de nube son accesibles cuando el proceso puede leerlas.
- Modificar datos de la aplicación. La expresión se ejecuta en el hilo de la solicitud y puede usar el classpath y el estado del proceso.
- Llegar a otros sistemas. La posición de red de la aplicación y sus relaciones de confianza determinan hasta dónde puede llegar el atacante.
Todas las condiciones se enumeran aquí. La aplicación debe usar una versión afectada. Debe vincular una entrada externa a una propiedad RequestMatcher. El atacante debe controlar la cadena vinculada. El matcher debe evaluarse en una solicitud a la que el atacante pueda llegar. No se necesita autenticación cuando el punto de enlace es público. Una aplicación que solo construye matchers a partir de cadenas fijas en el código no está expuesta, incluso con una versión afectada.
¿Por qué funciona la corrección?
La corrección sustituye StandardEvaluationContext por SimpleEvaluationContext, un contexto que desactiva las referencias de tipo, los constructores, las referencias a beans y la invocación arbitraria de métodos. La opción withInstanceMethods() conserva los dos métodos de instancia que documenta el matcher.
-import org.springframework.expression.spel.support.StandardEvaluationContext;
+import org.springframework.expression.spel.support.SimpleEvaluationContext;
@@
-   public EvaluationContext createELContext(HttpServletRequest request) {
-       return new StandardEvaluationContext(new ELRequestMatcherContext(request));
-   }
+   public EvaluationContext createELContext(HttpServletRequest request) {
+       return SimpleEvaluationContext.forReadOnlyDataBinding()
+           .withInstanceMethods()
+           .withRootObject(new ELRequestMatcherContext(request))
+           .build();
+   }
SimpleEvaluationContext.forReadOnlyDataBinding() permite leer propiedades pero no escribir. withInstanceMethods() permite llamadas sobre el objeto raíz, que es lo que necesitan hasIpAddress('10.0.0.0/8') y hasHeader('User-Agent', 'curl'). El contexto ya no resuelve T(java.lang.System) ni llama a getClass() sobre el resultado de hasIpAddress(). El commit de la corrección añade pruebas de regresión para ambos casos.
La corrección es completa para la ruta ELRequestMatcher. Una subclase que sobrescriba createELContext y devuelva su propio StandardEvaluationContext mantendría el comportamiento antiguo, así que revise esas sobrescrituras durante la actualización.
¿Cómo compruebo si estuve comprometido?
No se publican indicadores de compromiso para esta CVE. La expresión se ejecuta en memoria y puede no dejar ningún rastro en la aplicación, así que la ausencia de una alerta no prueba que no hubo un intento.
Empiece por los registros de solicitudes. Las expresiones de los matchers en producción llaman a hasIpAddress o hasHeader. Un parámetro de solicitud que contenga T( o su forma codificada %54%28 merece una investigación:
grep -Ei 'T\(|%54%28' /var/log/nginx/access.log /var/log/apache2/access.log 2>/dev/null
Busque SpelEvaluationException en el registro de la aplicación alrededor de solicitudes inusuales. Una expresión que falla puede lanzar una excepción antes de ejecutarse:
grep -i "SpelEvaluationException" /var/log/spring-app.log
Busque procesos hijos iniciados por el proceso Java y conexiones salientes que no coincidan con la salida normal de la aplicación:
ps -eo pid,ppid,user,args | grep -E '[j]ava|[b]ash|[c]url|[w]get'
Un T( encontrado en un registro de solicitudes es una pista, no una prueba de explotación. Una expresión fallida puede no dejar rastro. Si la aplicación sobrescribe createELContext, revise ese código por separado.
Cronología
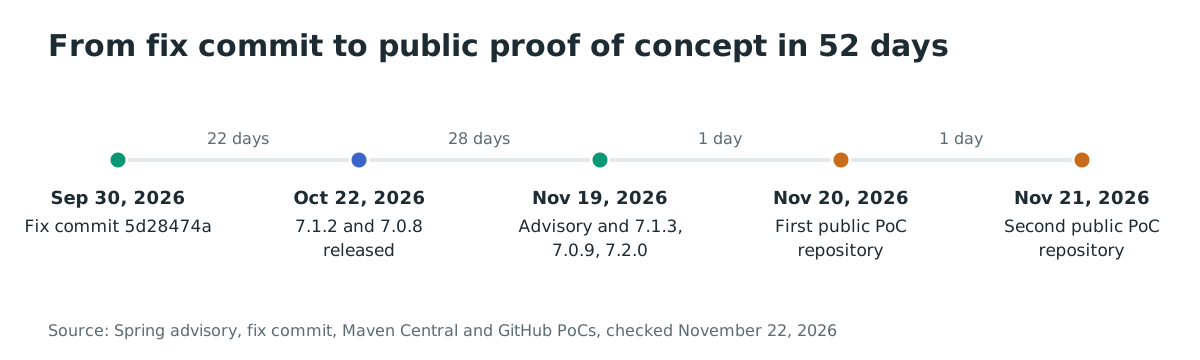
- 2026-09-30: se escribió el commit de corrección
5d28474a5cefen el repositorio de Spring Security. - 2026-10-22: se publicaron Spring Security 7.1.2 y 7.0.8, los últimos artefactos de código abierto vulnerables.
- 2026-11-19: Spring publicó el aviso y las versiones 7.1.3, 7.0.9 y 7.2.0 en Maven Central.
- 2026-11-20: apareció el primer repositorio público de prueba de concepto.
- 2026-11-21: apareció el segundo repositorio público de prueba de concepto a las 21:26 UTC.
Preguntas frecuentes
¿Todas las aplicaciones Spring Security deben corregirse?
No. La biblioteca por sí sola no es alcanzable de forma remota. Una aplicación está expuesta solo cuando vincula una entrada externa a una propiedad RequestMatcher y evalúa ese matcher. Las aplicaciones que construyen sus matchers a partir de cadenas fijas en el código también deben actualizar, pero no tienen la misma exposición.
¿Existe un exploit público?
Hay dos repositorios públicos de prueba de concepto. El más sustancial es un arnés diferencial que muestra que T(java.lang.Math) se resuelve en 7.1.2 y lanza una excepción en 7.1.3. No contiene ninguna carga de proceso y no demuestra ejecución de comandos.
¿Se explota CVE-2026-59273 en entornos reales?
No se conoce explotación en entornos reales al 2026-11-22, y la CVE no está en el catálogo KEV de CISA. El material público es un arnés de laboratorio, no un informe de ataque.
¿Qué versión de Spring Boot corrige la falla?
Spring Boot 4.1.3 gestiona Spring Security 7.1.3, Spring Boot 4.0.10 gestiona 7.0.9, y Spring Boot 4.2.0 gestiona 7.2.0. Spring Boot 3.5.16 todavía gestiona 6.5.11, y la corrección 6.5.13 es solo para soporte Enterprise.
¿Puedo seguir usando ELRequestMatcher?
Sí, en una versión corregida, cuando la expresión proviene de código de confianza. La corrección mantiene hasIpAddress y hasHeader. No acepte la expresión desde datos de solicitud.
¿DelegatingAuthenticationEntryPoint me hace vulnerable?
No por sí solo. Su mapa de matchers suele construirse en configuración a partir de cadenas fijas. La ruta vulnerable es una propiedad RequestMatcher que el enlazador de datos de Spring rellena desde una entrada de solicitud.
Referencias
- Aviso de seguridad de Spring Security para CVE-2026-59273, publicado el 2026-11-19 (verificado el 22 de noviembre de 2026): https://spring.io/security/cve-2026-59273
- Commit de corrección 5d28474a5cef, "Fix ELRequestMatcher to use restricted SpEL evaluation context", escrito el 2026-09-30 (verificado el 22 de noviembre de 2026): https://github.com/spring-projects/spring-security/commit/5d28474a5cefab43d41b0da8c487ce40df957855
ELRequestMatchervulnerable en la etiqueta 7.1.2 (verificado el 22 de noviembre de 2026): https://github.com/spring-projects/spring-security/blob/7.1.2/web/src/main/java/org/springframework/security/web/util/matcher/ELRequestMatcher.javaELRequestMatchercorregido en la etiqueta 7.1.3 (verificado el 22 de noviembre de 2026): https://github.com/spring-projects/spring-security/blob/7.1.3/web/src/main/java/org/springframework/security/web/util/matcher/ELRequestMatcher.javaRequestMatcherEditoren la etiqueta 7.1.2 (verificado el 22 de noviembre de 2026): https://github.com/spring-projects/spring-security/blob/7.1.2/web/src/main/java/org/springframework/security/web/util/matcher/RequestMatcherEditor.java- Versión Spring Security 7.1.3, publicada el 2026-11-20 (verificada el 22 de noviembre de 2026): https://github.com/spring-projects/spring-security/releases/tag/7.1.3
- Versión Spring Security 7.0.9, publicada el 2026-11-20 (verificada el 22 de noviembre de 2026): https://github.com/spring-projects/spring-security/releases/tag/7.0.9
- Versión Spring Security 7.2.0, publicada el 2026-11-20 (verificada el 22 de noviembre de 2026): https://github.com/spring-projects/spring-security/releases/tag/7.2.0
- Versión Spring Boot 4.1.3, publicada el 2026-11-19 (verificada el 22 de noviembre de 2026): https://github.com/spring-projects/spring-boot/releases/tag/v4.1.3
- Versión Spring Boot 4.0.10, publicada el 2026-11-19 (verificada el 22 de noviembre de 2026): https://github.com/spring-projects/spring-boot/releases/tag/v4.0.10
- Versión Spring Boot 4.2.0, publicada el 2026-11-19 (verificada el 22 de noviembre de 2026): https://github.com/spring-projects/spring-boot/releases/tag/v4.2.0
- Versión Spring Boot 3.5.16, publicada el 2026-06-25 (verificada el 22 de noviembre de 2026): https://github.com/spring-projects/spring-boot/releases/tag/v3.5.16
- Gestión de dependencias de Spring Boot 3.5.16, que fija Spring Security 6.5.11 (verificada el 22 de noviembre de 2026): https://repo1.maven.org/maven2/org/springframework/boot/spring-boot-dependencies/3.5.16/spring-boot-dependencies-3.5.16.pom
- Artefacto Spring Security 7.1.3 en Maven Central (verificado el 22 de noviembre de 2026): https://repo1.maven.org/maven2/org/springframework/security/spring-security-core/7.1.3/
- Arnés público de Abraxas Labs, creado el 2026-11-21 (verificado el 22 de noviembre de 2026): https://github.com/abraxas/cve-2026-59273-spring-security-elmatcher
- Repositorio público de prueba de concepto de afernandesvigo, creado el 2026-11-20 (verificado el 22 de noviembre de 2026): https://github.com/afernandesvigo/PoC-CVE-2026-59273
- CWE-94, Improper Control of Generation of Code (verificado el 22 de noviembre de 2026): https://cwe.mitre.org/data/definitions/94.html
- CWE-95, Improper Neutralization of Directives in Dynamically Evaluated Code (verificado el 22 de noviembre de 2026): https://cwe.mitre.org/data/definitions/95.html
- CWE-470, Use of Externally-Controlled Input to Select Classes or Code (verificado el 22 de noviembre de 2026): https://cwe.mitre.org/data/definitions/470.html
- Catálogo Known Exploited Vulnerabilities de CISA, consultado para CVE-2026-59273 el 2026-11-22: https://www.cisa.gov/known-exploited-vulnerabilities-catalog