Spring Security の SpEL インジェクション RCE、7.1.3 で修正 (CVE-2026-59273)
Spring Security の ELRequestMatcher は型参照を許す SpEL を評価し、外部入力が RequestMatcher プロパティに束縛されると RCE につながります。7.1.3 と 7.0.9 で修正されました。
要点
- Spring Security の
ELRequestMatcherは、型参照と静的メソッド呼び出しを許可するコンテキストで SpEL 式を評価します。アプリケーションが外部入力をRequestMatcherプロパティに束縛すると、その文字列が式になります。 - Spring Security 7.1.0 から 7.1.2、7.0.0 から 7.0.8、および 6.5、6.4、5.8、5.7 系が影響を受けます。ライブラリ単体では到達できず、アプリケーションが外部入力を
RequestMatcherに束縛する必要があります。 - Spring はこの脆弱性を Critical、CVSS v3.1 9.8 と評価しています。2026-11-20 と 2026-11-21 に公開された 2 つの概念実証リポジトリは型参照を示しますが、コマンド実行は示していません。2026-11-22 時点で野生での悪用は知られておらず、CISA KEV にも登録されていません。
- Spring Security 7.1.3、7.0.9、7.2.0、または Spring Boot 4.1.3、4.0.10、4.2.0 に更新してください。6.5、6.4、5.8、5.7 の修正は Enterprise サポート限定です。更新できない場合は、外部入力から
RequestMatcherプロパティへの束縛をすべて削除してください。
影響を受けますか?
アプリケーションが影響を受けるには、次の条件がすべて成立する必要があります。
- 影響を受ける Spring Security を使用している: 7.1.0 から 7.1.2、7.0.0 から 7.0.8、6.5.0 から 6.5.12、6.4.0 から 6.4.19、5.8.0 から 5.8.28、または 5.7.26 以前。
- コントローラ、フォームオブジェクト、その他の Bean が、リクエスト値を
RequestMatcher型のプロパティに束縛している。これにより Spring のデータバインダが攻撃者制御の文字列からELRequestMatcherを作成する。 - その matcher が、攻撃者が到達できるリクエストで評価される。
- 束縛された文字列が、文書化された
hasIpAddressとhasHeaderの操作に限定されていない。
このクラスは DelegatingAuthenticationEntryPoint のマップなど、設定で直接使われることもあります。コード内の固定文字列から作られた matcher は攻撃者に制御されません。露出はデータバインディングによるもので、クラス単体によるものではありません。
| 系 | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
| 7.2.x | なし | 7.2.0 (OSS) |
| 7.1.x | 7.1.0 から 7.1.2 | 7.1.3 (OSS) |
| 7.0.x | 7.0.0 から 7.0.8 | 7.0.9 (OSS) |
| 6.5.x | 6.5.0 から 6.5.12 | 6.5.13 (Enterprise サポート限定) |
| 6.4.x | 6.4.0 から 6.4.19 | 6.4.20 (Enterprise サポート限定) |
| 5.8.x | 5.8.0 から 5.8.28 | 5.8.29 (Enterprise サポート限定) |
| 5.7.x 以前 | 5.7.26 以前 | 5.7.27 (Enterprise サポート限定) |
Spring はこの脆弱性を Critical、CVSS v3.1 9.8 (CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H) と評価しています。Spring は 2026-11-19 に 7.1.3、7.0.9、7.2.0 を Maven Central に公開しました。6.5.13、6.4.20、5.8.29、5.7.27 の成果物は 2026-11-22 の確認時点で Maven Central になく、Spring はこれらを Enterprise サポート限定としています。
アプリケーションで解決されるバージョンを確認します。
mvn dependency:tree -Dincludes=org.springframework.security:spring-security-web,org.springframework.security:spring-security-core
./gradlew dependencyInsight --dependency spring-security-web --configuration runtimeClasspath
パッケージ済みのアプリケーションでは jar を確認します。
unzip -l app.jar | grep 'spring-security-web'
Spring Boot アプリケーションでは、管理されている Spring Security のバージョンを出力します。
./mvnw help:evaluate -Dexpression=spring-security.version -q -DforceStdout
次に、ソースコード内の束縛箇所を探します。
grep -rn "RequestMatcher" src/main/java
grep -rn "ELRequestMatcher" src/main/java
依存関係の確認でバージョンが分かります。ソース検索で RequestMatcher フィールドが見つかります。そのフィールドを束縛するコントローラまたはフォームオブジェクトを調べ、リクエストデータで設定できるか確認してください。@Bean メソッド内の固定文字列で設定された matcher は脆弱な経路ではありません。
修正方法
修正済みの Spring Security に更新してください。Spring Boot 4.1.3、4.0.10、4.2.0 はそれぞれ Spring Security 7.1.3、7.0.9、7.2.0 を管理するため、Boot アプリケーションでは親またはプラグインの更新が最短経路です。
- Maven の Spring Boot 親を変更します。
<parent>
  <groupId>org.springframework.boot</groupId>
  <artifactId>spring-boot-starter-parent</artifactId>
  <version>4.1.3</version>
</parent>
- または Gradle の Spring Boot プラグインを変更します。
plugins {
  id 'org.springframework.boot' version '4.1.3'
}
- Spring Security を直接宣言しているアプリケーションでは、依存関係を上げます。
<dependency>
  <groupId>org.springframework.security</groupId>
  <artifactId>spring-security-web</artifactId>
  <version>7.1.3</version>
</dependency>
implementation 'org.springframework.security:spring-security-web:7.1.3'
- 再ビルド、再デプロイ、再起動を行います。実行中のプロセスは再起動するまで古いクラスを保持します。
6.5、6.4、5.8、5.7 系のアプリケーションには、その系の商用パッチが必要です。公開 Maven Central には 6.5.13、6.4.20、5.8.29、5.7.27 がありません。最新の 3.5 リリースである Spring Boot 3.5.16 は Spring Security 6.5.11 を管理するため、Boot 3.5 アプリケーションには 4.x への更新またはサポート契約なしで公開された修正成果物がありません。
今すぐ更新できない場合は、束縛箇所を削除します。
- Spring がリクエストデータから束縛する
RequestMatcher型のプロパティをすべて見つけます。 - そのプロパティを束縛対象のオブジェクトから削除するか、読み取り専用にしてコード内で設定します。
- 値を設定可能にする必要がある場合は、固定の名前を受け取り、定数から matcher を構築します。
- SpEL 文字列のフィルタを長期的な修正として使わないでください。パーサは多くの等価な形式を受け入れるため、サポートされる修正は制限された評価コンテキストです。
勧告には、matcher を使い続けながら安全に保つ設定スイッチはありません。束縛の制限はアプリケーション側の回避策であり、ベンダーがサポートする設定ではありません。
根本原因は何ですか?
ELRequestMatcher は SpEL 式を保存し、型参照、コンストラクタ、静的メソッド呼び出し、Bean 参照、任意のプロパティアクセスを許可する StandardEvaluationContext で評価していました。matcher が必要とするのはルートオブジェクトの hasIpAddress() と hasHeader() だけですが、コンテキストは評価をその 2 つのメソッドに限定していませんでした。
脆弱なコードはタグ 7.1.2 の web/src/main/java/org/springframework/security/web/util/matcher/ELRequestMatcher.java にあります。47 から 50 行目のコンストラクタが文字列を解析します。
public ELRequestMatcher(String el) {
    SpelExpressionParser parser = new SpelExpressionParser();
    this.expression = parser.parseExpression(el);
}
53 から 60 行目の matches() がコンテキストを作成し、66 から 68 行目の createELContext() がそれを返します。
@Override
public boolean matches(HttpServletRequest request) {
    EvaluationContext context = createELContext(request);
    Boolean result = this.expression.getValue(context, Boolean.class);
    Assert.notNull(result,
            "The expression " + this.expression.getExpressionString() + " returned null. Expected true|false");
    return result;
}

public EvaluationContext createELContext(HttpServletRequest request) {
    return new StandardEvaluationContext(new ELRequestMatcherContext(request));
}
ルートオブジェクトは文書化された 2 つのメソッドを公開します。
class ELRequestMatcherContext {

    private final HttpServletRequest request;

    ELRequestMatcherContext(HttpServletRequest request) {
        this.request = request;
    }

    public boolean hasIpAddress(String ipAddress) {
        return (new IpAddressMatcher(ipAddress).matches(this.request));
    }

    public boolean hasHeader(String headerName, String value) {
        String header = this.request.getHeader(headerName);
        return StringUtils.hasText(header) && header.contains(value);
    }
}
StandardEvaluationContext は式をルートオブジェクトに限定しません。T(java.lang.Math).abs(-1) == 1 のような式は、ELRequestMatcherContext に abs メソッドがなくても java.lang.Math 型を直接解決します。
後半はデータバインディングです。Spring Security はこの型のプロパティエディタを提供します。
public class RequestMatcherEditor extends PropertyEditorSupport {

    @Override
    public void setAsText(String text) throws IllegalArgumentException {
        setValue(new ELRequestMatcher(text));
    }
}
Spring のデータバインダは命名規則でエディタを検出するため、RequestMatcher プロパティは文字列を受け取り、ELRequestMatcher に変換します。公開ハーネスは、エディタが登録されていなくても、標準クラスパスでは ELRequestMatcher(String) コンストラクタ経由でも束縛が成功することを確認しました。どちらの経路でも、攻撃者制御の文字列が式になります。
どのように悪用されますか?
攻撃者は、アプリケーションが RequestMatcher プロパティに束縛する値として SpEL 式を送信します。matcher が実行されると、式はアプリケーションの権限で評価されます。
- アプリケーションが、
RequestMatcherプロパティにマッピングされるリクエストパラメータ、フォームフィールド、または JSON プロパティを公開します。 - 攻撃者がそのフィールドに SpEL 式を送信します。
- Spring が文字列を
ELRequestMatcherに変換し、オブジェクトに保存します。 - 後続のリクエストが matcher に到達し、
matches()が式を評価します。 T(...)型参照がクラスを解決し、静的メソッドまたはコンストラクタが実行されます。- 式がアプリケーションのプロセス内でコードを実行します。
公開ハーネスは、コマンドを実行せずにこの連鎖の前半を示します。
ELRequestMatcher requestMatcher = new ELRequestMatcher("T(java.lang.Math).abs(-1) == 1");
requestMatcher.matches(new MockHttpServletRequest());
7.1.2 では式が一致します。7.1.3 では同じ式が SpelEvaluationException を投げます。ハーネスは Math.abs を使い、README にはプロセス用のペイロードが含まれないと書かれています。勧告は影響をリモートコード実行と説明しています。公開資料が示すのは型参照であり、武器化されたコマンド連鎖ではありません。
攻撃の流れは?
攻撃者制御の文字列がデータバインディングによって ELRequestMatcher になり、matcher が型参照を許可するコンテキストでそれを評価するため、SpEL の型参照がアプリケーションの権限でコードを実行できます。
RequestMatcher プロパティに到達"] --> B["Spring のデータバインダが
文字列を ELRequestMatcher に変換"] B --> C["コンストラクタが
SpEL 式を解析"] C --> D["matches が型参照を
制限しないコンテキストを構築"] D --> E["T(...) がクラスを解決し
静的メソッドが実行"] E --> F["アプリケーションの
プロセスでコードが実行"]
攻撃者に何ができますか?
束縛された値を制御する攻撃者は、アプリケーションのプロセス内でコードを実行できます。勧告はこの影響をリモートコード実行と評価しています。公開ハーネスは型参照の段階を証明し、コマンドの手前で止まります。
- アプリケーションのユーザーとしてコマンドを実行する。 アプリケーションのファイル権限、環境変数、ネットワークアクセスが攻撃者の出発点になります。
- アプリケーションの秘密を読む。 プロセスが読める設定プロパティ、データベース認証情報、クラウド認証情報に到達できます。
- アプリケーションのデータを変更する。 式はリクエストスレッド内で実行され、アプリケーションのクラスパスとプロセス状態を利用できます。
- 他のシステムに到達する。 アプリケーションのネットワーク位置と信頼関係が、攻撃者の到達範囲を決めます。
条件はすべてここに列挙します。アプリケーションが影響を受けるリリースを使っていること。外部入力を RequestMatcher プロパティに束縛していること。攻撃者が束縛された文字列を制御できること。matcher が攻撃者の到達できるリクエストで評価されること。束縛エンドポイントが公開されていれば認証は不要です。コード内の固定文字列だけから matcher を構築するアプリケーションは、影響を受けるリリースでも露出しません。
修正が機能する理由
修正は StandardEvaluationContext を SimpleEvaluationContext に置き換えます。このコンテキストは型参照、コンストラクタ、Bean 参照、任意のメソッド呼び出しを無効にします。withInstanceMethods() オプションは、matcher が文書化している 2 つのインスタンスメソッドを維持します。
-import org.springframework.expression.spel.support.StandardEvaluationContext;
+import org.springframework.expression.spel.support.SimpleEvaluationContext;
@@
-   public EvaluationContext createELContext(HttpServletRequest request) {
-       return new StandardEvaluationContext(new ELRequestMatcherContext(request));
-   }
+   public EvaluationContext createELContext(HttpServletRequest request) {
+       return SimpleEvaluationContext.forReadOnlyDataBinding()
+           .withInstanceMethods()
+           .withRootObject(new ELRequestMatcherContext(request))
+           .build();
+   }
SimpleEvaluationContext.forReadOnlyDataBinding() はプロパティの読み取りを許可し、書き込みは許可しません。withInstanceMethods() はルートオブジェクトの呼び出しを許可し、hasIpAddress('10.0.0.0/8') と hasHeader('User-Agent', 'curl') に必要です。コンテキストは T(java.lang.System) を解決せず、hasIpAddress() の結果に対して getClass() も呼びません。修正コミットは両方のケースの回帰テストを追加しています。
修正は ELRequestMatcher の経路に対して完全です。createELContext をオーバーライドして独自の StandardEvaluationContext を返すサブクラスは古い動作を維持するため、更新時にそのようなオーバーライドを確認してください。
侵害されたかどうかを確認するには?
この CVE の侵害指標は公開されていません。式はメモリ内で実行され、アプリケーションのログを残さないことがあるため、アラートがないことは試行がなかった証明になりません。
まずリクエストログを確認します。通常のデプロイの matcher 式は hasIpAddress または hasHeader を呼びます。リクエストパラメータに T( またはエンコード形式の %54%28 が含まれる場合は調査する価値があります。
grep -Ei 'T\(|%54%28' /var/log/nginx/access.log /var/log/apache2/access.log 2>/dev/null
不審なリクエストの前後で、アプリケーションログの SpelEvaluationException を確認します。失敗した式は実行前に例外を投げることがあります。
grep -i "SpelEvaluationException" /var/log/spring-app.log
Java プロセスが起動した子プロセスと、アプリケーションの通常の外向き通信と一致しない接続を確認します。
ps -eo pid,ppid,user,args | grep -E '[j]ava|[b]ash|[c]url|[w]get'
リクエストログの T( は手がかりであり、悪用の証明ではありません。失敗した式は痕跡を残さないことがあります。アプリケーションが createELContext をオーバーライドしている場合は、そのコードを別途確認してください。
年表
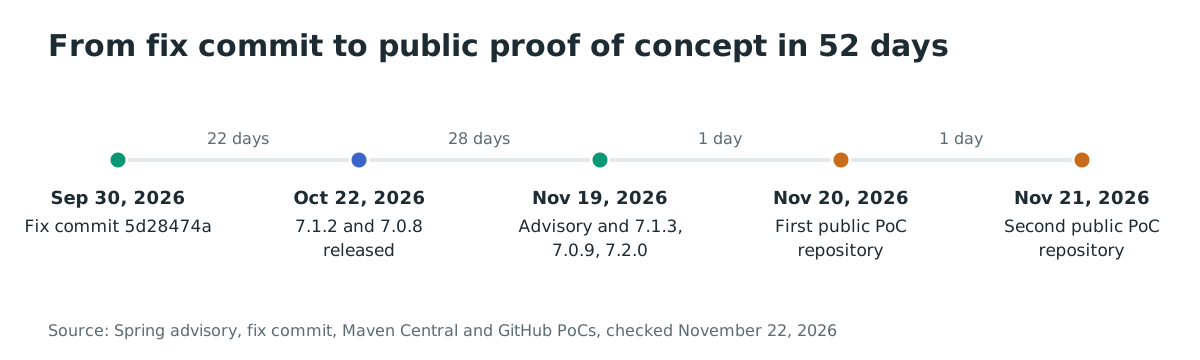
- 2026-09-30: Spring Security リポジトリで修正コミット
5d28474a5cefが作成されました。 - 2026-10-22: 最後の脆弱なオープンソース成果物である Spring Security 7.1.2 と 7.0.8 がリリースされました。
- 2026-11-19: Spring が勧告を公開し、7.1.3、7.0.9、7.2.0 を Maven Central にリリースしました。
- 2026-11-20: 最初の公開概念実証リポジトリが現れました。
- 2026-11-21: 2 番目の公開概念実証リポジトリが 21:26 UTC に現れました。
よくある質問
すべての Spring Security アプリケーションに修正が必要ですか?
いいえ。ライブラリ単体ではリモートから到達できません。アプリケーションが外部入力を RequestMatcher プロパティに束縛し、その matcher を評価する場合だけ露出します。コード内の固定文字列から matcher を構築するアプリケーションも更新すべきですが、同じ露出はありません。
公開エクスプロイトはありますか?
2 つの公開概念実証リポジトリがあります。実質的なものは、T(java.lang.Math) が 7.1.2 で解決され、7.1.3 で例外を投げることを示す差分ハーネスです。プロセス用のペイロードは含まれず、コマンド実行を示していません。
CVE-2026-59273 は野生で悪用されていますか?
2026-11-22 時点で野生での悪用は知られておらず、CVE は CISA KEV に登録されていません。公開資料は実験用ハーネスであり、攻撃報告ではありません。
どの Spring Boot バージョンで修正されますか?
Spring Boot 4.1.3 は Spring Security 7.1.3 を、Spring Boot 4.0.10 は 7.0.9 を、Spring Boot 4.2.0 は 7.2.0 を管理します。Spring Boot 3.5.16 はまだ 6.5.11 を管理しており、6.5.13 の修正は Enterprise サポート限定です。
ELRequestMatcher を使い続けられますか?
はい。修正済みリリースで、式が信頼できるコード由来であれば使えます。修正は hasIpAddress と hasHeader を維持します。リクエストデータから式を受け取らないでください。
DelegatingAuthenticationEntryPoint は脆弱にしますか?
それ自体では脆弱にしません。matcher のマップは通常、設定内の固定文字列から構築されます。脆弱な経路は、Spring のデータバインダがリクエスト入力から埋める RequestMatcher プロパティです。
参考資料
- CVE-2026-59273 の Spring Security セキュリティ勧告、2026-11-19 公開 (2026 年 11 月 22 日確認): https://spring.io/security/cve-2026-59273
- 修正コミット 5d28474a5cef、「Fix ELRequestMatcher to use restricted SpEL evaluation context」、2026-09-30 作成 (2026 年 11 月 22 日確認): https://github.com/spring-projects/spring-security/commit/5d28474a5cefab43d41b0da8c487ce40df957855
- タグ 7.1.2 の脆弱な
ELRequestMatcher(2026 年 11 月 22 日確認): https://github.com/spring-projects/spring-security/blob/7.1.2/web/src/main/java/org/springframework/security/web/util/matcher/ELRequestMatcher.java - タグ 7.1.3 の修正済み
ELRequestMatcher(2026 年 11 月 22 日確認): https://github.com/spring-projects/spring-security/blob/7.1.3/web/src/main/java/org/springframework/security/web/util/matcher/ELRequestMatcher.java - タグ 7.1.2 の
RequestMatcherEditor(2026 年 11 月 22 日確認): https://github.com/spring-projects/spring-security/blob/7.1.2/web/src/main/java/org/springframework/security/web/util/matcher/RequestMatcherEditor.java - Spring Security 7.1.3 リリース、2026-11-20 公開 (2026 年 11 月 22 日確認): https://github.com/spring-projects/spring-security/releases/tag/7.1.3
- Spring Security 7.0.9 リリース、2026-11-20 公開 (2026 年 11 月 22 日確認): https://github.com/spring-projects/spring-security/releases/tag/7.0.9
- Spring Security 7.2.0 リリース、2026-11-20 公開 (2026 年 11 月 22 日確認): https://github.com/spring-projects/spring-security/releases/tag/7.2.0
- Spring Boot 4.1.3 リリース、2026-11-19 公開 (2026 年 11 月 22 日確認): https://github.com/spring-projects/spring-boot/releases/tag/v4.1.3
- Spring Boot 4.0.10 リリース、2026-11-19 公開 (2026 年 11 月 22 日確認): https://github.com/spring-projects/spring-boot/releases/tag/v4.0.10
- Spring Boot 4.2.0 リリース、2026-11-19 公開 (2026 年 11 月 22 日確認): https://github.com/spring-projects/spring-boot/releases/tag/v4.2.0
- Spring Boot 3.5.16 リリース、2026-06-25 公開 (2026 年 11 月 22 日確認): https://github.com/spring-projects/spring-boot/releases/tag/v3.5.16
- Spring Boot 3.5.16 の依存関係管理、Spring Security 6.5.11 を固定 (2026 年 11 月 22 日確認): https://repo1.maven.org/maven2/org/springframework/boot/spring-boot-dependencies/3.5.16/spring-boot-dependencies-3.5.16.pom
- Maven Central の Spring Security 7.1.3 成果物 (2026 年 11 月 22 日確認): https://repo1.maven.org/maven2/org/springframework/security/spring-security-core/7.1.3/
- Abraxas Labs の公開ハーネス、2026-11-21 作成 (2026 年 11 月 22 日確認): https://github.com/abraxas/cve-2026-59273-spring-security-elmatcher
- afernandesvigo の公開概念実証リポジトリ、2026-11-20 作成 (2026 年 11 月 22 日確認): https://github.com/afernandesvigo/PoC-CVE-2026-59273
- CWE-94, Improper Control of Generation of Code (2026 年 11 月 22 日確認): https://cwe.mitre.org/data/definitions/94.html
- CWE-95, Improper Neutralization of Directives in Dynamically Evaluated Code (2026 年 11 月 22 日確認): https://cwe.mitre.org/data/definitions/95.html
- CWE-470, Use of Externally-Controlled Input to Select Classes or Code (2026 年 11 月 22 日確認): https://cwe.mitre.org/data/definitions/470.html
- CISA Known Exploited Vulnerabilities カタログ、2026-11-22 に CVE-2026-59273 を確認: https://www.cisa.gov/known-exploited-vulnerabilities-catalog