Omisión del auth-proxy SFTP de Rclone mediante una clave pública (CVE-2026-134352)
La caché del auth-proxy de rclone serve sftp ignoraba el tipo de credencial: una clave pública conocida podía iniciar sesión como su dueño; corregido en 1.76.0.
Resumen
- La caché de
serve sftp --auth-proxyde rclone indexaba el backend por usuario, credencial e IP del cliente, pero no por el tipo de credencial. Una clave pública reenviada como contraseña alcanzaba la misma entrada. - rclone 1.51.0 a 1.75.2 con
serve sftpy--auth-proxyestá afectado. Un atacante que conoce la clave pública base64 de un usuario puede sembrar la caché con una oferta de clave sin firma y después iniciar sesión como ese usuario. - VulnCheck publicó CVE-2026-134352 el 2026-11-21, con CVSS v4.0 9.2 Crítico y v3.1 8.1 Alto; el aviso de rclone la califica como Alta 8.1. No se conoce explotación y no está en KEV a fecha de 2026-11-22.
- Actualice a rclone 1.76.0 o posterior. Si la actualización debe esperar, deje de usar
--auth-proxyenserve sftp, porque la devolución de llamada de contraseña no se puede desactivar mientras el proxy esté activo.
¿Estoy afectado?
Todas estas condiciones deben cumplirse para que un despliegue esté expuesto:
- Ejecuta
rclone serve sftpcon--auth-proxy <program>. - El binario de rclone es 1.51.0 a 1.75.2. La versión 1.76.0 corrige el fallo.
- Un atacante conoce la codificación base64 de una clave pública SSH que el proxy de autenticación acepta. Las claves públicas no son secretos y a menudo están publicadas o son legibles.
- El atacante puede alcanzar el servicio. Siembra la entrada en caché con una oferta de clave pública sin firma y después usa el método de contraseña con el mismo nombre de usuario desde la misma dirección IP del cliente antes de que caduque. El tiempo de vida predeterminado es de 300 segundos de inactividad, renovado en cada acceso. No hace falta que el propietario de la clave inicie sesión.
La política del proxy no elimina la exposición. PasswordCallback llama al proxy en cada intento de contraseña siempre que haya un proxy configurado, así que un despliegue cuyo proxy acepta claves públicas y rechaza todas las contraseñas sigue teniendo un camino de contraseña accesible. En un socket Unix, ipFromAddr devuelve una cadena vacía para cada cliente, así que la condición de la misma IP deja de ser un obstáculo. Como el atacante crea la entrada con la oferta sin firma, la ventana de 300 segundos empieza en su conexión.
| Línea de versión | Versiones afectadas | Versión corregida |
|---|---|---|
rclone 1.x con serve sftp --auth-proxy |
1.51.0 a 1.75.2 | 1.76.0 |
rclone 1.x sin --auth-proxy |
Ninguna | No aplica |
La ficha CVE evalúa el fallo como CVSS v4.0 9.2 Crítico (CVSS:4.0/AV:N/AC:H/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N) y CVSS v3.1 8.1 Alto (CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H). El aviso del proveedor lo califica como CVSS v3.1 8.1 Alto.
Solo serve sftp está afectado. Los comandos serve ftp, serve http y serve webdav pasan false para el indicador de clave pública, y serve s3 usa una ruta separada por clave de acceso. Un host que solo usa rclone para copiar, sincronizar o montar nunca llega a este código.
Compruebe el binario en ejecución y la definición del servicio:
rclone version
ps -eo pid,args | grep '[r]clone serve sftp'
grep -rn -- '--auth-proxy' /etc/systemd/system /lib/systemd/system 2>/dev/null
Para un contenedor, compruebe el proceso dentro del contenedor en ejecución, no una imagen recién descargada:
docker exec <container> rclone version
docker inspect <container> --format '{{json .Config.Cmd}} {{json .Config.Entrypoint}}'
¿Cómo lo corrijo?
Actualice a rclone 1.76.0 o posterior y reinicie cada proceso serve sftp. La corrección está en la caché del proxy y en las devoluciones de llamada de autenticación SFTP, así que hace falta un reinicio aunque el binario se sustituya en el mismo sitio.
- Actualice el binario con el método con el que lo desplegó.
rclone selfupdateinstala la versión estable actual, que es 1.76.0:
rclone selfupdate
rclone version
- Para la imagen de contenedor oficial, descargue 1.76.0 y recree el contenedor. Un contenedor en ejecución conserva el binario antiguo hasta que se sustituye:
docker pull rclone/rclone:1.76.0
docker stop rclone
docker rm rclone
docker run -d --name rclone -v /srv/rclone:/config/rclone rclone/rclone:1.76.0 serve sftp --auth-proxy /path/to/proxy
- Para una compilación en Go, mueva el módulo a la etiqueta corregida y recompile:
go install github.com/rclone/rclone@v1.76.0
- Para paquetes de distribución, confirme que la versión del paquete es 1.76.0 o posterior. Una distribución que todavía entrega 1.75.2 deja el despliegue expuesto incluso después de una actualización normal de paquetes.
Si la actualización no puede hacerse ahora, quite --auth-proxy de serve sftp y sirva un conjunto fijo de usuarios con --user y --pass o --authorized-keys. Eso elimina por completo la caché vulnerable del proxy. Restringir el servicio a una red de administración reduce la superficie de ataque pero no corrige la lógica de la caché, porque un atacante que puede alcanzar el servicio sigue necesitando que se cumpla la condición de la misma IP. No hay ningún ajuste que desactive la autenticación por contraseña mientras se usa --auth-proxy.
¿Cuál es la causa raíz?
La clave de caché del auth-proxy no incluía el tipo de credencial. Una clave pública y la misma clave pública enviada como contraseña producían la misma clave, así que la segunda petición recibía el backend en caché de la primera sin que se consultara al proxy.
Proxy.Call es el único punto de entrada de la autenticación de serve sftp. Calcula una clave de caché, la busca en p.vfsCache y solo llama al programa proxy cuando no hay entrada. La función de clave vulnerable está en cmd/serve/proxy/proxy.go en v1.75.2:
func generateCacheKey(user, auth, clientIP string) string {
    mac := hmac.New(sha256.New, cacheKeyHMACKey)
    mac.Write([]byte(auth))
    // Separate the two so ("ab", "c") can't collide with ("a", "bc")
    mac.Write([]byte{0})
    mac.Write([]byte(clientIP))
    return user + "-" + hex.EncodeToString(mac.Sum(nil)[:8])
}
La clave cubre el nombre de usuario fuera del hash, y la credencial y la dirección IP del cliente dentro. El tipo de credencial, que el llamador conoce como isPublicKey, no forma parte de la entrada. Proxy.Call solo lee ese indicador cuando no hay entrada, para decirle al programa proxy qué método usó el cliente:
func (p *Proxy) Call(user, auth string, isPublicKey bool, remoteAddr string) (VFS *vfs.VFS, vfsKey string, err error) {
    clientIP := ipFromAddr(remoteAddr)
    cacheKey := generateCacheKey(user, auth, clientIP)
    value, ok := p.vfsCache.GetMaybe(cacheKey)
    if !ok {
        kind := authPassword
        if isPublicKey {
            kind = authPublicKey
        }
        value, err = p.call(user, auth, kind, clientIP)
        if err != nil {
            return nil, "", err
        }
    }
    // ...
    authHash := sha256.Sum256([]byte(auth))
    if subtle.ConstantTimeCompare(authHash[:], entry.pwHash[:]) != 1 {
        // reject
    }
    return entry.vfs, cacheKey, nil
}
Las dos devoluciones de llamada SSH entregan la credencial con la misma codificación. PublicKeyCallback en cmd/serve/sftp/server.go codifica en base64 la clave pública serializada y llama a Proxy().Call con true. PasswordCallback pasa los bytes de la contraseña como cadena y llama a Proxy().Call con false. Cuando los bytes de la contraseña son la clave pública base64, el argumento auth es idéntico byte a byte, así que el HMAC coincide.
Un segundo defecto facilitaba la creación de la entrada en caché. Antes de la corrección, PublicKeyCallback pedía un backend al proxy en cuanto un cliente ofrecía una clave, antes de que el cliente demostrara que tenía la clave privada. La biblioteca SSH llama a esa devolución de llamada durante la negociación de claves con una oferta sin firmar. Por tanto, un atacante que conocía una clave pública podía hacer que rclone creara y cacheara un backend para ese usuario sin tener la clave privada.
¿Cómo se explota?
Un atacante que conoce la clave pública de un usuario inicia sesión como ese usuario sembrando primero la caché con una oferta de clave sin firma y enviando después la clave como contraseña desde la misma dirección.
- El despliegue ejecuta
rclone serve sftp --auth-proxy <program>, y el proxy acepta la clave pública de la víctima. - El atacante obtiene la clave pública de la víctima, por ejemplo de un archivo
authorized_keys, un repositorio público o un servidor de claves, y la codifica en base64 con el formato del protocolo. - El atacante se conecta con el nombre de usuario de la víctima y ofrece la clave pública sin firma, como hace la biblioteca SSH durante la negociación de claves.
PublicKeyCallbackde rclone pide el backend al proxy, lo recibe y lo guarda en caché bajo el nombre de usuario, la clave base64 y la dirección IP del cliente del atacante. La conexión en sí no queda autenticada. - Dentro de los 300 segundos de vida de la caché, el atacante se reconecta con el mismo nombre de usuario desde la misma dirección IP del cliente y se autentica por contraseña, usando la clave pública base64 como contraseña.
PasswordCallbackcalcula la misma clave de caché. La búsqueda alcanza la entrada de la víctima, y la comparación SHA-256 de la credencial coincide porque la cadena es idéntica.- rclone devuelve el backend en caché y nunca llama al programa proxy, así que la política del proxy y su registro de auditoría no ven el inicio de sesión.
Un inicio de sesión legítimo del propietario de la clave crea la misma entrada, pero no es necesario. El commit de corrección de la oferta sin firma indica que la combinación permitía a un atacante iniciar sesión como cualquier usuario cuya clave pública conociera, desde su propia dirección IP y sin que el usuario hubiera iniciado sesión.
El aviso describe una reproducción de extremo a extremo contra un auténtico escucha serve sftp en 127.0.0.1. Con solo la clave pública base64, el probador leyó un archivo de la víctima y escribió uno nuevo en el backend de la víctima. Un proxy instrumentado registró cero llamadas durante la sesión del atacante. rclone acredita a torjan0, Saku0512, utkarsh2102, ncw y calbebop en el aviso.
¿Cómo se desarrolla el ataque?
Un atacante ofrece la clave pública sin firma para sembrar la caché y después la reenvía como contraseña. La clave de caché ignora el tipo de credencial, así que el reenvío coincide con la entrada y devuelve el backend de la víctima sin preguntar al proxy.
sin firma desde su propia IP"] --> B["El proxy devuelve el backend de la víctima"] B --> C["Clave de caché = HMAC de la credencial y la IP
sin el tipo de credencial"] C --> D["El atacante envía la misma clave base64
como contraseña desde la misma IP"] D --> E["La misma clave de caché alcanza la entrada de la víctima
la cadena de credencial coincide"] E --> F["No se llama al proxy
el atacante obtiene el VFS de lectura y escritura"]
¿Qué puede hacer un atacante?
Un atacante que posee la clave pública de una víctima obtiene la vista de lectura y escritura de su backend durante la ventana de caché. Puede repetir el ataque sembrando una nueva entrada.
- Leer y escribir los archivos de la víctima. La reproducción del aviso leyó un archivo y escribió uno nuevo. La capa SFTP de rclone expone todas las operaciones de lectura y escritura del backend, incluidos crear, sobrescribir, renombrar y borrar.
- Eludir la autorización y la auditoría del proxy. El programa proxy es el componente que asocia un usuario a un backend y puede revocar el acceso. Un acierto de caché lo omite, así que una revocación registrada en el proxy no se aplica a la sesión en caché.
- Cruzar una frontera entre inquilinos. Cuando un servidor rclone expone varios backends mediante un solo proxy, la entrada en caché pertenece al backend de la víctima, así que el atacante llega a ese backend y no al suyo.
Las condiciones se enumeran completas aquí. El despliegue debe usar serve sftp con --auth-proxy, y el proxy debe aceptar la clave pública de la víctima. El atacante debe conocer esa clave. Después siembra la entrada con una oferta sin firma y se reconecta con el mismo nombre de usuario desde la misma dirección IP del cliente, que es su propia dirección. Detrás de un NAT, un host bastión o un balanceador de carga, muchos clientes comparten una dirección, y en un socket Unix cada cliente tiene la cadena vacía. El atacante no necesita la clave privada, ni una contraseña, ni un inicio de sesión previo del propietario, ni acceso al programa proxy.
El impacto termina en el backend que el proxy devolvió para ese usuario. El aviso demuestra lectura y escritura de archivos. No demuestra ejecución de código en el host de rclone, y este artículo no lo afirma.
¿Por qué funciona la corrección?
La corrección añade el tipo de credencial a la clave de caché y lo comprueba en un acierto. También impide que el proxy se ejecute para claves públicas cuya posesión el cliente aún no ha demostrado.
-func generateCacheKey(user, auth, clientIP string) string {
+func generateCacheKey(user, auth string, kind authKind, clientIP string) string {
    mac := hmac.New(sha256.New, cacheKeyHMACKey)
+   mac.Write([]byte{byte(kind)})
    mac.Write([]byte(auth))
    // Separate the two so ("ab", "c") can't collide with ("a", "bc")
    mac.Write([]byte{0})
    mac.Write([]byte(clientIP))
    return user + "-" + hex.EncodeToString(mac.Sum(nil)[:8])
 }
Proxy.Call ahora deriva kind antes de la búsqueda y lo pasa a generateCacheKey, así que una petición por contraseña y una petición por clave pública nunca pueden compartir entrada. La comprobación final también compara el tipo almacenado, no solo el hash de la credencial:
    authHash := sha256.Sum256([]byte(auth))
-   if subtle.ConstantTimeCompare(authHash[:], entry.pwHash[:]) != 1 {
+   if entry.kind != kind || subtle.ConstantTimeCompare(authHash[:], entry.pwHash[:]) != 1 {
El segundo cambio mueve la llamada al proxy fuera de PublicKeyCallback hacia un nuevo VerifiedPublicKeyCallback, que la biblioteca SSH llama solo después de que el cliente haya firmado con la clave privada:
        PublicKeyCallback: func(c ssh.ConnMetadata, pubKey ssh.PublicKey) (*ssh.Permissions, error) {
            fs.Debugf(describeConn(c), "Public key login attempt for %s", c.User())
            if s.provider.IsProxy() {
-               _, vfsKey, err := s.provider.Proxy().Call(...)
+               // This is also called for keys offered without a
+               // signature, so leave asking the proxy until
+               // VerifiedPublicKeyCallback when the client has proved
+               // it holds the private key.
+               return &ssh.Permissions{}, nil
            }
Juntos, los cambios cierran las dos mitades del ataque: una entrada en caché ya no puede alcanzarse con otro tipo de credencial, y una oferta de clave sin firmar ya no puede crear una entrada. CallAccessKey se actualizó para pasar authAccessKey, así que la ruta de S3 también conserva una clave distinta. La corrección es completa para la ruta del proxy de serve sftp que nombra el aviso.
¿Cómo compruebo si estuve comprometido?
El ataque no deja ningún archivo en disco. Un acierto de caché omite el programa proxy, así que la comprobación más sólida es comparar el registro de autenticación de rclone con el registro del proxy en la misma ventana de tiempo.
rclone registra cada intento de contraseña en nivel debug desde PasswordCallback. En un despliegue cuyo proxy solo acepta claves públicas, cualquier línea de contraseña es sospechosa:
journalctl -u rclone --since "30 days ago" | grep -i "Password login attempt"
El registro del programa proxy debe anotar una llamada por inicio de sesión aceptado. Un inicio de sesión SFTP correcto en el registro de conexión de rclone sin la llamada correspondiente al proxy es la firma de un acierto de caché. Compare por el nombre de usuario y la dirección IP de origen:
grep -i "login attempt" /var/log/rclone.log
grep -i "<username>" /var/log/auth-proxy.log
Después busque escrituras que el usuario legítimo no hizo en el backend que el proxy asocia a ese usuario. El servidor SFTP de rclone no registra operaciones por archivo de forma predeterminada. No se publican indicadores de compromiso, direcciones IP ni hashes de archivos para esta CVE, y un intento que no cumpla las condiciones de la caché puede no dejar rastro más allá de un handshake SSH rechazado.
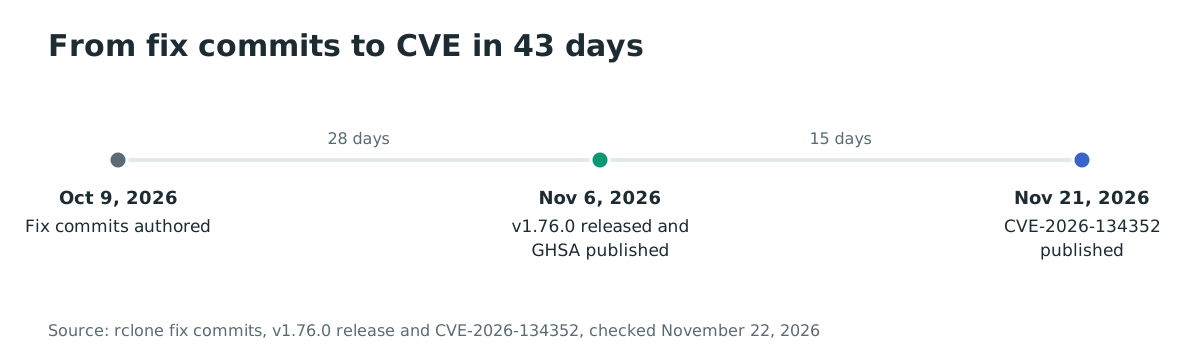
Cronología
- 2026-10-09: se escribieron los dos commits de corrección en el repositorio de rclone.
- 2026-11-06: se publicó rclone 1.76.0 y el aviso del proveedor GHSA-66qv-66mg-9h74.
- 2026-11-21: VulnCheck publicó CVE-2026-134352 a las 16:34 UTC.
Preguntas frecuentes
¿Afecta a serve ftp, serve http, serve webdav o serve s3?
No. Solo serve sftp pasa true para el indicador de clave pública. Los servidores FTP, HTTP y WebDAV pasan false, y S3 usa CallAccessKey con su propio tipo de clave.
Mi proxy de autenticación rechaza todas las contraseñas. ¿Sigo afectado?
Sí. PasswordCallback llama al proxy siempre que hay un proxy configurado, y la devolución de llamada es incondicional. El proxy nunca ve el intento del atacante porque la caché responde primero.
¿Necesita el atacante la clave privada o la contraseña de la víctima? No. El atacante necesita la clave pública base64, que no es un secreto. La oferta de clave sin firma rellena la entrada en caché, así que no hacen falta la clave privada ni un inicio de sesión del propietario.
¿Cuánto dura la ventana de ataque? La entrada en caché vive 300 segundos de inactividad y se renueva en cada acceso. Un atacante que pierde una ventana puede reintentarlo sembrando la entrada de nuevo.
¿El atacante debe venir de la misma dirección IP? La primera y la segunda conexión deben compartir la clave de caché, así que usan el mismo nombre de usuario y la misma dirección IP del cliente. Es la dirección del atacante, no la de la víctima. Detrás de un NAT, un host bastión o un balanceador de carga, muchos clientes comparten una dirección. En un socket Unix, cada cliente tiene la cadena vacía como dirección, así que la condición desaparece.
¿Se explota CVE-2026-134352 en entornos reales? No se conoce explotación a fecha de 2026-11-22, y la CVE no está en el catálogo KEV de CISA. El aviso describe una reproducción exitosa en laboratorio, no ataques.
Encuentre servicios SFTP expuestos con Ostorlab
El descubrimiento de superficie de ataque de Ostorlab inventaría los hosts y servicios que su organización expone, incluidos los puntos de conexión SFTP, para que sepa qué sistemas comprobar y corregir primero. La detección de este fallo concreto de rclone no está confirmada; el inventario es el punto de partida para la comprobación manual de versión y configuración descrita en «¿Estoy afectado?».
Referencias
- Aviso de seguridad de rclone GHSA-66qv-66mg-9h74, publicado el 2026-11-06 (comprobado el 22 de noviembre de 2026): https://github.com/rclone/rclone/security/advisories/GHSA-66qv-66mg-9h74
- Ficha de CVE-2026-134352, publicada el 2026-11-21 (comprobada el 22 de noviembre de 2026): https://www.cve.org/CVERecord?id=CVE-2026-134352
- Commit de corrección f6ca72fabb09, «serve sftp: fix auth proxy letting a public key be used as a password», escrito el 2026-10-09 (comprobado el 22 de noviembre de 2026): https://github.com/rclone/rclone/commit/f6ca72fabb09
- Commit de corrección 866e7ac577aa, «serve sftp: fix auth proxy running for public keys the client can't use», escrito el 2026-10-09 (comprobado el 22 de noviembre de 2026): https://github.com/rclone/rclone/commit/866e7ac577aa
- Versión rclone v1.76.0, publicada el 2026-11-06 (comprobada el 22 de noviembre de 2026): https://github.com/rclone/rclone/releases/tag/v1.76.0
- Página de descargas de rclone (comprobada el 22 de noviembre de 2026): https://rclone.org/downloads/
- Repositorio de rclone, 61,155 estrellas (comprobado el 22 de noviembre de 2026): https://github.com/rclone/rclone
- Imagen de contenedor oficial de rclone, 145,855,065 descargas (comprobada el 22 de noviembre de 2026): https://hub.docker.com/r/rclone/rclone