Rclone の SFTP auth-proxy を公開鍵で回避(CVE-2026-134352)
rclone の serve sftp と --auth-proxy のキャッシュが認証情報の種類を見ず、既知の公開鍵で本人としてログインできました。1.76.0 で修正済みです。
要点
- rclone の
serve sftp --auth-proxyは、プロキシが返したバックエンドをユーザー名、認証情報、クライアント IP でキャッシュしていましたが、認証情報の種類を含めていませんでした。公開鍵をパスワードとして再送すると同じキャッシュ項目に当たりました。 - rclone 1.51.0 から 1.75.2 で
serve sftpと--auth-proxyを使う構成が影響を受けます。ユーザーの base64 公開鍵を知る攻撃者は、署名のない鍵の提示でキャッシュを作成し、そのユーザーとしてログインできます。 - VulnCheck は 2026-11-21 に CVE-2026-134352 を公開し、CVSS v4.0 9.2 Critical、v3.1 8.1 High と評価しました。rclone 自身のアドバイザリは High 8.1 です。悪用は知られておらず、2026-11-22 時点で CISA KEV にはありません。
- rclone 1.76.0 以降にアップグレードしてください。すぐにアップグレードできない場合は、
serve sftpの--auth-proxyを外してください。プロキシを使う限りパスワード認証のコールバックは無効にできません。
影響を受けますか?
次の条件がすべて満たされると、その構成は影響を受けます。
rclone serve sftpを--auth-proxy <program>付きで実行している。- rclone のバイナリが 1.51.0 から 1.75.2 である。1.76.0 で修正されています。
- 攻撃者が、認証プロキシが受け入れる SSH 公開鍵の base64 表現を知っている。公開鍵は秘密ではなく、公開されているか読み取れることがよくあります。
- 攻撃者がサービスに接続できる。署名のない公開鍵の提示でキャッシュ項目を作成し、有効期限が切れる前に同じユーザー名で同じクライアント IP からパスワード方式を使う。既定の有効期間は未使用で 300 秒で、アクセスのたびに更新されます。鍵の所有者がログインする必要はありません。
プロキシのポリシーは影響をなくしません。プロキシが設定されていると、PasswordCallback はパスワード試行のたびにプロキシを呼び出します。そのため、プロキシが公開鍵だけを受け入れ、すべてのパスワードを拒否する構成でも、パスワードの経路は残ります。Unix ソケットでは ipFromAddr がすべてのクライアントに空文字列を返すため、同じ IP という条件は障害になりません。攻撃者が署名のない提示で項目を作成するため、300 秒の窓は攻撃者の接続時に始まります。
| リリース系列 | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
serve sftp --auth-proxy を使う rclone 1.x |
1.51.0 から 1.75.2 | 1.76.0 |
--auth-proxy を使わない rclone 1.x |
なし | 該当なし |
CVE レコードは CVSS v4.0 9.2 Critical(CVSS:4.0/AV:N/AC:H/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N)、CVSS v3.1 8.1 High(CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H)と評価しています。ベンダーのアドバイザリは CVSS v3.1 8.1 High です。
影響を受けるのは serve sftp だけです。serve ftp、serve http、serve webdav は公開鍵のフラグに false を渡し、serve s3 は別のアクセスキー経路を使います。コピー、同期、マウントだけに rclone を使うホストはこのコードに到達しません。
実行中のバイナリとサービスの定義を確認します。
rclone version
ps -eo pid,args | grep '[r]clone serve sftp'
grep -rn -- '--auth-proxy' /etc/systemd/system /lib/systemd/system 2>/dev/null
コンテナの場合は、新しく取得したイメージではなく、実行中のコンテナ内のプロセスを確認します。
docker exec <container> rclone version
docker inspect <container> --format '{{json .Config.Cmd}} {{json .Config.Entrypoint}}'
修正方法
rclone 1.76.0 以降にアップグレードし、すべての serve sftp プロセスを再起動してください。修正はプロキシのキャッシュと SFTP 認証のコールバックにあり、バイナリをその場で置き換えても再起動が必要です。
- 導入した方法でバイナリを更新します。
rclone selfupdateは現在の安定版である 1.76.0 をインストールします。
rclone selfupdate
rclone version
- 公式コンテナイメージを使う場合は、1.76.0 を取得してコンテナを作り直します。実行中のコンテナは置き換えるまで古いバイナリを保持します。
docker pull rclone/rclone:1.76.0
docker stop rclone
docker rm rclone
docker run -d --name rclone -v /srv/rclone:/config/rclone rclone/rclone:1.76.0 serve sftp --auth-proxy /path/to/proxy
- Go でビルドする場合は、モジュールを修正済みタグに移して再ビルドします。
go install github.com/rclone/rclone@v1.76.0
- ディストリビューションのパッケージを使う場合は、パッケージのバージョンが 1.76.0 以降であることを確認します。1.75.2 を提供し続けるディストリビューションでは、通常のパッケージ更新後も影響が残ります。
すぐにアップグレードできない場合は、serve sftp から --auth-proxy を外し、--user と --pass、または --authorized-keys で固定のユーザーを提供してください。これにより脆弱なプロキシキャッシュ自体がなくなります。管理ネットワークに限定することは攻撃面を減らしますが、キャッシュのロジックは直りません。サービスに到達できる攻撃者も、同じ IP の条件を満たす必要があるからです。--auth-proxy を使っている間、パスワード認証だけを無効にする設定はありません。
根本原因は何ですか?
auth-proxy のキャッシュキーに認証情報の種類が含まれていませんでした。公開鍵と、同じ公開鍵をパスワードとして送った文字列が同じキーを生成したため、2 回目の要求はプロキシに問い合わせず、1 回目のキャッシュ済みバックエンドを受け取りました。
Proxy.Call は serve sftp 認証の唯一の入口です。キャッシュキーを計算し、p.vfsCache を検索し、見つからない場合だけプロキシプログラムを呼びます。脆弱なキー関数は v1.75.2 の cmd/serve/proxy/proxy.go にあります。
func generateCacheKey(user, auth, clientIP string) string {
    mac := hmac.New(sha256.New, cacheKeyHMACKey)
    mac.Write([]byte(auth))
    // Separate the two so ("ab", "c") can't collide with ("a", "bc")
    mac.Write([]byte{0})
    mac.Write([]byte(clientIP))
    return user + "-" + hex.EncodeToString(mac.Sum(nil)[:8])
}
キーはユーザー名をハッシュの外に置き、認証情報とクライアント IP をハッシュの内側に含めます。呼び出し側が isPublicKey として知る認証情報の種類は入力に含まれません。Proxy.Call はそのフラグを、キャッシュにないときだけ読み、プロキシプログラムにクライアントが使った方式を伝えます。
func (p *Proxy) Call(user, auth string, isPublicKey bool, remoteAddr string) (VFS *vfs.VFS, vfsKey string, err error) {
    clientIP := ipFromAddr(remoteAddr)
    cacheKey := generateCacheKey(user, auth, clientIP)
    value, ok := p.vfsCache.GetMaybe(cacheKey)
    if !ok {
        kind := authPassword
        if isPublicKey {
            kind = authPublicKey
        }
        value, err = p.call(user, auth, kind, clientIP)
        if err != nil {
            return nil, "", err
        }
    }
    // ...
    authHash := sha256.Sum256([]byte(auth))
    if subtle.ConstantTimeCompare(authHash[:], entry.pwHash[:]) != 1 {
        // reject
    }
    return entry.vfs, cacheKey, nil
}
2 つの SSH コールバックは同じエンコーディングで認証情報を渡します。cmd/serve/sftp/server.go の PublicKeyCallback はシリアライズした公開鍵を base64 にし、true で Proxy().Call を呼びます。PasswordCallback はパスワードのバイト列を文字列として渡し、false で Proxy().Call を呼びます。パスワードのバイト列が base64 公開鍵なら、auth 引数はバイト単位で同一なので HMAC が一致します。
2 つ目の欠陥がキャッシュ項目の作成を容易にしていました。修正前の PublicKeyCallback は、クライアントが秘密鍵を持っていると証明する前に、鍵が提示された時点でプロキシにバックエンドを問い合わせていました。SSH ライブラリは鍵交換中に署名のない提示でこのコールバックを呼びます。そのため、公開鍵を知る攻撃者は、秘密鍵を持たずにそのユーザーのバックエンドを作成させ、キャッシュさせることができました。
どのように悪用されますか?
ユーザーの公開鍵を知る攻撃者は、まず署名のない鍵の提示でキャッシュを作成し、次に同じアドレスから鍵をパスワードとして送ってそのユーザーとしてログインします。
- 構成は
rclone serve sftp --auth-proxy <program>を実行し、プロキシは被害者の公開鍵を受け入れます。 - 攻撃者は被害者の公開鍵を、たとえば
authorized_keysファイル、公開リポジトリ、鍵サーバーから取得し、プロトコルの形式で base64 にエンコードします。 - 攻撃者は被害者のユーザー名で接続し、SSH ライブラリが鍵交換中に行うように、公開鍵を署名なしで提示します。rclone の
PublicKeyCallbackがプロキシに問い合わせ、被害者のバックエンドを受け取り、ユーザー名、base64 鍵、攻撃者のクライアント IP をキーにキャッシュします。接続自体は認証されません。 - キャッシュの 300 秒の有効期間内に、攻撃者は同じユーザー名で同じクライアント IP から再接続し、base64 公開鍵をパスワードにしてパスワード認証を行います。
PasswordCallbackは同じキャッシュキーを計算します。検索は被害者の項目に当たり、認証情報の SHA-256 比較は文字列が同一なので一致します。- rclone はキャッシュ済みバックエンドを返し、プロキシプログラムを呼びません。そのためプロキシのポリシーも監査ログもこのログインを見ません。
鍵の所有者の正規ログインも同じ項目を作成しますが、必要ではありません。署名のない鍵の提示に対する修正コミットは、この組み合わせにより、公開鍵を知る任意のユーザーとして、そのユーザーがログインしていなくても攻撃者自身の IP アドレスからログインできたと述べています。
アドバイザリは 127.0.0.1 の実際の serve sftp リスナーに対するエンドツーエンドの再現を報告しています。base64 公開鍵だけを持つ試験担当者は、被害者のファイルを読み、被害者のバックエンドに新しいファイルを書き込みました。計測したプロキシは、攻撃者のセッション中に 0 回の呼び出しを記録しました。rclone はアドバイザリで torjan0、Saku0512、utkarsh2102、ncw、calbebop をクレジットしています。
攻撃の流れは?
攻撃者は公開鍵を署名なしで提示してキャッシュを作成し、次にそれをパスワードとして再送します。キャッシュキーが認証情報の種類を無視するため、再送は項目に一致し、プロキシに問い合わせずに被害者のバックエンドが返ります。
署名なしで自分の IP から提示"] --> B["プロキシが被害者のバックエンドを返す"] B --> C["キャッシュキーは認証情報と IP の HMAC
認証情報の種類を含まない"] C --> D["攻撃者が同じ base64 鍵を
パスワードとして同じ IP から送る"] D --> E["同じキャッシュキーが被害者の項目に当たる
認証情報の文字列が一致"] E --> F["プロキシは呼ばれない
攻撃者が読み書き可能な VFS を得る"]
攻撃者に何ができますか?
被害者の公開鍵を持つ攻撃者は、キャッシュの有効期間中、その被害者のバックエンドに対する読み書きの権限を得ます。新しい項目を作成することで攻撃を繰り返せます。
- 被害者のファイルを読み書きする。 アドバイザリの再現ではファイルを 1 つ読み、新しいファイルを 1 つ書き込みました。rclone の SFTP 層はバックエンドの読み書き操作をすべて公開しており、作成、上書き、名前変更、削除を含みます。
- プロキシの認可と監査を回避する。 プロキシプログラムはユーザーをバックエンドに対応付け、アクセスを取り消す部品です。キャッシュに当たるとこれを飛ばすため、プロキシに記録された取り消しはキャッシュされたセッションに適用されません。
- テナントの境界を越える。 1 つの rclone サーバーが 1 つのプロキシで複数のバックエンドを提供する場合、キャッシュ項目は被害者のバックエンドに属するため、攻撃者は自分のバックエンドではなく被害者のバックエンドに到達します。
条件はここにすべて示します。構成は serve sftp と --auth-proxy を使う必要があります。プロキシは被害者の公開鍵を受け入れる必要があります。攻撃者はその鍵を知っている必要があります。攻撃者は署名のない提示で項目を作成し、同じユーザー名で同じクライアント IP から再接続します。これは攻撃者自身のアドレスです。NAT、踏み台ホスト、ロードバランサーの背後では多くのクライアントが 1 つのアドレスを共有し、Unix ソケットではすべてのクライアントのアドレスが空文字列です。攻撃者に秘密鍵、パスワード、所有者の事前ログイン、プロキシプログラムへのアクセスは不要です。
影響はプロキシがそのユーザーに対して返したバックエンドまでです。アドバイザリが示すのはファイルの読み書きです。rclone ホスト上でのコード実行は示されておらず、この記事でも主張しません。
修正が機能する理由
修正はキャッシュキーに認証情報の種類を加え、キャッシュに当たったときにそれを確認します。また、クライアントが所有を証明していない公開鍵ではプロキシを実行しないようにします。
-func generateCacheKey(user, auth, clientIP string) string {
+func generateCacheKey(user, auth string, kind authKind, clientIP string) string {
    mac := hmac.New(sha256.New, cacheKeyHMACKey)
+   mac.Write([]byte{byte(kind)})
    mac.Write([]byte(auth))
    // Separate the two so ("ab", "c") can't collide with ("a", "bc")
    mac.Write([]byte{0})
    mac.Write([]byte(clientIP))
    return user + "-" + hex.EncodeToString(mac.Sum(nil)[:8])
 }
Proxy.Call は検索の前に kind を求め、generateCacheKey に渡すため、パスワードの要求と公開鍵の要求が同じ項目を共有することはありません。最後の確認も、認証情報のハッシュだけでなく保存された種類を比較します。
    authHash := sha256.Sum256([]byte(auth))
-   if subtle.ConstantTimeCompare(authHash[:], entry.pwHash[:]) != 1 {
+   if entry.kind != kind || subtle.ConstantTimeCompare(authHash[:], entry.pwHash[:]) != 1 {
2 つ目の変更は、プロキシの呼び出しを PublicKeyCallback から新しい VerifiedPublicKeyCallback に移します。SSH ライブラリは、クライアントが秘密鍵で署名した後にだけこのコールバックを呼びます。
        PublicKeyCallback: func(c ssh.ConnMetadata, pubKey ssh.PublicKey) (*ssh.Permissions, error) {
            fs.Debugf(describeConn(c), "Public key login attempt for %s", c.User())
            if s.provider.IsProxy() {
-               _, vfsKey, err := s.provider.Proxy().Call(...)
+               // This is also called for keys offered without a
+               // signature, so leave asking the proxy until
+               // VerifiedPublicKeyCallback when the client has proved
+               // it holds the private key.
+               return &ssh.Permissions{}, nil
            }
2 つの変更を合わせると、攻撃の両方の半分が閉じます。キャッシュ項目には別の種類の認証情報で到達できなくなり、署名のない鍵の提示では項目を作れなくなります。CallAccessKey は authAccessKey を渡すように更新され、S3 の経路も別のキーを保ちます。修正はアドバイザリが名指しする serve sftp のプロキシ経路に対して完全です。
侵害されたかどうかを確認するには?
攻撃はディスクにファイルを残しません。キャッシュに当たるとプロキシプログラムを飛ばすため、最も確実な確認は、同じ時間帯の rclone の認証ログとプロキシのログを突き合わせることです。
rclone は PasswordCallback から、デバッグレベルでパスワード試行を記録します。プロキシが公開鍵だけを受け入れる構成では、パスワードの行はどれも疑わしいものです。
journalctl -u rclone --since "30 days ago" | grep -i "Password login attempt"
プロキシプログラムのログには、受け入れたログインごとに 1 回の呼び出しが記録されるはずです。rclone の接続ログで SFTP ログインが成功しているのに対応するプロキシ呼び出しがない場合、それはキャッシュに当たった印です。ユーザー名と送信元 IP で突き合わせます。
grep -i "login attempt" /var/log/rclone.log
grep -i "<username>" /var/log/auth-proxy.log
続いて、プロキシがそのユーザーに対応付けるバックエンドで、正当なユーザーが行っていない書き込みを探します。rclone の SFTP サーバーは既定でファイル操作ごとのログを出しません。この CVE について、侵害指標、IP アドレス、ファイルハッシュは公開されていません。キャッシュの条件を満たさなかった試行は、拒否された SSH ハンドシェイク以外の痕跡を残さないことがあります。
年表
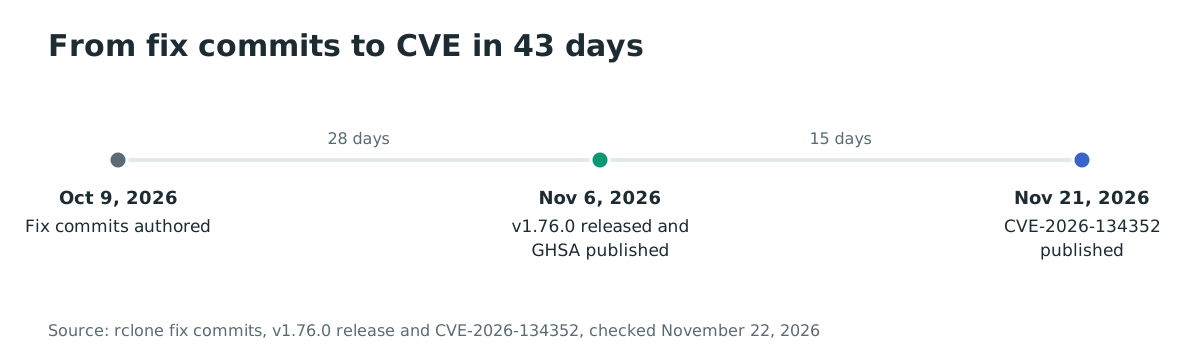
- 2026-10-09: rclone リポジトリで 2 つの修正コミットが作成されました。
- 2026-11-06: rclone 1.76.0 がリリースされ、ベンダーのアドバイザリ GHSA-66qv-66mg-9h74 が公開されました。
- 2026-11-21: VulnCheck が 16:34 UTC に CVE-2026-134352 を公開しました。
よくある質問
serve ftp、serve http、serve webdav、serve s3 も影響を受けますか?
いいえ。公開鍵のフラグに true を渡すのは serve sftp だけです。FTP、HTTP、WebDAV サーバーは false を渡し、S3 は独自のキー種別で CallAccessKey を使います。
認証プロキシがすべてのパスワードを拒否しています。それでも影響を受けますか?
はい。PasswordCallback はプロキシが設定されていれば必ずプロキシを呼び出し、このコールバックは無条件です。キャッシュが先に答えるため、プロキシは攻撃者の試行を見ません。
攻撃者に被害者の秘密鍵やパスワードは必要ですか? いいえ。攻撃者に必要なのは秘密ではない base64 公開鍵です。署名のない鍵の提示がキャッシュ項目を作成するため、秘密鍵も所有者のログインも不要です。
攻撃の時間枠はどのくらいですか? キャッシュ項目は未使用で 300 秒存続し、アクセスのたびに更新されます。時間枠を逃した攻撃者は、項目を再度作成して再試行できます。
攻撃者は同じ IP アドレスから来る必要がありますか? 1 回目と 2 回目の接続が同じキャッシュキーを共有する必要があるため、どちらも同じユーザー名と同じクライアント IP を使います。それは被害者ではなく攻撃者自身のアドレスです。NAT、踏み台ホスト、ロードバランサーの背後では多くのクライアントが 1 つのアドレスを共有します。Unix ソケットではすべてのクライアントのアドレスが空文字列なので、条件はなくなります。
CVE-2026-134352 は実環境で悪用されていますか? 2026-11-22 時点で悪用は知られておらず、CISA KEV にもありません。アドバイザリが報告するのは実験室での再現であり、攻撃ではありません。
Ostorlab で公開された SFTP サービスを特定する
Ostorlab の攻撃対象領域の検出は、組織が公開しているホストとサービスを棚卸しし、SFTP エンドポイントも含めて、どのシステムを先に確認し修正すべきかを示します。この rclone の欠陥の検出は確認されていません。棚卸しは「影響を受けますか?」に示したバージョンと構成の手動確認の出発点です。
参考資料
- rclone セキュリティアドバイザリ GHSA-66qv-66mg-9h74、2026-11-06 公開(2026年11月22日確認): https://github.com/rclone/rclone/security/advisories/GHSA-66qv-66mg-9h74
- CVE-2026-134352 レコード、2026-11-21 公開(2026年11月22日確認): https://www.cve.org/CVERecord?id=CVE-2026-134352
- 修正コミット f6ca72fabb09、「serve sftp: fix auth proxy letting a public key be used as a password」、2026-10-09 作成(2026年11月22日確認): https://github.com/rclone/rclone/commit/f6ca72fabb09
- 修正コミット 866e7ac577aa、「serve sftp: fix auth proxy running for public keys the client can't use」、2026-10-09 作成(2026年11月22日確認): https://github.com/rclone/rclone/commit/866e7ac577aa
- rclone v1.76.0 リリース、2026-11-06 公開(2026年11月22日確認): https://github.com/rclone/rclone/releases/tag/v1.76.0
- rclone ダウンロードページ(2026年11月22日確認): https://rclone.org/downloads/
- rclone リポジトリ、61,155 スター(2026年11月22日確認): https://github.com/rclone/rclone
- rclone 公式コンテナイメージ、145,855,065 回取得(2026年11月22日確認): https://hub.docker.com/r/rclone/rclone