Rclone SFTP auth-proxy 公钥绕过(CVE-2026-134352)
rclone 的 serve sftp 在使用 --auth-proxy 时缓存未区分凭据类型,已知公钥即可冒充其所有者登录;1.76.0 已修复。
TL;DR
- rclone 的
serve sftp --auth-proxy按用户名、凭据和客户端 IP 缓存代理返回的后端,但没有把凭据类型纳入缓存键。把公钥当作密码重放,会命中同一个缓存项。 - rclone 1.51.0 至 1.75.2 在使用
serve sftp和--auth-proxy时受影响。知道用户 base64 公钥的攻击者可以用未签名公钥提供来填充缓存,然后以该用户身份登录。 - VulnCheck 于 2026-11-21 发布 CVE-2026-134352,评为 CVSS v4.0 9.2 Critical 和 v3.1 8.1 High。rclone 自己的公告将其评为 High 8.1。目前没有已知利用,截至 2026-11-22 该 CVE 不在 CISA KEV 中。
- 升级到 rclone 1.76.0 或更高版本。如果暂时无法升级,请停止在
serve sftp上使用--auth-proxy,因为启用代理时无法关闭密码回调。
我受影响吗?
以下条件必须全部成立,部署才会暴露:
- 使用
--auth-proxy <program>运行rclone serve sftp。 - rclone 二进制版本为 1.51.0 至 1.75.2。1.76.0 修复了该缺陷。
- 攻击者知道认证代理接受的某个 SSH 公钥的 base64 编码。公钥不是秘密,通常会被公开或可被读取。
- 攻击者能够访问该服务。攻击者用未签名的公钥提供填充缓存项,然后在过期前以相同用户名、从相同客户端 IP 使用密码方式。默认有效期为闲置 300 秒,每次访问都会刷新。不需要密钥所有者登录。
代理策略不能消除暴露。只要配置了代理,PasswordCallback 就会在每次密码尝试时调用代理,因此即使代理只接受公钥并拒绝所有密码,密码路径仍然可达。在 Unix 套接字上,ipFromAddr 对每个客户端都返回空字符串,因此相同 IP 这一条件不再构成障碍。由于攻击者用未签名提供创建缓存项,300 秒窗口从攻击者连接时开始。
| 版本线 | 受影响版本 | 修复版本 |
|---|---|---|
使用 serve sftp --auth-proxy 的 rclone 1.x |
1.51.0 至 1.75.2 | 1.76.0 |
不使用 --auth-proxy 的 rclone 1.x |
无 | 不适用 |
CVE 记录将该缺陷评为 CVSS v4.0 9.2 Critical(CVSS:4.0/AV:N/AC:H/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N)和 CVSS v3.1 8.1 High(CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H)。厂商公告将其评为 CVSS v3.1 8.1 High。
只有 serve sftp 受影响。serve ftp、serve http 和 serve webdav 把公钥标志传为 false,serve s3 使用单独的访问密钥路径。只用 rclone 做复制、同步或挂载的主机不会进入这段代码。
检查正在运行的二进制和服务定义:
rclone version
ps -eo pid,args | grep '[r]clone serve sftp'
grep -rn -- '--auth-proxy' /etc/systemd/system /lib/systemd/system 2>/dev/null
对于容器,检查正在运行的容器内的进程,而不是刚拉取的镜像:
docker exec <container> rclone version
docker inspect <container> --format '{{json .Config.Cmd}} {{json .Config.Entrypoint}}'
如何修复?
升级到 rclone 1.76.0 或更高版本,并重启每个 serve sftp 进程。修复位于代理缓存和 SFTP 认证回调中,因此即使原地替换二进制文件,也必须重启。
- 按部署方式更新二进制。
rclone selfupdate会安装当前稳定版 1.76.0:
rclone selfupdate
rclone version
- 使用官方容器镜像时,拉取 1.76.0 并重新创建容器。运行中的容器会保留旧二进制,直到被替换:
docker pull rclone/rclone:1.76.0
docker stop rclone
docker rm rclone
docker run -d --name rclone -v /srv/rclone:/config/rclone rclone/rclone:1.76.0 serve sftp --auth-proxy /path/to/proxy
- 使用 Go 构建时,把模块移到修复标签并重新构建:
go install github.com/rclone/rclone@v1.76.0
- 使用发行版软件包时,确认软件包版本为 1.76.0 或更高。仍提供 1.75.2 的发行版即使完成常规软件包升级,部署仍然暴露。
如果现在无法升级,请从 serve sftp 移除 --auth-proxy,改用 --user 和 --pass 或 --authorized-keys 提供固定用户。这样会完全移除有缺陷的代理缓存。把服务限制在管理网络可以缩小攻击面,但不会修复缓存逻辑,因为能够访问该服务的攻击者仍需要满足相同 IP 条件。只要使用 --auth-proxy,就没有只关闭密码认证的设置。
根本原因是什么?
auth-proxy 的缓存键没有包含凭据类型。公钥与把同一公钥当作密码发送的字符串生成相同缓存键,因此第二个请求得到第一个请求缓存的后端,代理没有被查询。
Proxy.Call 是 serve sftp 认证的唯一入口。它计算缓存键,在 p.vfsCache 中查找,只有未命中时才调用代理程序。有缺陷的键函数位于 v1.75.2 的 cmd/serve/proxy/proxy.go:
func generateCacheKey(user, auth, clientIP string) string {
    mac := hmac.New(sha256.New, cacheKeyHMACKey)
    mac.Write([]byte(auth))
    // Separate the two so ("ab", "c") can't collide with ("a", "bc")
    mac.Write([]byte{0})
    mac.Write([]byte(clientIP))
    return user + "-" + hex.EncodeToString(mac.Sum(nil)[:8])
}
缓存键把用户名放在哈希之外,把凭据和客户端 IP 放在哈希之内。调用方以 isPublicKey 知道的凭据类型不在输入中。Proxy.Call 只在未命中时读取该标志,用来告诉代理程序客户端使用了哪种方式:
func (p *Proxy) Call(user, auth string, isPublicKey bool, remoteAddr string) (VFS *vfs.VFS, vfsKey string, err error) {
    clientIP := ipFromAddr(remoteAddr)
    cacheKey := generateCacheKey(user, auth, clientIP)
    value, ok := p.vfsCache.GetMaybe(cacheKey)
    if !ok {
        kind := authPassword
        if isPublicKey {
            kind = authPublicKey
        }
        value, err = p.call(user, auth, kind, clientIP)
        if err != nil {
            return nil, "", err
        }
    }
    // ...
    authHash := sha256.Sum256([]byte(auth))
    if subtle.ConstantTimeCompare(authHash[:], entry.pwHash[:]) != 1 {
        // reject
    }
    return entry.vfs, cacheKey, nil
}
两个 SSH 回调使用相同编码提供凭据。cmd/serve/sftp/server.go 中的 PublicKeyCallback 把序列化后的公钥编码为 base64,并以 true 调用 Proxy().Call。PasswordCallback 把密码字节作为字符串传入,并以 false 调用 Proxy().Call。当密码字节就是 base64 公钥时,auth 参数逐字节相同,因此 HMAC 匹配。
第二个缺陷让缓存项更容易被创建。修复前,PublicKeyCallback 在客户端提供密钥时就向代理请求后端,此时客户端尚未证明持有私钥。SSH 库在密钥协商期间会以未签名的方式调用该回调。因此,知道公钥的攻击者可以在不持有私钥的情况下,让 rclone 为该用户创建并缓存后端。
如何被利用?
知道用户公钥的攻击者先用未签名公钥提供填充缓存,再从同一地址把公钥作为密码发送,从而以该用户身份登录。
- 部署运行
rclone serve sftp --auth-proxy <program>,代理接受受害者的公钥。 - 攻击者从
authorized_keys文件、公开仓库或密钥服务器等处取得受害者公钥,并编码为协议使用的 base64 格式。 - 攻击者以受害者用户名连接,并以未签名方式提供公钥,SSH 库在密钥协商期间会这样做。rclone 的
PublicKeyCallback向代理请求后端,收到受害者的后端,并以用户名、base64 公钥和攻击者的客户端 IP 为键缓存。连接本身未通过认证。 - 在 300 秒缓存有效期内,攻击者以相同用户名、从相同客户端 IP 重新连接,并选择密码认证,用 base64 公钥作为密码。
PasswordCallback计算相同的缓存键。查找命中受害者的缓存项,凭据的 SHA-256 比较因字符串相同而通过。- rclone 返回缓存的后端,从不调用代理程序,因此代理的策略和审计日志都看不到这次登录。
密钥所有者的合法登录也会创建相同缓存项,但不是必需的。针对未签名公钥提供的修复提交指出,这一组合让攻击者可以以其知道的任何用户公钥、从自己的 IP 地址登录,无需该用户先登录。
公告报告了针对 127.0.0.1 上真实 serve sftp 监听器的端到端复现。测试者仅持有 base64 公钥,就读取了受害者的文件,并向受害者的后端写入了一个新文件。插桩的代理在攻击者会话期间记录到零次调用。rclone 在公告中致谢 torjan0、Saku0512、utkarsh2102、ncw 和 calbebop。
攻击如何展开?
攻击者以未签名方式提供公钥来填充缓存,然后把它当作密码重放。缓存键忽略凭据类型,因此重放命中缓存项,代理未被询问就返回了受害者的后端。
以未签名方式提供公钥"] --> B["代理返回受害者后端"] B --> C["缓存键是凭据与 IP 的 HMAC
不含凭据类型"] C --> D["攻击者把同一 base64 公钥
作为密码从同一 IP 发送"] D --> E["相同缓存键命中受害者项
凭据字符串匹配"] E --> F["代理未被调用
攻击者获得读写 VFS"]
攻击者能做什么?
持有受害者公钥的攻击者在缓存窗口内获得该受害者后端的读写视图,并且可以通过创建新缓存项重复攻击。
- 读写受害者的文件。 公告的复现读取了一个文件并写入了一个新文件。rclone 的 SFTP 层暴露后端的全部读写操作,包括创建、覆盖、重命名和删除。
- 绕过代理的授权和审计。 代理程序负责把用户映射到后端并可以撤销访问。缓存命中会跳过它,因此代理中记录的撤销不会作用于已缓存的会话。
- 跨越租户边界。 当一个 rclone 服务器通过一个代理提供多个后端时,缓存项属于受害者的后端,因此攻击者到达的是该后端而不是自己的后端。
条件在此完整列出。部署必须使用 serve sftp 和 --auth-proxy;代理必须接受受害者公钥;攻击者必须知道该公钥。然后攻击者用未签名提供填充缓存项,并以相同用户名、从相同客户端 IP 重新连接,该地址是攻击者自己的地址。在 NAT、堡垒机或负载均衡器之后,许多客户端共享一个地址;在 Unix 套接字上,每个客户端的地址都是空字符串。攻击者不需要私钥、密码、所有者事先登录,也不需要访问代理程序。
影响止于代理为该用户返回的后端。公告演示了文件读写,没有演示在 rclone 主机上执行代码,本文也不作此主张。
为什么修复有效?
修复把凭据类型加入缓存键,并在命中时检查它。它还阻止代理为客户端尚未证明持有的公钥运行。
-func generateCacheKey(user, auth, clientIP string) string {
+func generateCacheKey(user, auth string, kind authKind, clientIP string) string {
    mac := hmac.New(sha256.New, cacheKeyHMACKey)
+   mac.Write([]byte{byte(kind)})
    mac.Write([]byte(auth))
    // Separate the two so ("ab", "c") can't collide with ("a", "bc")
    mac.Write([]byte{0})
    mac.Write([]byte(clientIP))
    return user + "-" + hex.EncodeToString(mac.Sum(nil)[:8])
 }
Proxy.Call 现在在查找前得出 kind 并传给 generateCacheKey,因此密码请求和公钥请求永远不会共享缓存项。最终校验也比较存储的类型,而不仅是凭据哈希:
    authHash := sha256.Sum256([]byte(auth))
-   if subtle.ConstantTimeCompare(authHash[:], entry.pwHash[:]) != 1 {
+   if entry.kind != kind || subtle.ConstantTimeCompare(authHash[:], entry.pwHash[:]) != 1 {
第二项改动把代理调用从 PublicKeyCallback 移到新的 VerifiedPublicKeyCallback,SSH 库只在客户端用私钥签名后才调用它:
        PublicKeyCallback: func(c ssh.ConnMetadata, pubKey ssh.PublicKey) (*ssh.Permissions, error) {
            fs.Debugf(describeConn(c), "Public key login attempt for %s", c.User())
            if s.provider.IsProxy() {
-               _, vfsKey, err := s.provider.Proxy().Call(...)
+               // This is also called for keys offered without a
+               // signature, so leave asking the proxy until
+               // VerifiedPublicKeyCallback when the client has proved
+               // it holds the private key.
+               return &ssh.Permissions{}, nil
            }
两项改动合在一起封住了攻击的两半:缓存项不能用另一种凭据类型到达,未签名的公钥提供也不能创建缓存项。CallAccessKey 已更新为传入 authAccessKey,因此 S3 路径也保留独立键。对于公告所指的 serve sftp 代理路径,修复是完整的。
如何检查是否已遭入侵?
攻击不会在磁盘上写入文件。缓存命中会跳过代理程序,因此最可靠的检查是把同一时间窗口内 rclone 的认证日志与代理日志进行对比。
rclone 在调试级别从 PasswordCallback 记录每次密码尝试。在代理只接受公钥的部署中,任何密码行都值得怀疑:
journalctl -u rclone --since "30 days ago" | grep -i "Password login attempt"
代理程序的日志应当为每次被接受的登录记录一次调用。rclone 连接日志中出现成功的 SFTP 登录,却没有对应的代理调用,就是缓存命中的特征。按用户名和来源 IP 对比:
grep -i "login attempt" /var/log/rclone.log
grep -i "<username>" /var/log/auth-proxy.log
然后检查代理映射给该用户的后端中,是否存在合法用户没有执行的写入。rclone 的 SFTP 服务器默认不记录逐文件操作。该 CVE 没有公开的入侵指标、IP 地址或文件哈希,未满足缓存条件的尝试除了被拒绝的 SSH 握手外可能不留痕迹。
时间线
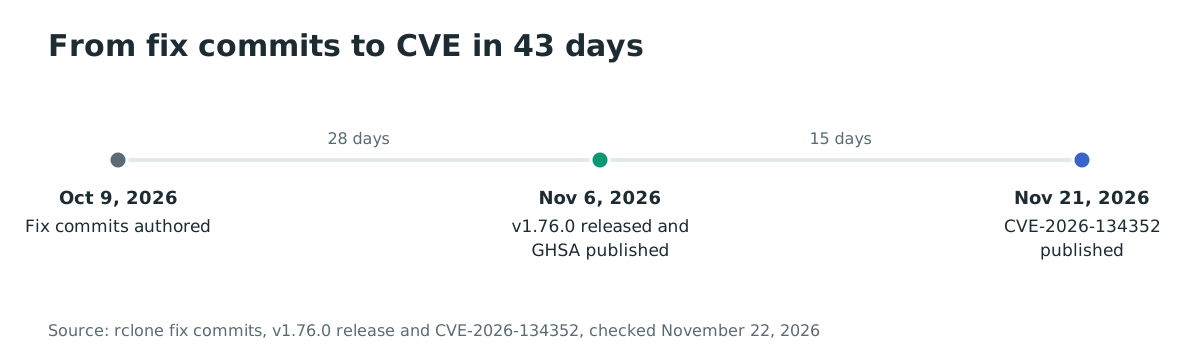
- 2026-10-09:两个修复提交在 rclone 仓库中编写完成。
- 2026-11-06:rclone 1.76.0 发布,厂商公告 GHSA-66qv-66mg-9h74 公布。
- 2026-11-21:VulnCheck 于 16:34 UTC 发布 CVE-2026-134352。
常见问题
serve ftp、serve http、serve webdav 或 serve s3 受影响吗?
不受影响。只有 serve sftp 把公钥标志传为 true。FTP、HTTP 和 WebDAV 服务器传 false,S3 使用自己的密钥类型调用 CallAccessKey。
我的认证代理拒绝所有密码,仍然受影响吗?
是。只要配置了代理,PasswordCallback 就会调用代理,而且该回调是无条件的。代理不会看到攻击者的尝试,因为缓存先作答。
攻击者需要受害者的私钥或密码吗? 不需要。攻击者需要的是 base64 公钥,它不是秘密。未签名公钥提供会填充缓存项,因此不需要私钥,也不需要所有者登录。
攻击窗口有多长? 缓存项在闲置 300 秒后失效,每次访问都会刷新。错过窗口的攻击者可以再次填充缓存项后重试。
攻击者必须来自同一 IP 地址吗? 第一次和第二次连接必须共享缓存键,因此都使用相同用户名和客户端 IP。这是攻击者自己的地址,不是受害者的。在 NAT、堡垒机或负载均衡器之后,许多客户端共享一个地址。在 Unix 套接字上,每个客户端的地址都是空字符串,因此该条件消失。
CVE-2026-134352 在野利用了吗? 截至 2026-11-22 没有已知利用,也不在 CISA KEV 中。公告报告的是实验室复现,不是攻击。
用 Ostorlab 发现暴露的 SFTP 服务
Ostorlab 的攻击面发现盘点组织暴露的主机和服务,包括 SFTP 端点,帮助你确定应先检查和修复哪些系统。针对该 rclone 缺陷的检测尚未确认;盘点只是「我受影响吗?」中手动检查版本和配置的起点。
参考文献
- rclone 安全公告 GHSA-66qv-66mg-9h74,2026-11-06 发布(2026年11月22日核查):https://github.com/rclone/rclone/security/advisories/GHSA-66qv-66mg-9h74
- CVE-2026-134352 记录,2026-11-21 发布(2026年11月22日核查):https://www.cve.org/CVERecord?id=CVE-2026-134352
- 修复提交 f6ca72fabb09,"serve sftp: fix auth proxy letting a public key be used as a password",2026-10-09 编写(2026年11月22日核查):https://github.com/rclone/rclone/commit/f6ca72fabb09
- 修复提交 866e7ac577aa,"serve sftp: fix auth proxy running for public keys the client can't use",2026-10-09 编写(2026年11月22日核查):https://github.com/rclone/rclone/commit/866e7ac577aa
- rclone v1.76.0 发布,2026-11-06 公布(2026年11月22日核查):https://github.com/rclone/rclone/releases/tag/v1.76.0
- rclone 下载页面(2026年11月22日核查):https://rclone.org/downloads/
- rclone 仓库,61,155 星标(2026年11月22日核查):https://github.com/rclone/rclone
- rclone 官方容器镜像,145,855,065 次拉取(2026年11月22日核查):https://hub.docker.com/r/rclone/rclone