本期内容
🌡️ 威胁等级
⚡ 新闻:值得补课的五则安全新闻
🔎 深度解析:离职交接的缺口
🎣 这是钓鱼吗?
🔬 技术研究:他们没有窃取密码,而是伪造了一个
🛠️ 本周工具:用于受控安全研究的 Tor
👏 本周人物:Romain Thomas
📅 本周活动:Black Hat USA 2026
📚 本周书籍:Spycraft
😅 本周梗图
❓ 离开前的一个问题
从外表看,离职流程似乎已经圆满完成:笔记本电脑已归还,工牌已停用,告别邮件已发出,蛋糕也已吃完。这是一个令人信服的结局。
尴尬之处在于,这些步骤没有一个会告诉某个旧会话、某个被遗忘的令牌或某个共享盘:这个人已经离开了。除非离职的消息真正传达到这些系统本身,否则访问权限可能照常延续,仿佛周一不过是又一个普通的工作日。
本期就从这里开始:一场干净利落的告别,一条凌乱的访问痕迹,以及一个本应更容易回答的问题——究竟还有什么仍然有效?
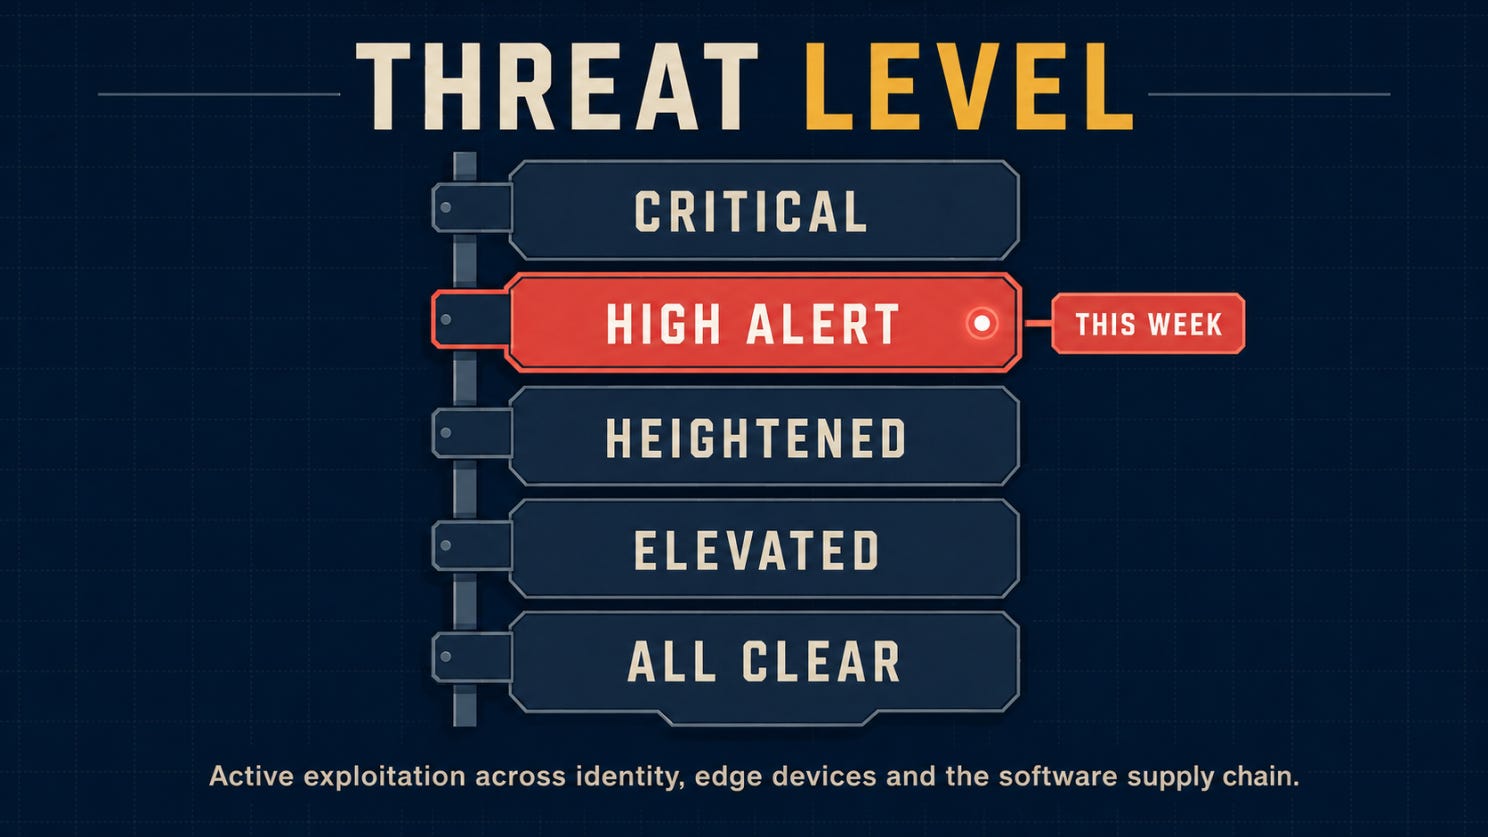
🌡️威胁等级
⚡ 新闻
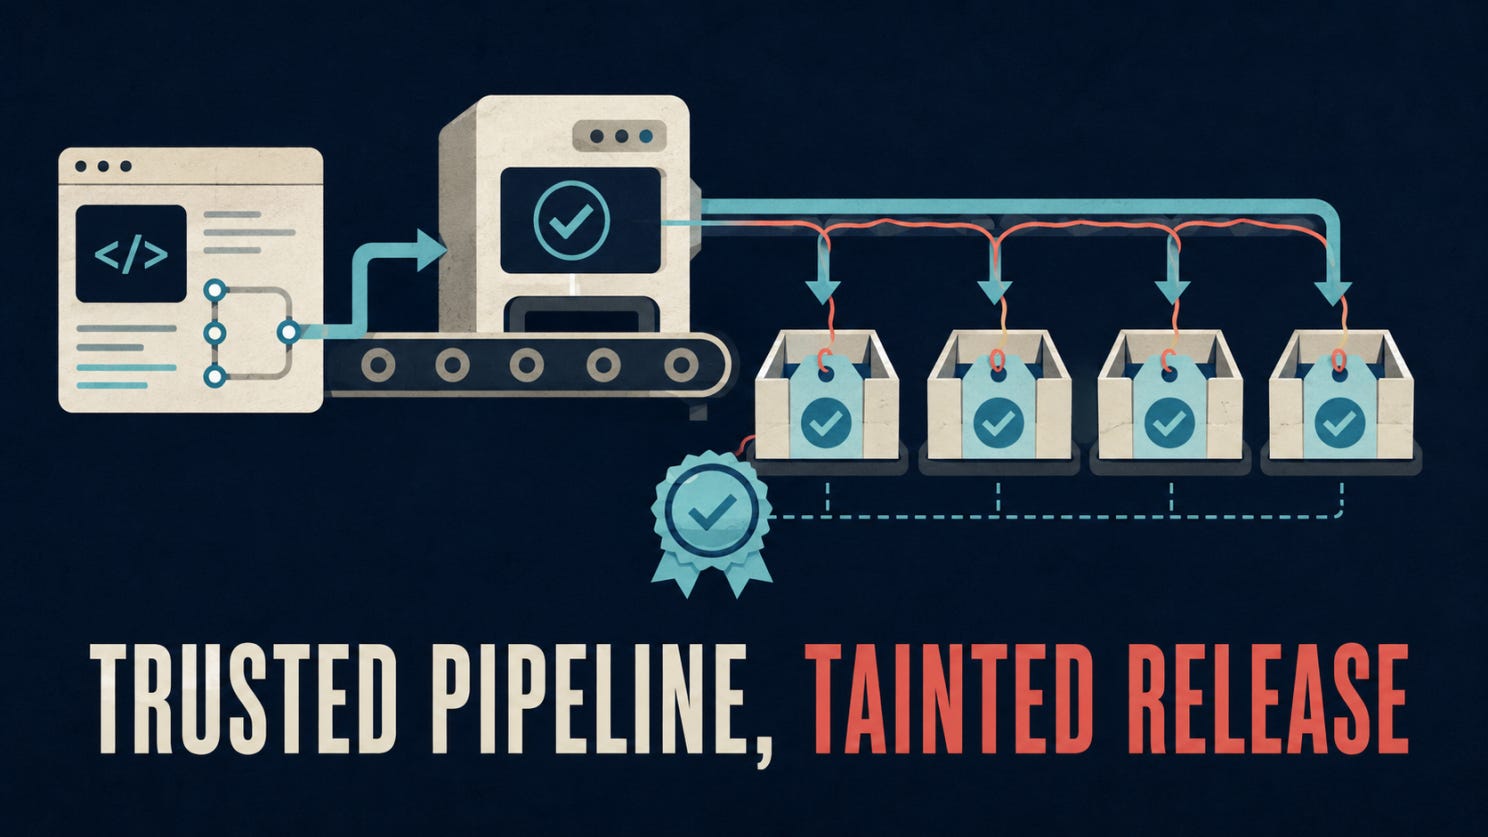
五个受信任的 AsyncAPI 版本携带恶意软件,有效的来源证明也未能拦住它们
攻击者于 7 月 14 日入侵了 AsyncAPI 的发布工作流,并在四个 npm 包中发布了五个恶意版本。这些包携带了 Miasma,这是一个能够在受影响系统上执行命令的后门。恶意代码在被导入时而非安装期间激活,这意味着 --ignore-scripts 起不到任何保护作用。团队应检查依赖锁定文件、构建缓存和 CI 日志,然后轮换可能受影响的构建所能访问的凭据。
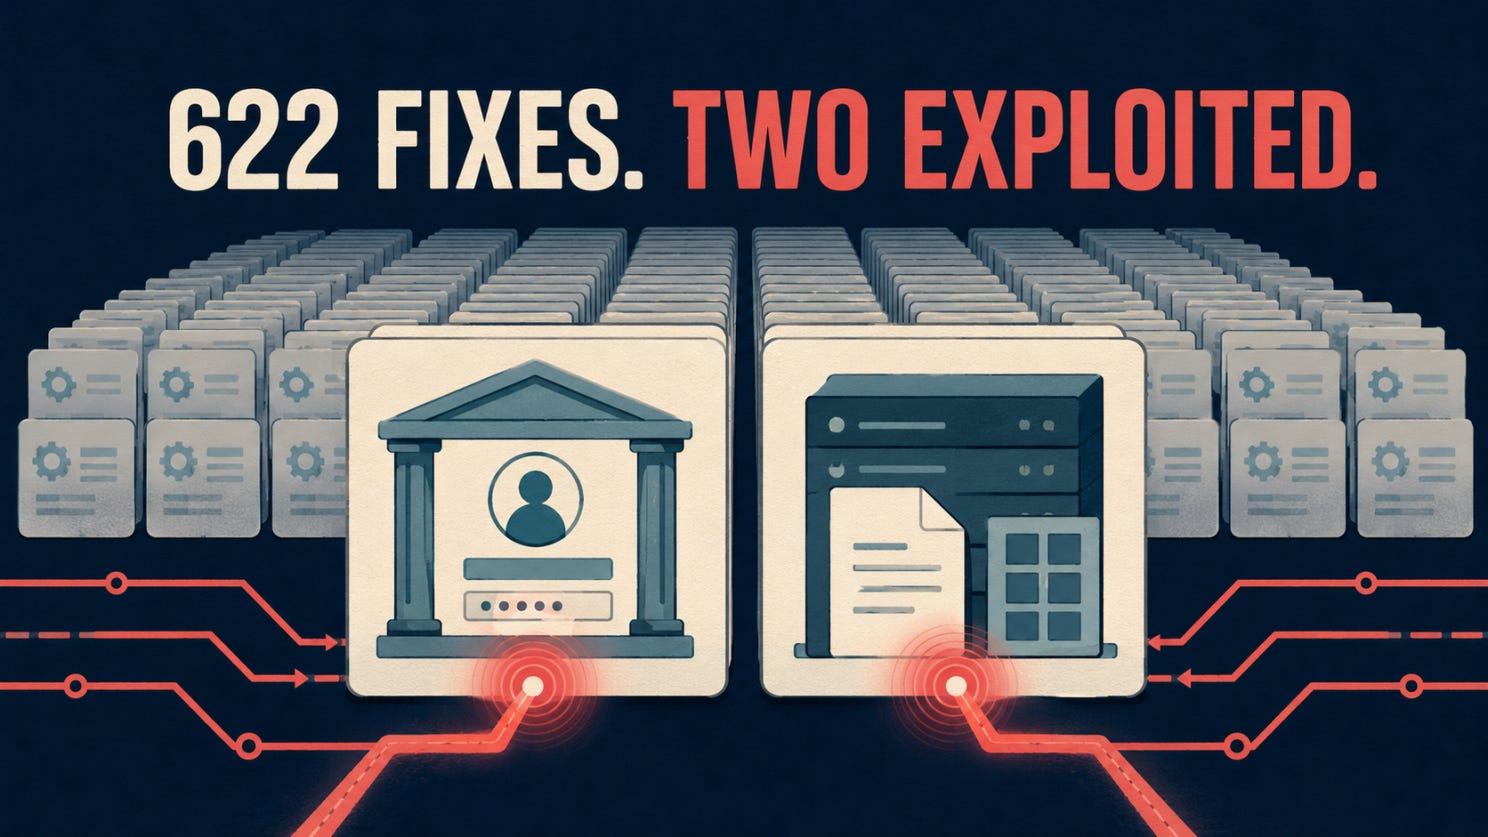
两个已遭利用的漏洞,让 AD FS 和 SharePoint 跃居 Microsoft 7 月补丁队列的首位
Microsoft 的 7 月发布说明列出了 622 个漏洞,不过总数因统计方法不同而有所差异。其中两个漏洞已遭利用:CVE-2026-56155 可在 Active Directory Federation Services 中实现本地权限提升,CVE-2026-56164 则影响本地部署的 SharePoint,且无需身份验证即可触达。CISA 已将二者加入其已知被利用漏洞(KEV)目录,身份基础设施和暴露在外的 SharePoint 服务器因此成为当务之急。
SonicWall 确认两个 SMA 1000 漏洞正遭积极攻击
SonicWall 表示,攻击者正在针对 SMA 1000 设备利用 CVE-2026-15409 和 CVE-2026-15410。前者是一个服务器端请求伪造(SSRF)漏洞,CVSS 评分为 10.0。后者在特定条件下可导致代码注入。安装热修复只是第一步。SonicWall 还建议进行取证审查,并在发现入侵指标时,从可信镜像重建设备。
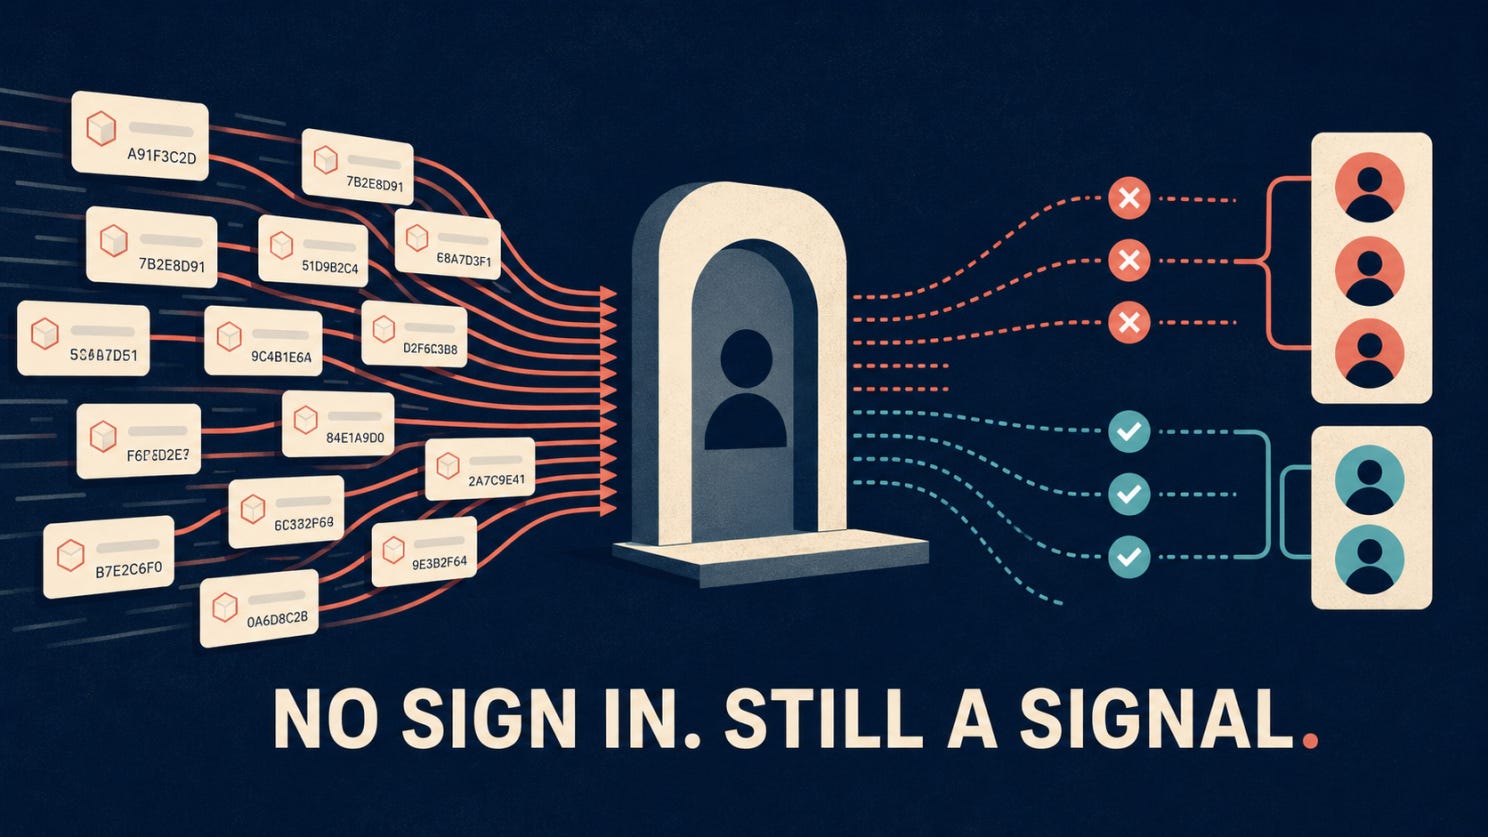
伪造的 OAuth 客户端 ID 让攻击者无需完成登录即可测试 Entra 凭据
Proofpoint 观察到,攻击者生成大量伪造的 OAuth 应用标识符,并利用 Microsoft Entra 的响应来推断账户和密码是否有效。由于这种尝试不会产生常规意义上的成功登录,常见的监控规则可能会漏掉它。有用的信号包括:缺失的应用名称、空白的标识符、数量异常的不存在的客户端 ID,以及与有效凭据尝试同时出现的 AADSTS700016 等错误模式。
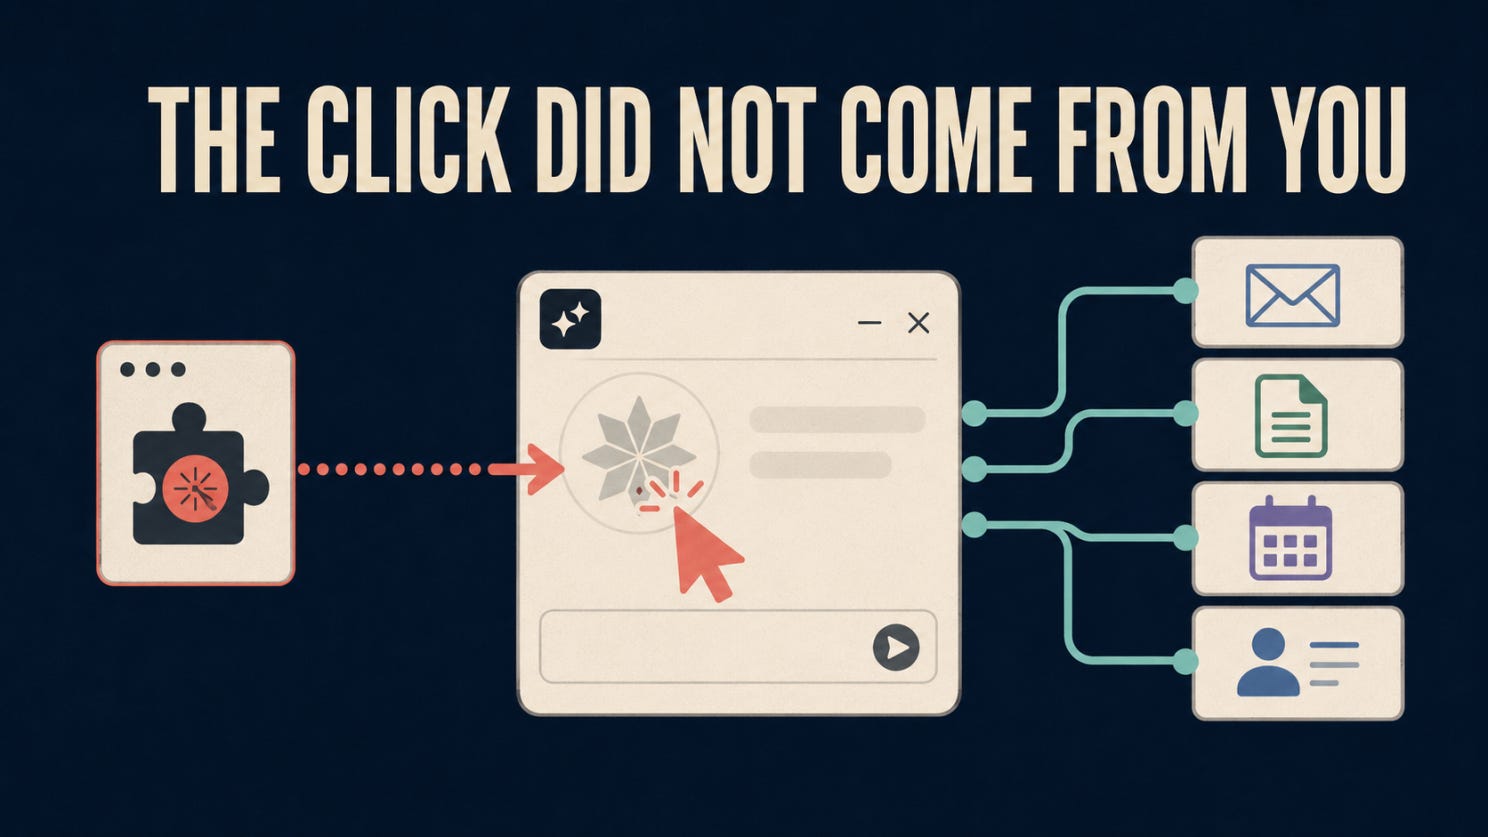
研究人员发现一条可触发 Claude for Chrome 工作流的模拟点击路径
Manifold Security 表示,另一个拥有 claude.ai 访问权限的浏览器扩展可以生成模拟点击,触发涉及 Gmail、Google Docs、Calendar 和 Salesforce 等服务的预定义 Claude for Chrome 任务。所报告的攻击要求浏览器中已经存在一个恶意或已被入侵的扩展。正在测试浏览器智能体的组织应审查扩展权限,限制已连接的应用,并避免为敏感工作流启用无人值守的审批设置。
🔎 深度解析
离职交接的缺口
这名员工已经离开好几周了。工牌不再生效,主账户已被停用,离职看起来已经全部办妥。
直到有人查看了服务器日志。
Apple 指控,一名未归还公司笔记本电脑的前员工设法重新进入了其内部网络,并下载了机密的硬件文件。这些指控仍在法院审理之中,是否存在主观故意也应由法院判定。对安全团队而言,更具启发意义的谜团在于下载发生之前的情况:
Apple 的系统当时还愿意信任什么?
路透社报道了这些指控以及另一方的回应。
头号嫌疑:主账户
员工离职时,中央身份账户通常是大家首先关注的地方。停用它,终止访问,然后把任务标记为完成。
但账户只是进入环境的途径之一。
某个应用可能仍保留着一个活跃会话。某项服务可能会接受早先签发的令牌。某台公司设备可能带有有效的证书。某个内部脚本可能使用着由该员工创建、却存放在别处的 API 密钥。某个共享密码可能根本没有与任何个人身份关联。
在主账户消失之后,上述每一项都可能依然可用。
设想一个在上午 9:00 签发的令牌。员工的账户在中午被停用,但应用是在本地验证令牌,而不是向身份提供商查询最新状态。
身份提供商知道该账户已被停用。应用只知道这个令牌签名正确且尚未过期。
两个系统看起来都运转正常。问题出在它们之间的缝隙里。
工单显示为绿色
离职记录可能依然看起来完美无缺:
账户已停用。
工牌已归还。
已发送移除访问权限的请求。
离职工单已关闭。
工单证明的是工作流执行了预期的操作。它并不能证明每一个应用、设备和凭据都已不再接受这名前员工。
如果有五个系统持有访问权限,而只有四个确认已将其移除,那么第五个系统并不是悄无声息的成功。它是一个悬而未决的问题。
也许请求从未送达。也许系统未能处理它。也许访问权限已被移除,但确认信息始终没有返回。在弄清结果之前,不能放心地把这些可能性视为同一回事。
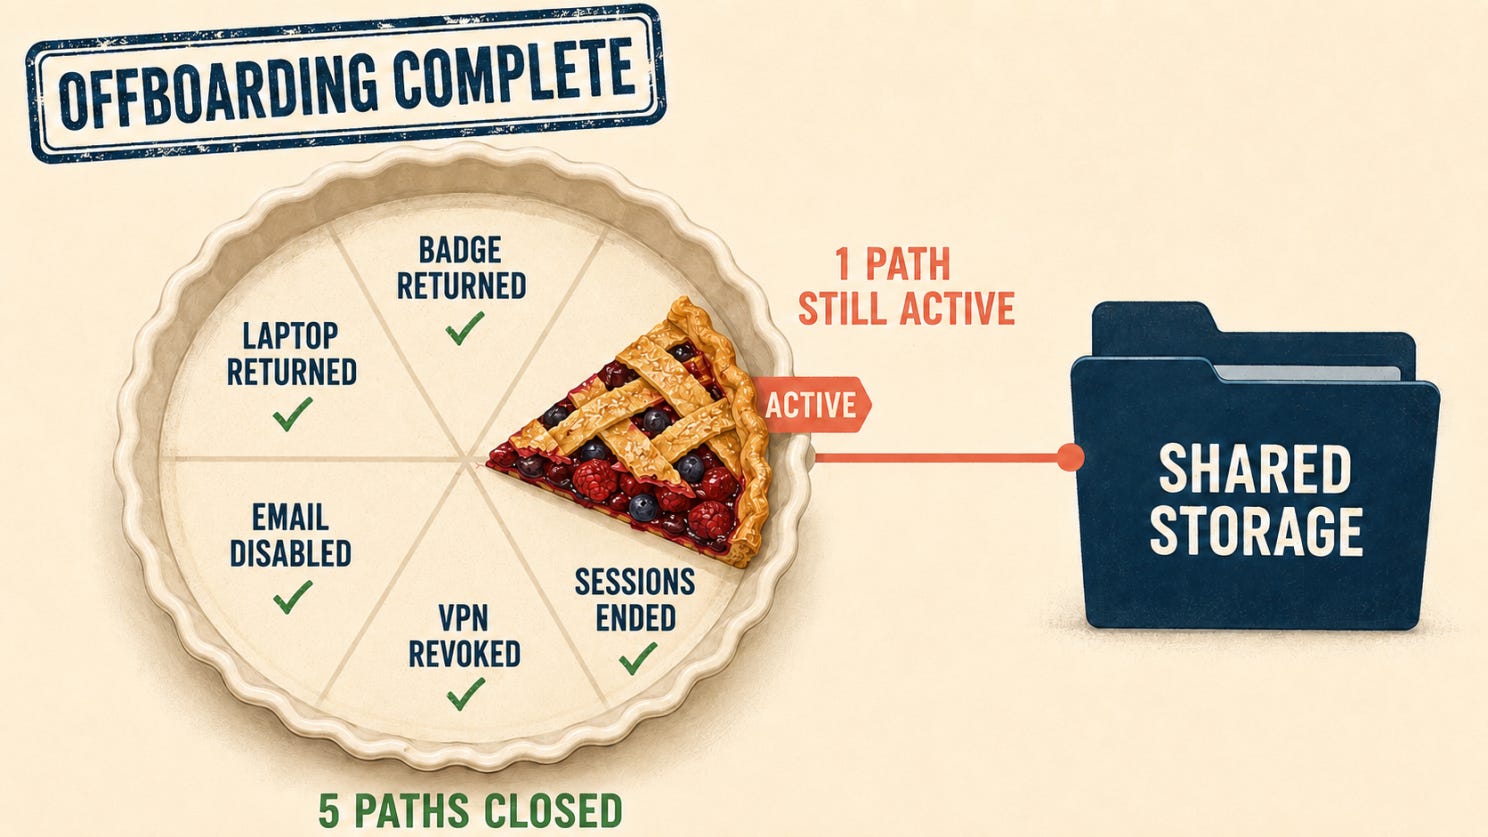
那台失踪的笔记本电脑改变了调查方向
公司笔记本电脑不只是一件等待归还的资产。它可能包含活跃会话、本地存储的凭据、设备证书,以及与内部服务之间的信任历史。
这意味着收回设备和吊销其访问权限是两个独立的操作。一台笔记本电脑可以被登记为丢失,而与之关联的证书依然有效。一个用户账户可以被停用,而某个应用却继续接受从该设备创建的会话。
人已经离开了。但技术层面的关系未必随之终结。
正因如此,每一个账户、令牌、密钥、证书和受信任设备,都需要具备三项信息:
它归谁或归什么所有?
哪些系统接受它?
如何吊销、轮换它,或让它自然过期?
如果所有者不明,离职流程就没有可靠的理由把这个凭据纳入其中。它之所以能存活下来,仅仅是因为没有任何系统意识到这名员工的离职与它有关。
藏在正常流量里的线索
假设某个旧令牌在其所有者离职三周后被使用。监控系统会意识到这件事的重要性,还是只会再记录一次成功的已认证请求?
缺少所有权上下文,这个请求可能看起来平平无奇。令牌有效,证书眼熟,设备以前也连接过。
把前所有者和离职日期关联到同一事件上,情况就不一样了。一次成功的请求可能揭示某条访问路径在离职后仍然存活。反复的失败则可能暴露出某个被遗忘的脚本、缓存的会话,或某台仍在尝试重新连接的设备。
这些都不能证明存在恶意。但它确实表明清理工作并不完整,而这恰恰是这项控制措施应当检测出来的。
关上每一扇门
不同的访问路径需要不同的了结方式。共享密码必须轮换。设备证书可能需要吊销。现有会话需要终止。独立的应用可能需要单独修改账户。API 密钥可能需要在不影响使用它的服务的前提下进行替换。
具体操作各不相同,但所需的证据应当保持一致。
只有当组织能够识别出所有访问路径、确认每一条都已失效,并能检测到任何重新出现的路径时,离职才算真正完成。
在此之前,员工也许已经离开,而他们的一部分访问权限仍留在里面。
🎣 这是钓鱼吗?
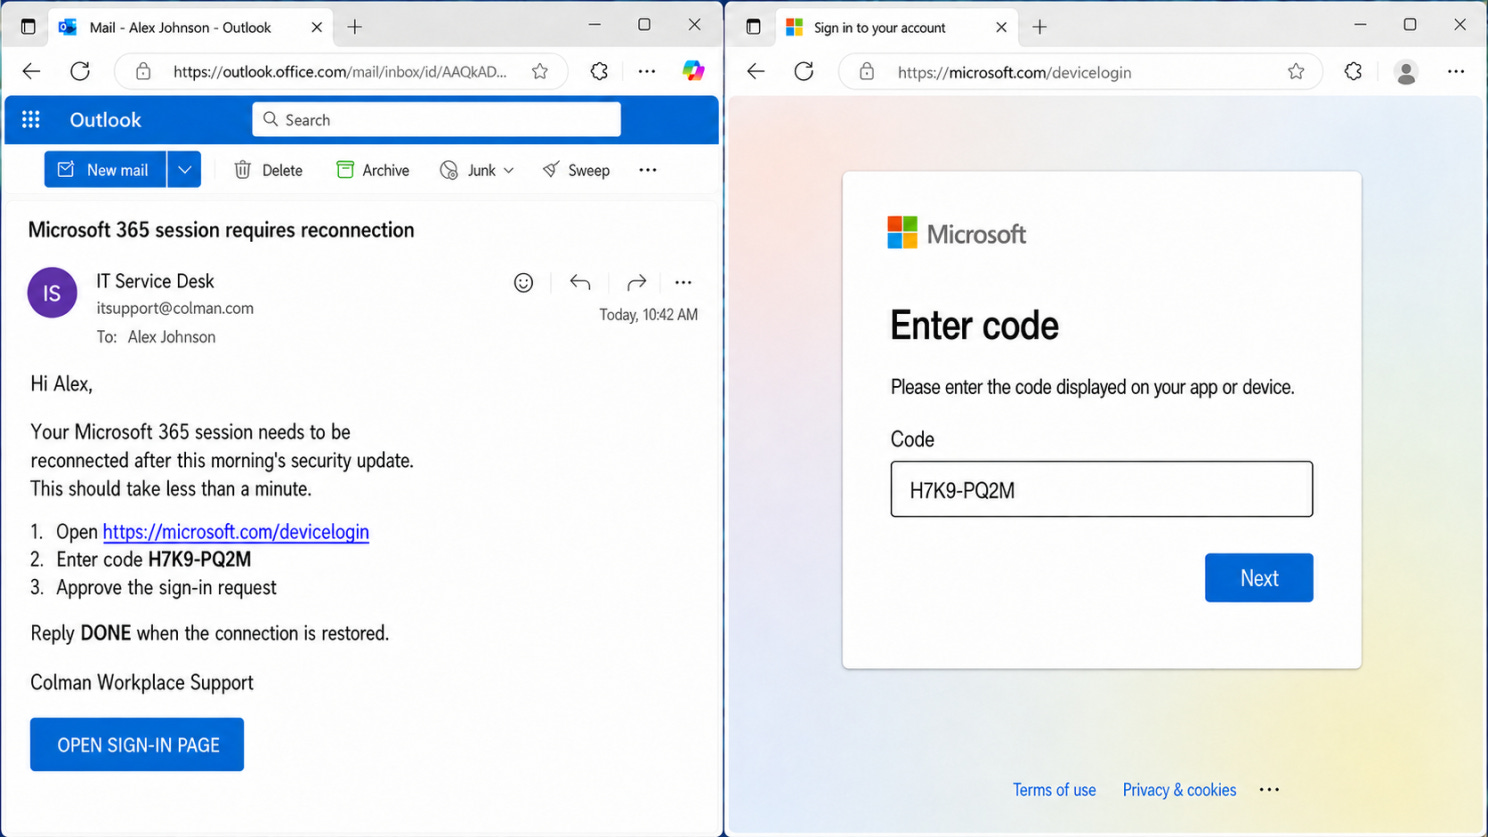
合法的域名并不意味着工作流就是合法的。切勿输入不是您自己生成的设备代码。
🔬 技术研究
他们没有窃取密码,而是伪造了一个。
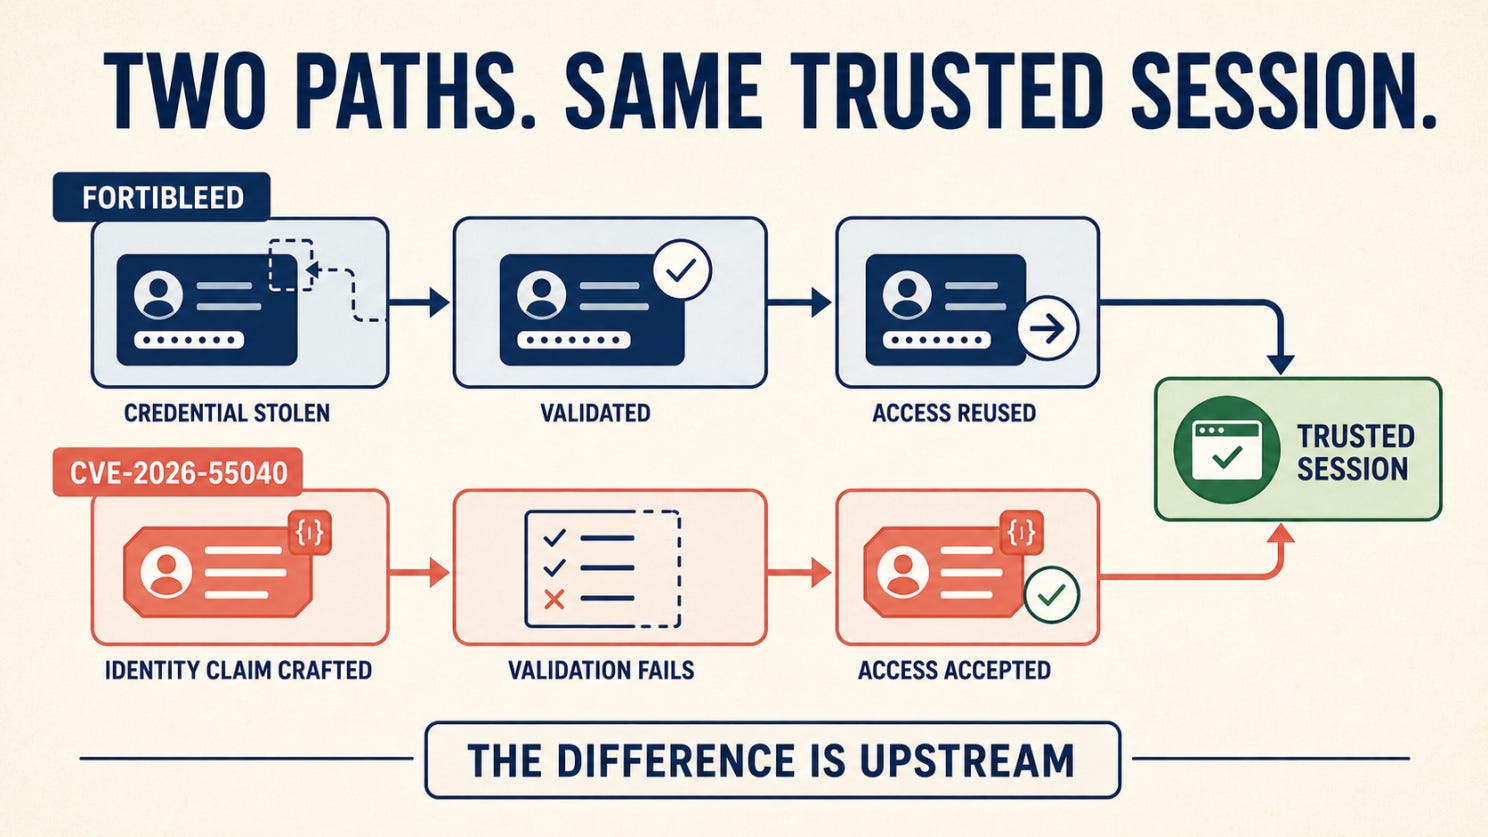
有时攻击者根本不需要您的密码。他们只需要让您的服务器相信他们已经有了。
这正是 CVE-2026-55040 令人不安的核心所在。这是本地部署的 Microsoft SharePoint Server 中一个严重的身份验证绕过漏洞,于 2026 年 7 月 14 日披露,由 Rapid7 Labs 研究员 Stephen Fewer 发现——它首先在 Pwn2Own Berlin 上被现场演示,而不是在野外被捕获的。其 CVSS v3.1 评分为 9.1,影响 SharePoint Server 2016、2019 和 Subscription Edition。
信任是如何崩塌的
SharePoint 运行在 IIS 和 ASP.NET 之上,其身份验证模型基于声明:请求出示一个声明某个身份的签名令牌,后端模块应在建立会话之前对该令牌进行加密验证。这一验证步骤就是全部的安全边界——下游的一切(权限、管理面板、内容访问)都假定令牌在到达之前已经过妥善检查。
CVE-2026-55040 打破了这一假设。SharePoint 的 JWT 验证流水线中存在多个弱点,导致服务器可能被诱使接受一个本应拒绝的令牌,并把由此产生的会话关联到令牌所声明的任意身份——而不是实际发送请求者的身份。不需要密码。不需要窃取会话 Cookie。不需要事先建立立足点。只需要一个服务器愿意相信的令牌。
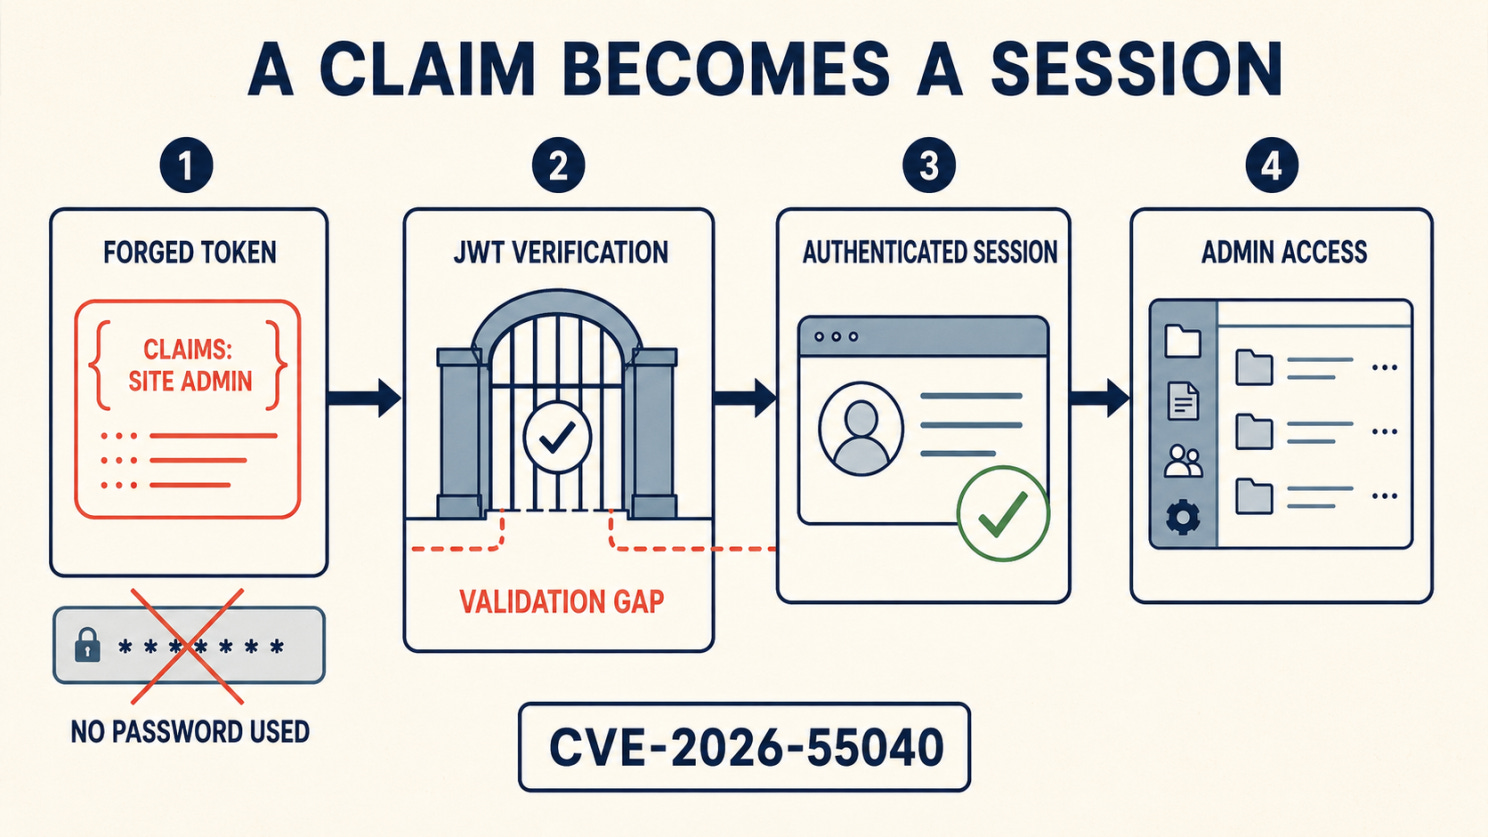
这里有一个前提条件:攻击者必须事先知道自己想冒充谁。实际上这个门槛很低——用户名往往可以通过常规侦察(AD 枚举、OSINT、以往的泄露数据)发现,而且不像密码那样是秘密。这个漏洞所做的,就是把“我知道一个用户名”变成“我就是那个用户,已通过完整身份验证,拥有该用户所拥有的一切访问权限”。如果选中的身份是网站管理员,攻击者无需碰触该管理员的凭据,就能继承管理员级别的 SharePoint 操作权限。
暴露面让这个漏洞比典型的仅限内部的缺陷更加严重:相关端点位于 vtibin 和 _layouts 等路径下,在默认的 SharePoint 配置中,这些路径无需身份验证即可远程访问。这不是攻击者需要先取得立足点才能触及的冷门内部 API——任何面向互联网的部署默认都会暴露它。
为什么这不止于“未授权访问”
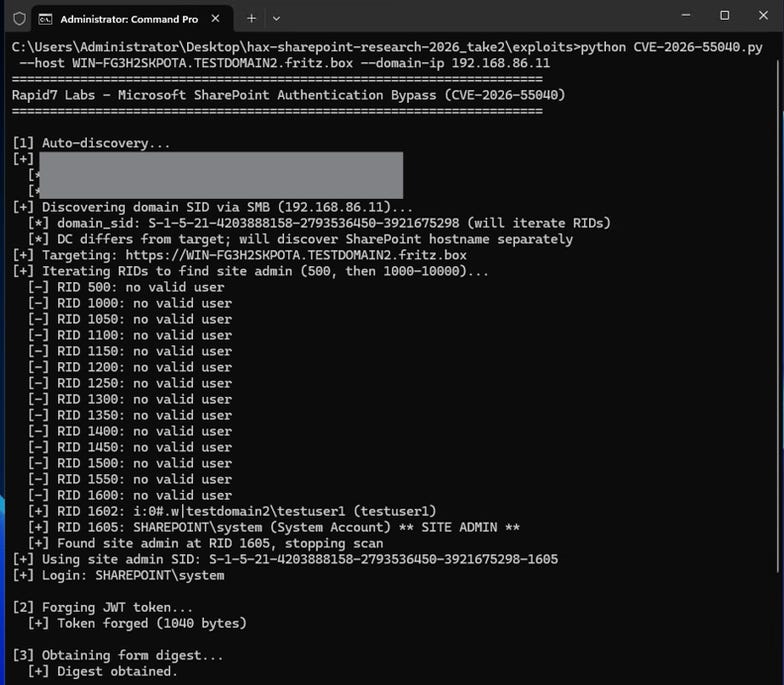
正是这一点,让它值得登上本栏目,而不只是补丁说明里的一个条目:Rapid7 的研究并未止步于身份验证绕过。他们的团队发现,CVE-2026-55040 可以与第二个目前尚未修补的漏洞串联,实现完全未经身份验证的远程代码执行——无需登录、无需凭据、无需用户交互,甚至连管理员身份都不需要。这对漏洞是作为 Pwn2Own Berlin 参赛项目一起开发和演示的,随后于 5 月以负责任的披露方式报告给了 Microsoft。(注:这个尚未修补的 RCE 组件与 CVE-2026-58644 是两个不同的问题,后者是 Microsoft 同样在 7 月 14 日修补的一个反序列化 RCE 漏洞——二者不应混为一谈。)
Microsoft 的披露时间线值得列出,因为它表明了这次修复是如何被精心分阶段安排的:
2026 年 5 月 18 日:Rapid7 向 Microsoft 披露完整的未经身份验证 RCE 漏洞利用链
2026 年 5 月 20 日:Microsoft 确认这些发现,并将修复拆分到两个更新周期——身份验证绕过在 7 月修复,RCE 组件在 8 月修复
2026 年 5 月 29 日:Rapid7 同意在 7 月披露后对技术细节实行 30 天禁发期,但附带条件:如果先出现在野利用或第三方披露,他们将提前发布
2026 年 7 月 14 日:CVE-2026-55040 的公开披露与补丁在 Patch Tuesday 同步发布
这意味着 7 月的补丁并没有为这个故事画上句号——只是让它暂时中断。它在第二环尚未修复之前,就从第一环斩断了这条链。任何今天就为 CVE-2026-55040 打上补丁的组织,都能防御目前已知的这条漏洞链,因为不先获得一个有效的伪造身份,就无法触及 RCE 那一半。但其背后的教训——伪造的身份一旦被接受,在功能上就与真实身份无法区分——并不会随着一个补丁周期而消失,而 8 月的 RCE 补丁实际上是日历上已经排好的第二个截止日期。
利用状态:截至本文撰写时,CISA 和 Microsoft 均未将 CVE-2026-55040 列为已遭在野积极利用——Microsoft 将其标记为“Exploitation More Likely”(较可能被利用),而非已确认被利用。这与同一周期内修补的另外三个 SharePoint CVE(CVE-2026-32201、CVE-2026-45659、CVE-2026-56164)有实质性的区别:CISA 已确认这三个漏洞正遭积极利用,被用于未授权访问、RCE、窃取 IIS 机器密钥以及恶意软件持久化。CVE-2026-55040 目前尚无公开的概念验证(PoC);Rapid7 依据其 30 天禁发期暂未公布完整技术细节。安全团队不应把这段平静期当作宽限期——这是一段通往 8 月的既定倒计时。
我们正在关注什么
CISA 目前发布的 SharePoint 加固警报,针对的是那些已遭积极利用的同类 CVE,而不是专门针对 CVE-2026-55040——但其中描述的行为(窃取 IIS 机器密钥、滥用反序列化、持久化、部署恶意软件),正是我们预计在这条漏洞链的 RCE 部分公开后会出现的同类后渗透活动。如果您的 SharePoint 实例在 7 月 14 日之前面向互联网,打补丁回答的是“我现在是否仍然易受攻击”,而回答不了“我是否已经被利用过”。根据我们自己对这一威胁模式的解读,任何暴露在外的实例都值得排查以下内容:
来自无法与真实登录事件对应的会话的管理操作或内容 / 权限变更
新增的网站集管理员或提升的角色授权,却没有对应的服务台或变更管理工单
IIS 日志中,补丁发布之前对 vtibin / _layouts 的异常请求
任何源自 SharePoint 服务账户或应用程序池标识的横向移动或身份验证尝试
由 SharePoint 服务器自身发起的出站连接或新建的计划任务
同样的模式,再次上演
FortiBleed 讲的是访问权限易手——凭据被收集、验证,然后作为存货出售。而这次讲的是访问权限从一开始就从未真正存在过——服务器被骗,相信了一个会话是合法的,根本不需要任何窃取。机制不同,结论相同:等到出现可以响应的可见迹象时,真正关键的入侵可能早已在其上游悄然发生。而在本案中,漏洞链的后半段还在路上。
🛠️ 本周工具
Tor
Tor 常常与匿名浏览联系在一起,但对安全团队而言,它最有用的角色之一是受控调查。
适用场景
设想某个公司名称出现在一个勒索软件泄露网站上。帖子声称内部文件已被窃取,并给该组织设定了回应的最后期限。
在把这一说法当作已确认的数据泄露之前,分析人员需要查看该页面,记录所发布的内容,并判断其中的样本数据是否属实。如果从普通的公司浏览器进行这些操作,可能会向正在调查的基础设施暴露组织的公网 IP 地址。
浏览器泄露的不只是 IP 地址。Cookie、扩展、字体和其他特征都可能有助于区分不同的访问者。研究活动还可能与分析人员的日常账户和浏览历史混杂在一起。
Tor Browser 在调查活动与组织的正常浏览环境之间建立了隔离。它通过多个中继路由流量,对目标隐藏原始 IP 地址,并内置了旨在增加浏览器指纹识别难度的防护措施。
连接是如何工作的
普通浏览器通常直接连接到目标。因此,网站可以看到请求所来自的公网 IP 地址。
Tor 会让连接在到达目标之前先经过若干中继。每个中继只知道路由中的上一步和下一步。目标看到的是最后一个 Tor 中继的地址,而不是分析人员的公司或家庭 IP 地址。
这种设计还使访问洋葱服务成为可能。这些服务运行在 Tor 网络内部,通常用于合法的注重隐私的发布、安全通信,在某些情况下也被用于犯罪泄露网站和地下论坛。
实用工作流程
在一个与日常公司浏览相隔离的专用研究环境中打开 Tor Browser。访问相关的洋葱服务,记录其声称的内容、发布时间、受影响的组织以及所声明的任何最后期限。截取页面并保存原始 URL,这样即使帖子发生变化或消失,证据仍可供审查。仔细检查任何可见的样本。在断定数据真实之前,先将文件名、文档结构或非敏感标记与内部信息进行比对。记录哪些已经核实、哪些仍只是攻击者的说法、哪些目前还无法确认。将调查结果移交给事件响应流程,不要下载或再次传播不必要的已泄露数据。
这套工作流程可以让响应团队尽早回答一个有用的问题:这个帖子是回收利用的噪声、毫无证据支撑的说法,还是需要立即调查的可信信号?
不止于勒索软件监控
Tor 还能支持其他形式的安全研究。分析人员可以用它来检查钓鱼基础设施、追踪威胁情报线索、监控对公司域名的提及,或研究被盗凭据和访问权限是如何被兜售的。
它还能帮助研究人员访问在其所在地区无法使用或受到限制的安全资源。在每种情况下,它的目的都是一样的:在调查活动与调查者的身份或网络之间拉开距离。
它不能取代什么
Tor 并不能保证完全匿名。登录个人账户、重复使用熟悉的用户名、透露身份信息,或以熟悉的沟通模式进行互动,无论网络路由如何,都可能暴露研究人员的身份。
下载的文件会带来另一重风险。在外部应用中打开文档,可能会建立绕过 Tor 的连接,或暴露有关设备的信息。可疑文件应在隔离的分析环境中处理,而不是直接在研究会话中打开。
Tor 也只保护那些配置为通过它发送流量的应用。它不会自动保护设备上的每一个连接,而让另一个浏览器的流量经由 Tor 网络路由,也无法获得 Tor Browser 内置的隐私保护。
它不能取代隔离的研究工作站、终端防护、审慎的证据处理、法律指导或清晰的调查流程。Tor 保护的是通往目标的路线。调查的安全性仍然取决于连接之前、期间和之后发生的事情。
👏 本周人物
Romain Thomas 是一名安全工程师,以其在 Android、iOS、macOS 和 Windows 平台上的逆向工程、软件保护和代码混淆方面的工作而闻名。
Romain T 的贡献之所以格外宝贵,是因为他会把自己构建的成果分享给更广泛的安全社区。
Romain 创建了 LIEF,这是一个开源库,帮助研究人员和开发人员分析和修改 PE、ELF 和 Mach-O 等可执行文件格式。如今,LIEF 支撑着众多逆向工程、插桩和安全项目。
他的开源工作还包括对 QBDI 和 QBDL 的贡献,以及他为推进移动应用保护而发起的项目 Open Obfuscator。
这份认可不只是为了某一个成功的工具。它是为了表彰他多年来致力于让复杂的安全工作更易于上手,并为其他研究人员提供更坚实的基础。
本周,这些工作——以及背后的这个人——值得聚光灯的关注。
📅 本周活动
本周活动:Black Hat USA 2026
Black Hat USA 于 8 月 1 日(星期六)开幕,先进行为期四天的技术培训,随后在下一周继续举办峰会、研究简报和 Arsenal 工具演示。
即使不去拉斯维加斯,这一周也很值得关注议程。在 Black Hat 上披露的研究,往往会影响此后有关漏洞、检测和工具的讨论。今年的议程尤其关注自主 AI 威胁、身份与信任、基础设施安全以及开源防御工具。
📚 本周书籍
Spycraft: The Secret History of the CIA’s Spytechs, from Communism to al-Qaeda
作者:Robert Wallace、H. Keith Melton 和 Henry R. Schlesinger
Spycraft 揭示了 CIA 技术服务办公室(Office of Technical Service)背后的工程师们,如何为敌对环境打造相机、伪装、隐藏装置和通信系统。它的启示至今仍适用于网络安全:技术在变,但有效的安全取决于对对手、环境以及工具使用者的理解。
😅 本周梗图
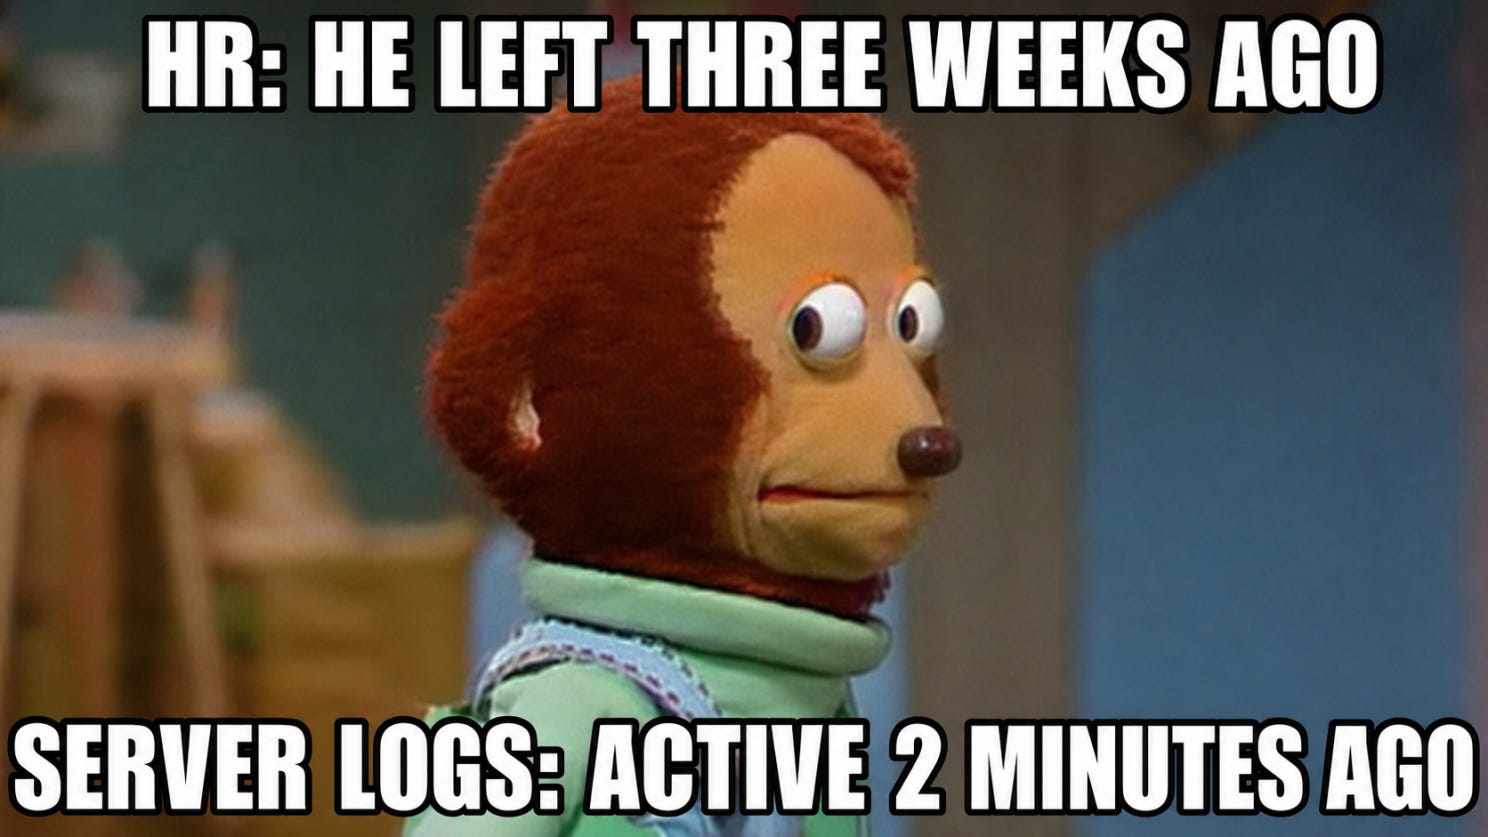
如果今天有人离开了您的组织,您能否在不逐一手动检查各个系统的情况下证明,与此人相关的每一个账户、会话、令牌、密钥和共享凭据都已失效?
The Breach Brief,Ostorlab 团队:他们没有窃取密码,而是伪造了一个。